Toyota 観測中 日系候補 掲載グループ BYOD 掲載ドメイン toyota.jp 外部データ初回取込日時 2026-11-11 15:49 JST 外部データ取込日時 2026-11-11 15:49 JST 掲載者が主張する日時 未記載 日本関連判定 掲載者の日本表記 登録企業IDとの照合 未照合 収集元 Ransomware Live 情報の出所 外部サービス経由 外部提供者の初回観測 2026-11-11 03:20 JST 推定攻撃・公開日 2026-11-10 09:00 JST メタデータ提供者 Ransomware Live 提供データの基準日時 未記録 追加情報 外部サービスが提供した掲載記録です。
企業の公式発表:未確認
要約の方式 ルールベース要約 入力メタデータの更新日時 2026-11-11 15:49 JST 要約の生成日時 2026-11-11 15:49 JST 公開レコードのSHA-256 e4478b4c88b4c95769bc029012a80226a7bceb4e4191307c9cd27a43c6eed9bf顧客向け詳細レビューについて(準備中) 犯行グループの公開URL 未保有 個別掲載先の到達確認 未確認 公開プレビュー なし(非公開の撮影結果とは別) ページプレビュー:未確認
変更履歴 (1) 2026-11-11 15:49 JST 初回観測
Maruki Medical Systems Inc. 観測中 日系候補 掲載グループ Climax Inc 掲載ドメイン maruki-ms.co.jp 外部データ初回取込日時 2026-11-10 16:33 JST 外部データ取込日時 2026-11-11 15:49 JST 掲載者が主張する日時 未記載 日本関連判定 掲載者の日本表記 登録企業IDとの照合 未照合 収集元 Ransomware Live 情報の出所 外部サービス経由 外部提供者の初回観測 2026-11-10 13:52 JST 推定攻撃・公開日 2026-10-21 09:00 JST メタデータ提供者 Ransomware Live 提供データの基準日時 未記録 追加情報 外部サービスが提供した掲載記録です。
企業の公式発表:未確認
要約の方式 ルールベース要約 入力メタデータの更新日時 2026-11-11 15:49 JST 要約の生成日時 2026-11-11 15:49 JST 公開レコードのSHA-256 4843508165e873b050ca3881b1627f79dff8b07b902951896fcd91116afb26dc顧客向け詳細レビューについて(準備中) 犯行グループの公開URL http://clim…sdad.onion/…個別掲載先の到達確認 未確認 公開プレビュー なし(非公開の撮影結果とは別) ページプレビュー:未確認
変更履歴 (1) 2026-11-10 16:33 JST 初回観測
Zetton Inc. (Aloha Table Inc.) 観測中 日系候補 掲載グループ Climax Inc 掲載ドメイン zetton.co.jp 外部データ初回取込日時 2026-11-10 16:33 JST 外部データ取込日時 2026-11-11 15:49 JST 掲載者が主張する日時 未記載 日本関連判定 掲載者の日本表記 登録企業IDとの照合 未照合 収集元 Ransomware Live 情報の出所 外部サービス経由 外部提供者の初回観測 2026-11-10 13:51 JST 推定攻撃・公開日 2026-10-21 09:00 JST メタデータ提供者 Ransomware Live 提供データの基準日時 未記録 追加情報 外部サービスが提供した掲載記録です。
企業の公式発表:未確認
要約の方式 ルールベース要約 入力メタデータの更新日時 2026-11-11 15:49 JST 要約の生成日時 2026-11-11 15:49 JST 公開レコードのSHA-256 a9f869618fb7d0e042457e0a8c4f3b234c0df812296a42d4ef6d4e718bc098f4顧客向け詳細レビューについて(準備中) 犯行グループの公開URL http://clim…sdad.onion/…個別掲載先の到達確認 HTTP応答あり(HTTP 200) 到達確認日時 2026-11-11 15:46 JST 確認方法 Tor経由・隔離ブラウザ 到達確認時の表示状態 表示の安定を確認 到達確認時の対象名 表示を確認 公開プレビュー なし(非公開の撮影結果とは別) ページプレビュー:ぼかし画像は非表示
変更履歴 (1) 2026-11-10 16:33 JST 初回観測
SevenPlus 観測中 日系候補 掲載グループ beast 掲載ドメイン 7plus.co.jp 外部データ初回取込日時 2026-11-06 16:02 JST 外部データ取込日時 2026-11-11 15:49 JST 掲載者が主張する日時 未記載 日本関連判定 掲載者の日本表記 登録企業IDとの照合 未照合 収集元 Ransomware Live 情報の出所 外部サービス経由 外部提供者の初回観測 2026-11-05 20:03 JST 推定攻撃・公開日 2026-10-01 09:00 JST メタデータ提供者 Ransomware Live 提供データの基準日時 未記録 追加情報 外部サービスが提供した掲載記録です。
企業の公式発表:未確認
要約の方式 ルールベース要約 入力メタデータの更新日時 2026-11-11 15:49 JST 要約の生成日時 2026-11-11 15:49 JST 公開レコードのSHA-256 a8c8de8560ade5f1b368b5301581d77d755115c447c99559bb5c3eb064ab4834顧客向け詳細レビューについて(準備中) 犯行グループの公開URL http://beas…zuqd.onion/…個別掲載先の到達確認 確認処理失敗(HTTP応答コード未取得) 到達確認日時 2026-11-07 15:13 JST 確認方法 Tor経由・隔離ブラウザ 到達確認時の表示状態 不明(判定記録なし) 到達確認時の対象名 未確認(判定記録なし) 公開プレビュー なし(非公開の撮影結果とは別) ページプレビュー:ブラウザ処理に失敗
変更履歴 (1) 2026-11-06 16:02 JST 初回観測
Shibata Co., Ltd. 観測中 日系候補 掲載グループ qilin 掲載ドメイン www.shibata.co.jp 外部データ初回取込日時 2026-11-02 15:26 JST 外部データ取込日時 2026-11-11 15:49 JST 掲載者が主張する日時 未記載 日本関連判定 掲載者の日本表記 登録企業IDとの照合 未照合 収集元 Ransomware Live 情報の出所 外部サービス経由 外部提供者の初回観測 2026-11-01 21:25 JST 推定攻撃・公開日 2026-11-01 09:00 JST メタデータ提供者 Ransomware Live 提供データの基準日時 未記録 追加情報 外部サービスが提供した掲載記録です。
企業の公式発表:未確認
要約の方式 ルールベース要約 入力メタデータの更新日時 2026-11-11 15:49 JST 要約の生成日時 2026-11-11 15:49 JST 公開レコードのSHA-256 9431957d89310d671708347d1dd0e0023e08a514ef1be2a8c2dd67a8405e4826顧客向け詳細レビューについて(準備中) 犯行グループの公開URL http://ijzn…kvqd.onion/…個別掲載先の到達確認 HTTP応答あり(HTTP 200) 到達確認日時 2026-11-03 15:59 JST 確認方法 Tor経由・隔離ブラウザ 到達確認時の表示状態 表示の安定を確認 到達確認時の対象名 表示を確認 公開プレビュー なし(非公開の撮影結果とは別) ページプレビュー:ぼかし画像は非表示
変更履歴 (1) 2026-11-02 15:26 JST 初回観測
jumonji-u.ac.jp 観測中 日系候補 掲載グループ safepay 掲載ドメイン jumonji-u.ac.jp 外部データ初回取込日時 2026-11-01 15:25 JST 外部データ取込日時 2026-11-11 15:49 JST 掲載者が主張する日時 未記載 日本関連判定 掲載者の日本表記 登録企業IDとの照合 未照合 収集元 Ransomware Live 情報の出所 外部サービス経由 外部提供者の初回観測 2026-10-31 17:01 JST 推定攻撃・公開日 2026-10-31 17:01 JST メタデータ提供者 Ransomware Live 提供データの基準日時 未記録 追加情報 外部サービスが提供した掲載記録です。
企業の公式発表:未確認
要約の方式 ルールベース要約 入力メタデータの更新日時 2026-11-11 15:49 JST 要約の生成日時 2026-11-11 15:49 JST 公開レコードのSHA-256 86d4e2ef5bfc0c3375d61d9aa13b34c8094896b80894dad6ba5a6477dbb5e3ca顧客向け詳細レビューについて(準備中) 犯行グループの公開URL http://safe…moyd.onion/…個別掲載先の到達確認 HTTP応答あり(HTTP 200) 到達確認日時 2026-11-02 15:25 JST 確認方法 Tor経由・隔離ブラウザ 到達確認時の表示状態 表示の安定を確認 到達確認時の対象名 表示を確認 公開プレビュー なし(非公開の撮影結果とは別) ページプレビュー:ぼかし画像は非表示
変更履歴 (1) 2026-11-01 15:25 JST 初回観測
Proterial 観測中 日系候補 掲載グループ qilin 掲載ドメイン www.proterial.com 外部データ初回取込日時 2026-10-31 03:26 JST 外部データ取込日時 2026-11-11 15:49 JST 掲載者が主張する日時 未記載 日本関連判定 掲載者の日本表記 登録企業IDとの照合 未照合 収集元 Ransomware Live 情報の出所 外部サービス経由 外部提供者の初回観測 2026-10-30 00:10 JST 推定攻撃・公開日 2026-10-29 09:00 JST メタデータ提供者 Ransomware Live 提供データの基準日時 未記録 追加情報 外部サービスが提供した掲載記録です。
企業の公式発表:未確認
要約の方式 ルールベース要約 入力メタデータの更新日時 2026-11-11 15:49 JST 要約の生成日時 2026-11-11 15:49 JST 公開レコードのSHA-256 38ae03af95e55971ff3414b748d4a2c8a59b994b6ff92319faef2d4fe2ec6fbc顧客向け詳細レビューについて(準備中) 犯行グループの公開URL http://ijzn…kvqd.onion/…個別掲載先の到達確認 HTTP応答あり(HTTP 200) 到達確認日時 2026-10-31 14:57 JST 確認方法 Tor経由・隔離ブラウザ 到達確認時の表示状態 表示の安定を確認 到達確認時の対象名 表示を確認 公開プレビュー なし(非公開の撮影結果とは別) ページプレビュー:ぼかし画像は非表示
変更履歴 (1) 2026-10-31 03:26 JST 初回観測
Kissei Shoji 観測中 日系候補 掲載グループ everest 掲載ドメイン 未記載 外部データ初回取込日時 2026-10-17 13:43 JST 外部データ取込日時 2026-11-11 15:49 JST 掲載者が主張する日時 未記載 日本関連判定 掲載者の日本表記 登録企業IDとの照合 未照合 収集元 Ransomware Live 情報の出所 外部サービス経由 外部提供者の初回観測 2026-10-17 12:07 JST 推定攻撃・公開日 2026-10-17 03:57 JST メタデータ提供者 Ransomware Live 提供データの基準日時 未記録 追加情報 外部サービスが提供した掲載記録です。
企業の公式発表:未確認
要約の方式 ルールベース要約 入力メタデータの更新日時 2026-11-11 15:49 JST 要約の生成日時 2026-11-11 15:49 JST 公開レコードのSHA-256 a1f5acdeb0db4c2ca0869ebd2017eec7cd97233c800f0c53d96326ebade877b1顧客向け詳細レビューについて(準備中) 犯行グループの公開URL http://ever…5rad.onion/…個別掲載先の到達確認 HTTP応答あり(HTTP 200) 到達確認日時 2026-10-18 13:45 JST 確認方法 Tor経由・隔離ブラウザ 到達確認時の表示状態 表示が安定せず 到達確認時の対象名 表示を確認 公開プレビュー なし(非公開の撮影結果とは別) ページプレビュー:読み込み・表示の安定を確認できず
変更履歴 (1) 2026-10-17 13:43 JST 初回観測
Saga University 観測中 日系候補 掲載グループ thegentlemen 掲載ドメイン saga-u.ac.jp 外部データ初回取込日時 2026-10-17 13:43 JST 外部データ取込日時 2026-11-11 15:49 JST 掲載者が主張する日時 未記載 日本関連判定 掲載者の日本表記 登録企業IDとの照合 未照合 収集元 Ransomware Live 情報の出所 外部サービス経由 外部提供者の初回観測 2026-10-16 18:38 JST 推定攻撃・公開日 2026-10-15 00:21 JST メタデータ提供者 Ransomware Live 提供データの基準日時 未記録 追加情報 外部サービスが提供した掲載記録です。
企業の公式発表:未確認
要約の方式 ルールベース要約 入力メタデータの更新日時 2026-11-11 15:49 JST 要約の生成日時 2026-11-11 15:49 JST 公開レコードのSHA-256 6289345f29767cd9cdd1a0d02cda0251d5e701fee80de88a40eeb598a9264602顧客向け詳細レビューについて(準備中) 犯行グループの公開URL 未保有 個別掲載先の到達確認 未確認 公開プレビュー なし(非公開の撮影結果とは別) ページプレビュー:未確認
変更履歴 (1) 2026-10-17 13:43 JST 初回観測
Keio Corporation 観測中 日系候補 掲載グループ qilin 掲載ドメイン 未記載 外部データ初回取込日時 2026-10-16 13:47 JST 外部データ取込日時 2026-11-11 15:49 JST 掲載者が主張する日時 未記載 日本関連判定 掲載者の日本表記 登録企業IDとの照合 未照合 収集元 Ransomware Live 情報の出所 外部サービス経由 外部提供者の初回観測 2026-10-16 06:04 JST 推定攻撃・公開日 2026-10-16 06:04 JST メタデータ提供者 Ransomware Live 提供データの基準日時 未記録 追加情報 外部サービスが提供した掲載記録です。
企業の公式発表:未確認
要約の方式 ルールベース要約 入力メタデータの更新日時 2026-11-11 15:49 JST 要約の生成日時 2026-11-11 15:49 JST 公開レコードのSHA-256 a7539888bdd01ac240c68cfc54e1d9f8dcff43f0500e0781232cc396f7d4cac9顧客向け詳細レビューについて(準備中) 犯行グループの公開URL http://ijzn…kvqd.onion/…個別掲載先の到達確認 タイムアウト(HTTP応答コード未取得) 到達確認日時 2026-10-17 13:39 JST 確認方法 Tor経由・隔離ブラウザ 到達確認時の表示状態 不明(判定記録なし) 到達確認時の対象名 未確認(判定記録なし) 公開プレビュー なし(非公開の撮影結果とは別) ページプレビュー:タイムアウト
変更履歴 (1) 2026-10-16 13:47 JST 初回観測
japantimes.co.jp 観測中 日系候補 掲載グループ Eclipse 掲載ドメイン japantimes.co.jp 外部データ初回取込日時 2026-10-15 13:56 JST 外部データ取込日時 2026-11-11 15:49 JST 掲載者が主張する日時 未記載 日本関連判定 掲載者の日本表記 登録企業IDとの照合 未照合 収集元 Ransomware Live 情報の出所 外部サービス経由 外部提供者の初回観測 2026-10-15 02:51 JST 推定攻撃・公開日 2026-10-14 09:00 JST メタデータ提供者 Ransomware Live 提供データの基準日時 未記録 追加情報 外部サービスが提供した掲載記録です。
企業の公式発表:未確認
要約の方式 ルールベース要約 入力メタデータの更新日時 2026-11-11 15:49 JST 要約の生成日時 2026-11-11 15:49 JST 公開レコードのSHA-256 e153859ad47f75cfa6be25b71cc101be39a572e277d8040218d93639bc35768d顧客向け詳細レビューについて(準備中) 犯行グループの公開URL http://yecd…pwad.onion/…個別掲載先の到達確認 HTTP応答あり(HTTP 200) 到達確認日時 2026-11-10 16:32 JST 確認方法 Tor経由・隔離ブラウザ 到達確認時の表示状態 表示の安定を確認 到達確認時の対象名 表示を確認 公開プレビュー なし(非公開の撮影結果とは別) ページプレビュー:ぼかし画像は非表示
変更履歴 (1) 2026-10-15 13:56 JST 初回観測
Topcon Healthcare 観測中 日系候補 掲載グループ everest 掲載ドメイン 未記載 外部データ初回取込日時 2026-10-14 14:08 JST 外部データ取込日時 2026-11-11 15:49 JST 掲載者が主張する日時 未記載 日本関連判定 掲載者の日本表記 登録企業IDとの照合 未照合 収集元 Ransomware Live 情報の出所 外部サービス経由 外部提供者の初回観測 2026-10-14 01:02 JST 推定攻撃・公開日 2026-10-14 01:02 JST メタデータ提供者 Ransomware Live 提供データの基準日時 未記録 手動更新(Manual update) Everest名義の掲載文は、Topcon Healthcareに関連するとする17,170ファイル・計245.59GBのデータ保有を主張しています。数量・容量・内容はいずれも掲載者の申告です。本文は、ソフトウェア開発、製品保守、臨床支援・研修に関わる資料を含むと説明しています。
出典:Everest名義のTopcon Healthcare掲載文の写し(提供資料の全文訳を参照)
提供された掲載文の写しを要約 · 手動編集(AI支援) · 編集更新 2026-10-27 01:21 JST
元サイトの現在の表示や、ファイル原本の存在・真正性・公開状況を確認した結果ではありません。
掲載者が保有を主張する資料の概要 ソフトウェア・技術資産 :IMAGEnet、Chronosなどのソースコード、画像処理・光学計算、機器連携、AIモデル、ファームウェア。配布用ソフトウェアや機器更新プログラム、データベースの定義・移行支援資料も含むと説明されています。品質・保守情報 :顧客からの不具合報告、測定エラー、製造上の問題、修正内容や対応履歴。製品テスト、対象バージョンごとの既知の問題、部品変更、是正措置、出荷・更新の制限に関する記録も挙げられています。開発・社内資料 :2026年の開発計画、クラウド解析との連携API構想、製品の優先事項、機密扱いとされる仕様書・製造試験手順。設計図、組立・検証手順、機器間の相互運用性や適合性、製品研修に関する資料にも言及しています。臨床関連資料 :画像、構造化された検査結果、患者データの項目定義、校正・評価用の資料。正常値との比較に使う参照データ、デモ用データ、研究・比較評価の資料も含むとされています。確認範囲・留意点 提供された掲載文の写しの全文訳を参照し、Executive Summaryと後続章の記述を資料カテゴリ単位で要約しています。元ページの取得日時・掲載日時は確認できておらず、編集更新日時を掲載日時や再取得日時として扱いません。 対象組織との対応や、侵害・漏えいの事実を独立に確認したものではありません。ファイル原本や共有先を閲覧・取得していません。 患者データの項目定義が含まれるとの説明だけでは、実際の患者の個人情報が含まれるとは判断できません。 本文では配布用ソフトウェア、公開用資料、第三者の構成要素、デモ・評価資料も挙げられており、全量が機密資料や完全なソースプロジェクトであるとは確認していません。 不具合や是正措置に関する記述は掲載者の説明です。現在の製品に同じ問題が残ることや、製品の安全性を評価した結果を示すものではありません。 追加情報 外部サービスが提供した掲載記録です。
企業の公式発表:未確認
要約の方式 ルールベース要約 入力メタデータの更新日時 2026-11-11 15:49 JST 要約の生成日時 2026-11-11 15:49 JST 公開レコードのSHA-256 36aea8b93c8262198263b37384f840b3fa4bb1295edc71ea373943f62fd5f194顧客向け詳細レビューについて(準備中) 犯行グループの公開URL http://ever…5rad.onion/…個別掲載先の到達確認 HTTP応答あり(HTTP 200) 到達確認日時 2026-11-09 15:53 JST 確認方法 Tor経由・隔離ブラウザ 到達確認時の表示状態 不明(判定記録なし) 到達確認時の対象名 未確認(判定記録なし) 公開プレビュー なし(非公開の撮影結果とは別) ページプレビュー:タイムアウト
変更履歴 (1) 2026-10-14 14:08 JST 初回観測
Tsuneishi / Kambara Kisen (shipbuilding and ship management) 観測中 日系候補 掲載グループ N0n 掲載ドメイン 未記載 外部データ初回取込日時 2026-10-13 15:59 JST 外部データ取込日時 2026-11-11 15:49 JST 掲載者が主張する日時 未記載 日本関連判定 掲載者の日本表記 登録企業IDとの照合 未照合 収集元 Ransomware Live 情報の出所 外部サービス経由 外部提供者の初回観測 2026-10-12 23:12 JST 推定攻撃・公開日 2026-10-12 23:11 JST メタデータ提供者 Ransomware Live 提供データの基準日時 未記録 追加情報 外部サービスが提供した掲載記録です。
企業の公式発表:未確認
要約の方式 ルールベース要約 入力メタデータの更新日時 2026-11-11 15:49 JST 要約の生成日時 2026-11-11 15:49 JST 公開レコードのSHA-256 26500e872f9b425db037b34f9d2539d05f8c7c24d0f2c315a572e07e2b4bbbe9顧客向け詳細レビューについて(準備中) 犯行グループの公開URL 未保有 個別掲載先の到達確認 未確認 公開プレビュー なし(非公開の撮影結果とは別) ページプレビュー:未確認
変更履歴 (1) 2026-10-13 15:59 JST 初回観測
Camellia Line (ferry and RoRo operations) 観測中 日系候補 掲載グループ N0n 掲載ドメイン 未記載 外部データ初回取込日時 2026-10-13 15:59 JST 外部データ取込日時 2026-11-11 15:49 JST 掲載者が主張する日時 未記載 日本関連判定 掲載者の日本表記 登録企業IDとの照合 未照合 収集元 Ransomware Live 情報の出所 外部サービス経由 外部提供者の初回観測 2026-10-12 22:56 JST 推定攻撃・公開日 2026-10-12 22:56 JST メタデータ提供者 Ransomware Live 提供データの基準日時 未記録 追加情報 外部サービスが提供した掲載記録です。
企業の公式発表:未確認
要約の方式 ルールベース要約 入力メタデータの更新日時 2026-11-11 15:49 JST 要約の生成日時 2026-11-11 15:49 JST 公開レコードのSHA-256 a7d14a16acb2d440164e58032f369ae57d91d29693d1519a19e6bbeda0c45684顧客向け詳細レビューについて(準備中) 犯行グループの公開URL 未保有 個別掲載先の到達確認 未確認 公開プレビュー なし(非公開の撮影結果とは別) ページプレビュー:未確認
変更履歴 (1) 2026-10-13 15:59 JST 初回観測
KOIKE Sanso Kogoyo Co. Ltd. 観測中 日系候補 掲載グループ exitium 掲載ドメイン koike-asia.com 外部データ初回取込日時 2026-10-11 06:50 JST 外部データ取込日時 2026-11-11 15:49 JST 掲載者が主張する日時 未記載 日本関連判定 掲載者の日本表記 登録企業IDとの照合 未照合 収集元 Ransomware Live 情報の出所 外部サービス経由 外部提供者の初回観測 2026-10-10 23:31 JST 推定攻撃・公開日 2026-10-10 23:31 JST メタデータ提供者 Ransomware Live 提供データの基準日時 未記録 追加情報 外部サービスが提供した掲載記録です。
企業の公式発表:未確認
要約の方式 ルールベース要約 入力メタデータの更新日時 2026-11-11 15:49 JST 要約の生成日時 2026-11-11 15:49 JST 公開レコードのSHA-256 bfa1e80e6670bbdf475cbad09c18da101dd14c20d9f220c825082eee342f29bd顧客向け詳細レビューについて(準備中) 犯行グループの公開URL 未保有 個別掲載先の到達確認 未確認 公開プレビュー なし(非公開の撮影結果とは別) ページプレビュー:未確認
変更履歴 (1) 2026-10-11 06:50 JST 初回観測
enTouch 観測中 日系候補 掲載グループ Black X 掲載ドメイン entouch.jp 外部データ初回取込日時 2026-10-10 07:44 JST 外部データ取込日時 2026-11-11 15:49 JST 掲載者が主張する日時 未記載 日本関連判定 掲載者の日本表記 登録企業IDとの照合 未照合 収集元 Ransomware Live 情報の出所 外部サービス経由 外部提供者の初回観測 2026-10-10 04:13 JST 推定攻撃・公開日 2026-10-09 22:58 JST メタデータ提供者 Ransomware Live 提供データの基準日時 未記録 追加情報 外部サービスが提供した掲載記録です。
企業の公式発表:未確認
要約の方式 ルールベース要約 入力メタデータの更新日時 2026-11-11 15:49 JST 要約の生成日時 2026-11-11 15:49 JST 公開レコードのSHA-256 9b121523a61e34257166c2f1a4554ed32eb1924a9930c3c83430bee5b5d1ac67顧客向け詳細レビューについて(準備中) 犯行グループの公開URL http://blac…7xyd.onion/…個別掲載先の到達確認 HTTP応答あり(HTTP 200) 到達確認日時 2026-11-02 15:25 JST 確認方法 Tor経由・隔離ブラウザ 到達確認時の表示状態 表示の安定を確認 到達確認時の対象名 表示を確認 公開プレビュー なし(非公開の撮影結果とは別) ページプレビュー:ぼかし画像は非表示
変更履歴 (1) 2026-10-10 07:44 JST 初回観測
Mutsumi Group 観測中 日系候補 掲載グループ qilin 掲載ドメイン www.mutsumi-g.co.jp 外部データ初回取込日時 2026-10-05 06:30 JST 外部データ取込日時 2026-11-11 15:49 JST 掲載者が主張する日時 未記載 日本関連判定 掲載者の日本表記 登録企業IDとの照合 未照合 収集元 Ransomware Live 情報の出所 外部サービス経由 外部提供者の初回観測 2026-10-04 23:10 JST 推定攻撃・公開日 2026-10-04 09:00 JST メタデータ提供者 Ransomware Live 提供データの基準日時 未記録 追加情報 外部サービスが提供した掲載記録です。
企業の公式発表:未確認
要約の方式 ルールベース要約 入力メタデータの更新日時 2026-11-11 15:49 JST 要約の生成日時 2026-11-11 15:49 JST 公開レコードのSHA-256 14520fcd3635c7c4f0743910ebc4c57a081c381103f4d47f09610482f5db619b顧客向け詳細レビューについて(準備中) 犯行グループの公開URL http://ijzn…kvqd.onion/…個別掲載先の到達確認 タイムアウト(HTTP応答コード未取得) 到達確認日時 2026-11-08 15:18 JST 確認方法 Tor経由・隔離ブラウザ 到達確認時の表示状態 不明(判定記録なし) 到達確認時の対象名 未確認(判定記録なし) 公開プレビュー 保存画像あり 掲載ページの保存画像 縮小保存画像(拡大表示) · 取得日時: 2026-10-07 02:37 JST · 公開前の画像確認済み · 上部切り出し(資料サムネイルは非公開)
保存画像の表示状態 不明(判定記録なし) 保存画像の対象名 表示を確認 掲載グループ qilin 対象企業・組織 Mutsumi Group 変更履歴 (2) 2026-10-07 03:28 JST 掲載情報の変更 2026-10-05 06:30 JST 初回観測
The Japan Times 観測中 日系候補 掲載グループ Eclipse 掲載ドメイン www.japantimes.co.jp 外部データ初回取込日時 2026-10-01 14:59 JST 外部データ取込日時 2026-11-11 15:49 JST 掲載者が主張する日時 未記載 日本関連判定 掲載者の日本表記 登録企業IDとの照合 未照合 収集元 Ransomware Live 情報の出所 外部サービス経由 外部提供者の初回観測 2026-10-01 06:53 JST 推定攻撃・公開日 2026-09-30 09:00 JST メタデータ提供者 Ransomware Live 提供データの基準日時 未記録 追加情報 外部サービスが提供した掲載記録です。
企業の公式発表:この自動要約欄には未登録。別欄の公開情報調査をご覧ください。
要約の方式 ルールベース要約 入力メタデータの更新日時 2026-11-11 15:49 JST 要約の生成日時 2026-11-11 15:49 JST 公開レコードのSHA-256 cdb167766547fc411cffb72de85bb437f9aa72f6274fab3e6e57b2387bec8e9d顧客向け詳細レビューについて(準備中) 公開情報の調査(Luna) 事件資料あり(この掲載との対応は未確認)
不正アクセスを公表。情報流出は調査中。
GPT-6 Luna · 手動調査 · 公開Web資料 · 調査 2026-10-04 19:22 JST
公式通知(2026年10月2日) · 一次資料 · ページを確認 資料の確認内容・調査の限界 公開資料による対象の確認:掲載主張と公式通知は別の資料として扱う。
参照資料と確認内容 未確認・調査の限界 調査範囲・日時 The Japan Times ransomware cyberattack September 2026 Eclipse 調査記録の確定 2026-10-04 19:22 JST · 解説出力の確認 2026-10-04 19:22 JST
照合した掲載情報のSHA-256
df0be4f3bd6e31c9da1cb0815b97f9a3068c7260779300f5b5372a6038b722d6犯行グループの公開URL http://ecli…joid.onion/…個別掲載先の到達確認 転送応答(未追跡)(HTTP 302) 到達確認日時 2026-11-10 16:32 JST 確認方法 Tor経由・隔離ブラウザ 到達確認時の表示状態 不明(判定記録なし) 到達確認時の対象名 未確認(判定記録なし) 公開プレビュー なし(非公開の撮影結果とは別) ページプレビュー:転送を停止
変更履歴 (2) 2026-10-07 03:28 JST 掲載情報の変更 2026-10-01 14:59 JST 初回観測
SKLG 観測中 日系候補 掲載グループ qilin 掲載ドメイン www.sklg.co.jp 外部データ初回取込日時 2026-09-29 08:22 JST 外部データ取込日時 2026-11-11 15:49 JST 掲載者が主張する日時 未記載 日本関連判定 掲載者の日本表記 登録企業IDとの照合 未照合 収集元 Ransomware Live 情報の出所 外部サービス経由 外部提供者の初回観測 2026-09-28 23:03 JST 推定攻撃・公開日 2026-09-28 09:00 JST メタデータ提供者 Ransomware Live 提供データの基準日時 未記録 追加情報 外部サービスが提供した掲載記録です。
企業の公式発表:この自動要約欄には未登録。別欄の公開情報調査をご覧ください。
要約の方式 ルールベース要約 入力メタデータの更新日時 2026-11-11 15:49 JST 要約の生成日時 2026-11-11 15:49 JST 公開レコードのSHA-256 22c33992b5f587cfb72364a8715375117712f8bb5b2f7ae4d32b752ba1630a70顧客向け詳細レビューについて(準備中) 公開情報の調査(Luna) 事件資料あり(この掲載との対応は未確認)
Qilinが2026年9月28日にSKLGを掲載したとSOCRadarが報告する。エスケーロジ公式サイトには9月24日と10月3日付でサーバーへの不正アクセスに関する告知がある。ただし告知本文を取得できず、Qilin掲載との関連や侵害の詳細は確認できていない。
GPT-6 Luna · 手動調査 · 公開Web資料 · 調査 2026-10-04 19:22 JST
SKLG Data Breach · 掲載主張の集約・転載 · ページを確認 新着情報 | エスケーロジ株式会社 · 一次資料 · 検索結果の抜粋を確認 エスケーロジ株式会社 · 一次資料 · ページを確認 資料の確認内容・調査の限界 公開資料による対象の確認:公式サイトはエスケーロジ株式会社として同ドメインを運用し、物流・保管・梱包等を案内。
参照資料と確認内容 SKLG Data BreachQilinによる9月28日の掲載を報告し、ランサムウェア掲載は独立確認されない場合があると明記。
掲載主張の集約・転載 · 発表 2026-09-28 · ページを確認
新着情報 | エスケーロジ株式会社公式サイトのニュース一覧に9月24日「サーバーへの不正アクセス」と10月3日付の第2報を掲載。各告知本文は取得できず、攻撃者や詳細は不明。
一次資料 · 発表日不明 · 検索結果の抜粋を確認
エスケーロジ株式会社sklg.co.jpの運営者をエスケーロジ株式会社とし、物流オペレーション、管理、ネットワーク等の事業を説明。
一次資料 · 発表日不明 · ページを確認
未確認・調査の限界 公式告知の本文を検索・ページ取得できず、被害範囲や原因の記述は確認できない。 Qilin掲載と公式不正アクセス告知の関係は不明。 調査範囲・日時 SKLG sklg.co.jp ransomware Qilin 2026 site:sklg.co.jp 2026 サイバー 攻撃 不正アクセス site:sklg.co.jp/news/ "当社サーバーへの不正アクセス" 2026/09/24 エスケーロジ site:sklg.co.jp/news/ "当社サーバーへの不正アクセスによるお知らせとお詫び" 第2報 調査記録の確定 2026-10-04 19:22 JST · 解説出力の確認 2026-10-04 19:22 JST
照合した掲載情報のSHA-256
ab2f6768ce95019c02e222ab43b7231bd33efcb8d34eef2dff9b96303f5ad2e8犯行グループの公開URL http://ijzn…kvqd.onion/…個別掲載先の到達確認 HTTP応答あり(HTTP 200) 到達確認日時 2026-11-11 15:46 JST 確認方法 Tor経由・隔離ブラウザ 到達確認時の表示状態 表示の安定を確認 到達確認時の対象名 表示を確認 公開プレビュー 保存画像あり 掲載ページの保存画像 縮小保存画像(拡大表示) · 取得日時: 2026-10-10 12:43 JST · 公開前の画像確認済み · 上部切り出し(資料サムネイルは非公開)
保存画像の表示状態 不明(判定記録なし) 保存画像の対象名 表示を確認 掲載グループ qilin 対象企業・組織 SKLG 変更履歴 (2) 2026-10-07 03:28 JST 掲載情報の変更 2026-09-29 08:22 JST 初回観測
Nissho Electric Manufacturing Co., Ltd. 観測中 日系候補 掲載グループ qilin 掲載ドメイン www.nisshodenki.com 外部データ初回取込日時 2026-09-28 22:57 JST 外部データ取込日時 2026-11-11 15:49 JST 掲載者が主張する日時 未記載 日本関連判定 掲載者の日本表記 登録企業IDとの照合 未照合 収集元 Ransomware Live 情報の出所 外部サービス経由 外部提供者の初回観測 2026-09-28 17:59 JST 推定攻撃・公開日 2026-09-28 09:00 JST メタデータ提供者 Ransomware Live 提供データの基準日時 未記録 追加情報 外部サービスが提供した掲載記録です。
企業の公式発表:この自動要約欄には未登録。別欄の公開情報調査をご覧ください。
要約の方式 ルールベース要約 入力メタデータの更新日時 2026-11-11 15:49 JST 要約の生成日時 2026-11-11 15:49 JST 公開レコードのSHA-256 52fe88ec769a1cc9b57b206e9a3858e82673ecee3a986023accc7a49acffd07d顧客向け詳細レビューについて(準備中) 公開情報の調査(Luna) 掲載主張の報告あり(事件の独立した裏付けは未確認)
SOCRadarのトラッカーはQilinによる掲載を記録し、状態を未検証の主張としている。企業発表や独立確認は検索で見つからなかった。記録上の9月28日を侵入日とみなす根拠はない。
GPT-6 Luna · 手動調査 · 公開Web資料 · 調査 2026-10-04 19:22 JST
資料の確認内容・調査の限界 公開資料による対象の確認:名称は日本語で日昭電機製造株式会社を指す可能性があるが、企業公式資料でドメインとの同一性は確認できなかった。
参照資料と確認内容 未確認・調査の限界 会社の公式発表または規制当局の確認を見つけられなかった。 ドメインと会社の結び付き、および掲示内容の真偽は未確認。 調査範囲・日時 Nissho Electric Manufacturing nisshodenki ransomware Qilin September 2026 調査記録の確定 2026-10-04 19:22 JST · 解説出力の確認 2026-10-04 19:22 JST
照合した掲載情報のSHA-256
01baa43853efb889754a6420f41db1c4b99ae4df809c3c4ac636e302687fa8d6犯行グループの公開URL http://ijzn…kvqd.onion/…個別掲載先の到達確認 HTTP応答あり(HTTP 200) 到達確認日時 2026-11-10 16:30 JST 確認方法 Tor経由・隔離ブラウザ 到達確認時の表示状態 表示の安定を確認 到達確認時の対象名 表示を確認できず(白紙とは限りません) 公開プレビュー 保存画像あり 掲載ページの保存画像 縮小保存画像(拡大表示) · 取得日時: 2026-10-10 12:43 JST · 公開前の画像確認済み · 上部切り出し(資料サムネイルは非公開)
保存画像の表示状態 不明(判定記録なし) 保存画像の対象名 表示を確認 掲載グループ qilin 対象企業・組織 Nissho Electric Manufacturing Co., Ltd. 変更履歴 (2) 2026-10-07 03:28 JST 掲載情報の変更 2026-09-28 22:57 JST 初回観測
UNIRITA 観測中 日系候補 掲載グループ everest 掲載ドメイン unirita.co.jp 外部データ初回取込日時 2026-09-26 02:14 JST 外部データ取込日時 2026-11-11 15:49 JST 掲載者が主張する日時 未記載 日本関連判定 掲載者の日本表記 登録企業IDとの照合 未照合 収集元 Ransomware Live 情報の出所 外部サービス経由 外部提供者の初回観測 2026-09-26 00:33 JST 推定攻撃・公開日 2026-09-25 23:33 JST メタデータ提供者 Ransomware Live 提供データの基準日時 未記録 追加情報 外部サービスが提供した掲載記録です。
企業の公式発表:この自動要約欄には未登録。別欄の公開情報調査をご覧ください。
要約の方式 ルールベース要約 入力メタデータの更新日時 2026-11-11 15:49 JST 要約の生成日時 2026-11-11 15:49 JST 公開レコードのSHA-256 da6f994a68909b3d647f3dcf00da1a0111741455837bb8f9230c6aff8018d9b2顧客向け詳細レビューについて(準備中) 公開情報の調査(Luna) 事件資料あり(この掲載との対応は未確認)
ユニリタは9月29日、9月28日午後に自社機密情報等を窃取したとの公開情報を把握し、社内文書管理システムへの不正アクセスと情報窃取を確認したと発表。影響範囲を調査中で、改ざん・欠損や業務障害は確認していない。
GPT-6 Luna · 手動調査 · 公開Web資料 · 調査 2026-10-04 19:22 JST
資料の確認内容・調査の限界 公開資料による対象の確認:UNIRITAは株式会社ユニリタ。公式発表と掲載記録は近い時期だが、会社は攻撃者を特定していない。
参照資料と確認内容 未確認・調査の限界 会社発表は攻撃者名を示していない。 掲載の推定日時と会社が確認した事象の時刻は別の指標。 調査範囲・日時 UNIRITA ransomware cyberattack 2026 notice 調査記録の確定 2026-10-04 19:22 JST · 解説出力の確認 2026-10-04 19:22 JST
照合した掲載情報のSHA-256
6fedb863920e6a65592967f55166ad094e561b101a23221550721d93a0293b26犯行グループの公開URL http://ever…5rad.onion/…個別掲載先の到達確認 HTTP応答あり(HTTP 200) 到達確認日時 2026-11-03 16:00 JST 確認方法 Tor経由・隔離ブラウザ 到達確認時の表示状態 表示が安定せず 到達確認時の対象名 表示を確認 公開プレビュー 保存画像あり 掲載ページの保存画像 縮小保存画像(拡大表示) · 取得日時: 2026-09-29 00:21 JST · 公開前の画像確認済み
保存画像の表示状態 不明(判定記録なし) 保存画像の対象名 表示を確認 掲載グループ everest 対象企業・組織 UNIRITA 画像の読み取り・解釈(Luna) 組織名を冠した投稿と、その投稿者によるデータ内容の説明が表示されている。
GPT-6 Luna · 手動実行 · 公開済み保存画像のみ · 生成 2026-10-04 17:40 JST
画像の確認内容・解釈の限界 画像で確認できること Chronicle形式の画面に記事一覧と選択中の記事があり、選択項目と本文見出しに同じ組織名が表示されている。本文にはデータベースやファイルに関する長文が掲載されている。 掲載者の主張 本文はファイル数やデータ量、記録の種類について説明している。 この画像だけでは分からないこと 投稿上の説明は独立に確認されておらず、実データや侵害の証拠とはみなせない。画面には個人・商業情報を含むとの主張があるが、その内容は抽出していない。 別のAIによる画像照合 2026-10-04 17:41 JST
解釈元の保存画像のSHA-256 dc86ea0196c3af806a2a70aa615747104856c5791aa23a3bf85a61803c0b9cc3変更履歴 (2) 2026-09-26 20:28 JST 掲載情報の変更 掲載ドメイン: 未記載 → unirita.co.jp
2026-09-26 02:14 JST 初回観測
Astemo, Ltd. 観測中 日系候補 掲載グループ metaencryptor 掲載ドメイン www.astemo.com 外部データ初回取込日時 2026-09-22 13:58 JST 外部データ取込日時 2026-11-11 15:49 JST 掲載者が主張する日時 未記載 日本関連判定 掲載者の日本表記 登録企業IDとの照合 未照合 収集元 Ransomware Live 情報の出所 外部サービス経由 外部提供者の初回観測 2026-09-22 07:14 JST 推定攻撃・公開日 2026-09-22 07:13 JST メタデータ提供者 Ransomware Live 提供データの基準日時 未記録 追加情報 外部サービスが提供した掲載記録です。
企業の公式発表:この自動要約欄には未登録。別欄の公開情報調査をご覧ください。
要約の方式 ルールベース要約 入力メタデータの更新日時 2026-11-11 15:49 JST 要約の生成日時 2026-11-11 15:49 JST 公開レコードのSHA-256 187f47151d05643506ee5af50063c500c8a6d12310754a9b135be5e02d336db8顧客向け詳細レビューについて(準備中) 公開情報の調査(Luna) 掲載主張の報告あり(事件の独立した裏付けは未確認)
Kalir PulseのMetaencryptor一覧はAstemo, Ltd.(日本、製造業)を掲載し、同社のサイトとしてastemo.com/enを示す。ただし掲載は攻撃者の主張を集約したもので、Astemoの被害確認ではない。
GPT-6 Luna · 手動調査 · 公開Web資料 · 調査 2026-10-04 19:22 JST
資料の確認内容・調査の限界 公開資料による対象の確認:検索結果はAstemo, Ltd.を日本の製造企業としてastemo.com/enに結びつける。今回確認したものは攻撃者主張の集約情報。
参照資料と確認内容 Metaencryptor · Ransomware Wing · PulseMetaencryptorの主張対象一覧にAstemo, Ltd.、日本、製造業、astemo.com/enが記載されている。
掲載主張の集約・転載 · 発表日不明 · ページを確認
Get to Know Astemo公式Astemoは世界で事業展開する自動車部品サプライヤーとして、電動化・車両・二輪の事業領域を説明。
一次資料 · 発表日不明 · 検索結果の抜粋を確認
未確認・調査の限界 公式のニュース一覧検索では当該事案の公表を確認できなかった。 Pulse一覧だけでは掲載時刻、侵入、窃取の有無を確定できない。 調査範囲・日時 Astemo ransomware September 2026 MetaEncryptor site:astemo.com/en 2026 cybersecurity incident Astemo data breach 調査記録の確定 2026-10-04 19:22 JST · 解説出力の確認 2026-10-04 19:22 JST
照合した掲載情報のSHA-256
efaf04db0e4a25b6204f76efe3ac97bffc8a7cb9aad4e4877316e4ea0dbca5e8犯行グループの公開URL https://meta…rwad.onion/…個別掲載先の到達確認 TLSエラー(HTTP応答コード未取得) 到達確認日時 2026-10-31 14:58 JST 確認方法 Tor経由・隔離ブラウザ 到達確認時の表示状態 不明(判定記録なし) 到達確認時の対象名 未確認(判定記録なし) 公開プレビュー なし(非公開の撮影結果とは別) ページプレビュー:TLSエラー
変更履歴 (2) 2026-10-07 03:28 JST 掲載情報の変更 2026-09-22 13:58 JST 初回観測
IKEGAMI TSUSHINKI COMPANY LIMITED 観測中 日系候補 掲載グループ qilin 掲載ドメイン www.ikegami.co.jp 外部データ初回取込日時 2026-09-21 21:51 JST 外部データ取込日時 2026-11-11 15:49 JST 掲載者が主張する日時 未記載 日本関連判定 掲載者の日本表記 登録企業IDとの照合 未照合 収集元 Ransomware Live 情報の出所 外部サービス経由 外部提供者の初回観測 2026-09-21 17:01 JST 推定攻撃・公開日 2026-09-21 09:00 JST メタデータ提供者 Ransomware Live 提供データの基準日時 未記録 追加情報 公式発表あり 外部サービスが提供した掲載記録です。
企業の公式発表 当社に対するサイバー攻撃の可能性に関するお知らせ
同社は9月21日の外部からの情報提供を受け、調査を開始したと発表しています。9月24日の発表時点では、攻撃の有無と情報漏えいの範囲を確認中としています。
発表主体 池上通信機株式会社 発表日 2026-09-24 内容の確認日時 2026-09-26 02:41 JST 掲載との関係 未確認 要約の方式 ルールベース要約 入力メタデータの更新日時 2026-11-11 15:49 JST 要約の生成日時 2026-11-11 15:49 JST 公開レコードのSHA-256 5c887a691c600aaef1f2f5c65a2d2318e12da495c7a6f86ce34ff7a235a0b294顧客向け詳細レビューについて(準備中) 公開情報の調査(Luna) 事件資料あり(この掲載との対応は未確認)
池上通信機は9月30日に一部サーバーへの不正アクセスの疑いと一部ファイルの暗号化を公表。10月2日の第三報では、同社保有と思われる情報が攻撃者サイトに掲載されたと確認したが、真正性と漏えい範囲は調査中。攻撃者の掲載名と会社確認を区別する必要がある。
GPT-6 Luna · 手動調査 · 公開Web資料 · 調査 2026-10-04 19:22 JST
資料の確認内容・調査の限界 公開資料による対象の確認:IKEGAMI TSUSHINKI COMPANY LIMITEDは池上通信機株式会社で、公式発表の社名と一致する。
参照資料と確認内容 Notice Regarding a Potential Cyberattack Against Ikegami Tsushinki Co., Ltd. (Third Update)会社は攻撃者サイトへの情報掲載を確認した一方、情報の真正性と漏えい範囲を調査中と発表。
一次資料 · 発表 2026-10-02 · ページを確認
当社に対するサイバー攻撃に関するお知らせ9月30日、会社は一部サーバーへの不正アクセスの疑いとファイル暗号化を公表。
一次資料 · 発表 2026-09-30 · ページを確認
未確認・調査の限界 掲載情報の真正性、対象範囲、個人情報の有無は未確定。 検索で確認した会社発表は攻撃者名を特定していない。 調査範囲・日時 IKEGAMI TSUSHINKI ransomware Qilin 2026 調査記録の確定 2026-10-04 19:22 JST · 解説出力の確認 2026-10-04 19:22 JST
照合した掲載情報のSHA-256
05b02b44d8aeb733369796117356738d97b4dd7c52a057492e8b2713310f8ebd犯行グループの公開URL http://ijzn…kvqd.onion/…個別掲載先の到達確認 タイムアウト(HTTP応答コード未取得) 到達確認日時 2026-11-04 15:43 JST 確認方法 Tor経由・隔離ブラウザ 到達確認時の表示状態 不明(判定記録なし) 到達確認時の対象名 未確認(判定記録なし) 公開プレビュー 保存画像あり 掲載ページの保存画像 縮小保存画像(拡大表示) · 取得日時: 2026-10-09 17:48 JST · 公開前の画像確認済み · 上部切り出し(資料サムネイルは非公開)
保存画像の表示状態 不明(判定記録なし) 保存画像の対象名 表示を確認 掲載グループ qilin 対象企業・組織 IKEGAMI TSUSHINKI COMPANY LIMITED 変更履歴 (2) 2026-10-07 03:28 JST 掲載情報の変更 2026-09-21 21:51 JST 初回観測
kit-e.jp 観測中 日系候補 掲載グループ AuditTeam 掲載ドメイン kit-e.jp 外部データ初回取込日時 2026-09-19 01:26 JST 外部データ取込日時 2026-11-11 15:49 JST 掲載者が主張する日時 未記載 日本関連判定 掲載者の日本表記 登録企業IDとの照合 未照合 収集元 Ransomware Live 情報の出所 外部サービス経由 外部提供者の初回観測 2026-09-19 00:50 JST 推定攻撃・公開日 2026-09-09 09:00 JST メタデータ提供者 Ransomware Live 提供データの基準日時 未記録 追加情報 外部サービスが提供した掲載記録です。
企業の公式発表:この自動要約欄には未登録。別欄の公開情報調査をご覧ください。
要約の方式 ルールベース要約 入力メタデータの更新日時 2026-11-11 15:49 JST 要約の生成日時 2026-11-11 15:49 JST 公開レコードのSHA-256 7e2c25736fda24c9291b8deb13fbf174cc9c4e1ba288b9082150c42f1e38aa70顧客向け詳細レビューについて(準備中) 公開情報の調査(Luna) 掲載対象の特定に至らず
指定ドメインと2026年9月の攻撃主張を組み合わせて検索したが、当該組織の発表や独立した報道・プロフィールを確認できなかった。これは侵害がなかったことを意味せず、組織と主張の裏付けは未確認。
GPT-6 Luna · 手動調査 · 公開Web資料 · 調査 2026-10-04 19:22 JST
資料の確認内容・調査の限界 公開資料による対象の確認:kit-e.jpだけでは組織を特定できる独立資料が検索結果に見当たらず、同名・類似名との照合もできない。
未確認・調査の限界 検索結果から組織の正式名称・所在地を確定できない。 侵害の有無と掲載との対応は不明。 調査範囲・日時 kit-e.jp ransomware cyberattack 2026 調査記録の確定 2026-10-04 19:22 JST · 解説出力の確認 2026-10-04 19:22 JST
照合した掲載情報のSHA-256
1bc13a24a6dab11afda336f102d52d68eb41b8f6b01ab8fc97740ad0a8d7439b犯行グループの公開URL http://6tdq…6jad.onion/…個別掲載先の到達確認 HTTP応答あり(HTTP 200) 到達確認日時 2026-10-19 13:55 JST 確認方法 Tor経由・隔離ブラウザ 到達確認時の表示状態 不明(判定記録なし) 到達確認時の対象名 未確認(判定記録なし) 公開プレビュー なし(非公開の撮影結果とは別) ページプレビュー:画像取得は未試行
変更履歴 (2) 2026-09-20 11:43 JST 掲載情報の変更 2026-09-19 01:26 JST 初回観測
Hashimoto Jimuki 観測中 日系候補 掲載グループ Vexy Ransomware 掲載ドメイン aoa21.com 外部データ初回取込日時 2026-09-18 01:02 JST 外部データ取込日時 2026-11-11 15:49 JST 掲載者が主張する日時 未記載 日本関連判定 掲載者の日本表記 登録企業IDとの照合 未照合 収集元 Ransomware Live 情報の出所 外部サービス経由 外部提供者の初回観測 2026-09-16 04:58 JST 推定攻撃・公開日 2026-09-16 03:45 JST メタデータ提供者 Ransomware Live 提供データの基準日時 未記録 追加情報 外部サービスが提供した掲載記録です。
企業の公式発表:この自動要約欄には未登録。別欄の公開情報調査をご覧ください。
要約の方式 ルールベース要約 入力メタデータの更新日時 2026-11-11 15:49 JST 要約の生成日時 2026-11-11 15:49 JST 公開レコードのSHA-256 eed80d2f3110bff90782ddfa6e2a6dfd1d3d4c45b4cae6e58754665bf7deef83顧客向け詳細レビューについて(準備中) 公開情報の調査(Luna) 掲載主張の報告あり(事件の独立した裏付けは未確認)
DeXposeは、Vexyが2026年9月15日にHashimoto Jimuki(aoa21.com)への攻撃を主張したと報告し、交渉がなければ流出させるとの脅迫文を記載する。これは公開された攻撃者主張の報告で、侵害やデータ流出の独立確認ではない。
GPT-6 Luna · 手動調査 · 公開Web資料 · 調査 2026-10-04 19:22 JST
資料の確認内容・調査の限界 公開資料による対象の確認:DeXposeはHashimoto Jimukiを日本の事務機器・ITサービス企業とし、aoa21.comを関連ドメインとしている。公式サイト資料による裏取りは未了。
参照資料と確認内容 未確認・調査の限界 企業または公的機関による確認は検索範囲で見つからなかった。 DeXposeも公開情報・脅威情報に基づくと説明しており、実被害は未確認。 調査範囲・日時 Hashimoto Jimuki aoa21.com ransomware Vexy 2026 調査記録の確定 2026-10-04 19:22 JST · 解説出力の確認 2026-10-04 19:22 JST
照合した掲載情報のSHA-256
4f659f7042c8c86ba8f7b73237e1ec08c2f3d61c5a10fbe5b20326dd6c353651犯行グループの公開URL 未保有 個別掲載先の到達確認 未確認 公開プレビュー なし(非公開の撮影結果とは別) ページプレビュー:未確認
変更履歴 (2) 2026-10-07 03:28 JST 掲載情報の変更 2026-09-18 01:02 JST 初回観測
ryomo.co.jp 観測中 日系候補 掲載グループ safepay 掲載ドメイン ryomo.co.jp 外部データ初回取込日時 2026-09-18 01:02 JST 外部データ取込日時 2026-11-11 15:49 JST 掲載者が主張する日時 未記載 日本関連判定 掲載者の日本表記 登録企業IDとの照合 未照合 収集元 Ransomware Live 情報の出所 外部サービス経由 外部提供者の初回観測 2026-09-16 04:30 JST 推定攻撃・公開日 2026-09-16 04:29 JST メタデータ提供者 Ransomware Live 提供データの基準日時 未記録 追加情報 外部サービスが提供した掲載記録です。
企業の公式発表:この自動要約欄には未登録。別欄の公開情報調査をご覧ください。
要約の方式 ルールベース要約 入力メタデータの更新日時 2026-11-11 15:49 JST 要約の生成日時 2026-11-11 15:49 JST 公開レコードのSHA-256 831c2d96b2878b289c9befa60139240c3c3ea81caf196fe1959161415bf6dfb3顧客向け詳細レビューについて(準備中) 公開情報の調査(Luna) 掲載主張の報告あり(事件の独立した裏付けは未確認)
GalaxyWardenのトラッカーはSafePayの掲載主張を記録し、会社確認や独立した侵害検証はないと明記する。記録上の日付は侵入や窃取の確認として扱えない。
GPT-6 Luna · 手動調査 · 公開Web資料 · 調査 2026-10-04 19:22 JST
資料の確認内容・調査の限界 公開資料による対象の確認:ryomo.co.jpが指す法人を公式資料で確定できなかった。二次ページは日本のシステムインテグレーターとするが、根拠資料は未確認。
参照資料と確認内容 未確認・調査の限界 会社公式の事故告知や規制当局資料を見つけられなかった。 法人同定、掲示の真偽、データの実在は不明。 調査範囲・日時 Ryomo Co ransomware SafePay 2026 調査記録の確定 2026-10-04 19:22 JST · 解説出力の確認 2026-10-04 19:22 JST
照合した掲載情報のSHA-256
2b353f39d5b6a00b84f57aef35570a3e2ba04c9eedbd290621708d2d7cadcb2b犯行グループの公開URL http://safe…moyd.onion/…個別掲載先の到達確認 HTTP応答あり(HTTP 200) 到達確認日時 2026-11-10 16:30 JST 確認方法 Tor経由・隔離ブラウザ 到達確認時の表示状態 不明(判定記録なし) 到達確認時の対象名 未確認(判定記録なし) 公開プレビュー なし(非公開の撮影結果とは別) ページプレビュー:画像取得は未試行
変更履歴 (3) 2026-10-07 03:28 JST 掲載情報の変更 2026-09-20 11:43 JST 掲載情報の変更 2026-09-18 01:02 JST 初回観測
Nippon Steel Corporation 観測中 日系候補 掲載グループ metaencryptor 掲載ドメイン www.nipponsteel.com 外部データ初回取込日時 2026-09-18 01:02 JST 外部データ取込日時 2026-11-11 15:49 JST 掲載者が主張する日時 未記載 日本関連判定 掲載者の日本表記 登録企業IDとの照合 未照合 収集元 Ransomware Live 情報の出所 外部サービス経由 外部提供者の初回観測 2026-09-15 20:59 JST 推定攻撃・公開日 2026-09-15 20:58 JST メタデータ提供者 Ransomware Live 提供データの基準日時 未記録 追加情報 外部サービスが提供した掲載記録です。
企業の公式発表:この自動要約欄には未登録。別欄の公開情報調査をご覧ください。
要約の方式 ルールベース要約 入力メタデータの更新日時 2026-11-11 15:49 JST 要約の生成日時 2026-11-11 15:49 JST 公開レコードのSHA-256 9e22a578f0ef31739374f27511bbfdff44c6d70bab430e3a89351cfe83f6d3fd顧客向け詳細レビューについて(準備中) 公開情報の調査(Luna) 掲載主張の報告あり(事件の独立した裏付けは未確認)
複数の脅威情報・報道サイトが、Metaencryptorが9月15日に日本製鉄をリークサイトへ掲載したと報じている。確認できた資料の一つは掲載自体を未確認の脅威アクター主張と明記し、侵入や窃取の実証とは区別している。
GPT-6 Luna · 手動調査 · 公開Web資料 · 調査 2026-10-04 19:22 JST
資料の確認内容・調査の限界 公開資料による対象の確認:Nippon Steel Corporationは日本製鉄株式会社。報道資料はMetaencryptorによる9月15日の掲載主張を扱うが、会社確認ではない。
参照資料と確認内容 未確認・調査の限界 会社または規制当局による本件確認は今回の検索で見つからなかった。 侵入日、影響、情報窃取の有無は不明。 調査範囲・日時 Nippon Steel ransomware cyberattack September 2026 metaencryptor 調査記録の確定 2026-10-04 19:22 JST · 解説出力の確認 2026-10-04 19:22 JST
照合した掲載情報のSHA-256
7a7a9153a44c9d23a3de7e6e275dace8986ecbc2dfb04e121acf3ad9d0e6d12f犯行グループの公開URL https://meta…rwad.onion/…個別掲載先の到達確認 TLSエラー(HTTP応答コード未取得) 到達確認日時 2026-11-01 15:24 JST 確認方法 Tor経由・隔離ブラウザ 到達確認時の表示状態 不明(判定記録なし) 到達確認時の対象名 未確認(判定記録なし) 公開プレビュー なし(非公開の撮影結果とは別) ページプレビュー:TLSエラー
変更履歴 (3) 2026-10-07 03:28 JST 掲載情報の変更 2026-09-20 11:43 JST 掲載情報の変更 2026-09-18 01:02 JST 初回観測
Tentac 観測中 日系候補 掲載グループ thegentlemen 掲載ドメイン tentac.co.jp 外部データ初回取込日時 2026-09-18 01:02 JST 外部データ取込日時 2026-11-11 15:49 JST 掲載者が主張する日時 未記載 日本関連判定 掲載者の日本表記 登録企業IDとの照合 未照合 収集元 Ransomware Live 情報の出所 外部サービス経由 外部提供者の初回観測 2026-09-15 16:12 JST 推定攻撃・公開日 2026-09-15 01:01 JST メタデータ提供者 Ransomware Live 提供データの基準日時 未記録 追加情報 外部サービスが提供した掲載記録です。
企業の公式発表:この自動要約欄には未登録。別欄の公開情報調査をご覧ください。
要約の方式 ルールベース要約 入力メタデータの更新日時 2026-11-11 15:49 JST 要約の生成日時 2026-11-11 15:49 JST 公開レコードのSHA-256 b23ff178f48e54d729af47eef41ef88de158fb9115d7de59fb0d1ac295d2d305顧客向け詳細レビューについて(準備中) 公開情報の調査(Luna) 掲載対象の特定に至らず
GalaxyWardenはThe Gentlemenが2026年9月14日にtentac.co.jpを掲載したとするが、その記事の企業説明は公式サイトの事業内容と大きく異なる。攻撃者主張は未検証で、対象法人が公式ドメインのテンタック株式会社か別組織かを確認できない。
GPT-6 Luna · 手動調査 · 公開Web資料 · 調査 2026-10-04 19:22 JST
資料の確認内容・調査の限界 公開資料による対象の確認:公式tentac.co.jpは東京のテンタック株式会社で、衣料副資材・RFID等を扱う。一方GalaxyWardenの同ドメイン記事は神戸のロボットツールチェンジャー企業と説明し、同一性が一致しない。
参照資料と確認内容 Tentac Listed by The Gentlemen Ransomware Group掲載をThe Gentlemenに帰属させるが、記事中の組織説明は公式サイトと不一致。
掲載主張の集約・転載 · 発表 2026-09-14 · ページを確認
テンタック株式会社公式サイトは衣料副資材、RFIDソリューション、サステナブル素材等を事業領域として挙げる。
一次資料 · 発表日不明 · ページを確認
未確認・調査の限界 組織の同一性に矛盾があり、侵害主張を公式テンタック株式会社へ帰属させられない。 公式告知や独立検証は見つからなかった。 調査範囲・日時 Tentac tentac.co.jp ransomware September 2026 Gentlemen site:tentac.co.jp 2026 不正アクセス ランサムウェア 調査記録の確定 2026-10-04 19:22 JST · 解説出力の確認 2026-10-04 19:22 JST
照合した掲載情報のSHA-256
c3fd0b2376e3f9b84a1c602dc1be529f37397f4870fe82e625ba18ce5ccc7af7犯行グループの公開URL 未保有 個別掲載先の到達確認 未確認 公開プレビュー なし(非公開の撮影結果とは別) ページプレビュー:未確認
変更履歴 (2) 2026-10-07 03:28 JST 掲載情報の変更 2026-09-18 01:02 JST 初回観測
Wada Farms 観測中 日系候補 掲載グループ thegentlemen 掲載ドメイン wadafarms.com 外部データ初回取込日時 2026-09-18 01:02 JST 外部データ取込日時 2026-11-11 15:49 JST 掲載者が主張する日時 未記載 日本関連判定 掲載者の日本表記 登録企業IDとの照合 未照合 収集元 Ransomware Live 情報の出所 外部サービス経由 外部提供者の初回観測 2026-09-15 16:09 JST 推定攻撃・公開日 2026-09-15 01:42 JST メタデータ提供者 Ransomware Live 提供データの基準日時 未記録 追加情報 外部サービスが提供した掲載記録です。
企業の公式発表:この自動要約欄には未登録。別欄の公開情報調査をご覧ください。
要約の方式 ルールベース要約 入力メタデータの更新日時 2026-11-11 15:49 JST 要約の生成日時 2026-11-11 15:49 JST 公開レコードのSHA-256 4152e0215620ec3389288fc3c723b11115cd097a2b83e851eae43a996598a8c8顧客向け詳細レビューについて(準備中) 公開情報の調査(Luna) 組織情報の資料あり
指定した検索語で2026年のサイバー攻撃に関する独立報道や公式発表を確認できず、ここでは組織情報のみ確認できた。検索結果は会社を農産物の生産・流通企業と説明する。
GPT-6 Luna · 手動調査 · 公開Web資料 · 調査 2026-10-04 19:22 JST
資料の確認内容・調査の限界 公開資料による対象の確認:Wada Farmsは米国アイダホ州アイダホフォールズに本社を置く農産物の生産・流通事業者。公式サイトで事業と本社所在地を確認。
参照資料と確認内容 未確認・調査の限界 今回の検索範囲でサイバーインシデントの一次発表や信頼できる報道は見つからなかった。これは侵害がなかったことを意味しない。 調査範囲・日時 site:wadafarms.com cyberattack ransomware Wada Farms 調査記録の確定 2026-10-04 19:22 JST · 解説出力の確認 2026-10-04 19:22 JST
照合した掲載情報のSHA-256
bad68c8e4612bed0127b67fce5708a4ac4f1b0c4aaeb4866a13734d451cac546犯行グループの公開URL 未保有 個別掲載先の到達確認 未確認 公開プレビュー なし(非公開の撮影結果とは別) ページプレビュー:未確認
変更履歴 (2) 2026-10-07 03:28 JST 掲載情報の変更 2026-09-18 01:02 JST 初回観測
ki***jp 観測中 日系候補 掲載グループ AuditTeam 掲載ドメイン 未記載 外部データ初回取込日時 2026-09-18 23:23 JST 外部データ取込日時 2026-11-11 15:49 JST 掲載者が主張する日時 未記載 日本関連判定 掲載者の日本表記 登録企業IDとの照合 未照合 収集元 Ransomware Live 情報の出所 外部サービス経由 外部提供者の初回観測 2026-09-11 04:20 JST 推定攻撃・公開日 2026-09-09 09:00 JST メタデータ提供者 Ransomware Live 提供データの基準日時 未記録 追加情報 外部サービスが提供した掲載記録です。
企業の公式発表:この自動要約欄には未登録。別欄の公開情報調査をご覧ください。
要約の方式 ルールベース要約 入力メタデータの更新日時 2026-11-11 15:49 JST 要約の生成日時 2026-11-11 15:49 JST 公開レコードのSHA-256 f0ec2dcd416b69825db0ac5174f77f2b7a6cc674584b2f828640dabf97623e75顧客向け詳細レビューについて(準備中) 公開情報の調査(Luna) 掲載対象の特定に至らず
マスクされた名称と2026年9月の攻撃主張では組織を特定できず、信頼できる独立資料を結び付けられなかった。
GPT-6 Luna · 手動調査 · 公開Web資料 · 調査 2026-10-04 19:22 JST
資料の確認内容・調査の限界 公開資料による対象の確認:記録上の名称が「ki***jp」でドメインもなく、対象を一意に特定できない。
未確認・調査の限界 完全な組織名・ドメインが不明。 このため報道や公式発表を対象に対応付けできない。 調査範囲・日時 ki***jp ransomware September 2026 AuditTeam 調査記録の確定 2026-10-04 19:22 JST · 解説出力の確認 2026-10-04 19:22 JST
照合した掲載情報のSHA-256
5fc96de5ca4d0ca0eb9de68c26048290d3e507a589c982fa0d2a0207bf7ed96a犯行グループの公開URL http://6tdq…6jad.onion/…個別掲載先の到達確認 HTTP応答あり(HTTP 200) 到達確認日時 2026-10-19 13:55 JST 確認方法 Tor経由・隔離ブラウザ 到達確認時の表示状態 表示の安定を確認 到達確認時の対象名 表示を確認できず(白紙とは限りません) 公開プレビュー 保存画像あり 保存URLのページプレビュー 縮小保存画像(拡大表示) · 取得日時: 2026-09-29 00:29 JST · 公開前の画像確認済み · ページ表示のみ・掲載内容未確認
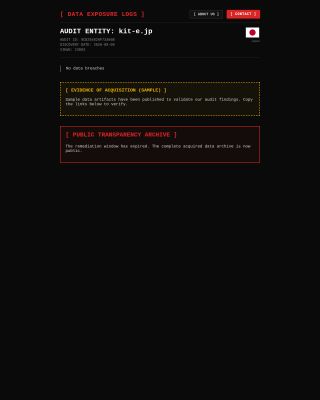
保存画像の表示状態 不明(判定記録なし) 保存画像の対象名 表示を確認できず(白紙とは限りません) 記録上の掲載グループ AuditTeam 記録上の対象企業・組織 ki***jp 画像の読み取り・解釈(Luna) 同一ページ内に侵害なしとの表示と、データ取得・公開の主張が併記されている。
GPT-6 Luna · 手動実行 · 公開済み保存画像のみ · 生成 2026-10-04 17:40 JST
画像の確認内容・解釈の限界 画像で確認できること 暗色のページに「Data Exposure Logs」と監査エンティティ欄があり、「No data breaches」と表示される。別枠ではサンプル証拠と、取得データの公開をうたう文章がある。 掲載者の主張 ページは侵害記録がないと表示する。 ページは取得したデータのアーカイブを公開したと主張する。 この画像だけでは分からないこと いずれもページ上の自己申告であり、監査結果や公開データの実在を独立に確認したものではない。 別のAIによる画像照合 2026-10-04 17:41 JST
解釈元の保存画像のSHA-256 fa2112e94d4daed3858702116f7f3ae817976bce735618008da8b54ac30726e4変更履歴 (3) 2026-10-07 03:28 JST 掲載情報の変更 2026-09-20 11:43 JST 掲載情報の変更 2026-09-18 23:23 JST 初回観測
Mitsuwa Trading Co., Ltd 観測中 日系候補 掲載グループ qilin 掲載ドメイン e-mitsuwa.com 外部データ初回取込日時 2026-09-18 23:23 JST 外部データ取込日時 2026-11-11 15:49 JST 掲載者が主張する日時 未記載 日本関連判定 掲載者の日本表記 登録企業IDとの照合 未照合 収集元 Ransomware Live 情報の出所 外部サービス経由 外部提供者の初回観測 2026-09-10 05:08 JST 推定攻撃・公開日 2026-09-09 09:00 JST メタデータ提供者 Ransomware Live 提供データの基準日時 未記録 追加情報 外部サービスが提供した掲載記録です。
企業の公式発表:この自動要約欄には未登録。別欄の公開情報調査をご覧ください。
要約の方式 ルールベース要約 入力メタデータの更新日時 2026-11-11 15:49 JST 要約の生成日時 2026-11-11 15:49 JST 公開レコードのSHA-256 50ba1cb2bf946776fd2fff4b94e393cfebe8f939c23eb7b9b598ef7ecb45964b顧客向け詳細レビューについて(準備中) 公開情報の調査(Luna) 掲載主張の報告あり(事件の独立した裏付けは未確認)
ErvikのQilin追跡一覧は、Mitsuwa Trading Co., Ltdを2026年9月9日の開示対象として掲載する。同ページは攻撃者リークサイトの主張を記録するもので、侵入や窃取の確証を示していない。
GPT-6 Luna · 手動調査 · 公開Web資料 · 調査 2026-10-04 19:22 JST
資料の確認内容・調査の限界 公開資料による対象の確認:Ervikの掲載ではMitsuwa Trading Co., Ltdを日本の小売業として扱う。e-mitsuwa.comとの対応を公式情報で独立確認できず。
参照資料と確認内容 未確認・調査の限界 記事ページの本文を開けず検索抜粋のみ確認。 Mitsuwa側または公的機関の確認は検索範囲で見つからなかった。 調査範囲・日時 Mitsuwa Trading e-mitsuwa.com Qilin September 2026 調査記録の確定 2026-10-04 19:22 JST · 解説出力の確認 2026-10-04 19:22 JST
照合した掲載情報のSHA-256
220a51d5e58b49b11a0fb22504248727a061741415b11a04f937395c3f951668犯行グループの公開URL http://ijzn…kvqd.onion/…個別掲載先の到達確認 タイムアウト(HTTP応答コード未取得) 到達確認日時 2026-11-05 16:01 JST 確認方法 Tor経由・隔離ブラウザ 到達確認時の表示状態 不明(判定記録なし) 到達確認時の対象名 未確認(判定記録なし) 公開プレビュー なし(非公開の撮影結果とは別) ページプレビュー:タイムアウト
変更履歴 (2) 2026-10-07 03:28 JST 掲載情報の変更 2026-09-18 23:23 JST 初回観測
REXT Holdings Co., Ltd. 観測中 掲載グループ ransomhouse 掲載ドメイン www.rext.jp 外部データ初回取込日時 2026-09-18 23:23 JST 外部データ取込日時 2026-11-11 15:49 JST 掲載者が主張する日時 未記載 日本関連判定 登録済みドメインとの一致 登録企業IDとの照合 一致 収集元 Ransomware Live 情報の出所 外部サービス経由 外部提供者の初回観測 2026-09-01 18:57 JST 推定攻撃・公開日 2026-09-01 18:57 JST メタデータ提供者 Ransomware Live 提供データの基準日時 未記録 追加情報 外部サービスが提供した掲載記録です。
企業の公式発表:この自動要約欄には未登録。別欄の公開情報調査をご覧ください。
要約の方式 ルールベース要約 入力メタデータの更新日時 2026-11-11 15:49 JST 要約の生成日時 2026-11-11 15:49 JST 公開レコードのSHA-256 ab0be81a7c1e529615e3523bcbbb3fb866e56e84ed046d86ffbf6733f880a478顧客向け詳細レビューについて(準備中) 公開情報の調査(Luna) 事件資料あり(この掲載との対応は未確認)
REXT Holdingsは8月10日にランサムウェアによる不正アクセスを受けたと公表。9月11日の第4報では、社外専門機関の調査中ながら、流出の可能性がある情報の一部がネット上に掲載されたと確認し、個人情報保護委員会へ報告、警察に相談したとした。
GPT-6 Luna · 手動調査 · 公開Web資料 · 調査 2026-10-04 19:22 JST
資料の確認内容・調査の限界 公開資料による対象の確認:REXT Holdings株式会社はREXT株式会社の親会社。rext.jpはREXTの公式サイトで、サイトに親会社の告知を転載している。
参照資料と確認内容 未確認・調査の限界 流出の可能性がある情報の範囲と影響は確定していない。 公式告知は攻撃者名を特定していない。 調査範囲・日時 REXT Holdings ransomware cyberattack 2026 official site:rext.jp 不正アクセス 2026 site:rext.jp 第4報 不正アクセス 2026 調査記録の確定 2026-10-04 19:22 JST · 解説出力の確認 2026-10-04 19:22 JST
照合した掲載情報のSHA-256
cac20fda70b15408dc1b3b8c108d3244d3cf14d30f2ece6a39087588f783a784犯行グループの公開URL http://zohl…2yid.onion/…個別掲載先の到達確認 HTTP応答あり(HTTP 200) 到達確認日時 2026-10-24 13:55 JST 確認方法 Tor経由・隔離ブラウザ 到達確認時の表示状態 読み込み未完了 到達確認時の対象名 表示を確認できず(白紙とは限りません) 公開プレビュー 保存画像あり 読み込み未完了の保存画面 縮小保存画像(拡大表示) · 取得日時: 2026-09-29 00:41 JST · 公開前の画像確認済み · ページ表示のみ・掲載内容未確認 · 読み込み未完了・本文未取得
保存画像の表示状態 読み込み未完了 保存画像の対象名 表示を確認できず(白紙とは限りません) 記録上の掲載グループ ransomhouse 記録上の対象企業・組織 REXT Holdings Co., Ltd. 画像の読み取り・解釈(Luna) この画像からは線以外の内容を確認できない。
GPT-6 Luna · 手動実行 · 公開済み保存画像のみ · 生成 2026-10-04 17:40 JST
画像の確認内容・解釈の限界 画像で確認できること この画像では、具体的な被害・取得データの主張は読み取れません。
この画像だけでは分からないこと 別のAIによる画像照合 2026-10-04 17:41 JST
解釈元の保存画像のSHA-256 d6707aafb9f3cc47dc40a05d742c998050ec851931c377bbf05ffab38454f0bf変更履歴 (3) 2026-10-07 03:28 JST 掲載情報の変更 2026-09-20 11:43 JST 掲載情報の変更 2026-09-18 23:23 JST 初回観測
bkc.org 観測中 日系候補 掲載グループ lockbit5 掲載ドメイン bkc.org 外部データ初回取込日時 2026-09-18 23:23 JST 外部データ取込日時 2026-11-11 15:49 JST 掲載者が主張する日時 未記載 日本関連判定 掲載者の日本表記 登録企業IDとの照合 未照合 収集元 Ransomware Live 情報の出所 外部サービス経由 外部提供者の初回観測 2026-08-31 18:30 JST 推定攻撃・公開日 2026-08-31 16:10 JST メタデータ提供者 Ransomware Live 提供データの基準日時 未記録 追加情報 外部サービスが提供した掲載記録です。
企業の公式発表:この自動要約欄には未登録。別欄の公開情報調査をご覧ください。
要約の方式 ルールベース要約 入力メタデータの更新日時 2026-11-11 15:49 JST 要約の生成日時 2026-11-11 15:49 JST 公開レコードのSHA-256 a3519086399fd6c828081e4fe8769fb5feb98023c9d93a4b232a293bfdc35b8f顧客向け詳細レビューについて(準備中) 公開情報の調査(Luna) 掲載対象の特定に至らず
bkc.orgとランサムウェア主張を検索したが、2026年8月の掲載と結び付く独立した組織発表・報道・明確な公式プロフィールを確認できなかった。
GPT-6 Luna · 手動調査 · 公開Web資料 · 調査 2026-10-04 19:22 JST
資料の確認内容・調査の限界 公開資料による対象の確認:bkc.orgの表記だけでは対象組織を信頼できる独立資料で照合できなかった。
未確認・調査の限界 ドメインと記録上の組織名の関係が未確認。 検索範囲で情報がないことは侵害不存在の証拠ではない。 調査範囲・日時 bkc.org cyberattack ransomware 2026 調査記録の確定 2026-10-04 19:22 JST · 解説出力の確認 2026-10-04 19:22 JST
照合した掲載情報のSHA-256
33168ba0ecf8e0f28bbfbaab875d84bbc3f3ef8cb475c43cc0cdeeb11d850fa8犯行グループの公開URL http://lock…wtad.onion/…個別掲載先の到達確認 HTTP応答あり(HTTP 200) 到達確認日時 2026-10-26 14:00 JST 確認方法 Tor経由・隔離ブラウザ 到達確認時の表示状態 認証・アクセス確認画面の兆候 到達確認時の対象名 表示を確認できず(白紙とは限りません) 公開プレビュー 保存画像あり 保存URLのページプレビュー 縮小保存画像(拡大表示) · 取得日時: 2026-09-29 00:36 JST · 公開前の画像確認済み · ページ表示のみ・掲載内容未確認
保存画像の表示状態 不明(判定記録なし) 保存画像の対象名 表示を確認できず(白紙とは限りません) 記録上の掲載グループ lockbit5 記録上の対象企業・組織 bkc.org 画像の読み取り・解釈(Luna) サイトの入口または案内画面とみられる。
GPT-6 Luna · 手動実行 · 公開済み保存画像のみ · 生成 2026-10-04 17:40 JST
画像の確認内容・解釈の限界 画像で確認できること 暗色の全画面中央に入場を促す短い文字だけが表示されている。ロゴは見えない。 この画像では、具体的な被害・取得データの主張は読み取れません。
この画像だけでは分からないこと 入口より先の内容は表示されておらず、対象組織や漏えいの裏付けは不明。 別のAIによる画像照合 2026-10-04 17:41 JST
解釈元の保存画像のSHA-256 03cd937929108fc3218f8f37faec7a104889c09d6831bb4a74569f265426698a変更履歴 (3) 2026-10-07 03:28 JST 掲載情報の変更 2026-09-20 11:43 JST 掲載情報の変更 2026-09-18 23:23 JST 初回観測
Corona Corporation 観測中 日系候補 掲載グループ metaencryptor 掲載ドメイン corona.co.jp 外部データ初回取込日時 2026-09-18 23:23 JST 外部データ取込日時 2026-11-11 15:49 JST 掲載者が主張する日時 未記載 日本関連判定 掲載者の日本表記 登録企業IDとの照合 未照合 収集元 Ransomware Live 情報の出所 外部サービス経由 外部提供者の初回観測 2026-08-23 16:35 JST 推定攻撃・公開日 2026-08-23 16:35 JST メタデータ提供者 Ransomware Live 提供データの基準日時 未記録 追加情報 外部サービスが提供した掲載記録です。
企業の公式発表:この自動要約欄には未登録。別欄の公開情報調査をご覧ください。
要約の方式 ルールベース要約 入力メタデータの更新日時 2026-11-11 15:49 JST 要約の生成日時 2026-11-11 15:49 JST 公開レコードのSHA-256 ffd66aada0bb633d506934ce1d0ffb4486ce2fa433d768e112db363513b3ef8a顧客向け詳細レビューについて(準備中) 公開情報の調査(Luna) 掲載主張の報告あり(事件の独立した裏付けは未確認)
DeXposeはMetaEncryptorが2026年8月23日にCorona Corporationへの攻撃を主張し、交渉がなければ機微情報を公開すると脅したと報告する。これは攻撃者の主張の報道であり、侵害や情報流出の独立確認ではない。
GPT-6 Luna · 手動調査 · 公開Web資料 · 調査 2026-10-04 19:22 JST
資料の確認内容・調査の限界 公開資料による対象の確認:DeXposeは対象をcorona.co.jpのCorona Corporation、日本の住宅環境技術企業と記述。名称の類似する別組織との混同は避ける。
参照資料と確認内容 未確認・調査の限界 会社または規制当局による被害確認は見つからなかった。 DeXposeは公開されたダークウェブ情報・脅威情報に基づくと説明している。 調査範囲・日時 Corona Corporation corona.co.jp MetaEncryptor ransomware August 2026 調査記録の確定 2026-10-04 19:22 JST · 解説出力の確認 2026-10-04 19:22 JST
照合した掲載情報のSHA-256
1dd0cb120e86519fbec61cefa27e40069cbb176c87c3dd320c411c18b8116fd2犯行グループの公開URL https://meta…rwad.onion/…個別掲載先の到達確認 TLSエラー(HTTP応答コード未取得) 到達確認日時 2026-11-02 15:25 JST 確認方法 Tor経由・隔離ブラウザ 到達確認時の表示状態 不明(判定記録なし) 到達確認時の対象名 未確認(判定記録なし) 公開プレビュー なし(非公開の撮影結果とは別) ページプレビュー:TLSエラー
変更履歴 (3) 2026-10-07 03:28 JST 掲載情報の変更 2026-09-20 11:43 JST 掲載情報の変更 2026-09-18 23:23 JST 初回観測
Akatake Engineering 観測中 日系候補 掲載グループ thegentlemen 掲載ドメイン akatake.co.jp 外部データ初回取込日時 2026-09-18 23:23 JST 外部データ取込日時 2026-11-11 15:49 JST 掲載者が主張する日時 未記載 日本関連判定 掲載者の日本表記 登録企業IDとの照合 未照合 収集元 Ransomware Live 情報の出所 外部サービス経由 外部提供者の初回観測 2026-08-21 17:28 JST 推定攻撃・公開日 2026-08-21 16:55 JST メタデータ提供者 Ransomware Live 提供データの基準日時 未記録 追加情報 外部サービスが提供した掲載記録です。
企業の公式発表:この自動要約欄には未登録。別欄の公開情報調査をご覧ください。
要約の方式 ルールベース要約 入力メタデータの更新日時 2026-11-11 15:49 JST 要約の生成日時 2026-11-11 15:49 JST 公開レコードのSHA-256 d02b694192d49a6ada69700fbff998ed40f88bf1c1f4e76991c1d447a0bd5e32顧客向け詳細レビューについて(準備中) 公開情報の調査(Luna) 掲載主張の報告あり(事件の独立した裏付けは未確認)
GalaxyWardenのトラッカーはThe Gentlemenによる掲載を記録し、未検証の攻撃者主張としている。会社側または公的機関の裏付けを検索で確認できず、窃取・暗号化を事実とは判断できない。
GPT-6 Luna · 手動調査 · 公開Web資料 · 調査 2026-10-04 19:22 JST
資料の確認内容・調査の限界 公開資料による対象の確認:赤武エンジニアリング株式会社は静岡県沼津市の粉体処理設備メーカーと二次情報が説明する。公式サイトによる法人・ドメイン確認は未実施。
参照資料と確認内容 未確認・調査の限界 企業や規制当局による確認は見つからなかった。 ドメインと対象法人を結ぶ根拠は未確認。 調査範囲・日時 Akatake Engineering ransomware cyber attack 2026 調査記録の確定 2026-10-04 19:22 JST · 解説出力の確認 2026-10-04 19:22 JST
照合した掲載情報のSHA-256
b3ca8e524dd0925ab09214e1d631726309acadbb566271ee22472a8bb64f48c2犯行グループの公開URL 未保有 個別掲載先の到達確認 未確認 公開プレビュー なし(非公開の撮影結果とは別) ページプレビュー:未確認
変更履歴 (2) 2026-10-07 03:28 JST 掲載情報の変更 2026-09-18 23:23 JST 初回観測
am-bition.jp 観測中 日系候補 掲載グループ settra 掲載ドメイン am-bition.jp 外部データ初回取込日時 2026-09-18 23:23 JST 外部データ取込日時 2026-11-11 15:49 JST 掲載者が主張する日時 未記載 日本関連判定 掲載者の日本表記 登録企業IDとの照合 未照合 収集元 Ransomware Live 情報の出所 外部サービス経由 外部提供者の初回観測 2026-08-20 03:05 JST 推定攻撃・公開日 2026-08-05 09:00 JST メタデータ提供者 Ransomware Live 提供データの基準日時 未記録 追加情報 外部サービスが提供した掲載記録です。
企業の公式発表:この自動要約欄には未登録。別欄の公開情報調査をご覧ください。
要約の方式 ルールベース要約 入力メタデータの更新日時 2026-11-11 15:49 JST 要約の生成日時 2026-11-11 15:49 JST 公開レコードのSHA-256 c6aa45b6e038cfd438ea47890cdf786b45b282d480dd5d5dadf0c9d5201cb900顧客向け詳細レビューについて(準備中) 公開情報の調査(Luna) 掲載主張の報告あり(事件の独立した裏付けは未確認)
脅威情報サイトSOCRadarは同社をSettraの被害対象とする主張として8月18日発見と記載。一方、元データの推定日は8月5日で一致しない。会社公式の別件(2022年)はなりすましメール注意喚起であり、このランサムウェア主張の確認にはならない。
GPT-6 Luna · 手動調査 · 公開Web資料 · 調査 2026-10-04 19:22 JST
資料の確認内容・調査の限界 公開資料による対象の確認:am-bition.jpは株式会社アンビションDXホールディングスの公式サイト。脅威情報サイトは同社をSettra 主張として掲載するが、日付にずれがある。
参照資料と確認内容 未確認・調査の限界 公式な2026年のインシデント確認は見つからなかった。 記録の推定日8月5日とSOCRadarの発見日8月18日の関係は不明。 調査範囲・日時 am-bition.jp ransomware cyber attack am-bition.jp Settra ransomware 2026 調査記録の確定 2026-10-04 19:22 JST · 解説出力の確認 2026-10-04 19:22 JST
照合した掲載情報のSHA-256
e84394e4007c29480e7ecffdad4b9bdc9b7e7b4eea0ae314a7c3516457f30265犯行グループの公開URL http://sett…ntqd.onion/…個別掲載先の到達確認 HTTP応答あり(HTTP 200) 到達確認日時 2026-10-28 14:59 JST 確認方法 Tor経由・隔離ブラウザ 到達確認時の表示状態 エラー表示の兆候 到達確認時の対象名 表示を確認できず(白紙とは限りません) 公開プレビュー 保存画像あり 保存URLのページプレビュー 縮小保存画像(拡大表示) · 取得日時: 2026-09-29 00:45 JST · 公開前の画像確認済み · ページ表示のみ・掲載内容未確認
保存画像の表示状態 不明(判定記録なし) 保存画像の対象名 表示を確認できず(白紙とは限りません) 記録上の掲載グループ settra 記録上の対象企業・組織 am-bition.jp 画像の読み取り・解釈(Luna) ブロックを知らせる画面で、投稿一覧や本文は表示されていない。
GPT-6 Luna · 手動実行 · 公開済み保存画像のみ · 生成 2026-10-04 17:40 JST
画像の確認内容・解釈の限界 画像で確認できること 暗色の画面中央に「You have been blocked.」と表示されている。 この画像では、具体的な被害・取得データの主張は読み取れません。
この画像だけでは分からないこと ブロックの理由、対象組織、投稿内容や漏えいの有無は不明。 別のAIによる画像照合 2026-10-04 17:41 JST
解釈元の保存画像のSHA-256 d7f3d6bd5aa5f5b042bfc160f991bf9b3669e78656bfe4f36071f20842be369d変更履歴 (3) 2026-10-07 03:28 JST 掲載情報の変更 2026-09-20 11:43 JST 掲載情報の変更 2026-09-18 23:23 JST 初回観測
ASCII Group 観測中 日系候補 掲載グループ qilin 掲載ドメイン www.asciigroup.com 外部データ初回取込日時 2026-09-18 23:23 JST 外部データ取込日時 2026-11-11 15:49 JST 掲載者が主張する日時 未記載 日本関連判定 掲載者の日本表記 登録企業IDとの照合 未照合 収集元 Ransomware Live 情報の出所 外部サービス経由 外部提供者の初回観測 2026-08-16 18:31 JST 推定攻撃・公開日 2026-08-16 18:30 JST メタデータ提供者 Ransomware Live 提供データの基準日時 未記録 追加情報 外部サービスが提供した掲載記録です。
企業の公式発表:この自動要約欄には未登録。別欄の公開情報調査をご覧ください。
要約の方式 ルールベース要約 入力メタデータの更新日時 2026-11-11 15:49 JST 要約の生成日時 2026-11-11 15:49 JST 公開レコードのSHA-256 e1cb86eebb06e192ad0e44485ceb798e674a23ff84b93899a4831ca4ef383ee4顧客向け詳細レビューについて(準備中) 公開情報の調査(Luna) 掲載主張の報告あり(事件の独立した裏付けは未確認)
Cyber Threat Intelligenceは、QilinのリークサイトでASCII Group(www.asciigroup.com)が2026年8月16日に掲載されたと報告する。情報源はRansomware Liveの公開リークサイト追跡で、侵入経路や窃取データは独立確認されていない。
GPT-6 Luna · 手動調査 · 公開Web資料 · 調査 2026-10-04 19:22 JST
資料の確認内容・調査の限界 公開資料による対象の確認:検索結果はASCII Groupを日本の企業、www.asciigroup.comを対象ドメインとする。ASCIIという一般名の他組織と混同しないよう、この記録のドメインに限定。
参照資料と確認内容 未確認・調査の限界 ASCII Group自身の公表または公的通知は確認できなかった。 掲載日は実際の侵害開始日と異なる可能性があると情報源も述べる。 調査範囲・日時 ASCII Group asciigroup.com Qilin August 2026 ransomware 調査記録の確定 2026-10-04 19:22 JST · 解説出力の確認 2026-10-04 19:22 JST
照合した掲載情報のSHA-256
22b79ccbcb5fd111d330c95015ebaf93427a2fb1c044dc040b1980a202fc73a1犯行グループの公開URL http://ijzn…kvqd.onion/…個別掲載先の到達確認 タイムアウト(HTTP応答コード未取得) 到達確認日時 2026-11-09 15:51 JST 確認方法 Tor経由・隔離ブラウザ 到達確認時の表示状態 不明(判定記録なし) 到達確認時の対象名 未確認(判定記録なし) 公開プレビュー なし(非公開の撮影結果とは別) ページプレビュー:タイムアウト
変更履歴 (2) 2026-10-07 03:28 JST 掲載情報の変更 2026-09-18 23:23 JST 初回観測
TOA 観測中 日系候補 掲載グループ thegentlemen 掲載ドメイン toa-const.co.jp 外部データ初回取込日時 2026-09-18 23:23 JST 外部データ取込日時 2026-11-11 15:49 JST 掲載者が主張する日時 未記載 日本関連判定 掲載者の日本表記 登録企業IDとの照合 未照合 収集元 Ransomware Live 情報の出所 外部サービス経由 外部提供者の初回観測 2026-08-14 14:56 JST 推定攻撃・公開日 2026-08-14 14:02 JST メタデータ提供者 Ransomware Live 提供データの基準日時 未記録 追加情報 外部サービスが提供した掲載記録です。
企業の公式発表:この自動要約欄には未登録。別欄の公開情報調査をご覧ください。
要約の方式 ルールベース要約 入力メタデータの更新日時 2026-11-11 15:49 JST 要約の生成日時 2026-11-11 15:49 JST 公開レコードのSHA-256 07ebc4e7ed68fe1459e7c6d2ffda8d9bbdfc36466b9c7dbcde397fe744d62a71顧客向け詳細レビューについて(準備中) 公開情報の調査(Luna) 組織情報の資料あり
公式採用サイトの会社概要から東亜建設工業株式会社(総合建設業)と同定した。対象ドメインに関する2026年のサイバー事故を指定検索では確認できなかった。音響機器メーカーのTOA社情報は誤同定のため除外。
GPT-6 Luna · 手動調査 · 公開Web資料 · 調査 2026-10-04 19:22 JST
資料の確認内容・調査の限界 公開資料による対象の確認:toa-const.co.jpは東亜建設工業株式会社(TOA CORPORATION)のドメイン。これは音響機器メーカーのTOA Corporationとは別会社。
参照資料と確認内容 未確認・調査の限界 対象サイトを指定した検索で事故発表は見つからなかった。 組織情報ページは事故不存在の証明ではない。 調査範囲・日時 TOA Corporation Japan ransomware cyberattack 2026 site:toa-const.co.jp 不正アクセス サイバー 2026 site:recruit.toa-const.co.jp/company/profile/ 東亜建設工業 会社概要 調査記録の確定 2026-10-04 19:22 JST · 解説出力の確認 2026-10-04 19:22 JST
照合した掲載情報のSHA-256
ef67b90c554ba474e369b6b461af0b65593c3a68796cbc2f43de759a9312217d犯行グループの公開URL 未保有 個別掲載先の到達確認 未確認 公開プレビュー なし(非公開の撮影結果とは別) ページプレビュー:未確認
変更履歴 (2) 2026-10-07 03:28 JST 掲載情報の変更 2026-09-18 23:23 JST 初回観測
Hitachi High-Tech 観測中 日系候補 掲載グループ coinbasecartel 掲載ドメイン hitachi-hightech.com 外部データ初回取込日時 2026-09-18 23:23 JST 外部データ取込日時 2026-11-11 15:49 JST 掲載者が主張する日時 未記載 日本関連判定 掲載者の日本表記 登録企業IDとの照合 未照合 収集元 Ransomware Live 情報の出所 外部サービス経由 外部提供者の初回観測 2026-08-14 05:53 JST 推定攻撃・公開日 2026-08-14 05:52 JST メタデータ提供者 Ransomware Live 提供データの基準日時 未記録 追加情報 外部サービスが提供した掲載記録です。
企業の公式発表:この自動要約欄には未登録。別欄の公開情報調査をご覧ください。
要約の方式 ルールベース要約 入力メタデータの更新日時 2026-11-11 15:49 JST 要約の生成日時 2026-11-11 15:49 JST 公開レコードのSHA-256 5eb3ea862fbd258542aa8ec8c014ba5782b81e42df3ab2afb54060efb2811721顧客向け詳細レビューについて(準備中) 公開情報の調査(Luna) 掲載主張の報告あり(事件の独立した裏付けは未確認)
複数の脅威情報サイトは、Coinbase Cartelが2026年8月13日にHitachi High-Techを掲載したと記録。GalaxyWardenは未確認の攻撃者主張で会社は公表確認していないと明記。会社の製品セキュリティページには公開アドバイザリがないが、これは掲載の真偽を判断する証拠ではない。
GPT-6 Luna · 手動調査 · 公開Web資料 · 調査 2026-10-04 19:22 JST
資料の確認内容・調査の限界 公開資料による対象の確認:Hitachi High-Tech Corporationは日立ハイテク。複数の脅威情報サイトはCoinbase Cartelの掲載とするが、会社による確認ではない。
参照資料と確認内容 Hitachi High-Tech NEW Listed by Coinbase Cartel Ransomware Group掲載は脅威グループの未検証主張で、会社の公表確認はないと説明。
掲載主張の集約・転載 · 発表 2026-08-13 · ページを確認
Product Security : Hitachi High-Tech Corporation現行ページに公開セキュリティアドバイザリはないと表示。インシデントの有無を直接示すものではない。
一次資料 · 発表日不明 · ページを確認
未確認・調査の限界 今回の検索では会社による当該掲載の確認・否定を見つけられなかった。 掲載は侵入やデータ窃取の独立証明ではない。 調査範囲・日時 Hitachi High-Tech ransomware attack 2026 Hitachi High-Tech Coinbase Cartel August 2026 調査記録の確定 2026-10-04 19:22 JST · 解説出力の確認 2026-10-04 19:22 JST
照合した掲載情報のSHA-256
17e9617974cf0cf4b33ff1f344234149228e67851e1a014a8191e12b9f835b19犯行グループの公開URL http://fjg4…znyd.onion/…個別掲載先の到達確認 タイムアウト(HTTP応答コード未取得) 到達確認日時 2026-10-20 14:03 JST 確認方法 Tor経由・隔離ブラウザ 到達確認時の表示状態 不明(判定記録なし) 到達確認時の対象名 未確認(判定記録なし) 公開プレビュー 保存画像あり 掲載ページの保存画像 提供画像 · 取得日時未記録 · 縮小保存画像(拡大表示)
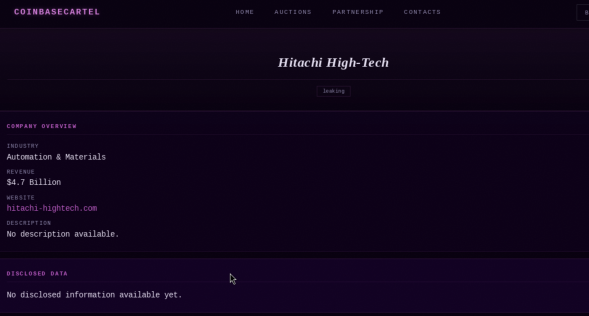
保存画像の表示状態 不明(判定記録なし) 保存画像の対象名 未確認(判定記録なし) 掲載グループ coinbasecartel 対象企業・組織 Hitachi High-Tech 画像の読み取り・解釈(Luna) 画面上では漏えいを示唆するラベルがある一方、開示データはまだ提示されていない。具体的な侵害内容を判断できる情報は見えない。
GPT-6 Luna · 手動実行 · 公開済み保存画像のみ · 生成 2026-09-28 23:19 JST
画像の確認内容・解釈の限界 画像で確認できること 画面に企業名と「leaking」の表示がある。 「Disclosed Data」欄には、現時点で開示情報はない旨が表示されている。 掲載者の主張 この画像だけでは分からないこと 掲載者の表示だけでは侵害やデータ取得を確認できない。 画像から掲載の真正性や時期は確認できない。 別のAIによる画像照合 2026-09-28 23:24 JST
解釈元の保存画像のSHA-256 11798a5d467ecc075cc96a54c86c1a716fa61487bacc72ec9dd12892cdd48ccc変更履歴 (3) 2026-10-07 03:28 JST 掲載情報の変更 2026-09-20 11:43 JST 掲載情報の変更 2026-09-18 23:23 JST 初回観測
DAISEN 観測中 日系候補 掲載グループ AiLock 掲載ドメイン daisen.co.jp 外部データ初回取込日時 2026-09-18 23:23 JST 外部データ取込日時 2026-11-11 15:49 JST 掲載者が主張する日時 未記載 日本関連判定 掲載者の日本表記 登録企業IDとの照合 未照合 収集元 Ransomware Live 情報の出所 外部サービス経由 外部提供者の初回観測 2026-08-13 20:50 JST 推定攻撃・公開日 2026-08-13 20:50 JST メタデータ提供者 Ransomware Live 提供データの基準日時 未記録 追加情報 外部サービスが提供した掲載記録です。
企業の公式発表:この自動要約欄には未登録。別欄の公開情報調査をご覧ください。
要約の方式 ルールベース要約 入力メタデータの更新日時 2026-11-11 15:49 JST 要約の生成日時 2026-11-11 15:49 JST 公開レコードのSHA-256 1a547d7ec33fe6aae50959fb8971465c8a9cbef87450be608639c31f805897e0顧客向け詳細レビューについて(準備中) 公開情報の調査(Luna) 掲載主張の報告あり(事件の独立した裏付けは未確認)
GalaxyWardenによれば、AiLockは2026年8月13日にDaisenを掲載し、内部データを得たと主張した。GalaxyWardenは被害・窃取の確認がなく、パスワード欄を含むとの記述も攻撃者側の未検証主張だと明記する。
GPT-6 Luna · 手動調査 · 公開Web資料 · 調査 2026-10-04 19:22 JST
資料の確認内容・調査の限界 公開資料による対象の確認:GalaxyWardenはdaisen.co.jpのDaisenを対象と記すが、正式法人名や公式サイトとの関係は別途裏付けできなかった。
参照資料と確認内容 未確認・調査の限界 会社または公的機関からの確認は見つからなかった。 GalaxyWardenの出典はAiLockのリークサイト情報をRansomware Live経由で追跡したもの。 調査範囲・日時 DAISEN daisen.co.jp AiLock ransomware August 2026 調査記録の確定 2026-10-04 19:22 JST · 解説出力の確認 2026-10-04 19:22 JST
照合した掲載情報のSHA-256
352da09849fac03b05d1201d780d32f98de3c30adb9e0d7aad87408ecef8cec9犯行グループの公開URL 未保有 個別掲載先の到達確認 未確認 公開プレビュー なし(非公開の撮影結果とは別) ページプレビュー:未確認
変更履歴 (2) 2026-10-07 03:28 JST 掲載情報の変更 2026-09-18 23:23 JST 初回観測
Yaomasa 観測中 日系候補 掲載グループ AiLock 掲載ドメイン yaomasa.com 外部データ初回取込日時 2026-09-18 23:23 JST 外部データ取込日時 2026-11-11 15:49 JST 掲載者が主張する日時 未記載 日本関連判定 掲載者の日本表記 登録企業IDとの照合 未照合 収集元 Ransomware Live 情報の出所 外部サービス経由 外部提供者の初回観測 2026-08-13 20:50 JST 推定攻撃・公開日 2026-08-13 20:50 JST メタデータ提供者 Ransomware Live 提供データの基準日時 未記録 追加情報 外部サービスが提供した掲載記録です。
企業の公式発表:この自動要約欄には未登録。別欄の公開情報調査をご覧ください。
要約の方式 ルールベース要約 入力メタデータの更新日時 2026-11-11 15:49 JST 要約の生成日時 2026-11-11 15:49 JST 公開レコードのSHA-256 0f4e7f6375226a289c25dee9d014c221422727a70da599e6cf922f959ffcced7顧客向け詳細レビューについて(準備中) 公開情報の調査(Luna) 組織情報の資料あり
公式会社概要で組織を同定した。site:yaomasa.comで不正アクセス等を検索したが、対象インシデントの一次発表や独立報道は確認できなかった。
GPT-6 Luna · 手動調査 · 公開Web資料 · 調査 2026-10-04 19:22 JST
会社情報 | ヤオマサ株式会社 · 一次資料 · ページを確認 資料の確認内容・調査の限界 公開資料による対象の確認:ヤオマサ株式会社は小田原市を中心に店舗を展開するスーパーマーケット等の事業者で、yaomasa.comが公式サイト。
参照資料と確認内容 未確認・調査の限界 指定検索ではサイバーインシデント情報を見つけられなかった。 調査範囲・日時 Yaomasa yaomasa.com cyberattack ransomware 2026 site:yaomasa.com 不正アクセス 2026 site:yaomasa.com 会社概要 ヤオマサ株式会社 調査記録の確定 2026-10-04 19:22 JST · 解説出力の確認 2026-10-04 19:22 JST
照合した掲載情報のSHA-256
f210d3d5b05964863e68359b6b60bd4469c89b14642af3b751408e47f751eae3犯行グループの公開URL 未保有 個別掲載先の到達確認 未確認 公開プレビュー なし(非公開の撮影結果とは別) ページプレビュー:未確認
変更履歴 (2) 2026-10-07 03:28 JST 掲載情報の変更 2026-09-18 23:23 JST 初回観測
East Field Corporation 観測中 日系候補 掲載グループ qilin 掲載ドメイン efc-tono.com 外部データ初回取込日時 2026-09-18 23:23 JST 外部データ取込日時 2026-11-11 15:49 JST 掲載者が主張する日時 未記載 日本関連判定 掲載者の日本表記 登録企業IDとの照合 未照合 収集元 Ransomware Live 情報の出所 外部サービス経由 外部提供者の初回観測 2026-08-10 02:01 JST 推定攻撃・公開日 2026-08-10 02:01 JST メタデータ提供者 Ransomware Live 提供データの基準日時 未記録 追加情報 外部サービスが提供した掲載記録です。
企業の公式発表:この自動要約欄には未登録。別欄の公開情報調査をご覧ください。
要約の方式 ルールベース要約 入力メタデータの更新日時 2026-11-11 15:49 JST 要約の生成日時 2026-11-11 15:49 JST 公開レコードのSHA-256 12a367f5e8442110d4515dfdf7fd9424bd61b4c2052a8652c862476ada6728c8顧客向け詳細レビューについて(準備中) 公開情報の調査(Luna) 掲載主張の報告あり(事件の独立した裏付けは未確認)
脅威情報サイトはQilinが2026年8月9日にEast Field Corporation(efc-tono.com)を掲載したと記録。台湾の業界団体資料は同ドメインをEast Field Corporation表記の企業に結び付けるが、Qilin 主張を裏付けるものではない。
GPT-6 Luna · 手動調査 · 公開Web資料 · 調査 2026-10-04 19:22 JST
資料の確認内容・調査の限界 公開資料による対象の確認:East Field Corporationの公式ドメインとしてefc-tono.comを示す独立資料はあったが、記録との法人関係は要注意。掲載主張はQilin由来の集約情報。
参照資料と確認内容 East Field Corporation Ransomware Attack by Qilin (2026)Qilin leak-site 掲載の集約記録として日付を8月9日とし、侵害・窃取内容は未検証と記載。
掲載主張の集約・転載 · 発表日不明 · ページを確認
台灣電子設備協會訪問團リスト業界団体の企業一覧でEast Field Corporation表記とefctw.com/efc-tono.com関連情報を示す。掲載とは無関係。
一次資料 · 発表日不明 · ページを確認
未確認・調査の限界 会社公式のインシデント発表は検索で見つからなかった。 組織名・国籍に表記揺れがあり、記録対象との厳密な法人同定には追加確認が必要。 調査範囲・日時 East Field Corporation ransomware EFC Tono 2026 efc-tono.com Qilin August 2026 調査記録の確定 2026-10-04 19:22 JST · 解説出力の確認 2026-10-04 19:22 JST
照合した掲載情報のSHA-256
69f28a5ab51ec90c8f528227c4a511f685ca47ad45315355c0e7695cfd45cad9犯行グループの公開URL http://ijzn…kvqd.onion/…個別掲載先の到達確認 HTTPエラー(HTTP 404) 到達確認日時 2026-10-10 10:25 JST 確認方法 Tor経由・隔離ブラウザ 到達確認時の表示状態 不明(判定記録なし) 到達確認時の対象名 未確認(判定記録なし) 公開プレビュー なし(非公開の撮影結果とは別) ページプレビュー:HTTPエラー
変更履歴 (2) 2026-10-07 03:28 JST 掲載情報の変更 2026-09-18 23:23 JST 初回観測
DHC 観測中 日系候補 掲載グループ thegentlemen 掲載ドメイン dhc.co.jp 外部データ初回取込日時 2026-09-18 23:23 JST 外部データ取込日時 2026-11-11 15:49 JST 掲載者が主張する日時 未記載 日本関連判定 掲載者の日本表記 登録企業IDとの照合 未照合 収集元 Ransomware Live 情報の出所 外部サービス経由 外部提供者の初回観測 2026-08-07 17:09 JST 推定攻撃・公開日 2026-08-07 00:20 JST メタデータ提供者 Ransomware Live 提供データの基準日時 未記録 追加情報 外部サービスが提供した掲載記録です。
企業の公式発表:この自動要約欄には未登録。別欄の公開情報調査をご覧ください。
要約の方式 ルールベース要約 入力メタデータの更新日時 2026-11-11 15:49 JST 要約の生成日時 2026-11-11 15:49 JST 公開レコードのSHA-256 c967d2d64497c8541b1c9354359ebdc3c04e872ce8836c63cad3b4cc73b9a500顧客向け詳細レビューについて(準備中) 公開情報の調査(Luna) 掲載主張の報告あり(事件の独立した裏付けは未確認)
検索で確認できたThe Gentlemenの掲載記録は2026年6月30日付。入力の8月6日推定日との関係は不明で、同一掲載の重複か別の主張かを決める根拠はない。CTIWatch自身も掲載は侵害確認ではないと注意している。
GPT-6 Luna · 手動調査 · 公開Web資料 · 調査 2026-10-04 19:22 JST
資料の確認内容・調査の限界 公開資料による対象の確認:CTIWatchはdhc.co.jpをDHC Corporation(日本の健康・美容分野)として記載。入力には6月30日と8月6日の異なる推定日がある。
参照資料と確認内容 未確認・調査の限界 DHCまたは公的機関による確認を見つけられなかった。 6月30日と8月6日の入力記録がどう関連するか未解決。 調査範囲・日時 DHC dhc.co.jp The Gentlemen ransomware 2026 June August DHC dhc.co.jp Gentlemen ransomware June 30 August 6 2026 調査記録の確定 2026-10-04 19:22 JST · 解説出力の確認 2026-10-04 19:22 JST
照合した掲載情報のSHA-256
9564bd05edff8156342bad18f55b8c8341a9feded13fb59ce4a2f4182e705573犯行グループの公開URL 未保有 個別掲載先の到達確認 未確認 公開プレビュー なし(非公開の撮影結果とは別) ページプレビュー:未確認
変更履歴 (2) 2026-10-07 03:28 JST 掲載情報の変更 2026-09-18 23:23 JST 初回観測
Allied Telesis 観測中 日系候補 掲載グループ everest 掲載ドメイン alliedtelesis.com 外部データ初回取込日時 2026-09-18 23:23 JST 外部データ取込日時 2026-11-11 15:49 JST 掲載者が主張する日時 未記載 日本関連判定 掲載者の日本表記 登録企業IDとの照合 未照合 収集元 Ransomware Live 情報の出所 外部サービス経由 外部提供者の初回観測 2026-08-05 22:11 JST 推定攻撃・公開日 2026-07-17 09:00 JST メタデータ提供者 Ransomware Live 提供データの基準日時 未記録 追加情報 外部サービスが提供した掲載記録です。
企業の公式発表:この自動要約欄には未登録。別欄の公開情報調査をご覧ください。
要約の方式 ルールベース要約 入力メタデータの更新日時 2026-11-11 15:49 JST 要約の生成日時 2026-11-11 15:49 JST 公開レコードのSHA-256 f2f588b62bffe2baed19e52ece34107ab917e4a21a2e2159f97664e779aafd8c顧客向け詳細レビューについて(準備中) 公開情報の調査(Luna) 当該掲載を裏付ける独立資料は未確認
検索で確認できた公式プライバシー通知は2024年に米国Allied Telesis, Inc.で発生した事案を扱い、2026年の主張や日本法人とは時期・対象が異なる。別会社・過去事案を今回の掲載に結び付ける根拠はない。
GPT-6 Luna · 手動調査 · 公開Web資料 · 調査 2026-10-04 19:22 JST
資料の確認内容・調査の限界 公開資料による対象の確認:Allied Telesisはネットワーク機器企業で、claimed ドメインは同社の公式ドメイン。
参照資料と確認内容 未確認・調査の限界 今回の検索で日本法人に関する2026年の独立した事故情報は見つからなかった。 調査範囲・日時 Allied Telesis ransomware cyberattack 2026 official 調査記録の確定 2026-10-04 19:22 JST · 解説出力の確認 2026-10-04 19:22 JST
照合した掲載情報のSHA-256
579e26a39e98a4841c4a59b37301d5fd56264d9542a0b4cc8b209f1a2d0e9dbb犯行グループの公開URL http://ever…5rad.onion/…個別掲載先の到達確認 HTTP応答あり(HTTP 200) 到達確認日時 2026-10-20 14:03 JST 確認方法 Tor経由・隔離ブラウザ 到達確認時の表示状態 表示が安定せず 到達確認時の対象名 表示を確認 公開プレビュー 保存画像あり 掲載ページの保存画像 縮小保存画像(拡大表示) · 取得日時: 2026-09-28 22:51 JST · 公開前の画像確認済み
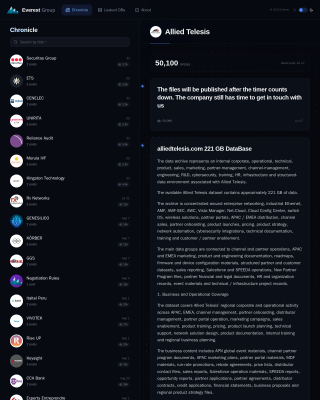
保存画像の表示状態 不明(判定記録なし) 保存画像の対象名 未確認(判定記録なし) 掲載グループ everest 対象企業・組織 Allied Telesis 画像の読み取り・解釈(Luna) 掲載者はデータ保有と将来の公開を主張している。画面は掲載者の主張を示すもので、データの実在や出所は確認できない。
GPT-6 Luna · 手動実行 · 公開済み保存画像のみ · 生成 2026-09-28 23:19 JST
画像の確認内容・解釈の限界 画像で確認できること 企業ページに投稿一覧と企業名が表示されている。 投稿見出しはデータベースの容量を掲げ、本文は社内業務などに関係するデータ群だと説明している。 掲載者の主張 掲載者はデータ量を約221 GBとし、ファイル公開前に連絡するよう求める投稿を掲示している。 この画像だけでは分からないこと 容量やデータの帰属、公開予告の実行状況は画像から検証できない。 別のAIによる画像照合 2026-09-28 23:24 JST
解釈元の保存画像のSHA-256 c22331a14de1c3af1f4317ca027a45f92a7b0e1c1ec7b6dbc1bf015ee8264deb変更履歴 (3) 2026-10-07 03:28 JST 掲載情報の変更 2026-09-20 11:43 JST 掲載情報の変更 2026-09-18 23:23 JST 初回観測
Apollo Office System 観測中 日系候補 掲載グループ Orova 掲載ドメイン www.apollo-net.com 外部データ初回取込日時 2026-09-18 23:23 JST 外部データ取込日時 2026-11-11 15:49 JST 掲載者が主張する日時 未記載 日本関連判定 掲載者の日本表記 登録企業IDとの照合 未照合 収集元 Ransomware Live 情報の出所 外部サービス経由 外部提供者の初回観測 2026-08-05 00:54 JST 推定攻撃・公開日 2026-06-09 09:00 JST メタデータ提供者 Ransomware Live 提供データの基準日時 未記録 追加情報 外部サービスが提供した掲載記録です。
企業の公式発表:この自動要約欄には未登録。別欄の公開情報調査をご覧ください。
要約の方式 ルールベース要約 入力メタデータの更新日時 2026-11-11 15:49 JST 要約の生成日時 2026-11-11 15:49 JST 公開レコードのSHA-256 979ad5c99b951fbd113ff656a69c7063c73862bc7d727c62b07bfc559108fbc0顧客向け詳細レビューについて(準備中) 公開情報の調査(Luna) 掲載主張の報告あり(事件の独立した裏付けは未確認)
脅威情報集約サイトはOrovaがApollo Office Systemを2026年8月4日に掲載したとする。公式会社案内で、対象ドメインが東京都のアポロオフィスシステム株式会社のものと確認できる。会社側の侵害確認は検索で見つからず、掲載は攻撃者主張の域を出ない。
GPT-6 Luna · 手動調査 · 公開Web資料 · 調査 2026-10-04 19:22 JST
資料の確認内容・調査の限界 公開資料による対象の確認:apollo-net.comの会社案内はアポロオフィスシステム株式会社を示す。脅威情報集約サイトはOrovaの掲載を記録。
参照資料と確認内容 Apollo Office System Ransomware Attack by Orova (2026)Orovaによる8月4日の公開掲載として集約。公式確認ではない。
掲載主張の集約・転載 · 発表日不明 · ページを確認
会社案内 | アポロオフィスシステムapollo-net.comを運営する会社名、所在地、事業内容を示す公式会社案内。
一次資料 · 発表日不明 · ページを確認
未確認・調査の限界 公式なインシデント発表は今回の検索で確認できなかった。 掲載は実際の侵入や情報流出を立証しない。 調査範囲・日時 Apollo Office System cyberattack ransomware apollo-net.com Apollo Office System Orova 2026 調査記録の確定 2026-10-04 19:22 JST · 解説出力の確認 2026-10-04 19:22 JST
照合した掲載情報のSHA-256
60057b8fd810a08000e1badb7c6f9d44bac73c5af5471075b5634141bca464ad犯行グループの公開URL http://mzla…p4qd.onion/…個別掲載先の到達確認 HTTPエラー(HTTP 404) 到達確認日時 2026-10-27 14:18 JST 確認方法 Tor経由・隔離ブラウザ 到達確認時の表示状態 不明(判定記録なし) 到達確認時の対象名 未確認(判定記録なし) 公開プレビュー なし(非公開の撮影結果とは別) ページプレビュー:HTTPエラー
変更履歴 (3) 2026-10-07 03:28 JST 掲載情報の変更 2026-09-20 11:43 JST 掲載情報の変更 2026-09-18 23:23 JST 初回観測
azn.co.jp 観測中 日系候補 掲載グループ safepay 掲載ドメイン azn.co.jp 外部データ初回取込日時 2026-09-18 23:23 JST 外部データ取込日時 2026-11-11 15:49 JST 掲載者が主張する日時 未記載 日本関連判定 掲載者の日本表記 登録企業IDとの照合 未照合 収集元 Ransomware Live 情報の出所 外部サービス経由 外部提供者の初回観測 2026-08-04 02:59 JST 推定攻撃・公開日 2026-08-04 02:59 JST メタデータ提供者 Ransomware Live 提供データの基準日時 未記録 追加情報 外部サービスが提供した掲載記録です。
企業の公式発表:この自動要約欄には未登録。別欄の公開情報調査をご覧ください。
要約の方式 ルールベース要約 入力メタデータの更新日時 2026-11-11 15:49 JST 要約の生成日時 2026-11-11 15:49 JST 公開レコードのSHA-256 ac567c789b47d16c9df5188d4a2ca8350ff131b1f363dcdc4c161cc2f7530b5c顧客向け詳細レビューについて(準備中) 公開情報の調査(Luna) 掲載主張の報告あり(事件の独立した裏付けは未確認)
GalaxyWardenはSafePayが2026年8月3日にazn.co.jpを掲載し、内部ファイルを窃取したと主張したと報告する。同記事は未確認の攻撃者主張としており、件数・データ種別・身代金情報は明らかでない。入力のもう一方の記録は掲載日が空欄。
GPT-6 Luna · 手動調査 · 公開Web資料 · 調査 2026-10-04 19:22 JST
資料の確認内容・調査の限界 公開資料による対象の確認:GalaxyWardenはazn.co.jpを日本の資産運用会社として扱うが、組織名はドメイン表記のまま。
参照資料と確認内容 未確認・調査の限界 組織による確認や規制当局の通知は検索範囲で見つからなかった。 グループサイト上の主張は独立検証されていない。 調査範囲・日時 azn.co.jp SafePay ransomware August 2026 調査記録の確定 2026-10-04 19:22 JST · 解説出力の確認 2026-10-04 19:22 JST
照合した掲載情報のSHA-256
2407944f2e130aac0f40cee3f9985fce05fae4784c9c9998f1ddd31bea89b733犯行グループの公開URL http://safe…moyd.onion/…個別掲載先の到達確認 HTTP応答あり(HTTP 200) 到達確認日時 2026-10-31 03:23 JST 確認方法 Tor経由・隔離ブラウザ 到達確認時の表示状態 表示の安定を確認 到達確認時の対象名 表示を確認 公開プレビュー 保存画像あり 掲載ページの保存画像 縮小保存画像(拡大表示) · 取得日時: 2026-09-28 22:54 JST · 公開前の画像確認済み
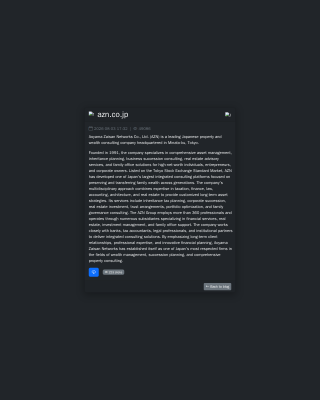
保存画像の表示状態 不明(判定記録なし) 保存画像の対象名 未確認(判定記録なし) 掲載グループ safepay 対象企業・組織 azn.co.jp 画像の読み取り・解釈(Luna) 見える内容は企業紹介で、侵害やデータ公開についての具体的な主張は確認できない。
GPT-6 Luna · 手動実行 · 公開済み保存画像のみ · 生成 2026-09-28 23:19 JST
画像の確認内容・解釈の限界 画像で確認できること 企業名と資産・相続コンサルティングに関する長い紹介文が表示されている。 ページには画面上の日付と閲覧数が表示されている。 掲載者の主張 掲載文は企業の事業内容や市場での位置づけを説明している。 この画像だけでは分からないこと 企業紹介および画面上の日時・閲覧数の正確性は確認できない。 別のAIによる画像照合 2026-09-28 23:24 JST
解釈元の保存画像のSHA-256 7a98b9029d197d033d708fd3efcd5d32fa70ebdf96e096f17a537da93eb56bfa変更履歴 (3) 2026-10-07 03:28 JST 掲載情報の変更 2026-09-20 11:43 JST 掲載情報の変更 2026-09-18 23:23 JST 初回観測
Nichirei 観測中 掲載グループ ransomhouse 掲載ドメイン www.nichirei.co.jp 外部データ初回取込日時 2026-09-18 23:23 JST 外部データ取込日時 2026-11-11 15:49 JST 掲載者が主張する日時 未記載 日本関連判定 登録済みドメインとの一致 登録企業IDとの照合 一致 収集元 Ransomware Live 情報の出所 外部サービス経由 外部提供者の初回観測 2026-07-21 23:07 JST 推定攻撃・公開日 2026-07-13 09:00 JST メタデータ提供者 Ransomware Live 提供データの基準日時 未記録 追加情報 外部サービスが提供した掲載記録です。
企業の公式発表:この自動要約欄には未登録。別欄の公開情報調査をご覧ください。
要約の方式 ルールベース要約 入力メタデータの更新日時 2026-11-11 15:49 JST 要約の生成日時 2026-11-11 15:49 JST 公開レコードのSHA-256 f6f9c191a9271d7c92b514428a44ae6a565f22ddc19ae2eb9b18e5d1e69a6961顧客向け詳細レビューについて(準備中) 公開情報の調査(Luna) 事件資料あり(この掲載との対応は未確認)
ニチレイは2026年7月13日のサイバー攻撃を公式確認。9月18日の第7報で、被害サーバー内の個人情報漏えいと個人情報保護委員会への報告を公表。対象別の件数も示した。RansomHouseは関与を主張したと報道されるが、会社は攻撃者を特定していない。
GPT-6 Luna · 手動調査 · 公開Web資料 · 調査 2026-10-04 19:22 JST
資料の確認内容・調査の限界 公開資料による対象の確認:株式会社ニチレイは冷凍食品・低温物流を手がける日本企業。記録ドメインは公式サイトと一致。
参照資料と確認内容 当社グループでのシステム障害発生について(第7報)会社はサイバー攻撃と個人情報漏えいを確認し、対象別件数および個人情報保護委員会への報告を発表。
一次資料 · 発表 2026-09-18 · ページを確認
Hacker group RansomHouse claims responsibility for cyberattack on NichireiRansomHouseの犯行主張を報道。ただし当時、ニチレイは攻撃者もその主張も確認していないと報じた。
第三者資料・報道 · 発表 2026-07-22 · ページを確認
未確認・調査の限界 会社発表は攻撃者の特定をしていない。 会社の漏えい確認とRansomHouseの犯行主張は別の根拠である。 調査範囲・日時 Nichirei cyberattack ransomware 2026 official 調査記録の確定 2026-10-04 19:22 JST · 解説出力の確認 2026-10-04 19:22 JST
照合した掲載情報のSHA-256
ef8287d46aea137722f3a1692eba7324621304149b3c1b16cefc7a52eb6d9e32犯行グループの公開URL http://zohl…2yid.onion/…個別掲載先の到達確認 HTTP応答あり(HTTP 200) 到達確認日時 2026-10-20 14:01 JST 確認方法 Tor経由・隔離ブラウザ 到達確認時の表示状態 読み込み未完了 到達確認時の対象名 表示を確認できず(白紙とは限りません) 公開プレビュー 保存画像あり 読み込み未完了の保存画面 縮小保存画像(拡大表示) · 取得日時: 2026-09-29 00:40 JST · 公開前の画像確認済み · ページ表示のみ・掲載内容未確認 · 読み込み未完了・本文未取得
保存画像の表示状態 読み込み未完了 保存画像の対象名 表示を確認できず(白紙とは限りません) 記録上の掲載グループ ransomhouse 記録上の対象企業・組織 Nichirei 画像の読み取り・解釈(Luna) この画像からは線以外の内容を確認できない。
GPT-6 Luna · 手動実行 · 公開済み保存画像のみ · 生成 2026-10-04 17:40 JST
画像の確認内容・解釈の限界 画像で確認できること この画像では、具体的な被害・取得データの主張は読み取れません。
この画像だけでは分からないこと 別のAIによる画像照合 2026-10-04 17:41 JST
解釈元の保存画像のSHA-256 d6707aafb9f3cc47dc40a05d742c998050ec851931c377bbf05ffab38454f0bf変更履歴 (3) 2026-10-07 03:28 JST 掲載情報の変更 2026-09-20 11:43 JST 掲載情報の変更 2026-09-18 23:23 JST 初回観測
yano.tokyo 観測中 日系候補 掲載グループ blackout 掲載ドメイン yano.tokyo 外部データ初回取込日時 2026-09-18 23:23 JST 外部データ取込日時 2026-11-11 15:49 JST 掲載者が主張する日時 未記載 日本関連判定 掲載者の日本表記 登録企業IDとの照合 未照合 収集元 Ransomware Live 情報の出所 外部サービス経由 外部提供者の初回観測 2026-07-19 21:22 JST 推定攻撃・公開日 2026-07-19 21:22 JST メタデータ提供者 Ransomware Live 提供データの基準日時 未記録 追加情報 外部サービスが提供した掲載記録です。
企業の公式発表:この自動要約欄には未登録。別欄の公開情報調査をご覧ください。
要約の方式 ルールベース要約 入力メタデータの更新日時 2026-11-11 15:49 JST 要約の生成日時 2026-11-11 15:49 JST 公開レコードのSHA-256 e2d61c360eb66114a4b620fdf582949f2f24fc1f51f7a65879b92a9a85040311顧客向け詳細レビューについて(準備中) 公開情報の調査(Luna) 掲載対象の特定に至らず
日本のランサムウェア監視ページは2026年7月19日にyano.tokyoがBlackoutに掲載された項目を記録している。独立した企業発表や正式な法人プロフィールは検索で確認できず、掲載の真偽・組織同定は未確定。
GPT-6 Luna · 手動調査 · 公開Web資料 · 調査 2026-10-04 19:22 JST
JP Ransomware Monitor · 掲載主張の集約・転載 · ページを確認 資料の確認内容・調査の限界 公開資料による対象の確認:yano.tokyoの対象法人は検索結果から特定できず、日本語の二次監視リストがBlackout 掲載を同日付で記録。
参照資料と確認内容 未確認・調査の限界 対象組織の正式名称と掲載の詳細は不明。 会社・規制当局による確認を見つけられなかった。 調査範囲・日時 yano.tokyo ransomware blackout yano.tokyo cyberattack July 2026 調査記録の確定 2026-10-04 19:22 JST · 解説出力の確認 2026-10-04 19:22 JST
照合した掲載情報のSHA-256
0e9184c4ac8dc4e0ce884a2d74d5928026c8169ad3151a25eb1b90aa93038caa犯行グループの公開URL http://blac…f6yd.onion/…個別掲載先の到達確認 転送応答(未追跡)(HTTP 302) 到達確認日時 2026-11-11 15:46 JST 確認方法 Tor経由・隔離ブラウザ 到達確認時の表示状態 不明(判定記録なし) 到達確認時の対象名 未確認(判定記録なし) 公開プレビュー なし(非公開の撮影結果とは別) ページプレビュー:転送を停止
変更履歴 (3) 2026-10-07 03:28 JST 掲載情報の変更 2026-09-20 11:43 JST 掲載情報の変更 2026-09-18 23:23 JST 初回観測
Kyokuto Kaihatsu Kogyo 観測中 日系候補 掲載グループ incransom 掲載ドメイン kyokuto.com 外部データ初回取込日時 2026-09-18 23:23 JST 外部データ取込日時 2026-11-11 15:49 JST 掲載者が主張する日時 未記載 日本関連判定 掲載者の日本表記 登録企業IDとの照合 未照合 収集元 Ransomware Live 情報の出所 外部サービス経由 外部提供者の初回観測 2026-07-17 11:57 JST 推定攻撃・公開日 2026-07-16 15:24 JST メタデータ提供者 Ransomware Live 提供データの基準日時 未記録 追加情報 外部サービスが提供した掲載記録です。
企業の公式発表:この自動要約欄には未登録。別欄の公開情報調査をご覧ください。
要約の方式 ルールベース要約 入力メタデータの更新日時 2026-11-11 15:49 JST 要約の生成日時 2026-11-11 15:49 JST 公開レコードのSHA-256 ff0ab029a0fa69f36b6366b38a00c122dbd6e77a73ff6620fdcf3431d3c91f60顧客向け詳細レビューについて(準備中) 公開情報の調査(Luna) 事件資料あり(この掲載との対応は未確認)
DeXposeはincransomが2026年7月17日にKyokuto Kaihatsu Kogyoを掲載したと報告する。別件として、親会社は9月8日に子会社Nippon Trexで不正アクセスによるシステム障害が発生したと9月11日に公表し、当時個人情報・顧客データの外部流出は未確認とした。公式発表は7月の主張との関連を示していない。
GPT-6 Luna · 手動調査 · 公開Web資料 · 調査 2026-10-04 19:22 JST
資料の確認内容・調査の限界 公開資料による対象の確認:公式サイトはKYOKUTO KAIHATSU KOGYO CO., LTD.と特殊車両等の事業を示す。9月の公表事案の対象は100%子会社Nippon Trexで、7月の犯行主張とは別。
参照資料と確認内容 Incransom Strikes Kyokuto Kaihatsu Kogyoincransomがkyokuto.comのKyokuto Kaihatsu Kogyoを7月17日に攻撃対象として主張したと報告。
掲載主張の集約・転載 · 発表 2026-07-17 · ページを確認
Notice Regarding the Occurrence of a System Failure at Our Subsidiary子会社Nippon Trexの9月8日の不正アクセス起因障害を公表。当時、個人情報・顧客データの流出は未確認と説明。
一次資料 · 発表 2026-09-11 · ページを確認
KYOKUTO KAIHATSU KOGYO CO.,LTD.企業公式サイトで会社名、特殊車両等の事業領域と9月の子会社システム障害告知を掲載。
一次資料 · 発表日不明 · ページを確認
未確認・調査の限界 7月のincransom主張を同社は確認していないと日本語報道が記す。 7月の主張と9月の子会社障害の関連は公表されていない。 子会社障害の復旧通知PDFは検索上見つかったが取得に失敗し、内容未確認。 調査範囲・日時 Kyokuto Kaihatsu Kogyo kyokuto.com INC Ransom July 2026 調査記録の確定 2026-10-04 19:22 JST · 解説出力の確認 2026-10-04 19:22 JST
照合した掲載情報のSHA-256
9ed45468c9477c23a7f82dcfdda2adfc76b2182ddf9990042c020476aa3ac6c8犯行グループの公開URL http://incb…doad.onion/…個別掲載先の到達確認 HTTP応答あり(HTTP 200) 到達確認日時 2026-10-28 23:36 JST 確認方法 Tor経由・隔離ブラウザ 到達確認時の表示状態 読み込み未完了 到達確認時の対象名 表示を確認できず(白紙とは限りません) 公開プレビュー 保存画像あり 読み込み未完了の保存画面 縮小保存画像(拡大表示) · 取得日時: 2026-09-29 00:21 JST · 公開前の画像確認済み · ページ表示のみ・掲載内容未確認 · 読み込み未完了・本文未取得
保存画像の表示状態 読み込み未完了 保存画像の対象名 表示を確認できず(白紙とは限りません) 記録上の掲載グループ incransom 記録上の対象企業・組織 Kyokuto Kaihatsu Kogyo 画像の読み取り・解釈(Luna) 開示ページの読み込み途中とみられる。本文や対象に関する情報は画像から確認できない。
GPT-6 Luna · 手動実行 · 公開済み保存画像のみ · 生成 2026-10-04 17:40 JST
画像の確認内容・解釈の限界 画像で確認できること 暗色のサイトにブログ/開示ページの見出しと、空の2列パネルが表示されている。両パネル内に読み込みスピナーがある。 この画像では、具体的な被害・取得データの主張は読み取れません。
この画像だけでは分からないこと コンテンツが表示されておらず、組織との関係や侵害・漏えいの有無は不明。 別のAIによる画像照合 2026-10-04 17:41 JST
解釈元の保存画像のSHA-256 67b9a344f2008a76071afe2dfe08ff5dde77c7903fa93383199f1326a7ae249c変更履歴 (3) 2026-10-07 03:28 JST 掲載情報の変更 2026-09-20 11:43 JST 掲載情報の変更 2026-09-18 23:23 JST 初回観測
Dink Co Ltd 観測中 日系候補 掲載グループ thegentlemen 掲載ドメイン dink.co.jp 外部データ初回取込日時 2026-09-18 23:23 JST 外部データ取込日時 2026-11-11 15:49 JST 掲載者が主張する日時 未記載 日本関連判定 掲載者の日本表記 登録企業IDとの照合 未照合 収集元 Ransomware Live 情報の出所 外部サービス経由 外部提供者の初回観測 2026-07-16 21:57 JST 推定攻撃・公開日 2026-07-16 19:35 JST メタデータ提供者 Ransomware Live 提供データの基準日時 未記録 追加情報 外部サービスが提供した掲載記録です。
企業の公式発表:この自動要約欄には未登録。別欄の公開情報調査をご覧ください。
要約の方式 ルールベース要約 入力メタデータの更新日時 2026-11-11 15:49 JST 要約の生成日時 2026-11-11 15:49 JST 公開レコードのSHA-256 0f97fdde75fb910a9f78836ba7ef9ccef0bd93111a2f96927f92bae18fb14af1顧客向け詳細レビューについて(準備中) 公開情報の調査(Luna) 掲載対象の特定に至らず
The Gentlemenのdink.co.jp掲載を脅威情報集約ページが記録しているが、掲載主体を追跡した範囲で会社発表・公的資料・独立報道は確認できなかった。類似名の会社情報だけでは、このドメインの運営法人を確定できない。
GPT-6 Luna · 手動調査 · 公開Web資料 · 調査 2026-10-04 19:22 JST
資料の確認内容・調査の限界 公開資料による対象の確認:検索集約情報はdink.co.jpを大阪のディンク株式会社に結び付けるが、公式企業情報で同一性を独立確認できなかった。
参照資料と確認内容 未確認・調査の限界 会社または公的機関の事故確認を検索で見つけられなかった。 攻撃者の主張と異なる事実は確定できない。 調査範囲・日時 Dink Co Ltd ransomware cyberattack 2026 Japan site:dink.co.jp ランサムウェア 2026 dink.co.jp 会社概要 企業情報 調査記録の確定 2026-10-04 19:22 JST · 解説出力の確認 2026-10-04 19:22 JST
照合した掲載情報のSHA-256
a6118f3e8933308af1823d90af5a2a9fcf9098240bf03c8112b2fd84cfdf21f5犯行グループの公開URL 未保有 個別掲載先の到達確認 未確認 公開プレビュー なし(非公開の撮影結果とは別) ページプレビュー:未確認
変更履歴 (1) 2026-09-18 23:23 JST 初回観測
Kaneko 観測中 日系候補 掲載グループ thegentlemen 掲載ドメイン kaneko-corp.co.jp 外部データ初回取込日時 2026-09-18 23:23 JST 外部データ取込日時 2026-11-11 15:49 JST 掲載者が主張する日時 未記載 日本関連判定 掲載者の日本表記 登録企業IDとの照合 未照合 収集元 Ransomware Live 情報の出所 外部サービス経由 外部提供者の初回観測 2026-07-16 21:56 JST 推定攻撃・公開日 2026-07-16 19:44 JST メタデータ提供者 Ransomware Live 提供データの基準日時 未記録 追加情報 外部サービスが提供した掲載記録です。
企業の公式発表:この自動要約欄には未登録。別欄の公開情報調査をご覧ください。
要約の方式 ルールベース要約 入力メタデータの更新日時 2026-11-11 15:49 JST 要約の生成日時 2026-11-11 15:49 JST 公開レコードのSHA-256 0ae5a0160fa18fc699008ac3e9309f8f86c35a87597381dff64386a559f9cb2c顧客向け詳細レビューについて(準備中) 公開情報の調査(Luna) 掲載主張の報告あり(事件の独立した裏付けは未確認)
複数の脅威情報サイトはThe Gentlemenが2026年7月16日にKanekoを掲載したと報じる。記事は掲載を未検証の主張とし、会社は公表確認していないと述べる。元データの推定攻撃日時7月16日と掲載日が一致しても侵入日時の証明にはならない。
GPT-6 Luna · 手動調査 · 公開Web資料 · 調査 2026-10-04 19:22 JST
資料の確認内容・調査の限界 公開資料による対象の確認:kaneko-corp.co.jpは新潟県糸魚川市の建設工程管理ソフト企業Kanekoを指すとの複数の二次資料。
参照資料と確認内容 Kaneko Ransomware Claim (2026) — What’s Alleged & Am I Affected?KanekoへのThe Gentlemen 掲載を未検証のextortion 主張として記述し、会社の公表確認がないとする。
掲載主張の集約・転載 · 発表 2026-07-16 · ページを確認
Ransomware Group thegentlemen Hits: Kaneko対象ドメインkaneko-corp.co.jp、The Gentlemen、7月16日のfeed情報を記載。独自確認ではない。
掲載主張の集約・転載 · 発表 2026-07-16 · ページを確認
未確認・調査の限界 会社発表・規制当局による確認を検索で見つけられなかった。 情報窃取や侵入の有無、影響範囲は不明。 調査範囲・日時 Kaneko thegentlemen ransomware 2026 kaneko-corp.co.jp Kaneko ransomware claim July 16 2026 調査記録の確定 2026-10-04 19:22 JST · 解説出力の確認 2026-10-04 19:22 JST
照合した掲載情報のSHA-256
fb608d401d66efbc190e7950d826e0fa345f0509b7ed3995ab423e66ad23209c犯行グループの公開URL 未保有 個別掲載先の到達確認 未確認 公開プレビュー なし(非公開の撮影結果とは別) ページプレビュー:未確認
変更履歴 (2) 2026-10-07 03:28 JST 掲載情報の変更 2026-09-18 23:23 JST 初回観測
PanasonicAero 観測中 日系候補 掲載グループ coinbasecartel 掲載ドメイン panasonic.aero 外部データ初回取込日時 2026-09-18 23:23 JST 外部データ取込日時 2026-11-11 15:49 JST 掲載者が主張する日時 未記載 日本関連判定 掲載者の日本表記 登録企業IDとの照合 未照合 収集元 Ransomware Live 情報の出所 外部サービス経由 外部提供者の初回観測 2026-07-16 02:01 JST 推定攻撃・公開日 2026-07-16 02:01 JST メタデータ提供者 Ransomware Live 提供データの基準日時 未記録 追加情報 外部サービスが提供した掲載記録です。
企業の公式発表:この自動要約欄には未登録。別欄の公開情報調査をご覧ください。
要約の方式 ルールベース要約 入力メタデータの更新日時 2026-11-11 15:49 JST 要約の生成日時 2026-11-11 15:49 JST 公開レコードのSHA-256 48b4b229ec7037a6fc5e1b7b8baf257407f093ee43f8a309234dedd0000e9598顧客向け詳細レビューについて(準備中) 公開情報の調査(Luna) 組織情報の資料あり
公式サイトはPanasonic Avionics Corporationとして機内エンターテインメント、接続、デジタルソリューション、技術サービスを案内する。Coinbase Cartelの2026年7月15日付主張について、該当企業・当局の公表や独立した報道は検索で確認できなかった。
GPT-6 Luna · 手動調査 · 公開Web資料 · 調査 2026-10-04 19:22 JST
資料の確認内容・調査の限界 公開資料による対象の確認:公式ドメインpanasonic.aeroはPanasonic Avionics Corporationのサイト。親会社Panasonicと同一法人ではなく、航空機内エンタメ・通信等を扱う事業体。
参照資料と確認内容 未確認・調査の限界 検索範囲でCoinbase Cartelの主張を裏付ける独立資料は見つからなかった。 これは侵害がなかったことを示すものではない。 調査範囲・日時 Panasonic Aero panasonic.aero Coinbase Cartel ransomware July 2026 site:panasonic.aero Panasonic Aerospace Laboratories company about Panasonic Aero panasonic.aero company profile Panasonic 調査記録の確定 2026-10-04 19:22 JST · 解説出力の確認 2026-10-04 19:22 JST
照合した掲載情報のSHA-256
aefec2c5515d89ef89530059c6e91fc0f7e329b076d1899573805ed271d95cb6犯行グループの公開URL http://fjg4…znyd.onion/…個別掲載先の到達確認 タイムアウト(HTTP応答コード未取得) 到達確認日時 2026-10-22 14:03 JST 確認方法 Tor経由・隔離ブラウザ 到達確認時の表示状態 不明(判定記録なし) 到達確認時の対象名 未確認(判定記録なし) 公開プレビュー なし(非公開の撮影結果とは別) ページプレビュー:タイムアウト
変更履歴 (3) 2026-10-07 03:28 JST 掲載情報の変更 2026-09-20 11:43 JST 掲載情報の変更 2026-09-18 23:23 JST 初回観測
Nihon Kotsu Co., Ltd. 観測中 日系候補 掲載グループ AiLock 掲載ドメイン nihon-kotsu.co.jp 外部データ初回取込日時 2026-09-18 23:23 JST 外部データ取込日時 2026-11-11 15:49 JST 掲載者が主張する日時 未記載 日本関連判定 掲載者の日本表記 登録企業IDとの照合 未照合 収集元 Ransomware Live 情報の出所 外部サービス経由 外部提供者の初回観測 2026-07-15 18:50 JST 推定攻撃・公開日 2026-07-15 18:50 JST メタデータ提供者 Ransomware Live 提供データの基準日時 未記録 追加情報 外部サービスが提供した掲載記録です。
企業の公式発表:この自動要約欄には未登録。別欄の公開情報調査をご覧ください。
要約の方式 ルールベース要約 入力メタデータの更新日時 2026-11-11 15:49 JST 要約の生成日時 2026-11-11 15:49 JST 公開レコードのSHA-256 d9119069b410e748297071fa1844a13d827a4ad8442dbbfd49bd9b9e951a4113顧客向け詳細レビューについて(準備中) 公開情報の調査(Luna) 事件資料あり(この掲載との対応は未確認)
日本交通は2026年7月11日に外部からの不正アクセスとマルウェア感染が判明したと公表し、配車などのシステムを停止した。8月19日の第4報では保有ファイルの一部が外部に流出したと発表。AiLockの主張が伝えられているが、会社発表は攻撃者を特定していない。
GPT-6 Luna · 手動調査 · 公開Web資料 · 調査 2026-10-04 19:22 JST
資料の確認内容・調査の限界 公開資料による対象の確認:日本交通株式会社は東京を中心にハイヤー・タクシー事業を営む会社。nihon-kotsu.co.jpは同社公式ドメイン。
参照資料と確認内容 弊社システムへの不正アクセスによるシステム停止に関するお詫びとご報告会社は7月11日の不正アクセス・マルウェア感染とサービス影響を公表。
一次資料 · 発表 2026-07-13 · ページを確認
弊社システムへの不正アクセスによるシステム停止について(第4報)会社は保有ファイルの一部が外部流出したことを確認したと発表。
一次資料 · 発表 2026-08-19 · ページを確認
未確認・調査の限界 公開情報では攻撃者を特定できない。 流出ファイルの内容と対象範囲は第4報で確定されていない。 調査範囲・日時 Nihon Kotsu cyberattack ransomware 2026 official site:nihon-kotsu.co.jp/news/20260713-3334 日本交通 不正アクセス 調査記録の確定 2026-10-04 19:22 JST · 解説出力の確認 2026-10-04 19:22 JST
照合した掲載情報のSHA-256
6b46fc92fa7153b8fc75c924ef482e4f314cb6a4640f63e19f88f877ab08490f犯行グループの公開URL 未保有 個別掲載先の到達確認 未確認 公開プレビュー なし(非公開の撮影結果とは別) ページプレビュー:未確認
変更履歴 (2) 2026-10-07 03:28 JST 掲載情報の変更 2026-09-18 23:23 JST 初回観測
Solid Advance Inc. 観測中 日系候補 掲載グループ AiLock 掲載ドメイン solid-adv.co.jp 外部データ初回取込日時 2026-09-18 23:23 JST 外部データ取込日時 2026-11-11 15:49 JST 掲載者が主張する日時 未記載 日本関連判定 掲載者の日本表記 登録企業IDとの照合 未照合 収集元 Ransomware Live 情報の出所 外部サービス経由 外部提供者の初回観測 2026-07-15 18:20 JST 推定攻撃・公開日 2026-07-15 18:20 JST メタデータ提供者 Ransomware Live 提供データの基準日時 未記録 追加情報 外部サービスが提供した掲載記録です。
企業の公式発表:この自動要約欄には未登録。別欄の公開情報調査をご覧ください。
要約の方式 ルールベース要約 入力メタデータの更新日時 2026-11-11 15:49 JST 要約の生成日時 2026-11-11 15:49 JST 公開レコードのSHA-256 2ec221da9022fc64c483c1da96bc115a2393279d39f8b5820ae6373f7797277d顧客向け詳細レビューについて(準備中) 公開情報の調査(Luna) 事件資料あり(この掲載との対応は未確認)
同社は7月16日、7月11日未明に一部社内システムでマルウェア感染の疑いを検知したと発表。外部アクセスによる感染の疑いがあり、端末隔離と調査を実施。情報漏えいは調査中で未確認。法人向けクラウド業務システムの一部が停止した。
GPT-6 Luna · 手動調査 · 公開Web資料 · 調査 2026-10-04 19:22 JST
資料の確認内容・調査の限界 公開資料による対象の確認:対象はソリッドアドバンス株式会社。公式発表と掲載の時期・攻撃主張が対応する。
参照資料と確認内容 未確認・調査の限界 会社発表はAiLockの名を挙げておらず、攻撃者への帰属は未確認。 情報漏えいがあったかは発表時点で調査中。 調査範囲・日時 Solid Advance ransomware AiLock 2026 solid-adv.co.jp unauthorized access July 2026 調査記録の確定 2026-10-04 19:22 JST · 解説出力の確認 2026-10-04 19:22 JST
照合した掲載情報のSHA-256
37cb181d61c0985ef90259cf43df5394b3fc805e1812ea2f6ddcdeea917f826f犯行グループの公開URL 未保有 個別掲載先の到達確認 未確認 公開プレビュー なし(非公開の撮影結果とは別) ページプレビュー:未確認
変更履歴 (2) 2026-10-07 03:28 JST 掲載情報の変更 2026-09-18 23:23 JST 初回観測
DHC Corporation 観測中 日系候補 掲載グループ thegentlemen 掲載ドメイン dhc.co.jp 外部データ初回取込日時 2026-09-18 23:23 JST 外部データ取込日時 2026-11-11 15:49 JST 掲載者が主張する日時 未記載 日本関連判定 掲載者の日本表記 登録企業IDとの照合 未照合 収集元 Ransomware Live 情報の出所 外部サービス経由 外部提供者の初回観測 2026-07-02 07:20 JST 推定攻撃・公開日 2026-06-30 23:45 JST メタデータ提供者 Ransomware Live 提供データの基準日時 未記録 追加情報 外部サービスが提供した掲載記録です。
企業の公式発表:この自動要約欄には未登録。別欄の公開情報調査をご覧ください。
要約の方式 ルールベース要約 入力メタデータの更新日時 2026-11-11 15:49 JST 要約の生成日時 2026-11-11 15:49 JST 公開レコードのSHA-256 ced4d62f475fd75daaa624350f0f3d84a1d06a46cdecee421bfae866a30efcf3顧客向け詳細レビューについて(準備中) 公開情報の調査(Luna) 掲載主張の報告あり(事件の独立した裏付けは未確認)
検索で確認できたThe Gentlemenの掲載記録は2026年6月30日付。入力の8月6日推定日との関係は不明で、同一掲載の重複か別の主張かを決める根拠はない。CTIWatch自身も掲載は侵害確認ではないと注意している。
GPT-6 Luna · 手動調査 · 公開Web資料 · 調査 2026-10-04 19:22 JST
資料の確認内容・調査の限界 公開資料による対象の確認:CTIWatchはdhc.co.jpをDHC Corporation(日本の健康・美容分野)として記載。入力には6月30日と8月6日の異なる推定日がある。
参照資料と確認内容 未確認・調査の限界 DHCまたは公的機関による確認を見つけられなかった。 6月30日と8月6日の入力記録がどう関連するか未解決。 調査範囲・日時 DHC dhc.co.jp The Gentlemen ransomware 2026 June August DHC dhc.co.jp Gentlemen ransomware June 30 August 6 2026 調査記録の確定 2026-10-04 19:22 JST · 解説出力の確認 2026-10-04 19:22 JST
照合した掲載情報のSHA-256
3d5fc63808fb4649a439beed7518cd21a88f2205a192ca3b863e7b366105f05f犯行グループの公開URL 未保有 個別掲載先の到達確認 未確認 公開プレビュー なし(非公開の撮影結果とは別) ページプレビュー:未確認
変更履歴 (2) 2026-10-07 03:28 JST 掲載情報の変更 2026-09-18 23:23 JST 初回観測
Musashino University 観測中 日系候補 掲載グループ qilin 掲載ドメイン www.musashino-u.ac.jp 外部データ初回取込日時 2026-09-18 23:23 JST 外部データ取込日時 2026-11-11 15:49 JST 掲載者が主張する日時 未記載 日本関連判定 掲載者の日本表記 登録企業IDとの照合 未照合 収集元 Ransomware Live 情報の出所 外部サービス経由 外部提供者の初回観測 2026-06-30 01:34 JST 推定攻撃・公開日 2026-06-30 01:34 JST メタデータ提供者 Ransomware Live 提供データの基準日時 未記録 追加情報 外部サービスが提供した掲載記録です。
企業の公式発表:この自動要約欄には未登録。別欄の公開情報調査をご覧ください。
要約の方式 ルールベース要約 入力メタデータの更新日時 2026-11-11 15:49 JST 要約の生成日時 2026-11-11 15:49 JST 公開レコードのSHA-256 19789d9be39ec41c0e23551ca7b69e133eced25dad5342469fdd32f78fd57ccb顧客向け詳細レビューについて(準備中) 公開情報の調査(Luna) 事件資料あり(この掲載との対応は未確認)
学校法人武蔵野大学は6月15日にサイバー攻撃を受け、ランサムウェア感染と共有フォルダ内ファイルの流出を確認したと公表した。流出ファイルの一部に氏名・住所等を含むが、対象者・項目・件数は調査中で、不正利用は未確認。Qilinの6月29日掲載主張との関連や帰属は公式告知で確認されていない。
GPT-6 Luna · 手動調査 · 公開Web資料 · 調査 2026-10-04 19:22 JST
資料の確認内容・調査の限界 公開資料による対象の確認:武蔵野大学法人の公式告知は、www.musashino-u.ac.jpを含む学校法人が管理するサーバーの被害を説明。
参照資料と確認内容 不正アクセスによるシステム障害について(第二報)6月15日の不正アクセスとランサムウェア感染、複数ファイルの流出を発表。個人情報の項目・件数は調査中。
一次資料 · 発表 2026-09-07 · ページを確認
Qilin Ransomware Attack on Musashino UniversityQilinが6月29日にwww.musashino-u.ac.jpを攻撃対象と主張したと記録。
掲載主張の集約・転載 · 発表 2026-06-29 · 検索結果の抜粋を確認
未確認・調査の限界 公式発表はQilinを攻撃者として特定していない。 流出ファイル数、影響対象者数、情報項目の全容は未確定。 調査範囲・日時 site:musashino-u.ac.jp ransomware June 2026 Musashino University incident notice Qilin 調査記録の確定 2026-10-04 19:22 JST · 解説出力の確認 2026-10-04 19:22 JST
照合した掲載情報のSHA-256
ea49cdc836ca47691e7b3495a7264b626c7dd4911655d6b5b4f49ff4b2089936犯行グループの公開URL http://ijzn…kvqd.onion/…個別掲載先の到達確認 HTTP応答あり(HTTP 200) 到達確認日時 2026-11-06 15:59 JST 確認方法 Tor経由・隔離ブラウザ 到達確認時の表示状態 表示の安定を確認 到達確認時の対象名 表示を確認 公開プレビュー なし(非公開の撮影結果とは別) ページプレビュー:ぼかし画像は非表示
変更履歴 (2) 2026-10-07 03:28 JST 掲載情報の変更 2026-09-18 23:23 JST 初回観測
higuchi-inc.co.jp 観測中 日系候補 掲載グループ stormous 掲載ドメイン higuchi-inc.co.jp 外部データ初回取込日時 2026-09-18 23:23 JST 外部データ取込日時 2026-11-11 15:49 JST 掲載者が主張する日時 未記載 日本関連判定 掲載者の日本表記 登録企業IDとの照合 未照合 収集元 Ransomware Live 情報の出所 外部サービス経由 外部提供者の初回観測 2026-06-29 06:30 JST 推定攻撃・公開日 2026-06-28 09:00 JST メタデータ提供者 Ransomware Live 提供データの基準日時 未記録 追加情報 外部サービスが提供した掲載記録です。
企業の公式発表:この自動要約欄には未登録。別欄の公開情報調査をご覧ください。
要約の方式 ルールベース要約 入力メタデータの更新日時 2026-11-11 15:49 JST 要約の生成日時 2026-11-11 15:49 JST 公開レコードのSHA-256 4c9378f97d3383f8ff9c16c249a2836ee35fdd2dc840a6bf545a35f500670bbb顧客向け詳細レビューについて(準備中) 公開情報の調査(Luna) 事件資料あり(この掲載との対応は未確認)
樋口商会は6月30日に不正アクセス被害を公表し、8月5日に調査結果・経過を報告した。二次報道はStormousが同ドメインを掲載したと伝えるが、会社告知は攻撃者を名指ししておらず、同一の裏付けとはみなせない。
GPT-6 Luna · 手動調査 · 公開Web資料 · 調査 2026-10-04 19:22 JST
資料の確認内容・調査の限界 公開資料による対象の確認:higuchi-inc.co.jpは株式会社樋口商会の公式サイト。公式ニュース一覧に不正アクセス事案の告知が掲載されている。
参照資料と確認内容 ニュースリリース|樋口商会公式ニュース一覧に6月30日の不正アクセス報告と8月5日の調査結果報告を掲載。本文取得はタイムアウト。
一次資料 · 発表 2026-06-30 · 検索結果の抜粋を確認
化学品商社 樋口商会で不正アクセス、子会社の財務情報や取引先情報の漏えいの恐れStormousによる掲載を報じるが、会社による攻撃者特定は示していない。
第三者資料・報道 · 発表日不明 · 検索結果の抜粋を確認
未確認・調査の限界 公式事故告知本文の取得は検索時にタイムアウト。 Stormousとの関連付けは会社発表で確認できていない。 調査範囲・日時 Higuchi Inc Japan cyberattack ransomware 2026 site:higuchi-inc.co.jp 2026 不正アクセス ランサム 樋口商会 調査記録の確定 2026-10-04 19:22 JST · 解説出力の確認 2026-10-04 19:22 JST
照合した掲載情報のSHA-256
3a11e8b0707f99105f0742e2f9652818831806968f84d3d11a8b5b02898de8be犯行グループの公開URL 未保有 個別掲載先の到達確認 未確認 公開プレビュー なし(非公開の撮影結果とは別) ページプレビュー:未確認
変更履歴 (2) 2026-10-07 03:28 JST 掲載情報の変更 2026-09-18 23:23 JST 初回観測
daikyonishikawa.co.jp 観測中 日系候補 掲載グループ lockbit5 掲載ドメイン daikyonishikawa.co.jp 外部データ初回取込日時 2026-09-18 23:23 JST 外部データ取込日時 2026-11-11 15:49 JST 掲載者が主張する日時 未記載 日本関連判定 掲載者の日本表記 登録企業IDとの照合 未照合 収集元 Ransomware Live 情報の出所 外部サービス経由 外部提供者の初回観測 2026-06-20 18:28 JST 推定攻撃・公開日 2026-03-31 09:00 JST メタデータ提供者 Ransomware Live 提供データの基準日時 未記録 追加情報 外部サービスが提供した掲載記録です。
企業の公式発表:この自動要約欄には未登録。別欄の公開情報調査をご覧ください。
要約の方式 ルールベース要約 入力メタデータの更新日時 2026-11-11 15:49 JST 要約の生成日時 2026-11-11 15:49 JST 公開レコードのSHA-256 de8918aeb25c0465a7efa3ce4e3d86f4fc9f99270b832e85db599ec126569b25顧客向け詳細レビューについて(準備中) 公開情報の調査(Luna) 掲載主張の報告あり(事件の独立した裏付けは未確認)
二次集約サイトは2026年3月にPT DaikyoNishikawa Tenma IndonesiaをLockBit 掲載として記録している。これは日本の親会社DaikyoNishikawa本体への侵害確認ではない。対象ドメインが親会社ドメインとして付与されているが、今回の検索では会社発表による関連確認を見つけられなかった。
GPT-6 Luna · 手動調査 · 公開Web資料 · 調査 2026-10-04 19:22 JST
資料の確認内容・調査の限界 公開資料による対象の確認:DaikyoNishikawa Corporationのグループ会社PT DaikyoNishikawa Tenma Indonesiaに関する記録の可能性。親会社と子会社は区別が必要。
参照資料と確認内容 未確認・調査の限界 被害主張の対象が子会社と親会社のどちらか、記録のドメイン付与が正確か未確認。 今回の検索で会社のインシデント発表を見つけられなかった。 調査範囲・日時 DaikyoNishikawa ransomware attack 2026 LockBit 調査記録の確定 2026-10-04 19:22 JST · 解説出力の確認 2026-10-04 19:22 JST
照合した掲載情報のSHA-256
342fe6377c07bfecf0c65af69351cc254d08ad4c2d5285fe87fbd11c9ed00c26犯行グループの公開URL http://lock…wtad.onion/…個別掲載先の到達確認 HTTP応答あり(HTTP 200) 到達確認日時 2026-11-06 16:00 JST 確認方法 Tor経由・隔離ブラウザ 到達確認時の表示状態 認証・アクセス確認画面の兆候 到達確認時の対象名 表示を確認できず(白紙とは限りません) 公開プレビュー 保存画像あり 保存URLのページプレビュー 縮小保存画像(拡大表示) · 取得日時: 2026-09-29 00:45 JST · 公開前の画像確認済み · ページ表示のみ・掲載内容未確認
保存画像の表示状態 不明(判定記録なし) 保存画像の対象名 表示を確認できず(白紙とは限りません) 記録上の掲載グループ lockbit5 記録上の対象企業・組織 daikyonishikawa.co.jp 画像の読み取り・解釈(Luna) サイトの入口または案内画面とみられる。
GPT-6 Luna · 手動実行 · 公開済み保存画像のみ · 生成 2026-10-04 17:40 JST
画像の確認内容・解釈の限界 画像で確認できること 暗色の全画面中央に入場を促す短い文字だけが表示されている。ロゴは見えない。 この画像では、具体的な被害・取得データの主張は読み取れません。
この画像だけでは分からないこと 入口より先の内容は表示されておらず、対象組織や漏えいの裏付けは不明。 別のAIによる画像照合 2026-10-04 17:41 JST
解釈元の保存画像のSHA-256 03cd937929108fc3218f8f37faec7a104889c09d6831bb4a74569f265426698a変更履歴 (2) 2026-09-20 11:43 JST 掲載情報の変更 2026-09-18 23:23 JST 初回観測
TINYpulse NINTENDO BREACH 観測中 日系候補 掲載グループ ShadowByt3$ 掲載ドメイン nintendo.com 外部データ初回取込日時 2026-09-18 23:23 JST 外部データ取込日時 2026-11-11 15:49 JST 掲載者が主張する日時 未記載 日本関連判定 掲載者の日本表記 登録企業IDとの照合 未照合 収集元 Ransomware Live 情報の出所 外部サービス経由 外部提供者の初回観測 2026-06-16 15:50 JST 推定攻撃・公開日 2026-06-16 15:50 JST メタデータ提供者 Ransomware Live 提供データの基準日時 未記録 追加情報 外部サービスが提供した掲載記録です。
企業の公式発表:この自動要約欄には未登録。別欄の公開情報調査をご覧ください。
要約の方式 ルールベース要約 入力メタデータの更新日時 2026-11-11 15:49 JST 要約の生成日時 2026-11-11 15:49 JST 公開レコードのSHA-256 9c1703f1b9bb777e751b1fd69a708c13de031854ef02d2539f19006a9c12c6ea顧客向け詳細レビューについて(準備中) 公開情報の調査(Luna) 事件資料あり(この掲載との対応は未確認)
Nintendo of AmericaはTinyPulseでの問題を認めたと複数報道が伝える。同社説明では対象は一部従業員の社内調査内容で、多くは数年前の情報。Nintendoのシステムは侵害されず、顧客・金融情報にもアクセスされていないとした。攻撃者の最大859MB等の主張は独立検証されていない。入力の6月12日・16日の二記録が同じ掲載の異なる観測なのかは未解決。
GPT-6 Luna · 手動調査 · 公開Web資料 · 調査 2026-10-04 19:22 JST
資料の確認内容・調査の限界 公開資料による対象の確認:Nintendo of AmericaはNintendoの米国法人。報道された侵害対象は同社が社内調査に使った第三者TinyPulseであり、Nintendo本体システム侵入の確認ではない。
参照資料と確認内容 Nintendo confirms data stolen in WebMD subsidiary cyberattackNintendo of AmericaがTinyPulseから従業員調査データが盗まれたと確認した旨を報道。Nintendoのシステムは侵害されていない。
第三者資料・報道 · 発表 2026-06-18 · 検索結果の抜粋を確認
Nintendo issues statement about recent data breachNintendoの声明として、TinyPulse上の限定的な社内調査データで顧客・金融情報は対象外と掲載。
第三者資料・報道 · 発表 2026-06-16 · ページを確認
未確認・調査の限界 外部攻撃者が提示した全データの真正性や量は独立検証されていない。 Nintendoの顧客データ流出を示す根拠はなく、対象は米国法人の第三者サービス上の従業員データ。 入力された二つの掲載時刻の関係は未確認。 調査範囲・日時 Nintendo nintendo.com TINYPulse breach ShadowByt3 June 2026 Nintendo of America statement TinyPulse third-party breach Shadowbyt3 official June 2026 site:nintendo.com TinyPulse breach Nintendo America June 2026 調査記録の確定 2026-10-04 19:22 JST · 解説出力の確認 2026-10-04 19:22 JST
照合した掲載情報のSHA-256
8f0d8c58f0dd1b1664c8de23795f80e384c7bff05acdaded36b3df6ea1b8554e犯行グループの公開URL https://anon…snew.com/…個別掲載先の到達確認 未確認 公開プレビュー なし(非公開の撮影結果とは別) ページプレビュー:未確認
変更履歴 (3) 2026-10-07 03:28 JST 掲載情報の変更 2026-09-20 11:43 JST 掲載情報の変更 2026-09-18 23:23 JST 初回観測
tokyocivil.co.jp 観測中 日系候補 掲載グループ safepay 掲載ドメイン tokyocivil.co.jp 外部データ初回取込日時 2026-09-18 23:23 JST 外部データ取込日時 2026-11-11 15:49 JST 掲載者が主張する日時 未記載 日本関連判定 掲載者の日本表記 登録企業IDとの照合 未照合 収集元 Ransomware Live 情報の出所 外部サービス経由 外部提供者の初回観測 2026-06-16 04:27 JST 推定攻撃・公開日 2026-06-16 04:26 JST メタデータ提供者 Ransomware Live 提供データの基準日時 未記録 追加情報 外部サービスが提供した掲載記録です。
企業の公式発表:この自動要約欄には未登録。別欄の公開情報調査をご覧ください。
要約の方式 ルールベース要約 入力メタデータの更新日時 2026-11-11 15:49 JST 要約の生成日時 2026-11-11 15:49 JST 公開レコードのSHA-256 a656fa0c3cd8b67b0e831dc807f721f4ec7c2f6bf45202578f0de32e70031ebf顧客向け詳細レビューについて(準備中) 公開情報の調査(Luna) 掲載対象の特定に至らず
検索した範囲では、記録対象を特定できる会社公式情報も同社に結び付くインシデント資料も確認できなかった。類似する土木・建設会社や都庁委託業者の事案は対象と同一と確認できないため除外した。
GPT-6 Luna · 手動調査 · 公開Web資料 · 調査 2026-10-04 19:22 JST
資料の確認内容・調査の限界 公開資料による対象の確認:tokyocivil.co.jpの名称だけでは法人を特定できず、検索結果には東京都の別委託先など無関係事案が出た。
未確認・調査の限界 法人とドメインの同定が未解決。 対象企業に関する独立事故情報を確認できなかった。 調査範囲・日時 Tokyo Civil engineering company cyberattack 2026 ransomware site:tokyocivil.co.jp ransomware cyber attack 2026 調査記録の確定 2026-10-04 19:22 JST · 解説出力の確認 2026-10-04 19:22 JST
照合した掲載情報のSHA-256
65e422fcbb48b946ced800a12503a85b3e10c7c4c297ee13738a4de6b4359c38犯行グループの公開URL http://safe…moyd.onion/…個別掲載先の到達確認 HTTP応答あり(HTTP 200) 到達確認日時 2026-11-06 15:59 JST 確認方法 Tor経由・隔離ブラウザ 到達確認時の表示状態 表示の安定を確認 到達確認時の対象名 表示を確認 公開プレビュー 保存画像あり 掲載ページの保存画像 縮小保存画像(拡大表示) · 取得日時: 2026-09-28 22:54 JST · 公開前の画像確認済み
保存画像の表示状態 不明(判定記録なし) 保存画像の対象名 未確認(判定記録なし) 掲載グループ safepay 対象企業・組織 tokyocivil.co.jp 画像の読み取り・解釈(Luna) 見える範囲では企業紹介が中心で、侵害やデータ公開についての具体的な主張は確認できない。
GPT-6 Luna · 手動実行 · 公開済み保存画像のみ · 生成 2026-09-28 23:19 JST
画像の確認内容・解釈の限界 画像で確認できること 企業名と土木・公共インフラ事業についての紹介文がある。 画面上の日付表示と閲覧数表示がある。 掲載者の主張 この画像だけでは分からないこと 紹介文や画面上の日付・閲覧数の正確性は確認できない。 別のAIによる画像照合 2026-09-28 23:24 JST
解釈元の保存画像のSHA-256 cd33b53b3db750307b2bef718060cf5ec3cc1119f306f646b3942d71bfee2097変更履歴 (2) 2026-09-20 11:43 JST 掲載情報の変更 2026-09-18 23:23 JST 初回観測
musenet.co.jp 観測中 日系候補 掲載グループ safepay 掲載ドメイン musenet.co.jp 外部データ初回取込日時 2026-09-18 23:23 JST 外部データ取込日時 2026-11-11 15:49 JST 掲載者が主張する日時 未記載 日本関連判定 掲載者の日本表記 登録企業IDとの照合 未照合 収集元 Ransomware Live 情報の出所 外部サービス経由 外部提供者の初回観測 2026-06-16 04:25 JST 推定攻撃・公開日 2026-06-16 04:25 JST メタデータ提供者 Ransomware Live 提供データの基準日時 未記録 追加情報 外部サービスが提供した掲載記録です。
企業の公式発表:この自動要約欄には未登録。別欄の公開情報調査をご覧ください。
要約の方式 ルールベース要約 入力メタデータの更新日時 2026-11-11 15:49 JST 要約の生成日時 2026-11-11 15:49 JST 公開レコードのSHA-256 0dc56686eeb261ae857aaa3d6e004e52303c8800195aecda7cf0ee6ad1809353顧客向け詳細レビューについて(準備中) 公開情報の調査(Luna) 掲載対象の特定に至らず
Invadersの日本関連ランサムウェア一覧はmusenet.co.jpをSafePayの6月16日掲載として記録し、業種をMedia & Entertainmentとする。今回の検索では公式発表や法人プロフィールが見つからず、掲載は独立に検証できていない。
GPT-6 Luna · 手動調査 · 公開Web資料 · 調査 2026-10-04 19:22 JST
資料の確認内容・調査の限界 公開資料による対象の確認:musenet.co.jpの名義組織は今回の検索では特定できず、SafePay 掲載は脅威監視集約サイトに記録。
参照資料と確認内容 未確認・調査の限界 対象法人の正式名称を確定できなかった。 会社による掲載確認や侵害の実証は見つからなかった。 調査範囲・日時 musenet.co.jp SafePay ransomware 2026 調査記録の確定 2026-10-04 19:22 JST · 解説出力の確認 2026-10-04 19:22 JST
照合した掲載情報のSHA-256
647f4d3174d454af8018e8ddc37e744b1cc33cae182bdbb4ae03cd392ade1160犯行グループの公開URL http://safe…moyd.onion/…個別掲載先の到達確認 HTTP応答あり(HTTP 200) 到達確認日時 2026-11-08 15:18 JST 確認方法 Tor経由・隔離ブラウザ 到達確認時の表示状態 表示の安定を確認 到達確認時の対象名 表示を確認 公開プレビュー 保存画像あり 掲載ページの保存画像 縮小保存画像(拡大表示) · 取得日時: 2026-09-28 22:56 JST · 公開前の画像確認済み
保存画像の表示状態 不明(判定記録なし) 保存画像の対象名 未確認(判定記録なし) 掲載グループ safepay 対象企業・組織 musenet.co.jp 画像の読み取り・解釈(Luna) 見える範囲は企業紹介であり、侵害やデータ公開についての具体的な主張は確認できない。
GPT-6 Luna · 手動実行 · 公開済み保存画像のみ · 生成 2026-09-28 23:19 JST
画像の確認内容・解釈の限界 画像で確認できること 音楽出版物の卸売・販売プラットフォームについての企業紹介文がある。 画面上の日付表示と閲覧数表示がある。 掲載者の主張 掲載文は会社とプラットフォームの事業内容を説明している。 この画像だけでは分からないこと 紹介文および画面上の日付・閲覧数の根拠は確認できない。 別のAIによる画像照合 2026-09-28 23:24 JST
解釈元の保存画像のSHA-256 d250f40e5642b23f2dc1d6acaafe2322ce72c29b3c42548626dbe3314fe74355変更履歴 (2) 2026-09-20 11:43 JST 掲載情報の変更 2026-09-18 23:23 JST 初回観測
Nintendo Company 観測中 日系候補 掲載グループ ShadowByt3$ 掲載ドメイン nintendo.com 外部データ初回取込日時 2026-09-18 23:23 JST 外部データ取込日時 2026-11-11 15:49 JST 掲載者が主張する日時 未記載 日本関連判定 掲載者の日本表記 登録企業IDとの照合 未照合 収集元 Ransomware Live 情報の出所 外部サービス経由 外部提供者の初回観測 2026-06-13 02:50 JST 推定攻撃・公開日 2026-06-13 02:50 JST メタデータ提供者 Ransomware Live 提供データの基準日時 未記録 追加情報 外部サービスが提供した掲載記録です。
企業の公式発表:この自動要約欄には未登録。別欄の公開情報調査をご覧ください。
要約の方式 ルールベース要約 入力メタデータの更新日時 2026-11-11 15:49 JST 要約の生成日時 2026-11-11 15:49 JST 公開レコードのSHA-256 fed7dce4885c1854c2bcd3d7fd467f4c5e4cfebb60884fa61264eb4ad5a9b18a顧客向け詳細レビューについて(準備中) 公開情報の調査(Luna) 事件資料あり(この掲載との対応は未確認)
Nintendo of AmericaはTinyPulseでの問題を認めたと複数報道が伝える。同社説明では対象は一部従業員の社内調査内容で、多くは数年前の情報。Nintendoのシステムは侵害されず、顧客・金融情報にもアクセスされていないとした。攻撃者の最大859MB等の主張は独立検証されていない。入力の6月12日・16日の二記録が同じ掲載の異なる観測なのかは未解決。
GPT-6 Luna · 手動調査 · 公開Web資料 · 調査 2026-10-04 19:22 JST
資料の確認内容・調査の限界 公開資料による対象の確認:Nintendo of AmericaはNintendoの米国法人。報道された侵害対象は同社が社内調査に使った第三者TinyPulseであり、Nintendo本体システム侵入の確認ではない。
参照資料と確認内容 Nintendo confirms data stolen in WebMD subsidiary cyberattackNintendo of AmericaがTinyPulseから従業員調査データが盗まれたと確認した旨を報道。Nintendoのシステムは侵害されていない。
第三者資料・報道 · 発表 2026-06-18 · 検索結果の抜粋を確認
Nintendo issues statement about recent data breachNintendoの声明として、TinyPulse上の限定的な社内調査データで顧客・金融情報は対象外と掲載。
第三者資料・報道 · 発表 2026-06-16 · ページを確認
未確認・調査の限界 外部攻撃者が提示した全データの真正性や量は独立検証されていない。 Nintendoの顧客データ流出を示す根拠はなく、対象は米国法人の第三者サービス上の従業員データ。 入力された二つの掲載時刻の関係は未確認。 調査範囲・日時 Nintendo nintendo.com TINYPulse breach ShadowByt3 June 2026 Nintendo of America statement TinyPulse third-party breach Shadowbyt3 official June 2026 site:nintendo.com TinyPulse breach Nintendo America June 2026 調査記録の確定 2026-10-04 19:22 JST · 解説出力の確認 2026-10-04 19:22 JST
照合した掲載情報のSHA-256
5a9de4ae1bb9de220c579f0c17d77a93189f522b83a928fbcf0df27159428e87犯行グループの公開URL 未保有 個別掲載先の到達確認 未確認 公開プレビュー なし(非公開の撮影結果とは別) ページプレビュー:未確認
変更履歴 (2) 2026-10-07 03:28 JST 掲載情報の変更 2026-09-18 23:23 JST 初回観測
Tokabei Japan 観測中 日系候補 掲載グループ thegentlemen 掲載ドメイン 未記載 外部データ初回取込日時 2026-09-18 23:23 JST 外部データ取込日時 2026-11-11 15:49 JST 掲載者が主張する日時 未記載 日本関連判定 掲載者の日本表記 登録企業IDとの照合 未照合 収集元 Ransomware Live 情報の出所 外部サービス経由 外部提供者の初回観測 2026-06-12 02:27 JST 推定攻撃・公開日 2026-06-11 02:09 JST メタデータ提供者 Ransomware Live 提供データの基準日時 未記録 追加情報 外部サービスが提供した掲載記録です。
企業の公式発表:この自動要約欄には未登録。別欄の公開情報調査をご覧ください。
要約の方式 ルールベース要約 入力メタデータの更新日時 2026-11-11 15:49 JST 要約の生成日時 2026-11-11 15:49 JST 公開レコードのSHA-256 54df6bf7bc212813f2def8d1094d7b7fef7c46eb52e9a19bedd53dd3092acf7b顧客向け詳細レビューについて(準備中) 公開情報の調査(Luna) 掲載主張の報告あり(事件の独立した裏付けは未確認)
GalaxyWardenはThe Gentlemenが2026年6月10日にTokabei Japanを掲載したと報告する。記事自身が掲載は未検証と明記し、企業による侵入・流出確認はない。記録にドメインがなく、対象となる正式な組織の特定にも限界がある。
GPT-6 Luna · 手動調査 · 公開Web資料 · 調査 2026-10-04 19:22 JST
資料の確認内容・調査の限界 公開資料による対象の確認:The Gentlemen由来とされる掲載文は京都の手仕事テキスタイルブランドを説明するが、公式ドメインや法人名は確認できず。
参照資料と確認内容 未確認・調査の限界 企業の公式情報・独立した被害確認は見つからなかった。 掲載の正式な対象法人やドメインは確認できない。 調査範囲・日時 "Tokabei Japan" Gentlemen ransomware 調査記録の確定 2026-10-04 19:22 JST · 解説出力の確認 2026-10-04 19:22 JST
照合した掲載情報のSHA-256
73cc9d6155a7855ef2573b708e60c01da02fa7b17c2e788ad5351d1c306eb2c1犯行グループの公開URL 未保有 個別掲載先の到達確認 未確認 公開プレビュー なし(非公開の撮影結果とは別) ページプレビュー:未確認
変更履歴 (2) 2026-10-07 03:28 JST 掲載情報の変更 2026-09-18 23:23 JST 初回観測
New FACOM Co., Ltd. 観測中 日系候補 掲載グループ cmdorganization 掲載ドメイン www.s-facom.jp 外部データ初回取込日時 2026-09-18 23:23 JST 外部データ取込日時 2026-11-11 15:49 JST 掲載者が主張する日時 未記載 日本関連判定 掲載者の日本表記 登録企業IDとの照合 未照合 収集元 Ransomware Live 情報の出所 外部サービス経由 外部提供者の初回観測 2026-06-11 22:50 JST 推定攻撃・公開日 2026-06-11 22:50 JST メタデータ提供者 Ransomware Live 提供データの基準日時 未記録 追加情報 外部サービスが提供した掲載記録です。
企業の公式発表:この自動要約欄には未登録。別欄の公開情報調査をご覧ください。
要約の方式 ルールベース要約 入力メタデータの更新日時 2026-11-11 15:49 JST 要約の生成日時 2026-11-11 15:49 JST 公開レコードのSHA-256 f6c9b73dfa285092fb2fd7c22b427209127d781f0783d6b73107ed06445e618b顧客向け詳細レビューについて(準備中) 公開情報の調査(Luna) 事件資料あり(この掲載との対応は未確認)
新エフエイコムは2026年4月10日未明の不正アクセスによるランサムウェア感染を公表。7月21日の続報では、アカウント情報の窃取を伴う侵入と、第三者に閲覧・取得された可能性のある取引先関連ファイルの特定を説明した。ファイルの流出がすべて確定したとの発表ではない。
GPT-6 Luna · 手動調査 · 公開Web資料 · 調査 2026-10-04 19:22 JST
資料の確認内容・調査の限界 公開資料による対象の確認:指定ドメインの公式通知は、新エフエイコム株式会社の発表として掲載されている。
参照資料と確認内容 第三者の不正アクセスによるシステム障害について4月10日のランサムウェア感染と、当初は情報流出の有無を調査中だったこと。
一次資料 · 発表 2026-04-14 · ページを確認
第三者の不正アクセスについて(続報)認証情報の窃取を伴う侵入と、閲覧・取得された可能性のあるファイルの特定。発表日は公式お知らせ一覧で確認。
一次資料 · 発表 2026-07-21 · ページを確認
新エフエイコム お知らせ一覧初報を4月14日、続報を7月21日として掲載。
一次資料 · 発表日不明 · ページを確認
未確認・調査の限界 会社の通知は攻撃者名や、この掲載記録との関係を示していない。 続報時点で二次被害は確認されていないとするが、侵害や漏えいがなかったという意味ではない。 調査範囲・日時 New FACOM Japan ransomware cyberattack 2026 site:s-facom.jp cyber attack ransomware 2026 site:s-facom.jp 不正アクセス 調査記録の確定 2026-10-04 19:22 JST · 解説出力の確認 2026-10-04 19:22 JST
照合した掲載情報のSHA-256
d762c7613c918fec46ef2a5a10d97c03a8c9ca004c16f74ddcc433ccd737db03犯行グループの公開URL 未保有 個別掲載先の到達確認 未確認 公開プレビュー なし(非公開の撮影結果とは別) ページプレビュー:未確認
変更履歴 (2) 2026-10-07 03:28 JST 掲載情報の変更 2026-09-18 23:23 JST 初回観測
Danzo Group 観測中 日系候補 掲載グループ thegentlemen 掲載ドメイン danzogroup.com 外部データ初回取込日時 2026-09-18 23:23 JST 外部データ取込日時 2026-11-11 15:49 JST 掲載者が主張する日時 未記載 日本関連判定 掲載者の日本表記 登録企業IDとの照合 未照合 収集元 Ransomware Live 情報の出所 外部サービス経由 外部提供者の初回観測 2026-06-08 18:56 JST 推定攻撃・公開日 2026-06-08 18:01 JST メタデータ提供者 Ransomware Live 提供データの基準日時 未記録 追加情報 外部サービスが提供した掲載記録です。
企業の公式発表:この自動要約欄には未登録。別欄の公開情報調査をご覧ください。
要約の方式 ルールベース要約 入力メタデータの更新日時 2026-11-11 15:49 JST 要約の生成日時 2026-11-11 15:49 JST 公開レコードのSHA-256 ce037841a94809a0c942f19d02f960bd0693c25692ea953e6edd7a765002e28e顧客向け詳細レビューについて(準備中) 公開情報の調査(Luna) 掲載対象の特定に至らず
脅威情報ダイジェストはThe Gentlemenが2026年6月8日にJapan表記のDanzo Groupを掲載したと記録する。一方、検索結果には米国カリフォルニアの同名木工企業の説明も現れ、記録対象との関係は一致しない。主体を確定できないため掲載と法人を結び付けるのは保留する。
GPT-6 Luna · 手動調査 · 公開Web資料 · 調査 2026-10-04 19:22 JST
資料の確認内容・調査の限界 公開資料による対象の確認:Danzo Groupという名称は同名企業があり得る。記録対象を日本の法人と特定する独立資料は見つからない。
参照資料と確認内容 未確認・調査の限界 「Danzo Group」の法人同定・所在地が未解決。 攻撃主張の裏付けは掲載集約以外に見つからなかった。 調査範囲・日時 Danzo Group ransomware The Gentlemen June 2026 調査記録の確定 2026-10-04 19:22 JST · 解説出力の確認 2026-10-04 19:22 JST
照合した掲載情報のSHA-256
2a74df60b98fa1882e47e8690a0df256798209ee63a532ced4c6e988acf33a8a犯行グループの公開URL 未保有 個別掲載先の到達確認 未確認 公開プレビュー なし(非公開の撮影結果とは別) ページプレビュー:未確認
変更履歴 (1) 2026-09-18 23:23 JST 初回観測
AKM 観測中 日系候補 掲載グループ everest 掲載ドメイン 未記載 外部データ初回取込日時 2026-09-18 23:23 JST 外部データ取込日時 2026-11-11 15:49 JST 掲載者が主張する日時 未記載 日本関連判定 掲載者の日本表記 登録企業IDとの照合 未照合 収集元 Ransomware Live 情報の出所 外部サービス経由 外部提供者の初回観測 2026-05-29 00:24 JST 推定攻撃・公開日 2026-05-28 09:00 JST メタデータ提供者 Ransomware Live 提供データの基準日時 未記録 追加情報 外部サービスが提供した掲載記録です。
企業の公式発表:この自動要約欄には未登録。別欄の公開情報調査をご覧ください。
要約の方式 ルールベース要約 入力メタデータの更新日時 2026-11-11 15:49 JST 要約の生成日時 2026-11-11 15:49 JST 公開レコードのSHA-256 8d7dc9638076966b983fe329d4ea8eeab70fe862cbc8862b43b2490b2c9ce6f5顧客向け詳細レビューについて(準備中) 公開情報の調査(Luna) 掲載対象の特定に至らず
Everestの2026年5月28日掲載について、日本のAKMとする脅威情報記録と、米国のAKM Corporation・akmcorp.comとする別報告が見つかった。両者の同一性を裏付ける資料がなく、どちらも当該入力記録の対象とは断定できないため、侵害説明を特定組織に帰属させない。
GPT-6 Luna · 手動調査 · 公開Web資料 · 調査 2026-10-04 19:22 JST
資料の確認内容・調査の限界 公開資料による対象の確認:入力は法人名AKMのみでドメインなし。結果には日本のAKMと米国AKM Corporation(akmcorp.com)があり、同一組織とは判断できない。
参照資料と確認内容 AKM Ransomware Attack by Everest (2026)AKMを日本として2026年5月28日掲載と記録。組織ドメインなし。
掲載主張の集約・転載 · 発表日不明 · 検索結果の抜粋を確認
Everest Ransomware Strikes AKM Corporation別途、米国のAKM Corporation・akmcorp.comへのEverest主張を5月28日付で記録。
掲載主張の集約・転載 · 発表 2026-05-30 · ページを確認
未確認・調査の限界 AKMという名称だけでは対象組織を同定できない。 どちらの掲載も攻撃者側の主張の集約で、侵入は独立確認されていない。 調査範囲・日時 AKM Japan Everest ransomware May 2026 incident AKM Everest May 28 2026 leak site ransomware "AKM" "Everest" ransomware Japan 2026 調査記録の確定 2026-10-04 19:22 JST · 解説出力の確認 2026-10-04 19:22 JST
照合した掲載情報のSHA-256
ec03f7f85973aa4bf87b877d465cd8fd9326bf495285febd7575ecb497307aff犯行グループの公開URL http://rans…esad.onion/…個別掲載先の到達確認 タイムアウト(HTTP応答コード未取得) 到達確認日時 2026-11-10 16:31 JST 確認方法 Tor経由・隔離ブラウザ 到達確認時の表示状態 不明(判定記録なし) 到達確認時の対象名 未確認(判定記録なし) 公開プレビュー なし(非公開の撮影結果とは別) ページプレビュー:タイムアウト
変更履歴 (3) 2026-10-07 03:28 JST 掲載情報の変更 2026-09-20 11:43 JST 掲載情報の変更 2026-09-18 23:23 JST 初回観測
GS Yuasa Lithium Power 観測中 日系候補 掲載グループ akira 掲載ドメイン gsyuasa-lp.com 外部データ初回取込日時 2026-09-18 23:23 JST 外部データ取込日時 2026-11-11 15:49 JST 掲載者が主張する日時 未記載 日本関連判定 掲載者の日本表記 登録企業IDとの照合 未照合 収集元 Ransomware Live 情報の出所 外部サービス経由 外部提供者の初回観測 2026-05-28 21:50 JST 推定攻撃・公開日 2026-05-19 09:00 JST メタデータ提供者 Ransomware Live 提供データの基準日時 未記録 追加情報 外部サービスが提供した掲載記録です。
企業の公式発表:この自動要約欄には未登録。別欄の公開情報調査をご覧ください。
要約の方式 ルールベース要約 入力メタデータの更新日時 2026-11-11 15:49 JST 要約の生成日時 2026-11-11 15:49 JST 公開レコードのSHA-256 44b5730599f91ba307d073d21c4c8e1657cd66b6b5cd31dace08302fcac273de顧客向け詳細レビューについて(準備中) 公開情報の調査(Luna) 組織情報の資料あり
記録名はGS Yuasa Lithium Powerを指すと公式グループ資料から確認できたが、同社に関するインシデント情報は今回の検索で見つからなかった。
GPT-6 Luna · 手動調査 · 公開Web資料 · 調査 2026-10-04 19:22 JST
資料の確認内容・調査の限界 公開資料による対象の確認:GS Yuasa Lithium Power, Inc.は米国のGS Yuasaグループ会社で、北米顧客向け大型リチウムイオン電池を扱う。GS Yuasa本体とは別法人。
参照資料と確認内容 未確認・調査の限界 インシデントの一次発表・独立報道は今回の検索で確認できなかった。 調査範囲・日時 GS Yuasa Lithium Power cyberattack ransomware 2026 official GS Yuasa Lithium Power company official profile 調査記録の確定 2026-10-04 19:22 JST · 解説出力の確認 2026-10-04 19:22 JST
照合した掲載情報のSHA-256
34fd2528fa36ee034009d00d063fe08d007b267542bb992be67609223d176647犯行グループの公開URL 未保有 個別掲載先の到達確認 未確認 公開プレビュー なし(非公開の撮影結果とは別) ページプレビュー:未確認
変更履歴 (2) 2026-10-07 03:28 JST 掲載情報の変更 2026-09-18 23:23 JST 初回観測
eitecpro.co.jp 観測中 日系候補 掲載グループ safepay 掲載ドメイン eitecpro.co.jp 外部データ初回取込日時 2026-09-18 23:23 JST 外部データ取込日時 2026-11-11 15:49 JST 掲載者が主張する日時 未記載 日本関連判定 掲載者の日本表記 登録企業IDとの照合 未照合 収集元 Ransomware Live 情報の出所 外部サービス経由 外部提供者の初回観測 2026-05-26 03:55 JST 推定攻撃・公開日 2026-05-26 03:55 JST メタデータ提供者 Ransomware Live 提供データの基準日時 未記録 追加情報 外部サービスが提供した掲載記録です。
企業の公式発表:この自動要約欄には未登録。別欄の公開情報調査をご覧ください。
要約の方式 ルールベース要約 入力メタデータの更新日時 2026-11-11 15:49 JST 要約の生成日時 2026-11-11 15:49 JST 公開レコードのSHA-256 69ecf554d3eb1a9cf2da892cf28603cc79517f68b0880eea93cf09697fd6ba88顧客向け詳細レビューについて(準備中) 公開情報の調査(Luna) 掲載主張の報告あり(事件の独立した裏付けは未確認)
GalaxyWardenはSafePayが5月25日にeitecpro.co.jpを掲載したとする一方、未検証の攻撃者主張と明記。別の一覧でもSafePay 掲載を確認できる。元記録の日時とも概ね一致するが、侵入や窃取の確認ではない。
GPT-6 Luna · 手動調査 · 公開Web資料 · 調査 2026-10-04 19:22 JST
資料の確認内容・調査の限界 公開資料による対象の確認:eitecpro.co.jpを対象にSafePay 掲載を複数の脅威情報サイトが報告。会社公式発表は未確認。
参照資料と確認内容 未確認・調査の限界 検索で会社自身のインシデント発表を確認できなかった。 実際の情報流出や影響範囲は不明。 調査範囲・日時 eitecpro.co.jp SafePay ransomware May 2026 調査記録の確定 2026-10-04 19:22 JST · 解説出力の確認 2026-10-04 19:22 JST
照合した掲載情報のSHA-256
0ad7dc711010dde32b3aa7a904f232a5ca30c0255459115150808ef75861b13a犯行グループの公開URL http://safe…moyd.onion/…個別掲載先の到達確認 HTTP応答あり(HTTP 200) 到達確認日時 2026-11-03 15:59 JST 確認方法 Tor経由・隔離ブラウザ 到達確認時の表示状態 表示の安定を確認 到達確認時の対象名 表示を確認 公開プレビュー 保存画像あり 掲載ページの保存画像 縮小保存画像(拡大表示) · 取得日時: 2026-09-28 22:51 JST · 公開前の画像確認済み
保存画像の表示状態 不明(判定記録なし) 保存画像の対象名 未確認(判定記録なし) 掲載グループ safepay 対象企業・組織 eitecpro.co.jp 画像の読み取り・解釈(Luna) 具体的な侵害、データ取得、公開内容に関する主張は画像内で確認できない。
GPT-6 Luna · 手動実行 · 公開済み保存画像のみ · 生成 2026-09-28 23:19 JST
画像の確認内容・解釈の限界 画像で確認できること 企業名と建築関連の修繕・補修事業を説明する文章がある。 ページには画面上の日付表示とダウンロードボタンがある。 掲載者の主張 この画像だけでは分からないこと 別のAIによる画像照合 2026-09-28 23:24 JST
解釈元の保存画像のSHA-256 451f6a9468095f7258de32f0aa513a90cdc3812f9da35393cdfe66e1e446c917変更履歴 (3) 2026-10-07 03:28 JST 掲載情報の変更 2026-09-20 11:43 JST 掲載情報の変更 2026-09-18 23:23 JST 初回観測
cyuou.com 観測中 日系候補 掲載グループ safepay 掲載ドメイン cyuou.com 外部データ初回取込日時 2026-09-18 23:23 JST 外部データ取込日時 2026-11-11 15:49 JST 掲載者が主張する日時 未記載 日本関連判定 掲載者の日本表記 登録企業IDとの照合 未照合 収集元 Ransomware Live 情報の出所 外部サービス経由 外部提供者の初回観測 2026-05-26 03:54 JST 推定攻撃・公開日 2026-05-26 03:54 JST メタデータ提供者 Ransomware Live 提供データの基準日時 未記録 追加情報 外部サービスが提供した掲載記録です。
企業の公式発表:この自動要約欄には未登録。別欄の公開情報調査をご覧ください。
要約の方式 ルールベース要約 入力メタデータの更新日時 2026-11-11 15:49 JST 要約の生成日時 2026-11-11 15:49 JST 公開レコードのSHA-256 7432313f21c0ae3f8309021ebfb5aa3150f02f05c04f9b8331be534bad706ed8顧客向け詳細レビューについて(準備中) 公開情報の調査(Luna) 掲載主張の報告あり(事件の独立した裏付けは未確認)
複数の脅威情報一覧はSafePayによるcyuou.comの掲載を2026年5月25日として記録する。独立した被害確認や、掲載先と特定の法人を結びつける公式情報は見つからず、実侵害の有無は不明。
GPT-6 Luna · 手動調査 · 公開Web資料 · 調査 2026-10-04 19:22 JST
資料の確認内容・調査の限界 公開資料による対象の確認:Ransomfeedはcyuou.comを日本の対象として記録するが、正式な組織名・事業者は公式資料で特定できなかった。
参照資料と確認内容 Ransomware Victims in Japan - 56 Attackscyuou.comとSafePay、2026年5月30日を日本の掲載一覧に記録。日付差の理由は不明。
掲載主張の集約・転載 · 発表日不明 · 検索結果の抜粋を確認
Ransomware Victims in Japan - 56 Attackscyuou.comとSafePay、2026年5月30日を日本の掲載一覧に記録。日付差の理由は不明。
掲載主張の集約・転載 · 発表日不明 · 検索結果の抜粋を確認
未確認・調査の限界 掲載日が5月25日と30日で異なり、差の説明は確認できなかった。 会社の正式名称、実際の侵入、流出データはいずれも不明。 調査範囲・日時 cyuou.com ransomware leak 2026 cyuou.com SafePay ransomware claim May 2026 調査記録の確定 2026-10-04 19:22 JST · 解説出力の確認 2026-10-04 19:22 JST
照合した掲載情報のSHA-256
a33adf68ffddd04cd0e9e6946599ab0a138332624b3c6fdf5cd46962a1f6a266犯行グループの公開URL http://safe…moyd.onion/…個別掲載先の到達確認 タイムアウト(HTTP応答コード未取得) 到達確認日時 2026-11-01 15:23 JST 確認方法 Tor経由・隔離ブラウザ 到達確認時の表示状態 不明(判定記録なし) 到達確認時の対象名 未確認(判定記録なし) 公開プレビュー 保存画像あり 掲載ページの保存画像 縮小保存画像(拡大表示) · 取得日時: 2026-09-28 22:54 JST · 公開前の画像確認済み
保存画像の表示状態 不明(判定記録なし) 保存画像の対象名 未確認(判定記録なし) 掲載グループ safepay 対象企業・組織 cyuou.com 画像の読み取り・解釈(Luna) 企業プロフィールが中心で、侵害や漏えいに関する具体的な主張は画面内に見当たらない。
GPT-6 Luna · 手動実行 · 公開済み保存画像のみ · 生成 2026-09-28 23:19 JST
画像の確認内容・解釈の限界 画像で確認できること 企業名とデジタルマーケティング・ウェブ制作事業の紹介文がある。 画面上の日付表示と閲覧数表示がある。 掲載者の主張 掲載文は会社の所在地、沿革、サービスについて説明している。 この画像だけでは分からないこと 掲載文や画面上の日付・閲覧数の正確性は確認できない。 別のAIによる画像照合 2026-09-28 23:24 JST
解釈元の保存画像のSHA-256 63b1260eb74fa5500a4fc58d8cc4cb69a0243100bdaf69557fb28e213c8bbc9f変更履歴 (3) 2026-10-07 03:28 JST 掲載情報の変更 2026-09-20 11:43 JST 掲載情報の変更 2026-09-18 23:23 JST 初回観測
Koa Glass 観測中 日系候補 掲載グループ thegentlemen 掲載ドメイン koaglass.co.jp 外部データ初回取込日時 2026-09-18 23:23 JST 外部データ取込日時 2026-11-11 15:49 JST 掲載者が主張する日時 未記載 日本関連判定 掲載者の日本表記 登録企業IDとの照合 未照合 収集元 Ransomware Live 情報の出所 外部サービス経由 外部提供者の初回観測 2026-05-24 18:00 JST 推定攻撃・公開日 2026-05-24 13:01 JST メタデータ提供者 Ransomware Live 提供データの基準日時 未記録 追加情報 外部サービスが提供した掲載記録です。
企業の公式発表:この自動要約欄には未登録。別欄の公開情報調査をご覧ください。
要約の方式 ルールベース要約 入力メタデータの更新日時 2026-11-11 15:49 JST 要約の生成日時 2026-11-11 15:49 JST 公開レコードのSHA-256 97d922aa6f989355659cdcc5ca6612425ec65e828387f0092d3c1c6c54d1e872顧客向け詳細レビューについて(準備中) 公開情報の調査(Luna) 当該掲載を裏付ける独立資料は未確認
The Gentlemenへの掲載を示唆するソーシャル投稿は見つかったが、一次情報または信頼できる独立報道は確認できなかった。攻撃者主張を裏付ける証拠としては扱えない。
GPT-6 Luna · 手動調査 · 公開Web資料 · 調査 2026-10-04 19:22 JST
資料の確認内容・調査の限界 公開資料による対象の確認:Koa Glassは日本のガラスメーカーとみられる。記録ドメインと公式企業情報の結び付きを今回確認できなかった。
未確認・調査の限界 会社の公式事故告知や独立した報道を発見できなかった。 会社・ドメインの正確な同定も未解決。 調査範囲・日時 Koa Glass cyber attack May 2026 official notice ransomware 調査記録の確定 2026-10-04 19:22 JST · 解説出力の確認 2026-10-04 19:22 JST
照合した掲載情報のSHA-256
81209a9e9073a8d9db3e82b082506f7fbbaa496b4d0ec077ccaba5c20194177b犯行グループの公開URL 未保有 個別掲載先の到達確認 未確認 公開プレビュー なし(非公開の撮影結果とは別) ページプレビュー:未確認
変更履歴 (2) 2026-10-07 03:28 JST 掲載情報の変更 2026-09-18 23:23 JST 初回観測
Kabushiki Gaisha Hodozuka Setsubi 観測中 日系候補 掲載グループ payload 掲載ドメイン 未記載 外部データ初回取込日時 2026-09-18 23:23 JST 外部データ取込日時 2026-11-11 15:49 JST 掲載者が主張する日時 未記載 日本関連判定 掲載者の日本表記 登録企業IDとの照合 未照合 収集元 Ransomware Live 情報の出所 外部サービス経由 外部提供者の初回観測 2026-05-19 16:54 JST 推定攻撃・公開日 2026-05-19 16:54 JST メタデータ提供者 Ransomware Live 提供データの基準日時 未記録 追加情報 外部サービスが提供した掲載記録です。
企業の公式発表:この自動要約欄には未登録。別欄の公開情報調査をご覧ください。
要約の方式 ルールベース要約 入力メタデータの更新日時 2026-11-11 15:49 JST 要約の生成日時 2026-11-11 15:49 JST 公開レコードのSHA-256 43239d3f0e25e77d2bdacf114e7edb9e4adef021d8baff8bb01731048489e650顧客向け詳細レビューについて(準備中) 公開情報の調査(Luna) 掲載主張の報告あり(事件の独立した裏付けは未確認)
MatproofはRansomware Live由来として2026年5月19日のPayload 主張を転載。ただし本文が掲載を「システム侵害の示唆」と強く解釈する箇所は一次確認ではない。今回の検索で当該会社の発表や独立した法人情報は確認できなかった。
GPT-6 Luna · 手動調査 · 公開Web資料 · 調査 2026-10-04 19:22 JST
資料の確認内容・調査の限界 公開資料による対象の確認:日本語社名のリスト項目は脅威追跡サイトでPayload 主張として記録。組織公式情報は検索で見つからなかった。
参照資料と確認内容 未確認・調査の限界 正式な法人名・所在地・公式ドメインを特定できなかった。 独立した侵害確認、掲載のデータ内容は不明。 調査範囲・日時 Hodozuka Setsubi ransomware May 2026 調査記録の確定 2026-10-04 19:22 JST · 解説出力の確認 2026-10-04 19:22 JST
照合した掲載情報のSHA-256
ab65f49a7982ed672f09b9cb3af62b3b5bfaa3ad10e1294b092ad40f94bba506犯行グループの公開URL http://payl…vuyd.onion/…個別掲載先の到達確認 タイムアウト(HTTP応答コード未取得) 到達確認日時 2026-11-10 16:32 JST 確認方法 Tor経由・隔離ブラウザ 到達確認時の表示状態 不明(判定記録なし) 到達確認時の対象名 未確認(判定記録なし) 公開プレビュー なし(非公開の撮影結果とは別) ページプレビュー:タイムアウト
変更履歴 (3) 2026-10-07 03:28 JST 掲載情報の変更 2026-09-20 11:43 JST 掲載情報の変更 2026-09-18 23:23 JST 初回観測
soft-inc.com 観測中 日系候補 掲載グループ m3rx 掲載ドメイン soft-inc.com 外部データ初回取込日時 2026-09-18 23:23 JST 外部データ取込日時 2026-11-11 15:49 JST 掲載者が主張する日時 未記載 日本関連判定 掲載者の日本表記 登録企業IDとの照合 未照合 収集元 Ransomware Live 情報の出所 外部サービス経由 外部提供者の初回観測 2026-05-17 23:53 JST 推定攻撃・公開日 2026-05-17 23:53 JST メタデータ提供者 Ransomware Live 提供データの基準日時 未記録 追加情報 外部サービスが提供した掲載記録です。
企業の公式発表:この自動要約欄には未登録。別欄の公開情報調査をご覧ください。
要約の方式 ルールベース要約 入力メタデータの更新日時 2026-11-11 15:49 JST 要約の生成日時 2026-11-11 15:49 JST 公開レコードのSHA-256 30cf0dc8f35c4101cbbd75802330b783147c0a79130d2f01d3fae0e738384f82顧客向け詳細レビューについて(準備中) 公開情報の調査(Luna) 掲載主張の報告あり(事件の独立した裏付けは未確認)
SOCRadarの一覧は、M3rxが2026年5月17日にsoft-inc.comを掲載したとし、状態をClaimedとする。別の自動生成ページは米国企業と説明しながら国欄を日本とするなど内部矛盾があるため、組織属性や流出量を採用せず、掲載主張に限定する。
GPT-6 Luna · 手動調査 · 公開Web資料 · 調査 2026-10-04 19:22 JST
資料の確認内容・調査の限界 公開資料による対象の確認:soft-inc.comの掲載記録はあるが、検索結果間で所在地・会社説明が矛盾し、入力にも法人名がないため対象法人は未解決。
参照資料と確認内容 未確認・調査の限界 公式企業情報から対象組織を特定できなかった。 公的機関・被害組織による確認は見つからず、掲載は未検証。 調査範囲・日時 soft-inc.com ransomware 2026 data breach soft-inc.com M3rx ransomware leak May 2026 調査記録の確定 2026-10-04 19:22 JST · 解説出力の確認 2026-10-04 19:22 JST
照合した掲載情報のSHA-256
7c88362b152d602339ee1ea101e87b8e34b9bdb4101916a8ae8116d78ccf38fe犯行グループの公開URL 未保有 個別掲載先の到達確認 未確認 公開プレビュー なし(非公開の撮影結果とは別) ページプレビュー:未確認
変更履歴 (2) 2026-10-07 03:28 JST 掲載情報の変更 2026-09-18 23:23 JST 初回観測
Oriental Diamond 観測中 日系候補 掲載グループ thegentlemen 掲載ドメイン orientaldiamond.jp 外部データ初回取込日時 2026-09-18 23:23 JST 外部データ取込日時 2026-11-11 15:49 JST 掲載者が主張する日時 未記載 日本関連判定 掲載者の日本表記 登録企業IDとの照合 未照合 収集元 Ransomware Live 情報の出所 外部サービス経由 外部提供者の初回観測 2026-05-13 04:28 JST 推定攻撃・公開日 2026-05-13 02:09 JST メタデータ提供者 Ransomware Live 提供データの基準日時 未記録 追加情報 外部サービスが提供した掲載記録です。
企業の公式発表:この自動要約欄には未登録。別欄の公開情報調査をご覧ください。
要約の方式 ルールベース要約 入力メタデータの更新日時 2026-11-11 15:49 JST 要約の生成日時 2026-11-11 15:49 JST 公開レコードのSHA-256 ea3f56f9da7b3f94e907205b5e84fe0f6e269b836894dac40d9259e7dbe60d60顧客向け詳細レビューについて(準備中) 公開情報の調査(Luna) 事件資料あり(この掲載との対応は未確認)
Security NEXTは同社が5月4日に本社ファイルサーバーの暗号化を確認し、ランサムウェア攻撃を公表したと報道。個人情報流出の可能性を調査し、警察と個人情報保護委員会に報告したという。The Gentlemenの5月12日掲載は別個の攻撃者主張で、同報道は特定の攻撃者を確認していない。
GPT-6 Luna · 手動調査 · 公開Web資料 · 調査 2026-10-04 19:22 JST
資料の確認内容・調査の限界 公開資料による対象の確認:Oriental Diamondは日本の宝飾用ダイヤモンド輸入・製造・販売会社。記録ドメインとの関連は報道記事に示される。
参照資料と確認内容 未確認・調査の限界 確認した資料では侵入経路はVPNと推定に留まる。 The Gentlemenの関与は会社資料から確認できていない。 調査範囲・日時 Oriental Diamond Japan ransomware cyberattack 2026 Oriental Diamond company cyber attack May 4 2026 official 調査記録の確定 2026-10-04 19:22 JST · 解説出力の確認 2026-10-04 19:22 JST
照合した掲載情報のSHA-256
bee5d0b512d0fd5c316993e0975793d7862e030d6c9348745ea83e766f296220犯行グループの公開URL 未保有 個別掲載先の到達確認 未確認 公開プレビュー なし(非公開の撮影結果とは別) ページプレビュー:未確認
変更履歴 (2) 2026-10-07 03:28 JST 掲載情報の変更 2026-09-18 23:23 JST 初回観測
Zojirushi 観測中 日系候補 掲載グループ akira 掲載ドメイン zojirushi.com 外部データ初回取込日時 2026-09-18 23:23 JST 外部データ取込日時 2026-11-11 15:49 JST 掲載者が主張する日時 未記載 日本関連判定 掲載者の日本表記 登録企業IDとの照合 未照合 収集元 Ransomware Live 情報の出所 外部サービス経由 外部提供者の初回観測 2026-05-08 23:20 JST 推定攻撃・公開日 2026-05-08 09:00 JST メタデータ提供者 Ransomware Live 提供データの基準日時 未記録 追加情報 外部サービスが提供した掲載記録です。
企業の公式発表:この自動要約欄には未登録。別欄の公開情報調査をご覧ください。
要約の方式 ルールベース要約 入力メタデータの更新日時 2026-11-11 15:49 JST 要約の生成日時 2026-11-11 15:49 JST 公開レコードのSHA-256 ea1631e0c4d64b2b6f40074ce626442ad5d9f717026b3c892738099cb801c0e6顧客向け詳細レビューについて(準備中) 公開情報の調査(Luna) 事件資料あり(この掲載との対応は未確認)
象印は5月13日、台湾の連結子会社が4月13日に第三者の不正アクセスを受け、システム障害が発生したと発表した。個人・機密情報が漏えいした可能性を確認し、調査を継続。7月27日には続報も公表。記録のAkira 掲載(5月8日)との関連や対象範囲は会社発表から確認できない。
GPT-6 Luna · 手動調査 · 公開Web資料 · 調査 2026-10-04 19:22 JST
資料の確認内容・調査の限界 公開資料による対象の確認:Zojirushi Corporationは象印マホービン株式会社。公式発表は台湾連結子会社の件で、Akira 掲載との対応は未確認。
参照資料と確認内容 Notice Regarding Unauthorized Access and Potential Information Leakage at a Consolidated Subsidiary台湾子会社で4月13日にサイバー攻撃によるシステム障害。情報漏えいの可能性を確認し調査中、親会社や他グループ会社への影響はないと発表。
一次資料 · 発表 2026-05-13 · ページを確認
Notice Regarding Unauthorized Access to a Consolidated Subsidiary Second Report台湾子会社事案について会社が続報を掲示したことを確認。
一次資料 · 発表 2026-07-27 · ページを確認
未確認・調査の限界 公式発表はAkiraを攻撃者として挙げていない。 台湾子会社事案と5月8日の掲載の接続は未確認。 調査範囲・日時 Zojirushi ransomware Akira 2026 Zojirushi unauthorized access 2026 Taiwan subsidiary 調査記録の確定 2026-10-04 19:22 JST · 解説出力の確認 2026-10-04 19:22 JST
照合した掲載情報のSHA-256
19cfcd93f7ca6e0ac0caab3d82e9d77aeb94260642ddd822d9a7a978e5591162犯行グループの公開URL 未保有 個別掲載先の到達確認 未確認 公開プレビュー なし(非公開の撮影結果とは別) ページプレビュー:未確認
変更履歴 (1) 2026-09-18 23:23 JST 初回観測
Nostrum 観測中 日系候補 掲載グループ thegentlemen 掲載ドメイン nostrum.co.jp 外部データ初回取込日時 2026-09-18 23:23 JST 外部データ取込日時 2026-11-11 15:49 JST 掲載者が主張する日時 未記載 日本関連判定 掲載者の日本表記 登録企業IDとの照合 未照合 収集元 Ransomware Live 情報の出所 外部サービス経由 外部提供者の初回観測 2026-05-06 19:08 JST 推定攻撃・公開日 2026-04-27 20:09 JST メタデータ提供者 Ransomware Live 提供データの基準日時 未記録 追加情報 外部サービスが提供した掲載記録です。
企業の公式発表:この自動要約欄には未登録。別欄の公開情報調査をご覧ください。
要約の方式 ルールベース要約 入力メタデータの更新日時 2026-11-11 15:49 JST 要約の生成日時 2026-11-11 15:49 JST 公開レコードのSHA-256 9a6b96e7c809dd42ad17578c1e23bdf80018bf73ac8e8d20a5fba8e9359f06db顧客向け詳細レビューについて(準備中) 公開情報の調査(Luna) 事件資料あり(この掲載との対応は未確認)
Nostrumは2026年5月8日に、4月19日のランサムウェア感染で社内サーバーが暗号化され、学習支援サービスが停止したと公表した。The Gentlemenの一覧にあった4月27日という日付と近いが、同社告知は攻撃者名を挙げておらず、帰属は未確認。
GPT-6 Luna · 手動調査 · 公開Web資料 · 調査 2026-10-04 19:22 JST
資料の確認内容・調査の限界 公開資料による対象の確認:nostrum.co.jpの公式告知は自社サーバーのランサムウェア感染と学習支援サービス運営者であることを明記。攻撃者帰属は確認しない。
参照資料と確認内容 弊社サーバーへのランサムウェア感染による学習支援サービス停止について(お詫び)4月19日のランサムウェア感染、社内サーバーの暗号化、学習支援サービスの停止を公式発表。警察・個人情報保護委員会に報告済みと記載。
一次資料 · 発表 2026-05-08 · ページを確認
Ransomware attacks in April 2026: 103 confirmed incidentsNostrum Co., Ltd.、nostrum.co.jp、The Gentlemenを2026年4月の記録として掲載。
掲載主張の集約・転載 · 発表日不明 · 検索結果の抜粋を確認
未確認・調査の限界 公式告知は攻撃者名を示さずThe Gentlemenとの関連を確認していない。 公式告知時点ではリークサイトを監視中で、外部流出は記載されていない。 調査範囲・日時 Nostrum Nostrum.co.jp ransomware 2026 incident 株式会社ノストラム 2026年4月27日 Gentlemen ランサムウェア 調査記録の確定 2026-10-04 19:22 JST · 解説出力の確認 2026-10-04 19:22 JST
照合した掲載情報のSHA-256
210912df2ee442f4cb57882ff98b2fb652762e477b420e99a8897deacd44a344犯行グループの公開URL 未保有 個別掲載先の到達確認 未確認 公開プレビュー なし(非公開の撮影結果とは別) ページプレビュー:未確認
変更履歴 (2) 2026-10-07 03:28 JST 掲載情報の変更 2026-09-18 23:23 JST 初回観測
East 観測中 日系候補 掲載グループ thegentlemen 掲載ドメイン east-inc.jp 外部データ初回取込日時 2026-09-18 23:23 JST 外部データ取込日時 2026-11-11 15:49 JST 掲載者が主張する日時 未記載 日本関連判定 掲載者の日本表記 登録企業IDとの照合 未照合 収集元 Ransomware Live 情報の出所 外部サービス経由 外部提供者の初回観測 2026-05-06 19:07 JST 推定攻撃・公開日 2026-05-04 05:23 JST メタデータ提供者 Ransomware Live 提供データの基準日時 未記録 追加情報 外部サービスが提供した掲載記録です。
企業の公式発表:この自動要約欄には未登録。別欄の公開情報調査をご覧ください。
要約の方式 ルールベース要約 入力メタデータの更新日時 2026-11-11 15:49 JST 要約の生成日時 2026-11-11 15:49 JST 公開レコードのSHA-256 168fd8f3a5889a57bc1d610fe9d3ac6084c5de810c22a80b58f605b4649ebc57顧客向け詳細レビューについて(準備中) 公開情報の調査(Luna) 事件資料あり(この掲載との対応は未確認)
株式会社イーストは5月7日、4月24日に社内ネットワークへの第三者の不正アクセスを確認したと公式発表した。当時は外部流出を確認しておらず、警察・関係当局に報告し、専門機関による調査中とした。The Gentlemenの別掲載記録は会社発表で確認されていない。
GPT-6 Luna · 手動調査 · 公開Web資料 · 調査 2026-10-04 19:22 JST
資料の確認内容・調査の限界 公開資料による対象の確認:株式会社イースト(システム開発・運用等)はeast-inc.jpを用いる公式サイトの法人。
参照資料と確認内容 未確認・調査の限界 5月7日時点で流出有無は未確定。 攻撃者名やランサムウェアの使用は会社発表で確認されていない。 調査範囲・日時 East Inc east-inc.jp ransomware attack 2026 調査記録の確定 2026-10-04 19:22 JST · 解説出力の確認 2026-10-04 19:22 JST
照合した掲載情報のSHA-256
e82ce34be6b27e6312a6fb1d7f9ad4f7435260663c76ecf6378fecebb8b33641犯行グループの公開URL 未保有 個別掲載先の到達確認 未確認 公開プレビュー なし(非公開の撮影結果とは別) ページプレビュー:未確認
変更履歴 (2) 2026-10-07 03:28 JST 掲載情報の変更 2026-09-18 23:23 JST 初回観測
Marutake 観測中 日系候補 掲載グループ thegentlemen 掲載ドメイン kk-marutake.co.jp 外部データ初回取込日時 2026-09-18 23:23 JST 外部データ取込日時 2026-11-11 15:49 JST 掲載者が主張する日時 未記載 日本関連判定 掲載者の日本表記 登録企業IDとの照合 未照合 収集元 Ransomware Live 情報の出所 外部サービス経由 外部提供者の初回観測 2026-05-06 19:07 JST 推定攻撃・公開日 2026-05-04 05:30 JST メタデータ提供者 Ransomware Live 提供データの基準日時 未記録 追加情報 外部サービスが提供した掲載記録です。
企業の公式発表:この自動要約欄には未登録。別欄の公開情報調査をご覧ください。
要約の方式 ルールベース要約 入力メタデータの更新日時 2026-11-11 15:49 JST 要約の生成日時 2026-11-11 15:49 JST 公開レコードのSHA-256 ceb006dd07456b23ec436380b1f7188ff87f5793381f5cef5ab9f51a3f737100顧客向け詳細レビューについて(準備中) 公開情報の調査(Luna) 事件資料あり(この掲載との対応は未確認)
マルタケは4月28日にシステム障害を公表し、4月29日には外部不正アクセス(ランサムウェア)の可能性を説明。5月8日の第3報で外部不正アクセスによるランサムウェア障害と確定したと発表し、個人情報の外部流出はその時点で未確認とした。The Gentlemenの掲載は5月6日(元記録は5月3日)で、同じ事案への関与は確認できない。
GPT-6 Luna · 手動調査 · 公開Web資料 · 調査 2026-10-04 19:22 JST
資料の確認内容・調査の限界 公開資料による対象の確認:株式会社マルタケは新潟県を拠点とする医薬品・医療機器卸売会社。公式告知とThe Gentlemen 掲載は別の証拠として扱う。
参照資料と確認内容 〖重要〗システム障害に関する続報(第2報)不正アクセス(ランサムウェア)の可能性を調査中と発表。個人情報の外部流出は未確認。
一次資料 · 発表 2026-04-29 · 検索結果の抜粋を確認
〖重要〗システム障害に関するお知らせ(第3報)ランサムウェアによる障害と確定し、個人情報の外部流出は未確認と発表。
一次資料 · 発表 2026-05-08 · 検索結果の抜粋を確認
The Gentlemen Ransomware Attack on Marutake Co., Ltd.The Gentlemen 主張を5月6日付で掲載。会社発表がこのactor 攻撃者への帰属を確かめるものではない。
掲載主張の集約・転載 · 発表 2026-05-06 · ページを確認
未確認・調査の限界 The Gentlemen 主張と会社が確認した障害のつながりは不明。 会社の5月8日時点では個人情報流出は確認されていなかった。 調査範囲・日時 Marutake ransomware The Gentlemen 2026 kk-marutake.co.jp ransomware April 2026 調査記録の確定 2026-10-04 19:22 JST · 解説出力の確認 2026-10-04 19:22 JST
照合した掲載情報のSHA-256
79e518626a677aa8848ee3c285f7c69537f83b5478b20ff22d555dec016dbcc5犯行グループの公開URL 未保有 個別掲載先の到達確認 未確認 公開プレビュー なし(非公開の撮影結果とは別) ページプレビュー:未確認
変更履歴 (1) 2026-09-18 23:23 JST 初回観測
hokuyo2006.co.jp 観測中 日系候補 掲載グループ safepay 掲載ドメイン hokuyo2006.co.jp 外部データ初回取込日時 2026-09-18 23:23 JST 外部データ取込日時 2026-11-11 15:49 JST 掲載者が主張する日時 未記載 日本関連判定 掲載者の日本表記 登録企業IDとの照合 未照合 収集元 Ransomware Live 情報の出所 外部サービス経由 外部提供者の初回観測 2026-05-05 06:29 JST 推定攻撃・公開日 2026-05-05 06:28 JST メタデータ提供者 Ransomware Live 提供データの基準日時 未記録 追加情報 外部サービスが提供した掲載記録です。
企業の公式発表:この自動要約欄には未登録。別欄の公開情報調査をご覧ください。
要約の方式 ルールベース要約 入力メタデータの更新日時 2026-11-11 15:49 JST 要約の生成日時 2026-11-11 15:49 JST 公開レコードのSHA-256 ebd4dc74538bc179142bcbcbb7fc71f8b0d8d0f29418aafdb03fea8eddeac70f顧客向け詳細レビューについて(準備中) 公開情報の調査(Luna) 事件資料あり(この掲載との対応は未確認)
株式会社ホクヨーは2026年5月11日に、3月26日のランサムウェア感染によるシステム障害と復旧完了を公表し、個人情報流出は調査中とした。SafePayは5月4日に同社を掲載したとの集約報告があるが、公式通知はSafePayとの関係に触れず、同一事案とは確認できない。
GPT-6 Luna · 手動調査 · 公開Web資料 · 調査 2026-10-04 19:22 JST
資料の確認内容・調査の限界 公開資料による対象の確認:hokuyo2006.co.jpの公式通知は発行者を株式会社ホクヨーと明記。公式が確認したのは3月26日の感染で、SafePayの5月4日掲載は別の日付の主張。
参照資料と確認内容 ランサムウェア感染によるシステム障害のお知らせ株式会社ホクヨーが3月26日のランサムウェア感染、復旧完了、個人情報流出調査中を公表。
一次資料 · 発表 2026-05-11 · ページを確認
Hokuyo2006 Ransomware Attack by Safepay (May 2026)Safepayが5月4日にhokuyo2006.co.jpを掲載したとの未検証主張を記録。
掲載主張の集約・転載 · 発表 2026-05-05 · 検索結果の抜粋を確認
未確認・調査の限界 SafePayの5月の掲載が3月の公式確認事案と関連するかは不明。 外部流出調査の最終結果はこの公式通知では示されていない。 調査範囲・日時 hokuyo2006.co.jp ransomware 2026 leak site:hokuyo2006.co.jp 2026年3月26日 ランサムウェア 調査記録の確定 2026-10-04 19:22 JST · 解説出力の確認 2026-10-04 19:22 JST
照合した掲載情報のSHA-256
a515a9417874de224b57302b05b364d28c351d29bd69ea8fc60c921f28e0db0e犯行グループの公開URL http://safe…moyd.onion/…個別掲載先の到達確認 HTTP応答あり(HTTP 200) 到達確認日時 2026-11-07 15:13 JST 確認方法 Tor経由・隔離ブラウザ 到達確認時の表示状態 表示の安定を確認 到達確認時の対象名 表示を確認 公開プレビュー 保存画像あり 掲載ページの保存画像 縮小保存画像(拡大表示) · 取得日時: 2026-09-28 22:51 JST · 公開前の画像確認済み
保存画像の表示状態 不明(判定記録なし) 保存画像の対象名 未確認(判定記録なし) 掲載グループ safepay 対象企業・組織 hokuyo2006.co.jp 画像の読み取り・解釈(Luna) 画面は企業プロフィール形式で、侵害や漏えいの具体的主張は見当たらない。表示日付の意味は特定できない。
GPT-6 Luna · 手動実行 · 公開済み保存画像のみ · 生成 2026-09-28 23:19 JST
画像の確認内容・解釈の限界 画像で確認できること ページに企業名、画面上の日付表示、企業概要文がある。 概要文は包装・物流関連の事業を説明している。 掲載者の主張 掲載文は同社を産業グループに属する企業として説明している。 この画像だけでは分からないこと 別のAIによる画像照合 2026-09-28 23:24 JST
解釈元の保存画像のSHA-256 37c64c035243dccf8a469225a017f6d0a15cee5a1729530ae5b3005d5ef5e5ff変更履歴 (2) 2026-09-20 11:43 JST 掲載情報の変更 2026-09-18 23:23 JST 初回観測
JOT 観測中 日系候補 掲載グループ fulcrumsec 掲載ドメイン jotnw.or.jp 外部データ初回取込日時 2026-09-18 23:23 JST 外部データ取込日時 2026-11-11 15:49 JST 掲載者が主張する日時 未記載 日本関連判定 掲載者の日本表記 登録企業IDとの照合 未照合 収集元 Ransomware Live 情報の出所 外部サービス経由 外部提供者の初回観測 2026-05-02 01:49 JST 推定攻撃・公開日 2026-05-02 01:49 JST メタデータ提供者 Ransomware Live 提供データの基準日時 未記録 追加情報 外部サービスが提供した掲載記録です。
企業の公式発表:この自動要約欄には未登録。別欄の公開情報調査をご覧ください。
要約の方式 ルールベース要約 入力メタデータの更新日時 2026-11-11 15:49 JST 要約の生成日時 2026-11-11 15:49 JST 公開レコードのSHA-256 5f3450767bbda2af4466b7f191cd715177098a5e27261e27515e7bae6d1efc08顧客向け詳細レビューについて(準備中) 公開情報の調査(Luna) 組織情報の資料あり
記録のJOTを企業公式サイトの日本石油輸送と同定できた。対象インシデントの独立した資料は今回の検索で見つからなかった。
GPT-6 Luna · 手動調査 · 公開Web資料 · 調査 2026-10-04 19:22 JST
資料の確認内容・調査の限界 公開資料による対象の確認:JOTは日本石油輸送株式会社(Japan Oil Transportation)。公式サイトで石油・高圧ガス・化学品等の輸送事業を確認。
参照資料と確認内容 未確認・調査の限界 調査範囲・日時 JOT Japan Oil Transportation ransomware cyberattack 2026 official 調査記録の確定 2026-10-04 19:22 JST · 解説出力の確認 2026-10-04 19:22 JST
照合した掲載情報のSHA-256
5de37bd2e64cd07bce93d1d4014a788d07096bfac247db4c1f70249177b902b7犯行グループの公開URL http://4e3p…pjyd.onion/…個別掲載先の到達確認 タイムアウト(HTTP応答コード未取得) 到達確認日時 2026-11-10 16:32 JST 確認方法 Tor経由・隔離ブラウザ 到達確認時の表示状態 不明(判定記録なし) 到達確認時の対象名 未確認(判定記録なし) 公開プレビュー 保存画像あり 保存URLのページプレビュー 縮小保存画像(拡大表示) · 取得日時: 2026-10-07 02:38 JST · 公開前の画像確認済み · ページ表示のみ・掲載内容未確認
保存画像の表示状態 不明(判定記録なし) 保存画像の対象名 表示を確認できず(白紙とは限りません) 記録上の掲載グループ fulcrumsec 記録上の対象企業・組織 JOT 変更履歴 (3) 2026-10-07 03:28 JST 掲載情報の変更 2026-09-20 11:43 JST 掲載情報の変更 2026-09-18 23:23 JST 初回観測
Medical PAY 観測中 日系候補 掲載グループ killsec 掲載ドメイン medical-pay.jp 外部データ初回取込日時 2026-09-18 23:23 JST 外部データ取込日時 2026-11-11 15:49 JST 掲載者が主張する日時 未記載 日本関連判定 掲載者の日本表記 登録企業IDとの照合 未照合 収集元 Ransomware Live 情報の出所 外部サービス経由 外部提供者の初回観測 2026-05-01 21:54 JST 推定攻撃・公開日 2026-05-01 21:54 JST メタデータ提供者 Ransomware Live 提供データの基準日時 未記録 追加情報 外部サービスが提供した掲載記録です。
企業の公式発表:この自動要約欄には未登録。別欄の公開情報調査をご覧ください。
要約の方式 ルールベース要約 入力メタデータの更新日時 2026-11-11 15:49 JST 要約の生成日時 2026-11-11 15:49 JST 公開レコードのSHA-256 6e61870c080cf6afae020fc9fbe9bff24b95068bd3493b9f6778c45ccff73243顧客向け詳細レビューについて(準備中) 公開情報の調査(Luna) 掲載主張の報告あり(事件の独立した裏付けは未確認)
DeXposeはKillSecが2026年5月1日にMedical PAYへの攻撃を主張したと記録している。今回の検索では独立した会社発表や規制当局情報は確認できず、実際の侵害・情報窃取を断定できない。
GPT-6 Luna · 手動調査 · 公開Web資料 · 調査 2026-10-04 19:22 JST
資料の確認内容・調査の限界 公開資料による対象の確認:Medical Payは株式会社SENSECAREが運営する薬局支援サービス。KillSec 主張の独立確認はない。
参照資料と確認内容 KillSec Ransomware Attack on Medical PAY in JapanKillSecの攻撃者主張としてMedical PAYとmedical-pay.jpを記録。検証済みの会社発表ではない。
掲載主張の集約・転載 · 発表 2026-05-01 · ページを確認
会社概要|Medical PayMedical Payの運営会社が株式会社SENSECAREと記載。
一次資料 · 発表日不明 · ページを確認
未確認・調査の限界 会社の公式発表を検索で確認できなかった。 対象法人の正式名称や影響範囲は不明。 調査範囲・日時 medical-pay.jp ransomware KillSec 2026 調査記録の確定 2026-10-04 19:22 JST · 解説出力の確認 2026-10-04 19:22 JST
照合した掲載情報のSHA-256
6b2e938a406e981450a45747b51f29c64dc4a667a017971d30a683957994575e犯行グループの公開URL 未保有 個別掲載先の到達確認 未確認 公開プレビュー なし(非公開の撮影結果とは別) ページプレビュー:未確認
変更履歴 (2) 2026-10-07 03:28 JST 掲載情報の変更 2026-09-18 23:23 JST 初回観測
orekait.com 観測中 日系候補 掲載グループ lockbit5 掲載ドメイン orekait.com 外部データ初回取込日時 2026-09-18 23:23 JST 外部データ取込日時 2026-11-11 15:49 JST 掲載者が主張する日時 未記載 日本関連判定 掲載者の日本表記 登録企業IDとの照合 未照合 収集元 Ransomware Live 情報の出所 外部サービス経由 外部提供者の初回観測 2026-05-01 21:46 JST 推定攻撃・公開日 2026-04-26 09:00 JST メタデータ提供者 Ransomware Live 提供データの基準日時 未記録 追加情報 外部サービスが提供した掲載記録です。
企業の公式発表:この自動要約欄には未登録。別欄の公開情報調査をご覧ください。
要約の方式 ルールベース要約 入力メタデータの更新日時 2026-11-11 15:49 JST 要約の生成日時 2026-11-11 15:49 JST 公開レコードのSHA-256 ada365b362fe92f75ec37eb12ef9c92deff58c3f0f1a1022921d238f7a1c9827顧客向け詳細レビューについて(準備中) 公開情報の調査(Luna) 組織情報の資料あり
公式サイトから、対象ドメインがスペインのITコンサルティング企業Oreka ITのものと確認できた。指定ドメインとLockBit掲載に関する検索では、同社による侵害公表や独立した事件報道を確認できなかった。これは調査した検索範囲での不検出で、侵害がなかったことを意味しない。
GPT-6 Luna · 手動調査 · 公開Web資料 · 調査 2026-10-04 19:22 JST
資料の確認内容・調査の限界 公開資料による対象の確認:orekait.comはスペインのOreka ITの公式サイトと一致し、デジタル変革・ERP/MES等のサービスを紹介。
参照資料と確認内容 未確認・調査の限界 LockBitによる掲載主張との関連や侵害の有無は独立確認できていない。 調査範囲・日時 site:orekait.com Oreka IT ransomware LockBit 2026 site:orekait.com/es/ empresa Oreka IT 調査記録の確定 2026-10-04 19:22 JST · 解説出力の確認 2026-10-04 19:22 JST
照合した掲載情報のSHA-256
58ae98891f9a56bd802786c3134e2b7fb821e2e3878d60534cd409d47af80e94犯行グループの公開URL http://lock…wtad.onion/…個別掲載先の到達確認 HTTP応答あり(HTTP 200) 到達確認日時 2026-10-24 13:57 JST 確認方法 Tor経由・隔離ブラウザ 到達確認時の表示状態 認証・アクセス確認画面の兆候 到達確認時の対象名 表示を確認できず(白紙とは限りません) 公開プレビュー 保存画像あり 保存URLのページプレビュー 縮小保存画像(拡大表示) · 取得日時: 2026-09-29 00:48 JST · 公開前の画像確認済み · ページ表示のみ・掲載内容未確認
保存画像の表示状態 不明(判定記録なし) 保存画像の対象名 表示を確認できず(白紙とは限りません) 記録上の掲載グループ lockbit5 記録上の対象企業・組織 orekait.com 画像の読み取り・解釈(Luna) サイトの入口または案内画面とみられる。
GPT-6 Luna · 手動実行 · 公開済み保存画像のみ · 生成 2026-10-04 17:40 JST
画像の確認内容・解釈の限界 画像で確認できること 暗色の全画面中央に入場を促す短い文字だけが表示されている。ロゴは見えない。 この画像では、具体的な被害・取得データの主張は読み取れません。
この画像だけでは分からないこと 入口より先の内容は表示されておらず、対象組織や漏えいの裏付けは不明。 別のAIによる画像照合 2026-10-04 17:41 JST
解釈元の保存画像のSHA-256 03cd937929108fc3218f8f37faec7a104889c09d6831bb4a74569f265426698a変更履歴 (3) 2026-10-07 03:28 JST 掲載情報の変更 2026-09-20 11:43 JST 掲載情報の変更 2026-09-18 23:23 JST 初回観測
kisnet.co.jp 観測中 日系候補 掲載グループ BrainCipher 掲載ドメイン kisnet.co.jp 外部データ初回取込日時 2026-09-18 23:23 JST 外部データ取込日時 2026-11-11 15:49 JST 掲載者が主張する日時 未記載 日本関連判定 掲載者の日本表記 登録企業IDとの照合 未照合 収集元 Ransomware Live 情報の出所 外部サービス経由 外部提供者の初回観測 2026-05-01 18:57 JST 推定攻撃・公開日 2026-05-01 18:56 JST メタデータ提供者 Ransomware Live 提供データの基準日時 未記録 追加情報 外部サービスが提供した掲載記録です。
企業の公式発表:この自動要約欄には未登録。別欄の公開情報調査をご覧ください。
要約の方式 ルールベース要約 入力メタデータの更新日時 2026-11-11 15:49 JST 要約の生成日時 2026-11-11 15:49 JST 公開レコードのSHA-256 51be9a62ffa32c02bc6d65da74562d44538f0ee5f049c52c0e9713ea69a58294顧客向け詳細レビューについて(準備中) 公開情報の調査(Luna) 掲載対象の特定に至らず
公開トラッカーはkisnet.co.jpをBrainCipherの掲載主張として記録している。KISNET公式サイトは柏崎市の接続・ホスティングサービスを案内するが、claimed ドメインとの運営上の同一性は確認できず、事故の独立確認も見つからなかった。
GPT-6 Luna · 手動調査 · 公開Web資料 · 調査 2026-10-04 19:22 JST
資料の確認内容・調査の限界 公開資料による対象の確認:KISNETは新潟県柏崎市のインターネット接続・ホスティング事業者の公式サイト。kisnet.co.jpとの運営上の結び付きは検索で未確認。
参照資料と確認内容 kisnet.co.jp Listed by BrainCipher Ransomware Groupトラッカーはkisnet.co.jpのBrainCipher掲載主張を記録。別のKISNET公式サイトは地域ISP事業を案内するが、両ドメインの同一性は未確認。
掲載主張の集約・転載 · 発表 2026-05-01 · 検索結果の抜粋を確認
K I S N E T公式サイトは柏崎のインターネット接続・ホスティング事業を案内。
一次資料 · 発表日不明 · ページを確認
未確認・調査の限界 法人情報・事故に関する独立した確認は見つからなかった。 二次ページにある掲載は攻撃者主張の再掲。 調査範囲・日時 kisnet.co.jp cyberattack ransomware 2026 official site:kisnet.co.jp ランサムウェア 不正アクセス 2026 kisnet.co.jp 会社 運営 調査記録の確定 2026-10-04 19:22 JST · 解説出力の確認 2026-10-04 19:22 JST
照合した掲載情報のSHA-256
cd2ab4310676acfad43932b62aa1b70e94ff7fda842596ac83a2fcee62b10d5c犯行グループの公開URL http://vkvs…5hyd.onion/…個別掲載先の到達確認 HTTP応答あり(HTTP 200) 到達確認日時 2026-10-28 23:35 JST 確認方法 Tor経由・隔離ブラウザ 到達確認時の表示状態 表示の安定を確認 到達確認時の対象名 表示を確認 公開プレビュー 保存画像あり 掲載ページの保存画像 縮小保存画像(拡大表示) · 取得日時: 2026-10-09 17:39 JST · 公開前の画像確認済み
保存画像の表示状態 不明(判定記録なし) 保存画像の対象名 表示を確認 掲載グループ BrainCipher 対象企業・組織 kisnet.co.jp 変更履歴 (2) 2026-09-20 11:43 JST 掲載情報の変更 2026-09-18 23:23 JST 初回観測
TokyoHosoKogyo Corporation 観測中 日系候補 掲載グループ qilin 掲載ドメイン www.tokyohoso.co.jp 外部データ初回取込日時 2026-09-18 23:23 JST 外部データ取込日時 2026-11-11 15:49 JST 掲載者が主張する日時 未記載 日本関連判定 掲載者の日本表記 登録企業IDとの照合 未照合 収集元 Ransomware Live 情報の出所 外部サービス経由 外部提供者の初回観測 2026-04-27 23:47 JST 推定攻撃・公開日 2026-04-27 23:47 JST メタデータ提供者 Ransomware Live 提供データの基準日時 未記録 追加情報 外部サービスが提供した掲載記録です。
企業の公式発表:この自動要約欄には未登録。別欄の公開情報調査をご覧ください。
要約の方式 ルールベース要約 入力メタデータの更新日時 2026-11-11 15:49 JST 要約の生成日時 2026-11-11 15:49 JST 公開レコードのSHA-256 5894cf615c1a3bf4e863f9baeb653ce7b310a3f27060d731f2143c5d7d610737顧客向け詳細レビューについて(準備中) 公開情報の調査(Luna) 事件資料あり(この掲載との対応は未確認)
東京鋪装工業は2026年4月2日にランサムウェアによるものと思われるアクセス制限を確認し、5月12日に被害を公表。7月31日の最終報ではネットワーク機器の脆弱性を悪用した侵入と説明した。情報持ち出しの証跡は確認されなかったが、流出の可能性は完全に否定できないとしている。Qilinへの帰属は公表していない。
GPT-6 Luna · 手動調査 · 公開Web資料 · 調査 2026-10-04 20:18 JST
資料の確認内容・調査の限界 公開資料による対象の確認:元記録のtokyohoso.co.jpは東京鋪装工業株式会社の公式サイト。監視資料の一部には別のドメインtok.co.jpが記載されており、その照合には注意が必要。
参照資料と確認内容 ランサムウェア攻撃による被害について4月2日のアクセス制限とランサムウェア被害、情報流出の可能性を公表。
一次資料 · 発表 2026-05-12 · ページを確認
ランサムウェア攻撃による被害について(最終報)ネットワーク機器の脆弱性が侵入原因。持ち出しの証跡は未確認だが流出を完全には否定できないと説明。
一次資料 · 発表 2026-07-31 · ページを確認
Ransomfeed incident record 31684TokyoHosoKogyoのQilin掲載を4月27日付で記録するが、ドメインは元記録と異なるtok.co.jpを記載。
掲載主張の集約・転載 · 発表日不明 · ページを確認
未確認・調査の限界 会社発表は攻撃者名やQilinの掲載との関係を示していない。 監視資料のドメイン不一致があり、掲載主張と公式事案を同一視できない。 調査範囲・日時 TokyoHosoKogyo Qilin ransomware April 2026 "Tokyo Hoso Kogyo" company 調査記録の確定 2026-10-04 20:18 JST · 解説出力の確認 2026-10-04 20:18 JST
照合した掲載情報のSHA-256
d5828c1bb0eab462c7d5158151f5761207fe52ef4028b7efc687c50025a38494犯行グループの公開URL http://ijzn…kvqd.onion/…個別掲載先の到達確認 タイムアウト(HTTP応答コード未取得) 到達確認日時 2026-11-07 15:13 JST 確認方法 Tor経由・隔離ブラウザ 到達確認時の表示状態 不明(判定記録なし) 到達確認時の対象名 未確認(判定記録なし) 公開プレビュー なし(非公開の撮影結果とは別) ページプレビュー:タイムアウト
変更履歴 (2) 2026-10-07 03:28 JST 掲載情報の変更 2026-09-18 23:23 JST 初回観測
Denso 観測中 日系候補 掲載グループ qilin 掲載ドメイン www.denso-ts.com 外部データ初回取込日時 2026-09-18 23:23 JST 外部データ取込日時 2026-11-11 15:49 JST 掲載者が主張する日時 未記載 日本関連判定 掲載者の日本表記 登録企業IDとの照合 未照合 収集元 Ransomware Live 情報の出所 外部サービス経由 外部提供者の初回観測 2026-04-25 03:50 JST 推定攻撃・公開日 2026-03-20 09:00 JST メタデータ提供者 Ransomware Live 提供データの基準日時 未記録 追加情報 外部サービスが提供した掲載記録です。
企業の公式発表:この自動要約欄には未登録。別欄の公開情報調査をご覧ください。
要約の方式 ルールベース要約 入力メタデータの更新日時 2026-11-11 15:49 JST 要約の生成日時 2026-11-11 15:49 JST 公開レコードのSHA-256 1d2829c5b04ca5722b0cb67192c8b865789189089f25c77318c9d34fbda36469顧客向け詳細レビューについて(準備中) 公開情報の調査(Luna) 事件資料あり(この掲載との対応は未確認)
DENSO公式ページには、イタリア子会社DENSO THERMAL SYSTEMS S.p.A.で2026年3月28日に発生したデータ侵害に関する通知へのリンクがある。通知本文の詳細は今回確認できていない。記録上のQilin掲載の推定日(3月20日)とは異なり、同一事案か、誰が関与したかは不明。
GPT-6 Luna · 手動調査 · 公開Web資料 · 調査 2026-10-04 19:22 JST
資料の確認内容・調査の限界 公開資料による対象の確認:denso-ts.comはDENSO THERMAL SYSTEMS S.p.A.(イタリア)のドメイン。DENSO Corporation本体とは別法人の子会社。
参照資料と確認内容 未確認・調査の限界 当該ページの通知本文と詳細はこの検索では確認できなかった。 3月28日の公式通知とQilin掲載主張の関係・攻撃者帰属は不明。 調査範囲・日時 Denso DENSO THERMAL SYSTEMS S.p.A. Qilin ransomware March 2026 site:denso.com/it/en/about-us/company-information/dnts/ data breach March 28 2026 調査記録の確定 2026-10-04 19:22 JST · 解説出力の確認 2026-10-04 19:22 JST
照合した掲載情報のSHA-256
b5a2d7b0239f7b71a1fa2090e594c262858c2e71edb1fc0c7621629bc4a95e72犯行グループの公開URL http://ijzn…kvqd.onion/…個別掲載先の到達確認 HTTP応答あり(HTTP 200) 到達確認日時 2026-10-28 23:35 JST 確認方法 Tor経由・隔離ブラウザ 到達確認時の表示状態 表示の安定を確認 到達確認時の対象名 表示を確認 公開プレビュー なし(非公開の撮影結果とは別) ページプレビュー:ぼかし画像は非表示
変更履歴 (2) 2026-10-07 03:28 JST 掲載情報の変更 2026-09-18 23:23 JST 初回観測
SOGO Auction 観測中 日系候補 掲載グループ ransomexx 掲載ドメイン sogocorporation.com 外部データ初回取込日時 2026-09-18 23:23 JST 外部データ取込日時 2026-11-11 15:49 JST 掲載者が主張する日時 未記載 日本関連判定 掲載者の日本表記 登録企業IDとの照合 未照合 収集元 Ransomware Live 情報の出所 外部サービス経由 外部提供者の初回観測 2026-04-18 04:12 JST 推定攻撃・公開日 2026-04-17 09:00 JST メタデータ提供者 Ransomware Live 提供データの基準日時 未記録 追加情報 外部サービスが提供した掲載記録です。
企業の公式発表:この自動要約欄には未登録。別欄の公開情報調査をご覧ください。
要約の方式 ルールベース要約 入力メタデータの更新日時 2026-11-11 15:49 JST 要約の生成日時 2026-11-11 15:49 JST 公開レコードのSHA-256 775ee2c727ae2d9a5ec98e54f6069375b64b3df0bfaf7fc61c569585f646f083顧客向け詳細レビューについて(準備中) 公開情報の調査(Luna) 掲載対象の特定に至らず
SOCRadarはSOGO AuctionのRansomExx掲載主張を記録するが、法人名とsogocorporation.comの結び付き、また侵害自体を会社・当局が確認した資料は見つからなかった。別法人ソーゴーの2024年事故は対象ドメインも時期も異なり、関連づけない。
GPT-6 Luna · 手動調査 · 公開Web資料 · 調査 2026-10-04 19:22 JST
資料の確認内容・調査の限界 公開資料による対象の確認:記録上のSOGO Auctionとsogocorporation.comの関係を、公式情報で同定できなかった。似た社名の住宅設備商社ソーゴーは別ドメインで、同一法人とは扱わない。
参照資料と確認内容 未確認・調査の限界 SOGO Auctionの法人同定とドメイン所有を確認できなかった。 独立した事故確認は検索で見つからなかった。 調査範囲・日時 SOGO Auction Japan cyberattack ransomware 2026 site:sogocorporation.com ransomware SOGO Auction 2026 sogocorporation.com company profile Japan 調査記録の確定 2026-10-04 19:22 JST · 解説出力の確認 2026-10-04 19:22 JST
照合した掲載情報のSHA-256
97d9b9b5586fee9322ef071d0bc4b97fde6badb42f737828d42c069ccb1e75ad犯行グループの公開URL http://rnsm…b2ad.onion/…個別掲載先の到達確認 HTTP応答あり(HTTP 200) 到達確認日時 2026-10-28 14:57 JST 確認方法 Tor経由・隔離ブラウザ 到達確認時の表示状態 表示の安定を確認 到達確認時の対象名 表示を確認 公開プレビュー なし(非公開の撮影結果とは別) ページプレビュー:ページ比較用データの上限に到達
変更履歴 (3) 2026-10-07 03:28 JST 掲載情報の変更 2026-09-20 11:43 JST 掲載情報の変更 2026-09-18 23:23 JST 初回観測
GoTip 観測中 日系候補 掲載グループ ransomexx 掲載ドメイン gotip.jp 外部データ初回取込日時 2026-09-18 23:23 JST 外部データ取込日時 2026-11-11 15:49 JST 掲載者が主張する日時 未記載 日本関連判定 掲載者の日本表記 登録企業IDとの照合 未照合 収集元 Ransomware Live 情報の出所 外部サービス経由 外部提供者の初回観測 2026-04-18 01:21 JST 推定攻撃・公開日 2026-04-16 09:00 JST メタデータ提供者 Ransomware Live 提供データの基準日時 未記録 追加情報 外部サービスが提供した掲載記録です。
企業の公式発表:この自動要約欄には未登録。別欄の公開情報調査をご覧ください。
要約の方式 ルールベース要約 入力メタデータの更新日時 2026-11-11 15:49 JST 要約の生成日時 2026-11-11 15:49 JST 公開レコードのSHA-256 c2aca4005cec96c5c59fd606e3d519e608391a48f94da7e3a7e95166defadeb3顧客向け詳細レビューについて(準備中) 公開情報の調査(Luna) 掲載対象の特定に至らず
Cyber Threat Intelligence集約ページはGoTip(gotip.jp)をRansomExxの2026年4月17日公開掲載として記録。検索で公式発表や独立報道は見つからず、攻撃者主張の存在以上は確認できない。
GPT-6 Luna · 手動調査 · 公開Web資料 · 調査 2026-10-04 19:22 JST
資料の確認内容・調査の限界 公開資料による対象の確認:GoTipをRansomExx 掲載として複数の脅威情報サイトが記録。法人名・公式プロフィールは確認できず。
参照資料と確認内容 未確認・調査の限界 法人の正式名称と所在地は不明。 侵害や流出の実証資料は見つからなかった。 調査範囲・日時 gotip.jp RansomExx ransomware April 2026 調査記録の確定 2026-10-04 19:22 JST · 解説出力の確認 2026-10-04 19:22 JST
照合した掲載情報のSHA-256
31ab31042b0f93396cc629be21d5546c4cc56409c638451b09708ea16becbcea犯行グループの公開URL http://rnsm…b2ad.onion/…個別掲載先の到達確認 HTTP応答あり(HTTP 200) 到達確認日時 2026-11-05 16:01 JST 確認方法 Tor経由・隔離ブラウザ 到達確認時の表示状態 表示の安定を確認 到達確認時の対象名 表示を確認 公開プレビュー 保存画像あり 掲載ページの保存画像 縮小保存画像(拡大表示) · 取得日時: 2026-09-28 22:56 JST · 公開前の画像確認済み
保存画像の表示状態 不明(判定記録なし) 保存画像の対象名 未確認(判定記録なし) 掲載グループ ransomexx 対象企業・組織 GoTip 画像の読み取り・解釈(Luna) 画像で読めるのはスキーマ風の定義と掲載者の説明で、個人記録の実値は確認できない。項目名だけから実データの保有や侵害は判断できない。
GPT-6 Luna · 手動実行 · 公開済み保存画像のみ · 生成 2026-09-28 23:19 JST
画像の確認内容・解釈の限界 画像で確認できること 投稿に対象名、日付表示、地域タグがある。 画面にはデータベースのテーブル定義風の文章とバックアップに関する記述がある。 掲載者の主張 掲載者はデータベースのバックアップを提供すると述べている。 表示された文章は複数のデータベース表に個人・アカウント関連の項目があると主張している。 この画像だけでは分からないこと スキーマ風表示や掲載者の主張の真正性・対象との関係は検証できない。 画面上の日付が投稿・侵害などのどの時点を示すかは不明。 別のAIによる画像照合 2026-09-28 23:24 JST
解釈元の保存画像のSHA-256 e727c5aa82fbf15badc70614d993bb700b4cc18d60e141eb4ed7cd54e6377001変更履歴 (2) 2026-09-20 11:43 JST 掲載情報の変更 2026-09-18 23:23 JST 初回観測
Rogiken / institute of Science Tokyo 観測中 日系候補 掲載グループ coinbasecartel 掲載ドメイン rogiken.org 外部データ初回取込日時 2026-09-18 23:23 JST 外部データ取込日時 2026-11-11 15:49 JST 掲載者が主張する日時 未記載 日本関連判定 掲載者の日本表記 登録企業IDとの照合 未照合 収集元 Ransomware Live 情報の出所 外部サービス経由 外部提供者の初回観測 2026-04-15 22:37 JST 推定攻撃・公開日 2026-04-15 22:37 JST メタデータ提供者 Ransomware Live 提供データの基準日時 未記録 追加情報 外部サービスが提供した掲載記録です。
企業の公式発表:この自動要約欄には未登録。別欄の公開情報調査をご覧ください。
要約の方式 ルールベース要約 入力メタデータの更新日時 2026-11-11 15:49 JST 要約の生成日時 2026-11-11 15:49 JST 公開レコードのSHA-256 ee63b3d5486f6d3eddfbf9dc060402015e2afa244da0746bcd14dcdcd4682bde顧客向け詳細レビューについて(準備中) 公開情報の調査(Luna) 組織情報の資料あり
ロ技研の公式活動ページは、東京科学大学のロボット技術系学生団体としての活動を示す。Coinbase Cartelの主張に関する指定ドメイン検索では、同団体または大学による侵害公表や独立報道は見つからなかった。学生団体と大学本体の被害を同一視できない。
GPT-6 Luna · 手動調査 · 公開Web資料 · 調査 2026-10-04 19:22 JST
活動内容 | ロ技研 · 一次資料 · ページを確認 資料の確認内容・調査の限界 公開資料による対象の確認:rogiken.orgは東京科学大学の学生団体・ロボット技術研究会(ロ技研)のサイトであり、大学の公式研究所とは確認できない。
参照資料と確認内容 未確認・調査の限界 掲載主張が学生団体、大学、または別組織のどれを対象とするか確証がない。 侵害・情報流出を裏付ける独立資料は見つからなかった。 調査範囲・日時 site:rogiken.org Coinbase Cartel 2026 cyberattack site:rogiken.org 活動 ロ技研 東京科学大学 調査記録の確定 2026-10-04 19:22 JST · 解説出力の確認 2026-10-04 19:22 JST
照合した掲載情報のSHA-256
082d57b3ca464d0ec553b2110828625ec395aa815957c842fddfda4e8b8e8f23犯行グループの公開URL http://fjg4…znyd.onion/…個別掲載先の到達確認 確認処理失敗(HTTP応答コード未取得) 到達確認日時 2026-11-04 15:44 JST 確認方法 Tor経由・隔離ブラウザ 到達確認時の表示状態 不明(判定記録なし) 到達確認時の対象名 未確認(判定記録なし) 公開プレビュー なし(非公開の撮影結果とは別) ページプレビュー:ブラウザ処理に失敗
変更履歴 (2) 2026-09-20 11:43 JST 掲載情報の変更 2026-09-18 23:23 JST 初回観測
earthprotect.co.jp 観測中 日系候補 掲載グループ lockbit5 掲載ドメイン earthprotect.co.jp 外部データ初回取込日時 2026-09-18 23:23 JST 外部データ取込日時 2026-11-11 15:49 JST 掲載者が主張する日時 未記載 日本関連判定 掲載者の日本表記 登録企業IDとの照合 未照合 収集元 Ransomware Live 情報の出所 外部サービス経由 外部提供者の初回観測 2026-04-14 19:49 JST 推定攻撃・公開日 2026-04-01 09:00 JST メタデータ提供者 Ransomware Live 提供データの基準日時 未記録 追加情報 外部サービスが提供した掲載記録です。
企業の公式発表:この自動要約欄には未登録。別欄の公開情報調査をご覧ください。
要約の方式 ルールベース要約 入力メタデータの更新日時 2026-11-11 15:49 JST 要約の生成日時 2026-11-11 15:49 JST 公開レコードのSHA-256 4c9bed0a03286659c009fd3a445afc24594d72b4a3a94c00f1e54f40dfe5c5f8顧客向け詳細レビューについて(準備中) 公開情報の調査(Luna) 組織情報の資料あり
会社公式サイトの所在地と事業案内を確認したが、今回の検索では同社のサイバーインシデント情報を見つけられなかった。
GPT-6 Luna · 手動調査 · 公開Web資料 · 調査 2026-10-04 19:22 JST
株式会社アースプロテクト · 一次資料 · ページを確認 資料の確認内容・調査の限界 公開資料による対象の確認:株式会社アースプロテクトは東京都江戸川区の企業。earthprotect.co.jpが公式サイトとして確認できる。
参照資料と確認内容 未確認・調査の限界 サイバー事故の公式発表または独立報道を検索で確認できなかった。 調査範囲・日時 earthprotect.co.jp ransomware cyberattack 2026 調査記録の確定 2026-10-04 19:22 JST · 解説出力の確認 2026-10-04 19:22 JST
照合した掲載情報のSHA-256
dc2e4322ad6fbd2216d861d6169d5e4395cbf2697d8e7752a08812ee48187d06犯行グループの公開URL http://lock…wtad.onion/…個別掲載先の到達確認 HTTP応答あり(HTTP 200) 到達確認日時 2026-11-05 16:01 JST 確認方法 Tor経由・隔離ブラウザ 到達確認時の表示状態 認証・アクセス確認画面の兆候 到達確認時の対象名 表示を確認できず(白紙とは限りません) 公開プレビュー 保存画像あり 保存URLのページプレビュー 縮小保存画像(拡大表示) · 取得日時: 2026-09-29 00:36 JST · 公開前の画像確認済み · ページ表示のみ・掲載内容未確認
保存画像の表示状態 不明(判定記録なし) 保存画像の対象名 表示を確認できず(白紙とは限りません) 記録上の掲載グループ lockbit5 記録上の対象企業・組織 earthprotect.co.jp 画像の読み取り・解釈(Luna) サイトの入口または案内画面とみられる。
GPT-6 Luna · 手動実行 · 公開済み保存画像のみ · 生成 2026-10-04 17:40 JST
画像の確認内容・解釈の限界 画像で確認できること 暗色の全画面中央に入場を促す短い文字だけが表示されている。ロゴは見えない。 この画像では、具体的な被害・取得データの主張は読み取れません。
この画像だけでは分からないこと 入口より先の内容は表示されておらず、対象組織や漏えいの裏付けは不明。 別のAIによる画像照合 2026-10-04 17:41 JST
解釈元の保存画像のSHA-256 03cd937929108fc3218f8f37faec7a104889c09d6831bb4a74569f265426698a変更履歴 (2) 2026-09-20 11:43 JST 掲載情報の変更 2026-09-18 23:23 JST 初回観測
HIGASHIYAMA INDUSTRIES Co.,Ltd. 観測中 日系候補 掲載グループ qilin 掲載ドメイン www.higashiyama.com 外部データ初回取込日時 2026-09-18 23:23 JST 外部データ取込日時 2026-11-11 15:49 JST 掲載者が主張する日時 未記載 日本関連判定 掲載者の日本表記 登録企業IDとの照合 未照合 収集元 Ransomware Live 情報の出所 外部サービス経由 外部提供者の初回観測 2026-04-11 05:52 JST 推定攻撃・公開日 2026-04-09 09:00 JST メタデータ提供者 Ransomware Live 提供データの基準日時 未記録 追加情報 外部サービスが提供した掲載記録です。
企業の公式発表:この自動要約欄には未登録。別欄の公開情報調査をご覧ください。
要約の方式 ルールベース要約 入力メタデータの更新日時 2026-11-11 15:49 JST 要約の生成日時 2026-11-11 15:49 JST 公開レコードのSHA-256 9ff2e3e898dea560e11b313bd92659d5601980f31fc7d665e936d9aa03bc811a顧客向け詳細レビューについて(準備中) 公開情報の調査(Luna) 掲載対象の特定に至らず
RansomfeedはQilin 掲載を2026年4月9日付で記録し、higashiyama.comを対象ドメインとする。日本語監視ページは別表記のhigashiyama.co.jpを挙げる。ドメイン不一致が残るため掲載と元記録の同一性は要確認。
GPT-6 Luna · 手動調査 · 公開Web資料 · 調査 2026-10-04 19:22 JST
資料の確認内容・調査の限界 公開資料による対象の確認:HIGASHIYAMA INDUSTRIES Co.,Ltd.は愛知県名古屋市の鋼管・機械部品関連企業とする日本語監視資料がある。
参照資料と確認内容 未確認・調査の限界 公式発表は見つからなかった。 監視資料のhigashiyama.co.jpと掲載のhigashiyama.comの関係が未確認。 調査範囲・日時 Higashiyama Industries Qilin ransomware April 2026 調査記録の確定 2026-10-04 19:22 JST · 解説出力の確認 2026-10-04 19:22 JST
照合した掲載情報のSHA-256
3b22eac69ec88d5932eab16d6b17f20144949bdd90149af1559dd6aeb7c83b50犯行グループの公開URL 未保有 個別掲載先の到達確認 未確認 公開プレビュー なし(非公開の撮影結果とは別) ページプレビュー:未確認
変更履歴 (2) 2026-10-07 03:28 JST 掲載情報の変更 2026-09-18 23:23 JST 初回観測
Aichi Electric 観測中 日系候補 掲載グループ thegentlemen 掲載ドメイン aichidenki.jp 外部データ初回取込日時 2026-09-18 23:23 JST 外部データ取込日時 2026-11-11 15:49 JST 掲載者が主張する日時 未記載 日本関連判定 掲載者の日本表記 登録企業IDとの照合 未照合 収集元 Ransomware Live 情報の出所 外部サービス経由 外部提供者の初回観測 2026-04-09 00:35 JST 推定攻撃・公開日 2026-04-09 00:35 JST メタデータ提供者 Ransomware Live 提供データの基準日時 未記録 追加情報 外部サービスが提供した掲載記録です。
企業の公式発表:この自動要約欄には未登録。別欄の公開情報調査をご覧ください。
要約の方式 ルールベース要約 入力メタデータの更新日時 2026-11-11 15:49 JST 要約の生成日時 2026-11-11 15:49 JST 公開レコードのSHA-256 39719ca81312ef7cbdea7ff22a18e8ae216b971e4ad158f4cfd9bf01b4ebca36顧客向け詳細レビューについて(準備中) 公開情報の調査(Luna) 組織情報の資料あり
愛知電機の公式会社概要は、変圧器、制御機器、モーター等の製造企業と確認できる。The Gentlemenの主張に関する指定ドメイン検索では、同社の侵害公表や独立報道を確認できなかった。検索で見つかった同社の他の事故情報はサイバー事案を示すものではない。
GPT-6 Luna · 手動調査 · 公開Web資料 · 調査 2026-10-04 19:22 JST
会社概要 | 愛知電機株式会社 · 一次資料 · ページを確認 資料の確認内容・調査の限界 公開資料による対象の確認:aichidenki.jpは変圧器・制御機器等を製造する愛知電機株式会社の公式サイト。
参照資料と確認内容 未確認・調査の限界 The Gentlemenの掲載との関連や侵害有無は独立確認できていない。 調査範囲・日時 site:aichidenki.jp 2026 サイバー攻撃 ランサムウェア site:aichidenki.jp 会社概要 愛知電機 調査記録の確定 2026-10-04 19:22 JST · 解説出力の確認 2026-10-04 19:22 JST
照合した掲載情報のSHA-256
61a9547ae0978bd836d4126721bd817707c0f9b96ac0ce22a6dd0eff6ed36e24犯行グループの公開URL 未保有 個別掲載先の到達確認 未確認 公開プレビュー なし(非公開の撮影結果とは別) ページプレビュー:未確認
変更履歴 (1) 2026-09-18 23:23 JST 初回観測
whiskey.co.jp 観測中 日系候補 掲載グループ krybit 掲載ドメイン whiskey.co.jp 外部データ初回取込日時 2026-09-18 23:23 JST 外部データ取込日時 2026-11-11 15:49 JST 掲載者が主張する日時 未記載 日本関連判定 掲載者の日本表記 登録企業IDとの照合 未照合 収集元 Ransomware Live 情報の出所 外部サービス経由 外部提供者の初回観測 2026-04-04 05:31 JST 推定攻撃・公開日 2026-03-31 09:00 JST メタデータ提供者 Ransomware Live 提供データの基準日時 未記録 追加情報 外部サービスが提供した掲載記録です。
企業の公式発表:この自動要約欄には未登録。別欄の公開情報調査をご覧ください。
要約の方式 ルールベース要約 入力メタデータの更新日時 2026-11-11 15:49 JST 要約の生成日時 2026-11-11 15:49 JST 公開レコードのSHA-256 b8d2dd7a96fdd429d4d814cf0fe32e48075910357f7bc5c673b1dc814e4d1a3b顧客向け詳細レビューについて(準備中) 公開情報の調査(Luna) 掲載対象の特定に至らず
脅威情報サイトはwhiskey.co.jpをKrybitの掲載一覧に掲げているが、掲載原資料、公式な事件告知、独立した事件報道は確認できなかった。ドメインを運営する法人も特定できず、攻撃者の主張以上の事実は確認できない。
GPT-6 Luna · 手動調査 · 公開Web資料 · 調査 2026-10-04 19:22 JST
資料の確認内容・調査の限界 公開資料による対象の確認:whiskey.co.jpの運営法人と記録上の企業名を公式資料で確定できなかった。
参照資料と確認内容 未確認・調査の限界 掲載の原資料を確認できなかった。 運営法人とドメインの同一性が未確認。 調査範囲・日時 whiskey.co.jp company cyberattack 2026 ransomware site:whiskey.co.jp 会社概要 site:whiskey.co.jp 不正アクセス ransomware 調査記録の確定 2026-10-04 19:22 JST · 解説出力の確認 2026-10-04 19:22 JST
照合した掲載情報のSHA-256
eded2070354a0512faab8fa5addae91a6550b4bd61b0f4dc6ada6e8531d70118犯行グループの公開URL http://kryb…ldyd.onion/…個別掲載先の到達確認 転送応答(未追跡)(HTTP 302) 到達確認日時 2026-10-31 03:23 JST 確認方法 Tor経由・隔離ブラウザ 到達確認時の表示状態 不明(判定記録なし) 到達確認時の対象名 未確認(判定記録なし) 公開プレビュー なし(非公開の撮影結果とは別) ページプレビュー:転送を停止
変更履歴 (3) 2026-10-07 03:28 JST 掲載情報の変更 2026-09-20 11:43 JST 掲載情報の変更 2026-09-18 23:23 JST 初回観測
Nippon Medical School Musashi Kosugi Hospital 観測中 日系候補 掲載グループ netrunner 掲載ドメイン www.nms.ac.jp 外部データ初回取込日時 2026-09-18 23:23 JST 外部データ取込日時 2026-11-11 15:49 JST 掲載者が主張する日時 未記載 日本関連判定 掲載者の日本表記 登録企業IDとの照合 未照合 収集元 Ransomware Live 情報の出所 外部サービス経由 外部提供者の初回観測 2026-04-04 05:21 JST 推定攻撃・公開日 2026-04-04 05:20 JST メタデータ提供者 Ransomware Live 提供データの基準日時 未記録 追加情報 外部サービスが提供した掲載記録です。
企業の公式発表:この自動要約欄には未登録。別欄の公開情報調査をご覧ください。
要約の方式 ルールベース要約 入力メタデータの更新日時 2026-11-11 15:49 JST 要約の生成日時 2026-11-11 15:49 JST 公開レコードのSHA-256 2c1fecae0353fa740a3b8478260470786b63e75004d6ba78dd719268b6fffece顧客向け詳細レビューについて(準備中) 公開情報の調査(Luna) 事件資料あり(この掲載との対応は未確認)
GalaxyWardenは4月3日のNetrunner 掲載を未検証の攻撃者主張として記録。Comparitechは2026年第1四半期に同病院への攻撃を論じているが、今回の検索結果だけでは元記録の9月推定日との接続は確認できない。別の9月25日discovery項目もあり、重複か再掲かは不明。
GPT-6 Luna · 手動調査 · 公開Web資料 · 調査 2026-10-04 19:22 JST
資料の確認内容・調査の限界 公開資料による対象の確認:日本医科大学武蔵小杉病院。NetRunner 掲載は4月3日分と9月25日分が別々に報告されており、時系列を混同しない。
参照資料と確認内容 Nippon Medical School Musashi Kosugi Hospital Listed by Netrunner Ransomware Group4月3日のNetrunner leak-site 主張を未検証と明示。
第三者資料・報道 · 発表 2026-04-03 · ページを確認
Ransomware roundup: Q1 2026Q1の攻撃件数等を集計し、同病院を扱うが、この検索結果では根拠の細部は未確認。
第三者資料・報道 · 発表日不明 · 検索結果の抜粋を確認
未確認・調査の限界 元記録の9月推定日時と4月掲載の関係が不明。 掲載は被害や情報流出の独立証明ではない。 調査範囲・日時 Nippon Medical School Musashi Kosugi Hospital Netrunner 2026 Musashi Kosugi Hospital ransomware April 2026 調査記録の確定 2026-10-04 19:22 JST · 解説出力の確認 2026-10-04 19:22 JST
照合した掲載情報のSHA-256
e4f0502bd79ed4b6e446ba758ea2f250f771f8e2086cf40a5a604db6af533585犯行グループの公開URL http://netr…waad.onion/…個別掲載先の到達確認 HTTP応答あり(HTTP 200) 到達確認日時 2026-10-27 14:18 JST 確認方法 Tor経由・隔離ブラウザ 到達確認時の表示状態 表示の安定を確認 到達確認時の対象名 表示を確認 公開プレビュー 保存画像あり 掲載ページの保存画像 縮小保存画像(拡大表示) · 取得日時: 2026-09-29 09:46 JST · 公開前の画像確認済み
保存画像の表示状態 不明(判定記録なし) 保存画像の対象名 表示を確認 掲載グループ netrunner 対象企業・組織 Nippon Medical School Musashi Kosugi Hospital 画像の読み取り・解釈(Luna) 投稿者が対象組織の説明とデータ公開をうたうページである。
GPT-6 Luna · 手動実行 · 公開済み保存画像のみ · 生成 2026-10-04 17:40 JST
画像の確認内容・解釈の限界 画像で確認できること 暗色の点模様背景に投稿名と組織名、組織紹介文があり、サンプルファイルやファイル一覧へのリンク表示が並ぶ。 掲載者の主張 ページは当該組織に関するデータを掲載したと主張し、サンプルや一覧の取得項目を表示している。 この画像だけでは分からないこと ページ上の主張やリンク表示だけでは、データの真正性、公開範囲、漏えいの事実は確認できない。リンク先や個人情報は開いておらず、内容を抽出していない。 別のAIによる画像照合 2026-10-04 17:41 JST
解釈元の保存画像のSHA-256 9e24d5ba9541d5f2287de9f891bb54b9ea5a9048cf02451a0ac4ff89aaaaa8aa変更履歴 (3) 2026-10-07 03:28 JST 掲載情報の変更 2026-09-20 11:43 JST 掲載情報の変更 2026-09-18 23:23 JST 初回観測
Shiraume Hospital 観測中 日系候補 掲載グループ netrunner 掲載ドメイン www.shiraume.or.jp 外部データ初回取込日時 2026-09-18 23:23 JST 外部データ取込日時 2026-11-11 15:49 JST 掲載者が主張する日時 未記載 日本関連判定 掲載者の日本表記 登録企業IDとの照合 未照合 収集元 Ransomware Live 情報の出所 外部サービス経由 外部提供者の初回観測 2026-04-04 05:20 JST 推定攻撃・公開日 2026-04-04 05:20 JST メタデータ提供者 Ransomware Live 提供データの基準日時 未記録 追加情報 外部サービスが提供した掲載記録です。
企業の公式発表:この自動要約欄には未登録。別欄の公開情報調査をご覧ください。
要約の方式 ルールベース要約 入力メタデータの更新日時 2026-11-11 15:49 JST 要約の生成日時 2026-11-11 15:49 JST 公開レコードのSHA-256 8ff4c8aa90200ae6729a76f65515fdb949c6216179627ae12d6c9fff1f8334e3顧客向け詳細レビューについて(準備中) 公開情報の調査(Luna) 事件資料あり(この掲載との対応は未確認)
白梅会の2026年3月3日以降の公式報告によれば、白梅豊岡病院は3月1日にサイバー攻撃を受け、院内システムがランサムウェア感染。厚労省初動チームが感染を特定し、3月6日には病院・ケアホーム利用者等のデータがダークサイトに公開されたとの連絡を受けた。Netrunnerの4月3日掲載主張との関連や攻撃者帰属は公式報告で確認できない。
GPT-6 Luna · 手動調査 · 公開Web資料 · 調査 2026-10-04 19:22 JST
資料の確認内容・調査の限界 公開資料による対象の確認:公式発表の主体は白梅会グループの白梅豊岡病院(静岡県磐田市)。グループ内他施設とは区別が必要。
参照資料と確認内容 未確認・調査の限界 公式報告はNetrunnerの名前を挙げず、4月の掲載との関係は不明。 漏えいデータの対象範囲は調査中とされている。 調査範囲・日時 site:shiraume.or.jp ランサムウェア 2026 不正アクセス 白梅豊岡病院 サイバー攻撃 第3報 2026年3月6日 調査記録の確定 2026-10-04 19:22 JST · 解説出力の確認 2026-10-04 19:22 JST
照合した掲載情報のSHA-256
cf34b9d8f45445f9fe803404821476349086c1142e17e8597c6ad2d09f8ec817犯行グループの公開URL http://netr…waad.onion/…個別掲載先の到達確認 タイムアウト(HTTP応答コード未取得) 到達確認日時 2026-11-07 15:14 JST 確認方法 Tor経由・隔離ブラウザ 到達確認時の表示状態 不明(判定記録なし) 到達確認時の対象名 未確認(判定記録なし) 公開プレビュー 保存画像あり 掲載ページの保存画像 縮小保存画像(拡大表示) · 取得日時: 2026-09-28 22:52 JST · 公開前の画像確認済み
保存画像の表示状態 不明(判定記録なし) 保存画像の対象名 未確認(判定記録なし) 掲載グループ netrunner 対象企業・組織 Shiraume Hospital 画像の読み取り・解釈(Luna) ページはファイルの存在を示唆しているが、この画像にはファイル内容や件数などの裏付け情報は見えない。
GPT-6 Luna · 手動実行 · 公開済み保存画像のみ · 生成 2026-09-28 23:19 JST
画像の確認内容・解釈の限界 画像で確認できること 病院名と医療機関の概要文が表示されている。 サンプル一覧、ファイル一覧、ファイル一式を示すリンク表示がある。 掲載者の主張 掲載ページはサンプルやファイル一覧などを提供すると表示している。 この画像だけでは分からないこと リンク先の内容や病院との関係は確認していない。 画面上の案内だけではデータの真正性や取得元は判断できない。 別のAIによる画像照合 2026-09-28 23:24 JST
解釈元の保存画像のSHA-256 d09734c87a276a44ce868b0c04d75bf21ecc5bb201df623c9d48c4f0929badb0変更履歴 (2) 2026-09-20 11:43 JST 掲載情報の変更 2026-09-18 23:23 JST 初回観測
Nissan 観測中 日系候補 掲載グループ everest 掲載ドメイン 未記載 外部データ初回取込日時 2026-09-18 23:23 JST 外部データ取込日時 2026-11-11 15:49 JST 掲載者が主張する日時 未記載 日本関連判定 掲載者の日本表記 登録企業IDとの照合 未照合 収集元 Ransomware Live 情報の出所 外部サービス経由 外部提供者の初回観測 2026-04-01 09:08 JST 推定攻撃・公開日 2026-04-01 09:00 JST メタデータ提供者 Ransomware Live 提供データの基準日時 未記録 追加情報 外部サービスが提供した掲載記録です。
企業の公式発表:この自動要約欄には未登録。別欄の公開情報調査をご覧ください。
要約の方式 ルールベース要約 入力メタデータの更新日時 2026-11-11 15:49 JST 要約の生成日時 2026-11-11 15:49 JST 公開レコードのSHA-256 748c9cfac3f28aed7d8b36bbdac440b6fc510d59c5a902ed88cc58e8c05b4ae9顧客向け詳細レビューについて(準備中) 公開情報の調査(Luna) 掲載対象の特定に至らず
今回の検索語に対応するのは主に一般的な日産関連情報で、記録中の特定法人に紐づくインシデントを確認できなかった。過去の別会社・子会社事案を対象と誤認しないため、根拠は採用しない。
GPT-6 Luna · 手動調査 · 公開Web資料 · 調査 2026-10-04 19:22 JST
資料の確認内容・調査の限界 公開資料による対象の確認:Nissanは日産自動車など複数法人・子会社を指し得る。記録キーが単にnissanのため対象ドメイン・法人を確定できなかった。
未確認・調査の限界 具体的な組織名やドメインが不足し法人を特定できない。 対象と結び付くインシデント告知は検索で見つからなかった。 調査範囲・日時 Nissan ransomware cyberattack 2026 official 調査記録の確定 2026-10-04 19:22 JST · 解説出力の確認 2026-10-04 19:22 JST
照合した掲載情報のSHA-256
5b1ba7a34e8292a8433eaf8ac497795bc2e4df51975ce266b4de7ff93e6dabd5犯行グループの公開URL http://rans…esad.onion/…個別掲載先の到達確認 タイムアウト(HTTP応答コード未取得) 到達確認日時 2026-11-11 15:47 JST 確認方法 Tor経由・隔離ブラウザ 到達確認時の表示状態 不明(判定記録なし) 到達確認時の対象名 未確認(判定記録なし) 公開プレビュー なし(非公開の撮影結果とは別) ページプレビュー:タイムアウト
変更履歴 (3) 2026-10-07 03:28 JST 掲載情報の変更 2026-09-20 11:43 JST 掲載情報の変更 2026-09-18 23:23 JST 初回観測
CERUMO Co., Ltd 観測中 日系候補 掲載グループ nightspire 掲載ドメイン cerumo.co.jp 外部データ初回取込日時 2026-09-18 23:23 JST 外部データ取込日時 2026-11-11 15:49 JST 掲載者が主張する日時 未記載 日本関連判定 掲載者の日本表記 登録企業IDとの照合 未照合 収集元 Ransomware Live 情報の出所 外部サービス経由 外部提供者の初回観測 2026-03-31 11:09 JST 推定攻撃・公開日 2026-02-05 09:00 JST メタデータ提供者 Ransomware Live 提供データの基準日時 未記録 追加情報 外部サービスが提供した掲載記録です。
企業の公式発表:この自動要約欄には未登録。別欄の公開情報調査をご覧ください。
要約の方式 ルールベース要約 入力メタデータの更新日時 2026-11-11 15:49 JST 要約の生成日時 2026-11-11 15:49 JST 公開レコードのSHA-256 7251da8767b386ed0754f63e6facd7524c7fea85ac640d15b2cffd6bfdf837ca顧客向け詳細レビューについて(準備中) 公開情報の調査(Luna) 掲載主張の報告あり(事件の独立した裏付けは未確認)
社名とNightSpireを組み合わせて検索したところ、脅威監視集約リストに2026年3月のCERUMO 掲載は現れたが、指定の2月5日推定日と食い違う。公式発表や独立した個別報道は見つからず、当該日付・主張を裏付けられない。
GPT-6 Luna · 手動調査 · 公開Web資料 · 調査 2026-10-04 19:22 JST
資料の確認内容・調査の限界 公開資料による対象の確認:CERUMO Co., Ltd.は日本の自動車レース関連企業として掲載集約サイトで表記。
参照資料と確認内容 未確認・調査の限界 公式発表は検索で見つからなかった。 2月5日記録と3月集約項目の関係が不明。 調査範囲・日時 Cerumo NightSpire ransomware 2026 調査記録の確定 2026-10-04 19:22 JST · 解説出力の確認 2026-10-04 19:22 JST
照合した掲載情報のSHA-256
a37bb67474cf7f9df0d8574dffc3ae15da6f938b0e59a4646d4b6c394fccc5d8犯行グループの公開URL 未保有 個別掲載先の到達確認 未確認 公開プレビュー なし(非公開の撮影結果とは別) ページプレビュー:未確認
変更履歴 (2) 2026-10-07 03:28 JST 掲載情報の変更 2026-09-18 23:23 JST 初回観測
OTNet 観測中 日系候補 掲載グループ nightspire 掲載ドメイン www.otnet.co.jp 外部データ初回取込日時 2026-09-18 23:23 JST 外部データ取込日時 2026-11-11 15:49 JST 掲載者が主張する日時 未記載 日本関連判定 掲載者の日本表記 登録企業IDとの照合 未照合 収集元 Ransomware Live 情報の出所 外部サービス経由 外部提供者の初回観測 2026-03-29 05:17 JST 推定攻撃・公開日 2026-03-21 09:00 JST メタデータ提供者 Ransomware Live 提供データの基準日時 未記録 追加情報 外部サービスが提供した掲載記録です。
企業の公式発表:この自動要約欄には未登録。別欄の公開情報調査をご覧ください。
要約の方式 ルールベース要約 入力メタデータの更新日時 2026-11-11 15:49 JST 要約の生成日時 2026-11-11 15:49 JST 公開レコードのSHA-256 32c9d32235d649b1ef8ef1cf0e27f71dd2b91b63aba6feae10343740f505439d顧客向け詳細レビューについて(準備中) 公開情報の調査(Luna) 組織情報の資料あり
OTNet公式会社情報は、同社を沖縄の通信サービス事業者として説明し、光回線・専用線やネットワーク関連事業を案内している。NightSpireの主張について指定ドメインで調べたが、同社の侵害公表や独立した事件報道は見つからなかった。
GPT-6 Luna · 手動調査 · 公開Web資料 · 調査 2026-10-04 19:22 JST
会社情報 | OTNet株式会社 · 一次資料 · ページを確認 社長挨拶 | OTNet株式会社 · 一次資料 · ページを確認 資料の確認内容・調査の限界 公開資料による対象の確認:otnet.co.jpは沖縄県那覇市に本社を置くOTNet株式会社の公式サイト。沖縄の通信サービス企業。
参照資料と確認内容 未確認・調査の限界 NightSpireの掲載主張と実際の侵害の関係は独立確認できていない。 調査範囲・日時 site:otnet.co.jp 2026 ランサムウェア 不正アクセス site:otnet.co.jp OTNet株式会社 会社概要 調査記録の確定 2026-10-04 19:22 JST · 解説出力の確認 2026-10-04 19:22 JST
照合した掲載情報のSHA-256
ee292def6612ed581ccb70f4390ddd9cc829ad866def570b5ebd293083832e35犯行グループの公開URL 未保有 個別掲載先の到達確認 未確認 公開プレビュー なし(非公開の撮影結果とは別) ページプレビュー:未確認
変更履歴 (2) 2026-10-07 03:28 JST 掲載情報の変更 2026-09-18 23:23 JST 初回観測
jaxa.jp 観測中 日系候補 掲載グループ ALP-001 掲載ドメイン jaxa.jp 外部データ初回取込日時 2026-09-18 23:23 JST 外部データ取込日時 2026-11-11 15:49 JST 掲載者が主張する日時 未記載 日本関連判定 掲載者の日本表記 登録企業IDとの照合 未照合 収集元 Ransomware Live 情報の出所 外部サービス経由 外部提供者の初回観測 2026-03-27 07:53 JST 推定攻撃・公開日 2026-03-27 07:53 JST メタデータ提供者 Ransomware Live 提供データの基準日時 未記録 追加情報 外部サービスが提供した掲載記録です。
企業の公式発表:この自動要約欄には未登録。別欄の公開情報調査をご覧ください。
要約の方式 ルールベース要約 入力メタデータの更新日時 2026-11-11 15:49 JST 要約の生成日時 2026-11-11 15:49 JST 公開レコードのSHA-256 8b09cf9a6129aeea72c33f59218f41212a68c279c9a2fd4a1aed9d38819becd8顧客向け詳細レビューについて(準備中) 公開情報の調査(Luna) 組織情報の資料あり
公式発表は2023年に認知した不正アクセスと2024年までの調査、漏えい確認を説明しているが、2026年の記録対象を裏付けるものではない。過去事案と今回の掲載を混同しない。
GPT-6 Luna · 手動調査 · 公開Web資料 · 調査 2026-10-04 19:22 JST
資料の確認内容・調査の限界 公開資料による対象の確認:JAXAは国立研究開発法人宇宙航空研究開発機構。jaxa.jpは公式ドメイン。
参照資料と確認内容 未確認・調査の限界 2026年の今回記録を裏付ける一次資料・独立報道を検索で確認できなかった。 2024年のJAXA事案は別時期の事案である。 調査範囲・日時 JAXA cyberattack 2026 official notice 調査記録の確定 2026-10-04 19:22 JST · 解説出力の確認 2026-10-04 19:22 JST
照合した掲載情報のSHA-256
e2b5e25e688c8e2708a18f5fc1559e0a9b56c5e0e8c6a2be3622e5fa5feb9764犯行グループの公開URL 未保有 個別掲載先の到達確認 未確認 公開プレビュー なし(非公開の撮影結果とは別) ページプレビュー:未確認
変更履歴 (1) 2026-09-18 23:23 JST 初回観測
Nafco 観測中 日系候補 掲載グループ akira 掲載ドメイン nafcofish.com 外部データ初回取込日時 2026-09-18 23:23 JST 外部データ取込日時 2026-11-11 15:49 JST 掲載者が主張する日時 未記載 日本関連判定 掲載者の日本表記 登録企業IDとの照合 未照合 収集元 Ransomware Live 情報の出所 外部サービス経由 外部提供者の初回観測 2026-03-24 00:10 JST 推定攻撃・公開日 2026-03-23 09:00 JST メタデータ提供者 Ransomware Live 提供データの基準日時 未記録 追加情報 外部サービスが提供した掲載記録です。
企業の公式発表:この自動要約欄には未登録。別欄の公開情報調査をご覧ください。
要約の方式 ルールベース要約 入力メタデータの更新日時 2026-11-11 15:49 JST 要約の生成日時 2026-11-11 15:49 JST 公開レコードのSHA-256 b9eeb7b1013c58c23e7a2908e86908113367181ac4df2dc0f807660769e7edfd顧客向け詳細レビューについて(準備中) 公開情報の調査(Luna) 掲載対象の特定に至らず
日本関連脅威の公開一覧はNafcoを2026年3月のAkira ransomware-site 掲載として記録する。検索結果には台湾のNAFCO資料も混在し、同一法人か判断できない。公式発表や個別の独立報道は見つからなかった。
GPT-6 Luna · 手動調査 · 公開Web資料 · 調査 2026-10-04 19:22 JST
資料の確認内容・調査の限界 公開資料による対象の確認:Nafcoは名称が曖昧。今回の日本関連脅威一覧はAkiraの掲載として示すが法人を特定する公式情報は得られなかった。
参照資料と確認内容 未確認・調査の限界 Nafcoの対象法人と元記録nafcofish.comの対応が未解決。 掲載の真偽・被害範囲は不明。 調査範囲・日時 Nafco Akira ransomware March 2026 Japan 調査記録の確定 2026-10-04 19:22 JST · 解説出力の確認 2026-10-04 19:22 JST
照合した掲載情報のSHA-256
4d2b2dbc21999ce9eb0c2a8463eba1e8f63fbe5ca64e96190b18dc5bd344b175犯行グループの公開URL 未保有 個別掲載先の到達確認 未確認 公開プレビュー なし(非公開の撮影結果とは別) ページプレビュー:未確認
変更履歴 (2) 2026-10-07 03:28 JST 掲載情報の変更 2026-09-18 23:23 JST 初回観測
Omikenshi 観測中 日系候補 掲載グループ thegentlemen 掲載ドメイン omikenshi.co.jp 外部データ初回取込日時 2026-09-18 23:23 JST 外部データ取込日時 2026-11-11 15:49 JST 掲載者が主張する日時 未記載 日本関連判定 掲載者の日本表記 登録企業IDとの照合 未照合 収集元 Ransomware Live 情報の出所 外部サービス経由 外部提供者の初回観測 2026-03-23 23:37 JST 推定攻撃・公開日 2026-03-23 18:38 JST メタデータ提供者 Ransomware Live 提供データの基準日時 未記録 追加情報 外部サービスが提供した掲載記録です。
企業の公式発表:この自動要約欄には未登録。別欄の公開情報調査をご覧ください。
要約の方式 ルールベース要約 入力メタデータの更新日時 2026-11-11 15:49 JST 要約の生成日時 2026-11-11 15:49 JST 公開レコードのSHA-256 d5b4ae4deb6741adb1a4a30ed5122dbcbdc66a5381c18258f407060c55cf67f1顧客向け詳細レビューについて(準備中) 公開情報の調査(Luna) 事件資料あり(この掲載との対応は未確認)
オーミケンシの2026年3月23日・4月13日・4月21日付公式報告は、3月16日の不正アクセス、基幹システム停止、ファイル暗号化を説明。後続報告ではVPN経由侵入の可能性、一部サーバーからのデータ送信を確認し、ランサムウェアの可能性が高いとしている。The Gentlemenの3月23日掲載との関係や攻撃者帰属は示されていない。
GPT-6 Luna · 手動調査 · 公開Web資料 · 調査 2026-10-04 19:22 JST
資料の確認内容・調査の限界 公開資料による対象の確認:omikenshi.co.jpは東証スタンダード上場のオーミケンシ株式会社の公式サイト。
参照資料と確認内容 未確認・調査の限界 公式報告はThe Gentlemenへの帰属を示さない。 データ送信の対象・内容と全影響範囲は当時の調査状況に基づく。 調査範囲・日時 site:omikenshi.co.jp 2026 ランサムウェア 不正アクセス オーミケンシ サイバー攻撃 システム障害 2026年4月21日 調査記録の確定 2026-10-04 19:22 JST · 解説出力の確認 2026-10-04 19:22 JST
照合した掲載情報のSHA-256
3e7c421c84b159646f091c6f3e8bc73c4389d81b9bbfc12db4628704d2d35e9f犯行グループの公開URL http://tezw…qkad.onion/…個別掲載先の到達確認 確認処理失敗(HTTP応答コード未取得) 到達確認日時 2026-10-31 03:24 JST 確認方法 Tor経由・隔離ブラウザ 到達確認時の表示状態 不明(判定記録なし) 到達確認時の対象名 未確認(判定記録なし) 公開プレビュー なし(非公開の撮影結果とは別) ページプレビュー:画像取得は未試行
変更履歴 (3) 2026-10-07 03:28 JST 掲載情報の変更 2026-09-20 11:43 JST 掲載情報の変更 2026-09-18 23:23 JST 初回観測
MEDICUS SHUPPAN 観測中 日系候補 掲載グループ thegentlemen 掲載ドメイン medica.co.jp 外部データ初回取込日時 2026-09-18 23:23 JST 外部データ取込日時 2026-11-11 15:49 JST 掲載者が主張する日時 未記載 日本関連判定 掲載者の日本表記 登録企業IDとの照合 未照合 収集元 Ransomware Live 情報の出所 外部サービス経由 外部提供者の初回観測 2026-03-21 21:10 JST 推定攻撃・公開日 2026-03-21 20:48 JST メタデータ提供者 Ransomware Live 提供データの基準日時 未記録 追加情報 外部サービスが提供した掲載記録です。
企業の公式発表:この自動要約欄には未登録。別欄の公開情報調査をご覧ください。
要約の方式 ルールベース要約 入力メタデータの更新日時 2026-11-11 15:49 JST 要約の生成日時 2026-11-11 15:49 JST 公開レコードのSHA-256 77b846e7411c429f33672d071e26b5e54b35e8fe66b41c1a6edf06f1a6eb809f顧客向け詳細レビューについて(準備中) 公開情報の調査(Luna) 事件資料あり(この掲載との対応は未確認)
メディカ出版は3月13日に発生したランサムウェア攻撃と情報漏えいのおそれを公式発表。5月13日にはフォレンジック調査結果を公表し、外部持ち出しの確証はないが可能性を否定できず、約641,000人分(重複の可能性あり)の情報を漏えいのおそれとして対応するとした。The Gentlemenの主張は会社が特定したものではない。
GPT-6 Luna · 手動調査 · 公開Web資料 · 調査 2026-10-04 19:22 JST
資料の確認内容・調査の限界 公開資料による対象の確認:株式会社メディカ出版は医療従事者向け出版・教育事業者で、medica.co.jpを公式に使用。
参照資料と確認内容 不正アクセス(ランサムウェア)事案に関する調査結果および再発防止策のご報告会社は3月13日のランサムウェア事案の調査完了と情報漏えいのおそれ約641,000人分を発表。
一次資料 · 発表 2026-05-13 · ページを確認
不正アクセス(ランサムウェア)被害によるシステム障害および情報漏えいに関するお詫びとご報告会社は第三者のランサムウェア攻撃によるシステム障害と情報の一部流出を確認したと公表。
一次資料 · 発表 2026-03-17 · ページを確認
未確認・調査の限界 会社はThe Gentlemenを攻撃者と特定していない。 約641,000人には重複を含む可能性がある。 調査範囲・日時 MEDICUS SHUPPAN medica.co.jp The Gentlemen ransomware March 2026 company notice site:medica.co.jp/news/information/3465 2026 ランサムウェア 情報漏えい 調査記録の確定 2026-10-04 19:22 JST · 解説出力の確認 2026-10-04 19:22 JST
照合した掲載情報のSHA-256
5f7107db30892df88ddd8ae2a245511699fc33699656abc7c203c96f9256cf47犯行グループの公開URL http://tezw…qkad.onion/…個別掲載先の到達確認 確認処理失敗(HTTP応答コード未取得) 到達確認日時 2026-10-31 03:24 JST 確認方法 Tor経由・隔離ブラウザ 到達確認時の表示状態 不明(判定記録なし) 到達確認時の対象名 未確認(判定記録なし) 公開プレビュー なし(非公開の撮影結果とは別) ページプレビュー:画像取得は未試行
変更履歴 (3) 2026-10-07 03:28 JST 掲載情報の変更 2026-09-20 11:43 JST 掲載情報の変更 2026-09-18 23:23 JST 初回観測
sopower.com 観測中 日系候補 掲載グループ dragonforce 掲載ドメイン www.sopower.com 外部データ初回取込日時 2026-09-18 23:23 JST 外部データ取込日時 2026-11-11 15:49 JST 掲載者が主張する日時 未記載 日本関連判定 掲載者の日本表記 登録企業IDとの照合 未照合 収集元 Ransomware Live 情報の出所 外部サービス経由 外部提供者の初回観測 2026-03-21 00:38 JST 推定攻撃・公開日 2026-03-20 23:10 JST メタデータ提供者 Ransomware Live 提供データの基準日時 未記録 追加情報 外部サービスが提供した掲載記録です。
企業の公式発表:この自動要約欄には未登録。別欄の公開情報調査をご覧ください。
要約の方式 ルールベース要約 入力メタデータの更新日時 2026-11-11 15:49 JST 要約の生成日時 2026-11-11 15:49 JST 公開レコードのSHA-256 e26ab503a574f2f7298641e4de9f43e316ee4357008103cf910f3d50b5eb7492顧客向け詳細レビューについて(準備中) 公開情報の調査(Luna) 掲載対象の特定に至らず
ransomwatch由来の集約ページはsopower.comをDragonForce、2026年3月20日discoveryとして記録。日本関連の脅威一覧も同社名を挙げる。今回の検索では会社側のインシデント発表を確認できなかった。
GPT-6 Luna · 手動調査 · 公開Web資料 · 調査 2026-10-04 19:22 JST
資料の確認内容・調査の限界 公開資料による対象の確認:sopower.comはDragonForceの2026年3月掲載として複数の公開フィードに出てくるが、法人主体は未特定。
参照資料と確認内容 未確認・調査の限界 sopower.comの法人同定は未確認。 掲載は侵害の独立確認ではない。 調査範囲・日時 sopower.com DragonForce ransomware March 2026 調査記録の確定 2026-10-04 19:22 JST · 解説出力の確認 2026-10-04 19:22 JST
照合した掲載情報のSHA-256
f86ef0c09cdd13457e32ad39604658d5ef210acdb0cfcda3d499bbb93af72fa6犯行グループの公開URL 未保有 個別掲載先の到達確認 未確認 公開プレビュー なし(非公開の撮影結果とは別) ページプレビュー:未確認
変更履歴 (2) 2026-10-07 03:28 JST 掲載情報の変更 2026-09-18 23:23 JST 初回観測
TSN Co., Ltd. 観測中 日系候補 掲載グループ worldleaks 掲載ドメイン www.tsn-net.co.jp 外部データ初回取込日時 2026-09-18 23:23 JST 外部データ取込日時 2026-11-11 15:49 JST 掲載者が主張する日時 未記載 日本関連判定 掲載者の日本表記 登録企業IDとの照合 未照合 収集元 Ransomware Live 情報の出所 外部サービス経由 外部提供者の初回観測 2026-03-20 19:34 JST 推定攻撃・公開日 2026-03-20 18:27 JST メタデータ提供者 Ransomware Live 提供データの基準日時 未記録 追加情報 外部サービスが提供した掲載記録です。
企業の公式発表:この自動要約欄には未登録。別欄の公開情報調査をご覧ください。
要約の方式 ルールベース要約 入力メタデータの更新日時 2026-11-11 15:49 JST 要約の生成日時 2026-11-11 15:49 JST 公開レコードのSHA-256 f3090a885d7825ad83a90c40d24d5a393b5c9a7576d66ef4825064e466b87448顧客向け詳細レビューについて(準備中) 公開情報の調査(Luna) 組織情報の資料あり
公式プライバシーポリシーと会社サイトから、ドメインの運営主体はWEB制作・システム構築等を行う株式会社ティーエスエヌと確認できた。WorldLeaksの主張に関する指定ドメイン検索では、同社の侵害公表や独立報道を確認できなかった。
GPT-6 Luna · 手動調査 · 公開Web資料 · 調査 2026-10-04 19:22 JST
資料の確認内容・調査の限界 公開資料による対象の確認:tsn-net.co.jpは株式会社ティーエスエヌの公式サイト。WEB制作・システム構築、販促・広告等を案内。
参照資料と確認内容 未確認・調査の限界 WorldLeaksの掲載主張との関連や侵害の有無は独立確認できていない。 調査範囲・日時 site:tsn-net.co.jp 2026 ランサムウェア 不正アクセス 株式会社ティーエスエヌ 会社情報 tsn-net.co.jp 調査記録の確定 2026-10-04 19:22 JST · 解説出力の確認 2026-10-04 19:22 JST
照合した掲載情報のSHA-256
c0e697754ecd0b261dace6e35d0d7e82df6a9772c80c4d9739190d695f841ea9犯行グループの公開URL https://worl…fuid.onion/…個別掲載先の到達確認 確認処理失敗(HTTP応答コード未取得) 到達確認日時 2026-11-08 15:20 JST 確認方法 Tor経由・隔離ブラウザ 到達確認時の表示状態 不明(判定記録なし) 到達確認時の対象名 未確認(判定記録なし) 公開プレビュー なし(非公開の撮影結果とは別) ページプレビュー:ブラウザ処理に失敗
変更履歴 (2) 2026-09-20 11:43 JST 掲載情報の変更 2026-09-18 23:23 JST 初回観測
Bonheure 観測中 日系候補 掲載グループ spacebears 掲載ドメイン bonheure.co.jp 外部データ初回取込日時 2026-09-18 23:23 JST 外部データ取込日時 2026-11-11 15:49 JST 掲載者が主張する日時 未記載 日本関連判定 掲載者の日本表記 登録企業IDとの照合 未照合 収集元 Ransomware Live 情報の出所 外部サービス経由 外部提供者の初回観測 2026-03-19 15:22 JST 推定攻撃・公開日 2026-03-01 09:00 JST メタデータ提供者 Ransomware Live 提供データの基準日時 未記録 追加情報 外部サービスが提供した掲載記録です。
企業の公式発表:この自動要約欄には未登録。別欄の公開情報調査をご覧ください。
要約の方式 ルールベース要約 入力メタデータの更新日時 2026-11-11 15:49 JST 要約の生成日時 2026-11-11 15:49 JST 公開レコードのSHA-256 f78373a221208a5b7551ce32db992253bf1449ddc0c38619ef7a2fe8d7c97310顧客向け詳細レビューについて(準備中) 公開情報の調査(Luna) 掲載主張の報告あり(事件の独立した裏付けは未確認)
SOCRadarはbonheure.co.jpをSpace Bearsの掲載先として記録している。今回、企業側または独立報道による同掲載の確認は見つからなかったため、これはリークサイト上の主張を記録したトラッカー情報として扱う。
GPT-6 Luna · 手動調査 · 公開Web資料 · 調査 2026-10-04 19:22 JST
資料の確認内容・調査の限界 公開資料による対象の確認:株式会社さわやか倶楽部はbonheure.co.jpの公式サイトで介護・カラオケ・飲食・不動産事業を紹介する。ページは同社をウチヤマグループの一員と記載。
参照資料と確認内容 株式会社さわやか倶楽部(カラオケ・飲食・不動産)公式メッセージは会社の事業内容とウチヤマグループの理念を説明。
一次資料 · 発表日不明 · ページを確認
株式会社さわやか倶楽部 Ransomware Attack by Space Bearsトラッカーはbonheure.co.jpをSpace Bearsのclaimed 掲載として記録。
掲載主張の集約・転載 · 発表 2026-03-19 · ページを確認
未確認・調査の限界 会社の事故告知・独立確認は検索で見つからなかった。 トラッカーの掲載だけでは侵害やデータ窃取を確認できない。 調査範囲・日時 Bonheure bonheure.co.jp cyberattack ransomware 2026 bonheure.co.jp さわやか倶楽部 会社概要 調査記録の確定 2026-10-04 19:22 JST · 解説出力の確認 2026-10-04 19:22 JST
照合した掲載情報のSHA-256
84387ec1d273dd6c32b973ca5e13631ef5d04964c4357201c0a5ae251069ec60犯行グループの公開URL http://5but…ovid.onion/…個別掲載先の到達確認 HTTPエラー(HTTP 404) 到達確認日時 2026-10-19 13:55 JST 確認方法 Tor経由・隔離ブラウザ 到達確認時の表示状態 不明(判定記録なし) 到達確認時の対象名 未確認(判定記録なし) 公開プレビュー なし(非公開の撮影結果とは別) ページプレビュー:HTTPエラー
変更履歴 (3) 2026-10-07 03:28 JST 掲載情報の変更 2026-09-20 11:43 JST 掲載情報の変更 2026-09-18 23:23 JST 初回観測
Chase Asia 観測中 日系候補 掲載グループ thegentlemen 掲載ドメイン chase.co.th 外部データ初回取込日時 2026-09-18 23:23 JST 外部データ取込日時 2026-11-11 15:49 JST 掲載者が主張する日時 未記載 日本関連判定 掲載者の日本表記 登録企業IDとの照合 未照合 収集元 Ransomware Live 情報の出所 外部サービス経由 外部提供者の初回観測 2026-03-16 21:27 JST 推定攻撃・公開日 2026-03-16 19:49 JST メタデータ提供者 Ransomware Live 提供データの基準日時 未記録 追加情報 外部サービスが提供した掲載記録です。
企業の公式発表:この自動要約欄には未登録。別欄の公開情報調査をご覧ください。
要約の方式 ルールベース要約 入力メタデータの更新日時 2026-11-11 15:49 JST 要約の生成日時 2026-11-11 15:49 JST 公開レコードのSHA-256 7150d6748eb1c7b6fa11b50ad496c14abed56027ad43611efaa1daf30b2398eb顧客向け詳細レビューについて(準備中) 公開情報の調査(Luna) 掲載主張の報告あり(事件の独立した裏付けは未確認)
複数の二次情報源はThe Gentlemenが3月16日にchase.co.thを掲載したと報告する。記録ではThailand、別の一覧ではJapan victimsと表現されるため、所在地カテゴリの差に注意。今回の検索で会社の攻撃確認は見つからなかった。
GPT-6 Luna · 手動調査 · 公開Web資料 · 調査 2026-10-04 19:22 JST
資料の確認内容・調査の限界 公開資料による対象の確認:Chase Asia Public Company Limitedはタイの上場金融会社。日本関連の監視一覧もあるが所在地情報には揺れがある。
参照資料と確認内容 The Gentlemen Strikes Chase Asia in Devastating Ransomware AttackChase Asia (chase.co.th)へのThe Gentlemen 主張を3月16日付で記述。
掲載主張の集約・転載 · 発表 2026-03-17 · ページを確認
Chase Asia Public Data Breach in 20263月17日discoveryのTheGentlemen 主張として列挙。
掲載主張の集約・転載 · 発表日不明 · ページを確認
未確認・調査の限界 公式な攻撃確認は検索で見つからなかった。 国別分類が資料間で異なる。 調査範囲・日時 Chase Asia The Gentlemen ransomware March 2026 Thailand 調査記録の確定 2026-10-04 19:22 JST · 解説出力の確認 2026-10-04 19:22 JST
照合した掲載情報のSHA-256
db99ccd6419db9f3639599c1e20c491beb6db1f8004397cecac5f861a4fbe6da犯行グループの公開URL http://tezw…qkad.onion/…個別掲載先の到達確認 確認処理失敗(HTTP応答コード未取得) 到達確認日時 2026-10-31 03:24 JST 確認方法 Tor経由・隔離ブラウザ 到達確認時の表示状態 不明(判定記録なし) 到達確認時の対象名 未確認(判定記録なし) 公開プレビュー なし(非公開の撮影結果とは別) ページプレビュー:画像取得は未試行
変更履歴 (3) 2026-10-07 03:28 JST 掲載情報の変更 2026-09-20 11:43 JST 掲載情報の変更 2026-09-18 23:23 JST 初回観測
Donjon 観測中 日系候補 掲載グループ akira 掲載ドメイン donjon.com.sg 外部データ初回取込日時 2026-09-18 23:23 JST 外部データ取込日時 2026-11-11 15:49 JST 掲載者が主張する日時 未記載 日本関連判定 掲載者の日本表記 登録企業IDとの照合 未照合 収集元 Ransomware Live 情報の出所 外部サービス経由 外部提供者の初回観測 2026-03-06 01:19 JST 推定攻撃・公開日 2026-02-23 09:00 JST メタデータ提供者 Ransomware Live 提供データの基準日時 未記録 追加情報 外部サービスが提供した掲載記録です。
企業の公式発表:この自動要約欄には未登録。別欄の公開情報調査をご覧ください。
要約の方式 ルールベース要約 入力メタデータの更新日時 2026-11-11 15:49 JST 要約の生成日時 2026-11-11 15:49 JST 公開レコードのSHA-256 13a307a4ce9f5d7c1f2ad60cdaab11390df0047c84dc9dd480069bba5f83dcdd顧客向け詳細レビューについて(準備中) 公開情報の調査(Luna) 組織情報の資料あり
同社公式プロフィールで、シンガポールに所在する電気・機械設備企業と確認した。Akiraの2月23日付掲載主張について、同社による侵害公表や独立報道は検索で見つからなかった。
GPT-6 Luna · 手動調査 · 公開Web資料 · 調査 2026-10-04 19:22 JST
資料の確認内容・調査の限界 公開資料による対象の確認:donjon.com.sgはシンガポールのDonjon Pte Ltd。電気・機械工学、空調、再生可能エネルギー等を手がける。
参照資料と確認内容 未確認・調査の限界 掲載主張との関連、侵害の有無は独立確認できていない。 調査範囲・日時 site:donjon.com.sg 2026 ransomware Akira site:donjon.com.sg Donjon Pte Ltd company Singapore 調査記録の確定 2026-10-04 19:22 JST · 解説出力の確認 2026-10-04 19:22 JST
照合した掲載情報のSHA-256
2057e990e716f596430ffa9d462bc5e7b80526218f081146d14e0c33d68635e5犯行グループの公開URL 未保有 個別掲載先の到達確認 未確認 公開プレビュー なし(非公開の撮影結果とは別) ページプレビュー:未確認
変更履歴 (1) 2026-09-18 23:23 JST 初回観測
Promotion Management Center 観測中 日系候補 掲載グループ AiLock 掲載ドメイン pmci.com 外部データ初回取込日時 2026-09-18 23:23 JST 外部データ取込日時 2026-11-11 15:49 JST 掲載者が主張する日時 未記載 日本関連判定 掲載者の日本表記 登録企業IDとの照合 未照合 収集元 Ransomware Live 情報の出所 外部サービス経由 外部提供者の初回観測 2026-03-03 18:43 JST 推定攻撃・公開日 2025-10-14 09:00 JST メタデータ提供者 Ransomware Live 提供データの基準日時 未記録 追加情報 外部サービスが提供した掲載記録です。
企業の公式発表:この自動要約欄には未登録。別欄の公開情報調査をご覧ください。
要約の方式 ルールベース要約 入力メタデータの更新日時 2026-11-11 15:49 JST 要約の生成日時 2026-11-11 15:49 JST 公開レコードのSHA-256 d637f1450d4fa06e10e2972bfcee6d3517915891bba2859709e44e96e336952c顧客向け詳細レビューについて(準備中) 公開情報の調査(Luna) 掲載主張の報告あり(事件の独立した裏付けは未確認)
AiLockによる掲載を記録する二次ページが見つかった。PMCIの公開運営ページは米国住所を示しており、SOCRadarの日本属性は一致しない。会社発表や独立したインシデント確認は見つからず、掲載主張としてのみ扱う。
GPT-6 Luna · 手動調査 · 公開Web資料 · 調査 2026-10-04 19:22 JST
資料の確認内容・調査の限界 公開資料による対象の確認:pmci.comは米国ミネソタ州のPromotion Management Center, Inc.のサイト。記録のPromotion Management Center名とは合うが、二次データの「Japan」属性は公式所在地と矛盾する。
参照資料と確認内容 Online Reporting - Promotion Management Center, Inc公式サイトはPromotion Management Center, Inc.とミネソタ州Stacyの住所を掲載。
一次資料 · 発表日不明 · ページを確認
AiLock Ransomware Hits Promotion Management Center二次ページはAiLockがpmci.comを掲載したと記録するが、会社の確認ではない。
掲載主張の集約・転載 · 発表 2026-03-03 · ページを確認
未確認・調査の限界 当該事件を裏付ける会社・当局発表を見つけられなかった。 データベース間で掲示日が2025年10月14日と2026年3月3日に分かれており、原掲載日を解決できなかった。 調査範囲・日時 Promotion Management Center pmci.com ransomware cyberattack 2026 pmci.com Promotion Management Center ransomware 調査記録の確定 2026-10-04 19:22 JST · 解説出力の確認 2026-10-04 19:22 JST
照合した掲載情報のSHA-256
9a84592f8eb303f5159b13ecf5b61417283bf7d5ae039cc44e2f8bcbf25f3e76犯行グループの公開URL 未保有 個別掲載先の到達確認 未確認 公開プレビュー なし(非公開の撮影結果とは別) ページプレビュー:未確認
変更履歴 (2) 2026-10-07 03:28 JST 掲載情報の変更 2026-09-18 23:23 JST 初回観測
UD Trucks 観測中 日系候補 掲載グループ everest 掲載ドメイン udtrucks.co.jp 外部データ初回取込日時 2026-09-18 23:23 JST 外部データ取込日時 2026-11-11 15:49 JST 掲載者が主張する日時 未記載 日本関連判定 掲載者の日本表記 登録企業IDとの照合 未照合 収集元 Ransomware Live 情報の出所 外部サービス経由 外部提供者の初回観測 2026-02-28 11:07 JST 推定攻撃・公開日 2026-02-28 11:06 JST メタデータ提供者 Ransomware Live 提供データの基準日時 未記録 追加情報 外部サービスが提供した掲載記録です。
企業の公式発表:この自動要約欄には未登録。別欄の公開情報調査をご覧ください。
要約の方式 ルールベース要約 入力メタデータの更新日時 2026-11-11 15:49 JST 要約の生成日時 2026-11-11 15:49 JST 公開レコードのSHA-256 3123496bdce6285ec0d266e33d9e8bed1d3b5b569e7723cbbf55156cc309b3cf顧客向け詳細レビューについて(準備中) 公開情報の調査(Luna) 掲載主張の報告あり(事件の独立した裏付けは未確認)
脅威情報集約ページはUD TrucksをEverestの2月28日掲載として掲載し、別の監視一覧も同日付で記録。今回の検索で会社や規制当局の本件発表を確認できず、掲載は主張として扱う。
GPT-6 Luna · 手動調査 · 公開Web資料 · 調査 2026-10-04 19:22 JST
資料の確認内容・調査の限界 公開資料による対象の確認:UD Trucks株式会社はVolvo Group傘下の日本のトラックメーカー。ListingはEverestの公開主張として集約。
参照資料と確認内容 未確認・調査の限界 会社によるインシデント確認は検索で見つからなかった。 侵入時期と影響は公開掲載からは判明しない。 調査範囲・日時 UD Trucks Everest ransomware February 2026 調査記録の確定 2026-10-04 19:22 JST · 解説出力の確認 2026-10-04 19:22 JST
照合した掲載情報のSHA-256
fcab4d78dd00f339a71a7d7f3a76f2d14abf3f4b0516eb687a52cb17602b2a84犯行グループの公開URL http://rans…esad.onion/…個別掲載先の到達確認 HTTP応答あり(HTTP 200) 到達確認日時 2026-10-18 13:46 JST 確認方法 Tor経由・隔離ブラウザ 到達確認時の表示状態 読み込み未完了 到達確認時の対象名 表示を確認できず(白紙とは限りません) 公開プレビュー 保存画像あり 読み込み未完了の保存画面 縮小保存画像(拡大表示) · 取得日時: 2026-09-29 00:49 JST · 公開前の画像確認済み · ページ表示のみ・掲載内容未確認 · 読み込み未完了・本文未取得
保存画像の表示状態 読み込み未完了 保存画像の対象名 表示を確認できず(白紙とは限りません) 記録上の掲載グループ everest 記録上の対象企業・組織 UD Trucks 画像の読み取り・解釈(Luna) サイトの読み込み中画面とみられる。組織別の投稿本文は表示されていない。
GPT-6 Luna · 手動実行 · 公開済み保存画像のみ · 生成 2026-10-04 17:40 JST
画像の確認内容・解釈の限界 画像で確認できること Everest Groupのロゴとサイドナビゲーションが見える。メイン領域はほぼ空白で、上部に読み込み中の表示がある。 この画像では、具体的な被害・取得データの主張は読み取れません。
この画像だけでは分からないこと この画像だけでは掲載対象やデータ公開の有無を判断できない。 別のAIによる画像照合 2026-10-04 17:41 JST
解釈元の保存画像のSHA-256 8137f8831ed9a8588e1f34b4f4e3b49dee10ce7caa28c70d670fd4ee4aabbab4変更履歴 (3) 2026-10-07 03:28 JST 掲載情報の変更 2026-09-20 11:43 JST 掲載情報の変更 2026-09-18 23:23 JST 初回観測
JA AKITA KITA LIFE SERVICE, K.K 観測中 日系候補 掲載グループ incransom 掲載ドメイン ja-akitakita-ls.jp 外部データ初回取込日時 2026-09-18 23:23 JST 外部データ取込日時 2026-11-11 15:49 JST 掲載者が主張する日時 未記載 日本関連判定 掲載者の日本表記 登録企業IDとの照合 未照合 収集元 Ransomware Live 情報の出所 外部サービス経由 外部提供者の初回観測 2026-02-26 23:30 JST 推定攻撃・公開日 2025-02-25 17:06 JST メタデータ提供者 Ransomware Live 提供データの基準日時 未記録 追加情報 外部サービスが提供した掲載記録です。
企業の公式発表:この自動要約欄には未登録。別欄の公開情報調査をご覧ください。
要約の方式 ルールベース要約 入力メタデータの更新日時 2026-11-11 15:49 JST 要約の生成日時 2026-11-11 15:49 JST 公開レコードのSHA-256 6c0fb77f73e1486c2d622eeea20777a9f4aeb285c608490acd8e7593cfafa786顧客向け詳細レビューについて(準備中) 公開情報の調査(Luna) 事件資料あり(この掲載との対応は未確認)
同社の2026年2月20日付公式報告は、システムへの不正アクセスとサービス利用者情報が外部流出した可能性を公表し、原因・範囲を調査中と説明。親JAの金融・共済等システムは別環境で影響なしとした。一方、入力の推定日は2025年2月25日で、公式報告日と約1年異なるため、その掲載と同一事案とは扱えない。
GPT-6 Luna · 手動調査 · 公開Web資料 · 調査 2026-10-04 19:22 JST
資料の確認内容・調査の限界 公開資料による対象の確認:ja-akitakita-ls.jpは株式会社JAあきた北ライフサービスの公式ドメインで、JAあきた北の子会社。
参照資料と確認内容 未確認・調査の限界 公式発表は2026年2月20日付であり、入力記録の推定日(2025年2月25日)と一致しない。 犯人グループや本掲載との関連は公式報告に記載されていない。 調査範囲・日時 site:ja-akitakita-ls.jp 2025 不正アクセス JAあきた北ライフサービス JAあきた北ライフサービス 不正アクセス 2026年2月20日 調査記録の確定 2026-10-04 19:22 JST · 解説出力の確認 2026-10-04 19:22 JST
照合した掲載情報のSHA-256
1b32975a78c2e1088201caff626efb57e7fe7eb1092d346e147d6d712a539453犯行グループの公開URL http://incb…doad.onion/…個別掲載先の到達確認 確認処理失敗(HTTP応答コード未取得) 到達確認日時 2026-10-31 03:22 JST 確認方法 Tor経由・隔離ブラウザ 到達確認時の表示状態 不明(判定記録なし) 到達確認時の対象名 未確認(判定記録なし) 公開プレビュー 保存画像あり 読み込み未完了の保存画面 縮小保存画像(拡大表示) · 取得日時: 2026-09-29 00:20 JST · 公開前の画像確認済み · ページ表示のみ・掲載内容未確認 · 読み込み未完了・本文未取得
保存画像の表示状態 読み込み未完了 保存画像の対象名 表示を確認できず(白紙とは限りません) 記録上の掲載グループ incransom 記録上の対象企業・組織 JA AKITA KITA LIFE SERVICE, K.K 画像の読み取り・解釈(Luna) 開示ページの読み込み途中とみられる。本文や対象に関する情報は画像から確認できない。
GPT-6 Luna · 手動実行 · 公開済み保存画像のみ · 生成 2026-10-04 17:40 JST
画像の確認内容・解釈の限界 画像で確認できること 暗色のサイトにブログ/開示ページの見出しと、空の2列パネルが表示されている。両パネル内に読み込みスピナーがある。 この画像では、具体的な被害・取得データの主張は読み取れません。
この画像だけでは分からないこと コンテンツが表示されておらず、組織との関係や侵害・漏えいの有無は不明。 別のAIによる画像照合 2026-10-04 17:41 JST
解釈元の保存画像のSHA-256 62c33c0b7b09fc290101bccd951dccda4d52caadb51d6da0e1e6758f384ee2fa変更履歴 (3) 2026-10-07 03:28 JST 掲載情報の変更 2026-09-20 11:43 JST 掲載情報の変更 2026-09-18 23:23 JST 初回観測
Advanced Connection Corporation 観測中 日系候補 掲載グループ thegentlemen 掲載ドメイン acc-plc.com 外部データ初回取込日時 2026-09-18 23:23 JST 外部データ取込日時 2026-11-11 15:49 JST 掲載者が主張する日時 未記載 日本関連判定 掲載者の日本表記 登録企業IDとの照合 未照合 収集元 Ransomware Live 情報の出所 外部サービス経由 外部提供者の初回観測 2026-02-25 22:15 JST 推定攻撃・公開日 2026-02-25 21:35 JST メタデータ提供者 Ransomware Live 提供データの基準日時 未記録 追加情報 外部サービスが提供した掲載記録です。
企業の公式発表:この自動要約欄には未登録。別欄の公開情報調査をご覧ください。
要約の方式 ルールベース要約 入力メタデータの更新日時 2026-11-11 15:49 JST 要約の生成日時 2026-11-11 15:49 JST 公開レコードのSHA-256 6ec578ad115b6080e864adf0e6b5d30cf9507657693242f175d6a5ed27842ec4顧客向け詳細レビューについて(準備中) 公開情報の調査(Luna) 事件資料あり(この掲載との対応は未確認)
牧村は2026年1月23日に社内端末・サーバーのランサムウェア感染を公式発表。3月3日に復旧対応完了と主要システムの通常運用再開を報告し、一部データに復旧困難な部分が残るとした。
GPT-6 Luna · 手動調査 · 公開Web資料 · 調査 2026-10-04 19:22 JST
資料の確認内容・調査の限界 公開資料による対象の確認:牧村株式会社(Makimura Co., Ltd.)は大阪本社の繊維専門商社で、makimura.co.jpが公式ドメイン。
参照資料と確認内容 弊社システムにおけるランサムウェア感染についてのお知らせとお詫び会社は1月23日に一部端末・サーバーのランサムウェア感染を確認し、隔離・調査中と発表。
一次資料 · 発表 2026-01-23 · ページを確認
ランサムウェア事案に関するお詫びと復旧対応完了のお知らせ主要システムの安全性確認と復旧完了、一部データは復旧困難と報告。
一次資料 · 発表 2026-03-03 · ページを確認
未確認・調査の限界 調査範囲・日時 Makimura Co Ltd makimura.co.jp cyberattack ransomware 2026 調査記録の確定 2026-10-04 19:22 JST · 解説出力の確認 2026-10-04 19:22 JST
照合した掲載情報のSHA-256
7b118c11cd3221f38e43e45bde52aadb915f9e17d30443acc2a416872c7f3b87犯行グループの公開URL http://tezw…qkad.onion/…個別掲載先の到達確認 確認処理失敗(HTTP応答コード未取得) 到達確認日時 2026-10-31 03:24 JST 確認方法 Tor経由・隔離ブラウザ 到達確認時の表示状態 不明(判定記録なし) 到達確認時の対象名 未確認(判定記録なし) 公開プレビュー なし(非公開の撮影結果とは別) ページプレビュー:画像取得は未試行
変更履歴 (3) 2026-10-07 03:28 JST 掲載情報の変更 2026-09-20 11:43 JST 掲載情報の変更 2026-09-18 23:23 JST 初回観測
真言宗智山派 成就院 観測中 日系候補 掲載グループ tengu 掲載ドメイン jyojyuin.o.oo7.jp 外部データ初回取込日時 2026-09-18 23:23 JST 外部データ取込日時 2026-11-11 15:49 JST 掲載者が主張する日時 未記載 日本関連判定 掲載者の日本表記 登録企業IDとの照合 未照合 収集元 Ransomware Live 情報の出所 外部サービス経由 外部提供者の初回観測 2026-02-18 22:20 JST 推定攻撃・公開日 2026-02-18 22:19 JST メタデータ提供者 Ransomware Live 提供データの基準日時 未記録 追加情報 外部サービスが提供した掲載記録です。
企業の公式発表:この自動要約欄には未登録。別欄の公開情報調査をご覧ください。
要約の方式 ルールベース要約 入力メタデータの更新日時 2026-11-11 15:49 JST 要約の生成日時 2026-11-11 15:49 JST 公開レコードのSHA-256 22b72500e9db93217b14a332b0dfacdcbb6eda04acebb9513bf9bac618c1a4ce顧客向け詳細レビューについて(準備中) 公開情報の調査(Luna) 掲載対象の特定に至らず
寺院名とドメインにTengu ransomwareを加えて検索したが、当該掲載を裏付ける独立報道・公式発表・明瞭な組織プロフィールは見つからなかった。
GPT-6 Luna · 手動調査 · 公開Web資料 · 調査 2026-10-04 19:22 JST
資料の確認内容・調査の限界 公開資料による対象の確認:成就院のドメインは個人向けホスティング配下に見えるが、Tengu 掲載と寺院を結ぶ独立資料は確認できない。
未確認・調査の限界 掲載対象が記録上の寺院と同一か未確認。 攻撃・漏えいの有無は不明。 調査範囲・日時 成就院 jyojyuin.o.oo7.jp Tengu ransomware 2026 調査記録の確定 2026-10-04 19:22 JST · 解説出力の確認 2026-10-04 19:22 JST
照合した掲載情報のSHA-256
cf3ad06fe164bde888bf22a0c49f14d2f3d8b4296971acf07b4f1f6fa1ad634c犯行グループの公開URL http://long…c6qd.onion/…個別掲載先の到達確認 確認処理失敗(HTTP応答コード未取得) 到達確認日時 2026-10-26 14:00 JST 確認方法 Tor経由・隔離ブラウザ 到達確認時の表示状態 不明(判定記録なし) 到達確認時の対象名 未確認(判定記録なし) 公開プレビュー なし(非公開の撮影結果とは別) ページプレビュー:ブラウザ処理に失敗
変更履歴 (3) 2026-10-07 03:28 JST 掲載情報の変更 2026-09-20 11:43 JST 掲載情報の変更 2026-09-18 23:23 JST 初回観測
C**U*O Co., Ltd 観測中 日系候補 掲載グループ nightspire 掲載ドメイン 未記載 外部データ初回取込日時 2026-09-18 23:23 JST 外部データ取込日時 2026-11-11 15:49 JST 掲載者が主張する日時 未記載 日本関連判定 掲載者の日本表記 登録企業IDとの照合 未照合 収集元 Ransomware Live 情報の出所 外部サービス経由 外部提供者の初回観測 2026-02-15 00:09 JST 推定攻撃・公開日 2026-02-05 09:00 JST メタデータ提供者 Ransomware Live 提供データの基準日時 未記録 追加情報 外部サービスが提供した掲載記録です。
企業の公式発表:この自動要約欄には未登録。別欄の公開情報調査をご覧ください。
要約の方式 ルールベース要約 入力メタデータの更新日時 2026-11-11 15:49 JST 要約の生成日時 2026-11-11 15:49 JST 公開レコードのSHA-256 fcd52acb0e53a8fb4adf2aadaab13dfad29233c20fedb6fe8684ab7059927a4b顧客向け詳細レビューについて(準備中) 公開情報の調査(Luna) 掲載対象の特定に至らず
検索結果ではNightSpireの2026年2月の主張を追跡記事が記録しているが、会社名が伏字で公式発表・独立報道による確認は見つからなかった。別の集計記事に同名の記載があるものの、実在法人への結び付けはできない。
GPT-6 Luna · 手動調査 · 公開Web資料 · 調査 2026-10-04 19:22 JST
資料の確認内容・調査の限界 公開資料による対象の確認:入力名は伏字の『C**U*O Co., Ltd』で、ドメインもなく、正式法人を特定できない。
参照資料と確認内容 未確認・調査の限界 伏字の名称から法人を同定できず、公式プロフィールや告知を特定できない。 攻撃・流出の有無と実際の対象は独立に確認できない。 調査範囲・日時 "C**U*O Co., Ltd" NightSpire ransomware NightSpire ransomware victim February 2026 Japan company 調査記録の確定 2026-10-04 19:22 JST · 解説出力の確認 2026-10-04 19:22 JST
照合した掲載情報のSHA-256
03e76c07140e109ab7fe923a77f4124276407d696fcd11bcdb2cd79ee79377a9犯行グループの公開URL 未保有 個別掲載先の到達確認 未確認 公開プレビュー なし(非公開の撮影結果とは別) ページプレビュー:未確認
変更履歴 (2) 2026-10-07 03:28 JST 掲載情報の変更 2026-09-18 23:23 JST 初回観測
Makimura Co., Ltd. 観測中 日系候補 掲載グループ nightspire 掲載ドメイン makimura.co.jp 外部データ初回取込日時 2026-09-18 23:23 JST 外部データ取込日時 2026-11-11 15:49 JST 掲載者が主張する日時 未記載 日本関連判定 掲載者の日本表記 登録企業IDとの照合 未照合 収集元 Ransomware Live 情報の出所 外部サービス経由 外部提供者の初回観測 2026-02-15 00:05 JST 推定攻撃・公開日 2026-01-31 09:00 JST メタデータ提供者 Ransomware Live 提供データの基準日時 未記録 追加情報 外部サービスが提供した掲載記録です。
企業の公式発表:この自動要約欄には未登録。別欄の公開情報調査をご覧ください。
要約の方式 ルールベース要約 入力メタデータの更新日時 2026-11-11 15:49 JST 要約の生成日時 2026-11-11 15:49 JST 公開レコードのSHA-256 b782c7c73c1909ed01b75f4d6b5c06d66f27c6adff754b52e8402ee50205097e顧客向け詳細レビューについて(準備中) 公開情報の調査(Luna) 事件資料あり(この掲載との対応は未確認)
会社公式発表により、1月23日のランサムウェア感染と3月3日の復旧対応完了を確認。検索上の異なる脅威グループ掲載主張は会社の発表では確認されないため、攻撃者帰属は確定できない。
GPT-6 Luna · 手動調査 · 公開Web資料 · 調査 2026-10-04 19:22 JST
資料の確認内容・調査の限界 公開資料による対象の確認:牧村株式会社はmakimura.co.jpを公式サイトとして利用する大阪の繊維商社。
参照資料と確認内容 未確認・調査の限界 調査範囲・日時 Makimura Co Ltd makimura.co.jp cyberattack ransomware 2026 調査記録の確定 2026-10-04 19:22 JST · 解説出力の確認 2026-10-04 19:22 JST
照合した掲載情報のSHA-256
d4cea83b1ed167978517648ac676ea48dd66d3324cc4280a2a3aca265505fe25犯行グループの公開URL 未保有 個別掲載先の到達確認 未確認 公開プレビュー なし(非公開の撮影結果とは別) ページプレビュー:未確認
変更履歴 (2) 2026-10-07 03:28 JST 掲載情報の変更 2026-09-18 23:23 JST 初回観測
Anabuki Kosan 観測中 日系候補 掲載グループ qilin 掲載ドメイン anabuki.ne.jp 外部データ初回取込日時 2026-09-18 23:23 JST 外部データ取込日時 2026-11-11 15:49 JST 掲載者が主張する日時 未記載 日本関連判定 掲載者の日本表記 登録企業IDとの照合 未照合 収集元 Ransomware Live 情報の出所 外部サービス経由 外部提供者の初回観測 2026-02-10 20:30 JST 推定攻撃・公開日 2026-02-10 20:30 JST メタデータ提供者 Ransomware Live 提供データの基準日時 未記録 追加情報 外部サービスが提供した掲載記録です。
企業の公式発表:この自動要約欄には未登録。別欄の公開情報調査をご覧ください。
要約の方式 ルールベース要約 入力メタデータの更新日時 2026-11-11 15:49 JST 要約の生成日時 2026-11-11 15:49 JST 公開レコードのSHA-256 749a5e22be057ccf8067b8c9a2ca4e9bb75c40a71c4d3a22d5fa688d41d3e233顧客向け詳細レビューについて(準備中) 公開情報の調査(Luna) 掲載主張の報告あり(事件の独立した裏付けは未確認)
公開脅威監視一覧はAnabuki KosanをQilinの2026年2月10日掲載として記録する。元記録の2月10日と合致するが、検索で会社の本件発表や独立報道は見つからず、攻撃者主張以上の確認はない。
GPT-6 Luna · 手動調査 · 公開Web資料 · 調査 2026-10-04 19:22 JST
資料の確認内容・調査の限界 公開資料による対象の確認:穴吹興産株式会社は日本の不動産会社。Qilin 掲載は脅威情報集約サイトに記録されている。
参照資料と確認内容 Ransomware Victims in Japan - 56 AttacksAnabuki KosanをQilin、2026年2月10日として列挙。
掲載主張の集約・転載 · 発表日不明 · ページを確認
会社概要 | あなぶき興産対象会社の商号を穴吹興産株式会社(ANABUKI KOSAN INC.)と記載。
一次資料 · 発表日不明 · ページを確認
未確認・調査の限界 会社公式の掲載確認を見つけられなかった。 実際の侵入、データ流出、影響範囲は不明。 調査範囲・日時 Anabuki Kosan Qilin ransomware February 2026 調査記録の確定 2026-10-04 19:22 JST · 解説出力の確認 2026-10-04 19:22 JST
照合した掲載情報のSHA-256
8c86865e4aec0c656ecd59760c0bd487f179c13dd58bcd4219fd680a679a791b犯行グループの公開URL 未保有 個別掲載先の到達確認 未確認 公開プレビュー なし(非公開の撮影結果とは別) ページプレビュー:未確認
変更履歴 (2) 2026-10-07 03:28 JST 掲載情報の変更 2026-09-18 23:23 JST 初回観測
Y-ARCHITECTURE.STUDIO 観測中 日系候補 掲載グループ clop 掲載ドメイン y-architecture.studio 外部データ初回取込日時 2026-09-18 23:23 JST 外部データ取込日時 2026-11-11 15:49 JST 掲載者が主張する日時 未記載 日本関連判定 掲載者の日本表記 登録企業IDとの照合 未照合 収集元 Ransomware Live 情報の出所 外部サービス経由 外部提供者の初回観測 2026-02-08 05:53 JST 推定攻撃・公開日 2026-02-08 05:52 JST メタデータ提供者 Ransomware Live 提供データの基準日時 未記録 追加情報 外部サービスが提供した掲載記録です。
企業の公式発表:この自動要約欄には未登録。別欄の公開情報調査をご覧ください。
要約の方式 ルールベース要約 入力メタデータの更新日時 2026-11-11 15:49 JST 要約の生成日時 2026-11-11 15:49 JST 公開レコードのSHA-256 0f88ad61afdcb1d4e85761724fa0b6d8df63bb2ea49448539a800b2c859c9782顧客向け詳細レビューについて(準備中) 公開情報の調査(Luna) 掲載対象の特定に至らず
公式サイトはパースの建築・インテリア設計事務所を名乗り、豪州の所在地・建築士情報を掲示。一方、Clop掲載を報じる追跡記事は同名を日本の組織として扱っている。ドメイン文字列は一致するが所在地情報が食い違うため、入力の日本組織がこの豪州企業かは確定できず、侵害事実も裏付けられない。
GPT-6 Luna · 手動調査 · 公開Web資料 · 調査 2026-10-04 19:22 JST
資料の確認内容・調査の限界 公開資料による対象の確認:y-architecture.studioは豪州パースのY Architecture Studio Pty Ltdとして公式プロフィールが確認されるが、入力記録は日本とするため、掲載対象との同一性に矛盾がある。
参照資料と確認内容 Perth Architect and Interior Designer | Y Architecture Studio公式プロフィールはパースを拠点とする建築・インテリア設計事務所と記載。
一次資料 · 発表日不明 · ページを確認
Y-ARCHITECTURE.STUDIO Listed by Clop Ransomware GroupClop掲載とデータ持ち出し主張を紹介する一方、未検証の脅威グループ主張と明示。
掲載主張の集約・転載 · 発表 2026-02-07 · ページを確認
未確認・調査の限界 入力記録の国属性と公式ドメインの事業者所在地が異なり、同一性を確定できない。 追跡記事は掲載主張を示すにとどまり、実侵害を確認しない。 調査範囲・日時 Y-ARCHITECTURE.STUDIO ransomware 2026 site:y-architecture.studio about Y Architecture Studio company 調査記録の確定 2026-10-04 19:22 JST · 解説出力の確認 2026-10-04 19:22 JST
照合した掲載情報のSHA-256
743ca45c8b00b0d5a47026c6470ef2ba17e52d6966b3df4946c9f122bd30c179犯行グループの公開URL http://sant…f4ad.onion/…個別掲載先の到達確認 HTTPエラー(HTTP 404) 到達確認日時 2026-11-05 16:01 JST 確認方法 Tor経由・隔離ブラウザ 到達確認時の表示状態 不明(判定記録なし) 到達確認時の対象名 未確認(判定記録なし) 公開プレビュー なし(非公開の撮影結果とは別) ページプレビュー:HTTPエラー
変更履歴 (3) 2026-10-07 03:28 JST 掲載情報の変更 2026-09-20 11:43 JST 掲載情報の変更 2026-09-18 23:23 JST 初回観測
COBU-ARCH.COM 観測中 日系候補 掲載グループ clop 掲載ドメイン cobu-arch.com 外部データ初回取込日時 2026-09-18 23:23 JST 外部データ取込日時 2026-11-11 15:49 JST 掲載者が主張する日時 未記載 日本関連判定 掲載者の日本表記 登録企業IDとの照合 未照合 収集元 Ransomware Live 情報の出所 外部サービス経由 外部提供者の初回観測 2026-02-08 05:43 JST 推定攻撃・公開日 2026-02-08 05:43 JST メタデータ提供者 Ransomware Live 提供データの基準日時 未記録 追加情報 外部サービスが提供した掲載記録です。
企業の公式発表:この自動要約欄には未登録。別欄の公開情報調査をご覧ください。
要約の方式 ルールベース要約 入力メタデータの更新日時 2026-11-11 15:49 JST 要約の生成日時 2026-11-11 15:49 JST 公開レコードのSHA-256 17edb12bbac303aad89660f1734af056bf4c8897f40793d236c6fb15f41567f7顧客向け詳細レビューについて(準備中) 公開情報の調査(Luna) 掲載主張の報告あり(事件の独立した裏付けは未確認)
SOCRadarは同ドメインを米国COBU Architecture StudioとしてClop掲載に記録し、状態をClaimedとする。公式サイトでも事務所所在地を確認した。会社側の発表や独立した事故確認は見つからず、攻撃者掲載主張として扱う。
GPT-6 Luna · 手動調査 · 公開Web資料 · 調査 2026-10-04 19:22 JST
資料の確認内容・調査の限界 公開資料による対象の確認:cobu-arch.comは米国イリノイ州ホフマン・エステーツのCOBU Architecture Studio公式サイト。日本企業ではない。
参照資料と確認内容 COBU Architecture Studio公式サイトはCOBUをイリノイ州の建築事務所と説明。
一次資料 · 発表日不明 · ページを確認
COBU Architecture Studio Ransomware Attack by Clopトラッカーはcobu-arch.comをClopのClaimed掲載として米国に分類。
掲載主張の集約・転載 · 発表 2026-01-28 · ページを確認
未確認・調査の限界 企業による事故確認を検索で見つけられなかった。 記録元の日本属性とはトラッカー情報が矛盾する。 調査範囲・日時 COBU-ARCH cobu-arch.com ransomware cyberattack 2026 site:cobu-arch.com COBU Architecture Studio 調査記録の確定 2026-10-04 19:22 JST · 解説出力の確認 2026-10-04 19:22 JST
照合した掲載情報のSHA-256
e1b0665bfd61442a2981a754a2f59054f8a01bb7fec172aeff20d6f074af615f犯行グループの公開URL http://sant…f4ad.onion/…個別掲載先の到達確認 HTTPエラー(HTTP 404) 到達確認日時 2026-11-07 15:14 JST 確認方法 Tor経由・隔離ブラウザ 到達確認時の表示状態 不明(判定記録なし) 到達確認時の対象名 未確認(判定記録なし) 公開プレビュー なし(非公開の撮影結果とは別) ページプレビュー:HTTPエラー
変更履歴 (2) 2026-09-20 11:43 JST 掲載情報の変更 2026-09-18 23:23 JST 初回観測
Nishiyama Seisakusho 観測中 日系候補 掲載グループ thegentlemen 掲載ドメイン nishiyama-ss.co.jp 外部データ初回取込日時 2026-09-18 23:23 JST 外部データ取込日時 2026-11-11 15:49 JST 掲載者が主張する日時 未記載 日本関連判定 掲載者の日本表記 登録企業IDとの照合 未照合 収集元 Ransomware Live 情報の出所 外部サービス経由 外部提供者の初回観測 2026-02-07 03:43 JST 推定攻撃・公開日 2026-02-07 02:43 JST メタデータ提供者 Ransomware Live 提供データの基準日時 未記録 追加情報 外部サービスが提供した掲載記録です。
企業の公式発表:この自動要約欄には未登録。別欄の公開情報調査をご覧ください。
要約の方式 ルールベース要約 入力メタデータの更新日時 2026-11-11 15:49 JST 要約の生成日時 2026-11-11 15:49 JST 公開レコードのSHA-256 4b1fd8c282513283c76b603b823ec7ea1f244476a08d69a0b33bb2f5b2b969a6顧客向け詳細レビューについて(準備中) 公開情報の調査(Luna) 掲載主張の報告あり(事件の独立した裏付けは未確認)
GalaxyWardenはThe Gentlemen 掲載を2026年2月6日付で記録し、未検証の主張と明記する。この検索では、同じ事案を独立確認する企業発表や報道を確認できなかった。
GPT-6 Luna · 手動調査 · 公開Web資料 · 調査 2026-10-04 19:22 JST
資料の確認内容・調査の限界 公開資料による対象の確認:Nishiyama Seisakushoという名称の掲載主張を調査した。今回、会社公式資料による法人の照合はできていない。
参照資料と確認内容 未確認・調査の限界 今回の検索では会社による確認を見つけられなかった。 掲載の存在だけでは侵入や情報窃取の証拠にはならない。 調査範囲・日時 Nishiyama Seisakusho TheGentlemen ransomware 2026 調査記録の確定 2026-10-04 19:22 JST · 解説出力の確認 2026-10-04 19:22 JST
照合した掲載情報のSHA-256
6fb25c8fdde52a3f0ce7dc30c2d4c8337cfb245f6fb382172f37c3e7e456a221犯行グループの公開URL http://tezw…qkad.onion/…個別掲載先の到達確認 確認処理失敗(HTTP応答コード未取得) 到達確認日時 2026-10-31 03:24 JST 確認方法 Tor経由・隔離ブラウザ 到達確認時の表示状態 不明(判定記録なし) 到達確認時の対象名 未確認(判定記録なし) 公開プレビュー なし(非公開の撮影結果とは別) ページプレビュー:ブラウザ処理に失敗
変更履歴 (2) 2026-09-20 11:43 JST 掲載情報の変更 2026-09-18 23:23 JST 初回観測
TMPartner 観測中 日系候補 掲載グループ tridentlocker 掲載ドメイン tm-partner.ch 外部データ初回取込日時 2026-09-18 23:23 JST 外部データ取込日時 2026-11-11 15:49 JST 掲載者が主張する日時 未記載 日本関連判定 掲載者の日本表記 登録企業IDとの照合 未照合 収集元 Ransomware Live 情報の出所 外部サービス経由 外部提供者の初回観測 2026-02-06 18:13 JST 推定攻撃・公開日 2026-02-06 09:00 JST メタデータ提供者 Ransomware Live 提供データの基準日時 未記録 追加情報 外部サービスが提供した掲載記録です。
企業の公式発表:この自動要約欄には未登録。別欄の公開情報調査をご覧ください。
要約の方式 ルールベース要約 入力メタデータの更新日時 2026-11-11 15:49 JST 要約の生成日時 2026-11-11 15:49 JST 公開レコードのSHA-256 25dd898c8672dde1e28a53336cc81c3d77d666993ae88851d6b4da8ab36bbfe9顧客向け詳細レビューについて(準備中) 公開情報の調査(Luna) 掲載対象の特定に至らず
2026年2月6日のTridentLocker主張について追跡記事はTMPartnerと記すが、ドメインがtm-partner.chの記録と一致しない。別の報道はスウェーデンのtmpartner.seを対象とし、集計追跡には日本とする記録もある。掲載と入力ドメインの法人対応は未解決で、独立した被害確認はない。
GPT-6 Luna · 手動調査 · 公開Web資料 · 調査 2026-10-04 19:22 JST
資料の確認内容・調査の限界 公開資料による対象の確認:tm-partner.chと照合して見つかるTMPartnerの追跡記録はスウェーデンのtmpartner.seまたは日本とする別記録で、同一法人と確認できない。
参照資料と確認内容 未確認・調査の限界 入力ドメインと追跡記事の対象ドメインが異なり、法人同一性を確認できない。 会社・規制当局の発表や独立確認を見つけられなかった。 調査範囲・日時 TMPartner TridentLocker ransomware site:tm-partner.ch cyber attack ransomware 2026 調査記録の確定 2026-10-04 19:22 JST · 解説出力の確認 2026-10-04 19:22 JST
照合した掲載情報のSHA-256
12c1ec4274fa2e97a1c957a3b0b2dd6b21ca3c9f4b9237ec94f77ede9ab7d880犯行グループの公開URL http://trid…54ad.onion/…個別掲載先の到達確認 タイムアウト(HTTP応答コード未取得) 到達確認日時 2026-10-31 03:24 JST 確認方法 Tor経由・隔離ブラウザ 到達確認時の表示状態 不明(判定記録なし) 到達確認時の対象名 未確認(判定記録なし) 公開プレビュー 保存画像あり 掲載ページの保存画像 縮小保存画像(拡大表示) · 取得日時: 2026-09-28 22:52 JST · 公開前の画像確認済み
保存画像の表示状態 不明(判定記録なし) 保存画像の対象名 未確認(判定記録なし) 掲載グループ tridentlocker 対象企業・組織 TMPartner 画像の読み取り・解釈(Luna) 掲載者は具体的なファイル数と容量を主張しているが、画像だけでは内容や対象との関連を確認できない。
GPT-6 Luna · 手動実行 · 公開済み保存画像のみ · 生成 2026-09-28 23:19 JST
画像の確認内容・解釈の限界 画像で確認できること ページに漏えい日とファイル数・合計容量の表示がある。 ファイル一覧および複数のアーカイブへのリンク表示がある。 掲載者の主張 掲載者は4,739ファイル、合計2.8 GBと記載している。 掲載者は画面上の日付を漏えい日として示している。 この画像だけでは分からないこと 掲載日付の意味とデータの出所・真正性は検証できない。 リンク先やアーカイブは確認していない。 別のAIによる画像照合 2026-09-28 23:24 JST
解釈元の保存画像のSHA-256 55899e7b8b1c3d66103838b8ff05f0daee210d7f7b59e443853df0e317022e91変更履歴 (3) 2026-10-07 03:28 JST 掲載情報の変更 2026-09-20 11:43 JST 掲載情報の変更 2026-09-18 23:23 JST 初回観測
AOT Japan 観測中 日系候補 掲載グループ incransom 掲載ドメイン aotjapan.com 外部データ初回取込日時 2026-09-18 23:23 JST 外部データ取込日時 2026-11-11 15:49 JST 掲載者が主張する日時 未記載 日本関連判定 掲載者の日本表記 登録企業IDとの照合 未照合 収集元 Ransomware Live 情報の出所 外部サービス経由 外部提供者の初回観測 2026-02-05 09:34 JST 推定攻撃・公開日 2026-02-05 09:00 JST メタデータ提供者 Ransomware Live 提供データの基準日時 未記録 追加情報 外部サービスが提供した掲載記録です。
企業の公式発表:この自動要約欄には未登録。別欄の公開情報調査をご覧ください。
要約の方式 ルールベース要約 入力メタデータの更新日時 2026-11-11 15:49 JST 要約の生成日時 2026-11-11 15:49 JST 公開レコードのSHA-256 b3de373351f975fdbf17641fc3e71eb212d709276776901b6e759d2f713121b2顧客向け詳細レビューについて(準備中) 公開情報の調査(Luna) 掲載主張の報告あり(事件の独立した裏付けは未確認)
攻撃者掲載を示す集約記事が1件見つかったが、会社発表や独立した確認は検索で得られなかった。公式会社概要で組織と事業は確認した。掲載内容を侵害確認として扱わない。
GPT-6 Luna · 手動調査 · 公開Web資料 · 調査 2026-10-04 19:22 JST
資料の確認内容・調査の限界 公開資料による対象の確認:株式会社シンシア(SINCERE Corporation)は東京・品川区本社の資源循環・リサイクル・環境整備会社で、sincerehq.comは公式ドメイン。
参照資料と確認内容 会社概要 | 株式会社シンシア公式概要は株式会社シンシア(英語名SINCERE Corporation)の所在地・事業を説明。
一次資料 · 発表日不明 · ページを確認
Ransomware Group thegentlemen Hits: Sincere Corporation掲載集約記事はThe Gentlemenによる主張を記録するが、独立検証ではない。
掲載主張の集約・転載 · 発表 2026-01-21 · ページを確認
未確認・調査の限界 会社または当局による事故確認は見つからなかった。 記事に米国企業と日本企業の相反する説明があり、掲載対象の同定を独立確認できない。 調査範囲・日時 Sincere Corporation sincerehq.com cyberattack ransomware 2026 site:sincerehq.com Sincere Corporation Japan 会社概要 調査記録の確定 2026-10-04 19:22 JST · 解説出力の確認 2026-10-04 19:22 JST
照合した掲載情報のSHA-256
be6d68125f0583979d69548f21d6fee61f652550600016b9c1ff32c66a79d89c犯行グループの公開URL http://incb…doad.onion/…個別掲載先の到達確認 確認処理失敗(HTTP応答コード未取得) 到達確認日時 2026-11-03 15:59 JST 確認方法 Tor経由・隔離ブラウザ 到達確認時の表示状態 不明(判定記録なし) 到達確認時の対象名 未確認(判定記録なし) 公開プレビュー 保存画像あり 読み込み未完了の保存画面 縮小保存画像(拡大表示) · 取得日時: 2026-09-29 00:21 JST · 公開前の画像確認済み · ページ表示のみ・掲載内容未確認 · 読み込み未完了・本文未取得
保存画像の表示状態 読み込み未完了 保存画像の対象名 表示を確認できず(白紙とは限りません) 記録上の掲載グループ incransom 記録上の対象企業・組織 AOT Japan 画像の読み取り・解釈(Luna) 開示ページの読み込み途中とみられる。本文や対象に関する情報は画像から確認できない。
GPT-6 Luna · 手動実行 · 公開済み保存画像のみ · 生成 2026-10-04 17:40 JST
画像の確認内容・解釈の限界 画像で確認できること 暗色のサイトにブログ/開示ページの見出しと、空の2列パネルが表示されている。両パネル内に読み込みスピナーがある。 この画像では、具体的な被害・取得データの主張は読み取れません。
この画像だけでは分からないこと コンテンツが表示されておらず、組織との関係や侵害・漏えいの有無は不明。 別のAIによる画像照合 2026-10-04 17:41 JST
解釈元の保存画像のSHA-256 18cb1c1b85973f34069264450a70ba74960a0acc7c1d9943b237ca5943caef1b変更履歴 (3) 2026-10-07 03:28 JST 掲載情報の変更 2026-09-20 11:43 JST 掲載情報の変更 2026-09-18 23:23 JST 初回観測
KOUEI 観測中 日系候補 掲載グループ qilin 掲載ドメイン www.kabkouei.co.jp 外部データ初回取込日時 2026-09-18 23:23 JST 外部データ取込日時 2026-11-11 15:49 JST 掲載者が主張する日時 未記載 日本関連判定 掲載者の日本表記 登録企業IDとの照合 未照合 収集元 Ransomware Live 情報の出所 外部サービス経由 外部提供者の初回観測 2026-02-03 00:10 JST 推定攻撃・公開日 2026-02-02 09:00 JST メタデータ提供者 Ransomware Live 提供データの基準日時 未記録 追加情報 外部サービスが提供した掲載記録です。
企業の公式発表:この自動要約欄には未登録。別欄の公開情報調査をご覧ください。
要約の方式 ルールベース要約 入力メタデータの更新日時 2026-11-11 15:49 JST 要約の生成日時 2026-11-11 15:49 JST 公開レコードのSHA-256 5a1283a628013bd585ce6fb401a15d5b34aca2684092307203aa80efaf4385f1顧客向け詳細レビューについて(準備中) 公開情報の調査(Luna) 掲載主張の報告あり(事件の独立した裏付けは未確認)
Ransomfeedは2026年2月2日付でKOUEIのQilin掲載を記録するが、記載ドメインはkoueitrading.comで、入力のkabkouei.co.jpと異なる。対象法人は未確定で、独立した事件報道は確認できなかった。
GPT-6 Luna · 手動調査 · 公開Web資料 · 調査 2026-10-04 19:22 JST
資料の確認内容・調査の限界 公開資料による対象の確認:掲載対象はKOUEIとされるが、参照資料のkoueitrading.comと記録のkabkouei.co.jpは異なり、同じ法人か未確認。
参照資料と確認内容 未確認・調査の限界 参照資料と元記録のドメインが異なり、同じ会社との照合ができていない。 会社の事故告知や独立した報道は今回の検索では見つからなかった。 調査範囲・日時 KOUEI Qilin ransomware February 2026 kabkouei.co.jp 調査記録の確定 2026-10-04 19:22 JST · 解説出力の確認 2026-10-04 19:22 JST
照合した掲載情報のSHA-256
0a8ed9800d93125fd2b8fa3c6c6557041f5b25acfd59e1e304f7a4ca5acb0645犯行グループの公開URL 未保有 個別掲載先の到達確認 未確認 公開プレビュー なし(非公開の撮影結果とは別) ページプレビュー:未確認
変更履歴 (2) 2026-10-07 03:28 JST 掲載情報の変更 2026-09-18 23:23 JST 初回観測
Shinwa Co Ltd 観測中 日系候補 掲載グループ everest 掲載ドメイン shinwa.co.jp 外部データ初回取込日時 2026-09-18 23:23 JST 外部データ取込日時 2026-11-11 15:49 JST 掲載者が主張する日時 未記載 日本関連判定 掲載者の日本表記 登録企業IDとの照合 未照合 収集元 Ransomware Live 情報の出所 外部サービス経由 外部提供者の初回観測 2026-02-02 07:21 JST 推定攻撃・公開日 2026-02-02 07:21 JST メタデータ提供者 Ransomware Live 提供データの基準日時 未記録 追加情報 外部サービスが提供した掲載記録です。
企業の公式発表:この自動要約欄には未登録。別欄の公開情報調査をご覧ください。
要約の方式 ルールベース要約 入力メタデータの更新日時 2026-11-11 15:49 JST 要約の生成日時 2026-11-11 15:49 JST 公開レコードのSHA-256 5fbdad011975b328522951fb4bf2235491e4ce8c4f2ab89bcbfe198cc3a63756顧客向け詳細レビューについて(準備中) 公開情報の調査(Luna) 組織情報の資料あり
指定ドメイン上の公式資料で、新和工業株式会社(神戸市)が組込みコンピュータ等を製造していることを確認。Everest掲載に関する指定ドメイン検索では同社の侵害公表や独立報道を確認できなかった。
GPT-6 Luna · 手動調査 · 公開Web資料 · 調査 2026-10-04 19:22 JST
資料の確認内容・調査の限界 公開資料による対象の確認:shinwa.co.jpの公式製品資料は神戸市の新和工業株式会社を製造元として記載。『Shinwa』の同名企業全般とは区別する。
参照資料と確認内容 未確認・調査の限界 同名の他法人との混同に注意が必要。 Everestの掲載主張との関連や侵害の有無は独立確認できていない。 調査範囲・日時 site:shinwa.co.jp 2026 ランサムウェア 不正アクセス Shinwa site:shinwa.co.jp 会社概要 株式会社新和工業 調査記録の確定 2026-10-04 19:22 JST · 解説出力の確認 2026-10-04 19:22 JST
照合した掲載情報のSHA-256
47d7febc715d81e32b738bdf607e480b19d5d89d266d45f5abb7e862ac09e0e2犯行グループの公開URL http://rans…esad.onion/…個別掲載先の到達確認 HTTP応答あり(HTTP 200) 到達確認日時 2026-10-17 13:41 JST 確認方法 Tor経由・隔離ブラウザ 到達確認時の表示状態 読み込み未完了 到達確認時の対象名 表示を確認できず(白紙とは限りません) 公開プレビュー 保存画像あり 読み込み未完了の保存画面 縮小保存画像(拡大表示) · 取得日時: 2026-09-29 00:48 JST · 公開前の画像確認済み · ページ表示のみ・掲載内容未確認 · 読み込み未完了・本文未取得
保存画像の表示状態 読み込み未完了 保存画像の対象名 表示を確認できず(白紙とは限りません) 記録上の掲載グループ everest 記録上の対象企業・組織 Shinwa Co Ltd 画像の読み取り・解釈(Luna) サイトの読み込み中画面とみられる。組織別の投稿本文は表示されていない。
GPT-6 Luna · 手動実行 · 公開済み保存画像のみ · 生成 2026-10-04 17:40 JST
画像の確認内容・解釈の限界 画像で確認できること Everest Groupのロゴとサイドナビゲーションが見える。メイン領域はほぼ空白で、上部に読み込み中の表示がある。 この画像では、具体的な被害・取得データの主張は読み取れません。
この画像だけでは分からないこと この画像だけでは掲載対象やデータ公開の有無を判断できない。 別のAIによる画像照合 2026-10-04 17:41 JST
解釈元の保存画像のSHA-256 8137f8831ed9a8588e1f34b4f4e3b49dee10ce7caa28c70d670fd4ee4aabbab4変更履歴 (2) 2026-09-20 11:43 JST 掲載情報の変更 2026-09-18 23:23 JST 初回観測
Hosowaka Micron Group 観測中 日系候補 掲載グループ everest 掲載ドメイン hosokawamicron.co.jp 外部データ初回取込日時 2026-09-18 23:23 JST 外部データ取込日時 2026-11-11 15:49 JST 掲載者が主張する日時 未記載 日本関連判定 掲載者の日本表記 登録企業IDとの照合 未照合 収集元 Ransomware Live 情報の出所 外部サービス経由 外部提供者の初回観測 2026-02-02 07:21 JST 推定攻撃・公開日 2026-02-02 07:21 JST メタデータ提供者 Ransomware Live 提供データの基準日時 未記録 追加情報 外部サービスが提供した掲載記録です。
企業の公式発表:この自動要約欄には未登録。別欄の公開情報調査をご覧ください。
要約の方式 ルールベース要約 入力メタデータの更新日時 2026-11-11 15:49 JST 要約の生成日時 2026-11-11 15:49 JST 公開レコードのSHA-256 55033e70087eba256d27a436a231bd1a5ff5f0f086df84dcda3090c99de2e477顧客向け詳細レビューについて(準備中) 公開情報の調査(Luna) 事件資料あり(この掲載との対応は未確認)
同社は2026年2月2日にサイバー攻撃の可能性を把握し、2月15日に流出が疑われるファイルのネット公開を確認。3月27日の最終報では、クラウドストレージの1アカウントへの不正ログオンと保存ファイルの漏えいが判明したと公表した。対象情報は顧客・取引先関連257件、従業員等1,470件、従業員家族1件とされる。
GPT-6 Luna · 手動調査 · 公開Web資料 · 調査 2026-10-04 19:22 JST
資料の確認内容・調査の限界 公開資料による対象の確認:HOSOKAWA MICRON CORPORATION(ホソカワミクロン株式会社)は粉体処理機器メーカー。公式サイトはhosokawamicron.co.jp。
参照資料と確認内容 未確認・調査の限界 会社は侵入に使われたID・パスワードが漏えいまたは推測されたと見ているが、経路を特定していない。 二次被害は発表時点で未確認。 調査範囲・日時 Hosokawa Micron cyberattack ransomware 2026 official 調査記録の確定 2026-10-04 19:22 JST · 解説出力の確認 2026-10-04 19:22 JST
照合した掲載情報のSHA-256
770c95cdf3e879019aba89e0aa8800f8cd7841472b09e1b5b8d3155dd97b2dca犯行グループの公開URL http://rans…esad.onion/…個別掲載先の到達確認 タイムアウト(HTTP応答コード未取得) 到達確認日時 2026-10-31 03:23 JST 確認方法 Tor経由・隔離ブラウザ 到達確認時の表示状態 不明(判定記録なし) 到達確認時の対象名 未確認(判定記録なし) 公開プレビュー なし(非公開の撮影結果とは別) ページプレビュー:タイムアウト
変更履歴 (3) 2026-10-07 03:28 JST 掲載情報の変更 2026-09-20 11:43 JST 掲載情報の変更 2026-09-18 23:23 JST 初回観測
Golden Growth Biotechnology 観測中 日系候補 掲載グループ nightspire 掲載ドメイン ggb.vn 外部データ初回取込日時 2026-09-18 23:23 JST 外部データ取込日時 2026-11-11 15:49 JST 掲載者が主張する日時 未記載 日本関連判定 掲載者の日本表記 登録企業IDとの照合 未照合 収集元 Ransomware Live 情報の出所 外部サービス経由 外部提供者の初回観測 2026-01-25 14:16 JST 推定攻撃・公開日 2026-01-25 14:16 JST メタデータ提供者 Ransomware Live 提供データの基準日時 未記録 追加情報 外部サービスが提供した掲載記録です。
企業の公式発表:この自動要約欄には未登録。別欄の公開情報調査をご覧ください。
要約の方式 ルールベース要約 入力メタデータの更新日時 2026-11-11 15:49 JST 要約の生成日時 2026-11-11 15:49 JST 公開レコードのSHA-256 53e557c16d5c4520f78b8bbecadcfd336110eb71359739f86e80bb6ad65ebb8f顧客向け詳細レビューについて(準備中) 公開情報の調査(Luna) 掲載対象の特定に至らず
SOCRadarはggb.vnのNightSpire掲載を2026年1月25日付で記録し、国を日本と分類している。今回、法人所在地や日本との関係を一次資料で照合できず、会社による事件の確認や独立した報道も見つからなかった。
GPT-6 Luna · 手動調査 · 公開Web資料 · 調査 2026-10-04 19:22 JST
資料の確認内容・調査の限界 公開資料による対象の確認:記録のggb.vnはベトナムの国別ドメインだが、集約サイトはGolden Growth Biotechnologyを日本に分類している。ドメインだけでは所在地や資本関係を確定できない。
参照資料と確認内容 未確認・調査の限界 集約サイトの企業名・国分類を一次資料で確認できていない。 会社の事故告知は今回の検索では見つからなかった。 調査範囲・日時 Golden Growth Biotechnology ggb.vn NightSpire ransomware 2026 調査記録の確定 2026-10-04 19:22 JST · 解説出力の確認 2026-10-04 19:22 JST
照合した掲載情報のSHA-256
b10156de5d3f024d23073b958be9522e015aea914f7aac0e542c24793e7a1400犯行グループの公開URL 未保有 個別掲載先の到達確認 未確認 公開プレビュー なし(非公開の撮影結果とは別) ページプレビュー:未確認
変更履歴 (2) 2026-10-07 03:28 JST 掲載情報の変更 2026-09-18 23:23 JST 初回観測
LTS Group 観測中 日系候補 掲載グループ worldleaks 掲載ドメイン ltsgroup.tech 外部データ初回取込日時 2026-09-18 23:23 JST 外部データ取込日時 2026-11-11 15:49 JST 掲載者が主張する日時 未記載 日本関連判定 掲載者の日本表記 登録企業IDとの照合 未照合 収集元 Ransomware Live 情報の出所 外部サービス経由 外部提供者の初回観測 2026-01-25 00:48 JST 推定攻撃・公開日 2025-10-27 09:00 JST メタデータ提供者 Ransomware Live 提供データの基準日時 未記録 追加情報 外部サービスが提供した掲載記録です。
企業の公式発表:この自動要約欄には未登録。別欄の公開情報調査をご覧ください。
要約の方式 ルールベース要約 入力メタデータの更新日時 2026-11-11 15:49 JST 要約の生成日時 2026-11-11 15:49 JST 公開レコードのSHA-256 d3082569b3c59a92506d2bd67b284e6d5995808a742dc07d10989127de661a90顧客向け詳細レビューについて(準備中) 公開情報の調査(Luna) 組織情報の資料あり
公式AboutページはLTS GroupをベトナムのITアウトソーシング企業と説明し、日本・米国・韓国等の拠点も掲載。WorldLeaksの主張に関する指定ドメイン検索では、同社の侵害公表や独立した事件報道を確認できなかった。
GPT-6 Luna · 手動調査 · 公開Web資料 · 調査 2026-10-04 19:22 JST
資料の確認内容・調査の限界 公開資料による対象の確認:ltsgroup.techはベトナム本社のLTS Group(Lotus Technology Services)の公式サイトで、日本拠点も記載する。
参照資料と確認内容 未確認・調査の限界 WorldLeaks掲載との関連、侵害の有無は独立確認できていない。 調査範囲・日時 site:ltsgroup.tech 2025 WorldLeaks ransomware LTS Group company site:ltsgroup.tech/about-us LTS Group company Vietnam 調査記録の確定 2026-10-04 19:22 JST · 解説出力の確認 2026-10-04 19:22 JST
照合した掲載情報のSHA-256
675a3b914d100f7ae7df1bb1d5ebbcf1ac9dbf2682e3af9fc199b37aa656500c犯行グループの公開URL https://worl…fuid.onion/…個別掲載先の到達確認 確認処理失敗(HTTP応答コード未取得) 到達確認日時 2026-11-02 15:25 JST 確認方法 Tor経由・隔離ブラウザ 到達確認時の表示状態 不明(判定記録なし) 到達確認時の対象名 未確認(判定記録なし) 公開プレビュー なし(非公開の撮影結果とは別) ページプレビュー:ブラウザ処理に失敗
変更履歴 (3) 2026-10-07 03:28 JST 掲載情報の変更 2026-09-20 11:43 JST 掲載情報の変更 2026-09-18 23:23 JST 初回観測
Sincere Corporation 観測中 日系候補 掲載グループ thegentlemen 掲載ドメイン sincerehq.com 外部データ初回取込日時 2026-09-18 23:23 JST 外部データ取込日時 2026-11-11 15:49 JST 掲載者が主張する日時 未記載 日本関連判定 掲載者の日本表記 登録企業IDとの照合 未照合 収集元 Ransomware Live 情報の出所 外部サービス経由 外部提供者の初回観測 2026-01-21 09:27 JST 推定攻撃・公開日 2026-01-21 08:52 JST メタデータ提供者 Ransomware Live 提供データの基準日時 未記録 追加情報 外部サービスが提供した掲載記録です。
企業の公式発表:この自動要約欄には未登録。別欄の公開情報調査をご覧ください。
要約の方式 ルールベース要約 入力メタデータの更新日時 2026-11-11 15:49 JST 要約の生成日時 2026-11-11 15:49 JST 公開レコードのSHA-256 91431e875850d8cbab7b5bbaf96fce00df1b299cb84186a32c4a8b70189ca227顧客向け詳細レビューについて(準備中) 公開情報の調査(Luna) 組織情報の資料あり
記録に付属のSincere名と公式会社概要は一致するが、今回の検索結果から当該レコードに対応する独立した事故告知は確認できなかった。過去や別法人の事案を同一視しない。
GPT-6 Luna · 手動調査 · 公開Web資料 · 調査 2026-10-04 19:22 JST
会社概要 | 株式会社シンシア · 一次資料 · ページを確認 資料の確認内容・調査の限界 公開資料による対象の確認:株式会社シンシアの公式会社概要は東京都品川区本社の環境サービス会社と確認する。
参照資料と確認内容 会社概要 | 株式会社シンシア会社名・所在地・事業を掲載する公式概要。
一次資料 · 発表日不明 · ページを確認
未確認・調査の限界 このグループの事件情報と結び付く会社発表・信頼できる報道を見つけられなかった。 調査範囲・日時 Sincere Corporation sincerehq.com cyberattack ransomware 2026 site:sincerehq.com Sincere Corporation Japan 会社概要 調査記録の確定 2026-10-04 19:22 JST · 解説出力の確認 2026-10-04 19:22 JST
照合した掲載情報のSHA-256
f25020990c082e42463806decf94edda8d123fc8d35d0ff2865f0c66d3818751犯行グループの公開URL http://tezw…qkad.onion/…個別掲載先の到達確認 確認処理失敗(HTTP応答コード未取得) 到達確認日時 2026-10-31 03:24 JST 確認方法 Tor経由・隔離ブラウザ 到達確認時の表示状態 不明(判定記録なし) 到達確認時の対象名 未確認(判定記録なし) 公開プレビュー なし(非公開の撮影結果とは別) ページプレビュー:画像取得は未試行
変更履歴 (3) 2026-10-07 03:28 JST 掲載情報の変更 2026-09-20 11:43 JST 掲載情報の変更 2026-09-18 23:23 JST 初回観測
Tepco-Group 観測中 日系候補 掲載グループ direwolf 掲載ドメイン tepco-group.com 外部データ初回取込日時 2026-09-18 23:23 JST 外部データ取込日時 2026-11-11 15:49 JST 掲載者が主張する日時 未記載 日本関連判定 掲載者の日本表記 登録企業IDとの照合 未照合 収集元 Ransomware Live 情報の出所 外部サービス経由 外部提供者の初回観測 2026-01-14 01:45 JST 推定攻撃・公開日 2026-01-14 00:58 JST メタデータ提供者 Ransomware Live 提供データの基準日時 未記録 追加情報 外部サービスが提供した掲載記録です。
企業の公式発表:この自動要約欄には未登録。別欄の公開情報調査をご覧ください。
要約の方式 ルールベース要約 入力メタデータの更新日時 2026-11-11 15:49 JST 要約の生成日時 2026-11-11 15:49 JST 公開レコードのSHA-256 7ee1a0ad4fd170945754a11b526ebbcfedd3b8a588c2da72dfebc7d690ac7ac7顧客向け詳細レビューについて(準備中) 公開情報の調査(Luna) 掲載対象の特定に至らず
tepco-group.com、Direwolf、2026年1月の条件で検索したが、事件を裏付ける資料や公式企業プロフィールを確認できなかった。対象組織と主張の関係は未解決。
GPT-6 Luna · 手動調査 · 公開Web資料 · 調査 2026-10-04 19:22 JST
資料の確認内容・調査の限界 公開資料による対象の確認:tepco-group.comとDirewolfの主張に対応する組織・独立資料を特定できなかった。
未確認・調査の限界 対象組織を特定できていない。 独立した事件資料は見つからなかったが、事件がなかったという意味ではない。 調査範囲・日時 tepco-group.com Direwolf ransomware January 2026 調査記録の確定 2026-10-04 19:22 JST · 解説出力の確認 2026-10-04 19:22 JST
照合した掲載情報のSHA-256
8380cba510ba931f2d3078d8fc09d44b949d7e35f58128718d78eddd1ebd2bcc犯行グループの公開URL http://dire…d4qd.onion/…個別掲載先の到達確認 タイムアウト(HTTP応答コード未取得) 到達確認日時 2026-11-09 15:53 JST 確認方法 Tor経由・隔離ブラウザ 到達確認時の表示状態 不明(判定記録なし) 到達確認時の対象名 未確認(判定記録なし) 公開プレビュー なし(非公開の撮影結果とは別) ページプレビュー:タイムアウト
変更履歴 (3) 2026-10-07 03:28 JST 掲載情報の変更 2026-09-20 11:43 JST 掲載情報の変更 2026-09-18 23:23 JST 初回観測
Nissan Motor Corporation 観測中 日系候補 掲載グループ everest 掲載ドメイン 未記載 外部データ初回取込日時 2026-09-18 23:23 JST 外部データ取込日時 2026-11-11 15:49 JST 掲載者が主張する日時 未記載 日本関連判定 掲載者の日本表記 登録企業IDとの照合 未照合 収集元 Ransomware Live 情報の出所 外部サービス経由 外部提供者の初回観測 2026-01-11 03:20 JST 推定攻撃・公開日 2026-01-11 03:20 JST メタデータ提供者 Ransomware Live 提供データの基準日時 未記録 追加情報 外部サービスが提供した掲載記録です。
企業の公式発表:この自動要約欄には未登録。別欄の公開情報調査をご覧ください。
要約の方式 ルールベース要約 入力メタデータの更新日時 2026-11-11 15:49 JST 要約の生成日時 2026-11-11 15:49 JST 公開レコードのSHA-256 39a5c0eebccdf53a46e826fedad0dd7797e3d27837b559d77a90520cde4993ad顧客向け詳細レビューについて(準備中) 公開情報の調査(Luna) 掲載主張の報告あり(事件の独立した裏付けは未確認)
今回確認した追跡記事が報告する掲載日は2026年4月1日で、記録の推定日1月10日と一致しない。記事はEverestの掲載主張を未検証として扱っている。この掲載を裏付ける会社発表や独立した事件報道は、今回の検索では確認できなかった。
GPT-6 Luna · 手動調査 · 公開Web資料 · 調査 2026-10-04 19:22 JST
資料の確認内容・調査の限界 公開資料による対象の確認:Nissan Motor Corporationは日産自動車株式会社。入力はドメインなしのため、会社名での特定に基づく。
参照資料と確認内容 未確認・調査の限界 追跡記事の掲載日は2026年4月1日で、入力の推定日1月10日と一致しない。 公式確認や独立したインシデント報道は見つからず、実侵害は未確認。 調査範囲・日時 Nissan Motor Corporation Everest ransomware January 2026 official site:nissan-global.com 2026 ransomware data breach Everest 調査記録の確定 2026-10-04 19:22 JST · 解説出力の確認 2026-10-04 19:22 JST
照合した掲載情報のSHA-256
03a9ba3cbbce833fc37bd970063fe9f907a4f261084dadc2afb681aae2c0c67a犯行グループの公開URL http://rans…esad.onion/…個別掲載先の到達確認 タイムアウト(HTTP応答コード未取得) 到達確認日時 2026-11-11 15:47 JST 確認方法 Tor経由・隔離ブラウザ 到達確認時の表示状態 不明(判定記録なし) 到達確認時の対象名 未確認(判定記録なし) 公開プレビュー 保存画像あり 読み込み未完了の保存画面 縮小保存画像(拡大表示) · 取得日時: 2026-09-29 00:24 JST · 公開前の画像確認済み · ページ表示のみ・掲載内容未確認 · 読み込み未完了・本文未取得
保存画像の表示状態 読み込み未完了 保存画像の対象名 表示を確認できず(白紙とは限りません) 記録上の掲載グループ everest 記録上の対象企業・組織 Nissan Motor Corporation 画像の読み取り・解釈(Luna) サイトの読み込み中画面とみられる。組織別の投稿本文は表示されていない。
GPT-6 Luna · 手動実行 · 公開済み保存画像のみ · 生成 2026-10-04 17:40 JST
画像の確認内容・解釈の限界 画像で確認できること Everest Groupのロゴとサイドナビゲーションが見える。メイン領域はほぼ空白で、上部に読み込み中の表示がある。 この画像では、具体的な被害・取得データの主張は読み取れません。
この画像だけでは分からないこと この画像だけでは掲載対象やデータ公開の有無を判断できない。 別のAIによる画像照合 2026-10-04 17:41 JST
解釈元の保存画像のSHA-256 8137f8831ed9a8588e1f34b4f4e3b49dee10ce7caa28c70d670fd4ee4aabbab4変更履歴 (3) 2026-10-07 03:28 JST 掲載情報の変更 2026-09-20 11:43 JST 掲載情報の変更 2026-09-18 23:23 JST 初回観測
Sugawara Laboratories 観測中 日系候補 掲載グループ qilin 掲載ドメイン www.sugawara-labs.co.jp 外部データ初回取込日時 2026-09-18 23:23 JST 外部データ取込日時 2026-11-11 15:49 JST 掲載者が主張する日時 未記載 日本関連判定 掲載者の日本表記 登録企業IDとの照合 未照合 収集元 Ransomware Live 情報の出所 外部サービス経由 外部提供者の初回観測 2026-01-02 14:53 JST 推定攻撃・公開日 2026-01-02 14:53 JST メタデータ提供者 Ransomware Live 提供データの基準日時 未記録 追加情報 外部サービスが提供した掲載記録です。
企業の公式発表:この自動要約欄には未登録。別欄の公開情報調査をご覧ください。
要約の方式 ルールベース要約 入力メタデータの更新日時 2026-11-11 15:49 JST 要約の生成日時 2026-11-11 15:49 JST 公開レコードのSHA-256 7d6f6e1cafbebbf9f1e0701daee3d32fd01cef616cc077c25b55bad4f843a559顧客向け詳細レビューについて(準備中) 公開情報の調査(Luna) 当該掲載を裏付ける独立資料は未確認
ドメイン名を含む検索で、対象法人を同定する公式情報や事故を裏付ける一次資料・独立報道を確認できなかった。
GPT-6 Luna · 手動調査 · 公開Web資料 · 調査 2026-10-04 19:22 JST
資料の確認内容・調査の限界 公開資料による対象の確認:sugawara-labs.co.jpの運営組織を今回公式情報から確認できなかった。
未確認・調査の限界 法人とドメインの同一性が未解決。 対象に関する独立事故情報を検索で確認できなかった。 調査範囲・日時 Sugawara Laboratories ransomware cyberattack 2026 official 調査記録の確定 2026-10-04 19:22 JST · 解説出力の確認 2026-10-04 19:22 JST
照合した掲載情報のSHA-256
588202e84e6938bf88511b22062c3fae14a6322ab396838148caafb3dcac102e犯行グループの公開URL 未保有 個別掲載先の到達確認 未確認 公開プレビュー なし(非公開の撮影結果とは別) ページプレビュー:未確認
変更履歴 (1) 2026-09-18 23:23 JST 初回観測
47club.jp 観測中 日系候補 掲載グループ safepay 掲載ドメイン 47club.jp 外部データ初回取込日時 2026-09-18 23:23 JST 外部データ取込日時 2026-11-11 15:49 JST 掲載者が主張する日時 未記載 日本関連判定 掲載者の日本表記 登録企業IDとの照合 未照合 収集元 Ransomware Live 情報の出所 外部サービス経由 外部提供者の初回観測 2025-12-25 06:22 JST 推定攻撃・公開日 2025-12-25 06:22 JST メタデータ提供者 Ransomware Live 提供データの基準日時 未記録 追加情報 外部サービスが提供した掲載記録です。
企業の公式発表:この自動要約欄には未登録。別欄の公開情報調査をご覧ください。
要約の方式 ルールベース要約 入力メタデータの更新日時 2026-11-11 15:49 JST 要約の生成日時 2026-11-11 15:49 JST 公開レコードのSHA-256 243a79c666de72c88c03f794f57c2c5becc9ef57f16afdc38d440113366fab78顧客向け詳細レビューについて(準備中) 公開情報の調査(Luna) 事件資料あり(この掲載との対応は未確認)
47CLUBは2025年12月10日、11月28日にサーバーがランサムウェアで暗号化されたと公表。一部社内ファイルが保存され、情報流出の可能性は調査中だった。SafePayの掲載は会社発表後だが、会社は攻撃者名を示していない。
GPT-6 Luna · 手動調査 · 公開Web資料 · 調査 2026-10-04 19:22 JST
資料の確認内容・調査の限界 公開資料による対象の確認:株式会社47CLUBは、2025年12月の公式告知に記載された国内の電子商取引・地域販促事業者。
参照資料と確認内容 サイバー攻撃に関するご報告とお詫び会社は11月28日の攻撃後にランサムウェアによるサーバー暗号化を確認し、情報流出の可能性を調査中と公表。
一次資料 · 発表 2025-12-10 · ページを確認
Safepay Ransomware Targets 47CLUB in Japan12月24日にSafePayが47CLUBへの攻撃を主張したと報告。会社告知はSafePayへの帰属を示していない。
掲載主張の集約・転載 · 発表 2025-12-25 · ページを確認
未確認・調査の限界 SafePayの後日の主張と、会社が確認した11月28日の事件との直接の関係は未確認。 会社告知は、その時点で具体的な情報流出を確認していないとしていた。 調査範囲・日時 47club.jp SafePay ransomware December 2025 47club.jp cyberattack ransomware official December 2025 調査記録の確定 2026-10-04 19:22 JST · 解説出力の確認 2026-10-04 19:22 JST
照合した掲載情報のSHA-256
d6c095da3cef1579dfb36984e842fc5c26bbe7e686d8a0ca80790a0aa5d113b5犯行グループの公開URL http://safe…moyd.onion/…個別掲載先の到達確認 HTTP応答あり(HTTP 200) 到達確認日時 2026-10-31 14:57 JST 確認方法 Tor経由・隔離ブラウザ 到達確認時の表示状態 不明(判定記録なし) 到達確認時の対象名 未確認(判定記録なし) 公開プレビュー 保存画像あり 掲載ページの保存画像 縮小保存画像(拡大表示) · 取得日時: 2026-09-28 22:56 JST · 公開前の画像確認済み
保存画像の表示状態 不明(判定記録なし) 保存画像の対象名 未確認(判定記録なし) 掲載グループ safepay 対象企業・組織 47club.jp 画像の読み取り・解釈(Luna) 企業プロフィールが中心で、侵害や漏えいに関する具体的な説明は画像内で確認できない。
GPT-6 Luna · 手動実行 · 公開済み保存画像のみ · 生成 2026-09-28 23:19 JST
画像の確認内容・解釈の限界 画像で確認できること 地域産品の電子商取引・マーケティング事業に関する紹介文が表示されている。 画面上の日付表示と閲覧数表示がある。 掲載者の主張 掲載文は同社の事業内容や取引先について説明している。 この画像だけでは分からないこと 掲載文や画面上の日付・閲覧数の正確性は確認できない。 別のAIによる画像照合 2026-09-28 23:24 JST
解釈元の保存画像のSHA-256 f542823d80732595cc189ad84b8477936655b727722ba3cfd8b66b5c806a6cb1変更履歴 (3) 2026-10-07 03:28 JST 掲載情報の変更 2026-09-20 11:43 JST 掲載情報の変更 2026-09-18 23:23 JST 初回観測
LogicVein 観測中 日系候補 掲載グループ qilin 掲載ドメイン www.lvi.co.jp 外部データ初回取込日時 2026-09-18 23:23 JST 外部データ取込日時 2026-11-11 15:49 JST 掲載者が主張する日時 未記載 日本関連判定 掲載者の日本表記 登録企業IDとの照合 未照合 収集元 Ransomware Live 情報の出所 外部サービス経由 外部提供者の初回観測 2025-12-24 23:00 JST 推定攻撃・公開日 2025-12-24 22:59 JST メタデータ提供者 Ransomware Live 提供データの基準日時 未記録 追加情報 外部サービスが提供した掲載記録です。
企業の公式発表:この自動要約欄には未登録。別欄の公開情報調査をご覧ください。
要約の方式 ルールベース要約 入力メタデータの更新日時 2026-11-11 15:49 JST 要約の生成日時 2026-11-11 15:49 JST 公開レコードのSHA-256 d9b4d73cfc1f9d4d2ba3949e6e273a8d79a86e0366b90b8352dd6902006958e0顧客向け詳細レビューについて(準備中) 公開情報の調査(Luna) 掲載主張の報告あり(事件の独立した裏付けは未確認)
Qilinによる2025年12月24日の掲載主張は複数の脅威情報記事で確認できるが、記事側も攻撃者の未検証主張と位置づけている。LogicVein公式サイト検索で侵害公表は見つからなかった。掲載記事に見られる別ドメインのLogicVein情報は、入力のlvi.co.jpと混同しない。
GPT-6 Luna · 手動調査 · 公開Web資料 · 調査 2026-10-04 19:22 JST
資料の確認内容・調査の限界 公開資料による対象の確認:lvi.co.jpの公式個人情報取扱資料は株式会社ロジックベインを記載し、入力ドメインと社名は整合。
参照資料と確認内容 個人情報取扱同意書 | LogicVein公式資料で株式会社ロジックベインの名称を確認。
一次資料 · 発表日不明 · 検索結果の抜粋を確認
LogicVein Listed by qilin Ransomware GroupQilin掲載を報告する一方、漏えい・侵害の主張は未検証と明記。
掲載主張の集約・転載 · 発表 2025-12-24 · ページを確認
未確認・調査の限界 侵害・流出が公式または独立に確認された資料は見つからなかった。 調査範囲・日時 site:logicvein.com 2026 ransomware breach site:lvi.co.jp LogicVein company profile LogicVein Qilin December 24 2025 ransomware 調査記録の確定 2026-10-04 19:22 JST · 解説出力の確認 2026-10-04 19:22 JST
照合した掲載情報のSHA-256
d63dfe76e76db2454f24bad27455adb35a59fbd908b12a082e6fb4b582b9f392犯行グループの公開URL 未保有 個別掲載先の到達確認 未確認 公開プレビュー なし(非公開の撮影結果とは別) ページプレビュー:未確認
変更履歴 (1) 2026-09-18 23:23 JST 初回観測
https://www.omnibusjp.com 観測中 日系候補 掲載グループ lynx 掲載ドメイン omnibusjp.com 外部データ初回取込日時 2026-09-18 23:23 JST 外部データ取込日時 2026-11-11 15:49 JST 掲載者が主張する日時 未記載 日本関連判定 掲載者の日本表記 登録企業IDとの照合 未照合 収集元 Ransomware Live 情報の出所 外部サービス経由 外部提供者の初回観測 2025-12-23 23:12 JST 推定攻撃・公開日 2025-12-23 23:02 JST メタデータ提供者 Ransomware Live 提供データの基準日時 未記録 追加情報 外部サービスが提供した掲載記録です。
企業の公式発表:この自動要約欄には未登録。別欄の公開情報調査をご覧ください。
要約の方式 ルールベース要約 入力メタデータの更新日時 2026-11-11 15:49 JST 要約の生成日時 2026-11-11 15:49 JST 公開レコードのSHA-256 bc3f93ddccd4ee26d56052748194a04b5c1c20e73e35feb86cb161b5fe5e1893顧客向け詳細レビューについて(準備中) 公開情報の調査(Luna) 事件資料あり(この掲載との対応は未確認)
東北新社とオムニバス・ジャパンは、2025年12月9日に発覚したランサムウェア攻撃について2026年3月12日に最終報告を公表。サーバーの一部情報暗号化とリークサイト掲載を確認し、フォレンジック調査では1台に保存ファイルと同一のファイルが掲載されていたとした。
GPT-6 Luna · 手動調査 · 公開Web資料 · 調査 2026-10-04 19:22 JST
資料の確認内容・調査の限界 公開資料による対象の確認:オムニバス・ジャパン株式会社は東北新社グループの映像制作会社。公式な親会社告知が同社を対象と明記する。
参照資料と確認内容 未確認・調査の限界 公表資料は具体的な攻撃者名を特定していない。 情報の内容・件数は集計中としており、この報告では未確定。 調査範囲・日時 omnibusjp.com cyberattack ransomware 2026 Sanko Air Conditioning Co Ltd ransomware cyberattack 2026 調査記録の確定 2026-10-04 19:22 JST · 解説出力の確認 2026-10-04 19:22 JST
照合した掲載情報のSHA-256
1ec0c5e091399badc9c0eb6c64bb933b278e23a7d92c913002dd6f8fdd2976b6犯行グループの公開URL http://lynx…road.onion/…個別掲載先の到達確認 確認処理失敗(HTTP応答コード未取得) 到達確認日時 2026-11-07 15:13 JST 確認方法 Tor経由・隔離ブラウザ 到達確認時の表示状態 不明(判定記録なし) 到達確認時の対象名 未確認(判定記録なし) 公開プレビュー 保存画像あり 保存URLのページプレビュー 縮小保存画像(拡大表示) · 取得日時: 2026-09-29 00:24 JST · 公開前の画像確認済み · ページ表示のみ・掲載内容未確認
保存画像の表示状態 不明(判定記録なし) 保存画像の対象名 表示を確認できず(白紙とは限りません) 記録上の掲載グループ lynx 記録上の対象企業・組織 https://www.omnibusjp.com 画像の読み取り・解釈(Luna) 要求されたページが見つからない状態を示している。
GPT-6 Luna · 手動実行 · 公開済み保存画像のみ · 生成 2026-10-04 17:40 JST
画像の確認内容・解釈の限界 画像で確認できること 画面中央に「404」と「Page not found」と表示され、他の本文は見当たらない。 この画像では、具体的な被害・取得データの主張は読み取れません。
この画像だけでは分からないこと 別のAIによる画像照合 2026-10-04 17:41 JST
解釈元の保存画像のSHA-256 08ac03145e57cdd0797cc1faf810b276e9523323e784369e1511a0067a996226変更履歴 (2) 2026-09-20 11:43 JST 掲載情報の変更 2026-09-18 23:23 JST 初回観測
YOKOSUKA GAKUIN 観測中 日系候補 掲載グループ rhysida 掲載ドメイン yokosuka-gakuin.ac.jp 外部データ初回取込日時 2026-09-18 23:23 JST 外部データ取込日時 2026-11-11 15:49 JST 掲載者が主張する日時 未記載 日本関連判定 掲載者の日本表記 登録企業IDとの照合 未照合 収集元 Ransomware Live 情報の出所 外部サービス経由 外部提供者の初回観測 2025-12-16 05:46 JST 推定攻撃・公開日 2025-12-16 05:46 JST メタデータ提供者 Ransomware Live 提供データの基準日時 未記録 追加情報 外部サービスが提供した掲載記録です。
企業の公式発表:この自動要約欄には未登録。別欄の公開情報調査をご覧ください。
要約の方式 ルールベース要約 入力メタデータの更新日時 2026-11-11 15:49 JST 要約の生成日時 2026-11-11 15:49 JST 公開レコードのSHA-256 3808001cbfd2bb8ce94475b3690d82c15321559abfb3e8c6bd6a3055a5efca4f顧客向け詳細レビューについて(準備中) 公開情報の調査(Luna) 事件資料あり(この掲載との対応は未確認)
横須賀学院は12月初旬にランサムウェア攻撃を受け、サーバー内データの一部流出を公表。12月22日の第2報では、写真・動画以外の個人情報等も一部流出したと説明した。掲載されたRhysida名義との対応は独立に確認できていない。
GPT-6 Luna · 手動調査 · 公開Web資料 · 調査 2026-10-04 19:22 JST
資料の確認内容・調査の限界 公開資料による対象の確認:横須賀学院は横須賀市の学校法人。公式発表は2025年12月初旬の攻撃を確認する。
参照資料と確認内容 未確認・調査の限界 会社・学校の発表はRhysidaを攻撃者として確認していない。 流出した情報の内容は特定できていないと発表。 調査範囲・日時 Yokosuka Gakuin Rhysida ransomware December 2025 official 調査記録の確定 2026-10-04 19:22 JST · 解説出力の確認 2026-10-04 19:22 JST
照合した掲載情報のSHA-256
35e68986804ee7a6e7b1b09b93d82a69c5110949f62ffa032abedc586b04b912犯行グループの公開URL 未保有 個別掲載先の到達確認 未確認 公開プレビュー なし(非公開の撮影結果とは別) ページプレビュー:未確認
変更履歴 (2) 2026-10-07 03:28 JST 掲載情報の変更 2026-09-18 23:23 JST 初回観測
YAZAKI Corp 観測中 日系候補 掲載グループ incransom 掲載ドメイン yazaki.com 外部データ初回取込日時 2026-09-18 23:23 JST 外部データ取込日時 2026-11-11 15:49 JST 掲載者が主張する日時 未記載 日本関連判定 掲載者の日本表記 登録企業IDとの照合 未照合 収集元 Ransomware Live 情報の出所 外部サービス経由 外部提供者の初回観測 2025-12-07 20:54 JST 推定攻撃・公開日 2025-12-07 20:11 JST メタデータ提供者 Ransomware Live 提供データの基準日時 未記録 追加情報 外部サービスが提供した掲載記録です。
企業の公式発表:この自動要約欄には未登録。別欄の公開情報調査をご覧ください。
要約の方式 ルールベース要約 入力メタデータの更新日時 2026-11-11 15:49 JST 要約の生成日時 2026-11-11 15:49 JST 公開レコードのSHA-256 2b3619b690a1a03af7a1e0cf911a108082daff4cb0dda62c55e83c39ddef8106顧客向け詳細レビューについて(準備中) 公開情報の調査(Luna) 掲載対象の特定に至らず
矢崎グループ公式サイトは自動車用電装品等のグローバル企業を案内するが、入力のyazaki.comとの関係は確認できなかった。入力記録にはINC Ransomの2025年12月掲載主張とLockBit 2の2021年記録が併存しており、日付・攻撃者とも異なる。古い掲載を今回の主張の裏付けにせず、いずれも未検証として扱う。
GPT-6 Luna · 手動調査 · 公開Web資料 · 調査 2026-10-04 19:22 JST
Careers at YAZAKI · 一次資料 · 検索結果の抜粋を確認 高圧ケーブルに関する重要なお知らせ · 一次資料 · 検索結果の抜粋を確認 資料の確認内容・調査の限界 公開資料による対象の確認:入力ドメインはyazaki.comだが、確認できた矢崎グループ公式サイトはyazaki-group.com。対象法人・ドメインの一致を確証できない。
参照資料と確認内容 Careers at YAZAKI矢崎株式会社を自動車用電力・データ・表示システム分野のグローバル企業として紹介。
一次資料 · 発表日不明 · 検索結果の抜粋を確認
高圧ケーブルに関する重要なお知らせyazaki-group.com上の矢崎グループ公式ページであり、指定されたyazaki.comとの関係を示す内容ではない。
一次資料 · 発表 2026-02-20 · 検索結果の抜粋を確認
未確認・調査の限界 yazaki.comの法人管理主体を公式資料で確認できず、矢崎グループとの同一性は未解決。 複数の掲載記録のいずれも会社確認を示すものではない。 調査範囲・日時 site:yazaki-group.com 2026 ランサムウェア 不正アクセス site:yazaki.com Yazaki corporation ransomware 2025 site:yazaki.com company Yazaki Corporation overview 調査記録の確定 2026-10-04 19:22 JST · 解説出力の確認 2026-10-04 19:22 JST
照合した掲載情報のSHA-256
b6e90d677930a2979ad3246d575379b4e3b00dc02a6a8f722f256a629940b712犯行グループの公開URL http://incb…doad.onion/…個別掲載先の到達確認 確認処理失敗(HTTP応答コード未取得) 到達確認日時 2026-11-07 15:14 JST 確認方法 Tor経由・隔離ブラウザ 到達確認時の表示状態 不明(判定記録なし) 到達確認時の対象名 未確認(判定記録なし) 公開プレビュー なし(非公開の撮影結果とは別) ページプレビュー:ブラウザ処理に失敗
変更履歴 (2) 2026-09-20 11:43 JST 掲載情報の変更 2026-09-18 23:23 JST 初回観測
Sanko Air Conditioning Co., Ltd. 観測中 日系候補 掲載グループ qilin 掲載ドメイン www.sanko-air.co.jp 外部データ初回取込日時 2026-09-18 23:23 JST 外部データ取込日時 2026-11-11 15:49 JST 掲載者が主張する日時 未記載 日本関連判定 掲載者の日本表記 登録企業IDとの照合 未照合 収集元 Ransomware Live 情報の出所 外部サービス経由 外部提供者の初回観測 2025-12-07 20:23 JST 推定攻撃・公開日 2025-12-07 20:22 JST メタデータ提供者 Ransomware Live 提供データの基準日時 未記録 追加情報 外部サービスが提供した掲載記録です。
企業の公式発表:この自動要約欄には未登録。別欄の公開情報調査をご覧ください。
要約の方式 ルールベース要約 入力メタデータの更新日時 2026-11-11 15:49 JST 要約の生成日時 2026-11-11 15:49 JST 公開レコードのSHA-256 c997b2bcf68bd897472ac7ccaddb5b37f7daf8cfa18465b79fc2562d487cc741顧客向け詳細レビューについて(準備中) 公開情報の調査(Luna) 事件資料あり(この掲載との対応は未確認)
同社は2025年11月21日の外部不正アクセスと複数サーバー・PCのランサムウェア感染を12月11日に公表。2026年3月31日には調査完了と再発防止策を報告した。調査可能なログに限界があり、漏えいがなかったとは断定できないと報じられている。
GPT-6 Luna · 手動調査 · 公開Web資料 · 調査 2026-10-04 19:22 JST
資料の確認内容・調査の限界 公開資料による対象の確認:株式会社三晃空調は日本の空調・衛生設備企業で、sanko-air.co.jpは公式サイト。
参照資料と確認内容 当社システムへの不正アクセスおよびランサムウェア被害について(第一報)会社は11月21日の侵入と複数機器のランサムウェア感染を公表し、情報影響を調査中とした。
一次資料 · 発表 2025-12-11 · 検索結果の抜粋を確認
三晃空調 ランサムウェアで複数機器が暗号化被害 情報漏えいは現時点で証跡なし記事は3月31日付の会社第二報を紹介し、ログ制約から漏えい不存在を断言できないと説明。
第三者資料・報道 · 発表 2026-03-31 · 検索結果の抜粋を確認
未確認・調査の限界 第二報の公式PDF本文は今回直接取得していない。 攻撃者名を確認できなかった。 調査範囲・日時 sanko-air.co.jp cyberattack ransomware 2026 site:sanko-air.co.jp cyberattack ransomware 2026 調査記録の確定 2026-10-04 19:22 JST · 解説出力の確認 2026-10-04 19:22 JST
照合した掲載情報のSHA-256
3842a55bc14313c0f1cb1726753cc68a574c039cf007eb1c9287aad6bd4b1ada犯行グループの公開URL 未保有 個別掲載先の到達確認 未確認 公開プレビュー なし(非公開の撮影結果とは別) ページプレビュー:未確認
変更履歴 (2) 2026-10-07 03:28 JST 掲載情報の変更 2026-09-18 23:23 JST 初回観測
www.toc.co.jp 観測中 日系候補 掲載グループ lynx 掲載ドメイン www.toc.co.jp 外部データ初回取込日時 2026-09-18 23:23 JST 外部データ取込日時 2026-11-11 15:49 JST 掲載者が主張する日時 未記載 日本関連判定 掲載者の日本表記 登録企業IDとの照合 未照合 収集元 Ransomware Live 情報の出所 外部サービス経由 外部提供者の初回観測 2025-12-07 01:51 JST 推定攻撃・公開日 2025-12-07 01:49 JST メタデータ提供者 Ransomware Live 提供データの基準日時 未記録 追加情報 外部サービスが提供した掲載記録です。
企業の公式発表:この自動要約欄には未登録。別欄の公開情報調査をご覧ください。
要約の方式 ルールベース要約 入力メタデータの更新日時 2026-11-11 15:49 JST 要約の生成日時 2026-11-11 15:49 JST 公開レコードのSHA-256 cc787580853a39cefccefa9c2729ca95c90018e2ab233de1f38e0b065adc5eee顧客向け詳細レビューについて(準備中) 公開情報の調査(Luna) 掲載主張の報告あり(事件の独立した裏付けは未確認)
SOCRadarとRansomnewsは、TOC BuildingとLynxの掲載を2025年12月6日付で記録する。TOC公式企業資料は組織概要を示すが、当該事件を確認するものではない。会社発表や独立した事件報道は確認できなかった。
GPT-6 Luna · 手動調査 · 公開Web資料 · 調査 2026-10-04 19:22 JST
資料の確認内容・調査の限界 公開資料による対象の確認:TOCは東京のTOCビルを運営する企業。追跡サイトは会社名ではなくビル名を使っている。
参照資料と確認内容 TOC Building Ransomware Attack by LynxTOC Buildingとtoc.co.jpを12月6日付のLynxの掲載主張として記録。
掲載主張の集約・転載 · 発表日不明 · ページを確認
Company OverviewTOCの企業報告書は組織概要を示す資料で、事件の確認ではない。
一次資料 · 発表日不明 · ページを確認
未確認・調査の限界 今回の検索では掲載主張の独立した裏付けを確認できなかった。 TOC Buildingという掲載名が、会社全体の環境を指すとは限らない。 調査範囲・日時 TOC Co Ltd Lynx ransomware December 2025 調査記録の確定 2026-10-04 19:22 JST · 解説出力の確認 2026-10-04 19:22 JST
照合した掲載情報のSHA-256
607621c3dab97a2a3263456d966b304600f9c9c24c893c6f7b7c30aeca75166b犯行グループの公開URL http://lynx…road.onion/…個別掲載先の到達確認 確認処理失敗(HTTP応答コード未取得) 到達確認日時 2026-11-05 16:01 JST 確認方法 Tor経由・隔離ブラウザ 到達確認時の表示状態 不明(判定記録なし) 到達確認時の対象名 未確認(判定記録なし) 公開プレビュー 保存画像あり 保存URLのページプレビュー 縮小保存画像(拡大表示) · 取得日時: 2026-09-29 00:41 JST · 公開前の画像確認済み · ページ表示のみ・掲載内容未確認
保存画像の表示状態 不明(判定記録なし) 保存画像の対象名 表示を確認できず(白紙とは限りません) 記録上の掲載グループ lynx 記録上の対象企業・組織 www.toc.co.jp 画像の読み取り・解釈(Luna) 要求されたページが見つからない状態を示している。
GPT-6 Luna · 手動実行 · 公開済み保存画像のみ · 生成 2026-10-04 17:40 JST
画像の確認内容・解釈の限界 画像で確認できること 画面中央に「404」と「Page not found」と表示され、他の本文は見当たらない。 この画像では、具体的な被害・取得データの主張は読み取れません。
この画像だけでは分からないこと 別のAIによる画像照合 2026-10-04 17:41 JST
解釈元の保存画像のSHA-256 08ac03145e57cdd0797cc1faf810b276e9523323e784369e1511a0067a996226変更履歴 (2) 2026-09-20 11:43 JST 掲載情報の変更 2026-09-18 23:23 JST 初回観測
Renesas Electronics 観測中 日系候補 掲載グループ coinbasecartel 掲載ドメイン www.renesas.com 外部データ初回取込日時 2026-09-18 23:23 JST 外部データ取込日時 2026-11-11 15:49 JST 掲載者が主張する日時 未記載 日本関連判定 掲載者の日本表記 登録企業IDとの照合 未照合 収集元 Ransomware Live 情報の出所 外部サービス経由 外部提供者の初回観測 2025-12-06 18:16 JST 推定攻撃・公開日 2025-12-06 18:15 JST メタデータ提供者 Ransomware Live 提供データの基準日時 未記録 追加情報 外部サービスが提供した掲載記録です。
企業の公式発表:この自動要約欄には未登録。別欄の公開情報調査をご覧ください。
要約の方式 ルールベース要約 入力メタデータの更新日時 2026-11-11 15:49 JST 要約の生成日時 2026-11-11 15:49 JST 公開レコードのSHA-256 fa492d231601005f2bc9c56b8dc05841e6a0e7a8543628615485325b2319ab30顧客向け詳細レビューについて(準備中) 公開情報の調査(Luna) 組織情報の資料あり
Renesas公式会社情報は、同社を自動車・産業・インフラ・IoT向け半導体ソリューション企業と確認。Coinbase Cartelの主張に関する指定ドメイン検索では、同社による侵害公表や独立報道を確認できなかった。
GPT-6 Luna · 手動調査 · 公開Web資料 · 調査 2026-10-04 19:22 JST
資料の確認内容・調査の限界 公開資料による対象の確認:renesas.comは東京都に本社を置く半導体企業、Renesas Electronics Corporationの公式サイト。
参照資料と確認内容 未確認・調査の限界 Coinbase Cartelの掲載との関連や侵害の有無は独立確認できていない。 調査範囲・日時 site:renesas.com 2026 ransomware data breach incident site:renesas.com/en/about/company Renesas Electronics Corporation company profile 調査記録の確定 2026-10-04 19:22 JST · 解説出力の確認 2026-10-04 19:22 JST
照合した掲載情報のSHA-256
346aaef52f6ffc976350402d0744764651873a7adb3db6b46d178d0e47662f27犯行グループの公開URL http://fjg4…znyd.onion/…個別掲載先の到達確認 確認処理失敗(HTTP応答コード未取得) 到達確認日時 2026-10-24 13:59 JST 確認方法 Tor経由・隔離ブラウザ 到達確認時の表示状態 不明(判定記録なし) 到達確認時の対象名 未確認(判定記録なし) 公開プレビュー なし(非公開の撮影結果とは別) ページプレビュー:ブラウザ処理に失敗
変更履歴 (3) 2026-10-07 03:28 JST 掲載情報の変更 2026-09-20 11:43 JST 掲載情報の変更 2026-09-18 23:23 JST 初回観測
[EVIDENCE PACK 3]ASKUL 観測中 日系候補 掲載グループ ransomhouse 掲載ドメイン www.askul.co.jp 外部データ初回取込日時 2026-09-18 23:23 JST 外部データ取込日時 2026-11-11 15:49 JST 掲載者が主張する日時 未記載 日本関連判定 掲載者の日本表記 登録企業IDとの照合 未照合 収集元 Ransomware Live 情報の出所 外部サービス経由 外部提供者の初回観測 2025-12-02 22:36 JST 推定攻撃・公開日 2025-10-19 09:00 JST メタデータ提供者 Ransomware Live 提供データの基準日時 未記録 追加情報 外部サービスが提供した掲載記録です。
企業の公式発表:この自動要約欄には未登録。別欄の公開情報調査をご覧ください。
要約の方式 ルールベース要約 入力メタデータの更新日時 2026-11-11 15:49 JST 要約の生成日時 2026-11-11 15:49 JST 公開レコードのSHA-256 5ea5aae1447f7c0ddef941daf6c8836e4a3fe8bca4cffc00e3c1338df41b29f0顧客向け詳細レビューについて(準備中) 公開情報の調査(Luna) 事件資料あり(この掲載との対応は未確認)
ASKULは2025年10月19日のランサムウェア感染と、顧客・一部取引先情報の外部流出を公式に認めている。企業サイトは11月以降の対応・復旧を更新。攻撃者のRansomHouse主張と企業が確認した事実は区別される。
GPT-6 Luna · 手動調査 · 公開Web資料 · 調査 2026-10-04 19:22 JST
資料の確認内容・調査の限界 公開資料による対象の確認:アスクル株式会社はaskul.co.jpの公式企業サイトにより同定。
参照資料と確認内容 アスクルのサイバーセキュリティ企業サイトは2025年10月19日の感染と顧客・取引先情報流出を認め、対応経過を示す。
一次資料 · 発表 2026-08-04 · ページを確認
サービスの復旧状況について(ランサムウェア攻撃によるシステム障害関連・第15報)公式IR一覧に第15報など復旧状況の告知を掲載。
一次資料 · 発表 2025-12-25 · 検索結果の抜粋を確認
未確認・調査の限界 調査範囲・日時 ASKUL cyberattack ransomware 2025 2026 official leak report 調査記録の確定 2026-10-04 19:22 JST · 解説出力の確認 2026-10-04 19:22 JST
照合した掲載情報のSHA-256
0b4f9494203c8f67069fe0792feaf42cb8312d45218c256b80767d58ee0986e7犯行グループの公開URL http://zohl…2yid.onion/…個別掲載先の到達確認 HTTP応答あり(HTTP 200) 到達確認日時 2026-10-18 13:45 JST 確認方法 Tor経由・隔離ブラウザ 到達確認時の表示状態 読み込み未完了 到達確認時の対象名 表示を確認できず(白紙とは限りません) 公開プレビュー 保存画像あり 読み込み未完了の保存画面 縮小保存画像(拡大表示) · 取得日時: 2026-09-29 00:25 JST · 公開前の画像確認済み · ページ表示のみ・掲載内容未確認 · 読み込み未完了・本文未取得
保存画像の表示状態 読み込み未完了 保存画像の対象名 表示を確認できず(白紙とは限りません) 記録上の掲載グループ ransomhouse 記録上の対象企業・組織 [EVIDENCE PACK 3]ASKUL 画像の読み取り・解釈(Luna) この画像からは線以外の内容を確認できない。
GPT-6 Luna · 手動実行 · 公開済み保存画像のみ · 生成 2026-10-04 17:40 JST
画像の確認内容・解釈の限界 画像で確認できること この画像では、具体的な被害・取得データの主張は読み取れません。
この画像だけでは分からないこと 別のAIによる画像照合 2026-10-04 17:41 JST
解釈元の保存画像のSHA-256 d6707aafb9f3cc47dc40a05d742c998050ec851931c377bbf05ffab38454f0bf変更履歴 (3) 2026-10-07 03:28 JST 掲載情報の変更 2026-09-20 11:43 JST 掲載情報の変更 2026-09-18 23:23 JST 初回観測
MITACHI 観測中 日系候補 掲載グループ direwolf 掲載ドメイン mitachi.co.jp 外部データ初回取込日時 2026-09-18 23:23 JST 外部データ取込日時 2026-11-11 15:49 JST 掲載者が主張する日時 未記載 日本関連判定 掲載者の日本表記 登録企業IDとの照合 未照合 収集元 Ransomware Live 情報の出所 外部サービス経由 外部提供者の初回観測 2025-11-27 02:20 JST 推定攻撃・公開日 2025-11-21 08:02 JST メタデータ提供者 Ransomware Live 提供データの基準日時 未記録 追加情報 外部サービスが提供した掲載記録です。
企業の公式発表:この自動要約欄には未登録。別欄の公開情報調査をご覧ください。
要約の方式 ルールベース要約 入力メタデータの更新日時 2026-11-11 15:49 JST 要約の生成日時 2026-11-11 15:49 JST 公開レコードのSHA-256 05416ada1973315980524dfc4181f190cf2612365c9b21449b64d2bd508eb271顧客向け詳細レビューについて(準備中) 公開情報の調査(Luna) 事件資料あり(この掲載との対応は未確認)
ミタチ産業は2025年7月1日、香港のグループ会社サーバーに第三者が不正アクセスしシステム障害が発生したと公表。7月4日第二報では一部情報漏えいの可能性を否定できないとした。Direwolfの主張との関係は公式発表で確認できない。
GPT-6 Luna · 手動調査 · 公開Web資料 · 調査 2026-10-04 19:22 JST
資料の確認内容・調査の限界 公開資料による対象の確認:ミタチ産業株式会社のグループ会社MITACHI (HK) COMPANY LIMITEDに関する2025年の公式発表。
参照資料と確認内容 未確認・調査の限界 元記録の2025年11月20日と公式発表の7月事案は日付が異なる。 攻撃者名は会社発表で確認できない。 調査範囲・日時 site:mitachi.co.jp ランサムウェア 不正アクセス 2025 調査記録の確定 2026-10-04 19:22 JST · 解説出力の確認 2026-10-04 19:22 JST
照合した掲載情報のSHA-256
eff46c00dd88528f0a1b9d02c03e264cca0bcd6b21c5e68c6970b8c6ba1670a2犯行グループの公開URL http://dire…d4qd.onion/…個別掲載先の到達確認 HTTP応答あり(HTTP 200) 到達確認日時 2026-11-11 15:47 JST 確認方法 Tor経由・隔離ブラウザ 到達確認時の表示状態 不明(判定記録なし) 到達確認時の対象名 未確認(判定記録なし) 公開プレビュー なし(非公開の撮影結果とは別) ページプレビュー:HTML以外の応答
変更履歴 (3) 2026-10-07 03:28 JST 掲載情報の変更 2026-09-20 11:43 JST 掲載情報の変更 2026-09-18 23:23 JST 初回観測
Nissan Capital 観測中 日系候補 掲載グループ qilin 掲載ドメイン www.nissancapital.com 外部データ初回取込日時 2026-09-18 23:23 JST 外部データ取込日時 2026-11-11 15:49 JST 掲載者が主張する日時 未記載 日本関連判定 掲載者の日本表記 登録企業IDとの照合 未照合 収集元 Ransomware Live 情報の出所 外部サービス経由 外部提供者の初回観測 2025-11-23 15:42 JST 推定攻撃・公開日 2025-11-23 15:41 JST メタデータ提供者 Ransomware Live 提供データの基準日時 未記録 追加情報 外部サービスが提供した掲載記録です。
企業の公式発表:この自動要約欄には未登録。別欄の公開情報調査をご覧ください。
要約の方式 ルールベース要約 入力メタデータの更新日時 2026-11-11 15:49 JST 要約の生成日時 2026-11-11 15:49 JST 公開レコードのSHA-256 8322c112f64cae47b370faddbb3b873ce654c164892dda7ebb8c8beb87b8f8cf顧客向け詳細レビューについて(準備中) 公開情報の調査(Luna) 掲載対象の特定に至らず
Qilinによる2025年11月23日の掲載を指定ドメインで検索したが、対象法人の公式プロフィール、侵害公表、独立した事件報道を確認できなかった。名称だけから日産自動車や特定の金融子会社に帰属させられない。
GPT-6 Luna · 手動調査 · 公開Web資料 · 調査 2026-10-04 19:22 JST
資料の確認内容・調査の限界 公開資料による対象の確認:入力名Nissan Capitalとnissancapital.comを結ぶ公式会社情報を検索結果から確認できず。日産自動車本体や別の金融会社と同一視しない。
未確認・調査の限界 ドメイン運営主体・法的法人を同定できていない。 掲載と実侵害の独立した裏付けを見つけられなかった。 調査範囲・日時 site:nissancapital.com Qilin ransomware November 2025 cyberattack site:nissancapital.com about Nissan Capital company official 調査記録の確定 2026-10-04 19:22 JST · 解説出力の確認 2026-10-04 19:22 JST
照合した掲載情報のSHA-256
4b47a6f3801b72d834a3c1df2b4b2d9ade7f9a132ada3d98236556540d3f363a犯行グループの公開URL 未保有 個別掲載先の到達確認 未確認 公開プレビュー なし(非公開の撮影結果とは別) ページプレビュー:未確認
変更履歴 (2) 2026-10-07 03:28 JST 掲載情報の変更 2026-09-18 23:23 JST 初回観測
SUMITOMOCHEMICAL.COM 観測中 日系候補 掲載グループ clop 掲載ドメイン sumitomochemical.com 外部データ初回取込日時 2026-09-18 23:23 JST 外部データ取込日時 2026-11-11 15:49 JST 掲載者が主張する日時 未記載 日本関連判定 掲載者の日本表記 登録企業IDとの照合 未照合 収集元 Ransomware Live 情報の出所 外部サービス経由 外部提供者の初回観測 2025-11-21 22:06 JST 推定攻撃・公開日 2025-11-21 22:06 JST メタデータ提供者 Ransomware Live 提供データの基準日時 未記録 追加情報 外部サービスが提供した掲載記録です。
企業の公式発表:この自動要約欄には未登録。別欄の公開情報調査をご覧ください。
要約の方式 ルールベース要約 入力メタデータの更新日時 2026-11-11 15:49 JST 要約の生成日時 2026-11-11 15:49 JST 公開レコードのSHA-256 5b9c08686325569916bde1abaebf1b4c69e4bb3de529913ca0a64c60d023cb1d顧客向け詳細レビューについて(準備中) 公開情報の調査(Luna) 掲載主張の報告あり(事件の独立した裏付けは未確認)
2025年11月20日ごろのClopによる掲載主張について、2025年の追跡記録とサイバーセキュリティ報告を確認した。報告はSumitomo Chemicalを含む複数の日本企業をClopが攻撃対象と主張したと記すが、住友化学自身の確認ではない。対象年の公式事故告知や独立した被害確認は見つからなかった。2026年の問い合わせメール障害は対象主張と無関係として除外。
GPT-6 Luna · 手動調査 · 公開Web資料 · 調査 2026-10-04 19:22 JST
資料の確認内容・調査の限界 公開資料による対象の確認:SUMITOMO CHEMICAL COMPANY, LIMITED(住友化学株式会社)は東京都本社の化学企業で、sumitomo-chem.co.jpが公式ドメイン。
参照資料と確認内容 SUMITOMOCHEMICAL.COM Ransomware Attack by ClopSOCRadarはSUMITOMOCHEMICAL.COMをClopの2025年11月20日掲載として記録。企業による確認ではない。
掲載主張の集約・転載 · 発表 2025-11-20 · 検索結果の抜粋を確認
The CyberThreat Report, November 2025Trellixの脅威報告はCl0pがSumitomo Chemicalを含む複数日本企業への攻撃を主張したと記載。個別企業の確認は示さない。
第三者資料・報道 · 発表日不明 · 検索結果の抜粋を確認
Corporate Profile (Parent Company) | SUMITOMO CHEMICAL公式会社概要はSumitomo Chemical Co., Ltd.の企業情報を掲載。
一次資料 · 発表日不明 · ページを確認
未確認・調査の限界 2025年のClop掲載に関して会社自身の確認や攻撃経路・影響範囲の公表は確認できない。 脅威レポートはClopの主張を伝えるもので、侵害の独立確認とは区別する。 調査範囲・日時 Sumitomo Chemical ransomware 2025 cyberattack November 2025 site:sumitomo-chem.co.jp 2025 cyber attack ransomware site:sumitomo-chem.co.jp/english 2025 security incident ransomware "sumitomochemical.com" ransomware 2025 Clop site:sumitomo-chem.co.jp 2025 cyberattack company notice 調査記録の確定 2026-10-04 19:22 JST · 解説出力の確認 2026-10-04 19:22 JST
照合した掲載情報のSHA-256
eb40c3b7bf58dbc07d40114028ec66c07d48df7ee2cffe6477388b133d072ab6犯行グループの公開URL http://sant…f4ad.onion/…個別掲載先の到達確認 タイムアウト(HTTP応答コード未取得) 到達確認日時 2026-11-01 15:24 JST 確認方法 Tor経由・隔離ブラウザ 到達確認時の表示状態 不明(判定記録なし) 到達確認時の対象名 未確認(判定記録なし) 公開プレビュー なし(非公開の撮影結果とは別) ページプレビュー:タイムアウト
変更履歴 (3) 2026-10-07 03:28 JST 掲載情報の変更 2026-09-20 11:43 JST 掲載情報の変更 2026-09-18 23:23 JST 初回観測
CANON.COM 観測中 日系候補 掲載グループ clop 掲載ドメイン canon.com 外部データ初回取込日時 2026-09-18 23:23 JST 外部データ取込日時 2026-11-11 15:49 JST 掲載者が主張する日時 未記載 日本関連判定 掲載者の日本表記 登録企業IDとの照合 未照合 収集元 Ransomware Live 情報の出所 外部サービス経由 外部提供者の初回観測 2025-11-21 21:54 JST 推定攻撃・公開日 2025-11-21 21:54 JST メタデータ提供者 Ransomware Live 提供データの基準日時 未記録 追加情報 外部サービスが提供した掲載記録です。
企業の公式発表:この自動要約欄には未登録。別欄の公開情報調査をご覧ください。
要約の方式 ルールベース要約 入力メタデータの更新日時 2026-11-11 15:49 JST 要約の生成日時 2026-11-11 15:49 JST 公開レコードのSHA-256 6c4a684e352465d372c8bcce53f7d3efdd553fc4f762ec777dad8064a75121dd顧客向け詳細レビューについて(準備中) 公開情報の調査(Luna) 事件資料あり(この掲載との対応は未確認)
SecurityWeekは、Cl0pが2025年11月にCanonを掲載した件について、Canon U.S.A.子会社のWebサーバーが影響を受けたとの同社説明を報道。これは米国子会社の事案であり、日本のCanon本体システムへの被害を示さない。
GPT-6 Luna · 手動調査 · 公開Web資料 · 調査 2026-10-04 19:22 JST
資料の確認内容・調査の限界 公開資料による対象の確認:報道にある対象はCanon U.S.A.の子会社であり、日本のキヤノン株式会社本体ではない。
参照資料と確認内容 未確認・調査の限界 報道が説明する影響範囲は米国の子会社で、日本の本体ではない。 Oracle EBSへの攻撃活動に関する報道上の文脈はあるが、この事案固有の侵入経路は今回確定できていない。 調査範囲・日時 Canon Clop Oracle EBS November 2025 subsidiary incident 調査記録の確定 2026-10-04 19:22 JST · 解説出力の確認 2026-10-04 19:22 JST
照合した掲載情報のSHA-256
1f96e7c48550a462d302f0917afe1831532c2fcf18d00f936ddf475a546b0c13犯行グループの公開URL http://sant…f4ad.onion/…個別掲載先の到達確認 転送応答(未追跡)(HTTP 301) 到達確認日時 2026-10-28 14:59 JST 確認方法 Tor経由・隔離ブラウザ 到達確認時の表示状態 不明(判定記録なし) 到達確認時の対象名 未確認(判定記録なし) 公開プレビュー なし(非公開の撮影結果とは別) ページプレビュー:転送を停止
変更履歴 (3) 2026-10-07 03:28 JST 掲載情報の変更 2026-09-20 11:43 JST 掲載情報の変更 2026-09-18 23:23 JST 初回観測
MAZDA.COM 観測中 日系候補 掲載グループ clop 掲載ドメイン mazda.com 外部データ初回取込日時 2026-09-18 23:23 JST 外部データ取込日時 2026-11-11 15:49 JST 掲載者が主張する日時 未記載 日本関連判定 掲載者の日本表記 登録企業IDとの照合 未照合 収集元 Ransomware Live 情報の出所 外部サービス経由 外部提供者の初回観測 2025-11-21 21:53 JST 推定攻撃・公開日 2025-11-21 21:53 JST メタデータ提供者 Ransomware Live 提供データの基準日時 未記録 追加情報 外部サービスが提供した掲載記録です。
企業の公式発表:この自動要約欄には未登録。別欄の公開情報調査をご覧ください。
要約の方式 ルールベース要約 入力メタデータの更新日時 2026-11-11 15:49 JST 要約の生成日時 2026-11-11 15:49 JST 公開レコードのSHA-256 033c00ce4d5a2b32b0c4844d835e7702e1e736b446c64046ad3c8e3936bcb31b顧客向け詳細レビューについて(準備中) 公開情報の調査(Luna) 組織情報の資料あり
マツダの公式会社概要は本社を広島県に置く自動車製造・販売会社と確認できる。Clopの2025年11月掲載主張について指定ドメイン検索で、同社の侵害公表や独立した事件報道は見つからなかった。
GPT-6 Luna · 手動調査 · 公開Web資料 · 調査 2026-10-04 19:22 JST
資料の確認内容・調査の限界 公開資料による対象の確認:mazda.comは日本の自動車メーカー、マツダ株式会社の公式グローバルサイト。
参照資料と確認内容 未確認・調査の限界 Clop掲載との関連や侵害の有無は独立確認できていない。 調査範囲・日時 site:mazda.com 2025 Clop ransomware cyberattack Mazda Clop November 2025 breach official Mazda company outline official 調査記録の確定 2026-10-04 19:22 JST · 解説出力の確認 2026-10-04 19:22 JST
照合した掲載情報のSHA-256
2ab142b1b0880f44f078f334312e12454257026c70b7f5d3e19bfb3e146bca11犯行グループの公開URL http://sant…f4ad.onion/…個別掲載先の到達確認 転送応答(未追跡)(HTTP 301) 到達確認日時 2026-10-31 03:24 JST 確認方法 Tor経由・隔離ブラウザ 到達確認時の表示状態 不明(判定記録なし) 到達確認時の対象名 未確認(判定記録なし) 公開プレビュー なし(非公開の撮影結果とは別) ページプレビュー:転送を停止
変更履歴 (3) 2026-10-07 03:28 JST 掲載情報の変更 2026-09-20 11:43 JST 掲載情報の変更 2026-09-18 23:23 JST 初回観測
PAN 観測中 日系候補 掲載グループ dragonforce 掲載ドメイン www.panemirates.com 外部データ初回取込日時 2026-09-18 23:23 JST 外部データ取込日時 2026-11-11 15:49 JST 掲載者が主張する日時 未記載 日本関連判定 掲載者の日本表記 登録企業IDとの照合 未照合 収集元 Ransomware Live 情報の出所 外部サービス経由 外部提供者の初回観測 2025-11-21 20:27 JST 推定攻撃・公開日 2025-11-20 19:36 JST メタデータ提供者 Ransomware Live 提供データの基準日時 未記録 追加情報 外部サービスが提供した掲載記録です。
企業の公式発表:この自動要約欄には未登録。別欄の公開情報調査をご覧ください。
要約の方式 ルールベース要約 入力メタデータの更新日時 2026-11-11 15:49 JST 要約の生成日時 2026-11-11 15:49 JST 公開レコードのSHA-256 c8f154ce113327a7a70fbc032b1186fc6c1d20893b50798e5e168b0399963246顧客向け詳細レビューについて(準備中) 公開情報の調査(Luna) 掲載対象の特定に至らず
検索では似た名称のPAN Emirates Catering Services LLC(panecs.ae)が見つかったが、ドメイン panemirates.comとの関係は確認できないため同一視しない。対象法人やインシデントを裏付ける一次資料・独立報道は確認できなかった。
GPT-6 Luna · 手動調査 · 公開Web資料 · 調査 2026-10-04 19:22 JST
資料の確認内容・調査の限界 公開資料による対象の確認:PAN Emiratesという名称には複数のUAE事業者があり、panemirates.comとの同一性を今回公式情報で確認できなかった。
未確認・調査の限界 運営法人とclaimed ドメインの同一性未確認。 対象を特定するインシデント情報は見つからなかった。 調査範囲・日時 PAN Emirates panemirates.com ransomware cyberattack 2026 panemirates.com about us company official site:panemirates.com cyber attack ransomware 調査記録の確定 2026-10-04 19:22 JST · 解説出力の確認 2026-10-04 19:22 JST
照合した掲載情報のSHA-256
7bbf05bfa051a1ecb89ad37c0f9346645a1723de92cc01417111f7ec0b76dc21犯行グループの公開URL 未保有 個別掲載先の到達確認 未確認 公開プレビュー なし(非公開の撮影結果とは別) ページプレビュー:未確認
変更履歴 (1) 2026-09-18 23:23 JST 初回観測
PATLITE 観測中 日系候補 掲載グループ sinobi 掲載ドメイン www.patlite.com 外部データ初回取込日時 2026-09-18 23:23 JST 外部データ取込日時 2026-11-11 15:49 JST 掲載者が主張する日時 未記載 日本関連判定 掲載者の日本表記 登録企業IDとの照合 未照合 収集元 Ransomware Live 情報の出所 外部サービス経由 外部提供者の初回観測 2025-11-21 09:10 JST 推定攻撃・公開日 2025-11-20 05:07 JST メタデータ提供者 Ransomware Live 提供データの基準日時 未記録 追加情報 外部サービスが提供した掲載記録です。
企業の公式発表:この自動要約欄には未登録。別欄の公開情報調査をご覧ください。
要約の方式 ルールベース要約 入力メタデータの更新日時 2026-11-11 15:49 JST 要約の生成日時 2026-11-11 15:49 JST 公開レコードのSHA-256 591a8a06fc9a0c22de17d3db8a037fadb17408749054b7b2506527a806ddaabb顧客向け詳細レビューについて(準備中) 公開情報の調査(Luna) 掲載主張の報告あり(事件の独立した裏付けは未確認)
SOCRadarはPATLITEへのSinobiの主張を記録し、DeXposeも再掲している。転載資料には国の表記に差がある。会社確認や独立した事件報道は今回の検索では見つからず、掲載主張として扱う。
GPT-6 Luna · 手動調査 · 公開Web資料 · 調査 2026-10-04 19:22 JST
資料の確認内容・調査の限界 公開資料による対象の確認:PATLITEの所在地表記が転載サイト間で異なり、SOCRadarは日本に分類している。
参照資料と確認内容 未確認・調査の限界 会社の事故告知は今回の検索では見つからなかった。 転載資料の国分類には差があり、掲載主張の独立確認にはならない。 調査範囲・日時 PATLITE Sinobi ransomware November 2025 調査記録の確定 2026-10-04 19:22 JST · 解説出力の確認 2026-10-04 19:22 JST
照合した掲載情報のSHA-256
e467a8c9766b364c6e94bfff1a1d6bde7e6221743daac7c87fac8f8a29822909犯行グループの公開URL http://sino…b7yd.onion/…個別掲載先の到達確認 タイムアウト(HTTP応答コード未取得) 到達確認日時 2026-10-28 15:00 JST 確認方法 Tor経由・隔離ブラウザ 到達確認時の表示状態 不明(判定記録なし) 到達確認時の対象名 未確認(判定記録なし) 公開プレビュー なし(非公開の撮影結果とは別) ページプレビュー:タイムアウト
変更履歴 (3) 2026-10-07 03:28 JST 掲載情報の変更 2026-09-20 11:43 JST 掲載情報の変更 2026-09-18 23:23 JST 初回観測
Marine Foods Express LTD 観測中 日系候補 掲載グループ qilin 掲載ドメイン www.marinefoodsexpress.com 外部データ初回取込日時 2026-09-18 23:23 JST 外部データ取込日時 2026-11-11 15:49 JST 掲載者が主張する日時 未記載 日本関連判定 掲載者の日本表記 登録企業IDとの照合 未照合 収集元 Ransomware Live 情報の出所 外部サービス経由 外部提供者の初回観測 2025-11-19 20:23 JST 推定攻撃・公開日 2025-11-19 20:22 JST メタデータ提供者 Ransomware Live 提供データの基準日時 未記録 追加情報 外部サービスが提供した掲載記録です。
企業の公式発表:この自動要約欄には未登録。別欄の公開情報調査をご覧ください。
要約の方式 ルールベース要約 入力メタデータの更新日時 2026-11-11 15:49 JST 要約の生成日時 2026-11-11 15:49 JST 公開レコードのSHA-256 9e0f81bdf4de7ae509165e33891c1edbade1e53ba89ce4025b8a3d8ef9890e5a顧客向け詳細レビューについて(準備中) 公開情報の調査(Luna) 組織情報の資料あり
同社公式サイトはヒューストンを拠点とする食品サービス卸売業者と説明し、魚介類を含む食材を販売している。Qilinの2025年11月掲載主張について、同社による侵害公表や独立報道を検索で確認できなかった。
GPT-6 Luna · 手動調査 · 公開Web資料 · 調査 2026-10-04 19:22 JST
資料の確認内容・調査の限界 公開資料による対象の確認:marinefoodsexpress.comはMarine Foods Express, Ltd.の公式サイト。同社は米テキサス州ヒューストンの食品卸売事業者。
参照資料と確認内容 未確認・調査の限界 掲載主張との関連や侵害の有無は独立確認できていない。 調査範囲・日時 site:marinefoodsexpress.com Qilin ransomware 2025 site:marinefoodsexpress.com about company Marine Foods Express 調査記録の確定 2026-10-04 19:22 JST · 解説出力の確認 2026-10-04 19:22 JST
照合した掲載情報のSHA-256
eb36390cd2e4d2dc5e52589d83c77449fa913bf4b132cc391466f2f6e6e8e74c犯行グループの公開URL 未保有 個別掲載先の到達確認 未確認 公開プレビュー なし(非公開の撮影結果とは別) ページプレビュー:未確認
変更履歴 (1) 2026-09-18 23:23 JST 初回観測
INNOVEX HOLDINGS CO., LTD 観測中 日系候補 掲載グループ skira 掲載ドメイン innovey.co.th 外部データ初回取込日時 2026-09-18 23:23 JST 外部データ取込日時 2026-11-11 15:49 JST 掲載者が主張する日時 未記載 日本関連判定 掲載者の日本表記 登録企業IDとの照合 未照合 収集元 Ransomware Live 情報の出所 外部サービス経由 外部提供者の初回観測 2025-11-18 17:25 JST 推定攻撃・公開日 2025-11-18 17:24 JST メタデータ提供者 Ransomware Live 提供データの基準日時 未記録 追加情報 外部サービスが提供した掲載記録です。
企業の公式発表:この自動要約欄には未登録。別欄の公開情報調査をご覧ください。
要約の方式 ルールベース要約 入力メタデータの更新日時 2026-11-11 15:49 JST 要約の生成日時 2026-11-11 15:49 JST 公開レコードのSHA-256 cbbf05f97aa5105a7dc917a3654750cbdd654bc1cc705fba2e42a8b21e4c2f5f顧客向け詳細レビューについて(準備中) 公開情報の調査(Luna) 掲載対象の特定に至らず
検索で会社名に一致するタイのソフトウェア・ハードウェア等のコンサルティング企業登録情報は見つかったが、ドメインの同一性や当該事案を確認する一次資料・独立報道は確認できなかった。別法人との混同を避ける。
GPT-6 Luna · 手動調査 · 公開Web資料 · 調査 2026-10-04 19:22 JST
資料の確認内容・調査の限界 公開資料による対象の確認:INNOVEX HOLDINGS CO., LTD.というタイ法人は第三者企業登録情報に存在するが、記録ドメインinnovey.co.thとの公式な関係を確認できなかった。
参照資料と確認内容 未確認・調査の限界 claimed ドメインの登録・運営主体は未確認。 対象インシデント資料を確認できなかった。 調査範囲・日時 INNOVEX HOLDINGS CO LTD innovey.co.th cyberattack ransomware 2026 site:innovey.co.th INNOVEX HOLDINGS 調査記録の確定 2026-10-04 19:22 JST · 解説出力の確認 2026-10-04 19:22 JST
照合した掲載情報のSHA-256
23eee182efc34a0544436b90bb50522769335609e1b021dc4b678efb61518b40犯行グループの公開URL http://mtgc…huid.onion/…個別掲載先の到達確認 確認処理失敗(HTTP応答コード未取得) 到達確認日時 2026-10-27 14:17 JST 確認方法 Tor経由・隔離ブラウザ 到達確認時の表示状態 不明(判定記録なし) 到達確認時の対象名 未確認(判定記録なし) 公開プレビュー なし(非公開の撮影結果とは別) ページプレビュー:ブラウザ処理に失敗
変更履歴 (3) 2026-10-07 03:28 JST 掲載情報の変更 2026-09-20 11:43 JST 掲載情報の変更 2026-09-18 23:23 JST 初回観測
SATO-GLOBAL.COM 観測中 日系候補 掲載グループ clop 掲載ドメイン sato-global.com 外部データ初回取込日時 2026-09-18 23:23 JST 外部データ取込日時 2026-11-11 15:49 JST 掲載者が主張する日時 未記載 日本関連判定 掲載者の日本表記 登録企業IDとの照合 未照合 収集元 Ransomware Live 情報の出所 外部サービス経由 外部提供者の初回観測 2025-11-14 04:15 JST 推定攻撃・公開日 2025-11-14 04:14 JST メタデータ提供者 Ransomware Live 提供データの基準日時 未記録 追加情報 外部サービスが提供した掲載記録です。
企業の公式発表:この自動要約欄には未登録。別欄の公開情報調査をご覧ください。
要約の方式 ルールベース要約 入力メタデータの更新日時 2026-11-11 15:49 JST 要約の生成日時 2026-11-11 15:49 JST 公開レコードのSHA-256 3bb8608e4f0e81a51bb7f70c844f83235a140675d43255ce34daa7895c9d746f顧客向け詳細レビューについて(準備中) 公開情報の調査(Luna) 事件資料あり(この掲載との対応は未確認)
SATOは2025年11月10日、委託先管理のクラウド環境でOracle E-Business Suiteの脆弱性を突く攻撃があったと公表。10月12日は委託先から報告を受けた日で、初期侵入は8月と説明している。海外グループ会社関連の情報流出は可能性として扱われ、日本のオンプレミス環境への影響は否定されている。Cl0pへの帰属は確認できない。
GPT-6 Luna · 手動調査 · 公開Web資料 · 調査 2026-10-04 19:22 JST
資料の確認内容・調査の限界 公開資料による対象の確認:SATO Corporationは2025年11月10日に海外グループ会社関連の情報漏えい可能性を公表。Cl0p 主張との関係は未確認。
参照資料と確認内容 Regarding the Possibility of Information Leakage at Overseas Group CompaniesOracle EBS脆弱性を通じた海外グループ会社関連の不正アクセスと、情報流出の可能性を公表。
一次資料 · 発表 2025-11-10 · ページを確認
Q&A summary from the Q2 FY2025 financial results briefing日本のオンプレミスシステムは影響を受けていない旨を説明。
一次資料 · 発表日不明 · ページを確認
未確認・調査の限界 SATOはCl0pを攻撃者と特定していない。 影響は海外グループ会社関連の管理環境についての公表。 調査範囲・日時 SATO Oracle EBS zero day overseas group notice 2025 site:sato-global.com 2025 11 10 information leakage overseas 調査記録の確定 2026-10-04 19:22 JST · 解説出力の確認 2026-10-04 19:22 JST
照合した掲載情報のSHA-256
f3344f163df6f307f77a9f0e10eaad81d59978aa2384d8b75377b20a83147c82犯行グループの公開URL http://sant…f4ad.onion/…個別掲載先の到達確認 HTTPエラー(HTTP 404) 到達確認日時 2026-11-04 15:44 JST 確認方法 Tor経由・隔離ブラウザ 到達確認時の表示状態 不明(判定記録なし) 到達確認時の対象名 未確認(判定記録なし) 公開プレビュー なし(非公開の撮影結果とは別) ページプレビュー:HTTPエラー
変更履歴 (3) 2026-10-07 03:28 JST 掲載情報の変更 2026-09-20 11:43 JST 掲載情報の変更 2026-09-18 23:23 JST 初回観測
Yaesu 観測中 日系候補 掲載グループ qilin 掲載ドメイン www.yaesu.com 外部データ初回取込日時 2026-09-18 23:23 JST 外部データ取込日時 2026-11-11 15:49 JST 掲載者が主張する日時 未記載 日本関連判定 掲載者の日本表記 登録企業IDとの照合 未照合 収集元 Ransomware Live 情報の出所 外部サービス経由 外部提供者の初回観測 2025-11-11 04:49 JST 推定攻撃・公開日 2025-11-11 04:49 JST メタデータ提供者 Ransomware Live 提供データの基準日時 未記録 追加情報 外部サービスが提供した掲載記録です。
企業の公式発表:この自動要約欄には未登録。別欄の公開情報調査をご覧ください。
要約の方式 ルールベース要約 入力メタデータの更新日時 2026-11-11 15:49 JST 要約の生成日時 2026-11-11 15:49 JST 公開レコードのSHA-256 b6f571cd0d0f86487b510d44375024d5a7bc8f597cf23fa2f625bbbf893133d6顧客向け詳細レビューについて(準備中) 公開情報の調査(Luna) 組織情報の資料あり
八重洲無線の公式会社概要は、無線通信機器の開発・製造・販売企業と説明している。Qilinの2025年11月掲載主張について指定ドメイン検索では、同社の侵害公表や独立報道は確認できなかった。
GPT-6 Luna · 手動調査 · 公開Web資料 · 調査 2026-10-04 19:22 JST
企業情報 | 八重洲無線株式会社 · 一次資料 · ページを確認 資料の確認内容・調査の限界 公開資料による対象の確認:www.yaesu.comの公式会社概要は八重洲無線株式会社/Yaesu Musen Co., Ltd.(東京)を記載。
参照資料と確認内容 未確認・調査の限界 Qilinの掲載との関連や侵害の有無は独立確認できていない。 調査範囲・日時 site:yaesu.com 2025 Qilin ransomware incident site:yaesu.com Yaesu company profile company 調査記録の確定 2026-10-04 19:22 JST · 解説出力の確認 2026-10-04 19:22 JST
照合した掲載情報のSHA-256
90ecd114cb799e16dd2cc0aa5518513131c012981dac828b3a4e7d7f443984d1犯行グループの公開URL 未保有 個別掲載先の到達確認 未確認 公開プレビュー なし(非公開の撮影結果とは別) ページプレビュー:未確認
変更履歴 (2) 2026-10-07 03:28 JST 掲載情報の変更 2026-09-18 23:23 JST 初回観測
[EVIDENCE PACK 2]ASKUL 観測中 日系候補 掲載グループ ransomhouse 掲載ドメイン www.askul.co.jp 外部データ初回取込日時 2026-09-18 23:23 JST 外部データ取込日時 2026-11-11 15:49 JST 掲載者が主張する日時 未記載 日本関連判定 掲載者の日本表記 登録企業IDとの照合 未照合 収集元 Ransomware Live 情報の出所 外部サービス経由 外部提供者の初回観測 2025-11-10 17:53 JST 推定攻撃・公開日 2025-10-19 09:00 JST メタデータ提供者 Ransomware Live 提供データの基準日時 未記録 追加情報 外部サービスが提供した掲載記録です。
企業の公式発表:この自動要約欄には未登録。別欄の公開情報調査をご覧ください。
要約の方式 ルールベース要約 入力メタデータの更新日時 2026-11-11 15:49 JST 要約の生成日時 2026-11-11 15:49 JST 公開レコードのSHA-256 7dad0eaa069e338b3520009b979aa4a5ec6e93a73ad1e6d49b3f46f8bf8e80ff顧客向け詳細レビューについて(準備中) 公開情報の調査(Luna) 事件資料あり(この掲載との対応は未確認)
ASKULは2025年10月19日のランサムウェア感染と、顧客・一部取引先情報の外部流出を公式に認めている。企業サイトは11月以降の対応・復旧を更新。攻撃者のRansomHouse主張と企業が確認した事実は区別される。
GPT-6 Luna · 手動調査 · 公開Web資料 · 調査 2026-10-04 19:22 JST
資料の確認内容・調査の限界 公開資料による対象の確認:アスクル株式会社はaskul.co.jpの公式企業サイトにより同定。
参照資料と確認内容 アスクルのサイバーセキュリティ企業サイトは2025年10月19日の感染と顧客・取引先情報流出を認め、対応経過を示す。
一次資料 · 発表 2026-08-04 · ページを確認
サービスの復旧状況について(ランサムウェア攻撃によるシステム障害関連・第15報)公式IR一覧に第15報など復旧状況の告知を掲載。
一次資料 · 発表 2025-12-25 · 検索結果の抜粋を確認
未確認・調査の限界 調査範囲・日時 ASKUL cyberattack ransomware 2025 2026 official leak report 調査記録の確定 2026-10-04 19:22 JST · 解説出力の確認 2026-10-04 19:22 JST
照合した掲載情報のSHA-256
b73351f8c42290e04c6350fb2ab60c235292e07e87c6cf752860ffd43507eff2犯行グループの公開URL http://zohl…2yid.onion/…個別掲載先の到達確認 タイムアウト(HTTP応答コード未取得) 到達確認日時 2026-10-19 13:53 JST 確認方法 Tor経由・隔離ブラウザ 到達確認時の表示状態 不明(判定記録なし) 到達確認時の対象名 未確認(判定記録なし) 公開プレビュー 保存画像あり 読み込み未完了の保存画面 縮小保存画像(拡大表示) · 取得日時: 2026-09-29 00:33 JST · 公開前の画像確認済み · ページ表示のみ・掲載内容未確認 · 読み込み未完了・本文未取得
保存画像の表示状態 読み込み未完了 保存画像の対象名 表示を確認できず(白紙とは限りません) 記録上の掲載グループ ransomhouse 記録上の対象企業・組織 [EVIDENCE PACK 2]ASKUL 画像の読み取り・解釈(Luna) ロック表示を伴う読み込み中のページとみられる。本文や対象情報は表示されていない。
GPT-6 Luna · 手動実行 · 公開済み保存画像のみ · 生成 2026-10-04 17:40 JST
画像の確認内容・解釈の限界 画像で確認できること 白地のページ上部に複数のナビゲーション項目があり、中央の枠には鍵の図と読み込み表示、ステータス欄がある。 この画像では、具体的な被害・取得データの主張は読み取れません。
この画像だけでは分からないこと 組織との関係やデータ公開の有無は、この画面から確認できない。 別のAIによる画像照合 2026-10-04 17:41 JST
解釈元の保存画像のSHA-256 54f091a4623adf840be96158941d07ae79991cfac19faef8e830e50bf8820106変更履歴 (3) 2026-10-07 03:28 JST 掲載情報の変更 2026-09-20 11:43 JST 掲載情報の変更 2026-09-18 23:23 JST 初回観測
Tass Meister Patent Firm 観測中 日系候補 掲載グループ qilin 掲載ドメイン www.tassmeister.com 外部データ初回取込日時 2026-09-18 23:23 JST 外部データ取込日時 2026-11-11 15:49 JST 掲載者が主張する日時 未記載 日本関連判定 掲載者の日本表記 登録企業IDとの照合 未照合 収集元 Ransomware Live 情報の出所 外部サービス経由 外部提供者の初回観測 2025-11-07 01:40 JST 推定攻撃・公開日 2025-11-07 01:40 JST メタデータ提供者 Ransomware Live 提供データの基準日時 未記録 追加情報 外部サービスが提供した掲載記録です。
企業の公式発表:この自動要約欄には未登録。別欄の公開情報調査をご覧ください。
要約の方式 ルールベース要約 入力メタデータの更新日時 2026-11-11 15:49 JST 要約の生成日時 2026-11-11 15:49 JST 公開レコードのSHA-256 f92e54c486871c59678395efb1b04da09d9f735ed967d3fa3d406bd638b35fe5顧客向け詳細レビューについて(準備中) 公開情報の調査(Luna) 掲載主張の報告あり(事件の独立した裏付けは未確認)
GalaxyWardenはQilinによる2025年11月6日の掲載主張を記録し、独立検証されていないと説明。会社の事故告知や独立した事故確認は検索で見つからなかった。
GPT-6 Luna · 手動調査 · 公開Web資料 · 調査 2026-10-04 19:22 JST
資料の確認内容・調査の限界 公開資料による対象の確認:弁理士法人タス・マイスター(Tass Meister IP Law Firm)は東京・大阪の知的財産事務所で、tassmeister.comが公式ドメイン。
参照資料と確認内容 法人概要 | 弁理士法人タス・マイスター公式概要は弁理士法人名、東京・大阪の事務所所在地と沿革を掲載。
一次資料 · 発表日不明 · ページを確認
Tass Meister Patent Firm Listed by Qilin Ransomware GroupトラッカーはQilinの未検証掲載主張を記録し、会社による範囲確認はないとする。
掲載主張の集約・転載 · 発表 2025-11-06 · ページを確認
未確認・調査の限界 会社のインシデント確認や侵害範囲を示す資料を見つけられなかった。 調査範囲・日時 tassmeister.com Tass Meister patent firm cyberattack ransomware 2026 site:tassmeister.com Tass Meister Patent Firm 会社情報 調査記録の確定 2026-10-04 19:22 JST · 解説出力の確認 2026-10-04 19:22 JST
照合した掲載情報のSHA-256
231bbf243978edd5faf69d7d15e6fbe3bea7db57960c0b6ee5918d4b32af7570犯行グループの公開URL 未保有 個別掲載先の到達確認 未確認 公開プレビュー なし(非公開の撮影結果とは別) ページプレビュー:未確認
変更履歴 (1) 2026-09-18 23:23 JST 初回観測
tein.co.jp 観測中 日系候補 掲載グループ warlock 掲載ドメイン tein.co.jp 外部データ初回取込日時 2026-09-18 23:23 JST 外部データ取込日時 2026-11-11 15:49 JST 掲載者が主張する日時 未記載 日本関連判定 掲載者の日本表記 登録企業IDとの照合 未照合 収集元 Ransomware Live 情報の出所 外部サービス経由 外部提供者の初回観測 2025-11-06 16:45 JST 推定攻撃・公開日 2025-11-06 16:45 JST メタデータ提供者 Ransomware Live 提供データの基準日時 未記録 追加情報 外部サービスが提供した掲載記録です。
企業の公式発表:この自動要約欄には未登録。別欄の公開情報調査をご覧ください。
要約の方式 ルールベース要約 入力メタデータの更新日時 2026-11-11 15:49 JST 要約の生成日時 2026-11-11 15:49 JST 公開レコードのSHA-256 19ab01f595519a01699e2c237fc4cbf0b3a36e3b5aeaccf85cf933bd8baa3d19顧客向け詳細レビューについて(準備中) 公開情報の調査(Luna) 事件資料あり(この掲載との対応は未確認)
TEINの2026年4月8日最終報告は、2025年10月30日のランサムウェア感染を記録し、個人情報約7,304人分が漏えいした可能性を説明。一方、直接的な持ち出しを示す痕跡は確認されなかったとしている。Warlockとの関係は会社発表で確認できない。
GPT-6 Luna · 手動調査 · 公開Web資料 · 調査 2026-10-04 19:22 JST
資料の確認内容・調査の限界 公開資料による対象の確認:TEIN株式会社の公式最終報告は2025年10月のランサムウェア事案を記録。
参照資料と確認内容 ランサムウェア感染によるシステム障害発生についてのお詫びとお知らせ(最終報)10月30日の感染、個人情報約7,304人分の漏えい可能性、直接的な持ち出し痕跡未確認を報告。
一次資料 · 発表 2026-04-08 · ページを確認
Weekly Intelligence Report – 14 November 2025WarlockによるTEIN 主張を報告。会社発表による攻撃者特定ではない。
掲載主張の集約・転載 · 発表 2025-11-14 · ページを確認
未確認・調査の限界 TEINの公式発表はWarlockを攻撃者と特定していない。 CYFIRMAの記事は攻撃者側の主張を紹介する。 調査範囲・日時 TEIN Warlock ransomware November 2025 official site:tein.co.jp 2025 11 21 ランサムウェア 調査記録の確定 2026-10-04 19:22 JST · 解説出力の確認 2026-10-04 19:22 JST
照合した掲載情報のSHA-256
58e90f0e3aea69adc3f955f8857cfab2d06b2e6164aca21fe5b5b10b4b5f125d犯行グループの公開URL 未保有 個別掲載先の到達確認 未確認 公開プレビュー なし(非公開の撮影結果とは別) ページプレビュー:未確認
変更履歴 (1) 2026-09-18 23:23 JST 初回観測
Kobayashi 観測中 日系候補 掲載グループ worldleaks 掲載ドメイン www.kbjapan.co.jp 外部データ初回取込日時 2026-09-18 23:23 JST 外部データ取込日時 2026-11-11 15:49 JST 掲載者が主張する日時 未記載 日本関連判定 掲載者の日本表記 登録企業IDとの照合 未照合 収集元 Ransomware Live 情報の出所 外部サービス経由 外部提供者の初回観測 2025-11-01 18:36 JST 推定攻撃・公開日 2025-10-24 09:00 JST メタデータ提供者 Ransomware Live 提供データの基準日時 未記録 追加情報 外部サービスが提供した掲載記録です。
企業の公式発表:この自動要約欄には未登録。別欄の公開情報調査をご覧ください。
要約の方式 ルールベース要約 入力メタデータの更新日時 2026-11-11 15:49 JST 要約の生成日時 2026-11-11 15:49 JST 公開レコードのSHA-256 f23f38187156c326806713879d979e13d08d1ee596cbad3364545d6678ee159b顧客向け詳細レビューについて(準備中) 公開情報の調査(Luna) 事件資料あり(この掲載との対応は未確認)
株式会社コバヤシの2026年1月21日付最終報は、2025年11月4日に警視庁から不正アクセス・情報窃取可能性の連絡を受け、外部調査で一部情報の取得と外部公開を確認したと説明。個人情報8,149件の漏えいを確認したとしている。WorldLeaksの10月24日掲載との直接の関係や攻撃者は公式報告で示されない。
GPT-6 Luna · 手動調査 · 公開Web資料 · 調査 2026-10-04 19:22 JST
資料の確認内容・調査の限界 公開資料による対象の確認:kbjapan.co.jpは東京都の株式会社コバヤシ公式サイト。一般的な姓のKobayashi企業と区別できる。
参照資料と確認内容 未確認・調査の限界 公式報告はWorldLeaksや10月24日掲載に言及せず、掲載との結びつきは不明。 攻撃者の帰属は公表されていない。 調査範囲・日時 site:kbjapan.co.jp 2025 WorldLeaks ransomware Kobayashi 株式会社コバヤシ 不正アクセス 最終報 2026 調査記録の確定 2026-10-04 19:22 JST · 解説出力の確認 2026-10-04 19:22 JST
照合した掲載情報のSHA-256
5d4fd1af1805b4e7d8f572ca73ffa3c9ff5301a9b9efca49d966a101f2a70740犯行グループの公開URL https://worl…fuid.onion/…個別掲載先の到達確認 確認処理失敗(HTTP応答コード未取得) 到達確認日時 2026-11-03 15:59 JST 確認方法 Tor経由・隔離ブラウザ 到達確認時の表示状態 不明(判定記録なし) 到達確認時の対象名 未確認(判定記録なし) 公開プレビュー なし(非公開の撮影結果とは別) ページプレビュー:ブラウザ処理に失敗
変更履歴 (3) 2026-10-07 03:28 JST 掲載情報の変更 2026-09-20 11:43 JST 掲載情報の変更 2026-09-18 23:23 JST 初回観測
ASKUL 観測中 日系候補 掲載グループ ransomhouse 掲載ドメイン www.askul.co.jp 外部データ初回取込日時 2026-09-18 23:23 JST 外部データ取込日時 2026-11-11 15:49 JST 掲載者が主張する日時 未記載 日本関連判定 掲載者の日本表記 登録企業IDとの照合 未照合 収集元 Ransomware Live 情報の出所 外部サービス経由 外部提供者の初回観測 2025-10-30 20:45 JST 推定攻撃・公開日 2025-10-19 09:00 JST メタデータ提供者 Ransomware Live 提供データの基準日時 未記録 追加情報 外部サービスが提供した掲載記録です。
企業の公式発表:この自動要約欄には未登録。別欄の公開情報調査をご覧ください。
要約の方式 ルールベース要約 入力メタデータの更新日時 2026-11-11 15:49 JST 要約の生成日時 2026-11-11 15:49 JST 公開レコードのSHA-256 37841b0f6098c07488a74fcb1859f16c67cc3eb854c55e32977ed7b8b3a70e65顧客向け詳細レビューについて(準備中) 公開情報の調査(Luna) 事件資料あり(この掲載との対応は未確認)
ASKULは2025年10月19日のランサムウェア感染と、顧客・一部取引先情報の外部流出を公式に認めている。企業サイトは11月以降の対応・復旧を更新。攻撃者のRansomHouse主張と企業が確認した事実は区別される。
GPT-6 Luna · 手動調査 · 公開Web資料 · 調査 2026-10-04 19:22 JST
資料の確認内容・調査の限界 公開資料による対象の確認:アスクル株式会社はaskul.co.jpの公式企業サイトにより同定。
参照資料と確認内容 アスクルのサイバーセキュリティ企業サイトは2025年10月19日の感染と顧客・取引先情報流出を認め、対応経過を示す。
一次資料 · 発表 2026-08-04 · ページを確認
サービスの復旧状況について(ランサムウェア攻撃によるシステム障害関連・第15報)公式IR一覧に第15報など復旧状況の告知を掲載。
一次資料 · 発表 2025-12-25 · 検索結果の抜粋を確認
未確認・調査の限界 調査範囲・日時 ASKUL cyberattack ransomware 2025 2026 official leak report 調査記録の確定 2026-10-04 19:22 JST · 解説出力の確認 2026-10-04 19:22 JST
照合した掲載情報のSHA-256
ea5981372f7a87c7e2dddd86eee8ca76560b729f281aa5ecb90b7dc89f38e22d犯行グループの公開URL http://zohl…2yid.onion/…個別掲載先の到達確認 タイムアウト(HTTP応答コード未取得) 到達確認日時 2026-11-11 15:47 JST 確認方法 Tor経由・隔離ブラウザ 到達確認時の表示状態 不明(判定記録なし) 到達確認時の対象名 未確認(判定記録なし) 公開プレビュー 保存画像あり 読み込み未完了の保存画面 縮小保存画像(拡大表示) · 取得日時: 2026-09-29 00:24 JST · 公開前の画像確認済み · ページ表示のみ・掲載内容未確認 · 読み込み未完了・本文未取得
保存画像の表示状態 読み込み未完了 保存画像の対象名 表示を確認できず(白紙とは限りません) 記録上の掲載グループ ransomhouse 記録上の対象企業・組織 ASKUL 画像の読み取り・解釈(Luna) ロック表示を伴う読み込み中のページとみられる。本文や対象情報は表示されていない。
GPT-6 Luna · 手動実行 · 公開済み保存画像のみ · 生成 2026-10-04 17:40 JST
画像の確認内容・解釈の限界 画像で確認できること 白地のページ上部に複数のナビゲーション項目があり、中央の枠には鍵の図と読み込み表示、ステータス欄がある。 この画像では、具体的な被害・取得データの主張は読み取れません。
この画像だけでは分からないこと 組織との関係やデータ公開の有無は、この画面から確認できない。 別のAIによる画像照合 2026-10-04 17:41 JST
解釈元の保存画像のSHA-256 54f091a4623adf840be96158941d07ae79991cfac19faef8e830e50bf8820106変更履歴 (3) 2026-10-07 03:28 JST 掲載情報の変更 2026-09-20 11:43 JST 掲載情報の変更 2026-09-18 23:23 JST 初回観測
Super Value 観測中 日系候補 掲載グループ qilin 掲載ドメイン www.supervalue.jp 外部データ初回取込日時 2026-09-18 23:23 JST 外部データ取込日時 2026-11-11 15:49 JST 掲載者が主張する日時 未記載 日本関連判定 掲載者の日本表記 登録企業IDとの照合 未照合 収集元 Ransomware Live 情報の出所 外部サービス経由 外部提供者の初回観測 2025-10-30 00:22 JST 推定攻撃・公開日 2025-10-30 00:21 JST メタデータ提供者 Ransomware Live 提供データの基準日時 未記録 追加情報 外部サービスが提供した掲載記録です。
企業の公式発表:この自動要約欄には未登録。別欄の公開情報調査をご覧ください。
要約の方式 ルールベース要約 入力メタデータの更新日時 2026-11-11 15:49 JST 要約の生成日時 2026-11-11 15:49 JST 公開レコードのSHA-256 b3e6cf2d7db735142da2edfbfd79782be51ca83731009f138005551b15298746顧客向け詳細レビューについて(準備中) 公開情報の調査(Luna) 掲載主張の報告あり(事件の独立した裏付けは未確認)
Cybernewsは2025年10月30日、Qilinがスーパーバリューを掲載し、同社に属するとする内部文書のサンプルを示したと報道した。記事はその真偽を確定できず、会社から回答がなかったと明記するため、Qilinの主張・資料サンプルの報道として扱い、会社確認済みの侵害とはしない。公式サイトで法人同一性は確認できた。
GPT-6 Luna · 手動調査 · 公開Web資料 · 調査 2026-10-04 19:22 JST
資料の確認内容・調査の限界 公開資料による対象の確認:株式会社スーパーバリュー(英訳名 SUPER VALUE CO., LTD.)は埼玉・東京・千葉で食品スーパーを運営する日本企業。公式会社概要に記載。
参照資料と確認内容 Japan’s supermarkets got hacked, say Russian hackersCybernewsはQilinの掲載と内部資料サンプルを報じる一方、資料が同社のものか不明で、会社から回答を得ていないと明記。
第三者資料・報道 · 発表 2025-10-30 · ページを確認
会社概要・役員公式会社概要は法人名を株式会社スーパーバリュー、英訳をSUPER VALUE CO., LTD.とし、食品スーパー経営と記載。
一次資料 · 発表日不明 · 検索結果の抜粋を確認
未確認・調査の限界 Cybernews報道も掲載資料の真偽を確定しておらず、会社からの確認を得ていない。 報道された掲載主張を侵害の確定事実や情報流出の全容とみなすことはできない。 調査範囲・日時 Super Value supervalue.jp Qilin October 2025 ransomware site:supervalue.jp ransomware 2025 cyberattack site:supervalue.jp 不正アクセス 2025 site:supervalue.jp 会社概要 株式会社スーパーバリュー site:cybernews.com "Super Value" Qilin Japan "Qilin ransomware claims hack on Japan's Super Value" Cybernews 調査記録の確定 2026-10-04 19:22 JST · 解説出力の確認 2026-10-04 19:22 JST
照合した掲載情報のSHA-256
b62c7af0819110a431b03038e51a89bd5efbccfa41fcdbeffd94586a97b73ae8犯行グループの公開URL 未保有 個別掲載先の到達確認 未確認 公開プレビュー なし(非公開の撮影結果とは別) ページプレビュー:未確認
変更履歴 (2) 2026-10-07 03:28 JST 掲載情報の変更 2026-09-18 23:23 JST 初回観測
Enessance Holdings Co., Ltd 観測中 日系候補 掲載グループ qilin 掲載ドメイン www.enessance.co.jp 外部データ初回取込日時 2026-09-18 23:23 JST 外部データ取込日時 2026-11-11 15:49 JST 掲載者が主張する日時 未記載 日本関連判定 掲載者の日本表記 登録企業IDとの照合 未照合 収集元 Ransomware Live 情報の出所 外部サービス経由 外部提供者の初回観測 2025-10-29 21:48 JST 推定攻撃・公開日 2025-10-29 21:48 JST メタデータ提供者 Ransomware Live 提供データの基準日時 未記録 追加情報 外部サービスが提供した掲載記録です。
企業の公式発表:この自動要約欄には未登録。別欄の公開情報調査をご覧ください。
要約の方式 ルールベース要約 入力メタデータの更新日時 2026-11-11 15:49 JST 要約の生成日時 2026-11-11 15:49 JST 公開レコードのSHA-256 34417b6c883bf781b181e35a920c3f7d32926363385bd70a21c10e76c13160a5顧客向け詳細レビューについて(準備中) 公開情報の調査(Luna) 掲載主張の報告あり(事件の独立した裏付けは未確認)
GalaxyWarden等は2025年10月にEnessanceへのQilin 主張を記録するが、掲載日付は10月21日と29日で一致しない。会社の公表は確認できず、今回の調査では独立した侵害確認に至らなかった。
GPT-6 Luna · 手動調査 · 公開Web資料 · 調査 2026-10-04 19:22 JST
資料の確認内容・調査の限界 公開資料による対象の確認:Enessance Holdingsという名称へのQilinの掲載主張を調査した。参照資料間で掲載日が異なる。
参照資料と確認内容 未確認・調査の限界 Qilinの掲載日が資料間で一致しない。 今回の検索では会社による確認を見つけられなかった。 調査範囲・日時 Enessance Holdings Qilin ransomware October 2025 調査記録の確定 2026-10-04 19:22 JST · 解説出力の確認 2026-10-04 19:22 JST
照合した掲載情報のSHA-256
6a922178aaa8582e4af6e7bf3f2d9482816a710995fb0d5a1fbbcfbc78f08deb犯行グループの公開URL 未保有 個別掲載先の到達確認 未確認 公開プレビュー なし(非公開の撮影結果とは別) ページプレビュー:未確認
変更履歴 (1) 2026-09-18 23:23 JST 初回観測
Aphase II 観測中 日系候補 掲載グループ play 掲載ドメイン www.aphaseii.com 外部データ初回取込日時 2026-09-18 23:23 JST 外部データ取込日時 2026-11-11 15:49 JST 掲載者が主張する日時 未記載 日本関連判定 掲載者の日本表記 登録企業IDとの照合 未照合 収集元 Ransomware Live 情報の出所 外部サービス経由 外部提供者の初回観測 2025-10-29 02:38 JST 推定攻撃・公開日 2025-10-23 09:00 JST メタデータ提供者 Ransomware Live 提供データの基準日時 未記録 追加情報 外部サービスが提供した掲載記録です。
企業の公式発表:この自動要約欄には未登録。別欄の公開情報調査をご覧ください。
要約の方式 ルールベース要約 入力メタデータの更新日時 2026-11-11 15:49 JST 要約の生成日時 2026-11-11 15:49 JST 公開レコードのSHA-256 32373951b3dd8a04f4d157b908b311b6674df0f56792089e6efca124f6cc3d35顧客向け詳細レビューについて(準備中) 公開情報の調査(Luna) 掲載対象の特定に至らず
指定ドメインとPlayの2025年10月掲載主張を検索したが、公式組織プロフィール、会社によるインシデント公表、または独立した事件報道を確認できなかった。社名表記だけで特定法人に結びつけない。
GPT-6 Luna · 手動調査 · 公開Web資料 · 調査 2026-10-04 19:22 JST
資料の確認内容・調査の限界 公開資料による対象の確認:Aphase II / aphaseii.comの公式運営主体を確認できず、同名組織の区別ができない。
未確認・調査の限界 ドメインと法的法人の対応を確認できていない。 侵害・情報流出の独立した裏付けがない。 調査範囲・日時 site:aphaseii.com 2025 Play ransomware incident Aphase II company aphaseii.com official 調査記録の確定 2026-10-04 19:22 JST · 解説出力の確認 2026-10-04 19:22 JST
照合した掲載情報のSHA-256
93bf2303dc00990c4e83ee960e9b221d26d49bf4e861366f6429a05734415b34犯行グループの公開URL 未保有 個別掲載先の到達確認 未確認 公開プレビュー なし(非公開の撮影結果とは別) ページプレビュー:未確認
変更履歴 (2) 2026-10-07 03:28 JST 掲載情報の変更 2026-09-18 23:23 JST 初回観測
Domy 観測中 日系候補 掲載グループ qilin 掲載ドメイン www.domy.co.jp 外部データ初回取込日時 2026-09-18 23:23 JST 外部データ取込日時 2026-11-11 15:49 JST 掲載者が主張する日時 未記載 日本関連判定 掲載者の日本表記 登録企業IDとの照合 未照合 収集元 Ransomware Live 情報の出所 外部サービス経由 外部提供者の初回観測 2025-10-28 00:23 JST 推定攻撃・公開日 2025-10-28 00:23 JST メタデータ提供者 Ransomware Live 提供データの基準日時 未記録 追加情報 外部サービスが提供した掲載記録です。
企業の公式発表:この自動要約欄には未登録。別欄の公開情報調査をご覧ください。
要約の方式 ルールベース要約 入力メタデータの更新日時 2026-11-11 15:49 JST 要約の生成日時 2026-11-11 15:49 JST 公開レコードのSHA-256 27c724b7771cb7ab853616a7a6a5cf21efb6be8ea7dc6fd8c2e0980bc8e29918顧客向け詳細レビューについて(準備中) 公開情報の調査(Luna) 掲載主張の報告あり(事件の独立した裏付けは未確認)
Qilinによる2025年10月27日の掲載を報じる二次ページが見つかった。会社または公的機関による確認や、ドメインと企業を結び付ける公式資料は検索で確認できず、攻撃者主張の記録としてのみ扱う。
GPT-6 Luna · 手動調査 · 公開Web資料 · 調査 2026-10-04 19:22 JST
資料の確認内容・調査の限界 公開資料による対象の確認:ドメインdomy.co.jpは日本のスーパーマーケットDomyを指すと攻撃掲載トラッカーが記すが、今回の検索で公式会社概要を確認できなかった。
参照資料と確認内容 未確認・調査の限界 公式な企業同定や事故告知を見つけられなかった。 攻撃者の掲載だけでは侵害を確認できない。 調査範囲・日時 Domy Co Ltd domy.co.jp ransomware cyberattack 2026 site:domy.co.jp ランサムウェア 不正アクセス 2025 2026 調査記録の確定 2026-10-04 19:22 JST · 解説出力の確認 2026-10-04 19:22 JST
照合した掲載情報のSHA-256
77064698d9f516c4fec55e6c4513e39bbbde569a16ecbf3d5c70b474ca4318fa犯行グループの公開URL 未保有 個別掲載先の到達確認 未確認 公開プレビュー なし(非公開の撮影結果とは別) ページプレビュー:未確認
変更履歴 (2) 2026-10-07 03:28 JST 掲載情報の変更 2026-09-18 23:23 JST 初回観測
mino-in.co.jp 観測中 日系候補 掲載グループ safepay 掲載ドメイン mino-in.co.jp 外部データ初回取込日時 2026-09-18 23:23 JST 外部データ取込日時 2026-11-11 15:49 JST 掲載者が主張する日時 未記載 日本関連判定 掲載者の日本表記 登録企業IDとの照合 未照合 収集元 Ransomware Live 情報の出所 外部サービス経由 外部提供者の初回観測 2025-10-25 06:23 JST 推定攻撃・公開日 2025-10-25 06:23 JST メタデータ提供者 Ransomware Live 提供データの基準日時 未記録 追加情報 外部サービスが提供した掲載記録です。
企業の公式発表:この自動要約欄には未登録。別欄の公開情報調査をご覧ください。
要約の方式 ルールベース要約 入力メタデータの更新日時 2026-11-11 15:49 JST 要約の生成日時 2026-11-11 15:49 JST 公開レコードのSHA-256 85c95794b177d160350207b4161054cbfc27e337cdfd5a899e1d31c6802cec91顧客向け詳細レビューについて(準備中) 公開情報の調査(Luna) 事件資料あり(この掲載との対応は未確認)
美濃工業は2025年10月、サイバー攻撃で一部サーバー・PCが暗号化されたと公表し、後続の公式報告で調査状況を更新。元記録のSafePay 掲載との関係は公式資料で確認できず、個別の掲載日との一致も未検証。
GPT-6 Luna · 手動調査 · 公開Web資料 · 調査 2026-10-04 19:22 JST
資料の確認内容・調査の限界 公開資料による対象の確認:美濃工業株式会社の公式公表した2025年10月のサイバー攻撃。
参照資料と確認内容 未確認・調査の限界 会社発表でSafePayによる犯行とは確認できない。 正確な発生日は元記録の掲載推定日と同一とは限らない。 調査範囲・日時 site:mino-in.co.jp ランサムウェア 不正アクセス 2025 調査記録の確定 2026-10-04 19:22 JST · 解説出力の確認 2026-10-04 19:22 JST
照合した掲載情報のSHA-256
0785cb4263e871acf2a0d56adf09a507024af4fbd9bb94b6c2da4c2a5ad4e801犯行グループの公開URL http://safe…moyd.onion/…個別掲載先の到達確認 HTTP応答あり(HTTP 200) 到達確認日時 2026-11-04 15:43 JST 確認方法 Tor経由・隔離ブラウザ 到達確認時の表示状態 表示の安定を確認 到達確認時の対象名 表示を確認 公開プレビュー 保存画像あり 掲載ページの保存画像 縮小保存画像(拡大表示) · 取得日時: 2026-09-28 22:54 JST · 公開前の画像確認済み
保存画像の表示状態 不明(判定記録なし) 保存画像の対象名 未確認(判定記録なし) 掲載グループ safepay 対象企業・組織 mino-in.co.jp 画像の読み取り・解釈(Luna) ページには企業プロフィールと財務に関する掲載者の記述があるが、漏えいや侵害を示す具体的な説明は見当たらない。
GPT-6 Luna · 手動実行 · 公開済み保存画像のみ · 生成 2026-09-28 23:19 JST
画像の確認内容・解釈の限界 画像で確認できること 企業名、画面上の日付、売上額の記載と、印刷関連メーカーの紹介文がある。 説明文中には監査済み財務情報は公開されていないとの記載がある。 掲載者の主張 掲載文は売上を2億米ドルと記載している。 掲載文は会社の事業や規模について説明している。 この画像だけでは分からないこと 売上額や企業情報の根拠は画像から確認できない。 画面上の日付が何を示すかは不明。 別のAIによる画像照合 2026-09-28 23:24 JST
解釈元の保存画像のSHA-256 3d357875138d79771f69b33971720f432936b3354adbcf6649fed6b2068f5261変更履歴 (2) 2026-09-20 11:43 JST 掲載情報の変更 2026-09-18 23:23 JST 初回観測
Kurogane Kasei Co. 観測中 日系候補 掲載グループ ransomhouse 掲載ドメイン www.kuroganekasei.com 外部データ初回取込日時 2026-09-18 23:23 JST 外部データ取込日時 2026-11-11 15:49 JST 掲載者が主張する日時 未記載 日本関連判定 掲載者の日本表記 登録企業IDとの照合 未照合 収集元 Ransomware Live 情報の出所 外部サービス経由 外部提供者の初回観測 2025-10-24 05:16 JST 推定攻撃・公開日 2025-10-10 09:00 JST メタデータ提供者 Ransomware Live 提供データの基準日時 未記録 追加情報 外部サービスが提供した掲載記録です。
企業の公式発表:この自動要約欄には未登録。別欄の公開情報調査をご覧ください。
要約の方式 ルールベース要約 入力メタデータの更新日時 2026-11-11 15:49 JST 要約の生成日時 2026-11-11 15:49 JST 公開レコードのSHA-256 4fe527a3a2eface2128a6e1c2d5c7499b556545f1faf5932e20929ff5285d904顧客向け詳細レビューについて(準備中) 公開情報の調査(Luna) 事件資料あり(この掲載との対応は未確認)
黒金化成の公式発表は、2025年10月16日にサーバーへの不正アクセスの可能性と複数拠点のネットワーク障害を検知したと説明。10月31日第2報ではVPN経由侵入とランサムウェア攻撃の可能性が高いとし、個人情報保護委員会・警察へ報告したが、情報流出の特定には至っていないとしている。RansomHouse掲載主張(推定10月10日)との関係、攻撃者帰属は示されていない。
GPT-6 Luna · 手動調査 · 公開Web資料 · 調査 2026-10-04 19:22 JST
資料の確認内容・調査の限界 公開資料による対象の確認:kuroganekasei.comは名古屋市の黒金化成株式会社の公式サイト。
参照資料と確認内容 未確認・調査の限界 RansomHouseの名前は公式発表に現れず、掲載との因果関係は未確認。 会社発表時点で流出情報は特定されていない。 調査範囲・日時 site:kuroganekasei.com RansomHouse 2025 cyberattack 黒金化成 サーバーへの不正アクセス 第2報 2025年10月31日 調査記録の確定 2026-10-04 19:22 JST · 解説出力の確認 2026-10-04 19:22 JST
照合した掲載情報のSHA-256
00b6338c60800a5d6b26d1b010232e816da8226f70b1e1636cc7f12b01c47bb7犯行グループの公開URL http://zohl…2yid.onion/…個別掲載先の到達確認 HTTP応答あり(HTTP 200) 到達確認日時 2026-10-22 14:01 JST 確認方法 Tor経由・隔離ブラウザ 到達確認時の表示状態 読み込み未完了 到達確認時の対象名 表示を確認できず(白紙とは限りません) 公開プレビュー 保存画像あり 読み込み未完了の保存画面 縮小保存画像(拡大表示) · 取得日時: 2026-09-29 00:33 JST · 公開前の画像確認済み · ページ表示のみ・掲載内容未確認 · 読み込み未完了・本文未取得
保存画像の表示状態 読み込み未完了 保存画像の対象名 表示を確認できず(白紙とは限りません) 記録上の掲載グループ ransomhouse 記録上の対象企業・組織 Kurogane Kasei Co. 画像の読み取り・解釈(Luna) ロック表示を伴う読み込み中のページとみられる。本文や対象情報は表示されていない。
GPT-6 Luna · 手動実行 · 公開済み保存画像のみ · 生成 2026-10-04 17:40 JST
画像の確認内容・解釈の限界 画像で確認できること 白地のページ上部に複数のナビゲーション項目があり、中央の枠には鍵の図と読み込み表示、ステータス欄がある。 この画像では、具体的な被害・取得データの主張は読み取れません。
この画像だけでは分からないこと 組織との関係やデータ公開の有無は、この画面から確認できない。 別のAIによる画像照合 2026-10-04 17:41 JST
解釈元の保存画像のSHA-256 54f091a4623adf840be96158941d07ae79991cfac19faef8e830e50bf8820106変更履歴 (2) 2026-09-20 11:43 JST 掲載情報の変更 2026-09-18 23:23 JST 初回観測
Furuno Electric 観測中 日系候補 掲載グループ rhysida 掲載ドメイン furuno.com 外部データ初回取込日時 2026-09-18 23:23 JST 外部データ取込日時 2026-11-11 15:49 JST 掲載者が主張する日時 未記載 日本関連判定 掲載者の日本表記 登録企業IDとの照合 未照合 収集元 Ransomware Live 情報の出所 外部サービス経由 外部提供者の初回観測 2025-10-13 23:41 JST 推定攻撃・公開日 2025-10-13 23:41 JST メタデータ提供者 Ransomware Live 提供データの基準日時 未記録 追加情報 外部サービスが提供した掲載記録です。
企業の公式発表:この自動要約欄には未登録。別欄の公開情報調査をご覧ください。
要約の方式 ルールベース要約 入力メタデータの更新日時 2026-11-11 15:49 JST 要約の生成日時 2026-11-11 15:49 JST 公開レコードのSHA-256 415c4dd8cfb33de94917df88bb48dd2b5d75ca0193444ccc6077b4a6f726d877顧客向け詳細レビューについて(準備中) 公開情報の調査(Luna) 事件資料あり(この掲載との対応は未確認)
古野電気は10月20日、米国子会社FUSAのオンプレミスサーバーにサイバーセキュリティ事案があったと公表した。対象範囲と情報を調査中で、親会社・他海外子会社の業務への影響はないと説明。発表はRhysidaやランサムウェアを挙げていない。元掲載との関係は未確認。
GPT-6 Luna · 手動調査 · 公開Web資料 · 調査 2026-10-04 19:22 JST
資料の確認内容・調査の限界 公開資料による対象の確認:古野電気株式会社の公式発表は海外子会社FURUNO U.S.A., Inc.のサーバー事案について。
参照資料と確認内容 未確認・調査の限界 公式発表はRhysidaやランサムウェアに言及していない。 FUSA事案と10月13日の掲載が同一か不明。 調査範囲・日時 Furuno Electric Rhysida ransomware October 2025 調査記録の確定 2026-10-04 19:22 JST · 解説出力の確認 2026-10-04 19:22 JST
照合した掲載情報のSHA-256
384ae183243c1ac97fa4b2edc345ae44742edf94a7471a3bf96a5c85d75c0b2d犯行グループの公開URL 未保有 個別掲載先の到達確認 未確認 公開プレビュー なし(非公開の撮影結果とは別) ページプレビュー:未確認
変更履歴 (2) 2026-10-07 03:28 JST 掲載情報の変更 2026-09-18 23:23 JST 初回観測
Mandom Corporation 観測中 日系候補 掲載グループ worldleaks 掲載ドメイン mandom.co.jp 外部データ初回取込日時 2026-09-18 23:23 JST 外部データ取込日時 2026-11-11 15:49 JST 掲載者が主張する日時 未記載 日本関連判定 掲載者の日本表記 登録企業IDとの照合 未照合 収集元 Ransomware Live 情報の出所 外部サービス経由 外部提供者の初回観測 2025-10-12 00:07 JST 推定攻撃・公開日 2025-08-21 09:00 JST メタデータ提供者 Ransomware Live 提供データの基準日時 未記録 追加情報 外部サービスが提供した掲載記録です。
企業の公式発表:この自動要約欄には未登録。別欄の公開情報調査をご覧ください。
要約の方式 ルールベース要約 入力メタデータの更新日時 2026-11-11 15:49 JST 要約の生成日時 2026-11-11 15:49 JST 公開レコードのSHA-256 eaeb29419ea65d51e80c9d8a89a112475134da7ca9887b987458894c80f45a2d顧客向け詳細レビューについて(準備中) 公開情報の調査(Luna) 組織情報の資料あり
マンダムの公式サイト・年次報告は化粧品・日用品メーカーであることを確認し、一般的なサイバーリスク管理にも言及する。ただしWorldLeaksの2025年8月掲載主張に関する公式侵害公表や独立した事件報道は、指定ドメイン検索で確認できなかった。一般的なリスク管理記載は個別侵害の証拠ではない。
GPT-6 Luna · 手動調査 · 公開Web資料 · 調査 2026-10-04 19:22 JST
Mandom Report 2025 · 一次資料 · 検索結果の抜粋を確認 資料の確認内容・調査の限界 公開資料による対象の確認:mandom.co.jpは日本の化粧品・日用品メーカー、株式会社マンダムの公式サイト。
参照資料と確認内容 未確認・調査の限界 個別の侵害を確認する資料は見つからず、掲載主張との関係は不明。 調査範囲・日時 site:mandom.co.jp 2025 WorldLeaks ransomware site:mandom.co.jp サイバー攻撃 不正アクセス 2025 調査記録の確定 2026-10-04 19:22 JST · 解説出力の確認 2026-10-04 19:22 JST
照合した掲載情報のSHA-256
c67b6664089dc0b218a80db8c7a2abf1bd4f2eaa36af9070f1b7dd48f75537e3犯行グループの公開URL https://worl…fuid.onion/…個別掲載先の到達確認 確認処理失敗(HTTP応答コード未取得) 到達確認日時 2026-11-01 15:23 JST 確認方法 Tor経由・隔離ブラウザ 到達確認時の表示状態 不明(判定記録なし) 到達確認時の対象名 未確認(判定記録なし) 公開プレビュー なし(非公開の撮影結果とは別) ページプレビュー:ブラウザ処理に失敗
変更履歴 (3) 2026-10-07 03:28 JST 掲載情報の変更 2026-09-20 11:43 JST 掲載情報の変更 2026-09-18 23:23 JST 初回観測
Asahi Group Holdings, Ltd. 観測中 掲載グループ qilin 掲載ドメイン www.asahigroup-holdings.com 外部データ初回取込日時 2026-09-18 23:23 JST 外部データ取込日時 2026-11-11 15:49 JST 掲載者が主張する日時 未記載 日本関連判定 登録済みドメインとの一致 登録企業IDとの照合 一致 収集元 Ransomware Live 情報の出所 外部サービス経由 外部提供者の初回観測 2025-10-07 23:40 JST 推定攻撃・公開日 2025-10-07 09:00 JST メタデータ提供者 Ransomware Live 提供データの基準日時 未記録 追加情報 外部サービスが提供した掲載記録です。
企業の公式発表:この自動要約欄には未登録。別欄の公開情報調査をご覧ください。
要約の方式 ルールベース要約 入力メタデータの更新日時 2026-11-11 15:49 JST 要約の生成日時 2026-11-11 15:49 JST 公開レコードのSHA-256 f3d95209494011ae24349f99db4394d161d1bd84776f3d19287e1bca11dec588顧客向け詳細レビューについて(準備中) 公開情報の調査(Luna) 事件資料あり(この掲載との対応は未確認)
グループは2025年9月29日のサイバー攻撃で複数サーバー等が暗号化され、一部従業員PCデータが流出したと2026年2月に公表。2026年7月時点で、サーバー保存の個人情報について流出は確認していないが可能性は否定できないと説明。Qilinの掲載と会社の事案が同一かは公式資料で確認できない。
GPT-6 Luna · 手動調査 · 公開Web資料 · 調査 2026-10-04 19:22 JST
資料の確認内容・調査の限界 公開資料による対象の確認:アサヒグループホールディングス株式会社は、公式ニュースルームで東京都本社の酒類・飲料等の事業者として確認。
参照資料と確認内容 サイバー攻撃被害の再発防止策とガバナンス体制の強化について会社は2025年9月29日の攻撃、ランサムウェア暗号化、PC情報の一部窃取を確認と説明。
一次資料 · 発表 2026-02-18 · ページを確認
サイバー攻撃に係る漏えいのおそれがある個人情報について追加精査後もサーバー内個人情報の流出事実は確認せず、漏えいのおそれの対象範囲を更新した。
一次資料 · 発表 2026-07-17 · 検索結果の抜粋を確認
未確認・調査の限界 公式発表は事故を確認するが、攻撃者名・攻撃者掲載との結び付きは確認しない。 会社発表の事故日は2025年9月29日で、リスト記録の推定日とずれがある。 調査範囲・日時 site:asahigroup-holdings.com ransomware cyber incident Qilin 2026 site:asahigroup-holdings.com サイバー攻撃 2025 ランサムウェア 調査記録の確定 2026-10-04 19:22 JST · 解説出力の確認 2026-10-04 19:22 JST
照合した掲載情報のSHA-256
d3b60a331e5e5a219f41543b4fb0ce1147a726bb60be047db4e21602a767b376犯行グループの公開URL http://ijzn…kvqd.onion/…URLの参照元 同名・同ドメインの現在の掲載URL 個別掲載先の到達確認 HTTP応答あり(HTTP 200) 到達確認日時 2026-10-10 10:26 JST 確認方法 Tor経由・隔離ブラウザ 到達確認時の表示状態 不明(判定記録なし) 到達確認時の対象名 未確認(判定記録なし) 公開プレビュー 保存画像あり 現在の一覧と個別ページで会社名・ドメインを照合。過去の外部投稿と同一の掲載であることまでは未確認です。
掲載ページの保存画像 縮小保存画像(拡大表示) · 取得日時: 2026-10-10 12:44 JST · 公開前の画像確認済み · 上部切り出し(資料サムネイルは非公開)
保存画像の表示状態 不明(判定記録なし) 保存画像の対象名 表示を確認 掲載グループ qilin 対象企業・組織 Asahi Group Holdings, Ltd. 変更履歴 (2) 2026-10-07 03:28 JST 掲載情報の変更 2026-09-18 23:23 JST 初回観測
Fujifilm 観測中 日系候補 掲載グループ shinyhunters 掲載ドメイン fujifilm.com 外部データ初回取込日時 2026-09-18 23:23 JST 外部データ取込日時 2026-11-11 15:49 JST 掲載者が主張する日時 未記載 日本関連判定 掲載者の日本表記 登録企業IDとの照合 未照合 収集元 Ransomware Live 情報の出所 外部サービス経由 外部提供者の初回観測 2025-10-04 00:45 JST 推定攻撃・公開日 2025-08-17 09:00 JST メタデータ提供者 Ransomware Live 提供データの基準日時 未記録 追加情報 外部サービスが提供した掲載記録です。
企業の公式発表:この自動要約欄には未登録。別欄の公開情報調査をご覧ください。
要約の方式 ルールベース要約 入力メタデータの更新日時 2026-11-11 15:49 JST 要約の生成日時 2026-11-11 15:49 JST 公開レコードのSHA-256 a1676041a490bac19254d7d0c9dc05befa377abab3a7f447149dff8e634d7098顧客向け詳細レビューについて(準備中) 公開情報の調査(Luna) 掲載主張の報告あり(事件の独立した裏付けは未確認)
富士フイルムの公式資料は2021年6月のランサムウェア被害を確認している。一方、2025年のShinyHunters等の掲載主張は別記録で、今回の検索では公式確認や独立報道を見つけられなかった。2021年事件を2025年主張の裏付けとは扱わず、同社が複数年の別レコードに含まれる点を分けて示す。
GPT-6 Luna · 手動調査 · 公開Web資料 · 調査 2026-10-04 19:22 JST
資料の確認内容・調査の限界 公開資料による対象の確認:FUJIFILM Corporationはfujifilm.comを用いる日本の富士フイルムグループ中核企業。
参照資料と確認内容 Updated: Unauthorized access to Fujifilm servers富士フイルムは2021年6月の別の不正アクセスをランサムウェアと確認し、影響は日本の特定ネットワーク内と発表。
一次資料 · 発表 2021-06-04 · ページを確認
Fujifilm Ransomware Attack by ShinyhuntersSOCRadarはShinyHuntersの掲載主張として記録し、地位をClaimedと表示する。
掲載主張の集約・転載 · 発表 2025-10-03 · ページを確認
未確認・調査の限界 公式に確認されたのは2021年の別事件で、2025年の各掲載主張は未確認。 掲載主張は攻撃者名・日付が異なるため個別に評価する必要がある。 調査範囲・日時 Fujifilm 2025 breach ransomware leaked data official site Fujifilm ShinyHunters 2025 leak ransomware Fujifilm.com August 2025 site:fujifilm.com 2025 cyber incident ransomware data breach 調査記録の確定 2026-10-04 19:22 JST · 解説出力の確認 2026-10-04 19:22 JST
照合した掲載情報のSHA-256
b99de63a8a3e79c25b1cd3539401aeba3f0160b9d0208328f6106dfa346dd317犯行グループの公開URL https://brea…rums.hn/…個別掲載先の到達確認 未確認 公開プレビュー なし(非公開の撮影結果とは別) ページプレビュー:未確認
変更履歴 (2) 2026-09-20 11:43 JST 掲載情報の変更 2026-09-18 23:23 JST 初回観測
ASICS 観測中 日系候補 掲載グループ shinyhunters 掲載ドメイン asics.com 外部データ初回取込日時 2026-09-18 23:23 JST 外部データ取込日時 2026-11-11 15:49 JST 掲載者が主張する日時 未記載 日本関連判定 掲載者の日本表記 登録企業IDとの照合 未照合 収集元 Ransomware Live 情報の出所 外部サービス経由 外部提供者の初回観測 2025-10-04 00:44 JST 推定攻撃・公開日 2025-06-17 09:00 JST メタデータ提供者 Ransomware Live 提供データの基準日時 未記録 追加情報 外部サービスが提供した掲載記録です。
企業の公式発表:この自動要約欄には未登録。別欄の公開情報調査をご覧ください。
要約の方式 ルールベース要約 入力メタデータの更新日時 2026-11-11 15:49 JST 要約の生成日時 2026-11-11 15:49 JST 公開レコードのSHA-256 de7f7d3bf59a4d5c3ff5967d232a3a4ef5ae7c7671c1802ffcd89d2299a96307顧客向け詳細レビューについて(準備中) 公開情報の調査(Luna) 当該掲載を裏付ける独立資料は未確認
ASICSとShinyHunters、2025年6月の日付で検索したが、攻撃主張の独立した報道や会社発表を確認できなかった。ASICSの公式情報は会社の一般プロフィール等で、本件の裏付けではない。
GPT-6 Luna · 手動調査 · 公開Web資料 · 調査 2026-10-04 19:22 JST
資料の確認内容・調査の限界 公開資料による対象の確認:ASICS Corporationは日本のスポーツ用品会社。今回のShinyHunters 主張に結び付く独立した公式発表・報道は検索結果で見つからなかった。
未確認・調査の限界 検索した範囲で本件の独立資料が見つからなかった。 これは主張が虚偽または侵害がなかったことを示さない。 調査範囲・日時 ASICS ShinyHunters June 2025 data breach official 調査記録の確定 2026-10-04 19:22 JST · 解説出力の確認 2026-10-04 19:22 JST
照合した掲載情報のSHA-256
91f3a8dd2ef78ce5db0ffc6bec19f9c3fcafdbd472515bf4db5976aad56086b0犯行グループの公開URL https://brea…rums.hn/…個別掲載先の到達確認 未確認 公開プレビュー なし(非公開の撮影結果とは別) ページプレビュー:未確認
変更履歴 (2) 2026-09-20 11:43 JST 掲載情報の変更 2026-09-18 23:23 JST 初回観測
Toyota Motor Corporations 観測中 日系候補 掲載グループ shinyhunters 掲載ドメイン toyota.com 外部データ初回取込日時 2026-09-18 23:23 JST 外部データ取込日時 2026-11-11 15:49 JST 掲載者が主張する日時 未記載 日本関連判定 掲載者の日本表記 登録企業IDとの照合 未照合 収集元 Ransomware Live 情報の出所 外部サービス経由 外部提供者の初回観測 2025-10-04 00:39 JST 推定攻撃・公開日 2025-05-01 09:00 JST メタデータ提供者 Ransomware Live 提供データの基準日時 未記録 追加情報 外部サービスが提供した掲載記録です。
企業の公式発表:この自動要約欄には未登録。別欄の公開情報調査をご覧ください。
要約の方式 ルールベース要約 入力メタデータの更新日時 2026-11-11 15:49 JST 要約の生成日時 2026-11-11 15:49 JST 公開レコードのSHA-256 1ea9e4d6434c7d52302cd8e44b9aa8447cc7b5a409addd3d1085c788d7745f64顧客向け詳細レビューについて(準備中) 公開情報の調査(Luna) 掲載対象の特定に至らず
ShinyHuntersの2025年5月掲載主張をToyota.com指定で調べたが、該当する独立報道や公式インシデント通知は見つからなかった。Toyota Motor Corporation本体、北米販売法人、販売店等のいずれが対象かも未確定で、親会社の侵害と断定しない。
GPT-6 Luna · 手動調査 · 公開Web資料 · 調査 2026-10-04 19:22 JST
資料の確認内容・調査の限界 公開資料による対象の確認:入力はToyota Motor Corporationとtoyota.comを示すが、検索で確認できた同ドメイン情報は主に北米のToyota Motor Sales等。親会社・地域子会社を確定できない。
未確認・調査の限界 入力法人名とドメイン運営者の関係が解決できていない。 掲載主張の独立確認は見つからなかった。 調査範囲・日時 site:toyota.com 2025 ShinyHunters data breach ransomware Toyota Motor Corporation ShinyHunters May 2025 official 調査記録の確定 2026-10-04 19:22 JST · 解説出力の確認 2026-10-04 19:22 JST
照合した掲載情報のSHA-256
82bb101fdbf5205286eafcf985daccec4845d51f113e9096164dd4533aefc505犯行グループの公開URL https://brea…rums.hn/…個別掲載先の到達確認 未確認 公開プレビュー なし(非公開の撮影結果とは別) ページプレビュー:未確認
変更履歴 (3) 2026-10-07 03:28 JST 掲載情報の変更 2026-09-20 11:43 JST 掲載情報の変更 2026-09-18 23:23 JST 初回観測
Petro-Diamond (petrodiamond.com) - subsidiary of Mitsubishi Corporation 観測中 日系候補 掲載グループ J 掲載ドメイン petrodiamond.com 外部データ初回取込日時 2026-09-18 23:23 JST 外部データ取込日時 2026-11-11 15:49 JST 掲載者が主張する日時 未記載 日本関連判定 掲載者の日本表記 登録企業IDとの照合 未照合 収集元 Ransomware Live 情報の出所 外部サービス経由 外部提供者の初回観測 2025-09-30 00:43 JST 推定攻撃・公開日 2025-09-29 09:00 JST メタデータ提供者 Ransomware Live 提供データの基準日時 未記録 追加情報 外部サービスが提供した掲載記録です。
企業の公式発表:この自動要約欄には未登録。別欄の公開情報調査をご覧ください。
要約の方式 ルールベース要約 入力メタデータの更新日時 2026-11-11 15:49 JST 要約の生成日時 2026-11-11 15:49 JST 公開レコードのSHA-256 8bb3883e4f4cd9e9cdb06ff5a3e267963e16a68f6ef17af27a4e3a4e3c23968a顧客向け詳細レビューについて(準備中) 公開情報の調査(Luna) 掲載対象の特定に至らず
三菱商事の公式2019年資料にはPetro-Diamond Singaporeが全額出資子会社とあるが、2025年の掲載主張やpetrodiamond.comとの結び付きは見つからなかった。旧子会社情報だけから対象ドメインを特定しない。
GPT-6 Luna · 手動調査 · 公開Web資料 · 調査 2026-10-04 19:22 JST
資料の確認内容・調査の限界 公開資料による対象の確認:三菱商事の公式資料はPetro-Diamond Singapore等の関連会社を確認するが、claimed_ドメインのpetrodiamond.comとの関係を示す資料は確認できず、同一性は未解決。
参照資料と確認内容 未確認・調査の限界 公式資料の会社名はPetro-Diamond Singaporeで、claimed_ドメインとの同一性が不明。 対象2025年主張を裏付ける公式発表や信頼できる報道を確認できなかった。 調査範囲・日時 site:petrodiamond.com ransomware cyber incident Petro-Diamond official company profile Mitsubishi subsidiary petrodiamond.com 調査記録の確定 2026-10-04 19:22 JST · 解説出力の確認 2026-10-04 19:22 JST
照合した掲載情報のSHA-256
f7d6cc85e8d05dbdf8877d474207a3055735e37e10de06ea34dada0ce2c606db犯行グループの公開URL http://twni…zpad.onion/…個別掲載先の到達確認 確認処理失敗(HTTP応答コード未取得) 到達確認日時 2026-11-01 15:24 JST 確認方法 Tor経由・隔離ブラウザ 到達確認時の表示状態 不明(判定記録なし) 到達確認時の対象名 未確認(判定記録なし) 公開プレビュー なし(非公開の撮影結果とは別) ページプレビュー:ブラウザ処理に失敗
変更履歴 (3) 2026-10-07 03:28 JST 掲載情報の変更 2026-09-20 11:43 JST 掲載情報の変更 2026-09-18 23:23 JST 初回観測
raimore.com 観測中 日系候補 掲載グループ J 掲載ドメイン raimore.com 外部データ初回取込日時 2026-09-18 23:23 JST 外部データ取込日時 2026-11-11 15:49 JST 掲載者が主張する日時 未記載 日本関連判定 掲載者の日本表記 登録企業IDとの照合 未照合 収集元 Ransomware Live 情報の出所 外部サービス経由 外部提供者の初回観測 2025-09-29 22:45 JST 推定攻撃・公開日 2025-09-29 09:00 JST メタデータ提供者 Ransomware Live 提供データの基準日時 未記録 追加情報 外部サービスが提供した掲載記録です。
企業の公式発表:この自動要約欄には未登録。別欄の公開情報調査をご覧ください。
要約の方式 ルールベース要約 入力メタデータの更新日時 2026-11-11 15:49 JST 要約の生成日時 2026-11-11 15:49 JST 公開レコードのSHA-256 6bf3db0a277f7fec91f0ac54a988edd99bd9a35d3ca1edfad749261982e9f3b1顧客向け詳細レビューについて(準備中) 公開情報の調査(Luna) 掲載主張の報告あり(事件の独立した裏付けは未確認)
GalaxyWardenは2025年9月29日にraimore.comがJ ransomware リークサイトへ追加されたと記録し、未検証主張と明記。会社の公表確認はなく、法人プロフィールも検索で確定できなかった。元データと投稿日は合致するが、侵入・窃取を示す独立証拠ではない。
GPT-6 Luna · 手動調査 · 公開Web資料 · 調査 2026-10-04 19:22 JST
資料の確認内容・調査の限界 公開資料による対象の確認:raimore.comへのJ Ransomware 掲載をGalaxyWardenが未検証の攻撃者主張として報告。対象会社は特定できていない。
参照資料と確認内容 未確認・調査の限界 対象法人の正式名称は不明。 会社による確認や侵害の独立証拠は見つからなかった。 調査範囲・日時 raimore.com ransomware J September 2025 調査記録の確定 2026-10-04 19:22 JST · 解説出力の確認 2026-10-04 19:22 JST
照合した掲載情報のSHA-256
b7f5bd887a95277a3b6652630b8f1c5118bcffedfddac5b1b26177cfa9b23918犯行グループの公開URL http://twni…zpad.onion/…個別掲載先の到達確認 確認処理失敗(HTTP応答コード未取得) 到達確認日時 2026-10-31 03:25 JST 確認方法 Tor経由・隔離ブラウザ 到達確認時の表示状態 不明(判定記録なし) 到達確認時の対象名 未確認(判定記録なし) 公開プレビュー なし(非公開の撮影結果とは別) ページプレビュー:ブラウザ処理に失敗
変更履歴 (3) 2026-10-07 03:28 JST 掲載情報の変更 2026-09-20 11:43 JST 掲載情報の変更 2026-09-18 23:23 JST 初回観測
HUB ASSET MANAGEMENT Co 観測中 日系候補 掲載グループ qilin 掲載ドメイン www.hubasset.co.kr 外部データ初回取込日時 2026-09-18 23:23 JST 外部データ取込日時 2026-11-11 15:49 JST 掲載者が主張する日時 未記載 日本関連判定 掲載者の日本表記 登録企業IDとの照合 未照合 収集元 Ransomware Live 情報の出所 外部サービス経由 外部提供者の初回観測 2025-09-26 04:10 JST 推定攻撃・公開日 2025-09-25 09:00 JST メタデータ提供者 Ransomware Live 提供データの基準日時 未記録 追加情報 外部サービスが提供した掲載記録です。
企業の公式発表:この自動要約欄には未登録。別欄の公開情報調査をご覧ください。
要約の方式 ルールベース要約 入力メタデータの更新日時 2026-11-11 15:49 JST 要約の生成日時 2026-11-11 15:49 JST 公開レコードのSHA-256 0caabbd4aa2e9dc715018214c2c81acbda0a1add7a4e4a1c5867215720c98fbc顧客向け詳細レビューについて(準備中) 公開情報の調査(Luna) 掲載対象の特定に至らず
Qilinの2025年9月25日主張についてドメイン限定検索を実施したが、同社公式インシデント通知や独立報道、運営会社を特定する公式プロフィールを確認できなかった。名称だけから特定の韓国資産運用会社へ結びつけない。
GPT-6 Luna · 手動調査 · 公開Web資料 · 調査 2026-10-04 19:22 JST
資料の確認内容・調査の限界 公開資料による対象の確認:hubasset.co.krの運営法人を公式情報で確認できず、同名の資産運用会社との確実な対応づけは未解決。
未確認・調査の限界 公式な法人同定資料が見つからず、対象組織が未確定。 侵害の独立した裏付けは見つからなかった。 調査範囲・日時 site:hubasset.co.kr Qilin ransomware September 2025 HUB ASSET MANAGEMENT hubasset.co.kr company 調査記録の確定 2026-10-04 19:22 JST · 解説出力の確認 2026-10-04 19:22 JST
照合した掲載情報のSHA-256
4b5356b5827a3bcd1652e76b0a7871fd6aa38db38ba629f9cf403a9485b5d010犯行グループの公開URL 未保有 個別掲載先の到達確認 未確認 公開プレビュー なし(非公開の撮影結果とは別) ページプレビュー:未確認
変更履歴 (2) 2026-10-07 03:28 JST 掲載情報の変更 2026-09-18 23:23 JST 初回観測
Human and Bridge Asset Management 観測中 日系候補 掲載グループ qilin 掲載ドメイン www.hnbasset.com 外部データ初回取込日時 2026-09-18 23:23 JST 外部データ取込日時 2026-11-11 15:49 JST 掲載者が主張する日時 未記載 日本関連判定 掲載者の日本表記 登録企業IDとの照合 未照合 収集元 Ransomware Live 情報の出所 外部サービス経由 外部提供者の初回観測 2025-09-15 10:46 JST 推定攻撃・公開日 2025-09-14 09:00 JST メタデータ提供者 Ransomware Live 提供データの基準日時 未記録 追加情報 外部サービスが提供した掲載記録です。
企業の公式発表:この自動要約欄には未登録。別欄の公開情報調査をご覧ください。
要約の方式 ルールベース要約 入力メタデータの更新日時 2026-11-11 15:49 JST 要約の生成日時 2026-11-11 15:49 JST 公開レコードのSHA-256 c7a28754b5ee944cdd34fad1cbee0105c352a28550141797f5a1a0501e94eb87顧客向け詳細レビューについて(準備中) 公開情報の調査(Luna) 掲載対象の特定に至らず
2025年9月のQilin掲載主張を含め検索したが、会社や公的機関の事故告知、信頼できる独立報道、当該ドメインと法人の結び付きを確認できなかった。検索結果に類似名の別国資産運用会社もあるため混同を避ける。
GPT-6 Luna · 手動調査 · 公開Web資料 · 調査 2026-10-04 19:22 JST
資料の確認内容・調査の限界 公開資料による対象の確認:Human and Bridge Asset Managementという韓国語名の金融会社が第三者企業情報に現れるが、hnbasset.comとの公式な関係を一次資料で確認できなかった。
未確認・調査の限界 会社公式プロフィールとドメイン保有の関係を一次資料で確認できなかった。 対象事件について独立した裏付けは見つからなかった。 調査範囲・日時 Human and Bridge Asset Management hnbasset ransomware 2025 site:hnbasset.com 회사소개 Human and Bridge Asset Management official profile 調査記録の確定 2026-10-04 19:22 JST · 解説出力の確認 2026-10-04 19:22 JST
照合した掲載情報のSHA-256
5f08cfed9640c587f1c34d1e0ff842236d786f109a5964349cfa4e7d3d1b39e8犯行グループの公開URL 未保有 個別掲載先の到達確認 未確認 公開プレビュー なし(非公開の撮影結果とは別) ページプレビュー:未確認
変更履歴 (1) 2026-09-18 23:23 JST 初回観測
BRIGHT SYSTEM JAPAN CO., LTD 観測中 日系候補 掲載グループ incransom 掲載ドメイン brightsystem.co.jp 外部データ初回取込日時 2026-09-18 23:23 JST 外部データ取込日時 2026-11-11 15:49 JST 掲載者が主張する日時 未記載 日本関連判定 掲載者の日本表記 登録企業IDとの照合 未照合 収集元 Ransomware Live 情報の出所 外部サービス経由 外部提供者の初回観測 2025-09-13 16:41 JST 推定攻撃・公開日 2025-09-10 17:04 JST メタデータ提供者 Ransomware Live 提供データの基準日時 未記録 追加情報 外部サービスが提供した掲載記録です。
企業の公式発表:この自動要約欄には未登録。別欄の公開情報調査をご覧ください。
要約の方式 ルールベース要約 入力メタデータの更新日時 2026-11-11 15:49 JST 要約の生成日時 2026-11-11 15:49 JST 公開レコードのSHA-256 a67d685a797638789113b02a4042b170ef27cde24f4a5e0266f944c3ebf5aa92顧客向け詳細レビューについて(準備中) 公開情報の調査(Luna) 掲載対象の特定に至らず
SOCRadarはbrightsystem.co.thを持つタイのBRIGHT SYSTEM JAPAN CO., LTD.をINC Ransomの9月13日掲載として掲載。元データのbrightsystem.co.jpとは異なるため、この掲載を当該記録に割り当てられない。公式サイトはタイのITサービス企業を示すが、侵害発表は確認できない。
GPT-6 Luna · 手動調査 · 公開Web資料 · 調査 2026-10-04 19:22 JST
資料の確認内容・調査の限界 公開資料による対象の確認:検索資料によるとBRIGHT SYSTEM JAPAN CO., LTD.はタイ・バンコクの事業者で、公式サイトのドメインはbrightsystem.co.th。元記録のbrightsystem.co.jpとは一致しない。
参照資料と確認内容 BRIGHT SYSTEM JAPAN CO., LTD - Victimtrackerはbrightsystem.co.thをタイのINC Ransom 主張として記録。
掲載主張の集約・転載 · 発表日不明 · ページを確認
BRIGHT SYSTEM JAPAN CO., LTD.会社のタイ所在地とIT支援事業を示す公式プロフィール。
一次資料 · 発表日不明 · ページを確認
未確認・調査の限界 元記録のbrightsystem.co.jpと公式サイト・掲載のドメインが異なる。 同一主体の根拠がないため掲載 攻撃者への帰属は保留。 調査範囲・日時 Bright System Japan INC Ransom September 2025 Thailand 調査記録の確定 2026-10-04 19:22 JST · 解説出力の確認 2026-10-04 19:22 JST
照合した掲載情報のSHA-256
74ba66fa9bada1ed8bb4512b05001003f0069192e51ecda1c5a0bb3e11455fda犯行グループの公開URL http://incb…doad.onion/…個別掲載先の到達確認 確認処理失敗(HTTP応答コード未取得) 到達確認日時 2026-10-31 14:57 JST 確認方法 Tor経由・隔離ブラウザ 到達確認時の表示状態 不明(判定記録なし) 到達確認時の対象名 未確認(判定記録なし) 公開プレビュー なし(非公開の撮影結果とは別) ページプレビュー:ブラウザ処理に失敗
変更履歴 (3) 2026-10-07 03:28 JST 掲載情報の変更 2026-09-20 11:43 JST 掲載情報の変更 2026-09-18 23:23 JST 初回観測
Osaki Medical 観測中 日系候補 掲載グループ qilin 掲載ドメイン www.osakimedical.co.jp 外部データ初回取込日時 2026-09-18 23:23 JST 外部データ取込日時 2026-11-11 15:49 JST 掲載者が主張する日時 未記載 日本関連判定 掲載者の日本表記 登録企業IDとの照合 未照合 収集元 Ransomware Live 情報の出所 外部サービス経由 外部提供者の初回観測 2025-09-05 04:39 JST 推定攻撃・公開日 2025-08-24 09:00 JST メタデータ提供者 Ransomware Live 提供データの基準日時 未記録 追加情報 外部サービスが提供した掲載記録です。
企業の公式発表:この自動要約欄には未登録。別欄の公開情報調査をご覧ください。
要約の方式 ルールベース要約 入力メタデータの更新日時 2026-11-11 15:49 JST 要約の生成日時 2026-11-11 15:49 JST 公開レコードのSHA-256 6b4d0763760684bfa881ed5988867ce1338578ed5436a20a71ba77e1080dac8e顧客向け詳細レビューについて(準備中) 公開情報の調査(Luna) 事件資料あり(この掲載との対応は未確認)
同社は2025年8月26日に8月25日のランサムウェア感染を公表し、受注・出荷を停止、翌27日に一部を除き再開。12月1日には外部調査で個人情報の一部が漏えいした可能性が判明したと報告したが、実際の漏えい・二次被害は確認されていない。Qilinの8月24日掲載との関連や攻撃者帰属は公式報告で確認できない。
GPT-6 Luna · 手動調査 · 公開Web資料 · 調査 2026-10-04 19:22 JST
資料の確認内容・調査の限界 公開資料による対象の確認:osakimedical.co.jpは岐阜県の医療衛生材料メーカー、オオサキメディカル株式会社の公式サイト。
参照資料と確認内容 ランサムウェア感染に関するお詫びと出荷再開のご報告8月25日にランサムウェア感染で受注・出荷停止、27日に順次再開したと会社が公表。
一次資料 · 発表 2025-08-27 · 検索結果の抜粋を確認
不正アクセスによる情報流出の可能性に関するお詫びとお知らせ調査で個人情報漏えい可能性を認識したが、実漏えい・二次被害は確認されていないと説明。
一次資料 · 発表 2025-12-01 · 検索結果の抜粋を確認
未確認・調査の限界 公式発表はQilin掲載に言及せず、攻撃者は特定されていない。 個人情報の実際の外部漏えいは確認されていない。 調査範囲・日時 site:osakimedical.co.jp Qilin ransomware August 2025 site:osakimedical.co.jp 2025 ランサムウェア 不正アクセス 調査記録の確定 2026-10-04 19:22 JST · 解説出力の確認 2026-10-04 19:22 JST
照合した掲載情報のSHA-256
0a5b8e2bda381b1fdb9fbbc75996e44cd045177c923f0f810382d821a6db10f3犯行グループの公開URL 未保有 個別掲載先の到達確認 未確認 公開プレビュー なし(非公開の撮影結果とは別) ページプレビュー:未確認
変更履歴 (2) 2026-10-07 03:28 JST 掲載情報の変更 2026-09-18 23:23 JST 初回観測
SystemExec Co., Ltd. 観測中 日系候補 掲載グループ cephalus 掲載ドメイン system-exe.co.jp 外部データ初回取込日時 2026-09-18 23:23 JST 外部データ取込日時 2026-11-11 15:49 JST 掲載者が主張する日時 未記載 日本関連判定 掲載者の日本表記 登録企業IDとの照合 未照合 収集元 Ransomware Live 情報の出所 外部サービス経由 外部提供者の初回観測 2025-08-26 23:44 JST 推定攻撃・公開日 2025-08-26 23:43 JST メタデータ提供者 Ransomware Live 提供データの基準日時 未記録 追加情報 外部サービスが提供した掲載記録です。
企業の公式発表:この自動要約欄には未登録。別欄の公開情報調査をご覧ください。
要約の方式 ルールベース要約 入力メタデータの更新日時 2026-11-11 15:49 JST 要約の生成日時 2026-11-11 15:49 JST 公開レコードのSHA-256 dd8977aba9bdb3a6124114dfcf0ae951e79c159085e05eb25de82fedff7f20db顧客向け詳細レビューについて(準備中) 公開情報の調査(Luna) 事件資料あり(この掲載との対応は未確認)
会社は2025年6月20日未明に第三者による不正アクセスを確認し、サイバー攻撃とみられるインシデントとして公表。影響範囲を調査中で、受発注等に遅延が生じたとした。8月の掲載主張と時期が近いが、公式資料は攻撃者名や掲載主張との結び付きを示していない。
GPT-6 Luna · 手動調査 · 公開Web資料 · 調査 2026-10-04 19:22 JST
当社にて発生したインシデントのご報告と対応措置について · 一次資料 · ページを確認 会社概要 · 一次資料 · ページを確認 資料の確認内容・調査の限界 公開資料による対象の確認:株式会社システムエグゼは東京本社のIT企業で、公式会社概要にsystem-exe.co.jpを掲載。
参照資料と確認内容 当社にて発生したインシデントのご報告と対応措置について会社は6月20日未明の不正アクセスを確認、影響サーバー隔離と調査を発表。
一次資料 · 発表 2025-06-20 · ページを確認
会社概要公式概要は株式会社システムエグゼの名称・所在地・事業を掲載。
一次資料 · 発表日不明 · ページを確認
未確認・調査の限界 公式発表は攻撃者名を特定しておらず、Cephalus掲載との関係は未確認。 会社公表日は6月20日で、掲載レコードの推定日8月26日とは一致しない。 調査範囲・日時 site:system-exe.co.jp サイバー攻撃 2025 OR 2026 site:system-exe.co.jp 会社概要 SystemExec 調査記録の確定 2026-10-04 19:22 JST · 解説出力の確認 2026-10-04 19:22 JST
照合した掲載情報のSHA-256
f56fa1d14f04634c7ab3c4d93d6620929286846dc2d67ddd2ae4289fdcb52588犯行グループの公開URL https://dark…rums.st/…個別掲載先の到達確認 未確認 公開プレビュー なし(非公開の撮影結果とは別) ページプレビュー:未確認
変更履歴 (3) 2026-10-07 03:28 JST 掲載情報の変更 2026-09-20 11:43 JST 掲載情報の変更 2026-09-18 23:23 JST 初回観測
Nissan CBI 観測中 日系候補 掲載グループ qilin 掲載ドメイン www.nissan-global.com 外部データ初回取込日時 2026-09-18 23:23 JST 外部データ取込日時 2026-11-11 15:49 JST 掲載者が主張する日時 未記載 日本関連判定 掲載者の日本表記 登録企業IDとの照合 未照合 収集元 Ransomware Live 情報の出所 外部サービス経由 外部提供者の初回観測 2025-08-21 17:36 JST 推定攻撃・公開日 2025-08-20 09:00 JST メタデータ提供者 Ransomware Live 提供データの基準日時 未記録 追加情報 外部サービスが提供した掲載記録です。
企業の公式発表:この自動要約欄には未登録。別欄の公開情報調査をご覧ください。
要約の方式 ルールベース要約 入力メタデータの更新日時 2026-11-11 15:49 JST 要約の生成日時 2026-11-11 15:49 JST 公開レコードのSHA-256 b2c08d8ff77c5126e530f81453b768d35d65483a038feafb1c7257002115cbdf顧客向け詳細レビューについて(準備中) 公開情報の調査(Luna) 事件資料あり(この掲載との対応は未確認)
日産はBleepingComputerに対し、CBIサーバーへの不正アクセス後に設計データの一部流出を確認したと説明。異常アクセスは8月16日に検知し、Qilinは8月20日にCBIを掲載した。日産は影響が日産に限定されるとした。
GPT-6 Luna · 手動調査 · 公開Web資料 · 調査 2026-10-04 19:22 JST
資料の確認内容・調査の限界 公開資料による対象の確認:Nissan CBIは日産自動車が業務委託する完全子会社Creative Box Inc.。掲載の親会社ドメインではなく子会社事案。
参照資料と確認内容 未確認・調査の限界 公式・報道上の対象は完全子会社CBIのサーバーで、親会社全体への侵害ではない。 確認された流出は一部設計データであり、Qilinが主張した全データ量を確認したものではない。 調査範囲・日時 Nissan CBI Qilin ransomware August 2025 調査記録の確定 2026-10-04 19:22 JST · 解説出力の確認 2026-10-04 19:22 JST
照合した掲載情報のSHA-256
8deab34d1efe9d13c0a7b8ae0516f7896deab40888e8363563e39628ab2ea62d犯行グループの公開URL 未保有 個別掲載先の到達確認 未確認 公開プレビュー なし(非公開の撮影結果とは別) ページプレビュー:未確認
変更履歴 (2) 2026-10-07 03:28 JST 掲載情報の変更 2026-09-18 23:23 JST 初回観測
Nicke 観測中 日系候補 掲載グループ worldleaks 掲載ドメイン www.nikke.co.jp 外部データ初回取込日時 2026-09-18 23:23 JST 外部データ取込日時 2026-11-11 15:49 JST 掲載者が主張する日時 未記載 日本関連判定 掲載者の日本表記 登録企業IDとの照合 未照合 収集元 Ransomware Live 情報の出所 外部サービス経由 外部提供者の初回観測 2025-08-20 00:19 JST 推定攻撃・公開日 2025-08-02 09:00 JST メタデータ提供者 Ransomware Live 提供データの基準日時 未記録 追加情報 外部サービスが提供した掲載記録です。
企業の公式発表:この自動要約欄には未登録。別欄の公開情報調査をご覧ください。
要約の方式 ルールベース要約 入力メタデータの更新日時 2026-11-11 15:49 JST 要約の生成日時 2026-11-11 15:49 JST 公開レコードのSHA-256 800ca60cf681d981663c62885344e4d1af43b8d7d238b3cff98b2c72ce1494d5顧客向け詳細レビューについて(準備中) 公開情報の調査(Luna) 事件資料あり(この掲載との対応は未確認)
会社は2025年9月10日、サーバーへの不正アクセス後に社員およびグループ顧客の個人情報が漏えいした事実を確認したと公表。発生時期・攻撃者やWorldLeaks掲載との関係は告知に記載されず、掲載主体の帰属は未確認。
GPT-6 Luna · 手動調査 · 公開Web資料 · 調査 2026-10-04 19:22 JST
資料の確認内容・調査の限界 公開資料による対象の確認:日本毛織株式会社(ニッケ)はニッケグループ公式サイトで確認され、nikke.co.jpを使用。
参照資料と確認内容 未確認・調査の限界 公表資料に侵入日や攻撃者名の記載がなく、掲載主張との関連は確認できない。 調査範囲・日時 site:nikke.co.jp 不正アクセス ランサムウェア 2025 調査記録の確定 2026-10-04 19:22 JST · 解説出力の確認 2026-10-04 19:22 JST
照合した掲載情報のSHA-256
8b7dd9f8695c49253602f1b581bc14f1e5a585b5917a31fa3b7de47c4ef8d1cb犯行グループの公開URL https://worl…fuid.onion/…個別掲載先の到達確認 確認処理失敗(HTTP応答コード未取得) 到達確認日時 2026-11-04 15:43 JST 確認方法 Tor経由・隔離ブラウザ 到達確認時の表示状態 不明(判定記録なし) 到達確認時の対象名 未確認(判定記録なし) 公開プレビュー なし(非公開の撮影結果とは別) ページプレビュー:ブラウザ処理に失敗
変更履歴 (3) 2026-10-07 03:28 JST 掲載情報の変更 2026-09-20 11:43 JST 掲載情報の変更 2026-09-18 23:23 JST 初回観測
Maxell Asia 観測中 日系候補 掲載グループ ransomhouse 掲載ドメイン www.maxell.com.hk 外部データ初回取込日時 2026-09-18 23:23 JST 外部データ取込日時 2026-11-11 15:49 JST 掲載者が主張する日時 未記載 日本関連判定 掲載者の日本表記 登録企業IDとの照合 未照合 収集元 Ransomware Live 情報の出所 外部サービス経由 外部提供者の初回観測 2025-08-19 20:40 JST 推定攻撃・公開日 2025-07-21 09:00 JST メタデータ提供者 Ransomware Live 提供データの基準日時 未記録 追加情報 外部サービスが提供した掲載記録です。
企業の公式発表:この自動要約欄には未登録。別欄の公開情報調査をご覧ください。
要約の方式 ルールベース要約 入力メタデータの更新日時 2026-11-11 15:49 JST 要約の生成日時 2026-11-11 15:49 JST 公開レコードのSHA-256 8c8434c12d9bacd57ca2265f0a80404e68c2369620c33b63d46db27978a0443e顧客向け詳細レビューについて(準備中) 公開情報の調査(Luna) 掲載主張の報告あり(事件の独立した裏付けは未確認)
SOCRadarはmaxell.com.hkをRansomHouse 主張として8月19日発見、攻撃推定日7月21日と記録し、DeXposeも8月19日付主張を報告。元データの7月21日とは投稿日が異なる。会社によるインシデント発表は検索で見つからず、掲載のみでは侵害を確認できない。
GPT-6 Luna · 手動調査 · 公開Web資料 · 調査 2026-10-04 19:22 JST
資料の確認内容・調査の限界 公開資料による対象の確認:Maxell Asia Ltd.は香港拠点のMaxellグループ販売会社とする報道がある。RansomHouse 主張の日付には差がある。
参照資料と確認内容 未確認・調査の限界 会社の公式発表や独立確認は見つからなかった。 日付フィールド間の関係と実際の影響は不明。 調査範囲・日時 Maxell Asia RansomHouse ransomware July 2025 Hong Kong 調査記録の確定 2026-10-04 19:22 JST · 解説出力の確認 2026-10-04 19:22 JST
照合した掲載情報のSHA-256
d8cd053374ebced8558d477b0877903e141608556ec6ba39ffbe63fe4038e5bd犯行グループの公開URL http://zohl…2yid.onion/…個別掲載先の到達確認 HTTP応答あり(HTTP 200) 到達確認日時 2026-10-28 23:35 JST 確認方法 Tor経由・隔離ブラウザ 到達確認時の表示状態 読み込み未完了 到達確認時の対象名 表示を確認できず(白紙とは限りません) 公開プレビュー なし(非公開の撮影結果とは別) ページプレビュー:読み込み・表示の安定を確認できず
変更履歴 (3) 2026-10-07 03:28 JST 掲載情報の変更 2026-09-20 11:43 JST 掲載情報の変更 2026-09-18 23:23 JST 初回観測
accsnet.com 観測中 日系候補 掲載グループ warlock 掲載ドメイン accsnet.com 外部データ初回取込日時 2026-09-18 23:23 JST 外部データ取込日時 2026-11-11 15:49 JST 掲載者が主張する日時 未記載 日本関連判定 掲載者の日本表記 登録企業IDとの照合 未照合 収集元 Ransomware Live 情報の出所 外部サービス経由 外部提供者の初回観測 2025-08-17 18:24 JST 推定攻撃・公開日 2025-08-09 09:00 JST メタデータ提供者 Ransomware Live 提供データの基準日時 未記録 追加情報 外部サービスが提供した掲載記録です。
企業の公式発表:この自動要約欄には未登録。別欄の公開情報調査をご覧ください。
要約の方式 ルールベース要約 入力メタデータの更新日時 2026-11-11 15:49 JST 要約の生成日時 2026-11-11 15:49 JST 公開レコードのSHA-256 3333b9a85624255159fce9e959d48e5c8a86af930cf251cf3cf36ea548bbbd3e顧客向け詳細レビューについて(準備中) 公開情報の調査(Luna) 掲載対象の特定に至らず
Warlockの2025年8月9日掲載とaccsnet.comの運営組織を検索したが、公式組織情報、侵害公表、独立報道のいずれも確認できなかった。対象が未同定のため、特定組織の事件として記述しない。
GPT-6 Luna · 手動調査 · 公開Web資料 · 調査 2026-10-04 19:22 JST
資料の確認内容・調査の限界 公開資料による対象の確認:accsnet.comの法人運営主体を公式情報から同定できず。名称のみでACCS等の異なる団体に結びつけない。
未確認・調査の限界 ドメインと法人の対応が未確認。 掲載主張を裏付ける独立資料が見つからなかった。 調査範囲・日時 site:accsnet.com Warlock ransomware August 2025 accsnet.com company official organization 調査記録の確定 2026-10-04 19:22 JST · 解説出力の確認 2026-10-04 19:22 JST
照合した掲載情報のSHA-256
91460c12f55672126fd733c8fb5de2fa0566c6b9d05acea7b2d6d2e7e586eb2e犯行グループの公開URL 未保有 個別掲載先の到達確認 未確認 公開プレビュー なし(非公開の撮影結果とは別) ページプレビュー:未確認
変更履歴 (2) 2026-10-07 03:28 JST 掲載情報の変更 2026-09-18 23:23 JST 初回観測
hitachi-hta.com 観測中 日系候補 掲載グループ warlock 掲載ドメイン hitachi-hta.com 外部データ初回取込日時 2026-09-18 23:23 JST 外部データ取込日時 2026-11-11 15:49 JST 掲載者が主張する日時 未記載 日本関連判定 掲載者の日本表記 登録企業IDとの照合 未照合 収集元 Ransomware Live 情報の出所 外部サービス経由 外部提供者の初回観測 2025-08-17 18:18 JST 推定攻撃・公開日 2025-08-17 18:18 JST メタデータ提供者 Ransomware Live 提供データの基準日時 未記録 追加情報 外部サービスが提供した掲載記録です。
企業の公式発表:この自動要約欄には未登録。別欄の公開情報調査をご覧ください。
要約の方式 ルールベース要約 入力メタデータの更新日時 2026-11-11 15:49 JST 要約の生成日時 2026-11-11 15:49 JST 公開レコードのSHA-256 68e8232a2039c650ed10aec5cf82d830feaa3f7a9e5c929023c719fe7e61483f顧客向け詳細レビューについて(準備中) 公開情報の調査(Luna) 掲載主張の報告あり(事件の独立した裏付けは未確認)
DeXposeは2025年8月にWarlockがhitachi-hta.comを標的と主張したと記録するが、会社発表や独立報道を確認できなかった。攻撃掲載文はドメインを日本のHitachi High-Tech Corporationと結び付けており、過去の公式資料が示す米国Hitachi High Technologies Americaとの対象同一性には疑義が残る。
GPT-6 Luna · 手動調査 · 公開Web資料 · 調査 2026-10-04 19:22 JST
資料の確認内容・調査の限界 公開資料による対象の確認:過去のHitachi公式資料はhitachi-hta.comをHitachi High Technologies America, Inc.の米国事業サイトとして記載し、日本企業のHitachi High-Tech Corporationと区別する必要がある。
参照資料と確認内容 Warlock Ransomware Strikes Hitachi High-Tech Corporation掲載集約ページはWarlockの主張としてhitachi-hta.comを記し、侵害の独立確認は示さない。
掲載主張の集約・転載 · 発表 2025-08-17 · ページを確認
Hitachi High Technologies America Announces 5th annual Three-City Nanotechnology Seminar SeriesHitachiの公式過去資料はhitachi-hta.comを米国子会社Hitachi High Technologies Americaのサイトとして記載。
一次資料 · 発表 2006-10-23 · 検索結果の抜粋を確認
未確認・調査の限界 現行のドメイン管理主体・法的後継関係を今回確認できなかった。 会社または信頼できる独立報道による2025年事故確認は見つからなかった。 調査範囲・日時 site:hitachi-hta.com cyber ransomware 2025 incident "hitachi-hta.com" company 調査記録の確定 2026-10-04 19:22 JST · 解説出力の確認 2026-10-04 19:22 JST
照合した掲載情報のSHA-256
197a09b3d26548b9f2a632fb0b214323b41e761e2cd830ea9eecd41741d6999d犯行グループの公開URL 未保有 個別掲載先の到達確認 未確認 公開プレビュー なし(非公開の撮影結果とは別) ページプレビュー:未確認
変更履歴 (2) 2026-10-07 03:28 JST 掲載情報の変更 2026-09-18 23:23 JST 初回観測
jtekt.eu 観測中 日系候補 掲載グループ qilin 掲載ドメイン www.jtekt.eu 外部データ初回取込日時 2026-09-18 23:23 JST 外部データ取込日時 2026-11-11 15:49 JST 掲載者が主張する日時 未記載 日本関連判定 掲載者の日本表記 登録企業IDとの照合 未照合 収集元 Ransomware Live 情報の出所 外部サービス経由 外部提供者の初回観測 2025-08-10 19:53 JST 推定攻撃・公開日 2025-07-21 09:00 JST メタデータ提供者 Ransomware Live 提供データの基準日時 未記録 追加情報 外部サービスが提供した掲載記録です。
企業の公式発表:この自動要約欄には未登録。別欄の公開情報調査をご覧ください。
要約の方式 ルールベース要約 入力メタデータの更新日時 2026-11-11 15:49 JST 要約の生成日時 2026-11-11 15:49 JST 公開レコードのSHA-256 489d3856133e1d551633b0cc2e4164c828612164b5bc56418aff57a2ffc81e25顧客向け詳細レビューについて(準備中) 公開情報の調査(Luna) 事件資料あり(この掲載との対応は未確認)
JTEKT Europeの2025年3月期計算書類は、7月20日から同社がランサムウェア攻撃後の危機管理に入ったとする。Comparitechは7月のQilin 掲載と、同社が攻撃を確認したことを報じる。これは欧州法人の事案で、親会社JTEKT本体への侵害を示すものではない。
GPT-6 Luna · 手動調査 · 公開Web資料 · 調査 2026-10-04 19:22 JST
資料の確認内容・調査の限界 公開資料による対象の確認:JTEKT Europe SASはJTEKTグループの欧州法人。公開会社計算書類に2025年7月のランサムウェア事案への言及がある。
参照資料と確認内容 JTEKT Europe SAS annual accounts 2025会社計算書類の事後事象欄で、7月20日からランサムウェア攻撃後の危機管理状態と記す。
第三者資料・報道 · 発表日不明 · ページを確認
Ransomware roundup: July 2025JTEKT EuropeをQilin 掲載後の確認事案として扱い、北米子会社への2024年事案と区別。
第三者資料・報道 · 発表日不明 · ページを確認
未確認・調査の限界 対象はJTEKT Europe SASであり日本本社ではない。 公開資料は侵入手口や詳細な影響を限定的にしか示さない。 調査範囲・日時 JTEKT Europe Qilin ransomware July 2025 調査記録の確定 2026-10-04 19:22 JST · 解説出力の確認 2026-10-04 19:22 JST
照合した掲載情報のSHA-256
9d662c06b6a3b1d888616daa2f412e6e9b5249191f206ff7973bad17f75659a1犯行グループの公開URL 未保有 個別掲載先の到達確認 未確認 公開プレビュー なし(非公開の撮影結果とは別) ページプレビュー:未確認
変更履歴 (2) 2026-10-07 03:28 JST 掲載情報の変更 2026-09-18 23:23 JST 初回観測
shinko plastics co. ltd 観測中 日系候補 掲載グループ qilin 掲載ドメイン www.shinkopla.co.jp 外部データ初回取込日時 2026-09-18 23:23 JST 外部データ取込日時 2026-11-11 15:49 JST 掲載者が主張する日時 未記載 日本関連判定 掲載者の日本表記 登録企業IDとの照合 未照合 収集元 Ransomware Live 情報の出所 外部サービス経由 外部提供者の初回観測 2025-08-08 06:09 JST 推定攻撃・公開日 2025-06-16 09:00 JST メタデータ提供者 Ransomware Live 提供データの基準日時 未記録 追加情報 外部サービスが提供した掲載記録です。
企業の公式発表:この自動要約欄には未登録。別欄の公開情報調査をご覧ください。
要約の方式 ルールベース要約 入力メタデータの更新日時 2026-11-11 15:49 JST 要約の生成日時 2026-11-11 15:49 JST 公開レコードのSHA-256 3107fff1fab15dbd45a3dd8490af78fd6df83170f78a9fa9799546afa06c3c6f顧客向け詳細レビューについて(準備中) 公開情報の調査(Luna) 事件資料あり(この掲載との対応は未確認)
新興プラスチックスは2025年7月1日に、6月18日未明に一部情報システムが不正アクセスを受け、ランサムウェアで暗号化されたと公表。公表時点で情報漏えいは未確認だった。Qilinの6月16日掲載主張と近いが、公式発表は同グループに言及せず、関連は未確定。
GPT-6 Luna · 手動調査 · 公開Web資料 · 調査 2026-10-04 19:22 JST
資料の確認内容・調査の限界 公開資料による対象の確認:shinkopla.co.jpは新興プラスチックス株式会社の公式サイト。
参照資料と確認内容 未確認・調査の限界 公式発表はQilin掲載との関連や攻撃者を特定していない。 漏えい有無は公表時点で調査中。 調査範囲・日時 site:shinkopla.co.jp 2025 Qilin ransomware 不正アクセス 新興プラスチックス ランサムウェア 2025年7月1日 調査記録の確定 2026-10-04 19:22 JST · 解説出力の確認 2026-10-04 19:22 JST
照合した掲載情報のSHA-256
021e19b0ef87e048ed324cfcf85b97bda4e7158be245ff442bbeb8471923ec76犯行グループの公開URL 未保有 個別掲載先の到達確認 未確認 公開プレビュー なし(非公開の撮影結果とは別) ページプレビュー:未確認
変更履歴 (2) 2026-10-07 03:28 JST 掲載情報の変更 2026-09-18 23:23 JST 初回観測
MIZUHA FINANCIAL GROUP 観測中 日系候補 掲載グループ d4rk4rmy 掲載ドメイン www.mizuhogroup.com 外部データ初回取込日時 2026-09-18 23:23 JST 外部データ取込日時 2026-11-11 15:49 JST 掲載者が主張する日時 未記載 日本関連判定 掲載者の日本表記 登録企業IDとの照合 未照合 収集元 Ransomware Live 情報の出所 外部サービス経由 外部提供者の初回観測 2025-08-07 20:48 JST 推定攻撃・公開日 2025-08-07 20:48 JST メタデータ提供者 Ransomware Live 提供データの基準日時 未記録 追加情報 外部サービスが提供した掲載記録です。
企業の公式発表:この自動要約欄には未登録。別欄の公開情報調査をご覧ください。
要約の方式 ルールベース要約 入力メタデータの更新日時 2026-11-11 15:49 JST 要約の生成日時 2026-11-11 15:49 JST 公開レコードのSHA-256 639d5d30c208b804deafa5ad6bf33b631b2e066a57f53bdd14b5ca4db5e99ada顧客向け詳細レビューについて(準備中) 公開情報の調査(Luna) 組織情報の資料あり
2025年8月の掲載主張を含め公式IR・サイバー事故検索を行ったが、当該記録に対応する会社発表や信頼できる独立報道を確認できなかった。公式年次報告には当年度に事業へ重大な影響を及ぼすサイバー攻撃を認識していないとの記述がある。
GPT-6 Luna · 手動調査 · 公開Web資料 · 調査 2026-10-04 19:22 JST
資料の確認内容・調査の限界 公開資料による対象の確認:Mizuho Financial Group, Inc.(株式会社みずほフィナンシャルグループ)は公式サイトで確認。
参照資料と確認内容 未確認・調査の限界 SEC開示の対象期間は2025年3月期で、8月の掲載主張そのものの検証ではない。 今回検索した範囲で対象記録に対応する事故告知・独立報道は見つからなかった。 調査範囲・日時 site:mizuhogroup.com cyber attack ransomware 2025 Mizuho Financial Group ransomware 2025 official 調査記録の確定 2026-10-04 19:22 JST · 解説出力の確認 2026-10-04 19:22 JST
照合した掲載情報のSHA-256
5aec535a09f82f4eb35515337f4183bd2e3c971b4eb7774880d6c402fbf6dc08犯行グループの公開URL 未保有 個別掲載先の到達確認 未確認 公開プレビュー なし(非公開の撮影結果とは別) ページプレビュー:未確認
変更履歴 (2) 2026-10-07 03:28 JST 掲載情報の変更 2026-09-18 23:23 JST 初回観測
Jamco Aerospace 観測中 日系候補 掲載グループ play 掲載ドメイン www.jamco-aerospace.com 外部データ初回取込日時 2026-09-18 23:23 JST 外部データ取込日時 2026-11-11 15:49 JST 掲載者が主張する日時 未記載 日本関連判定 掲載者の日本表記 登録企業IDとの照合 未照合 収集元 Ransomware Live 情報の出所 外部サービス経由 外部提供者の初回観測 2025-08-07 04:30 JST 推定攻撃・公開日 2025-08-03 09:00 JST メタデータ提供者 Ransomware Live 提供データの基準日時 未記録 追加情報 外部サービスが提供した掲載記録です。
企業の公式発表:この自動要約欄には未登録。別欄の公開情報調査をご覧ください。
要約の方式 ルールベース要約 入力メタデータの更新日時 2026-11-11 15:49 JST 要約の生成日時 2026-11-11 15:49 JST 公開レコードのSHA-256 79fe7c5240f977abf751b48536b0e3c8f3bfcd4dd76b04f0575d16613e791838顧客向け詳細レビューについて(準備中) 公開情報の調査(Luna) 掲載主張の報告あり(事件の独立した裏付けは未確認)
SC MediaとCyber DailyはPlayが2025年8月6日にJamco Aerospaceを掲載したと報じるが、会社の公表確認はなく、被害は不確実と明記。元の8月3日推定日とずれがある。日本の株式会社ジャムコとの関係も掲載だけでは確定しない。
GPT-6 Luna · 手動調査 · 公開Web資料 · 調査 2026-10-04 19:22 JST
資料の確認内容・調査の限界 公開資料による対象の確認:Jamco Aerospace, Inc.はニューヨーク州拠点の航空機部品企業。日本のジャムコ本体と同一法人ではない。
参照資料と確認内容 未確認・調査の限界 Jamco Aerospaceは米国企業であり、日本の親会社/同名企業との関係は未確認。 会社によるインシデント確認は見つからなかった。 調査範囲・日時 Jamco Aerospace Play ransomware August 2025 調査記録の確定 2026-10-04 19:22 JST · 解説出力の確認 2026-10-04 19:22 JST
照合した掲載情報のSHA-256
2c765c111699778cf273b9453a18843a733f252fd8e99a00413dd22f6e41fef2犯行グループの公開URL 未保有 個別掲載先の到達確認 未確認 公開プレビュー なし(非公開の撮影結果とは別) ページプレビュー:未確認
変更履歴 (2) 2026-10-07 03:28 JST 掲載情報の変更 2026-09-18 23:23 JST 初回観測
Dragonfly CO. LTD dragonflygame.com 観測中 日系候補 掲載グループ blacknevas 掲載ドメイン dragonflygame.com 外部データ初回取込日時 2026-09-18 23:23 JST 外部データ取込日時 2026-11-11 15:49 JST 掲載者が主張する日時 未記載 日本関連判定 掲載者の日本表記 登録企業IDとの照合 未照合 収集元 Ransomware Live 情報の出所 外部サービス経由 外部提供者の初回観測 2025-08-07 03:15 JST 推定攻撃・公開日 2025-07-08 04:34 JST メタデータ提供者 Ransomware Live 提供データの基準日時 未記録 追加情報 外部サービスが提供した掲載記録です。
企業の公式発表:この自動要約欄には未登録。別欄の公開情報調査をご覧ください。
要約の方式 ルールベース要約 入力メタデータの更新日時 2026-11-11 15:49 JST 要約の生成日時 2026-11-11 15:49 JST 公開レコードのSHA-256 353a34fac91e9c9dc86dabb45cade9e112f422f4d58d9d503ca5acda38b12ece顧客向け詳細レビューについて(準備中) 公開情報の調査(Luna) 組織情報の資料あり
同社の公式財務・監査資料は株式会社ドラゴンフライの法人・ゲーム事業を示す。BlackNevasの2025年7月主張に関する指定ドメイン検索では、会社の侵害公表や独立報道を確認できなかった。
GPT-6 Luna · 手動調査 · 公開Web資料 · 調査 2026-10-04 19:22 JST
資料の確認内容・調査の限界 公開資料による対象の確認:dragonflygame.comは韓国のゲーム会社Dragonfly Co., Ltd.の公式ドメインと整合する。
参照資料と確認内容 未確認・調査の限界 BlackNevasの掲載主張との関係や侵害の有無は独立確認できていない。 調査範囲・日時 site:dragonflygame.com BlackNevas ransomware 2025 Dragonfly Co Ltd dragonflygame.com official company 調査記録の確定 2026-10-04 19:22 JST · 解説出力の確認 2026-10-04 19:22 JST
照合した掲載情報のSHA-256
a2710d2dbe7f263b891e588bebd677e616f4e9719f760e974512fbf672756007犯行グループの公開URL http://ctyf…dtid.onion/…個別掲載先の到達確認 HTTP応答あり(HTTP 200) 到達確認日時 2026-11-10 16:31 JST 確認方法 Tor経由・隔離ブラウザ 到達確認時の表示状態 表示の安定を確認 到達確認時の対象名 表示を確認できず(白紙とは限りません) 公開プレビュー なし(非公開の撮影結果とは別) ページプレビュー:対象名の表示を確認できず(白紙とは限りません)
変更履歴 (3) 2026-10-07 03:28 JST 掲載情報の変更 2026-09-20 11:43 JST 掲載情報の変更 2026-09-18 23:23 JST 初回観測
TANI & ABE 観測中 日系候補 掲載グループ blacknevas 掲載ドメイン www.taniabe.co.jp 外部データ初回取込日時 2026-09-18 23:23 JST 外部データ取込日時 2026-11-11 15:49 JST 掲載者が主張する日時 未記載 日本関連判定 掲載者の日本表記 登録企業IDとの照合 未照合 収集元 Ransomware Live 情報の出所 外部サービス経由 外部提供者の初回観測 2025-08-07 02:17 JST 推定攻撃・公開日 2025-07-27 22:44 JST メタデータ提供者 Ransomware Live 提供データの基準日時 未記録 追加情報 外部サービスが提供した掲載記録です。
企業の公式発表:この自動要約欄には未登録。別欄の公開情報調査をご覧ください。
要約の方式 ルールベース要約 入力メタデータの更新日時 2026-11-11 15:49 JST 要約の生成日時 2026-11-11 15:49 JST 公開レコードのSHA-256 c7d0404f0f5359820fa4ad88cedae82afbe239bfce3219840140206b4fabe0a6顧客向け詳細レビューについて(準備中) 公開情報の調査(Luna) 組織情報の資料あり
2025年の掲載主張に関連する事故告知・独立報道は日本語の公式ドメイン検索で確認できなかった。公式ページは同所の所在地と個人情報保護方針を掲載するが、掲載主張の裏付けとはならない。
GPT-6 Luna · 手動調査 · 公開Web資料 · 調査 2026-10-04 19:22 JST
資料の確認内容・調査の限界 公開資料による対象の確認:弁理士法人谷・阿部特許事務所は公式サイト上のアクセス・個人情報方針で確認でき、taniabe.co.jpを使用。
参照資料と確認内容 未確認・調査の限界 指定検索で2025年の事故発表や独立報道を見つけられなかった。 調査範囲・日時 site:taniabe.co.jp ランサムウェア 不正アクセス 2025 調査記録の確定 2026-10-04 19:22 JST · 解説出力の確認 2026-10-04 19:22 JST
照合した掲載情報のSHA-256
4916b8ea87f0a89527448c522007d85ca76fecf1d92dc9a1a78445f6331c1be5犯行グループの公開URL http://ctyf…dtid.onion/…個別掲載先の到達確認 タイムアウト(HTTP応答コード未取得) 到達確認日時 2026-11-09 15:52 JST 確認方法 Tor経由・隔離ブラウザ 到達確認時の表示状態 不明(判定記録なし) 到達確認時の対象名 未確認(判定記録なし) 公開プレビュー 保存画像あり 保存URLのページプレビュー 縮小保存画像(拡大表示) · 取得日時: 2026-09-29 00:32 JST · 公開前の画像確認済み · ページ表示のみ・掲載内容未確認
保存画像の表示状態 不明(判定記録なし) 保存画像の対象名 表示を確認できず(白紙とは限りません) 記録上の掲載グループ blacknevas 記録上の対象企業・組織 TANI & ABE 画像の読み取り・解釈(Luna) ページが見つからない状態を示す簡素なエラー画面とみられる。
GPT-6 Luna · 手動実行 · 公開済み保存画像のみ · 生成 2026-10-04 17:40 JST
画像の確認内容・解釈の限界 画像で確認できること ページ左上にロシア語の「見つかりません」という短い表示があり、他はほぼ空白。 この画像では、具体的な被害・取得データの主張は読み取れません。
この画像だけでは分からないこと 別のAIによる画像照合 2026-10-04 17:41 JST
解釈元の保存画像のSHA-256 460ba0b86ec153bc667722eaae5b83ddb78b3769e06785c3b87333d7093c6dc4変更履歴 (2) 2026-09-20 11:43 JST 掲載情報の変更 2026-09-18 23:23 JST 初回観測
OKA 観測中 日系候補 掲載グループ akira 掲載ドメイン 未記載 外部データ初回取込日時 2026-09-18 23:23 JST 外部データ取込日時 2026-11-11 15:49 JST 掲載者が主張する日時 未記載 日本関連判定 掲載者の日本表記 登録企業IDとの照合 未照合 収集元 Ransomware Live 情報の出所 外部サービス経由 外部提供者の初回観測 2025-07-24 00:51 JST 推定攻撃・公開日 2025-07-23 09:00 JST メタデータ提供者 Ransomware Live 提供データの基準日時 未記録 追加情報 外部サービスが提供した掲載記録です。
企業の公式発表:この自動要約欄には未登録。別欄の公開情報調査をご覧ください。
要約の方式 ルールベース要約 入力メタデータの更新日時 2026-11-11 15:49 JST 要約の生成日時 2026-11-11 15:49 JST 公開レコードのSHA-256 86e74dd0ade77544be98b2a5fccfe37227ee59da4595d2965e9b6b4821484ace顧客向け詳細レビューについて(準備中) 公開情報の調査(Luna) 掲載対象の特定に至らず
OKA Akira 掲載の検索では、対象組織を特定する独立した報道・公式プロフィールを見つけられなかった。名称が短く曖昧なため、無関係な同名企業を結び付けず保留する。
GPT-6 Luna · 手動調査 · 公開Web資料 · 調査 2026-10-04 19:22 JST
資料の確認内容・調査の限界 公開資料による対象の確認:記録上の名称がOKAのみでドメインがなく、同名組織を一意に特定できない。
未確認・調査の限界 正式名称やドメインを特定できない。 攻撃の有無と対象は未確認。 調査範囲・日時 OKA Akira ransomware July 2025 organization 調査記録の確定 2026-10-04 19:22 JST · 解説出力の確認 2026-10-04 19:22 JST
照合した掲載情報のSHA-256
ebaaa12b5c6c8006fd2b0afdff8000627cd0fb6da99f5744cbe716535f51ce69犯行グループの公開URL 未保有 個別掲載先の到達確認 未確認 公開プレビュー なし(非公開の撮影結果とは別) ページプレビュー:未確認
変更履歴 (1) 2026-09-18 23:23 JST 初回観測
naxis.net 観測中 日系候補 掲載グループ safepay 掲載ドメイン naxis.net 外部データ初回取込日時 2026-09-18 23:23 JST 外部データ取込日時 2026-11-11 15:49 JST 掲載者が主張する日時 未記載 日本関連判定 掲載者の日本表記 登録企業IDとの照合 未照合 収集元 Ransomware Live 情報の出所 外部サービス経由 外部提供者の初回観測 2025-07-23 04:23 JST 推定攻撃・公開日 2025-06-06 09:00 JST メタデータ提供者 Ransomware Live 提供データの基準日時 未記録 追加情報 外部サービスが提供した掲載記録です。
企業の公式発表:この自動要約欄には未登録。別欄の公開情報調査をご覧ください。
要約の方式 ルールベース要約 入力メタデータの更新日時 2026-11-11 15:49 JST 要約の生成日時 2026-11-11 15:49 JST 公開レコードのSHA-256 3fd386e7141faeda65269fb0b22ac5158f26648f39efbdee28a051cf89e7eb39顧客向け詳細レビューについて(準備中) 公開情報の調査(Luna) 組織情報の資料あり
NAXIS公式沿革は、同社の京都での創業とアパレル関連事業、バングラデシュ等の海外法人を説明する。SafePayの2025年6月掲載主張について、指定ドメインで会社による侵害公表・独立報道は確認できなかった。海外グループ会社への影響も検索資料では判別できない。
GPT-6 Luna · 手動調査 · 公開Web資料 · 調査 2026-10-04 19:22 JST
資料の確認内容・調査の限界 公開資料による対象の確認:naxis.netは京都発祥・東京本社のナクシス株式会社(NAXIS CO., LTD.)の公式サイト。アパレル向け織ネーム・RFID等を扱う。
参照資料と確認内容 未確認・調査の限界 SafePay掲載との関連・侵害の有無を確認できる独立資料は見つからない。 国内法人と海外子会社のどれが対象か不明。 調査範囲・日時 site:naxis.net SafePay ransomware June 2025 site:naxis.net NAXIS company group profile 調査記録の確定 2026-10-04 19:22 JST · 解説出力の確認 2026-10-04 19:22 JST
照合した掲載情報のSHA-256
c775e94611a2739eba86d4f5745fbdeb226804ce5f729105856890b53f5c74ec犯行グループの公開URL 未保有 個別掲載先の到達確認 未確認 公開プレビュー なし(非公開の撮影結果とは別) ページプレビュー:未確認
変更履歴 (2) 2026-10-07 03:28 JST 掲載情報の変更 2026-09-18 23:23 JST 初回観測
Nippn TH 観測中 日系候補 掲載グループ lynx 掲載ドメイン nippn.co.th 外部データ初回取込日時 2026-09-18 23:23 JST 外部データ取込日時 2026-11-11 15:49 JST 掲載者が主張する日時 未記載 日本関連判定 掲載者の日本表記 登録企業IDとの照合 未照合 収集元 Ransomware Live 情報の出所 外部サービス経由 外部提供者の初回観測 2025-07-22 23:41 JST 推定攻撃・公開日 2025-07-15 09:00 JST メタデータ提供者 Ransomware Live 提供データの基準日時 未記録 追加情報 外部サービスが提供した掲載記録です。
企業の公式発表:この自動要約欄には未登録。別欄の公開情報調査をご覧ください。
要約の方式 ルールベース要約 入力メタデータの更新日時 2026-11-11 15:49 JST 要約の生成日時 2026-11-11 15:49 JST 公開レコードのSHA-256 16657b39e904829a6be6fa8af4fc151754d731e28e7162796b48245a257ad533顧客向け詳細レビューについて(準備中) 公開情報の調査(Luna) 組織情報の資料あり
公式サイトと2025年のサイバー事案検索を行ったが、Lynx掲載主張に対応する会社発表や信頼できる独立報道は確認できなかった。タイ法人の公式説明ではプレミックス等の販売会社とされる。
GPT-6 Luna · 手動調査 · 公開Web資料 · 調査 2026-10-04 19:22 JST
資料の確認内容・調査の限界 公開資料による対象の確認:Nippn Foods Corporation (Thailand) Ltd.は公式サイトに商品・事業情報があり、日本のNIPPN Corporationの監督下にあると説明。
参照資料と確認内容 未確認・調査の限界 2025年掲載主張を裏付けるインシデント情報は検索で確認できなかった。 調査範囲・日時 site:nippn.co.th ransomware cyber incident 2025 site:nippn.co.th NIPPN Thailand company profile 調査記録の確定 2026-10-04 19:22 JST · 解説出力の確認 2026-10-04 19:22 JST
照合した掲載情報のSHA-256
11842ca2fefe5e4cc7f83d922227d082798e7257f6acd14408b030e36434f098犯行グループの公開URL http://lynx…road.onion/…個別掲載先の到達確認 タイムアウト(HTTP応答コード未取得) 到達確認日時 2026-10-26 14:01 JST 確認方法 Tor経由・隔離ブラウザ 到達確認時の表示状態 不明(判定記録なし) 到達確認時の対象名 未確認(判定記録なし) 公開プレビュー 保存画像あり 保存URLのページプレビュー 縮小保存画像(拡大表示) · 取得日時: 2026-09-29 00:46 JST · 公開前の画像確認済み · ページ表示のみ・掲載内容未確認
保存画像の表示状態 不明(判定記録なし) 保存画像の対象名 表示を確認できず(白紙とは限りません) 記録上の掲載グループ lynx 記録上の対象企業・組織 Nippn TH 画像の読み取り・解釈(Luna) 要求されたページが見つからない状態を示している。
GPT-6 Luna · 手動実行 · 公開済み保存画像のみ · 生成 2026-10-04 17:40 JST
画像の確認内容・解釈の限界 画像で確認できること 画面中央に「404」と「Page not found」と表示され、他の本文は見当たらない。 この画像では、具体的な被害・取得データの主張は読み取れません。
この画像だけでは分からないこと 別のAIによる画像照合 2026-10-04 17:41 JST
解釈元の保存画像のSHA-256 08ac03145e57cdd0797cc1faf810b276e9523323e784369e1511a0067a996226変更履歴 (3) 2026-10-07 03:28 JST 掲載情報の変更 2026-09-20 11:43 JST 掲載情報の変更 2026-09-18 23:23 JST 初回観測
TOMEI GROUP Inc. 観測中 日系候補 掲載グループ incransom 掲載ドメイン tomei.com.my 外部データ初回取込日時 2026-09-18 23:23 JST 外部データ取込日時 2026-11-11 15:49 JST 掲載者が主張する日時 未記載 日本関連判定 掲載者の日本表記 登録企業IDとの照合 未照合 収集元 Ransomware Live 情報の出所 外部サービス経由 外部提供者の初回観測 2025-07-22 22:22 JST 推定攻撃・公開日 2025-07-22 10:01 JST メタデータ提供者 Ransomware Live 提供データの基準日時 未記録 追加情報 外部サービスが提供した掲載記録です。
企業の公式発表:この自動要約欄には未登録。別欄の公開情報調査をご覧ください。
要約の方式 ルールベース要約 入力メタデータの更新日時 2026-11-11 15:49 JST 要約の生成日時 2026-11-11 15:49 JST 公開レコードのSHA-256 14b4b456adc4bdde22994ab731401001a50dbb7ff14a3770be19dfc6ec9fbd5d顧客向け詳細レビューについて(準備中) 公開情報の調査(Luna) 掲載主張の報告あり(事件の独立した裏付けは未確認)
GalaxyWardenは2025年7月22日にTOMEI GROUPがINC Ransomのリークサイトに現れたと記録し、未検証の主張と明記。今回の検索で会社側の発表や独立したインシデント確認は見つからなかった。掲載日と元データの日はほぼ一致するが、実侵入日は不明。
GPT-6 Luna · 手動調査 · 公開Web資料 · 調査 2026-10-04 19:22 JST
資料の確認内容・調査の限界 公開資料による対象の確認:TOMEI GROUP Inc.へのINC Ransom 掲載をGalaxyWardenが未確認の主張として報告。
参照資料と確認内容 未確認・調査の限界 公式の攻撃・流出確認は見つからなかった。 掲載日と推定攻撃日は別の情報である。 調査範囲・日時 TOMEI GROUP INC Ransom ransomware July 2025 調査記録の確定 2026-10-04 19:22 JST · 解説出力の確認 2026-10-04 19:22 JST
照合した掲載情報のSHA-256
065235fee1be4be0dd8a12b998379ae8bec4d8959c857d7608a3d1ccd97f8d0f犯行グループの公開URL http://incb…doad.onion/…個別掲載先の到達確認 確認処理失敗(HTTP応答コード未取得) 到達確認日時 2026-11-01 15:23 JST 確認方法 Tor経由・隔離ブラウザ 到達確認時の表示状態 不明(判定記録なし) 到達確認時の対象名 未確認(判定記録なし) 公開プレビュー 保存画像あり 読み込み未完了の保存画面 縮小保存画像(拡大表示) · 取得日時: 2026-09-29 09:33 JST · 公開前の画像確認済み · ページ表示のみ・掲載内容未確認 · 読み込み未完了・本文未取得
保存画像の表示状態 読み込み未完了 保存画像の対象名 表示を確認できず(白紙とは限りません) 記録上の掲載グループ incransom 記録上の対象企業・組織 TOMEI GROUP Inc. 画像の読み取り・解釈(Luna) 開示ページの読み込み途中とみられる。本文は表示されていない。
GPT-6 Luna · 手動実行 · 公開済み保存画像のみ · 生成 2026-10-04 17:40 JST
画像の確認内容・解釈の限界 画像で確認できること 暗色のページにブログ/開示ページの見出しと、空の2列パネルが表示されている。パネル内に読み込みスピナーがある。 この画像では、具体的な被害・取得データの主張は読み取れません。
この画像だけでは分からないこと 組織との関係や侵害・漏えいの有無は画像から確認できない。 別のAIによる画像照合 2026-10-04 17:41 JST
解釈元の保存画像のSHA-256 b3cbe06adffd9cddad7eee9a59e710c04c05687ec0425e39d684ef6a174d0ebf変更履歴 (3) 2026-10-07 03:28 JST 掲載情報の変更 2026-09-20 11:43 JST 掲載情報の変更 2026-09-18 23:23 JST 初回観測
takachiho.co.jp 観測中 日系候補 掲載グループ devman 掲載ドメイン takachiho.co.jp 外部データ初回取込日時 2026-09-18 23:23 JST 外部データ取込日時 2026-11-11 15:49 JST 掲載者が主張する日時 未記載 日本関連判定 掲載者の日本表記 登録企業IDとの照合 未照合 収集元 Ransomware Live 情報の出所 外部サービス経由 外部提供者の初回観測 2025-07-06 06:42 JST 推定攻撃・公開日 2025-07-06 06:41 JST メタデータ提供者 Ransomware Live 提供データの基準日時 未記録 追加情報 外部サービスが提供した掲載記録です。
企業の公式発表:この自動要約欄には未登録。別欄の公開情報調査をご覧ください。
要約の方式 ルールベース要約 入力メタデータの更新日時 2026-11-11 15:49 JST 要約の生成日時 2026-11-11 15:49 JST 公開レコードのSHA-256 2350f8d1717e978dad5d6a59ca3ab690017f5ce510cdeaed53b38294591472d0顧客向け詳細レビューについて(準備中) 公開情報の調査(Luna) 掲載対象の特定に至らず
Devmanの2025年7月掲載主張と指定ドメインについて検索したが、対象会社を確定する公式プロフィール、会社のインシデント告知、独立した事件報道を確認できなかった。『Takachiho』のみで特定法人に帰属させない。
GPT-6 Luna · 手動調査 · 公開Web資料 · 調査 2026-10-04 19:22 JST
資料の確認内容・調査の限界 公開資料による対象の確認:takachiho.co.jpというドメインは特定できるが、検索結果から公式会社概要や登録主体を確認できず。高千穂名の複数法人と区別不能。
未確認・調査の限界 ドメイン管理主体・対象法人は未確定。 掲載主張の独立した裏付けは見つからなかった。 調査範囲・日時 site:takachiho.co.jp Devman ransomware 2025 site:takachiho.co.jp 会社概要 高千穂 公式 調査記録の確定 2026-10-04 19:22 JST · 解説出力の確認 2026-10-04 19:22 JST
照合した掲載情報のSHA-256
fe4e438a564e783fd7d9f4256bdb8df9176439b5c1154a7a810fcbe56adf62ac犯行グループの公開URL 未保有 個別掲載先の到達確認 未確認 公開プレビュー なし(非公開の撮影結果とは別) ページプレビュー:未確認
変更履歴 (2) 2026-10-07 03:28 JST 掲載情報の変更 2026-09-18 23:23 JST 初回観測
elematec 観測中 日系候補 掲載グループ devman 掲載ドメイン elematec.com 外部データ初回取込日時 2026-09-18 23:23 JST 外部データ取込日時 2026-11-11 15:49 JST 掲載者が主張する日時 未記載 日本関連判定 掲載者の日本表記 登録企業IDとの照合 未照合 収集元 Ransomware Live 情報の出所 外部サービス経由 外部提供者の初回観測 2025-07-06 06:41 JST 推定攻撃・公開日 2025-07-06 06:40 JST メタデータ提供者 Ransomware Live 提供データの基準日時 未記録 追加情報 外部サービスが提供した掲載記録です。
企業の公式発表:この自動要約欄には未登録。別欄の公開情報調査をご覧ください。
要約の方式 ルールベース要約 入力メタデータの更新日時 2026-11-11 15:49 JST 要約の生成日時 2026-11-11 15:49 JST 公開レコードのSHA-256 1b59b12ec5242c4103aea3c03f29dc4d7632b5b51e6c096d5a5fcbe99dd49ba9顧客向け詳細レビューについて(準備中) 公開情報の調査(Luna) 事件資料あり(この掲載との対応は未確認)
エレマテックは2025年5月29日にグループ会社サーバーへの不正アクセスによる役職員等の個人データ漏えいが判明したと7月28日に公表し、個人情報保護委員会へ報告した。公式発表は漏えい元をグループ会社とし、当該記録との関係を明記していない。
GPT-6 Luna · 手動調査 · 公開Web資料 · 調査 2026-10-04 19:22 JST
資料の確認内容・調査の限界 公開資料による対象の確認:エレマテック株式会社は公式会社概要で日本の電子材料・部品商社として確認。
参照資料と確認内容 未確認・調査の限界 告知は対象グループ会社名や攻撃者を特定せず、掲載記録との関係は未確認。 調査範囲・日時 site:elematec.com cyberattack 2025 ransomware site:elematec.com/news/info/2025 unauthorized server access 調査記録の確定 2026-10-04 19:22 JST · 解説出力の確認 2026-10-04 19:22 JST
照合した掲載情報のSHA-256
be843d6b6d512023eda0e832976b278766a76a9adda339f4390909493a333d4c犯行グループの公開URL 未保有 個別掲載先の到達確認 未確認 公開プレビュー なし(非公開の撮影結果とは別) ページプレビュー:未確認
変更履歴 (1) 2026-09-18 23:23 JST 初回観測
Cenomi Retail 観測中 日系候補 掲載グループ qilin 掲載ドメイン www.cenomiretail.com 外部データ初回取込日時 2026-09-18 23:23 JST 外部データ取込日時 2026-11-11 15:49 JST 掲載者が主張する日時 未記載 日本関連判定 掲載者の日本表記 登録企業IDとの照合 未照合 収集元 Ransomware Live 情報の出所 外部サービス経由 外部提供者の初回観測 2025-07-04 00:23 JST 推定攻撃・公開日 2025-05-28 09:00 JST メタデータ提供者 Ransomware Live 提供データの基準日時 未記録 追加情報 外部サービスが提供した掲載記録です。
企業の公式発表:この自動要約欄には未登録。別欄の公開情報調査をご覧ください。
要約の方式 ルールベース要約 入力メタデータの更新日時 2026-11-11 15:49 JST 要約の生成日時 2026-11-11 15:49 JST 公開レコードのSHA-256 c99d0189ce34a4bed2b1ae8e67c04857fd0c21a90406e1decf9441d74ad4a7cc顧客向け詳細レビューについて(準備中) 公開情報の調査(Luna) 掲載主張の報告あり(事件の独立した裏付けは未確認)
SOCRadarはCenomi Retailのcenomiretail.comをQilinの被害対象とする主張として記録。攻撃推定日は5月28日、発見日は7月3日で元データの5月28日と合う。CYFIRMAも同社へのQilin 主張を報じるが、会社確認を示すものではない。
GPT-6 Luna · 手動調査 · 公開Web資料 · 調査 2026-10-04 19:22 JST
資料の確認内容・調査の限界 公開資料による対象の確認:Cenomi Retailはサウジアラビアの小売企業。SOCRadarが元記録と同じ会社・ドメインをQilin 主張として記録している。
参照資料と確認内容 Cenomi Retail Ransomware Attack by QilinCenomi RetailをQilin、主張として記録。attack date May 28、discovered July 3。
掲載主張の集約・転載 · 発表日不明 · ページを確認
Weekly Intelligence Report – 11 July 2025CYFIRMAはQilinがCenomi Retailを侵害したとの地下情報を報告。会社の公表ではない。
掲載主張の集約・転載 · 発表 2025-07-11 · ページを確認
未確認・調査の限界 会社によるインシデント確認は検索で見つからなかった。 攻撃者主張のデータ量や影響を独立に検証できていない。 調査範囲・日時 Cenomi Retail Qilin ransomware May 2025 調査記録の確定 2026-10-04 19:22 JST · 解説出力の確認 2026-10-04 19:22 JST
照合した掲載情報のSHA-256
6d3f159f31528a97a2705395279c4427e226ac2f40218359772a2dbf81504d86犯行グループの公開URL 未保有 個別掲載先の到達確認 未確認 公開プレビュー なし(非公開の撮影結果とは別) ページプレビュー:未確認
変更履歴 (2) 2026-10-07 03:28 JST 掲載情報の変更 2026-09-18 23:23 JST 初回観測
tokiomarine-nichido.co.jp 観測中 日系候補 掲載グループ kawa4096 掲載ドメイン tokiomarine-nichido.co.jp 外部データ初回取込日時 2026-09-18 23:23 JST 外部データ取込日時 2026-11-11 15:49 JST 掲載者が主張する日時 未記載 日本関連判定 掲載者の日本表記 登録企業IDとの照合 未照合 収集元 Ransomware Live 情報の出所 外部サービス経由 外部提供者の初回観測 2025-07-01 22:18 JST 推定攻撃・公開日 2025-06-26 18:42 JST メタデータ提供者 Ransomware Live 提供データの基準日時 未記録 追加情報 外部サービスが提供した掲載記録です。
企業の公式発表:この自動要約欄には未登録。別欄の公開情報調査をご覧ください。
要約の方式 ルールベース要約 入力メタデータの更新日時 2026-11-11 15:49 JST 要約の生成日時 2026-11-11 15:49 JST 公開レコードのSHA-256 751425a0813221e75037327923719ae07c013ea9b4e2957e87feeaae30082529顧客向け詳細レビューについて(準備中) 公開情報の調査(Luna) 組織情報の資料あり
東京海上日動の公式会社概要で対象保険会社を確認した。Kawa4096という掲載主張について、指定ドメイン検索では同社による侵害公表や独立した事件報道を確認できなかった。掲載の有無自体も独立資料で裏付けられない。
GPT-6 Luna · 手動調査 · 公開Web資料 · 調査 2026-10-04 19:22 JST
資料の確認内容・調査の限界 公開資料による対象の確認:tokiomarine-nichido.co.jpは東京海上日動火災保険株式会社の公式サイト。
参照資料と確認内容 未確認・調査の限界 Kawa4096主張および侵害を裏付ける資料は見つからなかった。 調査範囲・日時 site:tokiomarine-nichido.co.jp 2025 ransomware cyberattack data breach site:tokiomarine-nichido.co.jp 会社概要 東京海上日動 調査記録の確定 2026-10-04 19:22 JST · 解説出力の確認 2026-10-04 19:22 JST
照合した掲載情報のSHA-256
87d7f723a318d706350d5a4bc57a65f1c67776feb4646437ae70cbb39c207b6b犯行グループの公開URL 未保有 個別掲載先の到達確認 未確認 公開プレビュー なし(非公開の撮影結果とは別) ページプレビュー:未確認
変更履歴 (2) 2026-10-07 03:28 JST 掲載情報の変更 2026-09-18 23:23 JST 初回観測
www.ogr-jp.com 観測中 日系候補 掲載グループ kawa4096 掲載ドメイン www.ogr-jp.com 外部データ初回取込日時 2026-09-18 23:23 JST 外部データ取込日時 2026-11-11 15:49 JST 掲載者が主張する日時 未記載 日本関連判定 掲載者の日本表記 登録企業IDとの照合 未照合 収集元 Ransomware Live 情報の出所 外部サービス経由 外部提供者の初回観測 2025-07-01 22:18 JST 推定攻撃・公開日 2025-06-28 17:39 JST メタデータ提供者 Ransomware Live 提供データの基準日時 未記録 追加情報 外部サービスが提供した掲載記録です。
企業の公式発表:この自動要約欄には未登録。別欄の公開情報調査をご覧ください。
要約の方式 ルールベース要約 入力メタデータの更新日時 2026-11-11 15:49 JST 要約の生成日時 2026-11-11 15:49 JST 公開レコードのSHA-256 96b06d5a44bba613236a38e145fdada6d4608ccaee54e1bfc979d6b21e1df744顧客向け詳細レビューについて(準備中) 公開情報の調査(Luna) 事件資料あり(この掲載との対応は未確認)
オリエンタル・ガード・リサーチと関連会社OGRサービスは、2025年7月1日付で、一部取引先関係者の氏名・メールアドレスが外部不正アクセスにより漏えいした可能性を公表。2025年掲載記録の攻撃者主張との関係は告知に示されない。
GPT-6 Luna · 手動調査 · 公開Web資料 · 調査 2026-10-04 19:22 JST
不正アクセスによる個⼈情報流出の可能性に関するお詫びとご報告 · 一次資料 · ページを確認 当社について · 一次資料 · 検索結果の抜粋を確認 資料の確認内容・調査の限界 公開資料による対象の確認:株式会社オリエンタル・ガード・リサーチは公式サイトの会社概要で東京都の警備会社として確認。
参照資料と確認内容 不正アクセスによる個⼈情報流出の可能性に関するお詫びとご報告公式告知は外部からの不正アクセスにより取引先関係者の氏名・メールアドレスが漏えいした可能性を報告。
一次資料 · 発表 2025-07-01 · ページを確認
当社について会社概要で株式会社オリエンタル・ガード・リサーチの名称・所在地・警備事業を確認。
一次資料 · 発表日不明 · 検索結果の抜粋を確認
未確認・調査の限界 公式発表は攻撃者名や当該掲載記録とのつながりを明記していない。 調査範囲・日時 site:ogr-jp.com cyber attack OR ransomware 2025 site:ogr-jp.com 会社概要 不正アクセス 調査記録の確定 2026-10-04 19:22 JST · 解説出力の確認 2026-10-04 19:22 JST
照合した掲載情報のSHA-256
a1b430eecd4a4cc3c514daa5713ca812a60602189aa06193833ad2ad513b822d犯行グループの公開URL 未保有 個別掲載先の到達確認 未確認 公開プレビュー なし(非公開の撮影結果とは別) ページプレビュー:未確認
変更履歴 (2) 2026-10-07 03:28 JST 掲載情報の変更 2026-09-18 23:23 JST 初回観測
JIEI CO., LTD 観測中 日系候補 掲載グループ nightspire 掲載ドメイン jieithai.com 外部データ初回取込日時 2026-09-18 23:23 JST 外部データ取込日時 2026-11-11 15:49 JST 掲載者が主張する日時 未記載 日本関連判定 掲載者の日本表記 登録企業IDとの照合 未照合 収集元 Ransomware Live 情報の出所 外部サービス経由 外部提供者の初回観測 2025-07-01 14:45 JST 推定攻撃・公開日 2025-06-24 09:00 JST メタデータ提供者 Ransomware Live 提供データの基準日時 未記録 追加情報 外部サービスが提供した掲載記録です。
企業の公式発表:この自動要約欄には未登録。別欄の公開情報調査をご覧ください。
要約の方式 ルールベース要約 入力メタデータの更新日時 2026-11-11 15:49 JST 要約の生成日時 2026-11-11 15:49 JST 公開レコードのSHA-256 94b5c6e6cceb49877d3f51c3be09fc8496ab896b94e43f46bad281e6194319f7顧客向け詳細レビューについて(準備中) 公開情報の調査(Luna) 掲載主張の報告あり(事件の独立した裏付けは未確認)
CYFIRMAは公開された攻撃者投稿を根拠にNightSpireの主張を報告。会社の確認ではなく、独立した侵害確認は見つからなかった。元記録の日本関連分類とタイ企業の所在地が一致しない。
GPT-6 Luna · 手動調査 · 公開Web資料 · 調査 2026-10-04 19:22 JST
資料の確認内容・調査の限界 公開資料による対象の確認:対象はJIEI (THAILAND) CO., LTD.で、タイのゴム製品メーカー。日本法人と混同しない。
参照資料と確認内容 Weekly Intelligence Report – 11 July 2025CYFIRMAが地下サイト上で観察したNightSpireのJIEI Thailand 主張。公開日は記事欄で7月10日、見出しは11日。
掲載主張の集約・転載 · 発表 2025-07-10 · ページを確認
JIEI CO., LTD Listed by nightspire Ransomware GroupJIEI Thailand 掲載を未検証の攻撃者主張と明記。
掲載主張の集約・転載 · 発表 2025-06-24 · ページを確認
未確認・調査の限界 元記録が日本関連とする根拠は見つからず、確認できた企業所在地はタイ。 侵害やデータ流出を会社が認めた資料は確認できない。 調査範囲・日時 JIEI NightSpire ransomware June 2025 Thailand 調査記録の確定 2026-10-04 19:22 JST · 解説出力の確認 2026-10-04 19:22 JST
照合した掲載情報のSHA-256
7d4513584d364f41caec7b0412bf01962d222599be7bafadf9828cd65773f8aa犯行グループの公開URL 未保有 個別掲載先の到達確認 未確認 公開プレビュー なし(非公開の撮影結果とは別) ページプレビュー:未確認
変更履歴 (1) 2026-09-18 23:23 JST 初回観測
**********-*******.co.jp 観測中 日系候補 掲載グループ kawa4096 掲載ドメイン 未記載 外部データ初回取込日時 2026-09-18 23:23 JST 外部データ取込日時 2026-11-11 15:49 JST 掲載者が主張する日時 未記載 日本関連判定 掲載者の日本表記 登録企業IDとの照合 未照合 収集元 Ransomware Live 情報の出所 外部サービス経由 外部提供者の初回観測 2025-07-01 06:32 JST 推定攻撃・公開日 2025-06-26 21:59 JST メタデータ提供者 Ransomware Live 提供データの基準日時 未記録 追加情報 外部サービスが提供した掲載記録です。
企業の公式発表:この自動要約欄には未登録。別欄の公開情報調査をご覧ください。
要約の方式 ルールベース要約 入力メタデータの更新日時 2026-11-11 15:49 JST 要約の生成日時 2026-11-11 15:49 JST 公開レコードのSHA-256 b4962d2d0747fcb0e4f817cd3e922be2b04c6e2f7dea80c253c5f870e808c3cb顧客向け詳細レビューについて(準備中) 公開情報の調査(Luna) 掲載対象の特定に至らず
入力には伏字のドメインと組織名のみがあり、実際の対象を絞り込める検索ができなかった。Kawa4096の掲載を独立に検証することも、法人プロフィールを安全に対応づけることもできない。
GPT-6 Luna · 手動調査 · 公開Web資料 · 調査 2026-10-04 19:22 JST
資料の確認内容・調査の限界 公開資料による対象の確認:入力組織・ドメインが伏字で、実体を特定する情報がない。
未確認・調査の限界 名称・ドメインが伏字のため、対象組織を同定できない。 掲載主張や侵害事実の確認ができない。 調査範囲・日時 "**********-*******.co.jp" cyberattack Kawa4096 ransomware Japan 2025 censored domain 調査記録の確定 2026-10-04 19:22 JST · 解説出力の確認 2026-10-04 19:22 JST
照合した掲載情報のSHA-256
392960ca3576467307dfe9a43d39d96f57c98f786a81e6c73275bba8de1ff5cb犯行グループの公開URL 未保有 個別掲載先の到達確認 未確認 公開プレビュー なし(非公開の撮影結果とは別) ページプレビュー:未確認
変更履歴 (1) 2026-09-18 23:23 JST 初回観測
broadleafgame.com 観測中 日系候補 掲載グループ qilin 掲載ドメイン broadleafgame.com 外部データ初回取込日時 2026-09-18 23:23 JST 外部データ取込日時 2026-11-11 15:49 JST 掲載者が主張する日時 未記載 日本関連判定 掲載者の日本表記 登録企業IDとの照合 未照合 収集元 Ransomware Live 情報の出所 外部サービス経由 外部提供者の初回観測 2025-06-28 04:22 JST 推定攻撃・公開日 2025-06-27 09:00 JST メタデータ提供者 Ransomware Live 提供データの基準日時 未記録 追加情報 外部サービスが提供した掲載記録です。
企業の公式発表:この自動要約欄には未登録。別欄の公開情報調査をご覧ください。
要約の方式 ルールベース要約 入力メタデータの更新日時 2026-11-11 15:49 JST 要約の生成日時 2026-11-11 15:49 JST 公開レコードのSHA-256 73c7f5015b78dd0f4353dc1c5aabd27a3df67403fb4a99480deb4b95412cd4e8顧客向け詳細レビューについて(準備中) 公開情報の調査(Luna) 掲載主張の報告あり(事件の独立した裏付けは未確認)
Qilinが2025年6月27日に同ドメインを掲載したとの二次報告を確認したが、公式告知や独立報道による侵害確認は見つからなかった。公式サイトは食品流通会社を示し、日本企業ではない。掲載主張だけを記録する。
GPT-6 Luna · 手動調査 · 公開Web資料 · 調査 2026-10-04 19:22 JST
資料の確認内容・調査の限界 公開資料による対象の確認:Broadleafgame.comの公式会社紹介はBroadleaf (USA) Inc.を米国の専門食肉輸入・流通会社と同定。
参照資料と確認内容 broadleafgame.com Ransomware Claim (2025) — What’s Alleged & Am I Affected?二次報告はQilinによる同ドメインの掲載主張を記録し、公式な確認は示さない。
掲載主張の集約・転載 · 発表 2025-06-27 · 検索結果の抜粋を確認
About | Broadleaf会社紹介はBroadleafを米国の専門食肉流通企業と説明。
一次資料 · 発表日不明 · 検索結果の抜粋を確認
未確認・調査の限界 公式会社情報に今回のサイバー事案は見つからず、掲載主張との関連は未確認。 調査範囲・日時 site:broadleafgame.com cyber attack ransomware Broadleaf game ransomware Qilin 2025 site:broadleafgame.com about Broadleaf Game 調査記録の確定 2026-10-04 19:22 JST · 解説出力の確認 2026-10-04 19:22 JST
照合した掲載情報のSHA-256
59e95566c67676b67e77f2c6149a2a61b5608713b6d75a13747a297d87a46e59犯行グループの公開URL 未保有 個別掲載先の到達確認 未確認 公開プレビュー なし(非公開の撮影結果とは別) ページプレビュー:未確認
変更履歴 (2) 2026-10-07 03:28 JST 掲載情報の変更 2026-09-18 23:23 JST 初回観測
nipro.com 観測中 日系候補 掲載グループ qilin 掲載ドメイン nipro.com 外部データ初回取込日時 2026-09-18 23:23 JST 外部データ取込日時 2026-11-11 15:49 JST 掲載者が主張する日時 未記載 日本関連判定 掲載者の日本表記 登録企業IDとの照合 未照合 収集元 Ransomware Live 情報の出所 外部サービス経由 外部提供者の初回観測 2025-06-19 14:06 JST 推定攻撃・公開日 2025-06-18 09:00 JST メタデータ提供者 Ransomware Live 提供データの基準日時 未記録 追加情報 外部サービスが提供した掲載記録です。
企業の公式発表:この自動要約欄には未登録。別欄の公開情報調査をご覧ください。
要約の方式 ルールベース要約 入力メタデータの更新日時 2026-11-11 15:49 JST 要約の生成日時 2026-11-11 15:49 JST 公開レコードのSHA-256 a4ca44d243afff433cb3b5a3f5762728619060c5a254c8d7a1fd7dd1ba9421eb顧客向け詳細レビューについて(準備中) 公開情報の調査(Luna) 事件資料あり(この掲載との対応は未確認)
ニプロは2025年6月20日、米国子会社Nipro Medical Corporationで6月19日に社内情報漏えいを確認したと公表し、原因・被害範囲を調査中とした。Qilinの犯行主張は独立確認されていない。別に2023年2月、Nipro Medical Holdingsのランサムウェア被害を公表。両記録は混同しない。
GPT-6 Luna · 手動調査 · 公開Web資料 · 調査 2026-10-04 19:22 JST
当社米国子会社における情報漏洩発生について · 一次資料 · ページを確認 News Release · 一次資料 · 検索結果の抜粋を確認 資料の確認内容・調査の限界 公開資料による対象の確認:2025年の記録対象はNipro Medical Corporation(米国子会社)。2022年の別記録はNipro Medical Holdingsの件で、別年・別法人として分離。
参照資料と確認内容 当社米国子会社における情報漏洩発生について米国子会社で6月19日に社内情報漏えいを確認し、範囲・原因を調査中と公表。
一次資料 · 発表 2025-06-20 · ページを確認
News ReleaseNipro Medical Holdingsのサーバーでランサムウェア感染を確認。日本・海外の他グループ会社への直接的二次被害はないと説明。
一次資料 · 発表 2023-02-14 · 検索結果の抜粋を確認
未確認・調査の限界 Qilinが2025年の漏えいに関与したとの裏付けは会社発表から確認できない。 2025年と2023年は別法人・別時期の事案。 調査範囲・日時 site:nipro.co.jp 2025年6月19日 Nipro Medical Corporation 情報漏洩 site:nipro.com June 19 2025 data leak Nipro Medical Nipro Clop 2022 data breach official 調査記録の確定 2026-10-04 19:22 JST · 解説出力の確認 2026-10-04 19:22 JST
照合した掲載情報のSHA-256
9f6bdeb210303c47d02cf353d4f9735004d539a5d7a6fcaabd325caa0a3577fa犯行グループの公開URL 未保有 個別掲載先の到達確認 未確認 公開プレビュー なし(非公開の撮影結果とは別) ページプレビュー:未確認
変更履歴 (1) 2026-09-18 23:23 JST 初回観測
KMMP 観測中 日系候補 掲載グループ warlock 掲載ドメイン kmmp.com.pe 外部データ初回取込日時 2026-09-18 23:23 JST 外部データ取込日時 2026-11-11 15:49 JST 掲載者が主張する日時 未記載 日本関連判定 掲載者の日本表記 登録企業IDとの照合 未照合 収集元 Ransomware Live 情報の出所 外部サービス経由 外部提供者の初回観測 2025-06-11 20:54 JST 推定攻撃・公開日 2025-04-28 09:00 JST メタデータ提供者 Ransomware Live 提供データの基準日時 未記録 追加情報 外部サービスが提供した掲載記録です。
企業の公式発表:この自動要約欄には未登録。別欄の公開情報調査をご覧ください。
要約の方式 ルールベース要約 入力メタデータの更新日時 2026-11-11 15:49 JST 要約の生成日時 2026-11-11 15:49 JST 公開レコードのSHA-256 5d14ee26322a30b4a047bc0518e122c561b80f23880ae494b8aecd2c38f29b81顧客向け詳細レビューについて(準備中) 公開情報の調査(Luna) 掲載対象の特定に至らず
公式サイトはKMMPをペルーの鉱山・建設機械関連企業とし、Komatsu-Mitsui Maquinarias Perúの名称を示す。一方、Warlockの追跡ページはkmmp.com.peを日本と分類し、掲載日を6月11日としており、入力推定日4月28日と食い違う。国と日付の不一致があるため、掲載がこのペルー企業に関するものか確定できない。
GPT-6 Luna · 手動調査 · 公開Web資料 · 調査 2026-10-04 19:22 JST
資料の確認内容・調査の限界 公開資料による対象の確認:kmmp.com.peはペルーのKomatsu-Mitsui Maquinarias Perúの公式サイト。トラッカーは同ドメインを日本と誤記しており、入力対象の帰属に注意が必要。
参照資料と確認内容 Komatsu Institucional公式サイトはKomatsu-Mitsui Maquinarias Perúとしてペルーでの事業・所在地を示す。
一次資料 · 発表日不明 · ページを確認
Warlock Ransomware Group: Profile, Victims & Attack AnalysisトラッカーはKMMP/kmmp.com.peの掲載を6月11日・日本と記すが、公式プロフィールのペルーという情報および入力日の4月28日と矛盾。
掲載主張の集約・転載 · 発表日不明 · 検索結果の抜粋を確認
未確認・調査の限界 入力推定日と掲載追跡日の差およびトラッカー国分類の誤りにより対象同一性が解決しない。 実際の侵害は独立確認されていない。 調査範囲・日時 KMMP kmmp.com.pe Warlock ransomware April 2025 site:kmmp.com.pe KMMP official company Peru 調査記録の確定 2026-10-04 19:22 JST · 解説出力の確認 2026-10-04 19:22 JST
照合した掲載情報のSHA-256
6d0d9a7d830394b9668533d02cc57ceebe82969179117e8e8d22ca2b5fccb135犯行グループの公開URL 未保有 個別掲載先の到達確認 未確認 公開プレビュー なし(非公開の撮影結果とは別) ページプレビュー:未確認
変更履歴 (1) 2026-09-18 23:23 JST 初回観測
ssi-mi 観測中 日系候補 掲載グループ warlock 掲載ドメイン ssi-mi.com 外部データ初回取込日時 2026-09-18 23:23 JST 外部データ取込日時 2026-11-11 15:49 JST 掲載者が主張する日時 未記載 日本関連判定 掲載者の日本表記 登録企業IDとの照合 未照合 収集元 Ransomware Live 情報の出所 外部サービス経由 外部提供者の初回観測 2025-06-11 20:51 JST 推定攻撃・公開日 2025-06-11 20:51 JST メタデータ提供者 Ransomware Live 提供データの基準日時 未記録 追加情報 外部サービスが提供した掲載記録です。
企業の公式発表:この自動要約欄には未登録。別欄の公開情報調査をご覧ください。
要約の方式 ルールベース要約 入力メタデータの更新日時 2026-11-11 15:49 JST 要約の生成日時 2026-11-11 15:49 JST 公開レコードのSHA-256 a68076565fff8cb439c12477b8d372120ffc9dbaad80117c832a603d5f2d76d4顧客向け詳細レビューについて(準備中) 公開情報の調査(Luna) 掲載主張の報告あり(事件の独立した裏付けは未確認)
Warlockの被害者集計ページにssi-mi.comの記録があるが、会社または公的機関の事案確認・独立報道は見つからなかった。ドメインの組織帰属も未確認のため、掲載主張以上の意味を持たせない。
GPT-6 Luna · 手動調査 · 公開Web資料 · 調査 2026-10-04 19:22 JST
資料の確認内容・調査の限界 公開資料による対象の確認:ssi-mi.comとSSI-MIの正式法人・公式ドメイン関係は今回の検索で確定できなかった。
参照資料と確認内容 未確認・調査の限界 ドメインの公式な会社同定を確認できなかった。 掲載主張を確認する独立した情報源は見つからなかった。 調査範囲・日時 site:ssi-mi.com cyber attack ransomware 2025 SSI MI ssi-mi.com Warlock ransomware breach June 2025 調査記録の確定 2026-10-04 19:22 JST · 解説出力の確認 2026-10-04 19:22 JST
照合した掲載情報のSHA-256
5e27ae88913429c0cce8ff52c1669f9cd61c6dfa23aaa01dbcc9b53625f980e1犯行グループの公開URL 未保有 個別掲載先の到達確認 未確認 公開プレビュー なし(非公開の撮影結果とは別) ページプレビュー:未確認
変更履歴 (2) 2026-10-07 03:28 JST 掲載情報の変更 2026-09-18 23:23 JST 初回観測
lantro.com 観測中 日系候補 掲載グループ devman 掲載ドメイン lantro.com 外部データ初回取込日時 2026-09-18 23:23 JST 外部データ取込日時 2026-11-11 15:49 JST 掲載者が主張する日時 未記載 日本関連判定 掲載者の日本表記 登録企業IDとの照合 未照合 収集元 Ransomware Live 情報の出所 外部サービス経由 外部提供者の初回観測 2025-06-01 02:16 JST 推定攻撃・公開日 2025-06-01 02:16 JST メタデータ提供者 Ransomware Live 提供データの基準日時 未記録 追加情報 外部サービスが提供した掲載記録です。
企業の公式発表:この自動要約欄には未登録。別欄の公開情報調査をご覧ください。
要約の方式 ルールベース要約 入力メタデータの更新日時 2026-11-11 15:49 JST 要約の生成日時 2026-11-11 15:49 JST 公開レコードのSHA-256 c92f4a96de1d40db87787a67f46f6a4a3bfeacf280a4a01734d20d70d7644e9b顧客向け詳細レビューについて(準備中) 公開情報の調査(Luna) 掲載対象の特定に至らず
LanTroVision公式サイトは同社をシンガポール本社のICTインフラ企業、MIRAIT ONE傘下と説明する。一方、HookPhishはlantro.comへのDevMan攻撃を報じるが、攻撃者投稿に依存し、公式確認は見当たらない。投稿中の所在地説明と公式企業プロフィールの関係を確認できないため対象同定は保留。
GPT-6 Luna · 手動調査 · 公開Web資料 · 調査 2026-10-04 19:22 JST
資料の確認内容・調査の限界 公開資料による対象の確認:Lantro.comはLanTroVisionの公式ドメインだが、DevMan投稿が対象とする「BEの会社」との一致は未解決。
参照資料と確認内容 About Us | LanTroVisionLanTroVisionはICT関連企業で、本社はシンガポールと説明。
一次資料 · 発表日不明 · ページを確認
Ransomware Group devman Hits: lantro.comlantro.comへのDevMan 主張を掲載。会社の確認ではない。
掲載主張の集約・転載 · 発表日不明 · 検索結果の抜粋を確認
未確認・調査の限界 投稿された対象表記と公式企業との同一性は独立確認できない。 会社による攻撃・漏えい確認は見つからなかった。 調査範囲・日時 lantro.com Devman ransomware company site:lantro.com company about Lantro 調査記録の確定 2026-10-04 19:22 JST · 解説出力の確認 2026-10-04 19:22 JST
照合した掲載情報のSHA-256
de4be01f7228e968be21bb74efef8527bf9a340d059f155a10f58d24f119fb39犯行グループの公開URL 未保有 個別掲載先の到達確認 未確認 公開プレビュー なし(非公開の撮影結果とは別) ページプレビュー:未確認
変更履歴 (2) 2026-10-07 03:28 JST 掲載情報の変更 2026-09-18 23:23 JST 初回観測
Fujipoly Ltd 観測中 日系候補 掲載グループ spacebears 掲載ドメイン www.fujipoly.com 外部データ初回取込日時 2026-09-18 23:23 JST 外部データ取込日時 2026-11-11 15:49 JST 掲載者が主張する日時 未記載 日本関連判定 掲載者の日本表記 登録企業IDとの照合 未照合 収集元 Ransomware Live 情報の出所 外部サービス経由 外部提供者の初回観測 2025-05-28 22:13 JST 推定攻撃・公開日 2025-05-27 09:00 JST メタデータ提供者 Ransomware Live 提供データの基準日時 未記録 追加情報 外部サービスが提供した掲載記録です。
企業の公式発表:この自動要約欄には未登録。別欄の公開情報調査をご覧ください。
要約の方式 ルールベース要約 入力メタデータの更新日時 2026-11-11 15:49 JST 要約の生成日時 2026-11-11 15:49 JST 公開レコードのSHA-256 54942dc5d3ae20320c6b9918cc86ba21d884a431b50dba1a5c2cfa20da2e4a07顧客向け詳細レビューについて(準備中) 公開情報の調査(Luna) 掲載対象の特定に至らず
SpaceBearsの2025年5月掲載について検索したが、会社による侵害公表・独立報道は確認できなかった。公式サイトは米国法人のほか日本拠点や複数の地域会社を紹介しているが、入力名Fujipoly Ltd.との法人一致が確認できないため、個別企業に帰属させない。
GPT-6 Luna · 手動調査 · 公開Web資料 · 調査 2026-10-04 19:22 JST
資料の確認内容・調査の限界 公開資料による対象の確認:fujipoly.comの公式情報は米国法人Fujipoly America Corp.と複数の海外関連会社を示す。入力名Fujipoly Ltd.がどの法人か確定できない。
参照資料と確認内容 未確認・調査の限界 掲載対象法人と公式サイトのどの法人が対応するか未解決。 SpaceBearsの掲載や実侵害を独立に裏付ける資料は確認できなかった。 調査範囲・日時 site:fujipoly.com SpaceBears ransomware 2025 Fujipoly Ltd official company fujipoly.com 調査記録の確定 2026-10-04 19:22 JST · 解説出力の確認 2026-10-04 19:22 JST
照合した掲載情報のSHA-256
53c1f9db120fe710da785aa6b263377c1fbed8adf45e1a853f6a803409356cb9犯行グループの公開URL http://5but…ovid.onion/…個別掲載先の到達確認 HTTPエラー(HTTP 404) 到達確認日時 2026-10-24 13:58 JST 確認方法 Tor経由・隔離ブラウザ 到達確認時の表示状態 不明(判定記録なし) 到達確認時の対象名 未確認(判定記録なし) 公開プレビュー なし(非公開の撮影結果とは別) ページプレビュー:HTTPエラー
変更履歴 (3) 2026-10-07 03:28 JST 掲載情報の変更 2026-09-20 11:43 JST 掲載情報の変更 2026-09-18 23:23 JST 初回観測
Media Links 観測中 日系候補 掲載グループ play 掲載ドメイン www.medialinks.com 外部データ初回取込日時 2026-09-18 23:23 JST 外部データ取込日時 2026-11-11 15:49 JST 掲載者が主張する日時 未記載 日本関連判定 掲載者の日本表記 登録企業IDとの照合 未照合 収集元 Ransomware Live 情報の出所 外部サービス経由 外部提供者の初回観測 2025-05-27 05:39 JST 推定攻撃・公開日 2025-05-27 05:38 JST メタデータ提供者 Ransomware Live 提供データの基準日時 未記録 追加情報 外部サービスが提供した掲載記録です。
企業の公式発表:この自動要約欄には未登録。別欄の公開情報調査をご覧ください。
要約の方式 ルールベース要約 入力メタデータの更新日時 2026-11-11 15:49 JST 要約の生成日時 2026-11-11 15:49 JST 公開レコードのSHA-256 99b5971f9e38075aed674a4e6323b1ea66c093f73b0990ebf7d6371d0bb23651顧客向け詳細レビューについて(準備中) 公開情報の調査(Luna) 組織情報の資料あり
2025年のPlay掲載主張について、公式情報や信頼できる独立報道による当該事件の裏付けは見つからなかった。公式会社ページは映像・メディア配信向けIPネットワーク技術企業と説明する。
GPT-6 Luna · 手動調査 · 公開Web資料 · 調査 2026-10-04 19:22 JST
資料の確認内容・調査の限界 公開資料による対象の確認:Media Links Co., Ltd.はMedia Linksの公式サイトで日本本社が神奈川県川崎市と確認される。
参照資料と確認内容 Company - Media Links公式会社紹介はMedia LinksのメディアIPネットワーク技術を説明。
一次資料 · 発表日不明 · 検索結果の抜粋を確認
Contact Us - Media Links本社連絡先にMedia Links Co., Ltd.の川崎市住所を掲載。
一次資料 · 発表日不明 · 検索結果の抜粋を確認
未確認・調査の限界 2025年掲載記録に対応する会社発表・独立報道を確認できなかった。 調査範囲・日時 site:medialinks.com ransomware cyber incident 2025 Media Links ransomware 2025 data leak Media Links company profile Media Links 調査記録の確定 2026-10-04 19:22 JST · 解説出力の確認 2026-10-04 19:22 JST
照合した掲載情報のSHA-256
4990767c41f8ae658a19904c2949974f985d2827a1b55cccd0c63ee88e088293犯行グループの公開URL 未保有 個別掲載先の到達確認 未確認 公開プレビュー なし(非公開の撮影結果とは別) ページプレビュー:未確認
変更履歴 (2) 2026-10-07 03:28 JST 掲載情報の変更 2026-09-18 23:23 JST 初回観測
Runtec 観測中 日系候補 掲載グループ lynx 掲載ドメイン www.runtec.com 外部データ初回取込日時 2026-09-18 23:23 JST 外部データ取込日時 2026-11-11 15:49 JST 掲載者が主張する日時 未記載 日本関連判定 掲載者の日本表記 登録企業IDとの照合 未照合 収集元 Ransomware Live 情報の出所 外部サービス経由 外部提供者の初回観測 2025-05-20 06:39 JST 推定攻撃・公開日 2025-05-03 00:44 JST メタデータ提供者 Ransomware Live 提供データの基準日時 未記録 追加情報 外部サービスが提供した掲載記録です。
企業の公式発表:この自動要約欄には未登録。別欄の公開情報調査をご覧ください。
要約の方式 ルールベース要約 入力メタデータの更新日時 2026-11-11 15:49 JST 要約の生成日時 2026-11-11 15:49 JST 公開レコードのSHA-256 31e35648e0678356fd39ddf13b803db66c2a77f47c523d3c77e2ad6aa6c12eee顧客向け詳細レビューについて(準備中) 公開情報の調査(Luna) 当該掲載を裏付ける独立資料は未確認
元記録はRuntecとlynx投稿を結び付けるが、今回の検索では企業・規制当局の 事故告知 や信頼できる独立報道を確認できなかった。主張を侵害事実として扱えない。
GPT-6 Luna · 手動調査 · 公開Web資料 · 調査 2026-10-04 19:22 JST
資料の確認内容・調査の限界 公開資料による対象の確認:Runtecの企業同定と今回の侵害を結ぶ一次資料は確認できず。
未確認・調査の限界 Runtecの対象法人・事業所の同定は未解決。 攻撃者の主張以外に侵害を裏付ける資料は確認できなかった。 調査範囲・日時 site:runtec.com about Runtec company Runtec Lynx ransomware May 2025 調査記録の確定 2026-10-04 19:22 JST · 解説出力の確認 2026-10-04 19:22 JST
照合した掲載情報のSHA-256
e2103443954e61d6c5f93ba177b84b18e353356e5a96d1dca16c96e15acf3dd5犯行グループの公開URL http://lynx…mjad.onion/…個別掲載先の到達確認 HTTP応答あり(HTTP 200) 到達確認日時 2026-10-26 14:01 JST 確認方法 Tor経由・隔離ブラウザ 到達確認時の表示状態 表示の安定を確認 到達確認時の対象名 表示を確認 公開プレビュー 保存画像あり 掲載ページの保存画像 縮小保存画像(拡大表示) · 取得日時: 2026-09-29 09:30 JST · 公開前の画像確認済み
保存画像の表示状態 不明(判定記録なし) 保存画像の対象名 表示を確認 掲載グループ lynx 対象企業・組織 Runtec 画像の読み取り・解釈(Luna) 一覧から選択した投稿の紹介と、投稿者が記載した組織説明を示す画面である。
GPT-6 Luna · 手動実行 · 公開済み保存画像のみ · 生成 2026-10-04 17:40 JST
画像の確認内容・解釈の限界 画像で確認できること 漏えい一覧形式の暗色画面に投稿一覧と詳細欄がある。詳細欄には組織の説明文、公開区分、日付や閲覧数などの項目が表示されている。 掲載者の主張 詳細欄は対象組織の業種・事業概要と、投稿カテゴリ等を記載している。 投稿欄はデータ量に関する記述を含む。 この画像だけでは分からないこと 表示された説明やデータ量は投稿者の主張であり、独立に検証されていない。個人情報や連絡先は記述対象に含めていない。 別のAIによる画像照合 2026-10-04 17:41 JST
解釈元の保存画像のSHA-256 64797c685b3f25ff41c8e52a98b1e2b40fec7de898df8551789cfd79ad1f35ba変更履歴 (3) 2026-10-07 03:28 JST 掲載情報の変更 2026-09-20 11:43 JST 掲載情報の変更 2026-09-18 23:23 JST 初回観測
TOHO-CO 観測中 日系候補 掲載グループ devman 掲載ドメイン toho.co.jp 外部データ初回取込日時 2026-09-18 23:23 JST 外部データ取込日時 2026-11-11 15:49 JST 掲載者が主張する日時 未記載 日本関連判定 掲載者の日本表記 登録企業IDとの照合 未照合 収集元 Ransomware Live 情報の出所 外部サービス経由 外部提供者の初回観測 2025-05-19 22:47 JST 推定攻撃・公開日 2025-05-19 22:47 JST メタデータ提供者 Ransomware Live 提供データの基準日時 未記録 追加情報 外部サービスが提供した掲載記録です。
企業の公式発表:この自動要約欄には未登録。別欄の公開情報調査をご覧ください。
要約の方式 ルールベース要約 入力メタデータの更新日時 2026-11-11 15:49 JST 要約の生成日時 2026-11-11 15:49 JST 公開レコードのSHA-256 7e9f50b54702ef14b69dfae9f30df3ee8044833b4e38fec91a6bc3cc74ec0a56顧客向け詳細レビューについて(準備中) 公開情報の調査(Luna) 掲載主張の報告あり(事件の独立した裏付けは未確認)
DevmanおよびBlackLockとする入力記録が同じ東宝公式ドメインを指す一方、攻撃者・記録日時が異なる。別の公開トラッカーはTOHO-COをDevmanの2025年7月6日記録として列挙しており、入力の5月16日・19日とは不一致。東宝公式サイトで侵害発表や独立報道は確認できず、掲載主張のみとして扱う。
GPT-6 Luna · 手動調査 · 公開Web資料 · 調査 2026-10-04 19:22 JST
資料の確認内容・調査の限界 公開資料による対象の確認:toho.co.jpは東京都の東宝株式会社(TOHO CO., LTD.)公式ドメイン。映画・演劇・不動産等を展開。
参照資料と確認内容 未確認・調査の限界 公式発表または独立した事件報道を見つけられず、侵害は未確認。 入力内記録およびトラッカーの日付・攻撃者が一致しない。 調査範囲・日時 site:toho.co.jp 2025 Devman BlackLock ransomware cyberattack site:toho.co.jp 会社概要 東宝株式会社 調査記録の確定 2026-10-04 19:22 JST · 解説出力の確認 2026-10-04 19:22 JST
照合した掲載情報のSHA-256
bd9320b4d4d378e7529921f63cb3f94b8384f5c81cf0768972a4a4887ad4307c犯行グループの公開URL 未保有 個別掲載先の到達確認 未確認 公開プレビュー なし(非公開の撮影結果とは別) ページプレビュー:未確認
変更履歴 (2) 2026-10-07 03:28 JST 掲載情報の変更 2026-09-18 23:23 JST 初回観測
TOHO CO., LTD. 観測中 日系候補 掲載グループ blacklock 掲載ドメイン www.toho.co.jp 外部データ初回取込日時 2026-09-18 23:23 JST 外部データ取込日時 2026-11-11 15:49 JST 掲載者が主張する日時 未記載 日本関連判定 掲載者の日本表記 登録企業IDとの照合 未照合 収集元 Ransomware Live 情報の出所 外部サービス経由 外部提供者の初回観測 2025-05-16 21:50 JST 推定攻撃・公開日 2025-05-16 19:58 JST メタデータ提供者 Ransomware Live 提供データの基準日時 未記録 追加情報 外部サービスが提供した掲載記録です。
企業の公式発表:この自動要約欄には未登録。別欄の公開情報調査をご覧ください。
要約の方式 ルールベース要約 入力メタデータの更新日時 2026-11-11 15:49 JST 要約の生成日時 2026-11-11 15:49 JST 公開レコードのSHA-256 c060fdee49ebd06c2de50edcfb55f488aa80becf94d291fcfcb419ac797779c6顧客向け詳細レビューについて(準備中) 公開情報の調査(Luna) 掲載主張の報告あり(事件の独立した裏付けは未確認)
DevmanおよびBlackLockとする入力記録が同じ東宝公式ドメインを指す一方、攻撃者・記録日時が異なる。別の公開トラッカーはTOHO-COをDevmanの2025年7月6日記録として列挙しており、入力の5月16日・19日とは不一致。東宝公式サイトで侵害発表や独立報道は確認できず、掲載主張のみとして扱う。
GPT-6 Luna · 手動調査 · 公開Web資料 · 調査 2026-10-04 19:22 JST
資料の確認内容・調査の限界 公開資料による対象の確認:toho.co.jpは東京都の東宝株式会社(TOHO CO., LTD.)公式ドメイン。映画・演劇・不動産等を展開。
参照資料と確認内容 未確認・調査の限界 公式発表または独立した事件報道を見つけられず、侵害は未確認。 入力内記録およびトラッカーの日付・攻撃者が一致しない。 調査範囲・日時 site:toho.co.jp 2025 Devman BlackLock ransomware cyberattack site:toho.co.jp 会社概要 東宝株式会社 調査記録の確定 2026-10-04 19:22 JST · 解説出力の確認 2026-10-04 19:22 JST
照合した掲載情報のSHA-256
cea87e223bd3ae98be04f5cd79577baf1c55c514de11e063dce1e67681d0e35e犯行グループの公開URL http://zdke…5gyd.onion/…個別掲載先の到達確認 確認処理失敗(HTTP応答コード未取得) 到達確認日時 2026-11-06 16:00 JST 確認方法 Tor経由・隔離ブラウザ 到達確認時の表示状態 不明(判定記録なし) 到達確認時の対象名 未確認(判定記録なし) 公開プレビュー なし(非公開の撮影結果とは別) ページプレビュー:ブラウザ処理に失敗
変更履歴 (2) 2026-09-20 11:43 JST 掲載情報の変更 2026-09-18 23:23 JST 初回観測
www.cmic-cmo.com 観測中 日系候補 掲載グループ qilin 掲載ドメイン www.cmic-cmo.com 外部データ初回取込日時 2026-09-18 23:23 JST 外部データ取込日時 2026-11-11 15:49 JST 掲載者が主張する日時 未記載 日本関連判定 掲載者の日本表記 登録企業IDとの照合 未照合 収集元 Ransomware Live 情報の出所 外部サービス経由 外部提供者の初回観測 2025-05-14 17:45 JST 推定攻撃・公開日 2025-04-30 09:00 JST メタデータ提供者 Ransomware Live 提供データの基準日時 未記録 追加情報 外部サービスが提供した掲載記録です。
企業の公式発表:この自動要約欄には未登録。別欄の公開情報調査をご覧ください。
要約の方式 ルールベース要約 入力メタデータの更新日時 2026-11-11 15:49 JST 要約の生成日時 2026-11-11 15:49 JST 公開レコードのSHA-256 55f19c3969b6caa9a40f2401f8d2a372883bdcd64f67d681aa112d8c2f266874顧客向け詳細レビューについて(準備中) 公開情報の調査(Luna) 掲載主張の報告あり(事件の独立した裏付けは未確認)
GalaxyWardenはQilinが2025年4月30日にCMIC CMOを掲載し内部ファイル流出を主張したと記録する。公式サイトおよび今回の検索で会社による当該事故確認や信頼できる独立報道は見つからず、攻撃者主張としてのみ扱う。
GPT-6 Luna · 手動調査 · 公開Web資料 · 調査 2026-10-04 19:22 JST
資料の確認内容・調査の限界 公開資料による対象の確認:シミックCMO株式会社はCMICグループ公式会社一覧に掲載され、日本の医薬品製造受託事業者として同定できる。
参照資料と確認内容 www.cmic-cmo.com Listed by Qilin Ransomware Group二次集約記事はQilinの掲載・内部ファイル窃取主張を報じるが、独立検証ではない。
掲載主張の集約・転載 · 発表 2025-04-30 · 検索結果の抜粋を確認
シミックCMO株式会社CMICグループ公式ページがシミックCMO株式会社をグループ会社として掲載。
一次資料 · 発表日不明 · 検索結果の抜粋を確認
未確認・調査の限界 公式な事故発表または独立報道を確認できなかった。 グループ会社の同定だけではQilinの主張を裏付けない。 調査範囲・日時 site:cmic-cmo.com cyberattack ransomware 2025 CMIC CMO Co Ltd official profile cmo Japan 調査記録の確定 2026-10-04 19:22 JST · 解説出力の確認 2026-10-04 19:22 JST
照合した掲載情報のSHA-256
1f89e7f1411b10a15f646dbf75a4fb4c767b6b0d6662a52b0315100f2f5f90e1犯行グループの公開URL 未保有 個別掲載先の到達確認 未確認 公開プレビュー なし(非公開の撮影結果とは別) ページプレビュー:未確認
変更履歴 (2) 2026-10-07 03:28 JST 掲載情報の変更 2026-09-18 23:23 JST 初回観測
igpi.co.jp 観測中 日系候補 掲載グループ safepay 掲載ドメイン igpi.co.jp 外部データ初回取込日時 2026-09-18 23:23 JST 外部データ取込日時 2026-11-11 15:49 JST 掲載者が主張する日時 未記載 日本関連判定 掲載者の日本表記 登録企業IDとの照合 未照合 収集元 Ransomware Live 情報の出所 外部サービス経由 外部提供者の初回観測 2025-05-12 07:04 JST 推定攻撃・公開日 2025-03-31 09:00 JST メタデータ提供者 Ransomware Live 提供データの基準日時 未記録 追加情報 外部サービスが提供した掲載記録です。
企業の公式発表:この自動要約欄には未登録。別欄の公開情報調査をご覧ください。
要約の方式 ルールベース要約 入力メタデータの更新日時 2026-11-11 15:49 JST 要約の生成日時 2026-11-11 15:49 JST 公開レコードのSHA-256 081d9a2cf4de28398c93ebba6f747984172e3f9742cba93c8a38ed929cfa569e顧客向け詳細レビューについて(準備中) 公開情報の調査(Luna) 事件資料あり(この掲載との対応は未確認)
IGPIグループは2025年5月30日、3月に社内ネットワークの一部へ侵入され一部ファイルが一時利用不能になったと調査結果を公表。個人・取引先情報の外部流出を示す明確な痕跡・技術証拠は確認されなかったとしている。SafePayとの同一性は公表資料で確認できない。
GPT-6 Luna · 手動調査 · 公開Web資料 · 調査 2026-10-04 19:22 JST
資料の確認内容・調査の限界 公開資料による対象の確認:記録のigpi.co.jpは株式会社経営共創基盤(IGPI)グループの公式ドメイン。
参照資料と確認内容 未確認・調査の限界 SafePayが同事案の攻撃者かどうかは確認できない。 公表内容は当該調査時点の所見。 調査範囲・日時 site:igpi.co.jp 不正アクセス ランサムウェア 2025 調査記録の確定 2026-10-04 19:22 JST · 解説出力の確認 2026-10-04 19:22 JST
照合した掲載情報のSHA-256
e6d14d0ef7716b68a6e1993506b5a01c1d1f11aebf2d0663d76680fbaddc6b93犯行グループの公開URL 未保有 個別掲載先の到達確認 未確認 公開プレビュー なし(非公開の撮影結果とは別) ページプレビュー:未確認
変更履歴 (1) 2026-09-18 23:23 JST 初回観測
Victim from Japan 観測中 日系候補 掲載グループ devman 掲載ドメイン 未記載 外部データ初回取込日時 2026-09-18 23:23 JST 外部データ取込日時 2026-11-11 15:49 JST 掲載者が主張する日時 未記載 日本関連判定 掲載者の日本表記 登録企業IDとの照合 未照合 収集元 Ransomware Live 情報の出所 外部サービス経由 外部提供者の初回観測 2025-05-10 11:49 JST 推定攻撃・公開日 2025-05-10 11:49 JST メタデータ提供者 Ransomware Live 提供データの基準日時 未記録 追加情報 外部サービスが提供した掲載記録です。
企業の公式発表:この自動要約欄には未登録。別欄の公開情報調査をご覧ください。
要約の方式 ルールベース要約 入力メタデータの更新日時 2026-11-11 15:49 JST 要約の生成日時 2026-11-11 15:49 JST 公開レコードのSHA-256 d0f1219fd973f67a54d700268e2946848e0d67f5528e1ac90b6fabaf45982109顧客向け詳細レビューについて(準備中) 公開情報の調査(Luna) 掲載対象の特定に至らず
追跡記事は2025年5月10日にDevmanが日本の匿名組織を掲載したとするが、法人名・ドメインが示されず対象の特定はできない。記事も攻撃者の主張は未確認と明記する。具体的な事業者や被害内容を推測しない。
GPT-6 Luna · 手動調査 · 公開Web資料 · 調査 2026-10-04 19:22 JST
資料の確認内容・調査の限界 公開資料による対象の確認:入力名は「Victim from Japan」のみで、法人名・ドメインとも存在しない。
参照資料と確認内容 未確認・調査の限界 法人・ドメイン非公開で組織同定できない。 侵害およびデータ持ち出しは独立確認されていない。 調査範囲・日時 Japan Devman ransomware victim May 10 2025 "Victim from Japan" 調査記録の確定 2026-10-04 19:22 JST · 解説出力の確認 2026-10-04 19:22 JST
照合した掲載情報のSHA-256
d2223a591ead26b94bb385715fe1a57876b448bb032b2cc4bc6bbab80af42b5c犯行グループの公開URL 未保有 個別掲載先の到達確認 未確認 公開プレビュー なし(非公開の撮影結果とは別) ページプレビュー:未確認
変更履歴 (1) 2026-09-18 23:23 JST 初回観測
NSS 長崎船舶装備株式会社 観測中 日系候補 掲載グループ qilin 掲載ドメイン www.nssjpn.co.jp 外部データ初回取込日時 2026-09-18 23:23 JST 外部データ取込日時 2026-11-11 15:49 JST 掲載者が主張する日時 未記載 日本関連判定 掲載者の日本表記 登録企業IDとの照合 未照合 収集元 Ransomware Live 情報の出所 外部サービス経由 外部提供者の初回観測 2025-05-06 21:38 JST 推定攻撃・公開日 2025-05-06 09:00 JST メタデータ提供者 Ransomware Live 提供データの基準日時 未記録 追加情報 外部サービスが提供した掲載記録です。
企業の公式発表:この自動要約欄には未登録。別欄の公開情報調査をご覧ください。
要約の方式 ルールベース要約 入力メタデータの更新日時 2026-11-11 15:49 JST 要約の生成日時 2026-11-11 15:49 JST 公開レコードのSHA-256 3a2a21f04ed34b7c8fd591649cbeca0ddc1b0f2d0e1681299fa70ae9ca8b4e13顧客向け詳細レビューについて(準備中) 公開情報の調査(Luna) 事件資料あり(この掲載との対応は未確認)
同社は2025年4月24日に社内サーバーへの不正アクセスが判明したと翌日公表。一部情報漏えいは確認したが、個人情報の漏えいは当時確認されず、全容調査中とした。10月1日に必要な対応完了と事態収束を報告。Qilinの掲載主張との関係は公表資料から確認できない。
GPT-6 Luna · 手動調査 · 公開Web資料 · 調査 2026-10-04 19:22 JST
資料の確認内容・調査の限界 公開資料による対象の確認:長崎船舶装備株式会社は公式サイトで確認され、nssjpn.co.jpが当社のドメイン。
参照資料と確認内容 社内サーバー不正アクセスについてのご報告会社は4月24日に不正アクセス判明、一部情報漏えいを確認、個人情報漏えいは未確認と公表。
一次資料 · 発表 2025-04-25 · ページを確認
〖お知らせ〗社内サーバーへの不正アクセスに関する対応状況のご報告会社は調査・対応を終え、事態収束を公表。
一次資料 · 発表 2025-10-01 · ページを確認
未確認・調査の限界 公表資料はQilinやランサムウェアの関与を示さず、掲載主張との紐付けは不明。 調査範囲・日時 site:nssjpn.co.jp ランサムウェア 不正アクセス 2025 site:nssjpn.co.jp 会社概要 長崎船舶装備 調査記録の確定 2026-10-04 19:22 JST · 解説出力の確認 2026-10-04 19:22 JST
照合した掲載情報のSHA-256
34883a77f3f426c5fccaefd1087f8c33539760f1e9aa3afdc37426e7be251339犯行グループの公開URL 未保有 個別掲載先の到達確認 未確認 公開プレビュー なし(非公開の撮影結果とは別) ページプレビュー:未確認
変更履歴 (2) 2026-10-07 03:28 JST 掲載情報の変更 2026-09-18 23:23 JST 初回観測
TOMOKU CO., LTD. 観測中 日系候補 掲載グループ gunra 掲載ドメイン tomoku.co.jp 外部データ初回取込日時 2026-09-18 23:23 JST 外部データ取込日時 2026-11-11 15:49 JST 掲載者が主張する日時 未記載 日本関連判定 掲載者の日本表記 登録企業IDとの照合 未照合 収集元 Ransomware Live 情報の出所 外部サービス経由 外部提供者の初回観測 2025-05-04 13:30 JST 推定攻撃・公開日 2025-04-14 09:00 JST メタデータ提供者 Ransomware Live 提供データの基準日時 未記録 追加情報 外部サービスが提供した掲載記録です。
企業の公式発表:この自動要約欄には未登録。別欄の公開情報調査をご覧ください。
要約の方式 ルールベース要約 入力メタデータの更新日時 2026-11-11 15:49 JST 要約の生成日時 2026-11-11 15:49 JST 公開レコードのSHA-256 30890156b71d52c3d4f7a05c6fa11c53de0afe39f2464f088f14c59242763fd9顧客向け詳細レビューについて(準備中) 公開情報の調査(Luna) 事件資料あり(この掲載との対応は未確認)
トーモクは2025年7月22日、5月3日にランサムウェア被害を確認した過去の公表に続き、保有情報の一部流出可能性を公表。従業員の氏名・住所・電話・メール等を含む可能性を調査中とした。元記録のGunra 主張との関連・攻撃者は公表資料で確認できない。
GPT-6 Luna · 手動調査 · 公開Web資料 · 調査 2026-10-04 19:22 JST
資料の確認内容・調査の限界 公開資料による対象の確認:TOMOKU(株式会社トーモク)の公式資料で照合。
参照資料と確認内容 未確認・調査の限界 Gunraとの関連は公表資料から確認できない。 元記録の4月14日推定日と会社公表の5月3日は一致しない。 調査範囲・日時 site:tomoku.co.jp ランサムウェア 不正アクセス 2025 調査記録の確定 2026-10-04 19:22 JST · 解説出力の確認 2026-10-04 19:22 JST
照合した掲載情報のSHA-256
36d0a97d5976651c68fb81db38d0e4488e0a881a8dc49780ca6ffd6a3d1a19a7犯行グループの公開URL http://gunr…k4ad.onion/…個別掲載先の到達確認 タイムアウト(HTTP応答コード未取得) 到達確認日時 2026-11-11 15:47 JST 確認方法 Tor経由・隔離ブラウザ 到達確認時の表示状態 不明(判定記録なし) 到達確認時の対象名 未確認(判定記録なし) 公開プレビュー なし(非公開の撮影結果とは別) ページプレビュー:画像取得は未試行
変更履歴 (3) 2026-10-07 03:28 JST 掲載情報の変更 2026-09-20 11:43 JST 掲載情報の変更 2026-09-18 23:23 JST 初回観測
runtec.co.jp 観測中 日系候補 掲載グループ lynx 掲載ドメイン runtec.co.jp 外部データ初回取込日時 2026-09-18 23:23 JST 外部データ取込日時 2026-11-11 15:49 JST 掲載者が主張する日時 未記載 日本関連判定 掲載者の日本表記 登録企業IDとの照合 未照合 収集元 Ransomware Live 情報の出所 外部サービス経由 外部提供者の初回観測 2025-05-03 01:06 JST 推定攻撃・公開日 2025-05-03 00:44 JST メタデータ提供者 Ransomware Live 提供データの基準日時 未記録 追加情報 外部サービスが提供した掲載記録です。
企業の公式発表:この自動要約欄には未登録。別欄の公開情報調査をご覧ください。
要約の方式 ルールベース要約 入力メタデータの更新日時 2026-11-11 15:49 JST 要約の生成日時 2026-11-11 15:49 JST 公開レコードのSHA-256 8241433286ec1cd3aea0c8faed394207c926c0a541f8851e48f25641c71b0bda顧客向け詳細レビューについて(準備中) 公開情報の調査(Luna) 事件資料あり(この掲載との対応は未確認)
株式会社ランテックの2025年4月23日付公式通知は、4月21日に障害を検知し、VPN機器への不正ログインとランサムウェア攻撃を確認したと説明。複数システム・20数台の暗号化被害があり、当時、顧客情報漏えいは確認されていないとした。Lynxの5月2日掲載との関係や攻撃者帰属は公式通知で示されない。
GPT-6 Luna · 手動調査 · 公開Web資料 · 調査 2026-10-04 19:22 JST
資料の確認内容・調査の限界 公開資料による対象の確認:runtec.co.jpは福岡市本社の物流企業、株式会社ランテックの公式サイト。
参照資料と確認内容 未確認・調査の限界 公式通知はLynxに言及せず、掲載との関連は未確認。 漏えいについての状態は公表時点での確認内容。 調査範囲・日時 site:runtec.co.jp 2025 Lynx ransomware 株式会社ランテック ランサムウェア 2025年4月23日 調査記録の確定 2026-10-04 19:22 JST · 解説出力の確認 2026-10-04 19:22 JST
照合した掲載情報のSHA-256
bd0fa7e55430b2f8447daf6427305101003c240a99c2eb92c675b23c45e31b70犯行グループの公開URL http://lyn…log.net/…個別掲載先の到達確認 未確認 公開プレビュー なし(非公開の撮影結果とは別) ページプレビュー:未確認
変更履歴 (3) 2026-10-07 03:28 JST 掲載情報の変更 2026-09-20 11:43 JST 掲載情報の変更 2026-09-18 23:23 JST 初回観測
Ushio 観測中 日系候補 掲載グループ termite 掲載ドメイン www.ushio.eu 外部データ初回取込日時 2026-09-18 23:23 JST 外部データ取込日時 2026-11-11 15:49 JST 掲載者が主張する日時 未記載 日本関連判定 掲載者の日本表記 登録企業IDとの照合 未照合 収集元 Ransomware Live 情報の出所 外部サービス経由 外部提供者の初回観測 2025-04-30 06:40 JST 推定攻撃・公開日 2025-04-29 06:10 JST メタデータ提供者 Ransomware Live 提供データの基準日時 未記録 追加情報 外部サービスが提供した掲載記録です。
企業の公式発表:この自動要約欄には未登録。別欄の公開情報調査をご覧ください。
要約の方式 ルールベース要約 入力メタデータの更新日時 2026-11-11 15:49 JST 要約の生成日時 2026-11-11 15:49 JST 公開レコードのSHA-256 e23f251c4334441a1fe761b2c19356ef1f4e79cdf66c9417b0869e2fb6df4d05顧客向け詳細レビューについて(準備中) 公開情報の調査(Luna) 掲載主張の報告あり(事件の独立した裏付けは未確認)
Termiteの2025年4月29日掲載主張を脅威情報の集計ページで確認したが、同社の事故告知や独立した報道は検索で見つからなかった。企業情報はUshio Europe B.V.を対象ドメイン運営者として示す一方、掲載ページはUshio Europeと日本Ushioの区別が曖昧なため帰属は未確定。
GPT-6 Luna · 手動調査 · 公開Web資料 · 調査 2026-10-04 19:22 JST
資料の確認内容・調査の限界 公開資料による対象の確認:ushio.euはUshio Europe B.V.(オランダ)公式サイトで、Ushio Europeグループと日本のUshio, Inc.を区別する必要がある。
参照資料と確認内容 Termite Ransomware Group: Profile, Victims & Attack Analysis脅威情報ページはushio.euの掲載主張を2025年4月29日として列挙。
掲載主張の集約・転載 · 発表日不明 · 検索結果の抜粋を確認
Imprint | Ushio Europe B.V.公式インプリントはushio.euをUshio Europe B.V.(オランダ)のサイトとして記載。
一次資料 · 発表日不明 · 検索結果の抜粋を確認
未確認・調査の限界 会社または信頼できる報道による掲載主張の確認を見つけられなかった。 掲載ページの国・企業帰属が公式な法人名称と一致するか未確認。 調査範囲・日時 site:ushio.eu cyber attack ransomware 2025 Ushio Europe ransomware Termite 2025 Ushio.eu site:ushio.eu company profile Ushio Europe 調査記録の確定 2026-10-04 19:22 JST · 解説出力の確認 2026-10-04 19:22 JST
照合した掲載情報のSHA-256
258e47b2fda9447c5659ae29e5f7fbcd02f6f4ce8777d9f979315ab78042f84c犯行グループの公開URL http://term…okid.onion/…個別掲載先の到達確認 タイムアウト(HTTP応答コード未取得) 到達確認日時 2026-11-11 15:46 JST 確認方法 Tor経由・隔離ブラウザ 到達確認時の表示状態 不明(判定記録なし) 到達確認時の対象名 未確認(判定記録なし) 公開プレビュー なし(非公開の撮影結果とは別) ページプレビュー:タイムアウト
変更履歴 (3) 2026-10-07 03:28 JST 掲載情報の変更 2026-09-20 11:43 JST 掲載情報の変更 2026-09-18 23:23 JST 初回観測
Shinko Shoji 観測中 日系候補 掲載グループ gunra 掲載ドメイン shinkocorp.co.jp 外部データ初回取込日時 2026-09-18 23:23 JST 外部データ取込日時 2026-11-11 15:49 JST 掲載者が主張する日時 未記載 日本関連判定 掲載者の日本表記 登録企業IDとの照合 未照合 収集元 Ransomware Live 情報の出所 外部サービス経由 外部提供者の初回観測 2025-04-23 23:09 JST 推定攻撃・公開日 2025-04-23 23:08 JST メタデータ提供者 Ransomware Live 提供データの基準日時 未記録 追加情報 外部サービスが提供した掲載記録です。
企業の公式発表:この自動要約欄には未登録。別欄の公開情報調査をご覧ください。
要約の方式 ルールベース要約 入力メタデータの更新日時 2026-11-11 15:49 JST 要約の生成日時 2026-11-11 15:49 JST 公開レコードのSHA-256 250829463b9848c58d6f2510f1b19050e148c59247145fda9b2c0adfda00018e顧客向け詳細レビューについて(準備中) 公開情報の調査(Luna) 当該掲載を裏付ける独立資料は未確認
検索では新興商事の一般的な公式情報は確認したが、2025年4月のGunra主張を裏付ける企業発表・独立報道は見つからなかった。元記録の主張だけでは侵害確定とできない。
GPT-6 Luna · 手動調査 · 公開Web資料 · 調査 2026-10-04 19:22 JST
資料の確認内容・調査の限界 公開資料による対象の確認:新興商事株式会社(Shinko Shoji)の公式サイトは同名企業を示すが、元記録の掲載との独立した照合はできていない。
未確認・調査の限界 同名企業の取り違えを排除できる事案資料はない。 掲載対象の会社発表・独立報道は見つからなかった。 調査範囲・日時 site:shinkocorp.co.jp 不正アクセス ランサムウェア 2025 Shinko Shoji Gunra April 2025 調査記録の確定 2026-10-04 19:22 JST · 解説出力の確認 2026-10-04 19:22 JST
照合した掲載情報のSHA-256
57b5e09f82d01f8b3c6bdcd86977ff718193112f6cb011f40f7fdae4a435c9b8犯行グループの公開URL http://gunr…k4ad.onion/…個別掲載先の到達確認 タイムアウト(HTTP応答コード未取得) 到達確認日時 2026-11-11 15:47 JST 確認方法 Tor経由・隔離ブラウザ 到達確認時の表示状態 不明(判定記録なし) 到達確認時の対象名 未確認(判定記録なし) 公開プレビュー なし(非公開の撮影結果とは別) ページプレビュー:タイムアウト
変更履歴 (2) 2026-09-20 11:43 JST 掲載情報の変更 2026-09-18 23:23 JST 初回観測
Toppan Next 観測中 日系候補 掲載グループ akira 掲載ドメイン toppan.com 外部データ初回取込日時 2026-09-18 23:23 JST 外部データ取込日時 2026-11-11 15:49 JST 掲載者が主張する日時 未記載 日本関連判定 掲載者の日本表記 登録企業IDとの照合 未照合 収集元 Ransomware Live 情報の出所 外部サービス経由 外部提供者の初回観測 2025-04-18 22:15 JST 推定攻撃・公開日 2025-04-18 09:00 JST メタデータ提供者 Ransomware Live 提供データの基準日時 未記録 追加情報 外部サービスが提供した掲載記録です。
企業の公式発表:この自動要約欄には未登録。別欄の公開情報調査をご覧ください。
要約の方式 ルールベース要約 入力メタデータの更新日時 2026-11-11 15:49 JST 要約の生成日時 2026-11-11 15:49 JST 公開レコードのSHA-256 30d9b351771d490107e539bfa0b7c383c9201d88c7ee83823f0096b8da1f5a5c顧客向け詳細レビューについて(準備中) 公開情報の調査(Luna) 掲載対象の特定に至らず
TOPPAN HoldingsとシンガポールCSA/MASの公式発表は、TNTが2025年4月1日にランサムウェア攻撃を受け、一部サーバーが暗号化され、DBS・Bank of China顧客情報の流出が確認されたと説明。TOPPAN HoldingsはTNTのネットワークが他のTOPPAN各社と接続されていないと述べ、日本を含む他社ネットワークに影響なしとした。入力推定日4月18日や「Toppan Next」表記との関係は確定できない。
GPT-6 Luna · 手動調査 · 公開Web資料 · 調査 2026-10-04 19:22 JST
資料の確認内容・調査の限界 公開資料による対象の確認:公式発表の被害法人はシンガポール拠点のTOPPAN Next Tech Pte. Ltd.(TNT)。入力はToppan Next/toppan.comで、法的法人・ドメイン関係が同一と確定できない。
参照資料と確認内容 Joint Media Release on Ransomware Attack on Toppan Next Techシンガポール当局はTNTのランサムウェア侵害、DBS・Bank of China顧客情報の抽出を報告。
一次資料 · 発表 2025-04-07 · ページを確認
Regarding the occurrence of unauthorized access to the servers of an overseas group companyTOPPAN HoldingsはTNTの4月1日攻撃・一部サーバー暗号化と顧客情報漏えい可能性を報告し、他のTOPPAN各社のネットワークには影響しないと説明。
一次資料 · 発表 2025-04-08 · ページを確認
未確認・調査の限界 公式発表の対象はTOPPAN Next Tech Pte. Ltd.のシンガポール拠点。入力のドメイン・法人名との直接対応は未確定。 入力の推定日4月18日と公式発表が示す4月1日は異なる。 調査範囲・日時 site:toppan.com 2025 Akira ransomware Toppan Next cyberattack TOPPAN Next Tech Pte Ltd April 1 2025 ransomware attack TOPPAN Holdings 調査記録の確定 2026-10-04 19:22 JST · 解説出力の確認 2026-10-04 19:22 JST
照合した掲載情報のSHA-256
dc69140b516e907dcafeec9aa8d4aea2561c210b6cccb1a8be96bd536fbe55b3犯行グループの公開URL 未保有 個別掲載先の到達確認 未確認 公開プレビュー なし(非公開の撮影結果とは別) ページプレビュー:未確認
変更履歴 (2) 2026-10-07 03:28 JST 掲載情報の変更 2026-09-18 23:23 JST 初回観測
Nicera 観測中 日系候補 掲載グループ nightspire 掲載ドメイン www.nicera.co.jp 外部データ初回取込日時 2026-09-18 23:23 JST 外部データ取込日時 2026-11-11 15:49 JST 掲載者が主張する日時 未記載 日本関連判定 掲載者の日本表記 登録企業IDとの照合 未照合 収集元 Ransomware Live 情報の出所 外部サービス経由 外部提供者の初回観測 2025-04-14 05:34 JST 推定攻撃・公開日 2025-04-06 09:00 JST メタデータ提供者 Ransomware Live 提供データの基準日時 未記録 追加情報 外部サービスが提供した掲載記録です。
企業の公式発表:この自動要約欄には未登録。別欄の公開情報調査をご覧ください。
要約の方式 ルールベース要約 入力メタデータの更新日時 2026-11-11 15:49 JST 要約の生成日時 2026-11-11 15:49 JST 公開レコードのSHA-256 4d46b81d8d146989d16657d32c4e468301925b55870690a66f3e8d541a38e337顧客向け詳細レビューについて(準備中) 公開情報の調査(Luna) 事件資料あり(この掲載との対応は未確認)
日本セラミックは2025年4月5日のサーバー不正アクセスに伴うランサムウェア感染・システム障害を公表し、9月26日の続報では取引先等の情報漏えいを追加確認した。情報の一部漏えいは確認済みで、他情報は漏えいのおそれとして調査を続けた。NightSpire等の掲載主張と攻撃者帰属は会社資料にない。
GPT-6 Luna · 手動調査 · 公開Web資料 · 調査 2026-10-04 19:22 JST
資料の確認内容・調査の限界 公開資料による対象の確認:日本セラミック株式会社(Nippon Ceramic Co., Ltd.)はnicera.co.jpの公式サイトで確認。
参照資料と確認内容 (Progress of Disclosure Matter) Notice Regarding Unauthorized Access to Data Server会社は4月5日の不正アクセスを確認し、取引先等の情報漏えいを確認・追加公表。
一次資料 · 発表 2025-09-26 · ページを確認
Notice Regarding Unauthorized Access to Data Server会社は4月5日のランサムウェア感染被害に伴う復旧・調査費用を計上したと説明。
一次資料 · 発表 2025-08-01 · 検索結果の抜粋を確認
未確認・調査の限界 公開資料から脅威グループとの関係を確認できない。 2025年4月の事案と外部掲載主張が一致するかは公式資料で確認できない。 調査範囲・日時 site:nicera.co.jp 2025 ランサムウェア 4月5日 不正アクセス Nicera April 2025 ransomware attack company notice 調査記録の確定 2026-10-04 19:22 JST · 解説出力の確認 2026-10-04 19:22 JST
照合した掲載情報のSHA-256
1b59529dd446291fb952d06363123cb554bb9b98927e0079d92a1e18492f865d犯行グループの公開URL 未保有 個別掲載先の到達確認 未確認 公開プレビュー なし(非公開の撮影結果とは別) ページプレビュー:未確認
変更履歴 (2) 2026-10-07 03:28 JST 掲載情報の変更 2026-09-18 23:23 JST 初回観測
SPEEDFAM 観測中 日系候補 掲載グループ qilin 掲載ドメイン speedfam.com.tw 外部データ初回取込日時 2026-09-18 23:23 JST 外部データ取込日時 2026-11-11 15:49 JST 掲載者が主張する日時 未記載 日本関連判定 掲載者の日本表記 登録企業IDとの照合 未照合 収集元 Ransomware Live 情報の出所 外部サービス経由 外部提供者の初回観測 2025-04-10 02:15 JST 推定攻撃・公開日 2025-01-26 09:00 JST メタデータ提供者 Ransomware Live 提供データの基準日時 未記録 追加情報 外部サービスが提供した掲載記録です。
企業の公式発表:この自動要約欄には未登録。別欄の公開情報調査をご覧ください。
要約の方式 ルールベース要約 入力メタデータの更新日時 2026-11-11 15:49 JST 要約の生成日時 2026-11-11 15:49 JST 公開レコードのSHA-256 9a7921bc48bb922808296821a7f434cfe74d0be7d1f24d7a18501cc67189e187顧客向け詳細レビューについて(準備中) 公開情報の調査(Luna) 掲載主張の報告あり(事件の独立した裏付けは未確認)
Speedfamの公式企業紹介は、台湾の創技工業股份有限公司をSPEEDFAMグループの独立子会社と特定する。GalaxyWardenは2025年1月26日のQilin 掲載を未検証主張として記録。親会社・台湾法人の公式確認や独立した侵害確認は今回見つからなかった。
GPT-6 Luna · 手動調査 · 公開Web資料 · 調査 2026-10-04 19:22 JST
資料の確認内容・調査の限界 公開資料による対象の確認:公式ページは台湾の創技工業股份有限公司(SPEEDFAM Inc.)が米国起源のSpeedFamグループの独立子会社と説明。
参照資料と確認内容 未確認・調査の限界 元記録のドメインとどのグループ法人が対象か未確定。 Qilin 掲載を裏付ける企業発表は確認できない。 調査範囲・日時 site:speedfam.com.tw company profile SPEEDFAM SPEEDFAM Qilin ransomware January 2025 調査記録の確定 2026-10-04 19:22 JST · 解説出力の確認 2026-10-04 19:22 JST
照合した掲載情報のSHA-256
d7a2c9e2ead206a43f0588bc181750733fdf998c9be8c1532dfbb436bac9b93c犯行グループの公開URL 未保有 個別掲載先の到達確認 未確認 公開プレビュー なし(非公開の撮影結果とは別) ページプレビュー:未確認
変更履歴 (2) 2026-10-07 03:28 JST 掲載情報の変更 2026-09-18 23:23 JST 初回観測
FUJIFILM 観測中 日系候補 掲載グループ sarcoma 掲載ドメイン fujifilm.com 外部データ初回取込日時 2026-09-18 23:23 JST 外部データ取込日時 2026-11-11 15:49 JST 掲載者が主張する日時 未記載 日本関連判定 掲載者の日本表記 登録企業IDとの照合 未照合 収集元 Ransomware Live 情報の出所 外部サービス経由 外部提供者の初回観測 2025-04-05 17:45 JST 推定攻撃・公開日 2025-04-05 17:45 JST メタデータ提供者 Ransomware Live 提供データの基準日時 未記録 追加情報 外部サービスが提供した掲載記録です。
企業の公式発表:この自動要約欄には未登録。別欄の公開情報調査をご覧ください。
要約の方式 ルールベース要約 入力メタデータの更新日時 2026-11-11 15:49 JST 要約の生成日時 2026-11-11 15:49 JST 公開レコードのSHA-256 2ea97973d336f43bec7ca4f5431fff95d298762c29e09748e700bec253ab7824顧客向け詳細レビューについて(準備中) 公開情報の調査(Luna) 掲載主張の報告あり(事件の独立した裏付けは未確認)
富士フイルムの公式資料は2021年6月のランサムウェア被害を確認している。一方、2025年のShinyHunters等の掲載主張は別記録で、今回の検索では公式確認や独立報道を見つけられなかった。2021年事件を2025年主張の裏付けとは扱わず、同社が複数年の別レコードに含まれる点を分けて示す。
GPT-6 Luna · 手動調査 · 公開Web資料 · 調査 2026-10-04 19:22 JST
資料の確認内容・調査の限界 公開資料による対象の確認:FUJIFILM Corporationはfujifilm.comを用いる日本の富士フイルムグループ中核企業。
参照資料と確認内容 Updated: Unauthorized access to Fujifilm servers富士フイルムは2021年6月の別の不正アクセスをランサムウェアと確認し、影響は日本の特定ネットワーク内と発表。
一次資料 · 発表 2021-06-04 · ページを確認
Fujifilm Ransomware Attack by ShinyhuntersSOCRadarはShinyHuntersの掲載主張として記録し、地位をClaimedと表示する。
掲載主張の集約・転載 · 発表 2025-10-03 · ページを確認
未確認・調査の限界 公式に確認されたのは2021年の別事件で、2025年の各掲載主張は未確認。 掲載主張は攻撃者名・日付が異なるため個別に評価する必要がある。 調査範囲・日時 Fujifilm 2025 breach ransomware leaked data official site Fujifilm ShinyHunters 2025 leak ransomware Fujifilm.com August 2025 site:fujifilm.com 2025 cyber incident ransomware data breach 調査記録の確定 2026-10-04 19:22 JST · 解説出力の確認 2026-10-04 19:22 JST
照合した掲載情報のSHA-256
d03cf1b0983c991f569f3cbb6b28bde553c4be25d7c13319b6217bb38b68086c犯行グループの公開URL 未保有 個別掲載先の到達確認 未確認 公開プレビュー なし(非公開の撮影結果とは別) ページプレビュー:未確認
変更履歴 (2) 2026-10-07 03:28 JST 掲載情報の変更 2026-09-18 23:23 JST 初回観測
OMLTD.CO.JP 観測中 日系候補 掲載グループ ransomhub 掲載ドメイン omltd.co.jp 外部データ初回取込日時 2026-09-18 23:23 JST 外部データ取込日時 2026-11-11 15:49 JST 掲載者が主張する日時 未記載 日本関連判定 掲載者の日本表記 登録企業IDとの照合 未照合 収集元 Ransomware Live 情報の出所 外部サービス経由 外部提供者の初回観測 2025-03-25 06:45 JST 推定攻撃・公開日 2025-03-25 05:44 JST メタデータ提供者 Ransomware Live 提供データの基準日時 未記録 追加情報 外部サービスが提供した掲載記録です。
企業の公式発表:この自動要約欄には未登録。別欄の公開情報調査をご覧ください。
要約の方式 ルールベース要約 入力メタデータの更新日時 2026-11-11 15:49 JST 要約の生成日時 2026-11-11 15:49 JST 公開レコードのSHA-256 32d838d789964f3355ff6b48a3a941e339b7309b6ae6aa260f2c12746a62d158顧客向け詳細レビューについて(準備中) 公開情報の調査(Luna) 事件資料あり(この掲載との対応は未確認)
オーエム製作所の公式発表は、2月24日に不正アクセスとランサムウェア感染を検知し、取引先・従業員情報等が漏えいした可能性を報告。5月19日の続報では調査完了後、情報流出可能性を否定できないものの、外部での公開・販売および二次被害は確認されていないとした。入力のRansomHub推定日は3月24日で公式の発生日・発表日と異なり、RansomHubとの関係は未確認。
GPT-6 Luna · 手動調査 · 公開Web資料 · 調査 2026-10-04 19:22 JST
資料の確認内容・調査の限界 公開資料による対象の確認:omltd.co.jpは大阪市の工作機械企業、株式会社オーエム製作所(O-M Ltd.)の公式サイト。
参照資料と確認内容 ランサムウェア被害の発生及び個人情報漏えいの可能性に関するお知らせ2月24日にサーバーへの不正アクセスとランサムウェア感染、取引先等情報の漏えい可能性を公表。
一次資料 · 発表 2025-02-27 · ページを確認
ランサムウェア被害の発生及び個人情報漏えいの可能性に関するお知らせとお詫び調査完了後、漏えい可能性を示すが、外部サイトでの公開・販売および二次被害は確認されていないと報告。
一次資料 · 発表 2025-05-19 · ページを確認
未確認・調査の限界 RansomHubや3月24日掲載主張を公式発表は確認・言及していない。 情報漏えいは可能性として報告され、公開・販売は確認されていない。 調査範囲・日時 site:omltd.co.jp RansomHub ransomware March 2025 O-M Ltd ランサムウェア 2025年2月24日 5月19日 調査記録の確定 2026-10-04 19:22 JST · 解説出力の確認 2026-10-04 19:22 JST
照合した掲載情報のSHA-256
c27bcb5e589a15c396621f2ea0e926ee07f4151972e08acf7e3806400fe4f811犯行グループの公開URL http://rans…w6qd.onion/…個別掲載先の到達確認 確認処理失敗(HTTP応答コード未取得) 到達確認日時 2026-11-10 16:31 JST 確認方法 Tor経由・隔離ブラウザ 到達確認時の表示状態 不明(判定記録なし) 到達確認時の対象名 未確認(判定記録なし) 公開プレビュー なし(非公開の撮影結果とは別) ページプレビュー:ブラウザ処理に失敗
変更履歴 (2) 2026-09-20 11:43 JST 掲載情報の変更 2026-09-18 23:23 JST 初回観測
MinebeaMitsumi Inc 観測中 日系候補 掲載グループ cicada3301 掲載ドメイン minebeamitsumi.com 外部データ初回取込日時 2026-09-18 23:23 JST 外部データ取込日時 2026-11-11 15:49 JST 掲載者が主張する日時 未記載 日本関連判定 掲載者の日本表記 登録企業IDとの照合 未照合 収集元 Ransomware Live 情報の出所 外部サービス経由 外部提供者の初回観測 2025-03-23 07:28 JST 推定攻撃・公開日 2025-03-22 09:00 JST メタデータ提供者 Ransomware Live 提供データの基準日時 未記録 追加情報 外部サービスが提供した掲載記録です。
企業の公式発表:この自動要約欄には未登録。別欄の公開情報調査をご覧ください。
要約の方式 ルールベース要約 入力メタデータの更新日時 2026-11-11 15:49 JST 要約の生成日時 2026-11-11 15:49 JST 公開レコードのSHA-256 c0f2814c7d433b52c19d69cd0290691cf8109cfe680c7c3c34142a008fd4ac12顧客向け詳細レビューについて(準備中) 公開情報の調査(Luna) 事件資料あり(この掲載との対応は未確認)
会社は2025年3月11日にネットワークへの不正アクセスを検出し、ファイルサーバーの一部データが読まれた可能性を公表。7月11日の最終報告では、取引先・株主・従業員等の一部データが外部に露出した可能性を整理した。Cicada3301の掲載主張との関係は公式資料では確認できない。
GPT-6 Luna · 手動調査 · 公開Web資料 · 調査 2026-10-04 19:22 JST
資料の確認内容・調査の限界 公開資料による対象の確認:MinebeaMitsumi Inc.(ミネベアミツミ株式会社)はminebeamitsumi.comの公式企業サイトで確認。
参照資料と確認内容 Notification of Unauthorized Access to MinebeaMitsumi File Servers (Final Report)最終調査は一部顧客・株主・従業員情報の外部露出可能性、無断侵入原因を報告。
一次資料 · 発表 2025-07-11 · ページを確認
Notification of Unauthorized Access to File Servers会社は3月11日に不正アクセスを確認し、ファイルサーバーの一部データ読み出し可能性を公表。
一次資料 · 発表 2025-03-18 · 検索結果の抜粋を確認
未確認・調査の限界 会社は掲載記録の攻撃者名を確認していない。 公開情報は漏えい可能性を含み、すべての関係ファイルが取得されたという意味ではない。 調査範囲・日時 site:minebeamitsumi.com cyberattack ransomware 2025 MinebeaMitsumi cyberattack 2025 official unauthorized access 調査記録の確定 2026-10-04 19:22 JST · 解説出力の確認 2026-10-04 19:22 JST
照合した掲載情報のSHA-256
6c3b7932f9d1103b1b6d7296027b8ac8c908f502c49e5a634379c020908eb71b犯行グループの公開URL http://cica…ztqd.onion/…個別掲載先の到達確認 タイムアウト(HTTP応答コード未取得) 到達確認日時 2026-10-22 14:03 JST 確認方法 Tor経由・隔離ブラウザ 到達確認時の表示状態 不明(判定記録なし) 到達確認時の対象名 未確認(判定記録なし) 公開プレビュー なし(非公開の撮影結果とは別) ページプレビュー:タイムアウト
変更履歴 (3) 2026-10-07 03:28 JST 掲載情報の変更 2026-09-20 11:43 JST 掲載情報の変更 2026-09-18 23:23 JST 初回観測
Nexus-Shinozaki 観測中 日系候補 掲載グループ sarcoma 掲載ドメイン nexus-shinozaki.co.jp 外部データ初回取込日時 2026-09-18 23:23 JST 外部データ取込日時 2026-11-11 15:49 JST 掲載者が主張する日時 未記載 日本関連判定 掲載者の日本表記 登録企業IDとの照合 未照合 収集元 Ransomware Live 情報の出所 外部サービス経由 外部提供者の初回観測 2025-03-23 01:00 JST 推定攻撃・公開日 2024-08-06 09:00 JST メタデータ提供者 Ransomware Live 提供データの基準日時 未記録 追加情報 外部サービスが提供した掲載記録です。
企業の公式発表:この自動要約欄には未登録。別欄の公開情報調査をご覧ください。
要約の方式 ルールベース要約 入力メタデータの更新日時 2026-11-11 15:49 JST 要約の生成日時 2026-11-11 15:49 JST 公開レコードのSHA-256 55c660b5ae645ff48465c9c45f65b554c754e23066c414fb3ad9cc2c268ba89f顧客向け詳細レビューについて(準備中) 公開情報の調査(Luna) 掲載対象の特定に至らず
検索で同名会社の公式インシデント発表や信頼できる独立報道を確認できなかった。Sarcoma関連の再掲・脅威情報は攻撃者主張を越える証拠ではなく、侵害確定とは扱えない。
GPT-6 Luna · 手動調査 · 公開Web資料 · 調査 2026-10-04 19:22 JST
資料の確認内容・調査の限界 公開資料による対象の確認:Nexus-Shinozaki Co., Ltd.とSarcoma主張の確かな対応付けを確認できず。
未確認・調査の限界 対象法人・ドメインが同一組織か未解決。 公式確認または独立した侵害確認は見つからなかった。 調査範囲・日時 Nexus-Shinozaki Sarcoma ransomware 2024 site:nexus-shinozaki.co.jp company 調査記録の確定 2026-10-04 19:22 JST · 解説出力の確認 2026-10-04 19:22 JST
照合した掲載情報のSHA-256
a395ba7b34c489c662f60b7e7c4358aaa308fbbb8b5f11581c8166ab86810028犯行グループの公開URL 未保有 個別掲載先の到達確認 未確認 公開プレビュー なし(非公開の撮影結果とは別) ページプレビュー:未確認
変更履歴 (2) 2026-10-07 03:28 JST 掲載情報の変更 2026-09-18 23:23 JST 初回観測
jp-property.com 観測中 日系候補 掲載グループ babuk2 掲載ドメイン jp-property.com 外部データ初回取込日時 2026-09-18 23:23 JST 外部データ取込日時 2026-11-11 15:49 JST 掲載者が主張する日時 未記載 日本関連判定 掲載者の日本表記 登録企業IDとの照合 未照合 収集元 Ransomware Live 情報の出所 外部サービス経由 外部提供者の初回観測 2025-03-22 20:52 JST 推定攻撃・公開日 2025-03-22 20:51 JST メタデータ提供者 Ransomware Live 提供データの基準日時 未記録 追加情報 外部サービスが提供した掲載記録です。
企業の公式発表:この自動要約欄には未登録。別欄の公開情報調査をご覧ください。
要約の方式 ルールベース要約 入力メタデータの更新日時 2026-11-11 15:49 JST 要約の生成日時 2026-11-11 15:49 JST 公開レコードのSHA-256 0e67817e753f9ada868b73a29eb9ef0c1937d36f8cab578116cbe9218e5f2092顧客向け詳細レビューについて(準備中) 公開情報の調査(Luna) 掲載対象の特定に至らず
Babuk2の2025年3月22日主張と指定ドメインを検索したが、ドメイン運営法人、公式侵害通知、独立報道を確認できなかった。対象組織が分からないため、具体的な事業者や被害を結びつけない。
GPT-6 Luna · 手動調査 · 公開Web資料 · 調査 2026-10-04 19:22 JST
資料の確認内容・調査の限界 公開資料による対象の確認:jp-property.comの運営法人を公式プロフィールや検索結果から特定できず。不動産関連の一般名称だけで法人を推定しない。
未確認・調査の限界 ドメインの管理法人を特定できていない。 侵害主張に独立した裏付けがない。 調査範囲・日時 site:jp-property.com Babuk ransomware March 2025 jp-property.com company profile official 調査記録の確定 2026-10-04 19:22 JST · 解説出力の確認 2026-10-04 19:22 JST
照合した掲載情報のSHA-256
c933ba2960909293806e47cb76d9909cf48b64802da1f1e838e248202fb6e543犯行グループの公開URL 未保有 個別掲載先の到達確認 未確認 公開プレビュー なし(非公開の撮影結果とは別) ページプレビュー:未確認
変更履歴 (2) 2026-10-07 03:28 JST 掲載情報の変更 2026-09-18 23:23 JST 初回観測
CD 観測中 日系候補 掲載グループ monti 掲載ドメイン cd-custom.com 外部データ初回取込日時 2026-09-18 23:23 JST 外部データ取込日時 2026-11-11 15:49 JST 掲載者が主張する日時 未記載 日本関連判定 掲載者の日本表記 登録企業IDとの照合 未照合 収集元 Ransomware Live 情報の出所 外部サービス経由 外部提供者の初回観測 2025-03-19 10:31 JST 推定攻撃・公開日 2025-03-19 10:17 JST メタデータ提供者 Ransomware Live 提供データの基準日時 未記録 追加情報 外部サービスが提供した掲載記録です。
企業の公式発表:この自動要約欄には未登録。別欄の公開情報調査をご覧ください。
要約の方式 ルールベース要約 入力メタデータの更新日時 2026-11-11 15:49 JST 要約の生成日時 2026-11-11 15:49 JST 公開レコードのSHA-256 2169bbd15d8229bc89703232c7447d8a82b3ceb0554299fe70e8de314162191e顧客向け詳細レビューについて(準備中) 公開情報の調査(Luna) 掲載対象の特定に至らず
2025年3月19日付のMonti掲載主張とドメイン名で検索したが、会社の事故告知や信頼できる独立報道は確認できなかった。第三者名簿の米国企業と一致する可能性はあるものの、同一法人とは断定できない。
GPT-6 Luna · 手動調査 · 公開Web資料 · 調査 2026-10-04 19:22 JST
資料の確認内容・調査の限界 公開資料による対象の確認:第三者企業情報にはカンザス州のCD Custom Enterprises, LLCがあるが、cd-custom.comとの関係や掲載の「日本」表記を公式資料で結び付けられない。
参照資料と確認内容 未確認・調査の限界 cd-custom.comの公式法人情報・ドメインとの関係を確認できなかった。 対象攻撃の独立した裏付けを確認できなかった。 調査範囲・日時 site:cd-custom.com ransomware cyber attack 2025 "cd-custom.com" company "cd-custom.com" ransomware breach 調査記録の確定 2026-10-04 19:22 JST · 解説出力の確認 2026-10-04 19:22 JST
照合した掲載情報のSHA-256
fb6cc96ccd88adea9dc0bad283d6a7043bcb3ced9f3adc7e06d0a011e35f05f1犯行グループの公開URL http://mblo…zpid.onion/…個別掲載先の到達確認 確認処理失敗(HTTP応答コード未取得) 到達確認日時 2026-10-27 14:16 JST 確認方法 Tor経由・隔離ブラウザ 到達確認時の表示状態 不明(判定記録なし) 到達確認時の対象名 未確認(判定記録なし) 公開プレビュー なし(非公開の撮影結果とは別) ページプレビュー:ブラウザ処理に失敗
変更履歴 (3) 2026-10-07 03:28 JST 掲載情報の変更 2026-09-20 11:43 JST 掲載情報の変更 2026-09-18 23:23 JST 初回観測
kyb.com 観測中 日系候補 掲載グループ cactus 掲載ドメイン kyb.com 外部データ初回取込日時 2026-09-18 23:23 JST 外部データ取込日時 2026-11-11 15:49 JST 掲載者が主張する日時 未記載 日本関連判定 掲載者の日本表記 登録企業IDとの照合 未照合 収集元 Ransomware Live 情報の出所 外部サービス経由 外部提供者の初回観測 2025-03-17 20:52 JST 推定攻撃・公開日 2025-03-17 18:28 JST メタデータ提供者 Ransomware Live 提供データの基準日時 未記録 追加情報 外部サービスが提供した掲載記録です。
企業の公式発表:この自動要約欄には未登録。別欄の公開情報調査をご覧ください。
要約の方式 ルールベース要約 入力メタデータの更新日時 2026-11-11 15:49 JST 要約の生成日時 2026-11-11 15:49 JST 公開レコードのSHA-256 7eea3e8ff8e42bd657a4f1abda61b1fd146d93a8589ad32faa81560328f3d467顧客向け詳細レビューについて(準備中) 公開情報の調査(Luna) 当該掲載を裏付ける独立資料は未確認
公式情報を検索した範囲では2025年3月のCactus 主張に関するKYB発表や独立報道は見つからなかった。一般的なサイバーリスク記載は当該事件の証拠ではない。
GPT-6 Luna · 手動調査 · 公開Web資料 · 調査 2026-10-04 19:22 JST
資料の確認内容・調査の限界 公開資料による対象の確認:KYB(カヤバ株式会社)とCactus 主張の一致を独立資料で確認できず。
未確認・調査の限界 Cactusの主張以外に当該時期の侵害を裏付ける資料は確認できない。 会社の一般的なセキュリティ記述は個別事件を示さない。 調査範囲・日時 site:kyb.co.jp ランサムウェア 不正アクセス 2025 site:kyb.com cyber incident March 2025 調査記録の確定 2026-10-04 19:22 JST · 解説出力の確認 2026-10-04 19:22 JST
照合した掲載情報のSHA-256
f47af99a7455de2706d041d4da475f32e45033e7a611dab7a717c1c9e6b59d3f犯行グループの公開URL https://cact…ckid.onion/…個別掲載先の到達確認 確認処理失敗(HTTP応答コード未取得) 到達確認日時 2026-10-31 14:58 JST 確認方法 Tor経由・隔離ブラウザ 到達確認時の表示状態 不明(判定記録なし) 到達確認時の対象名 未確認(判定記録なし) 公開プレビュー なし(非公開の撮影結果とは別) ページプレビュー:ブラウザ処理に失敗
変更履歴 (3) 2026-10-07 03:28 JST 掲載情報の変更 2026-09-20 11:43 JST 掲載情報の変更 2026-09-18 23:23 JST 初回観測
SMC Corporation 観測中 日系候補 掲載グループ qilin 掲載ドメイン smc.eu 外部データ初回取込日時 2026-09-18 23:23 JST 外部データ取込日時 2026-11-11 15:49 JST 掲載者が主張する日時 未記載 日本関連判定 掲載者の日本表記 登録企業IDとの照合 未照合 収集元 Ransomware Live 情報の出所 外部サービス経由 外部提供者の初回観測 2025-03-17 18:38 JST 推定攻撃・公開日 2025-03-17 09:00 JST メタデータ提供者 Ransomware Live 提供データの基準日時 未記録 追加情報 外部サービスが提供した掲載記録です。
企業の公式発表:この自動要約欄には未登録。別欄の公開情報調査をご覧ください。
要約の方式 ルールベース要約 入力メタデータの更新日時 2026-11-11 15:49 JST 要約の生成日時 2026-11-11 15:49 JST 公開レコードのSHA-256 eb18ce03c7d030a2b8e4116bf63b4720978dcb88a40f71aafde1cf7fee382266顧客向け詳細レビューについて(準備中) 公開情報の調査(Luna) 組織情報の資料あり
SMC Europeの公式会社ページは、SMC Corporationを東京で1959年に設立された産業自動化機器企業と説明する。Qilinの2025年3月主張に関する指定ドメイン検索では、同社または欧州法人の侵害公表・独立報道は確認できなかった。親会社・欧州各法人を区別する必要がある。
GPT-6 Luna · 手動調査 · 公開Web資料 · 調査 2026-10-04 19:22 JST
資料の確認内容・調査の限界 公開資料による対象の確認:smc.euはSMC Europeの公式サイトで、東京本社のSMC Corporationを親会社とする欧州グループ事業を紹介。
参照資料と確認内容 未確認・調査の限界 Qilin掲載が親会社か欧州事業体のどれを指すか確定していない。 侵害の有無は独立確認できていない。 調査範囲・日時 site:smc.eu Qilin ransomware March 2025 incident site:smc.eu "SMC Corporation" company Europe 調査記録の確定 2026-10-04 19:22 JST · 解説出力の確認 2026-10-04 19:22 JST
照合した掲載情報のSHA-256
602059813c72a378b9a0da4192c565b778e63a38d55f53f4725c15d673ea091f犯行グループの公開URL 未保有 個別掲載先の到達確認 未確認 公開プレビュー なし(非公開の撮影結果とは別) ページプレビュー:未確認
変更履歴 (1) 2026-09-18 23:23 JST 初回観測
Tohpe Corporation 観測中 日系候補 掲載グループ nightspire 掲載ドメイン tohpe.co.jp 外部データ初回取込日時 2026-09-18 23:23 JST 外部データ取込日時 2026-11-11 15:49 JST 掲載者が主張する日時 未記載 日本関連判定 掲載者の日本表記 登録企業IDとの照合 未照合 収集元 Ransomware Live 情報の出所 外部サービス経由 外部提供者の初回観測 2025-03-13 08:49 JST 推定攻撃・公開日 2025-03-01 09:00 JST メタデータ提供者 Ransomware Live 提供データの基準日時 未記録 追加情報 外部サービスが提供した掲載記録です。
企業の公式発表:この自動要約欄には未登録。別欄の公開情報調査をご覧ください。
要約の方式 ルールベース要約 入力メタデータの更新日時 2026-11-11 15:49 JST 要約の生成日時 2026-11-11 15:49 JST 公開レコードのSHA-256 90c50694e94280af730b8197533e4820ab65d22bdd71608a7a20c2a1c252f8a3顧客向け詳細レビューについて(準備中) 公開情報の調査(Luna) 事件資料あり(この掲載との対応は未確認)
同社は2025年2月にサーバーへの不正アクセスとランサムウェア暗号化を確認。6月3日の第3報では、顧客・従業員等の個人情報を含む20,161件が外部から閲覧・取得可能な状態にあったと公表し、削除対応を説明した。NightSpire掲載との因果関係や攻撃者帰属は公式資料にない。
GPT-6 Luna · 手動調査 · 公開Web資料 · 調査 2026-10-04 19:22 JST
資料の確認内容・調査の限界 公開資料による対象の確認:東邦ペイント株式会社は公式サイト tohpe.co.jp の社名・連絡先から確認。
参照資料と確認内容 不正アクセスによる個人情報漏えいに関する第3報公式第3報はランサムウェア被害と外部閲覧可能となった20,161件を説明。
一次資料 · 発表 2025-06-03 · ページを確認
不正アクセスに関するお知らせ公式サイトの告知ページは同社の不正アクセス関連発表を案内。
一次資料 · 発表 2025-06-03 · ページを確認
未確認・調査の限界 公表資料はNightSpireとの関係を確認していない。 公開資料の件数は記録数であり、個人の被害件数とは限らない。 調査範囲・日時 site:tohpe.co.jp 不正アクセス ランサムウェア 2025 Tohpe Corporation data breach 2025 official 調査記録の確定 2026-10-04 19:22 JST · 解説出力の確認 2026-10-04 19:22 JST
照合した掲載情報のSHA-256
3b914f89f1630207d88f8550b0bc71b93994f7c5e40e715e74704b6f830766e8犯行グループの公開URL 未保有 個別掲載先の到達確認 未確認 公開プレビュー なし(非公開の撮影結果とは別) ページプレビュー:未確認
変更履歴 (2) 2026-10-07 03:28 JST 掲載情報の変更 2026-09-18 23:23 JST 初回観測
www.japanrebuilt.jp 観測中 日系候補 掲載グループ ransomhub 掲載ドメイン japanrebuilt.jp 外部データ初回取込日時 2026-09-18 23:23 JST 外部データ取込日時 2026-11-11 15:49 JST 掲載者が主張する日時 未記載 日本関連判定 掲載者の日本表記 登録企業IDとの照合 未照合 収集元 Ransomware Live 情報の出所 外部サービス経由 外部提供者の初回観測 2025-03-05 20:37 JST 推定攻撃・公開日 2025-02-15 09:00 JST メタデータ提供者 Ransomware Live 提供データの基準日時 未記録 追加情報 外部サービスが提供した掲載記録です。
企業の公式発表:この自動要約欄には未登録。別欄の公開情報調査をご覧ください。
要約の方式 ルールベース要約 入力メタデータの更新日時 2026-11-11 15:49 JST 要約の生成日時 2026-11-11 15:49 JST 公開レコードのSHA-256 f91497f69f6c971a7f564c925633d204bdb105cfa9930955edd6bbcde31d5bb5顧客向け詳細レビューについて(準備中) 公開情報の調査(Luna) 事件資料あり(この掲載との対応は未確認)
ジャパンリビルトは2025年2月17日、基幹・社内システムとネットワークが停止し、復旧見込みが立っていないと告知。公式通知は原因や攻撃者を明示していない。RansomHubとの関連は公表資料から確認できず、掲載と同一事件か断定できない。
GPT-6 Luna · 手動調査 · 公開Web資料 · 調査 2026-10-04 19:22 JST
弊社システム障害におけるご案内 · 一次資料 · ページを確認 資料の確認内容・調査の限界 公開資料による対象の確認:対象は大阪府の自動車リビルト部品企業、ジャパンリビルト株式会社。
参照資料と確認内容 未確認・調査の限界 RansomHubとの因果関係は確認できない。 公式通知はサイバー攻撃・情報流出を明記していない。 調査範囲・日時 site:japanrebuilt.jp RansomHub cyberattack Japan Rebuilt 2025 調査記録の確定 2026-10-04 19:22 JST · 解説出力の確認 2026-10-04 19:22 JST
照合した掲載情報のSHA-256
4f97bd54ee6c8b62dd582fbdc11d34567707216a93f43223bc77a7766cc4b434犯行グループの公開URL http://rans…w6qd.onion/…個別掲載先の到達確認 確認処理失敗(HTTP応答コード未取得) 到達確認日時 2026-11-03 15:59 JST 確認方法 Tor経由・隔離ブラウザ 到達確認時の表示状態 不明(判定記録なし) 到達確認時の対象名 未確認(判定記録なし) 公開プレビュー なし(非公開の撮影結果とは別) ページプレビュー:ブラウザ処理に失敗
変更履歴 (3) 2026-10-07 03:28 JST 掲載情報の変更 2026-09-20 11:43 JST 掲載情報の変更 2026-09-18 23:23 JST 初回観測
Utsunomiya Central Clinic 観測中 日系候補 掲載グループ qilin 掲載ドメイン ucc.or.jp 外部データ初回取込日時 2026-09-18 23:23 JST 外部データ取込日時 2026-11-11 15:49 JST 掲載者が主張する日時 未記載 日本関連判定 掲載者の日本表記 登録企業IDとの照合 未照合 収集元 Ransomware Live 情報の出所 外部サービス経由 外部提供者の初回観測 2025-03-04 00:05 JST 推定攻撃・公開日 2025-02-26 09:00 JST メタデータ提供者 Ransomware Live 提供データの基準日時 未記録 追加情報 外部サービスが提供した掲載記録です。
企業の公式発表:この自動要約欄には未登録。別欄の公開情報調査をご覧ください。
要約の方式 ルールベース要約 入力メタデータの更新日時 2026-11-11 15:49 JST 要約の生成日時 2026-11-11 15:49 JST 公開レコードのSHA-256 f37c31929417d639729c3e34a76ec5c11f471193125ee1589971a60a4adaa822顧客向け詳細レビューについて(準備中) 公開情報の調査(Luna) 事件資料あり(この掲載との対応は未確認)
同院は2025年2月10日にシステム障害を検知し、2月18日にランサムウェア感染と患者・関係者情報が漏えいした可能性を公表。3月末時点でも調査継続中で、不正利用は確認されていないとした。Qilinの2月26日掲載との関連や攻撃者帰属は公式発表に示されていない。
GPT-6 Luna · 手動調査 · 公開Web資料 · 調査 2026-10-04 19:22 JST
資料の確認内容・調査の限界 公開資料による対象の確認:ucc.or.jpは医療法人DIC宇都宮セントラルクリニックの公式サイト。
参照資料と確認内容 不正アクセスに伴う情報漏えいの可能性および当面の業務制限について医療法人DICは2月10日に発生したシステム障害についてランサムウェア感染と情報漏えい可能性を報告。
一次資料 · 発表 2025-02-18 · 検索結果の抜粋を確認
当院サーバーへの不正アクセス事案にかかる経過報告被害サーバー隔離・警察調査協力を報告し、情報の不正利用は当時確認されていないと説明。
一次資料 · 発表 2025-03-31 · ページを確認
未確認・調査の限界 公式発表はQilinに言及せず、掲載との関連は未確認。 個人情報の漏えいは可能性として公表され、3月末時点で調査継続中。 調査範囲・日時 site:ucc.or.jp Qilin ransomware 2025 宇都宮中央クリニック 宇都宮セントラルクリニック 不正アクセス ランサムウェア 2025 調査記録の確定 2026-10-04 19:22 JST · 解説出力の確認 2026-10-04 19:22 JST
照合した掲載情報のSHA-256
923b19294c52f3f4b9a831b47dc2d357261a8cfd33db159261aa510bdd5856b4犯行グループの公開URL 未保有 個別掲載先の到達確認 未確認 公開プレビュー なし(非公開の撮影結果とは別) ページプレビュー:未確認
変更履歴 (2) 2026-10-07 03:28 JST 掲載情報の変更 2026-09-18 23:23 JST 初回観測
REESEPHARMACEUTICAL.COM 観測中 日系候補 掲載グループ clop 掲載ドメイン reesepharmaceutical.com 外部データ初回取込日時 2026-09-18 23:23 JST 外部データ取込日時 2026-11-11 15:49 JST 掲載者が主張する日時 未記載 日本関連判定 掲載者の日本表記 登録企業IDとの照合 未照合 収集元 Ransomware Live 情報の出所 外部サービス経由 外部提供者の初回観測 2025-02-28 02:13 JST 推定攻撃・公開日 2025-02-28 02:13 JST メタデータ提供者 Ransomware Live 提供データの基準日時 未記録 追加情報 外部サービスが提供した掲載記録です。
企業の公式発表:この自動要約欄には未登録。別欄の公開情報調査をご覧ください。
要約の方式 ルールベース要約 入力メタデータの更新日時 2026-11-11 15:49 JST 要約の生成日時 2026-11-11 15:49 JST 公開レコードのSHA-256 a54d45bcbc805900a74bcb4ae6d2c9bff200d4a2dbbdd1fba7515aeff32bcd7b顧客向け詳細レビューについて(準備中) 公開情報の調査(Luna) 組織情報の資料あり
公式プロフィールは米クリーブランドの市販薬メーカーが2025年にReese Consumer Healthへ改称したと説明する。2025年2月のClop掲載主張を対象に検索したが、企業・公的機関の事故告知や信頼できる独立報道は見つからなかった。
GPT-6 Luna · 手動調査 · 公開Web資料 · 調査 2026-10-04 19:22 JST
資料の確認内容・調査の限界 公開資料による対象の確認:公式企業沿革によるとReese Pharmaceuticalは現在Reese Consumer Healthへ改称。旧ドメイン reesepharmaceutical.com と現法人の継続関係は公式の改称説明で確認。
参照資料と確認内容 Our Story公式沿革は旧Reese PharmaceuticalからReese Consumer Healthへの改称を説明。
一次資料 · 発表日不明 · ページを確認
Reese Pharmaceutical Rebrands to Reese Consumer Health改称と事業転換を報じるプレスリリース。事故報道ではない。
第三者資料・報道 · 発表 2025-08-26 · ページを確認
未確認・調査の限界 事故告知・独立報道は検索範囲で確認できず、掲載主張の真偽は判断できない。 調査範囲・日時 Reese Pharmaceutical ransomware Clop 2025 "reesepharmaceutical.com" ransomware Reese Pharmaceutical company reesepharmaceutical.com company profile site:reesepharmaceutical.com 調査記録の確定 2026-10-04 19:22 JST · 解説出力の確認 2026-10-04 19:22 JST
照合した掲載情報のSHA-256
10493102e3488133b7daeafb504ba5ce01d8c9da840e62313526e81966704621犯行グループの公開URL 未保有 個別掲載先の到達確認 未確認 公開プレビュー なし(非公開の撮影結果とは別) ページプレビュー:未確認
変更履歴 (2) 2026-10-07 03:28 JST 掲載情報の変更 2026-09-18 23:23 JST 初回観測
MARELLI.COM 観測中 日系候補 掲載グループ clop 掲載ドメイン marelli.com 外部データ初回取込日時 2026-09-18 23:23 JST 外部データ取込日時 2026-11-11 15:49 JST 掲載者が主張する日時 未記載 日本関連判定 掲載者の日本表記 登録企業IDとの照合 未照合 収集元 Ransomware Live 情報の出所 外部サービス経由 外部提供者の初回観測 2025-02-28 01:41 JST 推定攻撃・公開日 2025-02-28 01:41 JST メタデータ提供者 Ransomware Live 提供データの基準日時 未記録 追加情報 外部サービスが提供した掲載記録です。
企業の公式発表:この自動要約欄には未登録。別欄の公開情報調査をご覧ください。
要約の方式 ルールベース要約 入力メタデータの更新日時 2026-11-11 15:49 JST 要約の生成日時 2026-11-11 15:49 JST 公開レコードのSHA-256 8f630c508f88f6d44fa99ad3b963cc204bddf0ae0a6a70a717cd8036c447fca1顧客向け詳細レビューについて(準備中) 公開情報の調査(Luna) 掲載対象の特定に至らず
検索した資料ではCl0pの2025年2月主張の再報道・脅威情報は見つかったものの、Marelli自身が侵害を認めた一次資料は確認できない。掲載主張と実際の侵害・流出は区別する。
GPT-6 Luna · 手動調査 · 公開Web資料 · 調査 2026-10-04 19:22 JST
資料の確認内容・調査の限界 公開資料による対象の確認:Marelliは国際自動車部品メーカー。2025年Cl0pの主張に対する独立確証は今回確認できず。
未確認・調査の限界 会社による当該事案の確認は検索で見つからなかった。 攻撃者主張の内容は独立検証できていない。 調査範囲・日時 site:marelli.com cyberattack Clop February 2025 statement Marelli Clop February 2025 cyberattack 調査記録の確定 2026-10-04 19:22 JST · 解説出力の確認 2026-10-04 19:22 JST
照合した掲載情報のSHA-256
f359a3c3c05067b741fb9d9f6e35c01173788e587228458674c83c428db72dd9犯行グループの公開URL 未保有 個別掲載先の到達確認 未確認 公開プレビュー なし(非公開の撮影結果とは別) ページプレビュー:未確認
変更履歴 (2) 2026-10-07 03:28 JST 掲載情報の変更 2026-09-18 23:23 JST 初回観測
JPWEST.COM 観測中 日系候補 掲載グループ clop 掲載ドメイン jpwest.com 外部データ初回取込日時 2026-09-18 23:23 JST 外部データ取込日時 2026-11-11 15:49 JST 掲載者が主張する日時 未記載 日本関連判定 掲載者の日本表記 登録企業IDとの照合 未照合 収集元 Ransomware Live 情報の出所 外部サービス経由 外部提供者の初回観測 2025-02-28 01:30 JST 推定攻撃・公開日 2025-02-28 01:30 JST メタデータ提供者 Ransomware Live 提供データの基準日時 未記録 追加情報 外部サービスが提供した掲載記録です。
企業の公式発表:この自動要約欄には未登録。別欄の公開情報調査をご覧ください。
要約の方式 ルールベース要約 入力メタデータの更新日時 2026-11-11 15:49 JST 要約の生成日時 2026-11-11 15:49 JST 公開レコードのSHA-256 8a76639e5000e243d568af9ed14b68390c8d9fc76eb178d5c6f9aa20c4ef583b顧客向け詳細レビューについて(準備中) 公開情報の調査(Luna) 掲載対象の特定に至らず
Clop主張と指定ドメインを検索したが、jpwest.comはrobots.txtによるアクセス制限が報告され、組織や事件の独立資料は得られなかった。ドメイン文字列だけで会社名や国を推測しない。
GPT-6 Luna · 手動調査 · 公開Web資料 · 調査 2026-10-04 19:22 JST
資料の確認内容・調査の限界 公開資料による対象の確認:jpwest.comは検索サービスからrobots.txtでのアクセス拒否が示され、管理主体・組織プロフィールを確認できない。
未確認・調査の限界 対象法人とドメインの対応を確認できていない。 検索結果から侵害・掲載の独立した根拠を確認できなかった。 調査範囲・日時 site:jpwest.com Clop ransomware February 2025 jpwest.com Clop ransomware 2025 company 調査記録の確定 2026-10-04 19:22 JST · 解説出力の確認 2026-10-04 19:22 JST
照合した掲載情報のSHA-256
e9f94707386d09235aae92482ee5d95986b5a89be4e3b7576132afaf3e129710犯行グループの公開URL 未保有 個別掲載先の到達確認 未確認 公開プレビュー なし(非公開の撮影結果とは別) ページプレビュー:未確認
変更履歴 (1) 2026-09-18 23:23 JST 初回観測
Nichino Ryokka Co Ltd 観測中 日系候補 掲載グループ hunters 掲載ドメイン nichino-ryokka.co.jp 外部データ初回取込日時 2026-09-18 23:23 JST 外部データ取込日時 2026-11-11 15:49 JST 掲載者が主張する日時 未記載 日本関連判定 掲載者の日本表記 登録企業IDとの照合 未照合 収集元 Ransomware Live 情報の出所 外部サービス経由 外部提供者の初回観測 2025-02-25 17:27 JST 推定攻撃・公開日 2025-02-11 09:00 JST メタデータ提供者 Ransomware Live 提供データの基準日時 未記録 追加情報 外部サービスが提供した掲載記録です。
企業の公式発表:この自動要約欄には未登録。別欄の公開情報調査をご覧ください。
要約の方式 ルールベース要約 入力メタデータの更新日時 2026-11-11 15:49 JST 要約の生成日時 2026-11-11 15:49 JST 公開レコードのSHA-256 cd59b2e10d8dd8e1fa8c0b9344f3b41e0e30524e549b30e48b9f0e40f84344a8顧客向け詳細レビューについて(準備中) 公開情報の調査(Luna) 事件資料あり(この掲載との対応は未確認)
会社は2025年2月11日ごろのサーバー不正アクセスとランサムウェア暗号化を公表。2月時点では漏えいを確認していなかったが、5月16日の続報は一部データ漏えいを否定できず、種類・件数を特定できないと説明した。Huntersの掲載主張や攻撃者帰属は会社資料で確認できない。
GPT-6 Luna · 手動調査 · 公開Web資料 · 調査 2026-10-04 19:22 JST
資料の確認内容・調査の限界 公開資料による対象の確認:株式会社ニチノー緑化は公式サイトで社名・事業を確認。掲載対象とグループ他社を混同しない。
参照資料と確認内容 不正アクセスによるシステム障害について(2025年5月16日)続報はランサムウェア暗号化と、漏えいを否定できず件数等は特定不能と記載。
一次資料 · 発表 2025-05-16 · ページを確認
不正アクセスによるシステム障害について(2025年2月14日)初報は2月11日ごろの不正アクセスとサーバー暗号化を発表。
一次資料 · 発表 2025-02-14 · ページを確認
未確認・調査の限界 公式資料はHuntersや特定攻撃者への帰属を示さない。 漏えいの対象データと件数は確定していない。 調査範囲・日時 site:nichino-ryokka.co.jp 2025 不正アクセス ランサムウェア Nichino Ryokka ransomware 2025 official 調査記録の確定 2026-10-04 19:22 JST · 解説出力の確認 2026-10-04 19:22 JST
照合した掲載情報のSHA-256
ec824a740e59e9b51c5369d394bb569bdcdac33db26c782b24940a6706e15e0d犯行グループの公開URL https://hunt…jyid.onion/…個別掲載先の到達確認 確認処理失敗(HTTP応答コード未取得) 到達確認日時 2026-11-02 15:25 JST 確認方法 Tor経由・隔離ブラウザ 到達確認時の表示状態 不明(判定記録なし) 到達確認時の対象名 未確認(判定記録なし) 公開プレビュー なし(非公開の撮影結果とは別) ページプレビュー:ブラウザ処理に失敗
変更履歴 (3) 2026-10-07 03:28 JST 掲載情報の変更 2026-09-20 11:43 JST 掲載情報の変更 2026-09-18 23:23 JST 初回観測
Digital Technology Co., Ltd. 観測中 日系候補 掲載グループ cicada3301 掲載ドメイン dtc.co.jp 外部データ初回取込日時 2026-09-18 23:23 JST 外部データ取込日時 2026-11-11 15:49 JST 掲載者が主張する日時 未記載 日本関連判定 掲載者の日本表記 登録企業IDとの照合 未照合 収集元 Ransomware Live 情報の出所 外部サービス経由 外部提供者の初回観測 2025-02-24 03:59 JST 推定攻撃・公開日 2025-02-23 09:00 JST メタデータ提供者 Ransomware Live 提供データの基準日時 未記録 追加情報 外部サービスが提供した掲載記録です。
企業の公式発表:この自動要約欄には未登録。別欄の公開情報調査をご覧ください。
要約の方式 ルールベース要約 入力メタデータの更新日時 2026-11-11 15:49 JST 要約の生成日時 2026-11-11 15:49 JST 公開レコードのSHA-256 5cf71cd9f5df77c739fb8ff2ed4c39004c737efbd8f74ebb4b43f904a0e50d17顧客向け詳細レビューについて(準備中) 公開情報の調査(Luna) 掲載対象の特定に至らず
検索で日本のデジタルテクノロジー株式会社(ITインフラ事業、DTS子会社)の公式企業情報を確認。一方、元記録の会社表記・ドメインと同一主体だと特定できず、Cicada3301 主張との関係も未確認。
GPT-6 Luna · 手動調査 · 公開Web資料 · 調査 2026-10-04 19:22 JST
資料の確認内容・調査の限界 公開資料による対象の確認:DTCは複数の企業名略称に使われる。公式ページのデジタルテクノロジー株式会社と元記録のDTC Co., Ltd.の対応は未確定。
参照資料と確認内容 未確認・調査の限界 DTC略称だけでは元記録の法人を特定できない。 掲載の侵害・流出を独立確認できていない。 調査範囲・日時 site:dtc.co.jp 不正アクセス ランサムウェア 2025 site:dtc.co.jp company profile Digital Technology 調査記録の確定 2026-10-04 19:22 JST · 解説出力の確認 2026-10-04 19:22 JST
照合した掲載情報のSHA-256
53b70e704209b9900cc7aaa95cb99e531d6f14e1c8a4b95ebfaec33d98338750犯行グループの公開URL http://cica…ztqd.onion/…個別掲載先の到達確認 タイムアウト(HTTP応答コード未取得) 到達確認日時 2026-11-09 15:52 JST 確認方法 Tor経由・隔離ブラウザ 到達確認時の表示状態 不明(判定記録なし) 到達確認時の対象名 未確認(判定記録なし) 公開プレビュー なし(非公開の撮影結果とは別) ページプレビュー:タイムアウト
変更履歴 (2) 2026-09-20 11:43 JST 掲載情報の変更 2026-09-18 23:23 JST 初回観測
iRidge Inc. 観測中 日系候補 掲載グループ fog 掲載ドメイン iridge.jp 外部データ初回取込日時 2026-09-18 23:23 JST 外部データ取込日時 2026-11-11 15:49 JST 掲載者が主張する日時 未記載 日本関連判定 掲載者の日本表記 登録企業IDとの照合 未照合 収集元 Ransomware Live 情報の出所 外部サービス経由 外部提供者の初回観測 2025-02-10 03:45 JST 推定攻撃・公開日 2025-02-10 03:45 JST メタデータ提供者 Ransomware Live 提供データの基準日時 未記録 追加情報 外部サービスが提供した掲載記録です。
企業の公式発表:この自動要約欄には未登録。別欄の公開情報調査をご覧ください。
要約の方式 ルールベース要約 入力メタデータの更新日時 2026-11-11 15:49 JST 要約の生成日時 2026-11-11 15:49 JST 公開レコードのSHA-256 b79f19989a3ce4dce875588ff586ee4f5b129593012dd9dde8697754d44b89e3顧客向け詳細レビューについて(準備中) 公開情報の調査(Luna) 組織情報の資料あり
公式会社概要で、iRidgeを東京に本社を置くアプリビジネス・ビジネスプロデュース企業と確認。Fogの2025年2月主張に関する指定ドメイン検索では、同社の侵害公表や独立事件報道は見つからなかった。
GPT-6 Luna · 手動調査 · 公開Web資料 · 調査 2026-10-04 19:22 JST
会社概要 | 株式会社アイリッジ · 一次資料 · ページを確認 資料の確認内容・調査の限界 公開資料による対象の確認:iridge.jpは東京都の株式会社アイリッジ(iRidge, Inc.)公式サイト。OMOアプリ事業等を行う。
参照資料と確認内容 未確認・調査の限界 Fog掲載との関連や侵害の有無は独立確認できていない。 調査範囲・日時 site:iridge.jp 2025 Fog ransomware data breach site:iridge.jp 会社概要 iRidge Inc 2025 調査記録の確定 2026-10-04 19:22 JST · 解説出力の確認 2026-10-04 19:22 JST
照合した掲載情報のSHA-256
6d08e91081191aa77eca8e4c78287fa2fa0767f4f39ae5d745fb357576b23250犯行グループの公開URL http://xbkv…jnyd.onion/…個別掲載先の到達確認 確認処理失敗(HTTP応答コード未取得) 到達確認日時 2026-11-06 16:00 JST 確認方法 Tor経由・隔離ブラウザ 到達確認時の表示状態 不明(判定記録なし) 到達確認時の対象名 未確認(判定記録なし) 公開プレビュー なし(非公開の撮影結果とは別) ページプレビュー:ブラウザ処理に失敗
変更履歴 (2) 2026-09-20 11:43 JST 掲載情報の変更 2026-09-18 23:23 JST 初回観測
SAKAI SOUKEN Co. 観測中 日系候補 掲載グループ hunters 掲載ドメイン sakai.co.jp 外部データ初回取込日時 2026-09-18 23:23 JST 外部データ取込日時 2026-11-11 15:49 JST 掲載者が主張する日時 未記載 日本関連判定 掲載者の日本表記 登録企業IDとの照合 未照合 収集元 Ransomware Live 情報の出所 外部サービス経由 外部提供者の初回観測 2025-02-08 19:23 JST 推定攻撃・公開日 2025-02-08 19:09 JST メタデータ提供者 Ransomware Live 提供データの基準日時 未記録 追加情報 外部サービスが提供した掲載記録です。
企業の公式発表:この自動要約欄には未登録。別欄の公開情報調査をご覧ください。
要約の方式 ルールベース要約 入力メタデータの更新日時 2026-11-11 15:49 JST 要約の生成日時 2026-11-11 15:49 JST 公開レコードのSHA-256 1491cfd74809bc1723d2cebdcc741a1a28817ff92b1723ddb0d3f6f609b6c2e7顧客向け詳細レビューについて(準備中) 公開情報の調査(Luna) 事件資料あり(この掲載との対応は未確認)
同社の5月28日最終報告は、2025年1月27日にランサムウェア感染が発生し、サーバー・PC暗号化に加え第三者によるデータ窃取があったと説明。氏名・住所・連絡先等の個人情報が影響した可能性を公表した。Hunters掲載主張との関係や攻撃者帰属は公式資料にない。
GPT-6 Luna · 手動調査 · 公開Web資料 · 調査 2026-10-04 19:22 JST
不正アクセスに関する調査結果とお詫び(最終報) · 一次資料 · 検索結果の抜粋を確認 サカイ創建株式会社 · 一次資料 · ページを確認 資料の確認内容・調査の限界 公開資料による対象の確認:サカイ創建株式会社は公式サイト上で社名・建設事業を確認。
参照資料と確認内容 不正アクセスに関する調査結果とお詫び(最終報)会社最終報告は1月27日のランサムウェア感染、第三者窃取、個人情報影響可能性を記載。
一次資料 · 発表 2025-05-28 · 検索結果の抜粋を確認
サカイ創建株式会社公式サイトはサカイ創建グループと建設事業の情報を掲載。
一次資料 · 発表日不明 · ページを確認
未確認・調査の限界 公式資料からHuntersとの関係や攻撃者帰属は確認できない。 影響し得る個人情報と実際の閲覧範囲は同一とは限らない。 調査範囲・日時 site:sakai.co.jp サイバー攻撃 ランサムウェア site:sakai.co.jp/news 2025 不正アクセス 最終報 調査記録の確定 2026-10-04 19:22 JST · 解説出力の確認 2026-10-04 19:22 JST
照合した掲載情報のSHA-256
0f005c5ee60659e5fd4f7356fb28a5944a5c7b39bf0036703bd1285d03a8b0ad犯行グループの公開URL https://hunt…jyid.onion/…個別掲載先の到達確認 タイムアウト(HTTP応答コード未取得) 到達確認日時 2026-11-06 16:00 JST 確認方法 Tor経由・隔離ブラウザ 到達確認時の表示状態 不明(判定記録なし) 到達確認時の対象名 未確認(判定記録なし) 公開プレビュー なし(非公開の撮影結果とは別) ページプレビュー:タイムアウト
変更履歴 (2) 2026-09-20 11:43 JST 掲載情報の変更 2026-09-18 23:23 JST 初回観測
HARADA 観測中 日系候補 掲載グループ qilin 掲載ドメイン harada.com 外部データ初回取込日時 2026-09-18 23:23 JST 外部データ取込日時 2026-11-11 15:49 JST 掲載者が主張する日時 未記載 日本関連判定 掲載者の日本表記 登録企業IDとの照合 未照合 収集元 Ransomware Live 情報の出所 外部サービス経由 外部提供者の初回観測 2025-02-06 18:24 JST 推定攻撃・公開日 2025-02-04 09:00 JST メタデータ提供者 Ransomware Live 提供データの基準日時 未記録 追加情報 外部サービスが提供した掲載記録です。
企業の公式発表:この自動要約欄には未登録。別欄の公開情報調査をご覧ください。
要約の方式 ルールベース要約 入力メタデータの更新日時 2026-11-11 15:49 JST 要約の生成日時 2026-11-11 15:49 JST 公開レコードのSHA-256 98a42a4c362c801a8b413216b7ba72b0dabea028314dac2235d87df64d4f990d顧客向け詳細レビューについて(準備中) 公開情報の調査(Luna) 当該掲載を裏付ける独立資料は未確認
2025年2月のQilin主張について、今回の検索で企業発表または信頼できる独立報道を確認できなかった。名称が一般的なため、主張の掲載だけで対象法人や侵害を確定できない。
GPT-6 Luna · 手動調査 · 公開Web資料 · 調査 2026-10-04 19:22 JST
資料の確認内容・調査の限界 公開資料による対象の確認:HARADA Co., Ltd.を示すドメイン表記だが、Qilin 主張との対応を示す独立証拠なし。
未確認・調査の限界 HARADAの同名企業を区別できる一次資料は見つからなかった。 Qilin主張の侵害・窃取を独立確認できない。 調査範囲・日時 site:harada.com Qilin ransomware attack February 2025 調査記録の確定 2026-10-04 19:22 JST · 解説出力の確認 2026-10-04 19:22 JST
照合した掲載情報のSHA-256
33e9ae74b56eaa4d3bd9b372a8af928a86d4e6031222405b7bee5812857810dc犯行グループの公開URL 未保有 個別掲載先の到達確認 未確認 公開プレビュー なし(非公開の撮影結果とは別) ページプレビュー:未確認
変更履歴 (1) 2026-09-18 23:23 JST 初回観測
HIKARI SEIKO 観測中 日系候補 掲載グループ qilin 掲載ドメイン hikariseiko.com 外部データ初回取込日時 2026-09-18 23:23 JST 外部データ取込日時 2026-11-11 15:49 JST 掲載者が主張する日時 未記載 日本関連判定 掲載者の日本表記 登録企業IDとの照合 未照合 収集元 Ransomware Live 情報の出所 外部サービス経由 外部提供者の初回観測 2025-01-31 17:53 JST 推定攻撃・公開日 2025-01-18 09:00 JST メタデータ提供者 Ransomware Live 提供データの基準日時 未記録 追加情報 外部サービスが提供した掲載記録です。
企業の公式発表:この自動要約欄には未登録。別欄の公開情報調査をご覧ください。
要約の方式 ルールベース要約 入力メタデータの更新日時 2026-11-11 15:49 JST 要約の生成日時 2026-11-11 15:49 JST 公開レコードのSHA-256 6a8e915d3a6b603742d4a9549680ed635d7e4ff48ec85907ea8b3e4d21f9c9b1顧客向け詳細レビューについて(準備中) 公開情報の調査(Luna) 事件資料あり(この掲載との対応は未確認)
光精工は2025年1月19日にランサムウェア攻撃を受け、一部サーバーが感染・暗号化されたと2月4日に公表。3月21日の第2報は、委託先ベンダーが管理する認証情報の不正利用を確認し、漏えいの有無を含む外部調査結果を報告した。Qilinの1月18日掲載との関係や攻撃者帰属は確認できない。
GPT-6 Luna · 手動調査 · 公開Web資料 · 調査 2026-10-04 19:22 JST
資料の確認内容・調査の限界 公開資料による対象の確認:hikariseiko.comは三重県桑名市の自動車精密部品メーカー、光精工株式会社の公式サイト。
参照資料と確認内容 ランサムウェア攻撃によるインシデント発生について(第1報)会社は1月19日の攻撃、一部サーバー感染、情報漏えい調査中であることを初報。
一次資料 · 発表 2025-02-04 · 検索結果の抜粋を確認
ランサムウェア被害に関する調査結果について(第2報)公式お知らせはランサムウェア調査結果を公表。添付報告は委託先管理の認証情報不正利用を確認。
一次資料 · 発表 2025-03-21 · ページを確認
未確認・調査の限界 公式発表はQilinに言及せず、掲載との関連は不明。 第1報時点では情報漏えいの有無は調査中。 調査範囲・日時 site:hikariseiko.com Qilin ransomware 2025 site:hikariseiko.com 会社概要 光精工株式会社 site:hikariseiko.com "Incidents caused by ransomware attacks" 2025 February 調査記録の確定 2026-10-04 19:22 JST · 解説出力の確認 2026-10-04 19:22 JST
照合した掲載情報のSHA-256
b1f226239b8628b48d00697ea262c2ae4998240a4424c06825a48f1629e9e0df犯行グループの公開URL 未保有 個別掲載先の到達確認 未確認 公開プレビュー なし(非公開の撮影結果とは別) ページプレビュー:未確認
変更履歴 (1) 2026-09-18 23:23 JST 初回観測
NISSINFOODS.COM 観測中 日系候補 掲載グループ clop 掲載ドメイン nissinfoods.com 外部データ初回取込日時 2026-09-18 23:23 JST 外部データ取込日時 2026-11-11 15:49 JST 掲載者が主張する日時 未記載 日本関連判定 掲載者の日本表記 登録企業IDとの照合 未照合 収集元 Ransomware Live 情報の出所 外部サービス経由 外部提供者の初回観測 2025-01-24 17:34 JST 推定攻撃・公開日 2025-01-24 17:34 JST メタデータ提供者 Ransomware Live 提供データの基準日時 未記録 追加情報 外部サービスが提供した掲載記録です。
企業の公式発表:この自動要約欄には未登録。別欄の公開情報調査をご覧ください。
要約の方式 ルールベース要約 入力メタデータの更新日時 2026-11-11 15:49 JST 要約の生成日時 2026-11-11 15:49 JST 公開レコードのSHA-256 b8314365286e206b3dad3fc4b067cb646170612f73a3789d93f85442f7490507顧客向け詳細レビューについて(準備中) 公開情報の調査(Luna) 掲載主張の報告あり(事件の独立した裏付けは未確認)
2025年1月24日のClop掲載主張を検索し、第三者の侵害記録集には掲載が見つかったが、日清食品USAの事故公表や独立報道は確認できなかった。日清食品グループの国内情報セキュリティ開示と米国サイトの対象範囲は別であり、掲載主張との結び付きを示さない。
GPT-6 Luna · 手動調査 · 公開Web資料 · 調査 2026-10-04 19:22 JST
資料の確認内容・調査の限界 公開資料による対象の確認:nissinfoods.comは日清食品グループの日本公式サイトではなく、日清食品USAの公式サイト。日本の持株会社と米国事業体を同一視しない。
参照資料と確認内容 Nissin Foods Data Breach in 2025第三者の侵害記録集はnissinfoods.comとClopの主張を1月24日付で掲載。
掲載主張の集約・転載 · 発表日不明 · 検索結果の抜粋を確認
Information Security日清食品グループの国内外の情報セキュリティ方針を掲載。米国サイトとの事件連携は示さない。
一次資料 · 発表日不明 · 検索結果の抜粋を確認
未確認・調査の限界 日清食品USAから対象事件について事故告知を確認できなかった。 Clopの掲載主張と侵害の有無・実行主体は独立に確認できない。 調査範囲・日時 site:nissinfoods.com cyberattack 2025 Nissin Foods unauthorized access Nissin Foods ransomware cyberattack December 2024 Clop 2025 site:nissinfoods.com "Nissin Foods" ransomware January 2025 調査記録の確定 2026-10-04 19:22 JST · 解説出力の確認 2026-10-04 19:22 JST
照合した掲載情報のSHA-256
c4918aa48142c577b542a6d3355c564ffd536444212829dcdd7d3c40213db607犯行グループの公開URL http://sant…f4ad.onion/…個別掲載先の到達確認 転送応答(未追跡)(HTTP 301) 到達確認日時 2026-11-03 15:59 JST 確認方法 Tor経由・隔離ブラウザ 到達確認時の表示状態 不明(判定記録なし) 到達確認時の対象名 未確認(判定記録なし) 公開プレビュー なし(非公開の撮影結果とは別) ページプレビュー:転送を停止
変更履歴 (3) 2026-10-07 03:28 JST 掲載情報の変更 2026-09-20 11:43 JST 掲載情報の変更 2026-09-18 23:23 JST 初回観測
Marukai 観測中 日系候補 掲載グループ lynx 掲載ドメイン marukai.com 外部データ初回取込日時 2026-09-18 23:23 JST 外部データ取込日時 2026-11-11 15:49 JST 掲載者が主張する日時 未記載 日本関連判定 掲載者の日本表記 登録企業IDとの照合 未照合 収集元 Ransomware Live 情報の出所 外部サービス経由 外部提供者の初回観測 2025-01-21 09:19 JST 推定攻撃・公開日 2025-01-21 09:18 JST メタデータ提供者 Ransomware Live 提供データの基準日時 未記録 追加情報 外部サービスが提供した掲載記録です。
企業の公式発表:この自動要約欄には未登録。別欄の公開情報調査をご覧ください。
要約の方式 ルールベース要約 入力メタデータの更新日時 2026-11-11 15:49 JST 要約の生成日時 2026-11-11 15:49 JST 公開レコードのSHA-256 8dffbfa78c77e46c211a0b44885675fc0bc07e373c42553f748c94ece4e15a48顧客向け詳細レビューについて(準備中) 公開情報の調査(Luna) 当該掲載を裏付ける独立資料は未確認
Marukai/Lynxの2025年1月主張について、公式通知・信頼できる独立報道を確認できなかった。検索で同名の小売企業等が見つかり、ドメイン記録だけでは対象法人を安全に識別できない。
GPT-6 Luna · 手動調査 · 公開Web資料 · 調査 2026-10-04 19:22 JST
資料の確認内容・調査の限界 公開資料による対象の確認:Marukaiは同名事業者が複数あり、記録ドメインとLynx 主張の主体は未特定。
未確認・調査の限界 Marukaiのどの法人が対象か未解決。 侵害と情報流出を裏付ける独立資料なし。 調査範囲・日時 Marukai Lynx ransomware January 2025 Japan company 調査記録の確定 2026-10-04 19:22 JST · 解説出力の確認 2026-10-04 19:22 JST
照合した掲載情報のSHA-256
d1ec16f3dd5655996f3772f6d900177a09d28eb7c044360c088ef9d3392987f2犯行グループの公開URL http://lyn…log.net/…個別掲載先の到達確認 未確認 公開プレビュー なし(非公開の撮影結果とは別) ページプレビュー:未確認
変更履歴 (2) 2026-09-20 11:43 JST 掲載情報の変更 2026-09-18 23:23 JST 初回観測
Ichikawa North America Corporation 観測中 日系候補 掲載グループ akira 掲載ドメイン ik-felt.co.jp 外部データ初回取込日時 2026-09-18 23:23 JST 外部データ取込日時 2026-11-11 15:49 JST 掲載者が主張する日時 未記載 日本関連判定 掲載者の日本表記 登録企業IDとの照合 未照合 収集元 Ransomware Live 情報の出所 外部サービス経由 外部提供者の初回観測 2025-01-11 03:51 JST 推定攻撃・公開日 2024-12-26 09:00 JST メタデータ提供者 Ransomware Live 提供データの基準日時 未記録 追加情報 外部サービスが提供した掲載記録です。
企業の公式発表:この自動要約欄には未登録。別欄の公開情報調査をご覧ください。
要約の方式 ルールベース要約 入力メタデータの更新日時 2026-11-11 15:49 JST 要約の生成日時 2026-11-11 15:49 JST 公開レコードのSHA-256 8c60bae378af2f879c308f33e0e0ff1fd3ab6d195d05a24a7717b824bdc3fac7顧客向け詳細レビューについて(準備中) 公開情報の調査(Luna) 組織情報の資料あり
公式グループ情報でIchikawa North America Corp.が株式会社イチカワの完全子会社と確認できる。Akiraの2024年12月26日主張について指定ドメイン検索では、対象会社の侵害公表や独立した事件報道は確認できなかった。
GPT-6 Luna · 手動調査 · 公開Web資料 · 調査 2026-10-04 19:22 JST
資料の確認内容・調査の限界 公開資料による対象の確認:ik-felt.co.jpは株式会社イチカワの公式サイト。公式グループ一覧はICHIKAWA NORTH AMERICA CORP.を100%子会社として掲載。
参照資料と確認内容 未確認・調査の限界 Akiraの掲載主張と侵害の有無は独立確認できていない。 調査範囲・日時 site:ik-felt.co.jp ransomware 2024 Ichikawa North America site:ik-felt.co.jp Ichikawa North America Corporation group companies 調査記録の確定 2026-10-04 19:22 JST · 解説出力の確認 2026-10-04 19:22 JST
照合した掲載情報のSHA-256
e9057e3b12e04b006b5739bd2fb1f5fb1a4db81c50971618039021195cc5ffb3犯行グループの公開URL 未保有 個別掲載先の到達確認 未確認 公開プレビュー なし(非公開の撮影結果とは別) ページプレビュー:未確認
変更履歴 (2) 2026-10-07 03:28 JST 掲載情報の変更 2026-09-18 23:23 JST 初回観測
Fukoku Co. Ltd. 観測中 日系候補 掲載グループ spacebears 掲載ドメイン fukoku-jp.com 外部データ初回取込日時 2026-09-18 23:23 JST 外部データ取込日時 2026-11-11 15:49 JST 掲載者が主張する日時 未記載 日本関連判定 掲載者の日本表記 登録企業IDとの照合 未照合 収集元 Ransomware Live 情報の出所 外部サービス経由 外部提供者の初回観測 2025-01-09 18:54 JST 推定攻撃・公開日 2025-01-09 18:52 JST メタデータ提供者 Ransomware Live 提供データの基準日時 未記録 追加情報 外部サービスが提供した掲載記録です。
企業の公式発表:この自動要約欄には未登録。別欄の公開情報調査をご覧ください。
要約の方式 ルールベース要約 入力メタデータの更新日時 2026-11-11 15:49 JST 要約の生成日時 2026-11-11 15:49 JST 公開レコードのSHA-256 863d3f29a698b5020868228c95f31394d0cac6b1708d0e69e895ff98038f1167顧客向け詳細レビューについて(準備中) 公開情報の調査(Luna) 組織情報の資料あり
2025年1月9日付Space Bears掲載主張とドメイン名で検索したが、当該企業の事故告知や信頼できる独立報道は見つからなかった。公式サイトは事業内容を示すものの、セキュリティ方針の一般記載は今回の事故を裏付けない。
GPT-6 Luna · 手動調査 · 公開Web資料 · 調査 2026-10-04 19:22 JST
サイトのご利用について · 一次資料 · 検索結果の抜粋を確認 資料の確認内容・調査の限界 公開資料による対象の確認:fukoku-jp.comの公式サイトは福岡の不織布製品メーカー「株式会社フコク」と説明。別会社のフコク(自動車部品等)と区別が必要。
参照資料と確認内容 未確認・調査の限界 公式事故告知や独立した事件確認は検索範囲で見つからなかった。 同名企業が複数あり、claimed_ドメインに基づく識別以上は確認できない。 調査範囲・日時 site:fukoku-jp.com 不正アクセス ランサムウェア 2025 site:fukoku-jp.com OR site:fukoku.co.jp フコク 不正アクセス 2025 調査記録の確定 2026-10-04 19:22 JST · 解説出力の確認 2026-10-04 19:22 JST
照合した掲載情報のSHA-256
25c144d0fdc71094c7dd429ce2d1df3f1e8062b58d928569ac91e05667ec8075犯行グループの公開URL http://5but…ovid.onion/…個別掲載先の到達確認 タイムアウト(HTTP応答コード未取得) 到達確認日時 2026-10-20 14:04 JST 確認方法 Tor経由・隔離ブラウザ 到達確認時の表示状態 不明(判定記録なし) 到達確認時の対象名 未確認(判定記録なし) 公開プレビュー なし(非公開の撮影結果とは別) ページプレビュー:タイムアウト
変更履歴 (3) 2026-10-07 03:28 JST 掲載情報の変更 2026-09-20 11:43 JST 掲載情報の変更 2026-09-18 23:23 JST 初回観測
Nikki-Universal Co Ltd 観測中 日系候補 掲載グループ hunters 掲載ドメイン n-u.co.jp 外部データ初回取込日時 2026-09-18 23:23 JST 外部データ取込日時 2026-11-11 15:49 JST 掲載者が主張する日時 未記載 日本関連判定 掲載者の日本表記 登録企業IDとの照合 未照合 収集元 Ransomware Live 情報の出所 外部サービス経由 外部提供者の初回観測 2025-01-03 22:26 JST 推定攻撃・公開日 2025-01-03 21:10 JST メタデータ提供者 Ransomware Live 提供データの基準日時 未記録 追加情報 外部サービスが提供した掲載記録です。
企業の公式発表:この自動要約欄には未登録。別欄の公開情報調査をご覧ください。
要約の方式 ルールベース要約 入力メタデータの更新日時 2026-11-11 15:49 JST 要約の生成日時 2026-11-11 15:49 JST 公開レコードのSHA-256 2356f86edcd80dbc9d6dcfdbd2532b0d44207dc2ad9e91c818a6951e433b25fb顧客向け詳細レビューについて(準備中) 公開情報の調査(Luna) 事件資料あり(この掲載との対応は未確認)
同社は2024年12月22日のランサムウェア感染を公表し、2025年6月13日の調査更新では一部データの漏えい可能性を説明。元記録の2025年1月3日Hunter 掲載と日付は異なり、同一事案か攻撃者 攻撃者への帰属 は確認できない。
GPT-6 Luna · 手動調査 · 公開Web資料 · 調査 2026-10-04 19:22 JST
資料の確認内容・調査の限界 公開資料による対象の確認:日揮ユニバーサル株式会社(Nikki-Universal)。日揮ホールディングスとUOPの合弁会社。
参照資料と確認内容 未確認・調査の限界 元記録の2025年1月掲載との結びつきは未確認。 社の発表は攻撃者名を示さない。 調査範囲・日時 site:n-u.co.jp 不正アクセス ランサムウェア Nikki Universal site:n-u.co.jp 2025 cybersecurity incident 調査記録の確定 2026-10-04 19:22 JST · 解説出力の確認 2026-10-04 19:22 JST
照合した掲載情報のSHA-256
638a268552094c298442ffb1846baf7193c6cdb65c24372026ceb0753aeda6a7犯行グループの公開URL https://hunt…jyid.onion/…個別掲載先の到達確認 タイムアウト(HTTP応答コード未取得) 到達確認日時 2026-11-09 15:52 JST 確認方法 Tor経由・隔離ブラウザ 到達確認時の表示状態 不明(判定記録なし) 到達確認時の対象名 未確認(判定記録なし) 公開プレビュー なし(非公開の撮影結果とは別) ページプレビュー:タイムアウト
変更履歴 (2) 2026-09-20 11:43 JST 掲載情報の変更 2026-09-18 23:23 JST 初回観測
alpin##### 観測中 日系候補 掲載グループ clop 掲載ドメイン alpine.com 外部データ初回取込日時 2026-09-18 23:23 JST 外部データ取込日時 2026-11-11 15:49 JST 掲載者が主張する日時 未記載 日本関連判定 掲載者の日本表記 登録企業IDとの照合 未照合 収集元 Ransomware Live 情報の出所 外部サービス経由 外部提供者の初回観測 2024-12-25 08:05 JST 推定攻撃・公開日 2024-12-25 08:05 JST メタデータ提供者 Ransomware Live 提供データの基準日時 未記録 追加情報 外部サービスが提供した掲載記録です。
企業の公式発表:この自動要約欄には未登録。別欄の公開情報調査をご覧ください。
要約の方式 ルールベース要約 入力メタデータの更新日時 2026-11-11 15:49 JST 要約の生成日時 2026-11-11 15:49 JST 公開レコードのSHA-256 d8a57f19c0b9fecb74bd8dbf88f8e0a35d4916bbd1a5ca132d4257c528aeec17顧客向け詳細レビューについて(準備中) 公開情報の調査(Luna) 掲載対象の特定に至らず
Clopの2024年12月主張とalpine.comを検索したが、法人プロフィール、会社発表、独立事件報道を確認できなかった。伏字の組織名と一般ドメインから、特定のAlpineブランドや企業を対象と推定しない。
GPT-6 Luna · 手動調査 · 公開Web資料 · 調査 2026-10-04 19:22 JST
資料の確認内容・調査の限界 公開資料による対象の確認:alpine.comは一般性の高い名称で、入力組織も一部伏字。公式プロフィールから対象法人を特定できなかった。
未確認・調査の限界 伏字の組織名とドメインから対象法人を特定できない。 掲載主張・侵害の独立した根拠は見つからなかった。 調査範囲・日時 site:alpine.com Clop ransomware December 2024 alpine.com company ransomware 2024 Clop 調査記録の確定 2026-10-04 19:22 JST · 解説出力の確認 2026-10-04 19:22 JST
照合した掲載情報のSHA-256
308afe34894c9c2a2c3080185064ef058b1acb45915c11035c3aeb3ec65529d8犯行グループの公開URL http://sant…f4ad.onion/…個別掲載先の到達確認 タイムアウト(HTTP応答コード未取得) 到達確認日時 2026-11-06 16:00 JST 確認方法 Tor経由・隔離ブラウザ 到達確認時の表示状態 不明(判定記録なし) 到達確認時の対象名 未確認(判定記録なし) 公開プレビュー なし(非公開の撮影結果とは別) ページプレビュー:画像取得は未試行
変更履歴 (2) 2026-09-20 11:43 JST 掲載情報の変更 2026-09-18 23:23 JST 初回観測
nissi##### 観測中 日系候補 掲載グループ clop 掲載ドメイン nissinfoods.com 外部データ初回取込日時 2026-09-18 23:23 JST 外部データ取込日時 2026-11-11 15:49 JST 掲載者が主張する日時 未記載 日本関連判定 掲載者の日本表記 登録企業IDとの照合 未照合 収集元 Ransomware Live 情報の出所 外部サービス経由 外部提供者の初回観測 2024-12-25 08:05 JST 推定攻撃・公開日 2024-12-25 08:05 JST メタデータ提供者 Ransomware Live 提供データの基準日時 未記録 追加情報 外部サービスが提供した掲載記録です。
企業の公式発表:この自動要約欄には未登録。別欄の公開情報調査をご覧ください。
要約の方式 ルールベース要約 入力メタデータの更新日時 2026-11-11 15:49 JST 要約の生成日時 2026-11-11 15:49 JST 公開レコードのSHA-256 a320a325aea5081ec3295f29ad7dfa91d6cc36404df3bd6c948e643a146e3171顧客向け詳細レビューについて(準備中) 公開情報の調査(Luna) 掲載主張の報告あり(事件の独立した裏付けは未確認)
2025年1月24日のClop掲載主張を検索し、第三者の侵害記録集には掲載が見つかったが、日清食品USAの事故公表や独立報道は確認できなかった。日清食品グループの国内情報セキュリティ開示と米国サイトの対象範囲は別であり、掲載主張との結び付きを示さない。
GPT-6 Luna · 手動調査 · 公開Web資料 · 調査 2026-10-04 19:22 JST
資料の確認内容・調査の限界 公開資料による対象の確認:nissinfoods.comは日清食品グループの日本公式サイトではなく、日清食品USAの公式サイト。日本の持株会社と米国事業体を同一視しない。
参照資料と確認内容 Nissin Foods Data Breach in 2025第三者の侵害記録集はnissinfoods.comとClopの主張を1月24日付で掲載。
掲載主張の集約・転載 · 発表日不明 · 検索結果の抜粋を確認
Information Security日清食品グループの国内外の情報セキュリティ方針を掲載。米国サイトとの事件連携は示さない。
一次資料 · 発表日不明 · 検索結果の抜粋を確認
未確認・調査の限界 日清食品USAから対象事件について事故告知を確認できなかった。 Clopの掲載主張と侵害の有無・実行主体は独立に確認できない。 調査範囲・日時 site:nissinfoods.com cyberattack 2025 Nissin Foods unauthorized access Nissin Foods ransomware cyberattack December 2024 Clop 2025 site:nissinfoods.com "Nissin Foods" ransomware January 2025 調査記録の確定 2026-10-04 19:22 JST · 解説出力の確認 2026-10-04 19:22 JST
照合した掲載情報のSHA-256
7d628290fb18cd9f47d9efb75921ff6d55e223c820d1c1101d4f33d93bda4860犯行グループの公開URL http://sant…f4ad.onion/…個別掲載先の到達確認 タイムアウト(HTTP応答コード未取得) 到達確認日時 2026-11-06 16:00 JST 確認方法 Tor経由・隔離ブラウザ 到達確認時の表示状態 不明(判定記録なし) 到達確認時の対象名 未確認(判定記録なし) 公開プレビュー 保存画像あり 保存URLのページプレビュー 縮小保存画像(拡大表示) · 取得日時: 2026-09-29 00:41 JST · 公開前の画像確認済み · ページ表示のみ・掲載内容未確認
保存画像の表示状態 不明(判定記録なし) 保存画像の対象名 表示を確認できず(白紙とは限りません) 記録上の掲載グループ clop 記録上の対象企業・組織 nissi##### 画像の読み取り・解釈(Luna) 作業中または準備中を示す簡素な画面とみられる。
GPT-6 Luna · 手動実行 · 公開済み保存画像のみ · 生成 2026-10-04 17:40 JST
画像の確認内容・解釈の限界 画像で確認できること ページ左上にロシア語で作業中である旨の短い文が表示され、その他の領域は空白。 この画像では、具体的な被害・取得データの主張は読み取れません。
この画像だけでは分からないこと 対象組織や投稿本文、漏えいの裏付けは確認できない。 別のAIによる画像照合 2026-10-04 17:41 JST
解釈元の保存画像のSHA-256 824fb7f974ae4d8ca35e2d0191ad1a05e576789bf42958540800bed381670313変更履歴 (2) 2026-09-20 11:43 JST 掲載情報の変更 2026-09-18 23:23 JST 初回観測
kuritaamerica.com 観測中 日系候補 掲載グループ threeam 掲載ドメイン kuritaamerica.com 外部データ初回取込日時 2026-09-18 23:23 JST 外部データ取込日時 2026-11-11 15:49 JST 掲載者が主張する日時 未記載 日本関連判定 掲載者の日本表記 登録企業IDとの照合 未照合 収集元 Ransomware Live 情報の出所 外部サービス経由 外部提供者の初回観測 2024-12-18 01:43 JST 推定攻撃・公開日 2024-11-29 09:00 JST メタデータ提供者 Ransomware Live 提供データの基準日時 未記録 追加情報 外部サービスが提供した掲載記録です。
企業の公式発表:この自動要約欄には未登録。別欄の公開情報調査をご覧ください。
要約の方式 ルールベース要約 入力メタデータの更新日時 2026-11-11 15:49 JST 要約の生成日時 2026-11-11 15:49 JST 公開レコードのSHA-256 493d85151a14ec6a3a9fb5914d06d2262bf30403eee8d4eaa09836fdb8fc83c2顧客向け詳細レビューについて(準備中) 公開情報の調査(Luna) 事件資料あり(この掲載との対応は未確認)
Kurita Americaは2024年11月29日に一部サーバーへの不正アクセスを検知し、データ暗号化を確認したと12月9日に公表。取引先・購入情報等が含まれるサーバーへのアクセス可能性を説明した。ThreeAM掲載主張との同一性や攻撃者帰属は公式告知にない。
GPT-6 Luna · 手動調査 · 公開Web資料 · 調査 2026-10-04 19:22 JST
資料の確認内容・調査の限界 公開資料による対象の確認:Kurita America Inc.は栗田工業の北米連結子会社で、米ミネソタ州に本社を置く。
参照資料と確認内容 未確認・調査の限界 発表は攻撃者名を示さず、ThreeAMの主張との関連を確認できない。 資料はアクセス可能性を示すが、全データが取得されたとは述べていない。 調査範囲・日時 site:kuritaamerica.com cybersecurity incident 2024 ransomware site:kuritaamerica.com cyberattack ransomware 2024 調査記録の確定 2026-10-04 19:22 JST · 解説出力の確認 2026-10-04 19:22 JST
照合した掲載情報のSHA-256
c2046a8fc7cb748d46b589eabffc0f455117f313efbbeda1330f06e1c391b76d犯行グループの公開URL 未保有 個別掲載先の到達確認 未確認 公開プレビュー なし(非公開の撮影結果とは別) ページプレビュー:未確認
変更履歴 (2) 2026-10-07 03:28 JST 掲載情報の変更 2026-09-18 23:23 JST 初回観測
tg777.pub 観測中 日系候補 掲載グループ dragonransomware 掲載ドメイン tg777.pub 外部データ初回取込日時 2026-09-18 23:23 JST 外部データ取込日時 2026-11-11 15:49 JST 掲載者が主張する日時 未記載 日本関連判定 掲載者の日本表記 登録企業IDとの照合 未照合 収集元 Ransomware Live 情報の出所 外部サービス経由 外部提供者の初回観測 2024-12-15 18:54 JST 推定攻撃・公開日 2024-12-12 23:49 JST メタデータ提供者 Ransomware Live 提供データの基準日時 未記録 追加情報 外部サービスが提供した掲載記録です。
企業の公式発表:この自動要約欄には未登録。別欄の公開情報調査をご覧ください。
要約の方式 ルールベース要約 入力メタデータの更新日時 2026-11-11 15:49 JST 要約の生成日時 2026-11-11 15:49 JST 公開レコードのSHA-256 9ce4253cbbe403000f8b647683da152b854409656ef6312e4f7c1cdbaef9d914顧客向け詳細レビューについて(準備中) 公開情報の調査(Luna) 掲載対象の特定に至らず
検索結果にTG777という賭博サイトの自己申告プロフィールが現れたが、信頼できる法人プロフィールやDragonRansomware侵害報道は確認できなかった。日本企業の記録として扱う根拠も見つからない。
GPT-6 Luna · 手動調査 · 公開Web資料 · 調査 2026-10-04 19:22 JST
資料の確認内容・調査の限界 公開資料による対象の確認:tg777.pubはフィリピン所在と称するオンライン賭博サイトのプロフィールが見つかったが、法的運営主体は特定できない。
未確認・調査の限界 運営法人とドメイン所有者は未特定。 攻撃主張および日本との関連を独立検証できない。 調査範囲・日時 tg777.pub ransomware company identity TG777 pub Dragon ransomware December 2024 調査記録の確定 2026-10-04 19:22 JST · 解説出力の確認 2026-10-04 19:22 JST
照合した掲載情報のSHA-256
f020c841d1623ae1907b3f056f01a3d5eda8baa0122c54b880f4ecf23e4a96df犯行グループの公開URL https://….me/…個別掲載先の到達確認 未確認 公開プレビュー なし(非公開の撮影結果とは別) ページプレビュー:未確認
変更履歴 (3) 2026-10-07 03:28 JST 掲載情報の変更 2026-09-20 11:43 JST 掲載情報の変更 2026-09-18 23:23 JST 初回観測
NSK Group ROTA 観測中 日系候補 掲載グループ lynx 掲載ドメイン nskgroup.com.tr 外部データ初回取込日時 2026-09-18 23:23 JST 外部データ取込日時 2026-11-11 15:49 JST 掲載者が主張する日時 未記載 日本関連判定 掲載者の日本表記 登録企業IDとの照合 未照合 収集元 Ransomware Live 情報の出所 外部サービス経由 外部提供者の初回観測 2024-12-11 21:45 JST 推定攻撃・公開日 2024-09-20 09:00 JST メタデータ提供者 Ransomware Live 提供データの基準日時 未記録 追加情報 外部サービスが提供した掲載記録です。
企業の公式発表:この自動要約欄には未登録。別欄の公開情報調査をご覧ください。
要約の方式 ルールベース要約 入力メタデータの更新日時 2026-11-11 15:49 JST 要約の生成日時 2026-11-11 15:49 JST 公開レコードのSHA-256 6056d8c682169b71f786387c8e3b78f069a3df12d5d1f377c197e349d2166d9d顧客向け詳細レビューについて(準備中) 公開情報の調査(Luna) 掲載対象の特定に至らず
トルコの公式サイトは、NSK Groupが複数企業を指す包括的呼称であり法的法人ではないことを明記し、Bursaの生産会社や各国販売法人を別に列挙する。Lynxの2024年9月主張がどの法人・拠点に向けられたか確認できず、グループ全体の侵害とは断定できない。
GPT-6 Luna · 手動調査 · 公開Web資料 · 調査 2026-10-04 19:22 JST
資料の確認内容・調査の限界 公開資料による対象の確認:公式サイトはNSK Groupを複数法人を束ねる呼称で、持株会社でも法的法人でもないと明記。ROTAは同グループのブランド。
参照資料と確認内容 未確認・調査の限界 掲載対象となるグループ内の特定法人・拠点が未解決。 同社側の侵害公表や独立報道は見つからなかった。 調査範囲・日時 site:nskgroup.com.tr Lynx ransomware 2024 NSK Group ROTA company legal entity Turkey 調査記録の確定 2026-10-04 19:22 JST · 解説出力の確認 2026-10-04 19:22 JST
照合した掲載情報のSHA-256
ed807f9280f657400d9bdd1eab95b666bef34c2af7a195c672c87a02aa02b01f犯行グループの公開URL http://lyn…log.net/…個別掲載先の到達確認 未確認 公開プレビュー なし(非公開の撮影結果とは別) ページプレビュー:未確認
変更履歴 (3) 2026-10-07 03:28 JST 掲載情報の変更 2026-09-20 11:43 JST 掲載情報の変更 2026-09-18 23:23 JST 初回観測
senseis.xmp.net 観測中 日系候補 掲載グループ funksec 掲載ドメイン senseis.xmp 外部データ初回取込日時 2026-09-18 23:23 JST 外部データ取込日時 2026-11-11 15:49 JST 掲載者が主張する日時 未記載 日本関連判定 掲載者の日本表記 登録企業IDとの照合 未照合 収集元 Ransomware Live 情報の出所 外部サービス経由 外部提供者の初回観測 2024-12-11 06:49 JST 推定攻撃・公開日 2024-12-11 06:49 JST メタデータ提供者 Ransomware Live 提供データの基準日時 未記録 追加情報 外部サービスが提供した掲載記録です。
企業の公式発表:この自動要約欄には未登録。別欄の公開情報調査をご覧ください。
要約の方式 ルールベース要約 入力メタデータの更新日時 2026-11-11 15:49 JST 要約の生成日時 2026-11-11 15:49 JST 公開レコードのSHA-256 975ddb2f13da3361d7efe8b61ff8e2a3ff4f09af8d57ec087e9bd01d2119cd90顧客向け詳細レビューについて(準備中) 公開情報の調査(Luna) 掲載主張の報告あり(事件の独立した裏付けは未確認)
2024年12月10日付の掲載主張を複数の公開侵害トラッカーで検索したが、運営者による事故告知や独立報道は見つからなかった。公開トラッカーは掲載名と攻撃者の主張を示すだけで、侵害を独立確認する証拠ではない。
GPT-6 Luna · 手動調査 · 公開Web資料 · 調査 2026-10-04 19:22 JST
資料の確認内容・調査の限界 公開資料による対象の確認:senseis.xmp.netは囲碁学習サイトSensei's Libraryで、FunkSecの掲載リストに記録された名義はサイトのドメインと一致する。
参照資料と確認内容 未確認・調査の限界 運営者の事故告知、漏えいの確認、侵害範囲を確認できなかった。 サイト掲載とFunkSec帰属はいずれも攻撃者側の未検証主張。 調査範囲・日時 "senseis.xmp.net" ransomware FunkSec site:senseis.xmp.net ransomware cyberattack Sensei's Library Funksec December 2024 breach 調査記録の確定 2026-10-04 19:22 JST · 解説出力の確認 2026-10-04 19:22 JST
照合した掲載情報のSHA-256
07c0b50eb432a644251cd67365c70fd3c38a8095d92e2cfe9ebc569644462fee犯行グループの公開URL http://7ixf…oyyd.onion/…個別掲載先の到達確認 確認処理失敗(HTTP応答コード未取得) 到達確認日時 2026-10-19 13:55 JST 確認方法 Tor経由・隔離ブラウザ 到達確認時の表示状態 不明(判定記録なし) 到達確認時の対象名 未確認(判定記録なし) 公開プレビュー なし(非公開の撮影結果とは別) ページプレビュー:ブラウザ処理に失敗
変更履歴 (3) 2026-10-07 03:28 JST 掲載情報の変更 2026-09-20 11:43 JST 掲載情報の変更 2026-09-18 23:23 JST 初回観測
ITO EN 観測中 日系候補 掲載グループ play 掲載ドメイン itoen.co.jp 外部データ初回取込日時 2026-09-18 23:23 JST 外部データ取込日時 2026-11-11 15:49 JST 掲載者が主張する日時 未記載 日本関連判定 掲載者の日本表記 登録企業IDとの照合 未照合 収集元 Ransomware Live 情報の出所 外部サービス経由 外部提供者の初回観測 2024-12-06 03:28 JST 推定攻撃・公開日 2024-11-22 09:00 JST メタデータ提供者 Ransomware Live 提供データの基準日時 未記録 追加情報 外部サービスが提供した掲載記録です。
企業の公式発表:この自動要約欄には未登録。別欄の公開情報調査をご覧ください。
要約の方式 ルールベース要約 入力メタデータの更新日時 2026-11-11 15:49 JST 要約の生成日時 2026-11-11 15:49 JST 公開レコードのSHA-256 c10d8874ffe6f6fbc007ed77de8ca09f7e46de3ff5988c06b9e1d65d45c8f77b顧客向け詳細レビューについて(準備中) 公開情報の調査(Luna) 事件資料あり(この掲載との対応は未確認)
伊藤園は2024年12月6日、北米子会社の一部サーバーで12月2日にランサムウェア被害を確認したと公表。ファイルサーバーは隔離・復旧し、情報流出は調査中とした。元記録の2024年11月22日Play記録は発生日より前で、同一事案との関係は未解決。
GPT-6 Luna · 手動調査 · 公開Web資料 · 調査 2026-10-04 19:22 JST
資料の確認内容・調査の限界 公開資料による対象の確認:伊藤園の公表対象はITO EN (North America) Inc.で、日本本社・他グループ会社全体とは限らない。
参照資料と確認内容 未確認・調査の限界 記録の11月22日と公式公表の12月2日で日付が異なる。 Playとの関連は公式発表で確認できない。 調査範囲・日時 site:itoen.co.jp 不正アクセス ランサムウェア 2024 ITO EN Play ransomware November 2024 調査記録の確定 2026-10-04 19:22 JST · 解説出力の確認 2026-10-04 19:22 JST
照合した掲載情報のSHA-256
1053e6c1297b3c1f0165bad216a81b7cfa0cfeb1bdb418cbd2028137f2985e4b犯行グループの公開URL 未保有 個別掲載先の到達確認 未確認 公開プレビュー なし(非公開の撮影結果とは別) ページプレビュー:未確認
変更履歴 (2) 2026-10-07 03:28 JST 掲載情報の変更 2026-09-18 23:23 JST 初回観測
ISEKI and CO.,LTD 観測中 日系候補 掲載グループ 8base 掲載ドメイン customers.https 外部データ初回取込日時 2026-09-18 23:23 JST 外部データ取込日時 2026-11-11 15:49 JST 掲載者が主張する日時 未記載 日本関連判定 掲載者の日本表記 登録企業IDとの照合 未照合 収集元 Ransomware Live 情報の出所 外部サービス経由 外部提供者の初回観測 2024-12-04 19:39 JST 推定攻撃・公開日 2024-11-26 09:00 JST メタデータ提供者 Ransomware Live 提供データの基準日時 未記録 追加情報 外部サービスが提供した掲載記録です。
企業の公式発表:この自動要約欄には未登録。別欄の公開情報調査をご覧ください。
要約の方式 ルールベース要約 入力メタデータの更新日時 2026-11-11 15:49 JST 要約の生成日時 2026-11-11 15:49 JST 公開レコードのSHA-256 001b2ab0749f64d652a5a4783d3bc06305372c30a07e4a10ed74e056c78d1d0d顧客向け詳細レビューについて(準備中) 公開情報の調査(Luna) 掲載主張の報告あり(事件の独立した裏付けは未確認)
8Baseは2024年11月26日頃に井関農機を掲載対象としたとする報道があるが、会社による親会社の被害確認は検索で見つからなかった。井関農機の公式発表は別個の子会社・ヰセキ北海道で12月5日に不正アクセス/ランサウェア被害があったと報告している。子会社事案を井関農機本体への8Base主張と同一視できない。
GPT-6 Luna · 手動調査 · 公開Web資料 · 調査 2026-10-04 19:22 JST
資料の確認内容・調査の限界 公開資料による対象の確認:ISEKIは井関農機株式会社(日本)。入力の「customers.https」は法人ドメインではなく、名寄せキーとして使わない。
参照資料と確認内容 2024年12月5日付 ヰセキ北海道のサーバーへの不正アクセスについて井関農機の公式資料は子会社ヰセキ北海道の一部サーバーへの不正アクセスとランサウェア被害を報告。
一次資料 · 発表 2024-12-05 · 検索結果の抜粋を確認
井関農機(ISEKI)へ8BASEが不正アクセスと情報窃取を主張8Baseが井関農機本体を対象と主張したと報じるが、未確定と明記。別段落では子会社ヰセキ北海道の公式発表を紹介。
掲載主張の集約・転載 · 発表 2024-12-06 · ページを確認
未確認・調査の限界 公式に確認された子会社・ヰセキ北海道の事件と8Baseによる親会社主張は別件であり、同一性は確認できない。 井関農機本体への掲載主張・侵害は独立確認されていない。 調査範囲・日時 ISEKI 8base November 2024 ransomware customers.https site:iseki.co.jp 2024 8base ransomware ISEKI 不正アクセス 調査記録の確定 2026-10-04 19:22 JST · 解説出力の確認 2026-10-04 19:22 JST
照合した掲載情報のSHA-256
fcb6c754dd83d3133811d16df9e30d6dc937167b584d73ad2875cb368222e866犯行グループの公開URL http://xfyc…aaqd.onion/…個別掲載先の到達確認 確認処理失敗(HTTP応答コード未取得) 到達確認日時 2026-10-31 14:58 JST 確認方法 Tor経由・隔離ブラウザ 到達確認時の表示状態 不明(判定記録なし) 到達確認時の対象名 未確認(判定記録なし) 公開プレビュー なし(非公開の撮影結果とは別) ページプレビュー:ブラウザ処理に失敗
変更履歴 (3) 2026-10-07 03:28 JST 掲載情報の変更 2026-09-20 11:43 JST 掲載情報の変更 2026-09-18 23:23 JST 初回観測
Rengo Packaging 観測中 日系候補 掲載グループ akira 掲載ドメイン rengopackaging.com 外部データ初回取込日時 2026-09-18 23:23 JST 外部データ取込日時 2026-11-11 15:49 JST 掲載者が主張する日時 未記載 日本関連判定 掲載者の日本表記 登録企業IDとの照合 未照合 収集元 Ransomware Live 情報の出所 外部サービス経由 外部提供者の初回観測 2024-11-29 22:01 JST 推定攻撃・公開日 2024-09-14 09:00 JST メタデータ提供者 Ransomware Live 提供データの基準日時 未記録 追加情報 外部サービスが提供した掲載記録です。
企業の公式発表:この自動要約欄には未登録。別欄の公開情報調査をご覧ください。
要約の方式 ルールベース要約 入力メタデータの更新日時 2026-11-11 15:49 JST 要約の生成日時 2026-11-11 15:49 JST 公開レコードのSHA-256 808424f16f324e1450b240bdbe3a17f411b7fc1bc17a6e9dde8b7982a59dc801顧客向け詳細レビューについて(準備中) 公開情報の調査(Luna) 掲載対象の特定に至らず
Akira掲載主張について検索したところ、2024年9月の掲載を記録する第三者トラッカーがあった。一方、米国企業の事故公表や独立報道は確認できない。レンゴーの日本事業に関するプロフィールは当該ドメイン法人を示さず、掲載主張を日本企業へ結び付けない。
GPT-6 Luna · 手動調査 · 公開Web資料 · 調査 2026-10-04 19:22 JST
資料の確認内容・調査の限界 公開資料による対象の確認:rengopackaging.comは米ハワイ州のRengo Packaging, Inc.の公式サイト。日本のレンゴー株式会社とは別組織で、ドメイン名だけからの同一視は誤り。
参照資料と確認内容 Contact Us | Rengo Packaging, Inc.公式連絡ページは所在地をハワイ州カポレイとしている。
一次資料 · 発表日不明 · 検索結果の抜粋を確認
Rengo Packaging Listed by Akira Ransomware Group集約ページはAkiraによる掲載を未検証主張と明記。
掲載主張の集約・転載 · 発表 2024-09-14 · 検索結果の抜粋を確認
未確認・調査の限界 米国法人と日本のレンゴーとの関係は確認できず、同一視できない。 掲載の侵害主張を法人の事故資料または独立報道で裏付けられなかった。 調査範囲・日時 site:rengopackaging.com cyber incident ransomware 2024 "Rengo Packaging" cyber attack 2024 Akira "Rengo Packaging" ransomware Akira 2024 調査記録の確定 2026-10-04 19:22 JST · 解説出力の確認 2026-10-04 19:22 JST
照合した掲載情報のSHA-256
9e6f3e77425e63af227789124694a353bcc4d65311884d69074f9c0def41692e犯行グループの公開URL 未保有 個別掲載先の到達確認 未確認 公開プレビュー なし(非公開の撮影結果とは別) ページプレビュー:未確認
変更履歴 (1) 2026-09-18 23:23 JST 初回観測
藤森工業株式会社 観測中 日系候補 掲載グループ argonauts 掲載ドメイン zacros.co.jp 外部データ初回取込日時 2026-09-18 23:23 JST 外部データ取込日時 2026-11-11 15:49 JST 掲載者が主張する日時 未記載 日本関連判定 掲載者の日本表記 登録企業IDとの照合 未照合 収集元 Ransomware Live 情報の出所 外部サービス経由 外部提供者の初回観測 2024-11-28 01:45 JST 推定攻撃・公開日 2024-10-10 06:30 JST メタデータ提供者 Ransomware Live 提供データの基準日時 未記録 追加情報 外部サービスが提供した掲載記録です。
企業の公式発表:この自動要約欄には未登録。別欄の公開情報調査をご覧ください。
要約の方式 ルールベース要約 入力メタデータの更新日時 2026-11-11 15:49 JST 要約の生成日時 2026-11-11 15:49 JST 公開レコードのSHA-256 f66a2ef73ef996d3695bfa95da7eb1088fe957f4e453abe842379dca78577910顧客向け詳細レビューについて(準備中) 公開情報の調査(Luna) 事件資料あり(この掲載との対応は未確認)
公式IR資料は2024年度にランサムウェアによる生産停止影響があったと記載。記録の2024年10月9日Argonauts 掲載と同一事件か、攻撃者名・情報流出を確認する公表は今回確認できない。
GPT-6 Luna · 手動調査 · 公開Web資料 · 調査 2026-10-04 19:22 JST
資料の確認内容・調査の限界 公開資料による対象の確認:ZACROSは藤森工業株式会社の現行ブランド。
参照資料と確認内容 未確認・調査の限界 掲載との同一性・具体的な発生日は確認できない。 攻撃者 攻撃者への帰属 や流出範囲は分からない。 調査範囲・日時 site:zacros.co.jp 不正アクセス ランサムウェア 調査記録の確定 2026-10-04 19:22 JST · 解説出力の確認 2026-10-04 19:22 JST
照合した掲載情報のSHA-256
3cd8a24f17eef2fe7ec6408230b2bd2d177544becce8e672553e43df3131cd41犯行グループの公開URL 未保有 個別掲載先の到達確認 未確認 公開プレビュー なし(非公開の撮影結果とは別) ページプレビュー:未確認
変更履歴 (2) 2026-10-07 03:28 JST 掲載情報の変更 2026-09-18 23:23 JST 初回観測
NKCE Japan 観測中 日系候補 掲載グループ safepay 掲載ドメイン nkce.jp 外部データ初回取込日時 2026-09-18 23:23 JST 外部データ取込日時 2026-11-11 15:49 JST 掲載者が主張する日時 未記載 日本関連判定 掲載者の日本表記 登録企業IDとの照合 未照合 収集元 Ransomware Live 情報の出所 外部サービス経由 外部提供者の初回観測 2024-11-20 07:19 JST 推定攻撃・公開日 2024-09-26 09:00 JST メタデータ提供者 Ransomware Live 提供データの基準日時 未記録 追加情報 外部サービスが提供した掲載記録です。
企業の公式発表:この自動要約欄には未登録。別欄の公開情報調査をご覧ください。
要約の方式 ルールベース要約 入力メタデータの更新日時 2026-11-11 15:49 JST 要約の生成日時 2026-11-11 15:49 JST 公開レコードのSHA-256 ab2d84683e5008e73afe6ab932c85371ed7a46d9b50226dc98e6eced33087d15顧客向け詳細レビューについて(準備中) 公開情報の調査(Luna) 掲載主張の報告あり(事件の独立した裏付けは未確認)
同社は2024年9月27日に管理サーバーが不正アクセスを受け、情報がランサウェアで暗号化されたと公表。後日の調査で一部個人情報を含む取引情報が攻撃者のリークサイトに掲載されたことを確認した。侵入経路はVPN機器と推定し、未更新のセキュリティ機器が一因と説明。SafePay名義の主張とこの公式事案の結び付きは確認できない。
GPT-6 Luna · 手動調査 · 公開Web資料 · 調査 2026-10-04 19:22 JST
資料の確認内容・調査の限界 公開資料による対象の確認:nkce.jpは日本海建設電気株式会社(秋田県)の公式サイト。入力のNKCE Japanは同社に対応する。
参照資料と確認内容 未確認・調査の限界 公式告知は攻撃者を特定しておらず、SafePayの主張との対応関係は確認できない。 調査範囲・日時 site:nkce.jp 不正アクセス ランサムウェア 2024 site:nkce.jp SafePay ransomware September 2024 調査記録の確定 2026-10-04 19:22 JST · 解説出力の確認 2026-10-04 19:22 JST
照合した掲載情報のSHA-256
1c08cb7af370b90edae9de1fc5228b5406ec59a3559daecd270853f85bfb7d1f犯行グループの公開URL 未保有 個別掲載先の到達確認 未確認 公開プレビュー なし(非公開の撮影結果とは別) ページプレビュー:未確認
変更履歴 (1) 2026-09-18 23:23 JST 初回観測
Burmeister &Wain Scandinavian Contractor 観測中 日系候補 掲載グループ akira 掲載ドメイン bwsc.com 外部データ初回取込日時 2026-09-18 23:23 JST 外部データ取込日時 2026-11-11 15:49 JST 掲載者が主張する日時 未記載 日本関連判定 掲載者の日本表記 登録企業IDとの照合 未照合 収集元 Ransomware Live 情報の出所 外部サービス経由 外部提供者の初回観測 2024-11-15 07:34 JST 推定攻撃・公開日 2023-07-30 09:00 JST メタデータ提供者 Ransomware Live 提供データの基準日時 未記録 追加情報 外部サービスが提供した掲載記録です。
企業の公式発表:この自動要約欄には未登録。別欄の公開情報調査をご覧ください。
要約の方式 ルールベース要約 入力メタデータの更新日時 2026-11-11 15:49 JST 要約の生成日時 2026-11-11 15:49 JST 公開レコードのSHA-256 57dc6e2f9da20725ecbce35c0be147f054785c01e503559c78634b4b06c74db2顧客向け詳細レビューについて(準備中) 公開情報の調査(Luna) 掲載主張の報告あり(事件の独立した裏付けは未確認)
Akiraによる2023年7月の掲載主張を調べたが、企業の事故告知や信頼できる独立報道は見つからなかった。公開攻撃トラッカーは同社名とドメインを掲載記録に含む。これは掲載主張の存在のみを示し、侵害の独立確認ではない。
GPT-6 Luna · 手動調査 · 公開Web資料 · 調査 2026-10-04 19:22 JST
Contact - BWSC · 一次資料 · ページを確認 Akira Ransomware · 掲載主張の集約・転載 · 検索結果の抜粋を確認 資料の確認内容・調査の限界 公開資料による対象の確認:bwsc.comはデンマークのBurmeister & Wain Scandinavian Contractor A/S公式サイトで、所在地をデンマークと明記する。
参照資料と確認内容 Contact - BWSC企業公式連絡ページはBWSCをデンマーク企業とし、本社所在地を示す。
一次資料 · 発表日不明 · ページを確認
Akira Ransomware第三者トラッカーはBWSCを2023年8月2日付Akira掲載先として列挙。
掲載主張の集約・転載 · 発表日不明 · 検索結果の抜粋を確認
未確認・調査の限界 企業の事故告知または独立した事件確認を確認できなかった。 トラッカー上の掲載は攻撃者主張の独立検証を意味しない。 調査範囲・日時 site:bwsc.com ransomware cyber attack 2023 BWSC BWSC.com data breach Akira July 2023 調査記録の確定 2026-10-04 19:22 JST · 解説出力の確認 2026-10-04 19:22 JST
照合した掲載情報のSHA-256
6752e8de58204dca8d08a5ad2228d559546982ec8f54466445dfddc0f30e9a42犯行グループの公開URL 未保有 個別掲載先の到達確認 未確認 公開プレビュー なし(非公開の撮影結果とは別) ページプレビュー:未確認
変更履歴 (2) 2026-10-07 03:28 JST 掲載情報の変更 2026-09-18 23:23 JST 初回観測
CSIKBS 観測中 日系候補 掲載グループ helldown 掲載ドメイン csikitchenandbath.com 外部データ初回取込日時 2026-09-18 23:23 JST 外部データ取込日時 2026-11-11 15:49 JST 掲載者が主張する日時 未記載 日本関連判定 掲載者の日本表記 登録企業IDとの照合 未照合 収集元 Ransomware Live 情報の出所 外部サービス経由 外部提供者の初回観測 2024-11-07 08:16 JST 推定攻撃・公開日 2024-11-07 08:16 JST メタデータ提供者 Ransomware Live 提供データの基準日時 未記録 追加情報 外部サービスが提供した掲載記録です。
企業の公式発表:この自動要約欄には未登録。別欄の公開情報調査をご覧ください。
要約の方式 ルールベース要約 入力メタデータの更新日時 2026-11-11 15:49 JST 要約の生成日時 2026-11-11 15:49 JST 公開レコードのSHA-256 717cdf5657fc2985cec03749efff73f5c785531e74e924abd1c33e0c2cea2024顧客向け詳細レビューについて(準備中) 公開情報の調査(Luna) 掲載対象の特定に至らず
今回の検索でHelldown 主張に関する当該組織の通知または独立報道を確認できなかった。社名略称・ドメインの同一性も解決しておらず、事件としては確認できない。
GPT-6 Luna · 手動調査 · 公開Web資料 · 調査 2026-10-04 19:22 JST
資料の確認内容・調査の限界 公開資料による対象の確認:CSIKBSはCSi Kitchen & Bath等の名称に結びつくが、記録の組織・ドメインとの対応未確認。
未確認・調査の限界 対象法人の法的名称・所在地は未確定。 侵害主張以外に裏付け資料なし。 調査範囲・日時 site:csikitchenandbath.com cyberattack Helldown 2024 CSIKBS Helldown ransomware November 2024 調査記録の確定 2026-10-04 19:22 JST · 解説出力の確認 2026-10-04 19:22 JST
照合した掲載情報のSHA-256
e1c9825e75648b92cdc3daebbe5652e82d8a7d0941a4a20fc9c4227732b96367犯行グループの公開URL http://onyx…i3yd.onion/…個別掲載先の到達確認 確認処理失敗(HTTP応答コード未取得) 到達確認日時 2026-11-05 16:01 JST 確認方法 Tor経由・隔離ブラウザ 到達確認時の表示状態 不明(判定記録なし) 到達確認時の対象名 未確認(判定記録なし) 公開プレビュー なし(非公開の撮影結果とは別) ページプレビュー:ブラウザ処理に失敗
変更履歴 (2) 2026-09-20 11:43 JST 掲載情報の変更 2026-09-18 23:23 JST 初回観測
tkg.com 観測中 日系候補 掲載グループ ransomhub 掲載ドメイン tkg.com 外部データ初回取込日時 2026-09-18 23:23 JST 外部データ取込日時 2026-11-11 15:49 JST 掲載者が主張する日時 未記載 日本関連判定 掲載者の日本表記 登録企業IDとの照合 未照合 収集元 Ransomware Live 情報の出所 外部サービス経由 外部提供者の初回観測 2024-10-22 20:35 JST 推定攻撃・公開日 2024-10-22 17:41 JST メタデータ提供者 Ransomware Live 提供データの基準日時 未記録 追加情報 外部サービスが提供した掲載記録です。
企業の公式発表:この自動要約欄には未登録。別欄の公開情報調査をご覧ください。
要約の方式 ルールベース要約 入力メタデータの更新日時 2026-11-11 15:49 JST 要約の生成日時 2026-11-11 15:49 JST 公開レコードのSHA-256 04b72ceed9800f3195c3176753a7e82c23a2fdc068ae9c4d0affb50c40815ae4顧客向け詳細レビューについて(準備中) 公開情報の調査(Luna) 掲載主張の報告あり(事件の独立した裏付けは未確認)
RansomHubによる2024年10月22日の攻撃主張を転載する投稿は見つかったが、侵害を裏付ける会社告知や独立報道は確認できなかった。公式サイトの利用規約はTKGをThe Karcher Group, Inc.と記載し、同サイトの事業はウェブ・マーケティング関連として説明されている。
GPT-6 Luna · 手動調査 · 公開Web資料 · 調査 2026-10-04 19:22 JST
資料の確認内容・調査の限界 公開資料による対象の確認:tkg.comは米オハイオ州を拠点とするThe Karcher Group(TKG)のサイト。日本企業を示す根拠はない。
参照資料と確認内容 Terms & Conditions of Use for The Karcher Group公式利用規約はTKGをThe Karcher Group, Inc.とし、TKG.comの事業を説明。
一次資料 · 発表日不明 · ページを確認
tkgcom – RansomHub claim repostRansomHubがtkg.comを標的として主張したという転載。独立検証ではない。
掲載主張の集約・転載 · 発表 2024-10-22 · 検索結果の抜粋を確認
未確認・調査の限界 会社または独立報道による侵害確認は見つからず、攻撃・漏えいの事実は未確認。 転載投稿の内容だけでは侵入やデータ取得を確認できない。 調査範囲・日時 site:tkg.com 会社概要 TKG Japan tkg.com RansomHub ransomware October 2024 site:tkg.com RansomHub ransomware 調査記録の確定 2026-10-04 19:22 JST · 解説出力の確認 2026-10-04 19:22 JST
照合した掲載情報のSHA-256
5355f0568a34eb6fa1da54dce853665391d7081061b90119350f7c2dc8fcc66c犯行グループの公開URL http://rans…w6qd.onion/…個別掲載先の到達確認 タイムアウト(HTTP応答コード未取得) 到達確認日時 2026-10-28 23:34 JST 確認方法 Tor経由・隔離ブラウザ 到達確認時の表示状態 不明(判定記録なし) 到達確認時の対象名 未確認(判定記録なし) 公開プレビュー なし(非公開の撮影結果とは別) ページプレビュー:タイムアウト
変更履歴 (3) 2026-10-07 03:28 JST 掲載情報の変更 2026-09-20 11:43 JST 掲載情報の変更 2026-09-18 23:23 JST 初回観測
yorozu-corp.co.jp 観測中 日系候補 掲載グループ ransomhub 掲載ドメイン yorozu-corp.co.jp 外部データ初回取込日時 2026-09-18 23:23 JST 外部データ取込日時 2026-11-11 15:49 JST 掲載者が主張する日時 未記載 日本関連判定 掲載者の日本表記 登録企業IDとの照合 未照合 収集元 Ransomware Live 情報の出所 外部サービス経由 外部提供者の初回観測 2024-10-21 22:44 JST 推定攻撃・公開日 2024-10-11 09:00 JST メタデータ提供者 Ransomware Live 提供データの基準日時 未記録 追加情報 外部サービスが提供した掲載記録です。
企業の公式発表:この自動要約欄には未登録。別欄の公開情報調査をご覧ください。
要約の方式 ルールベース要約 入力メタデータの更新日時 2026-11-11 15:49 JST 要約の生成日時 2026-11-11 15:49 JST 公開レコードのSHA-256 3b94d93ed98c997f7a6ff473e6993839286bff7bb329750b8d24d32bea41932f顧客向け詳細レビューについて(準備中) 公開情報の調査(Luna) 事件資料あり(この掲載との対応は未確認)
会社は2024年10月14日にランサムウェア感染を把握し、10月23日第2報で個人情報・秘密情報の一部が漏えいした可能性を公表した。RansomHubの掲載推定日10月11日と近接するが、公式資料は攻撃者名・掲載との因果関係を示していない。
GPT-6 Luna · 手動調査 · 公開Web資料 · 調査 2026-10-04 19:22 JST
資料の確認内容・調査の限界 公開資料による対象の確認:株式会社ヨロズは公式サイトで確認。2024年の対象発表は同社グループに関する。
参照資料と確認内容 未確認・調査の限界 公式資料はRansomHubへの帰属を確認していない。 公表は情報漏えいの可能性であり確定件数は示していない。 調査範囲・日時 site:yorozu-corp.co.jp ランサムウェア 2024 不正アクセス site:yorozu-corp.co.jp ランサムウェア 被害 2024 調査記録の確定 2026-10-04 19:22 JST · 解説出力の確認 2026-10-04 19:22 JST
照合した掲載情報のSHA-256
0d28dc9cf4383d34428b81cd68f93a0ca3de74b8bcf2799613eb804b1d442803犯行グループの公開URL http://rans…w6qd.onion/…個別掲載先の到達確認 確認処理失敗(HTTP応答コード未取得) 到達確認日時 2026-11-09 15:52 JST 確認方法 Tor経由・隔離ブラウザ 到達確認時の表示状態 不明(判定記録なし) 到達確認時の対象名 未確認(判定記録なし) 公開プレビュー なし(非公開の撮影結果とは別) ページプレビュー:ブラウザ処理に失敗
変更履歴 (2) 2026-09-20 11:43 JST 掲載情報の変更 2026-09-18 23:23 JST 初回観測
mh-mech.com 観測中 日系候補 掲載グループ ransomhub 掲載ドメイン mh-mech.com 外部データ初回取込日時 2026-09-18 23:23 JST 外部データ取込日時 2026-11-11 15:49 JST 掲載者が主張する日時 未記載 日本関連判定 掲載者の日本表記 登録企業IDとの照合 未照合 収集元 Ransomware Live 情報の出所 外部サービス経由 外部提供者の初回観測 2024-10-20 06:20 JST 推定攻撃・公開日 2024-10-14 09:00 JST メタデータ提供者 Ransomware Live 提供データの基準日時 未記録 追加情報 外部サービスが提供した掲載記録です。
企業の公式発表:この自動要約欄には未登録。別欄の公開情報調査をご覧ください。
要約の方式 ルールベース要約 入力メタデータの更新日時 2026-11-11 15:49 JST 要約の生成日時 2026-11-11 15:49 JST 公開レコードのSHA-256 138caa4c87d64693576c87f6f23344cab1c4b7fc556ce3b66322d5fee85b7307顧客向け詳細レビューについて(準備中) 公開情報の調査(Luna) 掲載対象の特定に至らず
2024年10月のRansomHub 主張に関し、会社・規制機関の通知や独立報道を確認できなかった。類似社名との混同を避け、掲載の主張を侵害事実として扱わない。
GPT-6 Luna · 手動調査 · 公開Web資料 · 調査 2026-10-04 19:22 JST
資料の確認内容・調査の限界 公開資料による対象の確認:mh-mech.comの運営組織を信頼できる公式プロフィールで特定できず。
未確認・調査の限界 運営法人の同定が未解決。 侵害・窃取を裏付ける独立資料なし。 調査範囲・日時 site:mh-mech.com company profile MH Mech mh-mech.com ransomware October 2024 RansomHub 調査記録の確定 2026-10-04 19:22 JST · 解説出力の確認 2026-10-04 19:22 JST
照合した掲載情報のSHA-256
0fcd769057129ae84ad712a573926bbc9b8a5967a387d32f880f1b0f782d6431犯行グループの公開URL http://rans…w6qd.onion/…個別掲載先の到達確認 確認処理失敗(HTTP応答コード未取得) 到達確認日時 2026-11-08 15:20 JST 確認方法 Tor経由・隔離ブラウザ 到達確認時の表示状態 不明(判定記録なし) 到達確認時の対象名 未確認(判定記録なし) 公開プレビュー なし(非公開の撮影結果とは別) ページプレビュー:ブラウザ処理に失敗
変更履歴 (2) 2026-09-20 11:43 JST 掲載情報の変更 2026-09-18 23:23 JST 初回観測
Microworks 観測中 日系候補 掲載グループ rhysida 掲載ドメイン microworks.com 外部データ初回取込日時 2026-09-18 23:23 JST 外部データ取込日時 2026-11-11 15:49 JST 掲載者が主張する日時 未記載 日本関連判定 掲載者の日本表記 登録企業IDとの照合 未照合 収集元 Ransomware Live 情報の出所 外部サービス経由 外部提供者の初回観測 2024-10-15 21:26 JST 推定攻撃・公開日 2024-10-15 21:26 JST メタデータ提供者 Ransomware Live 提供データの基準日時 未記録 追加情報 外部サービスが提供した掲載記録です。
企業の公式発表:この自動要約欄には未登録。別欄の公開情報調査をご覧ください。
要約の方式 ルールベース要約 入力メタデータの更新日時 2026-11-11 15:49 JST 要約の生成日時 2026-11-11 15:49 JST 公開レコードのSHA-256 05a3f622f381cd52e732a429f47e016d545dffa8e50d348b6ef20bd43b4d23d1顧客向け詳細レビューについて(準備中) 公開情報の調査(Luna) 組織情報の資料あり
公式情報はMicroworksを飲食店向けPOS・注文管理システム提供会社として特定する。Rhysida主張に関する転載は検索で見つかったが、会社告知や独立した事件報道は確認できず、公式サイトと掲載主張の同一性や侵害は未確認。
GPT-6 Luna · 手動調査 · 公開Web資料 · 調査 2026-10-04 19:22 JST
資料の確認内容・調査の限界 公開資料による対象の確認:microworks.comは米国のMicroworks POS Solutions, Inc.(ニューヨーク州ウェブスター)の公式サイト。
参照資料と確認内容 未確認・調査の限界 Rhysida主張の転載だけでは侵害やデータ持ち出しを独立確認できない。 掲載情報が公式サイトのMicroworks POS Solutions, Inc.を指すか、公式確認はない。 調査範囲・日時 site:microworks.com Rhysida ransomware Microworks Microworks Rhysida ransomware site:microworks.com company overview Microworks 調査記録の確定 2026-10-04 19:22 JST · 解説出力の確認 2026-10-04 19:22 JST
照合した掲載情報のSHA-256
44b757cdd53d9affed73d288a7ab718d7028f73934f142a1f472709d46881cc4犯行グループの公開URL 未保有 個別掲載先の到達確認 未確認 公開プレビュー なし(非公開の撮影結果とは別) ページプレビュー:未確認
変更履歴 (1) 2026-09-18 23:23 JST 初回観測
saizeriya.co.jp 観測中 日系候補 掲載グループ ransomhub 掲載ドメイン saizeriya.co.jp 外部データ初回取込日時 2026-09-18 23:23 JST 外部データ取込日時 2026-11-11 15:49 JST 掲載者が主張する日時 未記載 日本関連判定 掲載者の日本表記 登録企業IDとの照合 未照合 収集元 Ransomware Live 情報の出所 外部サービス経由 外部提供者の初回観測 2024-10-13 07:10 JST 推定攻撃・公開日 2024-10-13 05:32 JST メタデータ提供者 Ransomware Live 提供データの基準日時 未記録 追加情報 外部サービスが提供した掲載記録です。
企業の公式発表:この自動要約欄には未登録。別欄の公開情報調査をご覧ください。
要約の方式 ルールベース要約 入力メタデータの更新日時 2026-11-11 15:49 JST 要約の生成日時 2026-11-11 15:49 JST 公開レコードのSHA-256 87d0e4acab319f8c1a2cb97d993ead9626c97ff08a35b9950ba56a1b6dac81ff顧客向け詳細レビューについて(準備中) 公開情報の調査(Luna) 事件資料あり(この掲載との対応は未確認)
サイゼリヤは2024年10月5日以降に一部システム障害が起き、第三者のランサムウェア攻撃と情報の一部漏えいを10月13日に確認したと公表。10月16日の告知と12月の続報がある。RansomHub掲載日との関連や特定攻撃者は公式資料に記載されない。
GPT-6 Luna · 手動調査 · 公開Web資料 · 調査 2026-10-04 19:22 JST
資料の確認内容・調査の限界 公開資料による対象の確認:株式会社サイゼリヤは公式サイト上でレストラン事業者として確認。
参照資料と確認内容 未確認・調査の限界 公式資料はRansomHubとの因果関係を確認していない。 漏えい範囲は調査中としており、全保有情報を意味しない。 調査範囲・日時 site:saizeriya.co.jp ランサムウェア 不正アクセス 2024 site:saizeriya.co.jp ransomware cyber attack 2024 調査記録の確定 2026-10-04 19:22 JST · 解説出力の確認 2026-10-04 19:22 JST
照合した掲載情報のSHA-256
95f99caba433b386ad04200f84c35ec23825b74c35306e77057e1ca7b8ecb740犯行グループの公開URL http://rans…w6qd.onion/…個別掲載先の到達確認 確認処理失敗(HTTP応答コード未取得) 到達確認日時 2026-11-04 15:43 JST 確認方法 Tor経由・隔離ブラウザ 到達確認時の表示状態 不明(判定記録なし) 到達確認時の対象名 未確認(判定記録なし) 公開プレビュー なし(非公開の撮影結果とは別) ページプレビュー:ブラウザ処理に失敗
変更履歴 (3) 2026-10-07 03:28 JST 掲載情報の変更 2026-09-20 11:43 JST 掲載情報の変更 2026-09-18 23:23 JST 初回観測
Casio Computer Co., Ltd 観測中 日系候補 掲載グループ underground 掲載ドメイン casio.co.jp 外部データ初回取込日時 2026-09-18 23:23 JST 外部データ取込日時 2026-11-11 15:49 JST 掲載者が主張する日時 未記載 日本関連判定 掲載者の日本表記 登録企業IDとの照合 未照合 収集元 Ransomware Live 情報の出所 外部サービス経由 外部提供者の初回観測 2024-10-10 16:38 JST 推定攻撃・公開日 2024-10-09 18:06 JST メタデータ提供者 Ransomware Live 提供データの基準日時 未記録 追加情報 外部サービスが提供した掲載記録です。
企業の公式発表:この自動要約欄には未登録。別欄の公開情報調査をご覧ください。
要約の方式 ルールベース要約 入力メタデータの更新日時 2026-11-11 15:49 JST 要約の生成日時 2026-11-11 15:49 JST 公開レコードのSHA-256 995bccd8ed06bcafec476857cf10b21ac73e6dff1597ae54c75597c095e3305d顧客向け詳細レビューについて(準備中) 公開情報の調査(Luna) 事件資料あり(この掲載との対応は未確認)
カシオは2024年10月5日にネットワークへの不正アクセスがあり、10月11日にはランサムウェア被害と個人情報等の漏えい可能性を公表。2025年1月の調査報告は一部情報の流出を確認した。元記録の10月9日Underground 主張と同一性・攻撃者は公式資料で確認できない。
GPT-6 Luna · 手動調査 · 公開Web資料 · 調査 2026-10-04 19:22 JST
資料の確認内容・調査の限界 公開資料による対象の確認:記録のCASIOはカシオ計算機株式会社。公式発表の2024年10月事案と日付を比較する必要がある。
参照資料と確認内容 未確認・調査の限界 Undergroundとの関係はカシオが公表していない。 公式の侵入日は10月5日で、元記録の推定日と一致しない。 調査範囲・日時 site:world.casio.com 2024 ransomware incident October 2024 調査記録の確定 2026-10-04 19:22 JST · 解説出力の確認 2026-10-04 19:22 JST
照合した掲載情報のSHA-256
8915327752ad893145c6730a61f95248465958cd584cf721a13ee035ba618c25犯行グループの公開URL http://47gl…vmqd.onion/…個別掲載先の到達確認 タイムアウト(HTTP応答コード未取得) 到達確認日時 2026-10-18 13:48 JST 確認方法 Tor経由・隔離ブラウザ 到達確認時の表示状態 不明(判定記録なし) 到達確認時の対象名 未確認(判定記録なし) 公開プレビュー 保存画像あり 掲載ページの保存画像 縮小保存画像(拡大表示) · 取得日時: 2026-09-28 22:56 JST · 公開前の画像確認済み
保存画像の表示状態 不明(判定記録なし) 保存画像の対象名 未確認(判定記録なし) 掲載グループ underground 対象企業・組織 Casio Computer Co., Ltd 画像の読み取り・解釈(Luna) ページは複数の機密性の高いカテゴリを掲げている。表示は掲載者の主張であり、個々の文書や記録値は画像に示されていない。
GPT-6 Luna · 手動実行 · 公開済み保存画像のみ · 生成 2026-09-28 23:19 JST
画像の確認内容・解釈の限界 画像で確認できること 企業名と、画面上の日付・データ容量の表示がある。 説明欄には機密文書、法務文書、従業員情報などのカテゴリが列挙されている。 掲載者の主張 掲載ページはデータ容量を約204.9 GBと表示している。 掲載文は列挙した種類の文書が含まれると主張している。 この画像だけでは分からないこと 容量・掲載日の意味・データの出所は画像から検証できない。 カテゴリ表示だけでは実データの存在や帰属を確認できない。 別のAIによる画像照合 2026-09-28 23:24 JST
解釈元の保存画像のSHA-256 0ebcf16923034d7bd0d59ca002bde5960df92b7e7f0986c2daa29e04b19eb3e6変更履歴 (3) 2026-10-07 03:28 JST 掲載情報の変更 2026-09-20 11:43 JST 掲載情報の変更 2026-09-18 23:23 JST 初回観測
BELL DATA, Inc 観測中 日系候補 掲載グループ medusa 掲載ドメイン belldata.com 外部データ初回取込日時 2026-09-18 23:23 JST 外部データ取込日時 2026-11-11 15:49 JST 掲載者が主張する日時 未記載 日本関連判定 掲載者の日本表記 登録企業IDとの照合 未照合 収集元 Ransomware Live 情報の出所 外部サービス経由 外部提供者の初回観測 2024-10-01 03:48 JST 推定攻撃・公開日 2024-09-30 18:54 JST メタデータ提供者 Ransomware Live 提供データの基準日時 未記録 追加情報 外部サービスが提供した掲載記録です。
企業の公式発表:この自動要約欄には未登録。別欄の公開情報調査をご覧ください。
要約の方式 ルールベース要約 入力メタデータの更新日時 2026-11-11 15:49 JST 要約の生成日時 2026-11-11 15:49 JST 公開レコードのSHA-256 dbb2a85faff39934ed1bc2c3fa7b72cca8e6e75821eaf799c0f6aa501c061159顧客向け詳細レビューについて(準備中) 公開情報の調査(Luna) 事件資料あり(この掲載との対応は未確認)
同社は2024年9月19日に社内システムがランサウェア攻撃を受けたと公表し、後の調査で情報47,359件について第三者閲覧の可能性を確認。一部情報のリークサイト掲載も報告したが、現時点で二次被害の報告はないとしている。入力のMedusa主張日は9月30日だが、同社告知は攻撃者を特定しておらず、同一事件との対応は確定できない。
GPT-6 Luna · 手動調査 · 公開Web資料 · 調査 2026-10-04 19:22 JST
資料の確認内容・調査の限界 公開資料による対象の確認:belldata.comは日本のベル・データ株式会社の公式サイトで、入力法人名と一致する。
参照資料と確認内容 未確認・調査の限界 公式告知は攻撃者を特定しておらず、Medusa主張との一致は確認できない。 入力の推定日9月30日と会社公表の発生日9月19日は異なる。 調査範囲・日時 BELL DATA Medusa ransomware 2024 site:belldata.com/news/topics/240926.html site:belldata.com ランサムウェア攻撃 BELL DATA 調査記録の確定 2026-10-04 19:22 JST · 解説出力の確認 2026-10-04 19:22 JST
照合した掲載情報のSHA-256
90d8bf94a299d9c411829854540d099c696a55fdd5984ad6d7634a6af40eb94f犯行グループの公開URL 未保有 個別掲載先の到達確認 未確認 公開プレビュー なし(非公開の撮影結果とは別) ページプレビュー:未確認
変更履歴 (1) 2026-09-18 23:23 JST 初回観測
www.tokiwa-group.co.jp 観測中 日系候補 掲載グループ ransomhub 掲載ドメイン tokiwa-group.co.jp 外部データ初回取込日時 2026-09-18 23:23 JST 外部データ取込日時 2026-11-11 15:49 JST 掲載者が主張する日時 未記載 日本関連判定 掲載者の日本表記 登録企業IDとの照合 未照合 収集元 Ransomware Live 情報の出所 外部サービス経由 外部提供者の初回観測 2024-09-27 09:17 JST 推定攻撃・公開日 2024-08-30 09:00 JST メタデータ提供者 Ransomware Live 提供データの基準日時 未記録 追加情報 外部サービスが提供した掲載記録です。
企業の公式発表:この自動要約欄には未登録。別欄の公開情報調査をご覧ください。
要約の方式 ルールベース要約 入力メタデータの更新日時 2026-11-11 15:49 JST 要約の生成日時 2026-11-11 15:49 JST 公開レコードのSHA-256 cd3716212f8485ccb71295520573e50b106d092ca333de5888c6881c3d3675e3顧客向け詳細レビューについて(準備中) 公開情報の調査(Luna) 掲載対象の特定に至らず
2024年8月30日付RansomHub掲載とドメイン名を含む日本語検索を行ったが、公式事故告知・確かな法人プロフィール・独立報道を確認できなかった。名称類似の他社や別ドメイン情報で補完するのは避け、運営主体と事件を未解決とする。
GPT-6 Luna · 手動調査 · 公開Web資料 · 調査 2026-10-04 19:22 JST
資料の確認内容・調査の限界 公開資料による対象の確認:記録のtokiwa-group.co.jpの法人を、検索結果から公式会社概要に結び付けられなかった。類似名の常盤グループが複数ある。
未確認・調査の限界 claimed_ドメインの運営法人を一次資料で特定できなかった。 対象事件の公式発表または独立裏付けを確認できなかった。 調査範囲・日時 site:tokiwa-group.co.jp ランサムウェア 不正アクセス 2024 tokiwa-group.co.jp ransomware 2024 調査記録の確定 2026-10-04 19:22 JST · 解説出力の確認 2026-10-04 19:22 JST
照合した掲載情報のSHA-256
714228f9061d03319d3d8c3c76150f5c2300b6bc82b06e305d5e598915d2d305犯行グループの公開URL http://rans…w6qd.onion/…個別掲載先の到達確認 確認処理失敗(HTTP応答コード未取得) 到達確認日時 2026-11-01 15:23 JST 確認方法 Tor経由・隔離ブラウザ 到達確認時の表示状態 不明(判定記録なし) 到達確認時の対象名 未確認(判定記録なし) 公開プレビュー なし(非公開の撮影結果とは別) ページプレビュー:ブラウザ処理に失敗
変更履歴 (3) 2026-10-07 03:28 JST 掲載情報の変更 2026-09-20 11:43 JST 掲載情報の変更 2026-09-18 23:23 JST 初回観測
www.naniwa-pump.co.jp 観測中 日系候補 掲載グループ ransomhub 掲載ドメイン naniwa-pump.co.jp 外部データ初回取込日時 2026-09-18 23:23 JST 外部データ取込日時 2026-11-11 15:49 JST 掲載者が主張する日時 未記載 日本関連判定 掲載者の日本表記 登録企業IDとの照合 未照合 収集元 Ransomware Live 情報の出所 外部サービス経由 外部提供者の初回観測 2024-09-27 09:09 JST 推定攻撃・公開日 2024-09-11 09:00 JST メタデータ提供者 Ransomware Live 提供データの基準日時 未記録 追加情報 外部サービスが提供した掲載記録です。
企業の公式発表:この自動要約欄には未登録。別欄の公開情報調査をご覧ください。
要約の方式 ルールベース要約 入力メタデータの更新日時 2026-11-11 15:49 JST 要約の生成日時 2026-11-11 15:49 JST 公開レコードのSHA-256 8c8b7cc57d25c6c1ad980e1863dd1558fafddab12148de21dad897b3fee7b677顧客向け詳細レビューについて(準備中) 公開情報の調査(Luna) 掲載主張の報告あり(事件の独立した裏付けは未確認)
公式プロフィールで会社と事業を同定したが、RansomHub 主張を裏付ける企業発表や独立報道は検索で確認できなかった。
GPT-6 Luna · 手動調査 · 公開Web資料 · 調査 2026-10-04 19:22 JST
資料の確認内容・調査の限界 公開資料による対象の確認:浪速ポンプ製作所は大阪の船舶用・産業用ポンプメーカー。
参照資料と確認内容 未確認・調査の限界 2024年9月掲載と公式資料を結び付ける証拠なし。 攻撃・データ流出は未確認。 調査範囲・日時 site:naniwa-pump.co.jp ランサムウェア 不正アクセス site:naniwa-pump.co.jp company profile Naniwa Pump 調査記録の確定 2026-10-04 19:22 JST · 解説出力の確認 2026-10-04 19:22 JST
照合した掲載情報のSHA-256
95f48f98177f2283d15953e081107f2e90cd2a8a0548334b4a9974d0c14486bc犯行グループの公開URL http://rans…w6qd.onion/…個別掲載先の到達確認 確認処理失敗(HTTP応答コード未取得) 到達確認日時 2026-10-28 14:57 JST 確認方法 Tor経由・隔離ブラウザ 到達確認時の表示状態 不明(判定記録なし) 到達確認時の対象名 未確認(判定記録なし) 公開プレビュー なし(非公開の撮影結果とは別) ページプレビュー:ブラウザ処理に失敗
変更履歴 (3) 2026-10-07 03:28 JST 掲載情報の変更 2026-09-20 11:43 JST 掲載情報の変更 2026-09-18 23:23 JST 初回観測
ecbawm.com 観測中 日系候補 掲載グループ abyss 掲載ドメイン ecbawm.com 外部データ初回取込日時 2026-09-18 23:23 JST 外部データ取込日時 2026-11-11 15:49 JST 掲載者が主張する日時 未記載 日本関連判定 掲載者の日本表記 登録企業IDとの照合 未照合 収集元 Ransomware Live 情報の出所 外部サービス経由 外部提供者の初回観測 2024-09-14 14:59 JST 推定攻撃・公開日 2024-09-14 14:59 JST メタデータ提供者 Ransomware Live 提供データの基準日時 未記録 追加情報 外部サービスが提供した掲載記録です。
企業の公式発表:この自動要約欄には未登録。別欄の公開情報調査をご覧ください。
要約の方式 ルールベース要約 入力メタデータの更新日時 2026-11-11 15:49 JST 要約の生成日時 2026-11-11 15:49 JST 公開レコードのSHA-256 e07df87c6fa97f44d5b3f0de2bc24e9a8c311db8cdccfbe6aaca5d0d449c0c7d顧客向け詳細レビューについて(準備中) 公開情報の調査(Luna) 掲載主張の報告あり(事件の独立した裏付けは未確認)
公式サイトは同事務所をニューヨークを拠点とする民事権・商事等の訴訟法律事務所と特定する。Abyssが2024年9月に同ドメインを主張対象とした転載は確認できたが、事務所告知や独立報道による侵害確認は見つからなかった。
GPT-6 Luna · 手動調査 · 公開Web資料 · 調査 2026-10-04 19:22 JST
資料の確認内容・調査の限界 公開資料による対象の確認:ecbawm.comはニューヨークの法律事務所Emery Celli Brinckerhoff Abady Ward & Maazel LLPの公式サイト。
参照資料と確認内容 Emery Celli Brinckerhoff Abady Ward & Maazel LLP公式サイトは法律事務所名、ニューヨーク等の所在地、業務分野を記載。
一次資料 · 発表日不明 · ページを確認
ecbawmcom – Abyss claim repostAbyssがecbawm.comを標的と主張したとする転載であり、独立確認ではない。
掲載主張の集約・転載 · 発表 2024-09-14 · 検索結果の抜粋を確認
未確認・調査の限界 法律事務所による侵害公表や独立した事件報道は確認できなかった。 Abyssの主張は侵害・情報取得の確認を意味しない。 調査範囲・日時 site:ecbawm.com Abyss ransomware 2024 ecbawm.com Abyss ransomware site:ecbawm.com Emery Celli firm about 調査記録の確定 2026-10-04 19:22 JST · 解説出力の確認 2026-10-04 19:22 JST
照合した掲載情報のSHA-256
f60bf6a6e480a956cc4ff343f7ac86813af47247015e1a85d507b537c5fc886b犯行グループの公開URL 未保有 個別掲載先の到達確認 未確認 公開プレビュー なし(非公開の撮影結果とは別) ページプレビュー:未確認
変更履歴 (2) 2026-10-07 03:28 JST 掲載情報の変更 2026-09-18 23:23 JST 初回観測
Kadokawa Co Jp 観測中 日系候補 掲載グループ blacksuit 掲載ドメイン kadokawa.co.jp 外部データ初回取込日時 2026-09-18 23:23 JST 外部データ取込日時 2026-11-11 15:49 JST 掲載者が主張する日時 未記載 日本関連判定 掲載者の日本表記 登録企業IDとの照合 未照合 収集元 Ransomware Live 情報の出所 外部サービス経由 外部提供者の初回観測 2024-09-10 19:58 JST 推定攻撃・公開日 2024-09-10 19:58 JST メタデータ提供者 Ransomware Live 提供データの基準日時 未記録 追加情報 外部サービスが提供した掲載記録です。
企業の公式発表:この自動要約欄には未登録。別欄の公開情報調査をご覧ください。
要約の方式 ルールベース要約 入力メタデータの更新日時 2026-11-11 15:49 JST 要約の生成日時 2026-11-11 15:49 JST 公開レコードのSHA-256 ef24d208bf83a2e29e8aa3a97fe5e4bb21061c63dfb8d81f9289bf85a7c72dfd顧客向け詳細レビューについて(準備中) 公開情報の調査(Luna) 事件資料あり(この掲載との対応は未確認)
公式発表は6月8日にグループデータセンター内サーバーへの攻撃が発覚し、ランサムウェアを含む大規模攻撃と情報漏えいを後続報で公表。BlackSuitの掲載主張は推定日6月27日と9月10日の複数レコードに分かれるが、公式発表は攻撃者を認定せず、各レコードとの一対一対応も確認できない。
GPT-6 Luna · 手動調査 · 公開Web資料 · 調査 2026-10-04 19:22 JST
資料の確認内容・調査の限界 公開資料による対象の確認:株式会社KADOKAWAとグループ会社ドワンゴの2024年6月事案について、グループ公式公表を確認。
参照資料と確認内容 System Failure公式時系列に6月8日発覚と複数回の漏えい・復旧発表を掲載。
一次資料 · 発表日不明 · 検索結果の抜粋を確認
Notice Concerning Information Leakage Caused by Ransomware Attack公式資料は攻撃の経緯、情報漏えい、対応状況を説明。
一次資料 · 発表 2024-08-14 · 検索結果の抜粋を確認
未確認・調査の限界 公式資料はBlackSuitを攻撃者と認定していない。 異なる推定掲載日を同一の個別掲載と照合できない。 調査範囲・日時 site:group.kadokawa.co.jp サイバー攻撃 2024 情報漏洩 site:kadokawa.co.jp ransomware cyberattack 2024 BlackSuit 調査記録の確定 2026-10-04 19:22 JST · 解説出力の確認 2026-10-04 19:22 JST
照合した掲載情報のSHA-256
1a10f065038cff9ad132750a62257add90e08057fe82b8a8237554058848d3ee犯行グループの公開URL 未保有 個別掲載先の到達確認 未確認 公開プレビュー なし(非公開の撮影結果とは別) ページプレビュー:未確認
変更履歴 (1) 2026-09-18 23:23 JST 初回観測
株式会社ミヤキ 観測中 日系候補 掲載グループ cicada3301 掲載ドメイン kashima-coat.com 外部データ初回取込日時 2026-09-18 23:23 JST 外部データ取込日時 2026-11-11 15:49 JST 掲載者が主張する日時 未記載 日本関連判定 掲載者の日本表記 登録企業IDとの照合 未照合 収集元 Ransomware Live 情報の出所 外部サービス経由 外部提供者の初回観測 2024-09-09 14:45 JST 推定攻撃・公開日 2024-09-06 09:00 JST メタデータ提供者 Ransomware Live 提供データの基準日時 未記録 追加情報 外部サービスが提供した掲載記録です。
企業の公式発表:この自動要約欄には未登録。別欄の公開情報調査をご覧ください。
要約の方式 ルールベース要約 入力メタデータの更新日時 2026-11-11 15:49 JST 要約の生成日時 2026-11-11 15:49 JST 公開レコードのSHA-256 761ced3c0beae74a234a8fa3d86655549d7ad06a2d4fe71257810193e7b24307顧客向け詳細レビューについて(準備中) 公開情報の調査(Luna) 掲載対象の特定に至らず
公式企業情報はカシマコートを株式会社ミヤキの表面処理事業として示す。一方、2024年9月のCicada3301主張を裏付ける会社通知や独立報道は見つからず、主張と対象の同一性も不確か。
GPT-6 Luna · 手動調査 · 公開Web資料 · 調査 2026-10-04 19:22 JST
会社案内 | 株式会社ミヤキ · 一次資料 · ページを確認 資料の確認内容・調査の限界 公開資料による対象の確認:記録ドメイン kashima-coat.comは株式会社ミヤキの「カシマコート」事業サイト。Cicada 主張との対応不明。
参照資料と確認内容 会社案内 | 株式会社ミヤキカシマコートを展開する株式会社ミヤキの会社案内。
一次資料 · 発表日不明 · ページを確認
未確認・調査の限界 Cicada3301 主張の対象と株式会社ミヤキの同一性は未確認。 侵害を裏付ける独立資料なし。 調査範囲・日時 site:kashima-coat.com Miyaki company profile Cicada3301 MIYAKI September 2024 ransomware 調査記録の確定 2026-10-04 19:22 JST · 解説出力の確認 2026-10-04 19:22 JST
照合した掲載情報のSHA-256
4e249ad4142625d623af600c3e38629a771d50b3f70e8b966ac90b5e3deba49c犯行グループの公開URL http://cica…ztqd.onion/…個別掲載先の到達確認 タイムアウト(HTTP応答コード未取得) 到達確認日時 2026-10-19 13:56 JST 確認方法 Tor経由・隔離ブラウザ 到達確認時の表示状態 不明(判定記録なし) 到達確認時の対象名 未確認(判定記録なし) 公開プレビュー なし(非公開の撮影結果とは別) ページプレビュー:タイムアウト
変更履歴 (3) 2026-10-07 03:28 JST 掲載情報の変更 2026-09-20 11:43 JST 掲載情報の変更 2026-09-18 23:23 JST 初回観測
www.sanyo-bussan.co.jp 観測中 日系候補 掲載グループ ransomhub 掲載ドメイン sanyo-bussan.co.jp 外部データ初回取込日時 2026-09-18 23:23 JST 外部データ取込日時 2026-11-11 15:49 JST 掲載者が主張する日時 未記載 日本関連判定 掲載者の日本表記 登録企業IDとの照合 未照合 収集元 Ransomware Live 情報の出所 外部サービス経由 外部提供者の初回観測 2024-09-03 05:59 JST 推定攻撃・公開日 2024-08-20 09:00 JST メタデータ提供者 Ransomware Live 提供データの基準日時 未記録 追加情報 外部サービスが提供した掲載記録です。
企業の公式発表:この自動要約欄には未登録。別欄の公開情報調査をご覧ください。
要約の方式 ルールベース要約 入力メタデータの更新日時 2026-11-11 15:49 JST 要約の生成日時 2026-11-11 15:49 JST 公開レコードのSHA-256 6da4d38d9b8ba0bd44f283d133f3e1e4e39ac28908aa215b4c0c586b580bc4fa顧客向け詳細レビューについて(準備中) 公開情報の調査(Luna) 掲載対象の特定に至らず
RansomHubによる2024年8月の主張を転載する記録を確認した。一方、検索で見つかったSanyo Bussan公式プロフィールはホテル備品・化粧品等を扱う愛媛県伊予市の企業だが、掲載対象の.co.jpドメインと同一法人かを示す情報は得られなかった。会社告知や独立報道も確認できず、別法人への帰属を推定しない。
GPT-6 Luna · 手動調査 · 公開Web資料 · 調査 2026-10-04 19:22 JST
資料の確認内容・調査の限界 公開資料による対象の確認:入力ドメインはsanyo-bussan.co.jpだが、見つかった公式とみられるサイトはsanyo-bussan.jp。両ドメインの法人上の関係を確かめられなかった。
参照資料と確認内容 Sanyo Bussan Co., Ltd.公式プロフィールは愛媛県伊予市の所在地とホテル備品等の事業を掲載。入力ドメインとの関係は未確認。
一次資料 · 発表日不明 · ページを確認
wwwsanyo-bussancojp – RansomHub claim repostRansomHubの主張を転載するが、侵害を独立確認する情報ではない。
掲載主張の集約・転載 · 発表 2024-09-03 · 検索結果の抜粋を確認
未確認・調査の限界 入力の.co.jpドメインと確認できたsanyo-bussan.jpの法人関係は不明。 掲載主張、攻撃、情報流出は独立確認できていない。 調査範囲・日時 site:sanyo-bussan.co.jp ランサムウェア 不正アクセス 2024 Sanyo Bussan RansomHub August 2024 sanyo bussan ransomware RansomHub 調査記録の確定 2026-10-04 19:22 JST · 解説出力の確認 2026-10-04 19:22 JST
照合した掲載情報のSHA-256
33b9114907d1e3d78839ed0218f858225eb88705e4a46d658f1bb032e3ad0737犯行グループの公開URL http://rans…w6qd.onion/…個別掲載先の到達確認 タイムアウト(HTTP応答コード未取得) 到達確認日時 2026-10-31 03:23 JST 確認方法 Tor経由・隔離ブラウザ 到達確認時の表示状態 不明(判定記録なし) 到達確認時の対象名 未確認(判定記録なし) 公開プレビュー なし(非公開の撮影結果とは別) ページプレビュー:タイムアウト
変更履歴 (3) 2026-10-07 03:28 JST 掲載情報の変更 2026-09-20 11:43 JST 掲載情報の変更 2026-09-18 23:23 JST 初回観測
Mitsubishi Chemical Group 観測中 日系候補 掲載グループ everest 掲載ドメイン mitsubishi-chemical.com 外部データ初回取込日時 2026-09-18 23:23 JST 外部データ取込日時 2026-11-11 15:49 JST 掲載者が主張する日時 未記載 日本関連判定 掲載者の日本表記 登録企業IDとの照合 未照合 収集元 Ransomware Live 情報の出所 外部サービス経由 外部提供者の初回観測 2024-08-31 12:02 JST 推定攻撃・公開日 2024-08-31 12:02 JST メタデータ提供者 Ransomware Live 提供データの基準日時 未記録 追加情報 外部サービスが提供した掲載記録です。
企業の公式発表:この自動要約欄には未登録。別欄の公開情報調査をご覧ください。
要約の方式 ルールベース要約 入力メタデータの更新日時 2026-11-11 15:49 JST 要約の生成日時 2026-11-11 15:49 JST 公開レコードのSHA-256 636b314cf48d243189626ae87be9021829434d81e55735bae882bcd7af684ac5顧客向け詳細レビューについて(準備中) 公開情報の調査(Luna) 掲載対象の特定に至らず
2024年8月31日付Everest掲載主張とドメイン名で検索したが、該当企業・拠点の事故告知や独立報道を確認できなかった。三菱ケミカルグループの一般情報だけでは特定の掲載主張を裏付けられないため、対象法人・事件リンクを未解決とした。
GPT-6 Luna · 手動調査 · 公開Web資料 · 調査 2026-10-04 19:22 JST
資料の確認内容・調査の限界 公開資料による対象の確認:mitsubishi-chemical.comは事業・地域別サイトを含むが、Mitsubishi Chemical Group本社とclaimed_ドメイン対象拠点との事件主体を特定できなかった。
未確認・調査の限界 claimed_ドメインが示す法人・拠点を事件対象と結び付ける一次資料を確認できなかった。 攻撃者側掲載主張の独立した裏付けを得られなかった。 調査範囲・日時 site:mitsubishi-chemical.com cyber attack 2024 ransomware data leak Mitsubishi Chemical Group cyberattack August 2024 Everest 調査記録の確定 2026-10-04 19:22 JST · 解説出力の確認 2026-10-04 19:22 JST
照合した掲載情報のSHA-256
3cdeff4a12bea0e88415c393438a40555b00cfa0520a0e7ec54bc0a1f37a86c5犯行グループの公開URL http://rans…esad.onion/…個別掲載先の到達確認 HTTPエラー(HTTP 404) 到達確認日時 2026-11-05 16:01 JST 確認方法 Tor経由・隔離ブラウザ 到達確認時の表示状態 不明(判定記録なし) 到達確認時の対象名 未確認(判定記録なし) 公開プレビュー なし(非公開の撮影結果とは別) ページプレビュー:HTTPエラー
変更履歴 (2) 2026-09-20 11:43 JST 掲載情報の変更 2026-09-18 23:23 JST 初回観測
NIDEC CORPORATION 観測中 日系候補 掲載グループ everest 掲載ドメイン nidec.com 外部データ初回取込日時 2026-09-18 23:23 JST 外部データ取込日時 2026-11-11 15:49 JST 掲載者が主張する日時 未記載 日本関連判定 掲載者の日本表記 登録企業IDとの照合 未照合 収集元 Ransomware Live 情報の出所 外部サービス経由 外部提供者の初回観測 2024-08-08 16:07 JST 推定攻撃・公開日 2024-08-08 16:07 JST メタデータ提供者 Ransomware Live 提供データの基準日時 未記録 追加情報 外部サービスが提供した掲載記録です。
企業の公式発表:この自動要約欄には未登録。別欄の公開情報調査をご覧ください。
要約の方式 ルールベース要約 入力メタデータの更新日時 2026-11-11 15:49 JST 要約の生成日時 2026-11-11 15:49 JST 公開レコードのSHA-256 15ef7d17a09eac337dfa2729ba4f2253ff6522d9fcee33d8d064dd7630d96685顧客向け詳細レビューについて(準備中) 公開情報の調査(Luna) 事件資料あり(この掲載との対応は未確認)
ニデックは2024年5月26日のNidec Instrumentsグループへのランサムウェア攻撃を公表。元記録は2024年6月3日のNidec Motor Corporation/8base 掲載と、8月8日のNIDEC CORPORATION/Everest 掲載で、法人・日時・主張元が異なる。公式の5月事案との関係は確認できない。
GPT-6 Luna · 手動調査 · 公開Web資料 · 調査 2026-10-04 19:22 JST
資料の確認内容・調査の限界 公開資料による対象の確認:公式に確認したのはNidec Instruments Corporationとそのグループの事案。記録中のNidec Motorや親会社とは対象を区別する。
参照資料と確認内容 Security Incident at a Nidec Group CompanyNidec Instrumentsへの5月26日ランサムウェア攻撃を確認。
一次資料 · 発表 2024-06-10 · ページを確認
Security Incident at a Nidec Group Company (the Second Report)情報暗号化を含む状況と、ニデック本体など他グループ会社に影響なしとの説明。
一次資料 · 発表 2024-06-27 · ページを確認
未確認・調査の限界 8baseとEverestの主張は公式資料で確認できない。 元記録の別法人・日付を公式の5月事案と同一視できない。 調査範囲・日時 site:nidec.com cyber incident 8base ransomware Nidec Motor 2024 調査記録の確定 2026-10-04 19:22 JST · 解説出力の確認 2026-10-04 19:22 JST
照合した掲載情報のSHA-256
aa75b1120a6b99c935d7bbaac62b119eca83a6d7882b95c64de69a9504ca747f犯行グループの公開URL http://rans…esad.onion/…個別掲載先の到達確認 HTTPエラー(HTTP 404) 到達確認日時 2026-10-28 14:58 JST 確認方法 Tor経由・隔離ブラウザ 到達確認時の表示状態 不明(判定記録なし) 到達確認時の対象名 未確認(判定記録なし) 公開プレビュー なし(非公開の撮影結果とは別) ページプレビュー:HTTPエラー
変更履歴 (3) 2026-10-07 03:28 JST 掲載情報の変更 2026-09-20 11:43 JST 掲載情報の変更 2026-09-18 23:23 JST 初回観測
Daikin 観測中 日系候補 掲載グループ meow 掲載ドメイン daikin.com 外部データ初回取込日時 2026-09-18 23:23 JST 外部データ取込日時 2026-11-11 15:49 JST 掲載者が主張する日時 未記載 日本関連判定 掲載者の日本表記 登録企業IDとの照合 未照合 収集元 Ransomware Live 情報の出所 外部サービス経由 外部提供者の初回観測 2024-07-26 19:06 JST 推定攻撃・公開日 2024-07-26 19:06 JST メタデータ提供者 Ransomware Live 提供データの基準日時 未記録 追加情報 外部サービスが提供した掲載記録です。
企業の公式発表:この自動要約欄には未登録。別欄の公開情報調査をご覧ください。
要約の方式 ルールベース要約 入力メタデータの更新日時 2026-11-11 15:49 JST 要約の生成日時 2026-11-11 15:49 JST 公開レコードのSHA-256 6ce2cfe0f985af8065e837271b3d087e704a9f5d4337305d2c0ca1d57783427d顧客向け詳細レビューについて(準備中) 公開情報の調査(Luna) 掲載主張の報告あり(事件の独立した裏付けは未確認)
Meowによる2024年7月のDaikin主張の転載が見つかったが、公式発表や独立報道は確認できなかった。公式会社情報はDaikinを空調等を手掛けるダイキン工業株式会社と特定する。転載側は標的ドメインを示しておらず、Daikin本体を指すかも未確認。
GPT-6 Luna · 手動調査 · 公開Web資料 · 調査 2026-10-04 19:22 JST
資料の確認内容・調査の限界 公開資料による対象の確認:daikin.comは大阪市に本社を置くダイキン工業株式会社の公式グローバルサイト。
参照資料と確認内容 Corporate Data | Daikin Global公式データは会社名をDAIKIN INDUSTRIES, LTD.、本社を大阪と記載。
一次資料 · 発表日不明 · ページを確認
Daikin – Meow claim repostMeowのDaikin主張の転載だが、標的サイトはN/Dとされる。
掲載主張の集約・転載 · 発表 2024-07-26 · 検索結果の抜粋を確認
未確認・調査の限界 掲載投稿は標的ドメインや対象法人を特定していない。 会社側または独立報道による侵害確認は見つからなかった。 調査範囲・日時 site:daikin.com Meow ransomware July 2024 Daikin Daikin Meow ransomware July 2024 site:daikin.com company profile Daikin Industries Ltd 調査記録の確定 2026-10-04 19:22 JST · 解説出力の確認 2026-10-04 19:22 JST
照合した掲載情報のSHA-256
838ea5788df80433e8087ff4e507fc04b0c56d6757bc39bec1ea3213e804d8e5犯行グループの公開URL http://meow…5mid.onion/…個別掲載先の到達確認 タイムアウト(HTTP応答コード未取得) 到達確認日時 2026-10-27 14:16 JST 確認方法 Tor経由・隔離ブラウザ 到達確認時の表示状態 不明(判定記録なし) 到達確認時の対象名 未確認(判定記録なし) 公開プレビュー なし(非公開の撮影結果とは別) ページプレビュー:タイムアウト
変更履歴 (3) 2026-10-07 03:28 JST 掲載情報の変更 2026-09-20 11:43 JST 掲載情報の変更 2026-09-18 23:23 JST 初回観測
www.kumagaigumi.co.jp 観測中 日系候補 掲載グループ ransomhub 掲載ドメイン www.kumagaigumi.co.jp 外部データ初回取込日時 2026-09-18 23:23 JST 外部データ取込日時 2026-11-11 15:49 JST 掲載者が主張する日時 未記載 日本関連判定 掲載者の日本表記 登録企業IDとの照合 未照合 収集元 Ransomware Live 情報の出所 外部サービス経由 外部提供者の初回観測 2024-07-20 18:42 JST 推定攻撃・公開日 2024-01-05 09:00 JST メタデータ提供者 Ransomware Live 提供データの基準日時 未記録 追加情報 外部サービスが提供した掲載記録です。
企業の公式発表:この自動要約欄には未登録。別欄の公開情報調査をご覧ください。
要約の方式 ルールベース要約 入力メタデータの更新日時 2026-11-11 15:49 JST 要約の生成日時 2026-11-11 15:49 JST 公開レコードのSHA-256 4d641a49146cb333e00df53e127f61ad1276c8d1d7aa599ddf3b69730fc77e9a顧客向け詳細レビューについて(準備中) 公開情報の調査(Luna) 事件資料あり(この掲載との対応は未確認)
熊谷組は2024年1月9日に一部サーバーへの第三者不正アクセスを確認し、1月15日に公表。掲載記録には異なる日付と攻撃者名のレコードがあるため、公式告知との対応や複数事件の有無は確定できない。2025年のApple Account事案は別件として除外。
GPT-6 Luna · 手動調査 · 公開Web資料 · 調査 2026-10-04 19:22 JST
資料の確認内容・調査の限界 公開資料による対象の確認:株式会社熊谷組は公式サイトで確認。2024年1月の対象告知は本体サーバーへの不正アクセス。
参照資料と確認内容 未確認・調査の限界 掲載記録の攻撃者帰属と2024年3月日付主張との関連は未確認。 1月15日時点で漏えい範囲を調査中としていた。 調査範囲・日時 site:kumagaigumi.co.jp ランサムウェア 2024 不正アクセス site:kumagaigumi.co.jp cyberattack 2024 ransomware 調査記録の確定 2026-10-04 19:22 JST · 解説出力の確認 2026-10-04 19:22 JST
照合した掲載情報のSHA-256
e421a7dd42628b0c2bcd3eb890c3b18c532a73a05e3a645d8db9b94a81b6e050犯行グループの公開URL http://rans…w6qd.onion/…個別掲載先の到達確認 タイムアウト(HTTP応答コード未取得) 到達確認日時 2026-11-02 15:25 JST 確認方法 Tor経由・隔離ブラウザ 到達確認時の表示状態 不明(判定記録なし) 到達確認時の対象名 未確認(判定記録なし) 公開プレビュー なし(非公開の撮影結果とは別) ページプレビュー:タイムアウト
変更履歴 (3) 2026-10-07 03:28 JST 掲載情報の変更 2026-09-20 11:43 JST 掲載情報の変更 2026-09-18 23:23 JST 初回観測
HOYA Corporation 観測中 日系候補 掲載グループ hunters 掲載ドメイン hoya.com 外部データ初回取込日時 2026-09-18 23:23 JST 外部データ取込日時 2026-11-11 15:49 JST 掲載者が主張する日時 未記載 日本関連判定 掲載者の日本表記 登録企業IDとの照合 未照合 収集元 Ransomware Live 情報の出所 外部サービス経由 外部提供者の初回観測 2024-07-16 23:40 JST 推定攻撃・公開日 2024-07-16 22:25 JST メタデータ提供者 Ransomware Live 提供データの基準日時 未記録 追加情報 外部サービスが提供した掲載記録です。
企業の公式発表:この自動要約欄には未登録。別欄の公開情報調査をご覧ください。
要約の方式 ルールベース要約 入力メタデータの更新日時 2026-11-11 15:49 JST 要約の生成日時 2026-11-11 15:49 JST 公開レコードのSHA-256 30b4d1d230f29f75d711624011dc867ee33dadc10f53982be97010dbc3d1d96c顧客向け詳細レビューについて(準備中) 公開情報の調査(Luna) 事件資料あり(この掲載との対応は未確認)
HOYAの公式統合報告書は2024年3月30日のサイバー攻撃によるシステム障害を記録し、複数事業の製造・受発注系に影響したと説明。事業活動は復旧済み。元記録のHunters 掲載との因果関係やデータ窃取はこの資料では確認できない。
GPT-6 Luna · 手動調査 · 公開Web資料 · 調査 2026-10-04 19:22 JST
資料の確認内容・調査の限界 公開資料による対象の確認:HOYA株式会社の公式資料は2024年3月末のIT incidentを認める。2024年7月Hunters 掲載との同一性は未確認。
参照資料と確認内容 未確認・調査の限界 Huntersとの関係、侵入範囲、窃取有無は記録と公式情報で照合できない。 公式に確認できる事案は掲載推定日より前。 調査範囲・日時 site:hoya.com ransomware attack 2024 2025 notice 調査記録の確定 2026-10-04 19:22 JST · 解説出力の確認 2026-10-04 19:22 JST
照合した掲載情報のSHA-256
eaae7a4b840c3947dc6e6a47893ef4930b96282698970c5a86618385a3fef182犯行グループの公開URL https://hunt…jyid.onion/…個別掲載先の到達確認 確認処理失敗(HTTP応答コード未取得) 到達確認日時 2026-11-10 16:31 JST 確認方法 Tor経由・隔離ブラウザ 到達確認時の表示状態 不明(判定記録なし) 到達確認時の対象名 未確認(判定記録なし) 公開プレビュー なし(非公開の撮影結果とは別) ページプレビュー:ブラウザ処理に失敗
変更履歴 (2) 2026-09-20 11:43 JST 掲載情報の変更 2026-09-18 23:23 JST 初回観測
KADOKAWA Corporation 観測中 日系候補 掲載グループ blacksuit 掲載ドメイン kadokawa.co.jp 外部データ初回取込日時 2026-09-18 23:23 JST 外部データ取込日時 2026-11-11 15:49 JST 掲載者が主張する日時 未記載 日本関連判定 掲載者の日本表記 登録企業IDとの照合 未照合 収集元 Ransomware Live 情報の出所 外部サービス経由 外部提供者の初回観測 2024-06-27 21:22 JST 推定攻撃・公開日 2024-06-27 21:22 JST メタデータ提供者 Ransomware Live 提供データの基準日時 未記録 追加情報 外部サービスが提供した掲載記録です。
企業の公式発表:この自動要約欄には未登録。別欄の公開情報調査をご覧ください。
要約の方式 ルールベース要約 入力メタデータの更新日時 2026-11-11 15:49 JST 要約の生成日時 2026-11-11 15:49 JST 公開レコードのSHA-256 245614c1a1e318e298c60a9c903603215e94b25334b06c621661ac1f9368fb13顧客向け詳細レビューについて(準備中) 公開情報の調査(Luna) 事件資料あり(この掲載との対応は未確認)
公式発表は6月8日にグループデータセンター内サーバーへの攻撃が発覚し、ランサムウェアを含む大規模攻撃と情報漏えいを後続報で公表。BlackSuitの掲載主張は推定日6月27日と9月10日の複数レコードに分かれるが、公式発表は攻撃者を認定せず、各レコードとの一対一対応も確認できない。
GPT-6 Luna · 手動調査 · 公開Web資料 · 調査 2026-10-04 19:22 JST
資料の確認内容・調査の限界 公開資料による対象の確認:株式会社KADOKAWAとグループ会社ドワンゴの2024年6月事案について、グループ公式公表を確認。
参照資料と確認内容 System Failure公式時系列に6月8日発覚と複数回の漏えい・復旧発表を掲載。
一次資料 · 発表日不明 · 検索結果の抜粋を確認
Notice Concerning Information Leakage Caused by Ransomware Attack公式資料は攻撃の経緯、情報漏えい、対応状況を説明。
一次資料 · 発表 2024-08-14 · 検索結果の抜粋を確認
未確認・調査の限界 公式資料はBlackSuitを攻撃者と認定していない。 異なる推定掲載日を同一の個別掲載と照合できない。 調査範囲・日時 site:group.kadokawa.co.jp サイバー攻撃 2024 情報漏洩 site:kadokawa.co.jp ransomware cyberattack 2024 BlackSuit 調査記録の確定 2026-10-04 19:22 JST · 解説出力の確認 2026-10-04 19:22 JST
照合した掲載情報のSHA-256
2c56d567d50a5ab39a3753dfe44038a70de9826f24d40e1adf600e3e689ec4c6犯行グループの公開URL 未保有 個別掲載先の到達確認 未確認 公開プレビュー なし(非公開の撮影結果とは別) ページプレビュー:未確認
変更履歴 (1) 2026-09-18 23:23 JST 初回観測
Taiyo Kogyo Co., Ltd. 観測中 日系候補 掲載グループ 8base 掲載ドメイン taiyokogyo.co.jp 外部データ初回取込日時 2026-09-18 23:23 JST 外部データ取込日時 2026-11-11 15:49 JST 掲載者が主張する日時 未記載 日本関連判定 掲載者の日本表記 登録企業IDとの照合 未照合 収集元 Ransomware Live 情報の出所 外部サービス経由 外部提供者の初回観測 2024-06-21 16:15 JST 推定攻撃・公開日 2024-06-21 09:00 JST メタデータ提供者 Ransomware Live 提供データの基準日時 未記録 追加情報 外部サービスが提供した掲載記録です。
企業の公式発表:この自動要約欄には未登録。別欄の公開情報調査をご覧ください。
要約の方式 ルールベース要約 入力メタデータの更新日時 2026-11-11 15:49 JST 要約の生成日時 2026-11-11 15:49 JST 公開レコードのSHA-256 dbeec48f48093a2b8047818133090327b3da7b3678b6d8e586ace99a4b665f6d顧客向け詳細レビューについて(準備中) 公開情報の調査(Luna) 事件資料あり(この掲載との対応は未確認)
同社は2024年6月9日に外部からのサイバー攻撃で情報システムの一部が損傷したと公表。2025年の調査報告ではVPNへの不正アクセス、管理者権限取得、ファイル暗号化、外部へのデータ流出を説明し、取引先・従業員の個人情報が含まれる可能性を示した。8Base主張との関係は公式発表で確認できない。
GPT-6 Luna · 手動調査 · 公開Web資料 · 調査 2026-10-04 19:22 JST
資料の確認内容・調査の限界 公開資料による対象の確認:taiyokogyo.co.jpは膜構造建築等を手掛ける太陽工業株式会社(大阪本社)の公式サイト。
参照資料と確認内容 Report on the Occurrence of Unauthorized Access会社の調査報告はVPN不正アクセス、ファイル暗号化と外部流出、個人データ漏えい可能性を記載。
一次資料 · 発表 2025-04-25 · ページを確認
Notice and Apology for Possible Information Leakage Due to Cyber Attack初報は6月9日に外部攻撃によるシステム損傷を確認し、情報漏えいの可能性を公表。
一次資料 · 発表 2024-07-01 · ページを確認
未確認・調査の限界 公式発表は8Baseに言及せず、攻撃者との対応関係は確認できない。 公式初報は6月9日の確認、入力の推定攻撃日は6月21日で異なる。 調査範囲・日時 site:taiyokogyo.co.jp 8base ランサムウェア 2024 Taiyo Kogyo 8Base June 2024 ransomware site:taiyokogyo.co.jp unauthorized access 2024 調査記録の確定 2026-10-04 19:22 JST · 解説出力の確認 2026-10-04 19:22 JST
照合した掲載情報のSHA-256
56be1eefb241bcfec691c8145488183da7c9e99c574688219a5bf675017d8288犯行グループの公開URL http://xb6q…7sad.onion/…個別掲載先の到達確認 確認処理失敗(HTTP応答コード未取得) 到達確認日時 2026-11-06 15:59 JST 確認方法 Tor経由・隔離ブラウザ 到達確認時の表示状態 不明(判定記録なし) 到達確認時の対象名 未確認(判定記録なし) 公開プレビュー なし(非公開の撮影結果とは別) ページプレビュー:ブラウザ処理に失敗
変更履歴 (2) 2026-09-20 11:43 JST 掲載情報の変更 2026-09-18 23:23 JST 初回観測
Hokushinko Co., Ltd. 観測中 日系候補 掲載グループ 8base 掲載ドメイン hokushinko.jp 外部データ初回取込日時 2026-09-18 23:23 JST 外部データ取込日時 2026-11-11 15:49 JST 掲載者が主張する日時 未記載 日本関連判定 掲載者の日本表記 登録企業IDとの照合 未照合 収集元 Ransomware Live 情報の出所 外部サービス経由 外部提供者の初回観測 2024-06-21 16:14 JST 推定攻撃・公開日 2024-06-21 09:00 JST メタデータ提供者 Ransomware Live 提供データの基準日時 未記録 追加情報 外部サービスが提供した掲載記録です。
企業の公式発表:この自動要約欄には未登録。別欄の公開情報調査をご覧ください。
要約の方式 ルールベース要約 入力メタデータの更新日時 2026-11-11 15:49 JST 要約の生成日時 2026-11-11 15:49 JST 公開レコードのSHA-256 282f037e549932697638dd1a6411aca3b60d44d79abb46562ab92cc226a9e5b2顧客向け詳細レビューについて(準備中) 公開情報の調査(Luna) 掲載主張の報告あり(事件の独立した裏付けは未確認)
2024年6月21日付8Base掲載を調べたところ、攻撃トラッカーには会社名と主張が掲載されるが、公式事故告知や独立した事件報道は見つからなかった。法人とドメインの結び付きを一次資料で確かめられず、掲載記録だけでは企業への侵害を確認できない。
GPT-6 Luna · 手動調査 · 公開Web資料 · 調査 2026-10-04 19:22 JST
資料の確認内容・調査の限界 公開資料による対象の確認:Hokushinko Co., Ltd.は北海道の鉄道信号・交通管制設備企業としてトラッカー等に記載されるが、hokushinko.jpとの公式な対応を確認できなかった。
参照資料と確認内容 未確認・調査の限界 ドメインと法人の公式な関係を確認できなかった。 事故を裏付ける公式発表や独立報道は検索範囲で見つからなかった。 調査範囲・日時 site:hokushinko.jp 2024 ランサムウェア 不正アクセス "Hokushinko" ransomware 2024 調査記録の確定 2026-10-04 19:22 JST · 解説出力の確認 2026-10-04 19:22 JST
照合した掲載情報のSHA-256
d53ae288b116fcd7e70ebbfa8a6914b4e9c24cfcce9f3618de6fa1a0b18bb58f犯行グループの公開URL http://xb6q…7sad.onion/…個別掲載先の到達確認 確認処理失敗(HTTP応答コード未取得) 到達確認日時 2026-11-04 15:44 JST 確認方法 Tor経由・隔離ブラウザ 到達確認時の表示状態 不明(判定記録なし) 到達確認時の対象名 未確認(判定記録なし) 公開プレビュー なし(非公開の撮影結果とは別) ページプレビュー:ブラウザ処理に失敗
変更履歴 (3) 2026-10-07 03:28 JST 掲載情報の変更 2026-09-20 11:43 JST 掲載情報の変更 2026-09-18 23:23 JST 初回観測
sanyo-shokai.co.jp 観測中 日系候補 掲載グループ cactus 掲載ドメイン sanyo-shokai.co.jp 外部データ初回取込日時 2026-09-18 23:23 JST 外部データ取込日時 2026-11-11 15:49 JST 掲載者が主張する日時 未記載 日本関連判定 掲載者の日本表記 登録企業IDとの照合 未照合 収集元 Ransomware Live 情報の出所 外部サービス経由 外部提供者の初回観測 2024-06-10 23:17 JST 推定攻撃・公開日 2024-04-25 09:00 JST メタデータ提供者 Ransomware Live 提供データの基準日時 未記録 追加情報 外部サービスが提供した掲載記録です。
企業の公式発表:この自動要約欄には未登録。別欄の公開情報調査をご覧ください。
要約の方式 ルールベース要約 入力メタデータの更新日時 2026-11-11 15:49 JST 要約の生成日時 2026-11-11 15:49 JST 公開レコードのSHA-256 c9516d0e8969beecc9e8c57c4727aa33ad56a0172057951a623f307bda195edc顧客向け詳細レビューについて(準備中) 公開情報の調査(Luna) 当該掲載を裏付ける独立資料は未確認
2024年4月のCactus主張について、公式事故公表や独立した侵害報道を今回の検索で確認できなかった。記録名・ドメインに基づく主張以上の事実は示せない。
GPT-6 Luna · 手動調査 · 公開Web資料 · 調査 2026-10-04 19:22 JST
資料の確認内容・調査の限界 公開資料による対象の確認:三陽商会(SANYO SHOKAI)とCactus 主張の対応は今回確定できず。
未確認・調査の限界 同名・類似組織との照合は未完了。 会社による侵害確認・流出発表は未確認。 調査範囲・日時 site:sanyo-shokai.co.jp ransomware Cactus April 2024 Sanyo Shokai Cactus ransomware 2024 調査記録の確定 2026-10-04 19:22 JST · 解説出力の確認 2026-10-04 19:22 JST
照合した掲載情報のSHA-256
e313fe6e6fe101151ca2e4b40f29df8fec06619afd568ae3f798735abf4d9342犯行グループの公開URL https://cact…ckid.onion/…個別掲載先の到達確認 確認処理失敗(HTTP応答コード未取得) 到達確認日時 2026-11-01 15:23 JST 確認方法 Tor経由・隔離ブラウザ 到達確認時の表示状態 不明(判定記録なし) 到達確認時の対象名 未確認(判定記録なし) 公開プレビュー なし(非公開の撮影結果とは別) ページプレビュー:ブラウザ処理に失敗
変更履歴 (3) 2026-10-07 03:28 JST 掲載情報の変更 2026-09-20 11:43 JST 掲載情報の変更 2026-09-18 23:23 JST 初回観測
www.chuoss.co.jp 観測中 日系候補 掲載グループ ransomhub 掲載ドメイン www.chuoss.co.jp 外部データ初回取込日時 2026-09-18 23:23 JST 外部データ取込日時 2026-11-11 15:49 JST 掲載者が主張する日時 未記載 日本関連判定 掲載者の日本表記 登録企業IDとの照合 未照合 収集元 Ransomware Live 情報の出所 外部サービス経由 外部提供者の初回観測 2024-06-05 08:07 JST 推定攻撃・公開日 2024-05-15 19:52 JST メタデータ提供者 Ransomware Live 提供データの基準日時 未記録 追加情報 外部サービスが提供した掲載記録です。
企業の公式発表:この自動要約欄には未登録。別欄の公開情報調査をご覧ください。
要約の方式 ルールベース要約 入力メタデータの更新日時 2026-11-11 15:49 JST 要約の生成日時 2026-11-11 15:49 JST 公開レコードのSHA-256 fb8036a223b1b6a132cb80e8204d5e647448f7c9851f82dd5e7e465fc5d640b0顧客向け詳細レビューについて(準備中) 公開情報の調査(Luna) 掲載主張の報告あり(事件の独立した裏付けは未確認)
CYFIRMAは2024年5月のレポートで、同社についてRansomHub関連の地下フォーラム掲載を確認したと記載した。会社の被害公表や独立した事件報道は確認できず、攻撃者の主張を裏付ける情報もない。入力レコードの推定日は5月15日と16日で、統一された掲載日ではない。
GPT-6 Luna · 手動調査 · 公開Web資料 · 調査 2026-10-04 19:22 JST
資料の確認内容・調査の限界 公開資料による対象の確認:chuoss.co.jpは大阪市の中央システムサービス株式会社(CSS)の公式サイト。
参照資料と確認内容 Weekly Intelligence Report - 24 May 2024 - CYFIRMACYFIRMAはRansomHubによる中央システムサービスへの掲載主張を紹介し、地下フォーラムでの観測と記述。
掲載主張の集約・転載 · 発表 2024-05-24 · ページを確認
会社概要 – 中央システムサービス株式会社公式会社概要で法人名・所在地・システム開発等の事業を確認。
一次資料 · 発表日不明 · ページを確認
未確認・調査の限界 会社告知・独立した事件報道による侵害確認は見つからなかった。 掲載主張とデータ取得の事実は確認できない。 調査範囲・日時 site:chuoss.co.jp ransomware 2024 unauthorized access chuoss.co.jp RansomHub May 2024 site:chuoss.co.jp RansomHub 不正アクセス 調査記録の確定 2026-10-04 19:22 JST · 解説出力の確認 2026-10-04 19:22 JST
照合した掲載情報のSHA-256
b1a23dda3172eaa6f20b7283f55d96dcf528cb2b12c556b45c5aea4e9d3b0321犯行グループの公開URL http://rans…w6qd.onion/…個別掲載先の到達確認 タイムアウト(HTTP応答コード未取得) 到達確認日時 2026-10-31 14:57 JST 確認方法 Tor経由・隔離ブラウザ 到達確認時の表示状態 不明(判定記録なし) 到達確認時の対象名 未確認(判定記録なし) 公開プレビュー なし(非公開の撮影結果とは別) ページプレビュー:画像取得は未試行
変更履歴 (3) 2026-10-07 03:28 JST 掲載情報の変更 2026-09-20 11:43 JST 掲載情報の変更 2026-09-18 23:23 JST 初回観測
ISETO CORPORATION 観測中 日系候補 掲載グループ 8base 掲載ドメイン iseto.co.jp 外部データ初回取込日時 2026-09-18 23:23 JST 外部データ取込日時 2026-11-11 15:49 JST 掲載者が主張する日時 未記載 日本関連判定 掲載者の日本表記 登録企業IDとの照合 未照合 収集元 Ransomware Live 情報の出所 外部サービス経由 外部提供者の初回観測 2024-06-03 23:47 JST 推定攻撃・公開日 2024-06-03 09:00 JST メタデータ提供者 Ransomware Live 提供データの基準日時 未記録 追加情報 外部サービスが提供した掲載記録です。
企業の公式発表:この自動要約欄には未登録。別欄の公開情報調査をご覧ください。
要約の方式 ルールベース要約 入力メタデータの更新日時 2026-11-11 15:49 JST 要約の生成日時 2026-11-11 15:49 JST 公開レコードのSHA-256 8934e169f52bcac49b367742df24ee8bb163f4e8c86eb2b23c67ca465c1050b3顧客向け詳細レビューについて(準備中) 公開情報の調査(Luna) 事件資料あり(この掲載との対応は未確認)
イセトーは2024年5月26日にランサムウェアによるサーバー・端末暗号化を確認。10月4日の調査報告では、顧客委託業務の一部データ窃取とリークサイトでの公開を確認し、受託先顧客の個人情報が含まれるとした。8Base掲載主張との関連は公式告知にない。
GPT-6 Luna · 手動調査 · 公開Web資料 · 調査 2026-10-04 19:22 JST
資料の確認内容・調査の限界 公開資料による対象の確認:株式会社イセトーは公式サイトで確認。2024年5月の委託情報処理センター等への事件を公表。
参照資料と確認内容 未確認・調査の限界 公式告知は8Baseへの帰属を示さない。 対象は受託業務に保存されていた情報であり、全顧客情報ではない。 調査範囲・日時 site:iseto.co.jp 8base cyberattack 2024 site:iseto.co.jp 不正アクセス 個人情報 2024 調査記録の確定 2026-10-04 19:22 JST · 解説出力の確認 2026-10-04 19:22 JST
照合した掲載情報のSHA-256
00470dc6bbd3cce5279cb34b0d52ec8073ad708c6f8fd5fff2cd10e3f9056831犯行グループの公開URL http://xb6q…7sad.onion/…個別掲載先の到達確認 確認処理失敗(HTTP応答コード未取得) 到達確認日時 2026-11-03 15:59 JST 確認方法 Tor経由・隔離ブラウザ 到達確認時の表示状態 不明(判定記録なし) 到達確認時の対象名 未確認(判定記録なし) 公開プレビュー なし(非公開の撮影結果とは別) ページプレビュー:ブラウザ処理に失敗
変更履歴 (3) 2026-10-07 03:28 JST 掲載情報の変更 2026-09-20 11:43 JST 掲載情報の変更 2026-09-18 23:23 JST 初回観測
Nidec Motor Corporation 観測中 日系候補 掲載グループ 8base 掲載ドメイン nidec.com 外部データ初回取込日時 2026-09-18 23:23 JST 外部データ取込日時 2026-11-11 15:49 JST 掲載者が主張する日時 未記載 日本関連判定 掲載者の日本表記 登録企業IDとの照合 未照合 収集元 Ransomware Live 情報の出所 外部サービス経由 外部提供者の初回観測 2024-06-03 23:44 JST 推定攻撃・公開日 2024-06-03 09:00 JST メタデータ提供者 Ransomware Live 提供データの基準日時 未記録 追加情報 外部サービスが提供した掲載記録です。
企業の公式発表:この自動要約欄には未登録。別欄の公開情報調査をご覧ください。
要約の方式 ルールベース要約 入力メタデータの更新日時 2026-11-11 15:49 JST 要約の生成日時 2026-11-11 15:49 JST 公開レコードのSHA-256 6165a5fa731a7c04d491c19a926b1f362c059f76b7fa3d64743221c757d38b1f顧客向け詳細レビューについて(準備中) 公開情報の調査(Luna) 事件資料あり(この掲載との対応は未確認)
ニデックは2024年5月26日のNidec Instrumentsグループへのランサムウェア攻撃を公表。元記録は2024年6月3日のNidec Motor Corporation/8base 掲載と、8月8日のNIDEC CORPORATION/Everest 掲載で、法人・日時・主張元が異なる。公式の5月事案との関係は確認できない。
GPT-6 Luna · 手動調査 · 公開Web資料 · 調査 2026-10-04 19:22 JST
資料の確認内容・調査の限界 公開資料による対象の確認:公式に確認したのはNidec Instruments Corporationとそのグループの事案。記録中のNidec Motorや親会社とは対象を区別する。
参照資料と確認内容 Security Incident at a Nidec Group CompanyNidec Instrumentsへの5月26日ランサムウェア攻撃を確認。
一次資料 · 発表 2024-06-10 · ページを確認
Security Incident at a Nidec Group Company (the Second Report)情報暗号化を含む状況と、ニデック本体など他グループ会社に影響なしとの説明。
一次資料 · 発表 2024-06-27 · ページを確認
未確認・調査の限界 8baseとEverestの主張は公式資料で確認できない。 元記録の別法人・日付を公式の5月事案と同一視できない。 調査範囲・日時 site:nidec.com cyber incident 8base ransomware Nidec Motor 2024 調査記録の確定 2026-10-04 19:22 JST · 解説出力の確認 2026-10-04 19:22 JST
照合した掲載情報のSHA-256
6be852c1626b4950f5b46c38bdc2162a2c7be53b323c3e30a442cf856094a946犯行グループの公開URL http://xb6q…7sad.onion/…個別掲載先の到達確認 確認処理失敗(HTTP応答コード未取得) 到達確認日時 2026-11-02 15:25 JST 確認方法 Tor経由・隔離ブラウザ 到達確認時の表示状態 不明(判定記録なし) 到達確認時の対象名 未確認(判定記録なし) 公開プレビュー なし(非公開の撮影結果とは別) ページプレビュー:ブラウザ処理に失敗
変更履歴 (3) 2026-10-07 03:28 JST 掲載情報の変更 2026-09-20 11:43 JST 掲載情報の変更 2026-09-18 23:23 JST 初回観測
Natsume Tax Accountant Corporation 観測中 日系候補 掲載グループ 8base 掲載ドメイン natsumeoffice.or.jp 外部データ初回取込日時 2026-09-18 23:23 JST 外部データ取込日時 2026-11-11 15:49 JST 掲載者が主張する日時 未記載 日本関連判定 掲載者の日本表記 登録企業IDとの照合 未照合 収集元 Ransomware Live 情報の出所 外部サービス経由 外部提供者の初回観測 2024-05-27 20:29 JST 推定攻撃・公開日 2024-05-27 09:00 JST メタデータ提供者 Ransomware Live 提供データの基準日時 未記録 追加情報 外部サービスが提供した掲載記録です。
企業の公式発表:この自動要約欄には未登録。別欄の公開情報調査をご覧ください。
要約の方式 ルールベース要約 入力メタデータの更新日時 2026-11-11 15:49 JST 要約の生成日時 2026-11-11 15:49 JST 公開レコードのSHA-256 e8a71d38093843b8c8811efaace0fb99121e9171e776ed50d51c791a2559064f顧客向け詳細レビューについて(準備中) 公開情報の調査(Luna) 掲載対象の特定に至らず
2024年5月の8Base 主張について公式機関の発表や独立報道は見つからなかった。税理士法人の同名性を排除する情報も不足し、対象法人の同定を保留する。
GPT-6 Luna · 手動調査 · 公開Web資料 · 調査 2026-10-04 19:22 JST
資料の確認内容・調査の限界 公開資料による対象の確認:Natsume Tax Accountant Corporationと8Base 主張の対応を示す信頼できる資料を確認できず。
未確認・調査の限界 法人の正確な同定は未解決。 公開主張以外に侵害・窃取の裏付けなし。 調査範囲・日時 Natsume Tax Accountant 8Base ransomware 2024 site:natsumeoffice.or.jp cyber incident 調査記録の確定 2026-10-04 19:22 JST · 解説出力の確認 2026-10-04 19:22 JST
照合した掲載情報のSHA-256
663c2522897e90af16c777ecd65d65284097afcdf4cbcced0bc51e0ff136bb9e犯行グループの公開URL http://xb6q…7sad.onion/…個別掲載先の到達確認 確認処理失敗(HTTP応答コード未取得) 到達確認日時 2026-11-05 16:01 JST 確認方法 Tor経由・隔離ブラウザ 到達確認時の表示状態 不明(判定記録なし) 到達確認時の対象名 未確認(判定記録なし) 公開プレビュー なし(非公開の撮影結果とは別) ページプレビュー:ブラウザ処理に失敗
変更履歴 (3) 2026-10-07 03:28 JST 掲載情報の変更 2026-09-20 11:43 JST 掲載情報の変更 2026-09-18 23:23 JST 初回観測
Osaka Motorcycle Business Cooperative 観測中 日系候補 掲載グループ 8base 掲載ドメイン ajosaka.com 外部データ初回取込日時 2026-09-18 23:23 JST 外部データ取込日時 2026-11-11 15:49 JST 掲載者が主張する日時 未記載 日本関連判定 掲載者の日本表記 登録企業IDとの照合 未照合 収集元 Ransomware Live 情報の出所 外部サービス経由 外部提供者の初回観測 2024-05-27 20:27 JST 推定攻撃・公開日 2024-05-27 09:00 JST メタデータ提供者 Ransomware Live 提供データの基準日時 未記録 追加情報 外部サービスが提供した掲載記録です。
企業の公式発表:この自動要約欄には未登録。別欄の公開情報調査をご覧ください。
要約の方式 ルールベース要約 入力メタデータの更新日時 2026-11-11 15:49 JST 要約の生成日時 2026-11-11 15:49 JST 公開レコードのSHA-256 1c5d8389ea34f85cd01755b62e802d567a16099e8bf99ef5191dc8e4cd1a3643顧客向け詳細レビューについて(準備中) 公開情報の調査(Luna) 組織情報の資料あり
公式組合概要によれば、AJ大阪は大阪府下の販売店が参加する1984年設立の協同組合で、二輪車オークションや共同購買等を行う。8Baseの2024年5月掲載主張を調べたが、組合の被害公表や独立した事件報道は確認できなかった。掲載主張は侵害確認を意味しない。
GPT-6 Luna · 手動調査 · 公開Web資料 · 調査 2026-10-04 19:22 JST
資料の確認内容・調査の限界 公開資料による対象の確認:ajosaka.comは大阪オートバイ事業協同組合(AJ大阪)の公式サイト。
参照資料と確認内容 未確認・調査の限界 会社・組合の公表や独立報道による侵害確認は見つからなかった。 8Base掲載主張の内容や攻撃の有無は独立確認できていない。 調査範囲・日時 site:ajosaka.com 8base ransomware cyber attack Osaka Motorcycle Business Cooperative 8base May 2024 site:ajosaka.com 2024 不正アクセス 8BASE 調査記録の確定 2026-10-04 19:22 JST · 解説出力の確認 2026-10-04 19:22 JST
照合した掲載情報のSHA-256
670a099ec1f7efb6ee9b2d187cac65366f9aaeb917c4651c938c1e8bc56004dd犯行グループの公開URL http://xb6q…7sad.onion/…個別掲載先の到達確認 確認処理失敗(HTTP応答コード未取得) 到達確認日時 2026-11-01 15:24 JST 確認方法 Tor経由・隔離ブラウザ 到達確認時の表示状態 不明(判定記録なし) 到達確認時の対象名 未確認(判定記録なし) 公開プレビュー なし(非公開の撮影結果とは別) ページプレビュー:ブラウザ処理に失敗
変更履歴 (3) 2026-10-07 03:28 JST 掲載情報の変更 2026-09-20 11:43 JST 掲載情報の変更 2026-09-18 23:23 JST 初回観測
Matusima 観測中 日系候補 掲載グループ 8base 掲載ドメイン matusima.com 外部データ初回取込日時 2026-09-18 23:23 JST 外部データ取込日時 2026-11-11 15:49 JST 掲載者が主張する日時 未記載 日本関連判定 掲載者の日本表記 登録企業IDとの照合 未照合 収集元 Ransomware Live 情報の出所 外部サービス経由 外部提供者の初回観測 2024-05-27 20:25 JST 推定攻撃・公開日 2024-05-27 09:00 JST メタデータ提供者 Ransomware Live 提供データの基準日時 未記録 追加情報 外部サービスが提供した掲載記録です。
企業の公式発表:この自動要約欄には未登録。別欄の公開情報調査をご覧ください。
要約の方式 ルールベース要約 入力メタデータの更新日時 2026-11-11 15:49 JST 要約の生成日時 2026-11-11 15:49 JST 公開レコードのSHA-256 9b77dc95f311e775c73ed55ff5370abe7a0e422ae5301407b0692b13bb486a63顧客向け詳細レビューについて(準備中) 公開情報の調査(Luna) 掲載対象の特定に至らず
2024年5月27日付8Base掲載主張をドメイン・社名で検索したが、事故告知、信頼できる独立報道、対象法人を示す公式情報を確認できなかった。名前の類似企業や非公式トラッカー情報を根拠に同一視しない。
GPT-6 Luna · 手動調査 · 公開Web資料 · 調査 2026-10-04 19:22 JST
資料の確認内容・調査の限界 公開資料による対象の確認:matusima.comの運営法人を公式プロフィール等で特定できず、「Matusima」の表記だけでは同名企業との照合ができない。
未確認・調査の限界 ドメインの運営法人・所在地・事業を一次資料で確認できなかった。 対象攻撃の独立した裏付けを見つけられなかった。 調査範囲・日時 site:matusima.com 8base ransomware 2024 company Matusima ransomware May 2024 8base 調査記録の確定 2026-10-04 19:22 JST · 解説出力の確認 2026-10-04 19:22 JST
照合した掲載情報のSHA-256
0eff59cd786c6e082871e24b07cfba020050abe3371c27b1e18e38d43022ab6e犯行グループの公開URL http://xb6q…7sad.onion/…個別掲載先の到達確認 確認処理失敗(HTTP応答コード未取得) 到達確認日時 2026-10-31 14:58 JST 確認方法 Tor経由・隔離ブラウザ 到達確認時の表示状態 不明(判定記録なし) 到達確認時の対象名 未確認(判定記録なし) 公開プレビュー なし(非公開の撮影結果とは別) ページプレビュー:ブラウザ処理に失敗
変更履歴 (3) 2026-10-07 03:28 JST 掲載情報の変更 2026-09-20 11:43 JST 掲載情報の変更 2026-09-18 23:23 JST 初回観測
Shirasaki 観測中 日系候補 掲載グループ 8base 掲載ドメイン yshirasaki.co.jp 外部データ初回取込日時 2026-09-18 23:23 JST 外部データ取込日時 2026-11-11 15:49 JST 掲載者が主張する日時 未記載 日本関連判定 掲載者の日本表記 登録企業IDとの照合 未照合 収集元 Ransomware Live 情報の出所 外部サービス経由 外部提供者の初回観測 2024-05-27 20:23 JST 推定攻撃・公開日 2024-05-27 09:00 JST メタデータ提供者 Ransomware Live 提供データの基準日時 未記録 追加情報 外部サービスが提供した掲載記録です。
企業の公式発表:この自動要約欄には未登録。別欄の公開情報調査をご覧ください。
要約の方式 ルールベース要約 入力メタデータの更新日時 2026-11-11 15:49 JST 要約の生成日時 2026-11-11 15:49 JST 公開レコードのSHA-256 f4ec54c7d30a1ec023e16160b8142cf4881e2df5c44abfe118616aa517c5a27b顧客向け詳細レビューについて(準備中) 公開情報の調査(Luna) 掲載対象の特定に至らず
2024年5月の8Base 掲載について企業発表や独立報道は確認できなかった。類似社名を含めて対象を確定できないため、侵害があったとは述べられない。
GPT-6 Luna · 手動調査 · 公開Web資料 · 調査 2026-10-04 19:22 JST
資料の確認内容・調査の限界 公開資料による対象の確認:Shirasaki / yshirasaki.co.jpの法人を今回の情報から確実に同定できず。
未確認・調査の限界 法人・事業拠点の特定は未解決。 8Base 主張以外に事件の裏付けなし。 調査範囲・日時 Shirasaki 8Base ransomware 2024 Japan site:yshirasaki.co.jp 不正アクセス 調査記録の確定 2026-10-04 19:22 JST · 解説出力の確認 2026-10-04 19:22 JST
照合した掲載情報のSHA-256
d8de6a87ccdcdce178166f5be0c93df3cebea114474da8d4d452cfed32851506犯行グループの公開URL http://xb6q…7sad.onion/…個別掲載先の到達確認 タイムアウト(HTTP応答コード未取得) 到達確認日時 2026-11-08 15:19 JST 確認方法 Tor経由・隔離ブラウザ 到達確認時の表示状態 不明(判定記録なし) 到達確認時の対象名 未確認(判定記録なし) 公開プレビュー なし(非公開の撮影結果とは別) ページプレビュー:タイムアウト
変更履歴 (2) 2026-09-20 11:43 JST 掲載情報の変更 2026-09-18 23:23 JST 初回観測
Gantan Beauty Industry 観測中 日系候補 掲載グループ ransomhouse 掲載ドメイン gantan.co.jp 外部データ初回取込日時 2026-09-18 23:23 JST 外部データ取込日時 2026-11-11 15:49 JST 掲載者が主張する日時 未記載 日本関連判定 掲載者の日本表記 登録企業IDとの照合 未照合 収集元 Ransomware Live 情報の出所 外部サービス経由 外部提供者の初回観測 2024-05-17 19:32 JST 推定攻撃・公開日 2024-03-20 09:00 JST メタデータ提供者 Ransomware Live 提供データの基準日時 未記録 追加情報 外部サービスが提供した掲載記録です。
企業の公式発表:この自動要約欄には未登録。別欄の公開情報調査をご覧ください。
要約の方式 ルールベース要約 入力メタデータの更新日時 2026-11-11 15:49 JST 要約の生成日時 2026-11-11 15:49 JST 公開レコードのSHA-256 79b9ad46adea4165f8a13343863fba9aa5c8b6a147944e837e01414daf1a345d顧客向け詳細レビューについて(準備中) 公開情報の調査(Luna) 掲載主張の報告あり(事件の独立した裏付けは未確認)
CYFIRMAは2024年5月の脅威情報レポートで、元旦ビューティ工業がRansomHouseにより掲載されたとの主張を紹介した。公式サイトは金属屋根メーカーとしての同社を確認できるが、会社による被害発表や独立確認は検索で見つからなかった。入力の推定日3月20日とレポート公開日の間にも開きがある。
GPT-6 Luna · 手動調査 · 公開Web資料 · 調査 2026-10-04 19:22 JST
資料の確認内容・調査の限界 公開資料による対象の確認:gantan.co.jpは神奈川県藤沢市の元旦ビューティ工業株式会社の公式サイト。
参照資料と確認内容 Weekly Intelligence Report - 24 May 2024 - CYFIRMACYFIRMAは日本のgantan.co.jpについてRansomHouseによる掲載主張を紹介。
掲載主張の集約・転載 · 発表 2024-05-24 · ページを確認
沿革 - 金属屋根メーカー 元旦ビューティ工業公式沿革で元旦ビューティ工業株式会社の法人名と事業経歴を確認。
一次資料 · 発表日不明 · ページを確認
未確認・調査の限界 会社告知や独立報道による攻撃・情報流出確認は見つからなかった。 入力推定日とCYFIRMA記事の掲載時期の関係は確認できない。 調査範囲・日時 site:gantan.co.jp RansomHouse ransomware 2024 Gantan Beauty Industry RansomHouse March 2024 site:gantan.co.jp 会社概要 元旦ビューティ工業 調査記録の確定 2026-10-04 19:22 JST · 解説出力の確認 2026-10-04 19:22 JST
照合した掲載情報のSHA-256
9ff964a59dd67f93610908dbf2f1b206571fad0f2d4a1b536d6ab1b610a9f78e犯行グループの公開URL http://zohl…2yid.onion/…個別掲載先の到達確認 HTTP応答あり(HTTP 200) 到達確認日時 2026-10-26 13:58 JST 確認方法 Tor経由・隔離ブラウザ 到達確認時の表示状態 読み込み未完了 到達確認時の対象名 表示を確認できず(白紙とは限りません) 公開プレビュー 保存画像あり 読み込み未完了の保存画面 縮小保存画像(拡大表示) · 取得日時: 2026-09-29 00:42 JST · 公開前の画像確認済み · ページ表示のみ・掲載内容未確認 · 読み込み未完了・本文未取得
保存画像の表示状態 読み込み未完了 保存画像の対象名 表示を確認できず(白紙とは限りません) 記録上の掲載グループ ransomhouse 記録上の対象企業・組織 Gantan Beauty Industry 画像の読み取り・解釈(Luna) この画像からは線以外の内容を確認できない。
GPT-6 Luna · 手動実行 · 公開済み保存画像のみ · 生成 2026-10-04 17:40 JST
画像の確認内容・解釈の限界 画像で確認できること この画像では、具体的な被害・取得データの主張は読み取れません。
この画像だけでは分からないこと 別のAIによる画像照合 2026-10-04 17:41 JST
解釈元の保存画像のSHA-256 d6707aafb9f3cc47dc40a05d742c998050ec851931c377bbf05ffab38454f0bf変更履歴 (3) 2026-10-07 03:28 JST 掲載情報の変更 2026-09-20 11:43 JST 掲載情報の変更 2026-09-18 23:23 JST 初回観測
Chuo System Service Co.,Ltd 観測中 日系候補 掲載グループ ransomhub 掲載ドメイン chuoss.co.jp 外部データ初回取込日時 2026-09-18 23:23 JST 外部データ取込日時 2026-11-11 15:49 JST 掲載者が主張する日時 未記載 日本関連判定 掲載者の日本表記 登録企業IDとの照合 未照合 収集元 Ransomware Live 情報の出所 外部サービス経由 外部提供者の初回観測 2024-05-16 15:35 JST 推定攻撃・公開日 2024-05-16 15:35 JST メタデータ提供者 Ransomware Live 提供データの基準日時 未記録 追加情報 外部サービスが提供した掲載記録です。
企業の公式発表:この自動要約欄には未登録。別欄の公開情報調査をご覧ください。
要約の方式 ルールベース要約 入力メタデータの更新日時 2026-11-11 15:49 JST 要約の生成日時 2026-11-11 15:49 JST 公開レコードのSHA-256 570f44a9581483cb3b58c4a13015b5e18dc9ff7786074eb953f283a37b3859a2顧客向け詳細レビューについて(準備中) 公開情報の調査(Luna) 掲載主張の報告あり(事件の独立した裏付けは未確認)
CYFIRMAは2024年5月のレポートで、同社についてRansomHub関連の地下フォーラム掲載を確認したと記載した。会社の被害公表や独立した事件報道は確認できず、攻撃者の主張を裏付ける情報もない。入力レコードの推定日は5月15日と16日で、統一された掲載日ではない。
GPT-6 Luna · 手動調査 · 公開Web資料 · 調査 2026-10-04 19:22 JST
資料の確認内容・調査の限界 公開資料による対象の確認:chuoss.co.jpは大阪市の中央システムサービス株式会社(CSS)の公式サイト。
参照資料と確認内容 Weekly Intelligence Report - 24 May 2024 - CYFIRMACYFIRMAはRansomHubによる中央システムサービスへの掲載主張を紹介し、地下フォーラムでの観測と記述。
掲載主張の集約・転載 · 発表 2024-05-24 · ページを確認
会社概要 – 中央システムサービス株式会社公式会社概要で法人名・所在地・システム開発等の事業を確認。
一次資料 · 発表日不明 · ページを確認
未確認・調査の限界 会社告知・独立した事件報道による侵害確認は見つからなかった。 掲載主張とデータ取得の事実は確認できない。 調査範囲・日時 site:chuoss.co.jp ransomware 2024 unauthorized access chuoss.co.jp RansomHub May 2024 site:chuoss.co.jp RansomHub 不正アクセス 調査記録の確定 2026-10-04 19:22 JST · 解説出力の確認 2026-10-04 19:22 JST
照合した掲載情報のSHA-256
52d4a6e9ce7ddc93c723b23ad1e7b2cbc922c0fc92279a250f4eaca441fb954e犯行グループの公開URL http://rans…w6qd.onion/…個別掲載先の到達確認 タイムアウト(HTTP応答コード未取得) 到達確認日時 2026-10-31 14:57 JST 確認方法 Tor経由・隔離ブラウザ 到達確認時の表示状態 不明(判定記録なし) 到達確認時の対象名 未確認(判定記録なし) 公開プレビュー なし(非公開の撮影結果とは別) ページプレビュー:タイムアウト
変更履歴 (3) 2026-10-07 03:28 JST 掲載情報の変更 2026-09-20 11:43 JST 掲載情報の変更 2026-09-18 23:23 JST 初回観測
audio-technica.com 観測中 日系候補 掲載グループ dispossessor 掲載ドメイン audio-technica.com 外部データ初回取込日時 2026-09-18 23:23 JST 外部データ取込日時 2026-11-11 15:49 JST 掲載者が主張する日時 未記載 日本関連判定 掲載者の日本表記 登録企業IDとの照合 未照合 収集元 Ransomware Live 情報の出所 外部サービス経由 外部提供者の初回観測 2024-04-19 19:58 JST 推定攻撃・公開日 2023-03-09 14:56 JST メタデータ提供者 Ransomware Live 提供データの基準日時 未記録 追加情報 外部サービスが提供した掲載記録です。
企業の公式発表:この自動要約欄には未登録。別欄の公開情報調査をご覧ください。
要約の方式 ルールベース要約 入力メタデータの更新日時 2026-11-11 15:49 JST 要約の生成日時 2026-11-11 15:49 JST 公開レコードのSHA-256 2e1fcad5466e79823912c907f5cddcfc54bc94f0bc231a31fb45e5584a1ca27b顧客向け詳細レビューについて(準備中) 公開情報の調査(Luna) 事件資料あり(この掲載との対応は未確認)
ITmediaは2023年3月、2月25日に発生したランサムウェアによる不正アクセスと情報漏えいの可能性を報道し、会社発表を引用した。調査のため複数サイト等を停止したという。公式事案は確認できるが、DispossessorとLockBitの各掲載主張との対応は判定できない。
GPT-6 Luna · 手動調査 · 公開Web資料 · 調査 2026-10-04 19:22 JST
資料の確認内容・調査の限界 公開資料による対象の確認:オーディオテクニカ株式会社は東京都町田市の音響機器メーカー。DispossessorとLockBitの同日付レコードは別掲載主張として扱う。
参照資料と確認内容 未確認・調査の限界 報道時点で漏えい範囲は調査中とされていた。 各攻撃者の掲載主張を公式資料で確認できなかった。 調査範囲・日時 Audio-Technica Dispossessor 2023 official cyberattack オーディオテクニカ 不正アクセス 2023 ランサムウェア Audio-Technica Lockbit ransomware 2023 調査記録の確定 2026-10-04 19:22 JST · 解説出力の確認 2026-10-04 19:22 JST
照合した掲載情報のSHA-256
63243bbd2f91b6f4a144a86507ea1a209ad1aa6ee87ba4986af3de456afdbc93犯行グループの公開URL https://disp…ssor.com/…個別掲載先の到達確認 未確認 公開プレビュー なし(非公開の撮影結果とは別) ページプレビュー:未確認
変更履歴 (3) 2026-10-07 03:28 JST 掲載情報の変更 2026-09-20 11:43 JST 掲載情報の変更 2026-09-18 23:23 JST 初回観測
Tamura Corporation 観測中 日系候補 掲載グループ 8base 掲載ドメイン tamuracorp.com 外部データ初回取込日時 2026-09-18 23:23 JST 外部データ取込日時 2026-11-11 15:49 JST 掲載者が主張する日時 未記載 日本関連判定 掲載者の日本表記 登録企業IDとの照合 未照合 収集元 Ransomware Live 情報の出所 外部サービス経由 外部提供者の初回観測 2024-04-03 14:54 JST 推定攻撃・公開日 2024-04-03 09:00 JST メタデータ提供者 Ransomware Live 提供データの基準日時 未記録 追加情報 外部サービスが提供した掲載記録です。
企業の公式発表:この自動要約欄には未登録。別欄の公開情報調査をご覧ください。
要約の方式 ルールベース要約 入力メタデータの更新日時 2026-11-11 15:49 JST 要約の生成日時 2026-11-11 15:49 JST 公開レコードのSHA-256 28e8d68be30c3549a7c00605995318642ed6618231b7f5bebe8e0bfeece7cc2d顧客向け詳細レビューについて(準備中) 公開情報の調査(Luna) 掲載対象の特定に至らず
2024年4月の8Base主張について、今回の検索で会社の 事故告知 や独立報道を見つけられなかった。似た企業名・ドメインの混同を避け、対象を未確定とする。
GPT-6 Luna · 手動調査 · 公開Web資料 · 調査 2026-10-04 19:22 JST
資料の確認内容・調査の限界 公開資料による対象の確認:Tamura Corporationは同名法人があり、記録ドメイン・8Base 主張の同定を独立確認できず。
未確認・調査の限界 どのTamura法人が対象か未解決。 8Base 主張以外の侵害確認は見つからない。 調査範囲・日時 Tamura Corporation 8Base ransomware April 2024 site:tamuracorp.com cyber incident 調査記録の確定 2026-10-04 19:22 JST · 解説出力の確認 2026-10-04 19:22 JST
照合した掲載情報のSHA-256
71268ad425e1bad593b13908d454b17cad1447c6dd47374bb78e7dbd2db4b283犯行グループの公開URL http://xb6q…7sad.onion/…個別掲載先の到達確認 確認処理失敗(HTTP応答コード未取得) 到達確認日時 2026-11-07 15:13 JST 確認方法 Tor経由・隔離ブラウザ 到達確認時の表示状態 不明(判定記録なし) 到達確認時の対象名 未確認(判定記録なし) 公開プレビュー なし(非公開の撮影結果とは別) ページプレビュー:ブラウザ処理に失敗
変更履歴 (2) 2026-09-20 11:43 JST 掲載情報の変更 2026-09-18 23:23 JST 初回観測
Sysmex 観測中 日系候補 掲載グループ hunters 掲載ドメイン sysmex.com 外部データ初回取込日時 2026-09-18 23:23 JST 外部データ取込日時 2026-11-11 15:49 JST 掲載者が主張する日時 未記載 日本関連判定 掲載者の日本表記 登録企業IDとの照合 未照合 収集元 Ransomware Live 情報の出所 外部サービス経由 外部提供者の初回観測 2024-03-29 20:47 JST 推定攻撃・公開日 2024-03-29 19:45 JST メタデータ提供者 Ransomware Live 提供データの基準日時 未記録 追加情報 外部サービスが提供した掲載記録です。
企業の公式発表:この自動要約欄には未登録。別欄の公開情報調査をご覧ください。
要約の方式 ルールベース要約 入力メタデータの更新日時 2026-11-11 15:49 JST 要約の生成日時 2026-11-11 15:49 JST 公開レコードのSHA-256 fc3bfe4256385f237454489b1d7294a2f63f20d265294785699a53a69f4d9837顧客向け詳細レビューについて(準備中) 公開情報の調査(Luna) 掲載主張の報告あり(事件の独立した裏付けは未確認)
CYFIRMAは2024年4月の脅威情報レポートでHuntersによるSysmex掲載主張を報告したが、会社告知や独立した事件報道は確認できなかった。公式プロフィールはシスメックスを臨床検査機器・試薬等のメーカーと特定する。
GPT-6 Luna · 手動調査 · 公開Web資料 · 調査 2026-10-04 19:22 JST
資料の確認内容・調査の限界 公開資料による対象の確認:sysmex.comは兵庫県神戸市に本社を置くシスメックス株式会社の公式グローバルサイト。
参照資料と確認内容 Weekly Intelligence Report - 05 Apr 2024 - CYFIRMACYFIRMAが2024年4月3日までに観測したとするHuntersのSysmex掲載主張を記載。
掲載主張の集約・転載 · 発表 2024-04-05 · ページを確認
会社概要 | シスメックス - Sysmex公式会社概要は法人名、神戸本社、検査機器・診断薬事業を確認できる。
一次資料 · 発表日不明 · ページを確認
未確認・調査の限界 CYFIRMA掲載主張は会社発表や独立確認によって裏付けられていない。 調査範囲・日時 site:sysmex.com Hunters International ransomware March 2024 Sysmex Hunters ransomware 2024 site:sysmex.co.jp ハンターズ ランサムウェア 2024 調査記録の確定 2026-10-04 19:22 JST · 解説出力の確認 2026-10-04 19:22 JST
照合した掲載情報のSHA-256
3285bd69628fe3a2f2c6e380f09d44d6944cced777abfe8b95d310b1139a93a8犯行グループの公開URL https://hunt…jyid.onion/…個別掲載先の到達確認 タイムアウト(HTTP応答コード未取得) 到達確認日時 2026-10-31 14:58 JST 確認方法 Tor経由・隔離ブラウザ 到達確認時の表示状態 不明(判定記録なし) 到達確認時の対象名 未確認(判定記録なし) 公開プレビュー なし(非公開の撮影結果とは別) ページプレビュー:タイムアウト
変更履歴 (3) 2026-10-07 03:28 JST 掲載情報の変更 2026-09-20 11:43 JST 掲載情報の変更 2026-09-18 23:23 JST 初回観測
tmt-mc.jp 観測中 日系候補 掲載グループ lockbit3 掲載ドメイン tmt-mc.jp 外部データ初回取込日時 2026-09-18 23:23 JST 外部データ取込日時 2026-11-11 15:49 JST 掲載者が主張する日時 未記載 日本関連判定 掲載者の日本表記 登録企業IDとの照合 未照合 収集元 Ransomware Live 情報の出所 外部サービス経由 外部提供者の初回観測 2024-03-27 17:56 JST 推定攻撃・公開日 2024-03-27 16:12 JST メタデータ提供者 Ransomware Live 提供データの基準日時 未記録 追加情報 外部サービスが提供した掲載記録です。
企業の公式発表:この自動要約欄には未登録。別欄の公開情報調査をご覧ください。
要約の方式 ルールベース要約 入力メタデータの更新日時 2026-11-11 15:49 JST 要約の生成日時 2026-11-11 15:49 JST 公開レコードのSHA-256 bdbb12105ffec686a9d1db0e23ea1fa22d8de49f4497df3d0d85f09763b5d97d顧客向け詳細レビューについて(準備中) 公開情報の調査(Luna) 掲載対象の特定に至らず
2024年3月27日付LockBit掲載主張について、ドメイン・日本語の不正アクセス語で検索したが、会社告知や独立報道は確認できなかった。法人識別もできないため別企業の情報を補わず、事件との関係は未解決とした。
GPT-6 Luna · 手動調査 · 公開Web資料 · 調査 2026-10-04 19:22 JST
資料の確認内容・調査の限界 公開資料による対象の確認:tmt-mc.jpに対応する法人名・公式企業プロフィールを検索で確認できず、同名略称のみから対象組織を断定できない。
未確認・調査の限界 公式法人プロフィールやドメイン所有者の説明を確認できなかった。 事故を裏付ける独立資料は検索範囲で見つからなかった。 調査範囲・日時 site:tmt-mc.jp ランサムウェア 不正アクセス 2024 tmt-mc.jp ransomware 2024 調査記録の確定 2026-10-04 19:22 JST · 解説出力の確認 2026-10-04 19:22 JST
照合した掲載情報のSHA-256
6e66ab2e8c540d98f609daa15ffa914ab84b299539893c317d866c00d04f5880犯行グループの公開URL http://lock…utid.onion/…個別掲載先の到達確認 確認処理失敗(HTTP応答コード未取得) 到達確認日時 2026-11-03 16:00 JST 確認方法 Tor経由・隔離ブラウザ 到達確認時の表示状態 不明(判定記録なし) 到達確認時の対象名 未確認(判定記録なし) 公開プレビュー なし(非公開の撮影結果とは別) ページプレビュー:ブラウザ処理に失敗
変更履歴 (2) 2026-09-20 11:43 JST 掲載情報の変更 2026-09-18 23:23 JST 初回観測
Kumagai Gumi Group 観測中 日系候補 掲載グループ alphv 掲載ドメイン kumagaigumi.co.jp 外部データ初回取込日時 2026-09-18 23:23 JST 外部データ取込日時 2026-11-11 15:49 JST 掲載者が主張する日時 未記載 日本関連判定 掲載者の日本表記 登録企業IDとの照合 未照合 収集元 Ransomware Live 情報の出所 外部サービス経由 外部提供者の初回観測 2024-03-01 20:42 JST 推定攻撃・公開日 2024-03-01 19:57 JST メタデータ提供者 Ransomware Live 提供データの基準日時 未記録 追加情報 外部サービスが提供した掲載記録です。
企業の公式発表:この自動要約欄には未登録。別欄の公開情報調査をご覧ください。
要約の方式 ルールベース要約 入力メタデータの更新日時 2026-11-11 15:49 JST 要約の生成日時 2026-11-11 15:49 JST 公開レコードのSHA-256 142f30f2da09f2dfe877c405daf4d70462e99e1b588fd34c6d11d3e5f2259430顧客向け詳細レビューについて(準備中) 公開情報の調査(Luna) 事件資料あり(この掲載との対応は未確認)
熊谷組は2024年1月9日に一部サーバーへの第三者不正アクセスを確認し、1月15日に公表。掲載記録には異なる日付と攻撃者名のレコードがあるため、公式告知との対応や複数事件の有無は確定できない。2025年のApple Account事案は別件として除外。
GPT-6 Luna · 手動調査 · 公開Web資料 · 調査 2026-10-04 19:22 JST
資料の確認内容・調査の限界 公開資料による対象の確認:株式会社熊谷組は公式サイトで確認。2024年1月の対象告知は本体サーバーへの不正アクセス。
参照資料と確認内容 未確認・調査の限界 掲載記録の攻撃者帰属と2024年3月日付主張との関連は未確認。 1月15日時点で漏えい範囲を調査中としていた。 調査範囲・日時 site:kumagaigumi.co.jp ランサムウェア 2024 不正アクセス site:kumagaigumi.co.jp cyberattack 2024 ransomware 調査記録の確定 2026-10-04 19:22 JST · 解説出力の確認 2026-10-04 19:22 JST
照合した掲載情報のSHA-256
9b9fabb0ebcfe364349db3f7f6f3f63b129d46e471a414a78dea4dbf27a279f9犯行グループの公開URL http://alph…bmyd.onion/…個別掲載先の到達確認 タイムアウト(HTTP応答コード未取得) 到達確認日時 2026-11-08 15:19 JST 確認方法 Tor経由・隔離ブラウザ 到達確認時の表示状態 不明(判定記録なし) 到達確認時の対象名 未確認(判定記録なし) 公開プレビュー なし(非公開の撮影結果とは別) ページプレビュー:タイムアウト
変更履歴 (2) 2026-09-20 11:43 JST 掲載情報の変更 2026-09-18 23:23 JST 初回観測
soken-ce.co.jp 観測中 日系候補 掲載グループ lockbit3 掲載ドメイン soken-ce.co.jp 外部データ初回取込日時 2026-09-18 23:23 JST 外部データ取込日時 2026-11-11 15:49 JST 掲載者が主張する日時 未記載 日本関連判定 掲載者の日本表記 登録企業IDとの照合 未照合 収集元 Ransomware Live 情報の出所 外部サービス経由 外部提供者の初回観測 2024-02-09 23:40 JST 推定攻撃・公開日 2024-01-16 09:00 JST メタデータ提供者 Ransomware Live 提供データの基準日時 未記録 追加情報 外部サービスが提供した掲載記録です。
企業の公式発表:この自動要約欄には未登録。別欄の公開情報調査をご覧ください。
要約の方式 ルールベース要約 入力メタデータの更新日時 2026-11-11 15:49 JST 要約の生成日時 2026-11-11 15:49 JST 公開レコードのSHA-256 4af919e274c4407a93051bca5268ed22a30cc0b2da25671f28d34172e792e891顧客向け詳細レビューについて(準備中) 公開情報の調査(Luna) 掲載対象の特定に至らず
2024年1月のLockBit 3 主張について、今回の検索で当該法人の公式発表や独立した事件報道を確認できなかった。記録だけから侵害を確定できない。
GPT-6 Luna · 手動調査 · 公開Web資料 · 調査 2026-10-04 19:22 JST
資料の確認内容・調査の限界 公開資料による対象の確認:soken-ce.co.jpとLockBit 3 主張を結び付ける会社発表・独立資料を確認できず。
未確認・調査の限界 対象法人の公式プロフィールと主張の結びつき未確認。 攻撃者の主張以外の裏付けなし。 調査範囲・日時 site:soken-ce.co.jp ランサムウェア 不正アクセス Soken CE LockBit ransomware 2024 調査記録の確定 2026-10-04 19:22 JST · 解説出力の確認 2026-10-04 19:22 JST
照合した掲載情報のSHA-256
271038d39be1d8e01b1c18221c64517b7c5324f57e017538931814307eaaaf15犯行グループの公開URL http://lock…cead.onion/…個別掲載先の到達確認 タイムアウト(HTTP応答コード未取得) 到達確認日時 2026-10-24 13:56 JST 確認方法 Tor経由・隔離ブラウザ 到達確認時の表示状態 不明(判定記録なし) 到達確認時の対象名 未確認(判定記録なし) 公開プレビュー なし(非公開の撮影結果とは別) ページプレビュー:タイムアウト
変更履歴 (3) 2026-10-07 03:28 JST 掲載情報の変更 2026-09-20 11:43 JST 掲載情報の変更 2026-09-18 23:23 JST 初回観測
agc.com 観測中 日系候補 掲載グループ blackbasta 掲載ドメイン agc.com 外部データ初回取込日時 2026-09-18 23:23 JST 外部データ取込日時 2026-11-11 15:49 JST 掲載者が主張する日時 未記載 日本関連判定 掲載者の日本表記 登録企業IDとの照合 未照合 収集元 Ransomware Live 情報の出所 外部サービス経由 外部提供者の初回観測 2024-01-23 04:35 JST 推定攻撃・公開日 2023-12-17 09:00 JST メタデータ提供者 Ransomware Live 提供データの基準日時 未記録 追加情報 外部サービスが提供した掲載記録です。
企業の公式発表:この自動要約欄には未登録。別欄の公開情報調査をご覧ください。
要約の方式 ルールベース要約 入力メタデータの更新日時 2026-11-11 15:49 JST 要約の生成日時 2026-11-11 15:49 JST 公開レコードのSHA-256 d432473d0d97b221fc4e7af61224141a26c620ebb9fe8fada55c2e01f17d81e7顧客向け詳細レビューについて(準備中) 公開情報の調査(Luna) 事件資料あり(この掲載との対応は未確認)
AGCは2023年12月15日に米国子会社AGC Automotive Americasの社内サーバーへの不正アクセスを確認し、一部システムの停止が生産・出荷に影響したと公表した。発表時点で原因・被害詳細は調査中で、Black Bastaへの帰属や入力の12月17日主張との直接の一致は会社発表で確認できない。
GPT-6 Luna · 手動調査 · 公開Web資料 · 調査 2026-10-04 19:22 JST
資料の確認内容・調査の限界 公開資料による対象の確認:agc.comは日本のAGC株式会社。公式告知が対象とするのは別法人・米国子会社AGC Automotive Americas。
参照資料と確認内容 未確認・調査の限界 被害対象はAGC本体ではなく米国子会社AGC Automotive Americas。 公式告知はBlack Bastaへの帰属やデータ窃取を確認していない。 調査範囲・日時 site:agc.com Black Basta ransomware December 2023 AGC AGC Black Basta ransomware December 2023 site:agc.com 2023 unauthorized access AGC Automotive Americas 調査記録の確定 2026-10-04 19:22 JST · 解説出力の確認 2026-10-04 19:22 JST
照合した掲載情報のSHA-256
513032f4e5f5826b1b442b9be5f65e686ffb26d1a4bd1b42ee9e99115493386e犯行グループの公開URL 未保有 個別掲載先の到達確認 未確認 公開プレビュー なし(非公開の撮影結果とは別) ページプレビュー:未確認
変更履歴 (1) 2026-09-18 23:23 JST 初回観測
shinwajpn.co.jp 観測中 日系候補 掲載グループ lockbit3 掲載ドメイン shinwajpn.co.jp 外部データ初回取込日時 2026-09-18 23:23 JST 外部データ取込日時 2026-11-11 15:49 JST 掲載者が主張する日時 未記載 日本関連判定 掲載者の日本表記 登録企業IDとの照合 未照合 収集元 Ransomware Live 情報の出所 外部サービス経由 外部提供者の初回観測 2024-01-15 22:19 JST 推定攻撃・公開日 2023-12-27 09:00 JST メタデータ提供者 Ransomware Live 提供データの基準日時 未記録 追加情報 外部サービスが提供した掲載記録です。
企業の公式発表:この自動要約欄には未登録。別欄の公開情報調査をご覧ください。
要約の方式 ルールベース要約 入力メタデータの更新日時 2026-11-11 15:49 JST 要約の生成日時 2026-11-11 15:49 JST 公開レコードのSHA-256 1eaaf8e4289e032b44c19a628962529b4fb4d79d50c273fd0b9ccd9245d07fff顧客向け詳細レビューについて(準備中) 公開情報の調査(Luna) 掲載対象の特定に至らず
shinwajpn.co.jpについて2023年12月27日付LockBit掲載記録を調べたが、運営法人を公式情報で照合できず、当該掲載を裏付ける独立事件資料も見つからなかった。検索範囲内で事故を否定する資料もない。
GPT-6 Luna · 手動調査 · 公開Web資料 · 調査 2026-10-04 19:22 JST
資料の確認内容・調査の限界 公開資料による対象の確認:shinwajpn.co.jpの名称と実体について企業公式情報で確かな照合は限定的だが、公式サイト検索結果は2023年12月の不正アクセス告知を掲載。
未確認・調査の限界 公式サイト上の会社情報と対象法人を確証できなかった。 LockBit掲載主張を裏付ける独立事件資料は確認できなかった。 調査範囲・日時 site:shinwajpn.co.jp ransomware cyber attack 2023 site:shinwajpn.co.jp ランサムウェア 2023 調査記録の確定 2026-10-04 19:22 JST · 解説出力の確認 2026-10-04 19:22 JST
照合した掲載情報のSHA-256
3b2f5e27c0878d883c89a4856f5f9f94161cd7b5d76cc8e1d779e052fcb336f4犯行グループの公開URL http://lock…cead.onion/…個別掲載先の到達確認 確認処理失敗(HTTP応答コード未取得) 到達確認日時 2026-11-05 16:01 JST 確認方法 Tor経由・隔離ブラウザ 到達確認時の表示状態 不明(判定記録なし) 到達確認時の対象名 未確認(判定記録なし) 公開プレビュー なし(非公開の撮影結果とは別) ページプレビュー:ブラウザ処理に失敗
変更履歴 (2) 2026-09-20 11:43 JST 掲載情報の変更 2026-09-18 23:23 JST 初回観測
DAIHO INDUSTRIAL Co.,Ltd. 観測中 日系候補 掲載グループ knight 掲載ドメイン 未記載 外部データ初回取込日時 2026-09-18 23:23 JST 外部データ取込日時 2026-11-11 15:49 JST 掲載者が主張する日時 未記載 日本関連判定 掲載者の日本表記 登録企業IDとの照合 未照合 収集元 Ransomware Live 情報の出所 外部サービス経由 外部提供者の初回観測 2023-12-14 08:24 JST 推定攻撃・公開日 2023-12-14 08:24 JST メタデータ提供者 Ransomware Live 提供データの基準日時 未記録 追加情報 外部サービスが提供した掲載記録です。
企業の公式発表:この自動要約欄には未登録。別欄の公開情報調査をご覧ください。
要約の方式 ルールベース要約 入力メタデータの更新日時 2026-11-11 15:49 JST 要約の生成日時 2026-11-11 15:49 JST 公開レコードのSHA-256 4c72d7ea6630a40ce8cc622f187f331f3c9fcac56f92837d90e2f4620b8de246顧客向け詳細レビューについて(準備中) 公開情報の調査(Luna) 掲載対象の特定に至らず
2023年12月のKnight 主張に関する当該企業の事故公表や独立報道を検索したが確認できなかった。検索上の大豊建設等の類似表記は同一会社を意味せず、混同していない。
GPT-6 Luna · 手動調査 · 公開Web資料 · 調査 2026-10-04 19:22 JST
資料の確認内容・調査の限界 公開資料による対象の確認:DAIHO INDUSTRIAL Co., Ltd.の同定とKnight 主張の関係を確認できず。
未確認・調査の限界 元記録の法人名・ドメインに確実な一致を確認できない。 侵害を裏付ける資料は見つからなかった。 調査範囲・日時 DAIHO INDUSTRIAL Knight ransomware December 2023 site:daiho.co.jp cyber attack ransomware 調査記録の確定 2026-10-04 19:22 JST · 解説出力の確認 2026-10-04 19:22 JST
照合した掲載情報のSHA-256
0ef2d03c3ce32309f1cea62e7985fb3b773d0a8777af4c67cb76a175abbd9744犯行グループの公開URL http://knig…3pqd.onion/…個別掲載先の到達確認 タイムアウト(HTTP応答コード未取得) 到達確認日時 2026-10-22 14:04 JST 確認方法 Tor経由・隔離ブラウザ 到達確認時の表示状態 不明(判定記録なし) 到達確認時の対象名 未確認(判定記録なし) 公開プレビュー なし(非公開の撮影結果とは別) ページプレビュー:タイムアウト
変更履歴 (3) 2026-10-07 03:28 JST 掲載情報の変更 2026-09-20 11:43 JST 掲載情報の変更 2026-09-18 23:23 JST 初回観測
kitahirosima.jp 観測中 日系候補 掲載グループ lockbit3 掲載ドメイン kitahirosima.jp 外部データ初回取込日時 2026-09-18 23:23 JST 外部データ取込日時 2026-11-11 15:49 JST 掲載者が主張する日時 未記載 日本関連判定 掲載者の日本表記 登録企業IDとの照合 未照合 収集元 Ransomware Live 情報の出所 外部サービス経由 外部提供者の初回観測 2023-12-12 17:25 JST 推定攻撃・公開日 2023-12-12 16:51 JST メタデータ提供者 Ransomware Live 提供データの基準日時 未記録 追加情報 外部サービスが提供した掲載記録です。
企業の公式発表:この自動要約欄には未登録。別欄の公開情報調査をご覧ください。
要約の方式 ルールベース要約 入力メタデータの更新日時 2026-11-11 15:49 JST 要約の生成日時 2026-11-11 15:49 JST 公開レコードのSHA-256 3fb6d39577263880154b96920821c117142ba141d62729a3381d65e11d8386cb顧客向け詳細レビューについて(準備中) 公開情報の調査(Luna) 掲載主張の報告あり(事件の独立した裏付けは未確認)
LockBitが2023年12月12日に同協議会を掲載したという記録が複数の追跡資料にある。協議会に関しては「システム不調発生の報告とお詫び」という同時期の公表記録も見つかったが、本文を含む公式一次資料を検索で取得できず、原因やLockBitとの関係は確認できない。
GPT-6 Luna · 手動調査 · 公開Web資料 · 調査 2026-10-04 19:22 JST
資料の確認内容・調査の限界 公開資料による対象の確認:kitahirosima.jpは広島県北広島町社会福祉協議会の旧公式ドメイン。公式資料は法人名と福祉事業を示すが、現在の案内資料はkitahirosya.jp上にある。
参照資料と確認内容 社会福祉法人現況報告書公的現況報告書は北広島町社会福祉協議会の正式名称と事業を記載し、旧ドメインを掲載。
一次資料 · 発表日不明 · 検索結果の抜粋を確認
ランサムウェアギャングが発表した被害組織リスト(2023年8月~12月)LockBit掲載と、同協議会のシステム不調に関する公表記録への参照を列挙。
掲載主張の集約・転載 · 発表日不明 · ページを確認
未確認・調査の限界 公式のシステム不調報告本文を今回の検索で確認できず、原因は不明。 LockBitの主張と同協議会のシステム不調が同一事件かは確認できない。 調査範囲・日時 site:kitahirosima.jp LockBit ransomware December 2023 kitahirosima.jp LockBit 2023 北広島町社会福祉協議会 システム不調 2023 調査記録の確定 2026-10-04 19:22 JST · 解説出力の確認 2026-10-04 19:22 JST
照合した掲載情報のSHA-256
33c669e2bbb980348fd1c3ea01bdea13ef518a637e2d343c0e01f256bf73b853犯行グループの公開URL http://lock…cead.onion/…個別掲載先の到達確認 確認処理失敗(HTTP応答コード未取得) 到達確認日時 2026-11-04 15:44 JST 確認方法 Tor経由・隔離ブラウザ 到達確認時の表示状態 不明(判定記録なし) 到達確認時の対象名 未確認(判定記録なし) 公開プレビュー なし(非公開の撮影結果とは別) ページプレビュー:ブラウザ処理に失敗
変更履歴 (2) 2026-09-20 11:43 JST 掲載情報の変更 2026-09-18 23:23 JST 初回観測
restargp.com 観測中 日系候補 掲載グループ lockbit3 掲載ドメイン restargp.com 外部データ初回取込日時 2026-09-18 23:23 JST 外部データ取込日時 2026-11-11 15:49 JST 掲載者が主張する日時 未記載 日本関連判定 掲載者の日本表記 登録企業IDとの照合 未照合 収集元 Ransomware Live 情報の出所 外部サービス経由 外部提供者の初回観測 2023-12-05 18:58 JST 推定攻撃・公開日 2023-12-05 17:05 JST メタデータ提供者 Ransomware Live 提供データの基準日時 未記録 追加情報 外部サービスが提供した掲載記録です。
企業の公式発表:この自動要約欄には未登録。別欄の公開情報調査をご覧ください。
要約の方式 ルールベース要約 入力メタデータの更新日時 2026-11-11 15:49 JST 要約の生成日時 2026-11-11 15:49 JST 公開レコードのSHA-256 c97e8c39fa26f4eefa17d2e5a0ccd27a4f55e29133b11dbb580720ca2b29113b顧客向け詳細レビューについて(準備中) 公開情報の調査(Luna) 事件資料あり(この掲載との対応は未確認)
会社は2023年12月5日にグループ各社サーバーへの第三者不正アクセスとシステム障害を確認し、LockBitと思われるランサムウェアと公表。初報時点でファイル名画像等14点の漏えいを確認した。LockBit掲載推定日12月5日と時期は合うが、資料は「と思われる」とする。
GPT-6 Luna · 手動調査 · 公開Web資料 · 調査 2026-10-04 19:22 JST
資料の確認内容・調査の限界 公開資料による対象の確認:株式会社レスターは旧レスターホールディングスを含む日本の電子機器商社グループの公式サイトで確認。
参照資料と確認内容 未確認・調査の限界 公式発表の攻撃者帰属は確定ではなく「LockBitと思われる」との評価。 初報後の調査で情報・範囲が更新され得る。 調査範囲・日時 site:restargp.com ランサムウェア 2023 不正アクセス site:restargp.com 2023 Lockbit 調査記録の確定 2026-10-04 19:22 JST · 解説出力の確認 2026-10-04 19:22 JST
照合した掲載情報のSHA-256
e922eff42a1ab7bae6b6e3ee25c002582e8943e2b7e33a83032f12b15b5b93d0犯行グループの公開URL http://lock…cead.onion/…個別掲載先の到達確認 確認処理失敗(HTTP応答コード未取得) 到達確認日時 2026-11-07 15:14 JST 確認方法 Tor経由・隔離ブラウザ 到達確認時の表示状態 不明(判定記録なし) 到達確認時の対象名 未確認(判定記録なし) 公開プレビュー なし(非公開の撮影結果とは別) ページプレビュー:ブラウザ処理に失敗
変更履歴 (2) 2026-09-20 11:43 JST 掲載情報の変更 2026-09-18 23:23 JST 初回観測
Toyota Financial 観測中 日系候補 掲載グループ medusa 掲載ドメイン toyota-fs.de 外部データ初回取込日時 2026-09-18 23:23 JST 外部データ取込日時 2026-11-11 15:49 JST 掲載者が主張する日時 未記載 日本関連判定 掲載者の日本表記 登録企業IDとの照合 未照合 収集元 Ransomware Live 情報の出所 外部サービス経由 外部提供者の初回観測 2023-11-17 17:28 JST 推定攻撃・公開日 2023-11-16 13:20 JST メタデータ提供者 Ransomware Live 提供データの基準日時 未記録 追加情報 外部サービスが提供した掲載記録です。
企業の公式発表:この自動要約欄には未登録。別欄の公開情報調査をご覧ください。
要約の方式 ルールベース要約 入力メタデータの更新日時 2026-11-11 15:49 JST 要約の生成日時 2026-11-11 15:49 JST 公開レコードのSHA-256 fa53be970f0a35b4551aa5b7131767c3f98b9efc847bf19f5a027803e07428c1顧客向け詳細レビューについて(準備中) 公開情報の調査(Luna) 事件資料あり(この掲載との対応は未確認)
The Recordは2023年11月、Toyota Financial Services Europe & Africaが一部拠点で不正な活動を確認し、システムを停止して復旧中と同社が説明したと報道。Medusaはデータ窃取を主張した。SecurityWeekは12月、Toyota Kreditbankがドイツの顧客データ侵害を通知したと報道。元記録のドメイン・掲載がこれらと同一かは確認できない。
GPT-6 Luna · 手動調査 · 公開Web資料 · 調査 2026-10-04 19:22 JST
資料の確認内容・調査の限界 公開資料による対象の確認:Toyota Financial Services Europe & AfricaとToyota Kreditbank GmbHに関する2023年報道。日本本社とは区別。
参照資料と確認内容 Toyota Financial Services investigates cyberattack in Europe欧州・アフリカ部門が一部拠点の不正活動を確認し、システム停止・復旧中と説明。
第三者資料・報道 · 発表 2023-11-16 · 検索結果の抜粋を確認
Toyota Germany confirms personal information stolen in ransomware attackToyota Kreditbankの通知と顧客への連絡に基づき、ドイツ顧客情報侵害を報道。
第三者資料・報道 · 発表 2023-12-12 · 検索結果の抜粋を確認
未確認・調査の限界 欧州部門・ドイツ法人の事案を日本本社に帰属させない。 元記録のtoyota-fs.de 掲載との直接の結びつきは確認できない。 調査範囲・日時 Toyota Financial Services 2023 November cyber attack Germany Medusa official statement site:toyota-fs.de cyberattack ransomware 2023 Toyota Financial 調査記録の確定 2026-10-04 19:22 JST · 解説出力の確認 2026-10-04 19:22 JST
照合した掲載情報のSHA-256
808780c12295f1379901e5cf9061d43b84764601d232618f86eff136d6f62d81犯行グループの公開URL 未保有 個別掲載先の到達確認 未確認 公開プレビュー なし(非公開の撮影結果とは別) ページプレビュー:未確認
変更履歴 (2) 2026-10-07 03:28 JST 掲載情報の変更 2026-09-18 23:23 JST 初回観測
THK Co., Ltd. 観測中 日系候補 掲載グループ hunters 掲載ドメイン thk.com 外部データ初回取込日時 2026-09-18 23:23 JST 外部データ取込日時 2026-11-11 15:49 JST 掲載者が主張する日時 未記載 日本関連判定 掲載者の日本表記 登録企業IDとの照合 未照合 収集元 Ransomware Live 情報の出所 外部サービス経由 外部提供者の初回観測 2023-11-15 21:55 JST 推定攻撃・公開日 2023-11-15 21:51 JST メタデータ提供者 Ransomware Live 提供データの基準日時 未記録 追加情報 外部サービスが提供した掲載記録です。
企業の公式発表:この自動要約欄には未登録。別欄の公開情報調査をご覧ください。
要約の方式 ルールベース要約 入力メタデータの更新日時 2026-11-11 15:49 JST 要約の生成日時 2026-11-11 15:49 JST 公開レコードのSHA-256 7a81ec788727141f6d056efa0e5dfd1bf49e5daf4890f959453b0d9606b91055顧客向け詳細レビューについて(準備中) 公開情報の調査(Luna) 掲載主張の報告あり(事件の独立した裏付けは未確認)
2023年11月15日にHunters InternationalがTHK株式会社を対象として掲載したという追跡記録を確認した。公式サイトで確認できたTHKの機械要素部品メーカーとしての法人情報に対し、会社の侵害公表や独立した事件報道は見つからなかった。
GPT-6 Luna · 手動調査 · 公開Web資料 · 調査 2026-10-04 19:22 JST
資料の確認内容・調査の限界 公開資料による対象の確認:thk.comは東京都港区本社のTHK株式会社の公式サイト。
参照資料と確認内容 会社概要|会社情報|THKオフィシャルウェブサイト公式会社概要はTHK株式会社の法人名、本社所在地、機械要素部品等の事業を記載。
一次資料 · 発表日不明 · ページを確認
Overzicht van slachtoffers cyberaanvallen week 46-2023週次追跡一覧は11月15日のTHK掲載とHunters名を記録。
掲載主張の集約・転載 · 発表日不明 · 検索結果の抜粋を確認
未確認・調査の限界 攻撃者による掲載主張の独立確認はできていない。 侵入・暗号化・情報取得を裏付ける会社発表または独立報道は見つからなかった。 調査範囲・日時 THK Hunters International ransomware November 2023 THK Co Ltd Hunters International November 2023 site:thk.com Hunters International 調査記録の確定 2026-10-04 19:22 JST · 解説出力の確認 2026-10-04 19:22 JST
照合した掲載情報のSHA-256
15a40c87136737c991f8a291ba82dfb81978d6a06f9349c53c500a79aacb9987犯行グループの公開URL https://hunt…jyid.onion/…個別掲載先の到達確認 確認処理失敗(HTTP応答コード未取得) 到達確認日時 2026-11-08 15:19 JST 確認方法 Tor経由・隔離ブラウザ 到達確認時の表示状態 不明(判定記録なし) 到達確認時の対象名 未確認(判定記録なし) 公開プレビュー なし(非公開の撮影結果とは別) ページプレビュー:ブラウザ処理に失敗
変更履歴 (2) 2026-09-20 11:43 JST 掲載情報の変更 2026-09-18 23:23 JST 初回観測
Japan Aviation Electronics Industry, Ltd 観測中 日系候補 掲載グループ alphv 掲載ドメイン jae.com 外部データ初回取込日時 2026-09-18 23:23 JST 外部データ取込日時 2026-11-11 15:49 JST 掲載者が主張する日時 未記載 日本関連判定 掲載者の日本表記 登録企業IDとの照合 未照合 収集元 Ransomware Live 情報の出所 外部サービス経由 外部提供者の初回観測 2023-11-07 09:57 JST 推定攻撃・公開日 2023-11-07 09:57 JST メタデータ提供者 Ransomware Live 提供データの基準日時 未記録 追加情報 外部サービスが提供した掲載記録です。
企業の公式発表:この自動要約欄には未登録。別欄の公開情報調査をご覧ください。
要約の方式 ルールベース要約 入力メタデータの更新日時 2026-11-11 15:49 JST 要約の生成日時 2026-11-11 15:49 JST 公開レコードのSHA-256 cbc64140e975e031f397bffbe5147db0f8a1943911d7396a8951f08a11db940a顧客向け詳細レビューについて(準備中) 公開情報の調査(Luna) 事件資料あり(この掲載との対応は未確認)
JAEは2023年11月2日にグループサーバーへの外部不正アクセスを確認。12月4日第2報はランサムウェア暗号化と、米国子会社サーバーの一部情報へのアクセス・漏えいを確認した。ALPHV掲載主張の日付・主体との同一性は公式発表で確認できない。
GPT-6 Luna · 手動調査 · 公開Web資料 · 調査 2026-10-04 19:22 JST
資料の確認内容・調査の限界 公開資料による対象の確認:日本航空電子工業株式会社(JAE)は公式サイトで確認。2023年の事件は米国子会社JAE Oregonの情報にも及ぶと会社が説明。
参照資料と確認内容 未確認・調査の限界 公式資料はALPHVへの帰属を示さない。 対象は記載されたグループサーバー・子会社情報であり、全社一律の影響を示さない。 調査範囲・日時 site:jae.com ransomware cyberattack 2023 ALPHV site:jae.com/en/topics unauthorized access ransomware 2023 調査記録の確定 2026-10-04 19:22 JST · 解説出力の確認 2026-10-04 19:22 JST
照合した掲載情報のSHA-256
4cf9c31eef8b7bf32036cbf104e18abb3409f7810b8431cbe1c90e0b714af80c犯行グループの公開URL http://alph…36ad.onion/…個別掲載先の到達確認 タイムアウト(HTTP応答コード未取得) 到達確認日時 2026-10-20 14:02 JST 確認方法 Tor経由・隔離ブラウザ 到達確認時の表示状態 不明(判定記録なし) 到達確認時の対象名 未確認(判定記録なし) 公開プレビュー なし(非公開の撮影結果とは別) ページプレビュー:タイムアウト
変更履歴 (3) 2026-10-07 03:28 JST 掲載情報の変更 2026-09-20 11:43 JST 掲載情報の変更 2026-09-18 23:23 JST 初回観測
SIIX Corporation 観測中 日系候補 掲載グループ alphv 掲載ドメイン siix.co.jp 外部データ初回取込日時 2026-09-18 23:23 JST 外部データ取込日時 2026-11-11 15:49 JST 掲載者が主張する日時 未記載 日本関連判定 掲載者の日本表記 登録企業IDとの照合 未照合 収集元 Ransomware Live 情報の出所 外部サービス経由 外部提供者の初回観測 2023-10-18 01:03 JST 推定攻撃・公開日 2023-10-18 00:04 JST メタデータ提供者 Ransomware Live 提供データの基準日時 未記録 追加情報 外部サービスが提供した掲載記録です。
企業の公式発表:この自動要約欄には未登録。別欄の公開情報調査をご覧ください。
要約の方式 ルールベース要約 入力メタデータの更新日時 2026-11-11 15:49 JST 要約の生成日時 2026-11-11 15:49 JST 公開レコードのSHA-256 36beb6c166bb48eba3740e37df74c2669f38869e27c68052b38cf003d97f53d1顧客向け詳細レビューについて(準備中) 公開情報の調査(Luna) 事件資料あり(この掲載との対応は未確認)
SIIXは2023年4月24日に一部社内サーバーへのランサムウェア不正アクセスを公表し、当時は流出未確認とした。2024年7月の調査報告では一部業務ファイルが外部送信され、取引先等1,603人分の個人情報を含んだと公表。2021年のインドネシア子会社事案は別件。
GPT-6 Luna · 手動調査 · 公開Web資料 · 調査 2026-10-04 19:22 JST
資料の確認内容・調査の限界 公開資料による対象の確認:SIIX(シークス株式会社)の公式公表は2023年4月の本社事案と2021年のインドネシア子会社事案を分けている。
参照資料と確認内容 ランサムウェアによる不正アクセスについて4月24日の社内サーバー不正アクセスを公表。
一次資料 · 発表 2023-04-28 · ページを確認
不正アクセスによる個人情報流出のお詫びとお知らせ後続調査で一部データ外部送信と1,603人分を含むと報告。
一次資料 · 発表 2024-07-23 · ページを確認
未確認・調査の限界 一覧中の複数年・複数掲載者記録は同一事案とは限らない。 2021年の子会社事案を2023年本社事案と混同しない。 調査範囲・日時 site:siix.co.jp ランサムウェア 不正アクセス 2023 調査記録の確定 2026-10-04 19:22 JST · 解説出力の確認 2026-10-04 19:22 JST
照合した掲載情報のSHA-256
c32b0100f3b0c2dc938dc9a72a0e9b7b549d83eeba308cd1c0f1dd31acb24158犯行グループの公開URL http://alph…36ad.onion/…個別掲載先の到達確認 タイムアウト(HTTP応答コード未取得) 到達確認日時 2026-10-19 13:54 JST 確認方法 Tor経由・隔離ブラウザ 到達確認時の表示状態 不明(判定記録なし) 到達確認時の対象名 未確認(判定記録なし) 公開プレビュー なし(非公開の撮影結果とは別) ページプレビュー:タイムアウト
変更履歴 (3) 2026-10-07 03:28 JST 掲載情報の変更 2026-09-20 11:43 JST 掲載情報の変更 2026-09-18 23:23 JST 初回観測
NTT Docomo 観測中 日系候補 掲載グループ ransomed 掲載ドメイン 未記載 外部データ初回取込日時 2026-09-18 23:23 JST 外部データ取込日時 2026-11-11 15:49 JST 掲載者が主張する日時 未記載 日本関連判定 掲載者の日本表記 登録企業IDとの照合 未照合 収集元 Ransomware Live 情報の出所 外部サービス経由 外部提供者の初回観測 2023-10-06 21:47 JST 推定攻撃・公開日 2023-10-04 21:47 JST メタデータ提供者 Ransomware Live 提供データの基準日時 未記録 追加情報 外部サービスが提供した掲載記録です。
企業の公式発表:この自動要約欄には未登録。別欄の公開情報調査をご覧ください。
要約の方式 ルールベース要約 入力メタデータの更新日時 2026-11-11 15:49 JST 要約の生成日時 2026-11-11 15:49 JST 公開レコードのSHA-256 041fda4707d6fa10a6e95a125eb6e9954cfdc7b2f403bec7d9f66c994b9edb4e顧客向け詳細レビューについて(準備中) 公開情報の調査(Luna) 掲載主張の報告あり(事件の独立した裏付けは未確認)
Ransomed.vcが2023年10月4日にドコモを掲載したとの主張が報告されているが、ドコモによるランサムウェア侵害確認は見つからなかった。ドコモは同年11月、委託先が運用するシステムの元派遣社員による情報持ち出し(約6万9千件)を公表している。これは委託先での内部不正事案で、Ransomedの主張との関係は確認できず、ランサムウェア事件と混同できない。
GPT-6 Luna · 手動調査 · 公開Web資料 · 調査 2026-10-04 19:22 JST
資料の確認内容・調査の限界 公開資料による対象の確認:NTTドコモは日本の通信事業者。入力名は同社を指すが、同時期に別件の委託先・内部不正による顧客情報持ち出しも公表されている。
参照資料と確認内容 お客さま情報の不正流出に関するお詫びとお知らせドコモ公式は委託先システムの運用保守従事者による顧客情報持ち出しを報告。
一次資料 · 発表 2023-11-09 · ページを確認
Japan's largest mobile carrier says cyberattack disrupted some services後年の報道はRansomed.vcが2023年にドコモへの攻撃を主張したと記すが、会社確認とはしていない。
第三者資料・報道 · 発表日不明 · 検索結果の抜粋を確認
未確認・調査の限界 ランサウェア主張を裏付ける会社告知や独立報道は確認できない。 委託先内部不正による流出事案は別原因で、Ransomed.vc掲載との関係は不明。 調査範囲・日時 NTT Docomo Ransomed October 2023 ransomware claim site:docomo.ne.jp 2023 ransomware Ransomed Ransomed.vc NTT Docomo 2023 data breach 調査記録の確定 2026-10-04 19:22 JST · 解説出力の確認 2026-10-04 19:22 JST
照合した掲載情報のSHA-256
0ad935a85b1d48d744a15be0b76b44a2dd03c5f9744e86dc65fe6792a298cc49犯行グループの公開URL 未保有 個別掲載先の到達確認 未確認 公開プレビュー なし(非公開の撮影結果とは別) ページプレビュー:未確認
変更履歴 (2) 2026-10-07 03:28 JST 掲載情報の変更 2026-09-18 23:23 JST 初回観測
BELLSONICA CORPORATION 観測中 日系候補 掲載グループ noescape 掲載ドメイン bellsonica.co.jp 外部データ初回取込日時 2026-09-18 23:23 JST 外部データ取込日時 2026-11-11 15:49 JST 掲載者が主張する日時 未記載 日本関連判定 掲載者の日本表記 登録企業IDとの照合 未照合 収集元 Ransomware Live 情報の出所 外部サービス経由 外部提供者の初回観測 2023-10-03 11:40 JST 推定攻撃・公開日 2023-09-24 09:00 JST メタデータ提供者 Ransomware Live 提供データの基準日時 未記録 追加情報 外部サービスが提供した掲載記録です。
企業の公式発表:この自動要約欄には未登録。別欄の公開情報調査をご覧ください。
要約の方式 ルールベース要約 入力メタデータの更新日時 2026-11-11 15:49 JST 要約の生成日時 2026-11-11 15:49 JST 公開レコードのSHA-256 9ea764106b1180d39afb89335562fa7ef56e2fbb9f2f8ad5c51758d069b8e7b2顧客向け詳細レビューについて(準備中) 公開情報の調査(Luna) 事件資料あり(この掲載との対応は未確認)
同社は2023年9月22日に不正アクセスの形跡を感知し、10月3日にデータ公開予告、10月13日にファイル名公開を把握したと11月1日に公表。顧客取引先担当者等467件と社員・元社員等568件の情報流出を確認した。NoEscape掲載との関連は公式告知で確認できない。
GPT-6 Luna · 手動調査 · 公開Web資料 · 調査 2026-10-04 19:22 JST
重要なお知らせとお詫び · 一次資料 · 検索結果の抜粋を確認 資料の確認内容・調査の限界 公開資料による対象の確認:株式会社ベルソニカは静岡県湖西市の自動車部品メーカーで、bellsonica.co.jp公式会社案内に社名・所在地を記載。
参照資料と確認内容 未確認・調査の限界 公式資料はNoEscapeとの関係や侵入経路を特定していない。 公開ファイル名と実際に閲覧・取得された情報の範囲は同義ではない。 調査範囲・日時 site:bellsonica.co.jp ランサムウェア 不正アクセス 2023 site:bellsonica.co.jp 2023 情報流出 調査記録の確定 2026-10-04 19:22 JST · 解説出力の確認 2026-10-04 19:22 JST
照合した掲載情報のSHA-256
974b895d423c69d1faa06b7587a2acf01a772b81a5600520cd0662975cf2b308犯行グループの公開URL http://noes…ttad.onion/…個別掲載先の到達確認 タイムアウト(HTTP応答コード未取得) 到達確認日時 2026-10-28 14:58 JST 確認方法 Tor経由・隔離ブラウザ 到達確認時の表示状態 不明(判定記録なし) 到達確認時の対象名 未確認(判定記録なし) 公開プレビュー なし(非公開の撮影結果とは別) ページプレビュー:タイムアウト
変更履歴 (3) 2026-10-07 03:28 JST 掲載情報の変更 2026-09-20 11:43 JST 掲載情報の変更 2026-09-18 23:23 JST 初回観測
SONY.COM 観測中 日系候補 掲載グループ ransomed 掲載ドメイン sony.com 外部データ初回取込日時 2026-09-18 23:23 JST 外部データ取込日時 2026-11-11 15:49 JST 掲載者が主張する日時 未記載 日本関連判定 掲載者の日本表記 登録企業IDとの照合 未照合 収集元 Ransomware Live 情報の出所 外部サービス経由 外部提供者の初回観測 2023-09-26 12:23 JST 推定攻撃・公開日 2023-09-26 12:23 JST メタデータ提供者 Ransomware Live 提供データの基準日時 未記録 追加情報 外部サービスが提供した掲載記録です。
企業の公式発表:この自動要約欄には未登録。別欄の公開情報調査をご覧ください。
要約の方式 ルールベース要約 入力メタデータの更新日時 2026-11-11 15:49 JST 要約の生成日時 2026-11-11 15:49 JST 公開レコードのSHA-256 7e79c98fba650f032ee6a90300593ecddf5c91af9c802d9bdb354e8e55b7c05a顧客向け詳細レビューについて(準備中) 公開情報の調査(Luna) 事件資料あり(この掲載との対応は未確認)
SecurityWeekは2023年9月26日、RansomedVCがSonyから盗んだと主張するデータを売りに出した件について、Sonyが調査中と回答したと報道。同社は調査中との回答以上のコメントをしておらず、主張された侵害やデータの真正性は記事で確定していない。
GPT-6 Luna · 手動調査 · 公開Web資料 · 調査 2026-10-04 19:22 JST
資料の確認内容・調査の限界 公開資料による対象の確認:Sony Group Corporationに関する2023年9月の報道。RansomedVCの主張と同社の応答を区別。
参照資料と確認内容 未確認・調査の限界 Sonyはこの応答で侵害を確認していない。 掲載の主張を裏付けるデータを独立に検証していない。 調査範囲・日時 Sony 2023 September ransomware Ransomed vc investigation statement site:sony.com cyberattack ransomware 2025 Japan Sony breach 調査記録の確定 2026-10-04 19:22 JST · 解説出力の確認 2026-10-04 19:22 JST
照合した掲載情報のSHA-256
64e841d303ed1c22e5ddb80ade7a09866ea0716f774f7174abc4f7f8d49d541d犯行グループの公開URL 未保有 個別掲載先の到達確認 未確認 公開プレビュー なし(非公開の撮影結果とは別) ページプレビュー:未確認
変更履歴 (2) 2026-10-07 03:28 JST 掲載情報の変更 2026-09-18 23:23 JST 初回観測
NTT Docomo - Japan 1st Mobile Operator 観測中 日系候補 掲載グループ ransomed 掲載ドメイン nttdocomo.co.jp 外部データ初回取込日時 2026-09-18 23:23 JST 外部データ取込日時 2026-11-11 15:49 JST 掲載者が主張する日時 未記載 日本関連判定 掲載者の日本表記 登録企業IDとの照合 未照合 収集元 Ransomware Live 情報の出所 外部サービス経由 外部提供者の初回観測 2023-09-26 12:23 JST 推定攻撃・公開日 2023-09-26 12:23 JST メタデータ提供者 Ransomware Live 提供データの基準日時 未記録 追加情報 外部サービスが提供した掲載記録です。
企業の公式発表:この自動要約欄には未登録。別欄の公開情報調査をご覧ください。
要約の方式 ルールベース要約 入力メタデータの更新日時 2026-11-11 15:49 JST 要約の生成日時 2026-11-11 15:49 JST 公開レコードのSHA-256 fcebf561e5a0f356c169287c4c09a72981ae37bbc3a5cebf54566e94b971fc70顧客向け詳細レビューについて(準備中) 公開情報の調査(Luna) 掲載主張の報告あり(事件の独立した裏付けは未確認)
Ransomed.vcが2023年9月26日にドコモを掲載したとの報道があるが、侵害を独立確認するドコモ発表は見つからなかった。ドコモが公式確認した同年の約6万9千件の顧客情報持ち出しは、過去の委託業務データを委託先システムの元派遣社員が不正取得した別事案であり、ランサムウェアとの関係は示されていない。
GPT-6 Luna · 手動調査 · 公開Web資料 · 調査 2026-10-04 19:22 JST
資料の確認内容・調査の限界 公開資料による対象の確認:NTTドコモ株式会社(日本の通信事業者)。2023年9月26日のランサムウェア主張と、同年の委託先システムにおける内部不正流出は別の公表事案。
参照資料と確認内容 お客さま情報の不正流出に関するお詫びとお知らせ公式告知は委託先システムでの内部不正と約6万9千件の対象情報を説明。
一次資料 · 発表 2023-11-09 · ページを確認
Ransomed.Vc in the SpotlightResecurityは9月26日のNTTドコモ掲載を攻撃者の発表として記述。
掲載主張の集約・転載 · 発表 2023-10-04 · ページを確認
未確認・調査の限界 Ransomed.vcの侵害主張をドコモまたは独立した事件報道が確認した証拠は見つからない。 同年の委託先内部不正事案との関連は確認できない。 調査範囲・日時 NTT Docomo Ransomed.vc September 26 2023 claim NTT Docomo Ransomed ransomware October 2023 official company source site:nttdocomo.co.jp 2023 Ransomed ransomware NTT Docomo 調査記録の確定 2026-10-04 19:22 JST · 解説出力の確認 2026-10-04 19:22 JST
照合した掲載情報のSHA-256
c25def59e4caa42928d396f0851c3cd8cab22cff8951b5016c242752cb073203犯行グループの公開URL 未保有 個別掲載先の到達確認 未確認 公開プレビュー なし(非公開の撮影結果とは別) ページプレビュー:未確認
変更履歴 (2) 2026-10-07 03:28 JST 掲載情報の変更 2026-09-18 23:23 JST 初回観測
Yusen Logistics 観測中 日系候補 掲載グループ alphv 掲載ドメイン yusen-logistics.com 外部データ初回取込日時 2026-09-18 23:23 JST 外部データ取込日時 2026-11-11 15:49 JST 掲載者が主張する日時 未記載 日本関連判定 掲載者の日本表記 登録企業IDとの照合 未照合 収集元 Ransomware Live 情報の出所 外部サービス経由 外部提供者の初回観測 2023-09-22 23:29 JST 推定攻撃・公開日 2023-09-22 22:15 JST メタデータ提供者 Ransomware Live 提供データの基準日時 未記録 追加情報 外部サービスが提供した掲載記録です。
企業の公式発表:この自動要約欄には未登録。別欄の公開情報調査をご覧ください。
要約の方式 ルールベース要約 入力メタデータの更新日時 2026-11-11 15:49 JST 要約の生成日時 2026-11-11 15:49 JST 公開レコードのSHA-256 babf5f3e15fb2c863a15b2ec728ef120fb07c4d012591d55b70e6dcfca5c15e1顧客向け詳細レビューについて(準備中) 公開情報の調査(Luna) 掲載対象の特定に至らず
会社名・ドメイン・2023年のALPHV主張を検索したが、該当事故の会社発表や信頼できる独立報道を確認できなかった。検索結果にあった採用ページの年月日表示は事件証拠ではないため採用しない。
GPT-6 Luna · 手動調査 · 公開Web資料 · 調査 2026-10-04 19:22 JST
資料の確認内容・調査の限界 公開資料による対象の確認:yusen-logistics.comは郵船ロジスティクスの公式ドメイン。2023年9月ALPHV掲載に対応する事故告知・独立報道は見つからなかった。
未確認・調査の限界 事件に関する公式告知・独立報道を検索範囲で確認できなかった。 攻撃者側掲載と実害は独立確認されていない。 調査範囲・日時 site:yusen-logistics.com cyberattack ransomware 2023 Alphv Yusen Logistics ransomware attack September 2023 site:yusen-logistics.com cybersecurity incident 2023 調査記録の確定 2026-10-04 19:22 JST · 解説出力の確認 2026-10-04 19:22 JST
照合した掲載情報のSHA-256
faabab9ba099dfff017661104a54bc93b09229b08436637b7589482d34de666c犯行グループの公開URL http://alph…36ad.onion/…個別掲載先の到達確認 確認処理失敗(HTTP応答コード未取得) 到達確認日時 2026-11-04 15:44 JST 確認方法 Tor経由・隔離ブラウザ 到達確認時の表示状態 不明(判定記録なし) 到達確認時の対象名 未確認(判定記録なし) 公開プレビュー なし(非公開の撮影結果とは別) ページプレビュー:ブラウザ処理に失敗
変更履歴 (2) 2026-09-20 11:43 JST 掲載情報の変更 2026-09-18 23:23 JST 初回観測
inouemfg.com 観測中 日系候補 掲載グループ lockbit3 掲載ドメイン inouemfg.com 外部データ初回取込日時 2026-09-18 23:23 JST 外部データ取込日時 2026-11-11 15:49 JST 掲載者が主張する日時 未記載 日本関連判定 掲載者の日本表記 登録企業IDとの照合 未照合 収集元 Ransomware Live 情報の出所 外部サービス経由 外部提供者の初回観測 2023-08-31 07:07 JST 推定攻撃・公開日 2023-12-07 09:00 JST メタデータ提供者 Ransomware Live 提供データの基準日時 未記録 追加情報 外部サービスが提供した掲載記録です。
企業の公式発表:この自動要約欄には未登録。別欄の公開情報調査をご覧ください。
要約の方式 ルールベース要約 入力メタデータの更新日時 2026-11-11 15:49 JST 要約の生成日時 2026-11-11 15:49 JST 公開レコードのSHA-256 0ca283e3c029ef4ddcae4ded7f55a917b99c04e7036e22f4e8b8ab4ff0e1e948顧客向け詳細レビューについて(準備中) 公開情報の調査(Luna) 掲載対象の特定に至らず
2023年12月のLockBit 3 主張について公式通知や信頼できる独立報道を確認できなかった。企業名の類似だけでは他社事案を当該記録に結び付けられない。
GPT-6 Luna · 手動調査 · 公開Web資料 · 調査 2026-10-04 19:22 JST
資料の確認内容・調査の限界 公開資料による対象の確認:Inoue Mfg.は一般的な名称で、inouemfg.comとLockBit 主張の対象を確認できず。
未確認・調査の限界 法人の正確な同定は未解決。 侵害の独立確認は見つからなかった。 調査範囲・日時 site:inouemfg.com LockBit ransomware 2023 Inoue Mfg LockBit 2023 調査記録の確定 2026-10-04 19:22 JST · 解説出力の確認 2026-10-04 19:22 JST
照合した掲載情報のSHA-256
57f67cc8697cc2bcab25c53c62dd9a20c9685e2aa30c8638b9efad57eaf9718b犯行グループの公開URL http://lock…cead.onion/…個別掲載先の到達確認 タイムアウト(HTTP応答コード未取得) 到達確認日時 2026-11-08 15:18 JST 確認方法 Tor経由・隔離ブラウザ 到達確認時の表示状態 不明(判定記録なし) 到達確認時の対象名 未確認(判定記録なし) 公開プレビュー なし(非公開の撮影結果とは別) ページプレビュー:タイムアウト
変更履歴 (2) 2026-09-20 11:43 JST 掲載情報の変更 2026-09-18 23:23 JST 初回観測
Seiko Group Corporation 観測中 日系候補 掲載グループ alphv 掲載ドメイン seiko.co.jp 外部データ初回取込日時 2026-09-18 23:23 JST 外部データ取込日時 2026-11-11 15:49 JST 掲載者が主張する日時 未記載 日本関連判定 掲載者の日本表記 登録企業IDとの照合 未照合 収集元 Ransomware Live 情報の出所 外部サービス経由 外部提供者の初回観測 2023-08-21 14:29 JST 推定攻撃・公開日 2023-08-21 14:23 JST メタデータ提供者 Ransomware Live 提供データの基準日時 未記録 追加情報 外部サービスが提供した掲載記録です。
企業の公式発表:この自動要約欄には未登録。別欄の公開情報調査をご覧ください。
要約の方式 ルールベース要約 入力メタデータの更新日時 2026-11-11 15:49 JST 要約の生成日時 2026-11-11 15:49 JST 公開レコードのSHA-256 52d5f62f61c800d9b2fa83906a371bd19c12f4a71ffa9d34c699077db6a50dc7顧客向け詳細レビューについて(準備中) 公開情報の調査(Luna) 事件資料あり(この掲載との対応は未確認)
同社は2023年7月28日に一部サーバーへの不正アクセスを検知し、後にランサウェア攻撃と確認。10月25日の第3報で、グループ内の複数法人が保有する個人データ約6万件の漏えいを確認したと公表した。ALPHV/BlackCatは攻撃を主張したと信頼できる報道が伝えるが、攻撃者の帰属は会社側の確認ではない。
GPT-6 Luna · 手動調査 · 公開Web資料 · 調査 2026-10-04 19:22 JST
資料の確認内容・調査の限界 公開資料による対象の確認:seiko.co.jpはセイコーグループ株式会社の公式サイト。告知では同社に加えてセイコーウオッチ株式会社・セイコーインスツル株式会社も対象。
参照資料と確認内容 当社サーバに対する不正アクセスに関するお知らせ(第3報)セイコーは7月28日の侵入とランサウェア攻撃を報告し、グループ内の約6万件の個人データ漏えいを確認。
一次資料 · 発表 2023-10-25 · ページを確認
Prolific ransomware gang takes credit for Seiko data breachThe RecordはALPHV/BlackCatがセイコーへの攻撃を主張したと報道。
第三者資料・報道 · 発表 2023-08-21 · ページを確認
未確認・調査の限界 攻撃者名は会社発表で特定されていない。 会社は複数のグループ会社が保有する情報を対象と説明しており、対象範囲は親会社だけではない。 調査範囲・日時 site:seiko.co.jp ALPHV ransomware August 2023 Seiko Group Seiko Group ALPHV ransomware August 2023 Seiko BlackCat breach October 2023 調査記録の確定 2026-10-04 19:22 JST · 解説出力の確認 2026-10-04 19:22 JST
照合した掲載情報のSHA-256
b466b47da560ad8d36ab177ca0388e7f88c04c21c61d583996591a0ed4f0b3e5犯行グループの公開URL http://alph…36ad.onion/…個別掲載先の到達確認 確認処理失敗(HTTP応答コード未取得) 到達確認日時 2026-10-24 13:58 JST 確認方法 Tor経由・隔離ブラウザ 到達確認時の表示状態 不明(判定記録なし) 到達確認時の対象名 未確認(判定記録なし) 公開プレビュー なし(非公開の撮影結果とは別) ページプレビュー:ブラウザ処理に失敗
変更履歴 (3) 2026-10-07 03:28 JST 掲載情報の変更 2026-09-20 11:43 JST 掲載情報の変更 2026-09-18 23:23 JST 初回観測
SYNQUESTLABS 観測中 日系候補 掲載グループ blackbasta 掲載ドメイン synquestlabs.com 外部データ初回取込日時 2026-09-18 23:23 JST 外部データ取込日時 2026-11-11 15:49 JST 掲載者が主張する日時 未記載 日本関連判定 掲載者の日本表記 登録企業IDとの照合 未照合 収集元 Ransomware Live 情報の出所 外部サービス経由 外部提供者の初回観測 2023-08-17 21:58 JST 推定攻撃・公開日 2023-08-17 21:58 JST メタデータ提供者 Ransomware Live 提供データの基準日時 未記録 追加情報 外部サービスが提供した掲載記録です。
企業の公式発表:この自動要約欄には未登録。別欄の公開情報調査をご覧ください。
要約の方式 ルールベース要約 入力メタデータの更新日時 2026-11-11 15:49 JST 要約の生成日時 2026-11-11 15:49 JST 公開レコードのSHA-256 5a2414429bd39952ced8ddad106983ab70635701d6e3d4d977d5c77cb250b0b2顧客向け詳細レビューについて(準備中) 公開情報の調査(Luna) 組織情報の資料あり
Black Bastaの2023年8月掲載主張とドメインで検索したが、企業の事故告知や独立報道を確認できなかった。公式安全データシートは会社名・所在地と取扱製品を示すが、事件を裏付ける資料ではない。
GPT-6 Luna · 手動調査 · 公開Web資料 · 調査 2026-10-04 19:22 JST
資料の確認内容・調査の限界 公開資料による対象の確認:synquestlabs.comは米フロリダ州のSynQuest Laboratories, Inc.公式サイト。化学試薬の製造・販売を行う。
参照資料と確認内容 未確認・調査の限界 事故告知または独立した侵害報道は検索範囲で見つからなかった。 掲載主張のみで侵害や情報流出を断定できない。 調査範囲・日時 site:synquestlabs.com ransomware Black Basta 2023 SynQuest Labs Black Basta ransomware August 2023 調査記録の確定 2026-10-04 19:22 JST · 解説出力の確認 2026-10-04 19:22 JST
照合した掲載情報のSHA-256
f3d49009d218916a870326355979cfe3f01cdf6d2124a2e3cc4a4490e668ed6d犯行グループの公開URL 未保有 個別掲載先の到達確認 未確認 公開プレビュー なし(非公開の撮影結果とは別) ページプレビュー:未確認
変更履歴 (2) 2026-10-07 03:28 JST 掲載情報の変更 2026-09-18 23:23 JST 初回観測
FTRIA CO. LTD 観測中 日系候補 掲載グループ noescape 掲載ドメイン ftria.co.jp 外部データ初回取込日時 2026-09-18 23:23 JST 外部データ取込日時 2026-11-11 15:49 JST 掲載者が主張する日時 未記載 日本関連判定 掲載者の日本表記 登録企業IDとの照合 未照合 収集元 Ransomware Live 情報の出所 外部サービス経由 外部提供者の初回観測 2023-08-16 05:36 JST 推定攻撃・公開日 2023-08-09 09:00 JST メタデータ提供者 Ransomware Live 提供データの基準日時 未記録 追加情報 外部サービスが提供した掲載記録です。
企業の公式発表:この自動要約欄には未登録。別欄の公開情報調査をご覧ください。
要約の方式 ルールベース要約 入力メタデータの更新日時 2026-11-11 15:49 JST 要約の生成日時 2026-11-11 15:49 JST 公開レコードのSHA-256 3534ebe28be8444e589d3794b978f424f24942754be0d20ec66987f7f6e12a87顧客向け詳細レビューについて(準備中) 公開情報の調査(Luna) 事件資料あり(この掲載との対応は未確認)
エフトリアは2023年8月9日のランサムウェア攻撃でPC・サーバーのファイルの一部が暗号化され、9月4日に窃取ファイルの公開を確認したと発表。元記録のNoEscape 掲載との関係は公式資料に記されていない。
GPT-6 Luna · 手動調査 · 公開Web資料 · 調査 2026-10-04 19:22 JST
資料の確認内容・調査の限界 公開資料による対象の確認:株式会社エフトリアの公式発表を確認。
参照資料と確認内容 未確認・調査の限界 NoEscapeとの関係は公式発表で確認できない。 公開ファイルの詳細は再掲しない。 調査範囲・日時 site:ftria.co.jp ransomware 2023 cyberattack 調査記録の確定 2026-10-04 19:22 JST · 解説出力の確認 2026-10-04 19:22 JST
照合した掲載情報のSHA-256
5286b2f092ebe55760c090a72bcda16738118b88e4fb003204ca80ad5cb7f4d6犯行グループの公開URL http://noes…ttad.onion/…個別掲載先の到達確認 タイムアウト(HTTP応答コード未取得) 到達確認日時 2026-10-27 14:19 JST 確認方法 Tor経由・隔離ブラウザ 到達確認時の表示状態 不明(判定記録なし) 到達確認時の対象名 未確認(判定記録なし) 公開プレビュー なし(非公開の撮影結果とは別) ページプレビュー:タイムアウト
変更履歴 (3) 2026-10-07 03:28 JST 掲載情報の変更 2026-09-20 11:43 JST 掲載情報の変更 2026-09-18 23:23 JST 初回観測
Bandai Namco 観測中 日系候補 掲載グループ alphv 掲載ドメイン bandainamcoent.com 外部データ初回取込日時 2026-09-18 23:23 JST 外部データ取込日時 2026-11-11 15:49 JST 掲載者が主張する日時 未記載 日本関連判定 掲載者の日本表記 登録企業IDとの照合 未照合 収集元 Ransomware Live 情報の出所 外部サービス経由 外部提供者の初回観測 2023-07-27 02:08 JST 推定攻撃・公開日 2022-07-11 18:03 JST メタデータ提供者 Ransomware Live 提供データの基準日時 未記録 追加情報 外部サービスが提供した掲載記録です。
企業の公式発表:この自動要約欄には未登録。別欄の公開情報調査をご覧ください。
要約の方式 ルールベース要約 入力メタデータの更新日時 2026-11-11 15:49 JST 要約の生成日時 2026-11-11 15:49 JST 公開レコードのSHA-256 18cb4c55710a1357db4602aacc03285cf351742c380ff5e26063b338ef86c84b顧客向け詳細レビューについて(準備中) 公開情報の調査(Luna) 事件資料あり(この掲載との対応は未確認)
バンダイナムコホールディングスは、日本を除くアジア地域の複数グループ会社で2022年7月3日に不正アクセスを確認したと公表した。顧客情報がサーバーやPCに含まれていた可能性を調査中としていた。ALPHVが主張したと報道されているが、告知は攻撃者を特定していない。入力レコードの7月11日の日付は会社確認日と異なる。
GPT-6 Luna · 手動調査 · 公開Web資料 · 調査 2026-10-04 19:22 JST
資料の確認内容・調査の限界 公開資料による対象の確認:入力はBandai Namco Entertainmentのドメインだが、公式告知は親会社バンダイナムコホールディングスと日本国外アジア地域のグループ会社を対象としている。
参照資料と確認内容 Regarding Unauthorized Access to Bandai Namco Group Companies in Asian Regions (Excluding Japan)公式告知は7月3日に複数のアジア地域グループ会社への不正アクセスを確認し、顧客情報影響を調査中と説明。
一次資料 · 発表 2022-07-13 · ページを確認
Bandai Namco confirms hack after ALPHV ransomware data leak threatBleepingComputerはALPHVの主張と会社による不正アクセス確認を併記。
第三者資料・報道 · 発表 2022-07-13 · ページを確認
未確認・調査の限界 公式告知はALPHVへの帰属や情報流出を確定していない。 確認された影響範囲は日本国外アジア地域の複数グループ会社で、入力ドメイン単独ではない。 調査範囲・日時 site:bandainamcoent.com ALPHV ransomware July 2022 Bandai Namco cyberattack Bandai Namco ALPHV July 2022 ransomware claim official Bandai Namco July 2022 unauthorized access Asian regions 調査記録の確定 2026-10-04 19:22 JST · 解説出力の確認 2026-10-04 19:22 JST
照合した掲載情報のSHA-256
fdce867ae9e9d0f5bd9ec9332e4ec42128357c5ba268c9d10fe4c4f826dac806犯行グループの公開URL http://alph…36ad.onion/…個別掲載先の到達確認 確認処理失敗(HTTP応答コード未取得) 到達確認日時 2026-11-03 16:00 JST 確認方法 Tor経由・隔離ブラウザ 到達確認時の表示状態 不明(判定記録なし) 到達確認時の対象名 未確認(判定記録なし) 公開プレビュー なし(非公開の撮影結果とは別) ページプレビュー:ブラウザ処理に失敗
変更履歴 (2) 2026-09-20 11:43 JST 掲載情報の変更 2026-09-18 23:23 JST 初回観測
SUMITOMO BAKELITE | sbna-inccom 観測中 日系候補 掲載グループ alphv 掲載ドメイン sbna-inc.com 外部データ初回取込日時 2026-09-18 23:23 JST 外部データ取込日時 2026-11-11 15:49 JST 掲載者が主張する日時 未記載 日本関連判定 掲載者の日本表記 登録企業IDとの照合 未照合 収集元 Ransomware Live 情報の出所 外部サービス経由 外部提供者の初回観測 2023-07-27 01:36 JST 推定攻撃・公開日 2022-10-28 01:39 JST メタデータ提供者 Ransomware Live 提供データの基準日時 未記録 追加情報 外部サービスが提供した掲載記録です。
企業の公式発表:この自動要約欄には未登録。別欄の公開情報調査をご覧ください。
要約の方式 ルールベース要約 入力メタデータの更新日時 2026-11-11 15:49 JST 要約の生成日時 2026-11-11 15:49 JST 公開レコードのSHA-256 faf3174180c59b223ad06c25bf7be2870aaace7e49e49b6074d07f075e931dbf顧客向け詳細レビューについて(準備中) 公開情報の調査(Luna) 組織情報の資料あり
2022年10月27日付ALPHV掲載主張について社名・ドメイン・該当年で検索したが、会社の事故告知や信頼できる独立報道は見つからなかった。親会社の公式資料は北米子会社を特定するが、対象事件の発生を示さない。
GPT-6 Luna · 手動調査 · 公開Web資料 · 調査 2026-10-04 19:22 JST
資料の確認内容・調査の限界 公開資料による対象の確認:sbna-inc.comはSumitomo Bakelite North America, Inc.の公式グループ会社一覧に掲載される。住友ベークライト株式会社の北米子会社を示す。
参照資料と確認内容 未確認・調査の限界 北米子会社から対象事故の公表は確認できず、掲載主張は独立裏付けされていない。 調査範囲・日時 site:sbna-inc.com ransomware 2022 ALPHV site:sumibe.co.jp SBNA ransomware 2022 "sbna-inc.com" ransomware 2022 ALPHV 調査記録の確定 2026-10-04 19:22 JST · 解説出力の確認 2026-10-04 19:22 JST
照合した掲載情報のSHA-256
3dd25324e33aaa4789547ed83567e485be594e0852e7d605ac66ad91e9990f5e犯行グループの公開URL http://alph…36ad.onion/…個別掲載先の到達確認 タイムアウト(HTTP応答コード未取得) 到達確認日時 2026-10-22 14:02 JST 確認方法 Tor経由・隔離ブラウザ 到達確認時の表示状態 不明(判定記録なし) 到達確認時の対象名 未確認(判定記録なし) 公開プレビュー なし(非公開の撮影結果とは別) ページプレビュー:タイムアウト
変更履歴 (3) 2026-10-07 03:28 JST 掲載情報の変更 2026-09-20 11:43 JST 掲載情報の変更 2026-09-18 23:23 JST 初回観測
SEED CO LTD 観測中 日系候補 掲載グループ alphv 掲載ドメイン seed.co.jp 外部データ初回取込日時 2026-09-18 23:23 JST 外部データ取込日時 2026-11-11 15:49 JST 掲載者が主張する日時 未記載 日本関連判定 掲載者の日本表記 登録企業IDとの照合 未照合 収集元 Ransomware Live 情報の出所 外部サービス経由 外部提供者の初回観測 2023-07-27 01:28 JST 推定攻撃・公開日 2022-11-27 23:40 JST メタデータ提供者 Ransomware Live 提供データの基準日時 未記録 追加情報 外部サービスが提供した掲載記録です。
企業の公式発表:この自動要約欄には未登録。別欄の公開情報調査をご覧ください。
要約の方式 ルールベース要約 入力メタデータの更新日時 2026-11-11 15:49 JST 要約の生成日時 2026-11-11 15:49 JST 公開レコードのSHA-256 978eb22be7371eed226e55d8524ce27dfa8a3e3f884b2f4ee0823df43863ae09顧客向け詳細レビューについて(準備中) 公開情報の調査(Luna) 当該掲載を裏付ける独立資料は未確認
2022年11月のAlphV 掲載に関する会社通知や独立した事件報道は検索で確認できなかった。社名だけでは対象を断定できない。
GPT-6 Luna · 手動調査 · 公開Web資料 · 調査 2026-10-04 19:22 JST
資料の確認内容・調査の限界 公開資料による対象の確認:SEED Co., Ltd.は複数企業名の可能性があり、AlphV 主張との一致は未確認。
未確認・調査の限界 法的主体と記録ドメインの一致が未解決。 掲載以外の侵害確認なし。 調査範囲・日時 SEED Co Ltd AlphV ransomware November 2022 Japan site:seed.co.jp ランサムウェア 調査記録の確定 2026-10-04 19:22 JST · 解説出力の確認 2026-10-04 19:22 JST
照合した掲載情報のSHA-256
3ede3fbe60c0600e20cabf506d1e32e1052424a790d17831a44fa18304482a6b犯行グループの公開URL http://alph…36ad.onion/…個別掲載先の到達確認 確認処理失敗(HTTP応答コード未取得) 到達確認日時 2026-10-26 14:01 JST 確認方法 Tor経由・隔離ブラウザ 到達確認時の表示状態 不明(判定記録なし) 到達確認時の対象名 未確認(判定記録なし) 公開プレビュー なし(非公開の撮影結果とは別) ページプレビュー:ブラウザ処理に失敗
変更履歴 (3) 2026-10-07 03:28 JST 掲載情報の変更 2026-09-20 11:43 JST 掲載情報の変更 2026-09-18 23:23 JST 初回観測
SUMITOMO BAKELITE USA 観測中 日系候補 掲載グループ alphv 掲載ドメイン sumibe.co.jp 外部データ初回取込日時 2026-09-18 23:23 JST 外部データ取込日時 2026-11-11 15:49 JST 掲載者が主張する日時 未記載 日本関連判定 掲載者の日本表記 登録企業IDとの照合 未照合 収集元 Ransomware Live 情報の出所 外部サービス経由 外部提供者の初回観測 2023-07-27 01:15 JST 推定攻撃・公開日 2022-12-28 19:16 JST メタデータ提供者 Ransomware Live 提供データの基準日時 未記録 追加情報 外部サービスが提供した掲載記録です。
企業の公式発表:この自動要約欄には未登録。別欄の公開情報調査をご覧ください。
要約の方式 ルールベース要約 入力メタデータの更新日時 2026-11-11 15:49 JST 要約の生成日時 2026-11-11 15:49 JST 公開レコードのSHA-256 2ebc7ea41e86e8ca17a893b02f4ee6e494ef5d4df53c031890d088e3283ba5a1顧客向け詳細レビューについて(準備中) 公開情報の調査(Luna) 掲載対象の特定に至らず
2022年12月に米国のSumitomo Bakelite North Americaがサイバー攻撃を受け、米国当局に報告し調査したとの記録をKaspersky ICS CERTが会社の公式声明に基づき掲載している。別の掲載追跡ではALPHVが12月28日に「SUMITOMO BAKELITE USA」を主張対象とした。ただし両名称の法人関係や、掲載と公式事案の一致を確定する資料は見つからなかった。
GPT-6 Luna · 手動調査 · 公開Web資料 · 調査 2026-10-04 19:22 JST
資料の確認内容・調査の限界 公開資料による対象の確認:入力のSUMITOMO BAKELITE USAと、資料で確認できるSumitomo Bakelite North Americaは名称が異なる米国拠点・法人。グループ内関係の詳細と掲載対象の法人同定は未確認。
参照資料と確認内容 H2 2022 – brief overview of main incidents in industrial cybersecurityKaspersky ICS CERTは米国子会社Sumitomo Bakelite North Americaへの攻撃について、会社の公式声明に基づく情報として報告。
第三者資料・報道 · 発表 2023-03-15 · ページを確認
ALPHV claim on Sumitomo Bakelite USA追跡一覧はALPHVによる「SUMITOMO BAKELITE USA」掲載を記録。
掲載主張の集約・転載 · 発表 2022-12-28 · 検索結果の抜粋を確認
Information Security | Sumitomo Bakelite Co., Ltd.親会社公式ページはグループ横断の情報セキュリティ・インシデント対応体制を説明。
一次資料 · 発表日不明 · ページを確認
未確認・調査の限界 記載された米国法人名が一致せず、ALPHV掲載との同一性を確認できない。 親会社の公式サイバーセキュリティページは個別事案の詳細を説明していない。 調査範囲・日時 site:sumibe.co.jp 2022 unauthorized access ransomware USA Sumitomo Bakelite North America cyberattack December 2022 official Sumitomo Bakelite USA ALPHV December 2022 調査記録の確定 2026-10-04 19:22 JST · 解説出力の確認 2026-10-04 19:22 JST
照合した掲載情報のSHA-256
56812c84b85ca00902e184290c43eade581c81c634d26905168e26bdc7345e76犯行グループの公開URL http://alph…36ad.onion/…個別掲載先の到達確認 タイムアウト(HTTP応答コード未取得) 到達確認日時 2026-10-18 13:47 JST 確認方法 Tor経由・隔離ブラウザ 到達確認時の表示状態 不明(判定記録なし) 到達確認時の対象名 未確認(判定記録なし) 公開プレビュー なし(非公開の撮影結果とは別) ページプレビュー:タイムアウト
変更履歴 (2) 2026-09-20 11:43 JST 掲載情報の変更 2026-09-18 23:23 JST 初回観測
KKDICOID including companies AICC, JBI, TJFI (part of the kddicom holding company, whose d 観測中 日系候補 掲載グループ alphv 掲載ドメイン kddi.com 外部データ初回取込日時 2026-09-18 23:23 JST 外部データ取込日時 2026-11-11 15:49 JST 掲載者が主張する日時 未記載 日本関連判定 掲載者の日本表記 登録企業IDとの照合 未照合 収集元 Ransomware Live 情報の出所 外部サービス経由 外部提供者の初回観測 2023-07-26 23:59 JST 推定攻撃・公開日 2023-05-06 01:11 JST メタデータ提供者 Ransomware Live 提供データの基準日時 未記録 追加情報 外部サービスが提供した掲載記録です。
企業の公式発表:この自動要約欄には未登録。別欄の公開情報調査をご覧ください。
要約の方式 ルールベース要約 入力メタデータの更新日時 2026-11-11 15:49 JST 要約の生成日時 2026-11-11 15:49 JST 公開レコードのSHA-256 6c72d177ee5ec49f22ccb37d890039de4e38f73a0572d932305d9a78beed240b顧客向け詳細レビューについて(準備中) 公開情報の調査(Luna) 掲載対象の特定に至らず
2023年5月5日付ALPHV掲載主張とKDDI名を検索したが、同社または挙げられた略号を対象とする事故告知・独立報道を確認できなかった。KDDIの一般的なセキュリティ体制ページは個別事件を裏付けない。
GPT-6 Luna · 手動調査 · 公開Web資料 · 調査 2026-10-04 19:22 JST
資料の確認内容・調査の限界 公開資料による対象の確認:kddi.comはKDDI株式会社公式ドメインだが、掲載名「KKDICOID including companies AICC, JBI, TJFI」は法人・子会社名との照合ができない。
未確認・調査の限界 掲載レコード中の法人名・略称の意味と対象範囲を特定できなかった。 対象日・事件を確認する独立資料は見つからなかった。 調査範囲・日時 site:kddi.com ransomware cyber attack 2023 ALPHV KDDI KDDI ALPHV ransomware 2023 AICC JBI TJFI 調査記録の確定 2026-10-04 19:22 JST · 解説出力の確認 2026-10-04 19:22 JST
照合した掲載情報のSHA-256
e848e6226cf41462d35b8e75d35562efc7b8355e9b02eb094cfb95b1195558ad犯行グループの公開URL http://alph…36ad.onion/…個別掲載先の到達確認 タイムアウト(HTTP応答コード未取得) 到達確認日時 2026-11-09 15:52 JST 確認方法 Tor経由・隔離ブラウザ 到達確認時の表示状態 不明(判定記録なし) 到達確認時の対象名 未確認(判定記録なし) 公開プレビュー なし(非公開の撮影結果とは別) ページプレビュー:タイムアウト
変更履歴 (2) 2026-09-20 11:43 JST 掲載情報の変更 2026-09-18 23:23 JST 初回観測
Plott Corporation 観測中 日系候補 掲載グループ alphv 掲載ドメイン plott.co.jp 外部データ初回取込日時 2026-09-18 23:23 JST 外部データ取込日時 2026-11-11 15:49 JST 掲載者が主張する日時 未記載 日本関連判定 掲載者の日本表記 登録企業IDとの照合 未照合 収集元 Ransomware Live 情報の出所 外部サービス経由 外部提供者の初回観測 2023-07-26 23:21 JST 推定攻撃・公開日 2023-06-15 18:17 JST メタデータ提供者 Ransomware Live 提供データの基準日時 未記録 追加情報 外部サービスが提供した掲載記録です。
企業の公式発表:この自動要約欄には未登録。別欄の公開情報調査をご覧ください。
要約の方式 ルールベース要約 入力メタデータの更新日時 2026-11-11 15:49 JST 要約の生成日時 2026-11-11 15:49 JST 公開レコードのSHA-256 0b1b50133101d367a56e78b46977cfb99c5f6ff9707912da50c44b75cae1d4b6顧客向け詳細レビューについて(準備中) 公開情報の調査(Luna) 当該掲載を裏付ける独立資料は未確認
2023年6月のAlphV主張について、公式な事故公表・独立報道は今回確認できなかった。記録の企業名以上に対象事業や被害を確認できない。
GPT-6 Luna · 手動調査 · 公開Web資料 · 調査 2026-10-04 19:22 JST
資料の確認内容・調査の限界 公開資料による対象の確認:Plott Corporationの同定およびAlphV 掲載の裏付けは不足。
未確認・調査の限界 対象法人・ドメインの公式照合に至らず。 侵害を独立確認する資料なし。 調査範囲・日時 Plott Corporation AlphV ransomware 2023 site:plott.co.jp cyberattack 調査記録の確定 2026-10-04 19:22 JST · 解説出力の確認 2026-10-04 19:22 JST
照合した掲載情報のSHA-256
d9ab0bf81c81b146b33ab56b972a98549d4dbcbfd6070266a5afb824e0140b55犯行グループの公開URL http://alph…36ad.onion/…個別掲載先の到達確認 タイムアウト(HTTP応答コード未取得) 到達確認日時 2026-10-27 14:17 JST 確認方法 Tor経由・隔離ブラウザ 到達確認時の表示状態 不明(判定記録なし) 到達確認時の対象名 未確認(判定記録なし) 公開プレビュー なし(非公開の撮影結果とは別) ページプレビュー:タイムアウト
変更履歴 (3) 2026-10-07 03:28 JST 掲載情報の変更 2026-09-20 11:43 JST 掲載情報の変更 2026-09-18 23:23 JST 初回観測
Yamaha Canada Music Ltd 観測中 日系候補 掲載グループ akira 掲載ドメイン yamahamusic.ca 外部データ初回取込日時 2026-09-18 23:23 JST 外部データ取込日時 2026-11-11 15:49 JST 掲載者が主張する日時 未記載 日本関連判定 掲載者の日本表記 登録企業IDとの照合 未照合 収集元 Ransomware Live 情報の出所 外部サービス経由 外部提供者の初回観測 2023-07-21 21:59 JST 推定攻撃・公開日 2023-07-21 10:02 JST メタデータ提供者 Ransomware Live 提供データの基準日時 未記録 追加情報 外部サービスが提供した掲載記録です。
企業の公式発表:この自動要約欄には未登録。別欄の公開情報調査をご覧ください。
要約の方式 ルールベース要約 入力メタデータの更新日時 2026-11-11 15:49 JST 要約の生成日時 2026-11-11 15:49 JST 公開レコードのSHA-256 48536ad8ca313f3d87d73407d1c666b675791140505a4f6081e6062d26638679顧客向け詳細レビューについて(準備中) 公開情報の調査(Luna) 事件資料あり(この掲載との対応は未確認)
Yamaha Canada Musicは2023年7月、サイバー攻撃により不正アクセスとデータ窃取があったと公表し、影響者への通知・監視支援を行った。The RecordはBlackByte(6月14日)とAkira(7月21日)の双方が掲載したと報じるが、会社はランサムウェア事案かどうかを明言していない。入力推定日は7月21日。
GPT-6 Luna · 手動調査 · 公開Web資料 · 調査 2026-10-04 19:22 JST
資料の確認内容・調査の限界 公開資料による対象の確認:Yamaha Canada Music Ltdは楽器・音響機器のヤマハ株式会社のカナダ音楽事業子会社。二輪車のヤマハ発動機とは別会社。
参照資料と確認内容 Yamaha confirms cyberattack after multiple ransomware gangs claim attacksカナダ音楽子会社が不正アクセスとデータ窃取を認めたと報道。2組の掲載を挙げる一方、ランサムウェアとの関連は未確定。
第三者資料・報道 · 発表 2023-07-24 · ページを確認
Notice of Unauthorized Access to Yamaha's U.S. Subsidiary (Second Report)ヤマハ公式リリースの一覧に米国子会社事案の第2報を掲載。カナダ事案とは別件であることに留意。
一次資料 · 発表 2023-07-20 · 検索結果の抜粋を確認
未確認・調査の限界 カナダ事案の攻撃者・ランサムウェア使用は会社が確定していない。 米国子会社の同時期の事案はこのレコードの対象ではない。 調査範囲・日時 Yamaha Canada Music ransomware July 2023 incident site:yamahamusic.ca cybersecurity incident ransomware 2023 調査記録の確定 2026-10-04 19:22 JST · 解説出力の確認 2026-10-04 19:22 JST
照合した掲載情報のSHA-256
abcc66237b6b9891beb1908985d749149d734ea1badc1b3254c5ea79322aa607犯行グループの公開URL 未保有 個別掲載先の到達確認 未確認 公開プレビュー なし(非公開の撮影結果とは別) ページプレビュー:未確認
変更履歴 (2) 2026-10-07 03:28 JST 掲載情報の変更 2026-09-18 23:23 JST 初回観測
JTI.COM 観測中 日系候補 掲載グループ clop 掲載ドメイン jti.com 外部データ初回取込日時 2026-09-18 23:23 JST 外部データ取込日時 2026-11-11 15:49 JST 掲載者が主張する日時 未記載 日本関連判定 掲載者の日本表記 登録企業IDとの照合 未照合 収集元 Ransomware Live 情報の出所 外部サービス経由 外部提供者の初回観測 2023-07-14 21:29 JST 推定攻撃・公開日 2023-07-14 21:29 JST メタデータ提供者 Ransomware Live 提供データの基準日時 未記録 追加情報 外部サービスが提供した掲載記録です。
企業の公式発表:この自動要約欄には未登録。別欄の公開情報調査をご覧ください。
要約の方式 ルールベース要約 入力メタデータの更新日時 2026-11-11 15:49 JST 要約の生成日時 2026-11-11 15:49 JST 公開レコードのSHA-256 ab34bfa8ec5416336c4d2a0bfe71e58a233d145afdb50261f6ac19791e1234be顧客向け詳細レビューについて(準備中) 公開情報の調査(Luna) 組織情報の資料あり
2023年7月14日付Clop掲載主張とJTI名を検索し、公式プレスリリース履歴も確認したが、対象事件の告知や信頼できる独立報道を見つけられなかった。2023年のMOVEit関連Clop活動一般は、この企業が被害を受けた証拠ではない。
GPT-6 Luna · 手動調査 · 公開Web資料 · 調査 2026-10-04 19:22 JST
Investors | JTI · 一次資料 · 検索結果の抜粋を確認 Press Releases | JTI · 一次資料 · 検索結果の抜粋を確認 資料の確認内容・調査の限界 公開資料による対象の確認:jti.comはJapan Tobacco Internationalの公式サイトで、JTIは東京本社のJapan Tobacco Inc.グループに属する。
参照資料と確認内容 Investors | JTI公式投資家ページはJTIが東京本社のJapan Tobacco Inc.グループに属すると明記。
一次資料 · 発表日不明 · 検索結果の抜粋を確認
Press Releases | JTI公式プレスリリース履歴を事件告知の有無を調べるため確認。
一次資料 · 発表日不明 · 検索結果の抜粋を確認
未確認・調査の限界 企業からClopやMOVEitに関する個別事故告知を確認できなかった。 一般的な攻撃キャンペーンとJTIの被害を結び付ける根拠は得られなかった。 調査範囲・日時 site:jti.com cyber attack Clop July 2023 JTI Clop July 2023 ransomware incident official Japan Tobacco site:jti.com ransomware 2023 cyber attack Japan Tobacco 調査記録の確定 2026-10-04 19:22 JST · 解説出力の確認 2026-10-04 19:22 JST
照合した掲載情報のSHA-256
9076578210ec5dc0e08bb21ead05a0e6113705129d0b0aa1881ecad71e680012犯行グループの公開URL http://sant…f4ad.onion/…個別掲載先の到達確認 タイムアウト(HTTP応答コード未取得) 到達確認日時 2026-11-08 15:19 JST 確認方法 Tor経由・隔離ブラウザ 到達確認時の表示状態 不明(判定記録なし) 到達確認時の対象名 未確認(判定記録なし) 公開プレビュー なし(非公開の撮影結果とは別) ページプレビュー:タイムアウト
変更履歴 (2) 2026-09-20 11:43 JST 掲載情報の変更 2026-09-18 23:23 JST 初回観測
JBCC Corp 観測中 日系候補 掲載グループ mallox 掲載ドメイン jbcc.co.jp 外部データ初回取込日時 2026-09-18 23:23 JST 外部データ取込日時 2026-11-11 15:49 JST 掲載者が主張する日時 未記載 日本関連判定 掲載者の日本表記 登録企業IDとの照合 未照合 収集元 Ransomware Live 情報の出所 外部サービス経由 外部提供者の初回観測 2023-06-28 16:59 JST 推定攻撃・公開日 2023-06-28 18:40 JST メタデータ提供者 Ransomware Live 提供データの基準日時 未記録 追加情報 外部サービスが提供した掲載記録です。
企業の公式発表:この自動要約欄には未登録。別欄の公開情報調査をご覧ください。
要約の方式 ルールベース要約 入力メタデータの更新日時 2026-11-11 15:49 JST 要約の生成日時 2026-11-11 15:49 JST 公開レコードのSHA-256 fca1560cda4ab9a8fff666e5b5ded08969fb53a2184858ec9d664956435e648c顧客向け詳細レビューについて(準備中) 公開情報の調査(Luna) 当該掲載を裏付ける独立資料は未確認
2023年6月のMallox 主張について公式発表または独立した事件報道を今回確認できなかった。JBCCの通常のサイバーセキュリティ事業情報は個別事件の確認ではない。
GPT-6 Luna · 手動調査 · 公開Web資料 · 調査 2026-10-04 19:22 JST
資料の確認内容・調査の限界 公開資料による対象の確認:JBCC株式会社の公式企業サイトと2023年Mallox 主張の関係を示す資料は未確認。
未確認・調査の限界 Malloxの主張を裏付ける独立資料なし。 対象システム・影響範囲不明。 調査範囲・日時 site:jbcc.co.jp Mallox ransomware June 2023 JBCC cyber incident 2023 調査記録の確定 2026-10-04 19:22 JST · 解説出力の確認 2026-10-04 19:22 JST
照合した掲載情報のSHA-256
3e578c1a3fd24d46fdd0b743c395638117c4e7488ced71fd61c6a9d5469f38bc犯行グループの公開URL 未保有 個別掲載先の到達確認 未確認 公開プレビュー なし(非公開の撮影結果とは別) ページプレビュー:未確認
変更履歴 (2) 2026-10-07 03:28 JST 掲載情報の変更 2026-09-18 23:23 JST 初回観測
Daiwa House Industry Co. 観測中 日系候補 掲載グループ qilin 掲載ドメイン medexs.com 外部データ初回取込日時 2026-09-18 23:23 JST 外部データ取込日時 2026-11-11 15:49 JST 掲載者が主張する日時 未記載 日本関連判定 掲載者の日本表記 登録企業IDとの照合 未照合 収集元 Ransomware Live 情報の出所 外部サービス経由 外部提供者の初回観測 2023-06-23 07:02 JST 推定攻撃・公開日 2023-06-23 07:02 JST メタデータ提供者 Ransomware Live 提供データの基準日時 未記録 追加情報 外部サービスが提供した掲載記録です。
企業の公式発表:この自動要約欄には未登録。別欄の公開情報調査をご覧ください。
要約の方式 ルールベース要約 入力メタデータの更新日時 2026-11-11 15:49 JST 要約の生成日時 2026-11-11 15:49 JST 公開レコードのSHA-256 a2f98b4bcac066c804d97773e32aaaf62788e036d22ca1bde036fcc42d25942a顧客向け詳細レビューについて(準備中) 公開情報の調査(Luna) 掲載主張の報告あり(事件の独立した裏付けは未確認)
Qilinが2023年6月22日に大和ハウス工業を掲載したとの追跡記録を確認したが、同社の個別事案発表や独立報道による裏付けは検索範囲で見つからなかった。追跡上の掲載は攻撃者側の主張であり、侵害の確認を意味しない。
GPT-6 Luna · 手動調査 · 公開Web資料 · 調査 2026-10-04 19:22 JST
Qilin · 掲載主張の集約・転載 · 検索結果の抜粋を確認 大和ハウスグループ サステナビリティレポート2024 ガバナンス · 一次資料 · 検索結果の抜粋を確認 資料の確認内容・調査の限界 公開資料による対象の確認:入力名・ドメインは大和ハウス工業株式会社の公式情報と一致する。
参照資料と確認内容 QilinQilinの追跡ページに大和ハウス工業の掲載日として2023年6月22日を記載。
掲載主張の集約・転載 · 発表日不明 · 検索結果の抜粋を確認
大和ハウスグループ サステナビリティレポート2024 ガバナンス公式資料でグループのリスク管理情報を確認したが、この主張に対応する個別事案の告知ではない。
一次資料 · 発表日不明 · 検索結果の抜粋を確認
未確認・調査の限界 会社または独立報道による2023年6月の個別被害確認を見つけられなかった。 掲載記録だけでは侵入・窃取や攻撃者帰属を確認できない。 調査範囲・日時 Daiwa House medexs Qilin ransomware June 2023 site:daiwahouse.co.jp ランサムウェア 不正アクセス 2023 調査記録の確定 2026-10-04 19:22 JST · 解説出力の確認 2026-10-04 19:22 JST
照合した掲載情報のSHA-256
e0b2a4be6d5226b529cbc41f03daf183dfbb12c5c354ce265ced4e927968328e犯行グループの公開URL 未保有 個別掲載先の到達確認 未確認 公開プレビュー なし(非公開の撮影結果とは別) ページプレビュー:未確認
変更履歴 (1) 2026-09-18 23:23 JST 初回観測
hep global GmbH 観測中 日系候補 掲載グループ darkrace 掲載ドメイン hep.solar 外部データ初回取込日時 2026-09-18 23:23 JST 外部データ取込日時 2026-11-11 15:49 JST 掲載者が主張する日時 未記載 日本関連判定 掲載者の日本表記 登録企業IDとの照合 未照合 収集元 Ransomware Live 情報の出所 外部サービス経由 外部提供者の初回観測 2023-06-04 16:51 JST 推定攻撃・公開日 2023-06-04 09:00 JST メタデータ提供者 Ransomware Live 提供データの基準日時 未記録 追加情報 外部サービスが提供した掲載記録です。
企業の公式発表:この自動要約欄には未登録。別欄の公開情報調査をご覧ください。
要約の方式 ルールベース要約 入力メタデータの更新日時 2026-11-11 15:49 JST 要約の生成日時 2026-11-11 15:49 JST 公開レコードのSHA-256 166e2c79738806a4a333994262e662538ec917e4d4f710443314e13f90258989顧客向け詳細レビューについて(準備中) 公開情報の調査(Luna) 事件資料あり(この掲載との対応は未確認)
hepの2023年度連結財務報告は、同年にランサムウェアによるサイバー攻撃を受け、措置により業務への影響を限定したと記載。発生日は示しておらず、2023年6月4日のDarkrace掲載記録と同一事件か、攻撃者帰属は確認できない。
GPT-6 Luna · 手動調査 · 公開Web資料 · 調査 2026-10-04 19:22 JST
資料の確認内容・調査の限界 公開資料による対象の確認:hep global GmbHはドイツの太陽光発電関連グループ。hep.solar記録と公式財務報告の会社名の対応には注意を要する。
参照資料と確認内容 未確認・調査の限界 公式報告は2023年内とのみ述べ、6月4日掲載との同一性を示さない。 Darkraceへの帰属は企業資料で確認できない。 調査範囲・日時 site:hep.solar ransomware 2023 Darkrace site:hep.global ransomware 2023 cyberattack "hep.solar" ransomware 2023 調査記録の確定 2026-10-04 19:22 JST · 解説出力の確認 2026-10-04 19:22 JST
照合した掲載情報のSHA-256
ff07f10292bb6c354ddb91f24468efd05a61669a56725031e35e75cd76429760犯行グループの公開URL http://wkrl…2sqd.onion/…個別掲載先の到達確認 確認処理失敗(HTTP応答コード未取得) 到達確認日時 2026-11-06 16:00 JST 確認方法 Tor経由・隔離ブラウザ 到達確認時の表示状態 不明(判定記録なし) 到達確認時の対象名 未確認(判定記録なし) 公開プレビュー なし(非公開の撮影結果とは別) ページプレビュー:ブラウザ処理に失敗
変更履歴 (2) 2026-09-20 11:43 JST 掲載情報の変更 2026-09-18 23:23 JST 初回観測
ykk.com 観測中 日系候補 掲載グループ lockbit3 掲載ドメイン ykk.com 外部データ初回取込日時 2026-09-18 23:23 JST 外部データ取込日時 2026-11-11 15:49 JST 掲載者が主張する日時 未記載 日本関連判定 掲載者の日本表記 登録企業IDとの照合 未照合 収集元 Ransomware Live 情報の出所 外部サービス経由 外部提供者の初回観測 2023-06-02 17:50 JST 推定攻撃・公開日 2023-06-02 17:05 JST メタデータ提供者 Ransomware Live 提供データの基準日時 未記録 追加情報 外部サービスが提供した掲載記録です。
企業の公式発表:この自動要約欄には未登録。別欄の公開情報調査をご覧ください。
要約の方式 ルールベース要約 入力メタデータの更新日時 2026-11-11 15:49 JST 要約の生成日時 2026-11-11 15:49 JST 公開レコードのSHA-256 dc553cdaabcdc92ec667301ee1728478d6c0727d33f6df01dafe2a01556ecf1c顧客向け詳細レビューについて(準備中) 公開情報の調査(Luna) 当該掲載を裏付ける独立資料は未確認
2023年6月LockBit 3 主張を公式資料や独立報道で照合できなかった。YKK APや他グループ会社の情報をYKK本体の掲載に転用しない。
GPT-6 Luna · 手動調査 · 公開Web資料 · 調査 2026-10-04 19:22 JST
資料の確認内容・調査の限界 公開資料による対象の確認:YKK株式会社とYKK APは別法人。元記録ykk.comについて掲載の対象範囲は未確定。
未確認・調査の限界 元記録の法人・ドメインとグループ会社の関係は未確定。 公式な侵害確認は見つからなかった。 調査範囲・日時 site:ykk.com LockBit ransomware 2023 YKK cyber incident June 2023 調査記録の確定 2026-10-04 19:22 JST · 解説出力の確認 2026-10-04 19:22 JST
照合した掲載情報のSHA-256
3ce6cf2118662a844bd6ed43a04edfa47ea63cff8cac9713664e819a952a6f80犯行グループの公開URL http://lock…d7qd.onion/…個別掲載先の到達確認 タイムアウト(HTTP応答コード未取得) 到達確認日時 2026-10-24 13:56 JST 確認方法 Tor経由・隔離ブラウザ 到達確認時の表示状態 不明(判定記録なし) 到達確認時の対象名 未確認(判定記録なし) 公開プレビュー なし(非公開の撮影結果とは別) ページプレビュー:タイムアウト
変更履歴 (3) 2026-10-07 03:28 JST 掲載情報の変更 2026-09-20 11:43 JST 掲載情報の変更 2026-09-18 23:23 JST 初回観測
SIIX Corporation 観測中 日系候補 掲載グループ qilin 掲載ドメイン siix.co.jp 外部データ初回取込日時 2026-09-18 23:23 JST 外部データ取込日時 2026-11-11 15:49 JST 掲載者が主張する日時 未記載 日本関連判定 掲載者の日本表記 登録企業IDとの照合 未照合 収集元 Ransomware Live 情報の出所 外部サービス経由 外部提供者の初回観測 2023-04-30 19:52 JST 推定攻撃・公開日 2023-04-30 19:52 JST メタデータ提供者 Ransomware Live 提供データの基準日時 未記録 追加情報 外部サービスが提供した掲載記録です。
企業の公式発表:この自動要約欄には未登録。別欄の公開情報調査をご覧ください。
要約の方式 ルールベース要約 入力メタデータの更新日時 2026-11-11 15:49 JST 要約の生成日時 2026-11-11 15:49 JST 公開レコードのSHA-256 4b9c4ac63174fd5d07e4a3bab57203c78ed152e3791b80bcd035cd1963b6842e顧客向け詳細レビューについて(準備中) 公開情報の調査(Luna) 事件資料あり(この掲載との対応は未確認)
SIIXは2023年4月24日に一部社内サーバーへのランサムウェア不正アクセスを公表し、当時は流出未確認とした。2024年7月の調査報告では一部業務ファイルが外部送信され、取引先等1,603人分の個人情報を含んだと公表。2021年のインドネシア子会社事案は別件。
GPT-6 Luna · 手動調査 · 公開Web資料 · 調査 2026-10-04 19:22 JST
資料の確認内容・調査の限界 公開資料による対象の確認:SIIX(シークス株式会社)の公式公表は2023年4月の本社事案と2021年のインドネシア子会社事案を分けている。
参照資料と確認内容 ランサムウェアによる不正アクセスについて4月24日の社内サーバー不正アクセスを公表。
一次資料 · 発表 2023-04-28 · ページを確認
不正アクセスによる個人情報流出のお詫びとお知らせ後続調査で一部データ外部送信と1,603人分を含むと報告。
一次資料 · 発表 2024-07-23 · ページを確認
未確認・調査の限界 一覧中の複数年・複数掲載者記録は同一事案とは限らない。 2021年の子会社事案を2023年本社事案と混同しない。 調査範囲・日時 site:siix.co.jp ランサムウェア 不正アクセス 2023 調査記録の確定 2026-10-04 19:22 JST · 解説出力の確認 2026-10-04 19:22 JST
照合した掲載情報のSHA-256
30139b9cd660b0c3c940091a4c272c79fedd570d6a30241b2421db8c3138822d犯行グループの公開URL 未保有 個別掲載先の到達確認 未確認 公開プレビュー なし(非公開の撮影結果とは別) ページプレビュー:未確認
変更履歴 (2) 2026-10-07 03:28 JST 掲載情報の変更 2026-09-18 23:23 JST 初回観測
nagase.co.jp 観測中 日系候補 掲載グループ lockbit3 掲載ドメイン nagase.co.jp 外部データ初回取込日時 2026-09-18 23:23 JST 外部データ取込日時 2026-11-11 15:49 JST 掲載者が主張する日時 未記載 日本関連判定 掲載者の日本表記 登録企業IDとの照合 未照合 収集元 Ransomware Live 情報の出所 外部サービス経由 外部提供者の初回観測 2023-04-24 22:47 JST 推定攻撃・公開日 2023-04-24 22:13 JST メタデータ提供者 Ransomware Live 提供データの基準日時 未記録 追加情報 外部サービスが提供した掲載記録です。
企業の公式発表:この自動要約欄には未登録。別欄の公開情報調査をご覧ください。
要約の方式 ルールベース要約 入力メタデータの更新日時 2026-11-11 15:49 JST 要約の生成日時 2026-11-11 15:49 JST 公開レコードのSHA-256 abeee13c87b6fb020ab21806bba61fc87fd400156555968c784288194c42b402顧客向け詳細レビューについて(準備中) 公開情報の調査(Luna) 組織情報の資料あり
公式サイトの2023年ニュース一覧・IR資料を確認したが、LockBitの2023年4月主張に対応する個別の被害告知や信頼できる独立報道は見つからなかった。公式サイトで会社と事業を特定できるため、主張の真偽とは分けて記録する。
GPT-6 Luna · 手動調査 · 公開Web資料 · 調査 2026-10-04 19:22 JST
資料の確認内容・調査の限界 公開資料による対象の確認:nagase.co.jpは化学品・樹脂等を扱う長瀬産業株式会社(NAGASE & CO., LTD.)の公式サイト。
参照資料と確認内容 Newsrelease | Nagase & Co., Ltd.長瀬産業の公式ニュース一覧。会社情報を照合し、検索対象年の告知一覧を確認。
一次資料 · 発表日不明 · 検索結果の抜粋を確認
Investor Relations Library | Nagase & Co., Ltd.長瀬産業の公式IR・企業情報ライブラリ。
一次資料 · 発表日不明 · 検索結果の抜粋を確認
未確認・調査の限界 会社公式情報は特定できたが、掲載と対応する個別事案の情報は見つからなかった。 不掲載は事案がなかったことを意味しない。 調査範囲・日時 site:nagase.co.jp 不正アクセス ランサムウェア 2023 Nagase & Co LockBit April 2023 cyberattack 調査記録の確定 2026-10-04 19:22 JST · 解説出力の確認 2026-10-04 19:22 JST
照合した掲載情報のSHA-256
0cbd549586abb9eb539ac8a5893fd464383857e3ca1260ebb058852773afceab犯行グループの公開URL http://lock…d7qd.onion/…個別掲載先の到達確認 確認処理失敗(HTTP応答コード未取得) 到達確認日時 2026-11-04 15:44 JST 確認方法 Tor経由・隔離ブラウザ 到達確認時の表示状態 不明(判定記録なし) 到達確認時の対象名 未確認(判定記録なし) 公開プレビュー なし(非公開の撮影結果とは別) ページプレビュー:ブラウザ処理に失敗
変更履歴 (2) 2026-09-20 11:43 JST 掲載情報の変更 2026-09-18 23:23 JST 初回観測
tiger.jp 観測中 日系候補 掲載グループ lockbit3 掲載ドメイン tiger.jp 外部データ初回取込日時 2026-09-18 23:23 JST 外部データ取込日時 2026-11-11 15:49 JST 掲載者が主張する日時 未記載 日本関連判定 掲載者の日本表記 登録企業IDとの照合 未照合 収集元 Ransomware Live 情報の出所 外部サービス経由 外部提供者の初回観測 2023-04-24 15:48 JST 推定攻撃・公開日 2023-04-24 15:15 JST メタデータ提供者 Ransomware Live 提供データの基準日時 未記録 追加情報 外部サービスが提供した掲載記録です。
企業の公式発表:この自動要約欄には未登録。別欄の公開情報調査をご覧ください。
要約の方式 ルールベース要約 入力メタデータの更新日時 2026-11-11 15:49 JST 要約の生成日時 2026-11-11 15:49 JST 公開レコードのSHA-256 422710bcb6a1fb706241c88fa32725801f978206941584260e2b7802e271c29c顧客向け詳細レビューについて(準備中) 公開情報の調査(Luna) 掲載対象の特定に至らず
2023年4月24日付LockBit掲載主張をドメイン・日本語で検索したが、tiger.jpの運営会社や対象事故の公式発表・独立報道を確認できなかった。タイガー魔法瓶に関する公式情報をこのドメインの裏付けには用いない。
GPT-6 Luna · 手動調査 · 公開Web資料 · 調査 2026-10-04 19:22 JST
資料の確認内容・調査の限界 公開資料による対象の確認:tiger.jpの運営法人を公式資料から確認できなかった。タイガー魔法瓶の公式サイトはtiger-corporation.comであり、類似名称だけでは同一視できない。
未確認・調査の限界 tiger.jpの登録・運営主体を一次資料で同定できなかった。 事故の独立裏付けは見つからなかった。 調査範囲・日時 site:tiger.jp ransomware LockBit 2023 site:tiger.jp ランサムウェア 2023 "tiger.jp" ransomware LockBit 調査記録の確定 2026-10-04 19:22 JST · 解説出力の確認 2026-10-04 19:22 JST
照合した掲載情報のSHA-256
2b04cbc72ad8916672c8162bcbd5d18f584bda988e4284f9e845e4a3dd934b1c犯行グループの公開URL http://lock…d7qd.onion/…個別掲載先の到達確認 確認処理失敗(HTTP応答コード未取得) 到達確認日時 2026-10-26 13:59 JST 確認方法 Tor経由・隔離ブラウザ 到達確認時の表示状態 不明(判定記録なし) 到達確認時の対象名 未確認(判定記録なし) 公開プレビュー なし(非公開の撮影結果とは別) ページプレビュー:ブラウザ処理に失敗
変更履歴 (3) 2026-10-07 03:28 JST 掲載情報の変更 2026-09-20 11:43 JST 掲載情報の変更 2026-09-18 23:23 JST 初回観測
soshin.co.jp 観測中 日系候補 掲載グループ lockbit3 掲載ドメイン soshin.co.jp 外部データ初回取込日時 2026-09-18 23:23 JST 外部データ取込日時 2026-11-11 15:49 JST 掲載者が主張する日時 未記載 日本関連判定 掲載者の日本表記 登録企業IDとの照合 未照合 収集元 Ransomware Live 情報の出所 外部サービス経由 外部提供者の初回観測 2023-04-21 17:50 JST 推定攻撃・公開日 2023-04-21 16:54 JST メタデータ提供者 Ransomware Live 提供データの基準日時 未記録 追加情報 外部サービスが提供した掲載記録です。
企業の公式発表:この自動要約欄には未登録。別欄の公開情報調査をご覧ください。
要約の方式 ルールベース要約 入力メタデータの更新日時 2026-11-11 15:49 JST 要約の生成日時 2026-11-11 15:49 JST 公開レコードのSHA-256 9bdfc893c1aa5efcc3f453ba8485ac1c1060be5f939f853503ade24a5f2f4a37顧客向け詳細レビューについて(準備中) 公開情報の調査(Luna) 掲載対象の特定に至らず
2023年4月のLockBit 3 主張について会社の事故公表や独立報道を確認できなかった。記録ドメインからの対象同定も未解決。
GPT-6 Luna · 手動調査 · 公開Web資料 · 調査 2026-10-04 19:22 JST
資料の確認内容・調査の限界 公開資料による対象の確認:soshin.co.jpの法人を今回確実に同定できず。
未確認・調査の限界 対象法人の正式な同定は未解決。 掲載以外の裏付け資料なし。 調査範囲・日時 site:soshin.co.jp LockBit ransomware 2023 Soshin cyber attack April 2023 調査記録の確定 2026-10-04 19:22 JST · 解説出力の確認 2026-10-04 19:22 JST
照合した掲載情報のSHA-256
31dc328763f707110760aba541832491c7fc9bfee768ec07ecb3bedbd90cfe5d犯行グループの公開URL http://lock…d7qd.onion/…個別掲載先の到達確認 確認処理失敗(HTTP応答コード未取得) 到達確認日時 2026-11-07 15:14 JST 確認方法 Tor経由・隔離ブラウザ 到達確認時の表示状態 不明(判定記録なし) 到達確認時の対象名 未確認(判定記録なし) 公開プレビュー なし(非公開の撮影結果とは別) ページプレビュー:ブラウザ処理に失敗
変更履歴 (2) 2026-09-20 11:43 JST 掲載情報の変更 2026-09-18 23:23 JST 初回観測
Gulliver International 観測中 日系候補 掲載グループ blackbyte 掲載ドメイン glv.co.jp 外部データ初回取込日時 2026-09-18 23:23 JST 外部データ取込日時 2026-11-11 15:49 JST 掲載者が主張する日時 未記載 日本関連判定 掲載者の日本表記 登録企業IDとの照合 未照合 収集元 Ransomware Live 情報の出所 外部サービス経由 外部提供者の初回観測 2023-04-15 22:46 JST 推定攻撃・公開日 2023-04-15 22:46 JST メタデータ提供者 Ransomware Live 提供データの基準日時 未記録 追加情報 外部サービスが提供した掲載記録です。
企業の公式発表:この自動要約欄には未登録。別欄の公開情報調査をご覧ください。
要約の方式 ルールベース要約 入力メタデータの更新日時 2026-11-11 15:49 JST 要約の生成日時 2026-11-11 15:49 JST 公開レコードのSHA-256 1d67c8ca2c6918b1942f8725cfa2295a22122b3e67695fd51e16a235e7ecfe7b顧客向け詳細レビューについて(準備中) 公開情報の調査(Luna) 掲載主張の報告あり(事件の独立した裏付けは未確認)
BlackByteが2023年4月15日にGulliver Internationalを掲載したとの追跡記事は、攻撃者の主張であり独立確認されていないと明記する。検索範囲では会社発表や信頼できる独立事件報道を確認できなかった。
GPT-6 Luna · 手動調査 · 公開Web資料 · 調査 2026-10-04 19:22 JST
資料の確認内容・調査の限界 公開資料による対象の確認:glv.co.jpは中古車販売のGulliverを運営する株式会社IDOMの公式ドメインと一致する。
参照資料と確認内容 Gulliver International Listed by BlackByte Ransomware Group記事はBlackByteの4月15日掲載を記録し、攻撃者の主張で未検証と明記。
掲載主張の集約・転載 · 発表日不明 · 検索結果の抜粋を確認
Data breaches in April 2023追跡一覧にIDOMのドメインとBlackByteの2023年4月掲載を記録。
掲載主張の集約・転載 · 発表日不明 · 検索結果の抜粋を確認
未確認・調査の限界 IDOMによる被害確認や独立報道は検索範囲で見つからなかった。 掲載は攻撃者側の主張であり、侵害・窃取の確認ではない。 調査範囲・日時 site:glv.co.jp ガリバー 国際 ランサムウェア 2023 Gulliver International BlackByte ransomware April 2023 Japan 調査記録の確定 2026-10-04 19:22 JST · 解説出力の確認 2026-10-04 19:22 JST
照合した掲載情報のSHA-256
e926022215abd44034249415de9d807f752495b0234253341e3fc727140996d0犯行グループの公開URL 未保有 個別掲載先の到達確認 未確認 公開プレビュー なし(非公開の撮影結果とは別) ページプレビュー:未確認
変更履歴 (2) 2026-10-07 03:28 JST 掲載情報の変更 2026-09-18 23:23 JST 初回観測
Toho Tenax America 観測中 日系候補 掲載グループ royal 掲載ドメイン teijincarbon.com 外部データ初回取込日時 2026-09-18 23:23 JST 外部データ取込日時 2026-11-11 15:49 JST 掲載者が主張する日時 未記載 日本関連判定 掲載者の日本表記 登録企業IDとの照合 未照合 収集元 Ransomware Live 情報の出所 外部サービス経由 外部提供者の初回観測 2023-04-03 14:13 JST 推定攻撃・公開日 2023-03-30 10:02 JST メタデータ提供者 Ransomware Live 提供データの基準日時 未記録 追加情報 外部サービスが提供した掲載記録です。
企業の公式発表:この自動要約欄には未登録。別欄の公開情報調査をご覧ください。
要約の方式 ルールベース要約 入力メタデータの更新日時 2026-11-11 15:49 JST 要約の生成日時 2026-11-11 15:49 JST 公開レコードのSHA-256 cf06cbf0f17cd3f4e8ad359afd89cb304f023a6501c6c199e8dcb4e39d2859a6顧客向け詳細レビューについて(準備中) 公開情報の調査(Luna) 組織情報の資料あり
2023年3月30日付Royal掲載主張で検索したが、Teijin Carbon Americaの事故告知や信頼できる独立報道は確認できなかった。公式沿革はToho Tenax Americaからの社名移行を示すが、掲載記録が現ドメインのどの法人・拠点を指すかや事件を裏付けるものではない。
GPT-6 Luna · 手動調査 · 公開Web資料 · 調査 2026-10-04 19:22 JST
資料の確認内容・調査の限界 公開資料による対象の確認:東邦テナックス・アメリカは2018年にTeijin Carbon Americaへ社名変更した帝人グループの炭素繊維事業会社。teijincarbon.comは現在のグループ公式サイト。
参照資料と確認内容 未確認・調査の限界 事故の公表・独立報道は検索範囲で確認できなかった。 掲載レコードと旧社名・現ドメインの法人の関係は確定できない。 調査範囲・日時 site:teijincarbon.com ransomware 2023 Toho Tenax America Toho Tenax America ransomware Royal March 2023 site:teijincarbon.com cyber attack 2023 調査記録の確定 2026-10-04 19:22 JST · 解説出力の確認 2026-10-04 19:22 JST
照合した掲載情報のSHA-256
025adbad334c05b685711c64eff671fe184a1d13fc80119283c75051d120de10犯行グループの公開URL http://roya…b3qd.onion/…個別掲載先の到達確認 確認処理失敗(HTTP応答コード未取得) 到達確認日時 2026-11-06 16:00 JST 確認方法 Tor経由・隔離ブラウザ 到達確認時の表示状態 不明(判定記録なし) 到達確認時の対象名 未確認(判定記録なし) 公開プレビュー なし(非公開の撮影結果とは別) ページプレビュー:ブラウザ処理に失敗
変更履歴 (2) 2026-09-20 11:43 JST 掲載情報の変更 2026-09-18 23:23 JST 初回観測
KONICA 観測中 日系候補 掲載グループ stormous 掲載ドメイン konicaminolta.com 外部データ初回取込日時 2026-09-18 23:23 JST 外部データ取込日時 2026-11-11 15:49 JST 掲載者が主張する日時 未記載 日本関連判定 掲載者の日本表記 登録企業IDとの照合 未照合 収集元 Ransomware Live 情報の出所 外部サービス経由 外部提供者の初回観測 2023-03-27 00:04 JST 推定攻撃・公開日 2023-03-27 00:04 JST メタデータ提供者 Ransomware Live 提供データの基準日時 未記録 追加情報 外部サービスが提供した掲載記録です。
企業の公式発表:この自動要約欄には未登録。別欄の公開情報調査をご覧ください。
要約の方式 ルールベース要約 入力メタデータの更新日時 2026-11-11 15:49 JST 要約の生成日時 2026-11-11 15:49 JST 公開レコードのSHA-256 7a9f2f80217269eb70ec5c33c8f2d9a2a417238ee81f2128d565e3a7052bb7c4顧客向け詳細レビューについて(準備中) 公開情報の調査(Luna) 当該掲載を裏付ける独立資料は未確認
2023年3月のStormous主張について、コニカミノルタの当時の公式事故公表や独立報道を確認できなかった。過去の別事件が存在しても、この主張を証明するものではない。
GPT-6 Luna · 手動調査 · 公開Web資料 · 調査 2026-10-04 19:22 JST
資料の確認内容・調査の限界 公開資料による対象の確認:KONICAはコニカミノルタ株式会社を指す可能性が高いが、2023年Stormous 主張の確証なし。
未確認・調査の限界 Stormousとの関係および情報流出は未確認。 他年の別のサイバー事件を本記録に結び付けていない。 調査範囲・日時 site:konica-minolta.com ransomware cyberattack 2023 Stormous 調査記録の確定 2026-10-04 19:22 JST · 解説出力の確認 2026-10-04 19:22 JST
照合した掲載情報のSHA-256
8883a5c59a8860e7c8b49c4ce4edf4a45c5dc4be870b4d58e72d2db3f5c8d2ca犯行グループの公開URL 未保有 個別掲載先の到達確認 未確認 公開プレビュー なし(非公開の撮影結果とは別) ページプレビュー:未確認
変更履歴 (1) 2026-09-18 23:23 JST 初回観測
SOLPAC.CO.JP 観測中 日系候補 掲載グループ clop 掲載ドメイン solpac.co.jp 外部データ初回取込日時 2026-09-18 23:23 JST 外部データ取込日時 2026-11-11 15:49 JST 掲載者が主張する日時 未記載 日本関連判定 掲載者の日本表記 登録企業IDとの照合 未照合 収集元 Ransomware Live 情報の出所 外部サービス経由 外部提供者の初回観測 2023-03-23 22:17 JST 推定攻撃・公開日 2023-03-23 22:17 JST メタデータ提供者 Ransomware Live 提供データの基準日時 未記録 追加情報 外部サービスが提供した掲載記録です。
企業の公式発表:この自動要約欄には未登録。別欄の公開情報調査をご覧ください。
要約の方式 ルールベース要約 入力メタデータの更新日時 2026-11-11 15:49 JST 要約の生成日時 2026-11-11 15:49 JST 公開レコードのSHA-256 c9a60cced48401b41536e1ab82fccb976e9df349a28c5175dddcccd6de83015e顧客向け詳細レビューについて(準備中) 公開情報の調査(Luna) 事件資料あり(この掲載との対応は未確認)
ソルパックは2023年3月24日に警察から連絡を受け、4月5日に攻撃を受けたサーバーと情報の一部公開を確認。5月1日の調査報告では、使用していないソフトの脆弱性が2月7日以降に悪用されたと説明した。公開された一部情報以外の漏えいは確認できなかったとしている。Clopの掲載との関係は公表されていない。
GPT-6 Luna · 手動調査 · 公開Web資料 · 調査 2026-10-04 19:22 JST
資料の確認内容・調査の限界 公開資料による対象の確認:株式会社ソルパックの公式調査報告を参照。掲載日と、被害を受けたサーバーを特定した日は別の指標。
参照資料と確認内容 サイバー攻撃に関する調査完了報告公式調査報告は3月24日の警察連絡、4月5日の攻撃を受けたサーバー特定・一部公開の確認、脆弱性悪用を記載。
一次資料 · 発表 2023-05-01 · ページを確認
SOLPAC.CO.JP Listed by Clop Ransomware Group追跡記事はClopによる3月23日掲載を記録し、未検証の主張と明記。
掲載主張の集約・転載 · 発表日不明 · 検索結果の抜粋を確認
未確認・調査の限界 会社の公式報告はClopや3月23日掲載との関連を示していない。 公式調査では公開された一部情報以外の漏えいは確認できなかったと説明。 調査範囲・日時 site:solpac.co.jp ランサムウェア 不正アクセス 2023 Clop SOLPAC Japan Clop ransomware March 2023 incident 調査記録の確定 2026-10-04 19:22 JST · 解説出力の確認 2026-10-04 19:22 JST
照合した掲載情報のSHA-256
b241c6f08d9d880d169ba78b725ebb933f5a109c1b0cfc2bad6696c99c2a7616犯行グループの公開URL http://sant…f4ad.onion/…個別掲載先の到達確認 HTTPエラー(HTTP 404) 到達確認日時 2026-11-02 15:25 JST 確認方法 Tor経由・隔離ブラウザ 到達確認時の表示状態 不明(判定記録なし) 到達確認時の対象名 未確認(判定記録なし) 公開プレビュー なし(非公開の撮影結果とは別) ページプレビュー:HTTPエラー
変更履歴 (3) 2026-10-07 03:28 JST 掲載情報の変更 2026-09-20 11:43 JST 掲載情報の変更 2026-09-18 23:23 JST 初回観測
audio-technica.com 観測中 日系候補 掲載グループ lockbit3 掲載ドメイン audio-technica.com 外部データ初回取込日時 2026-09-18 23:23 JST 外部データ取込日時 2026-11-11 15:49 JST 掲載者が主張する日時 未記載 日本関連判定 掲載者の日本表記 登録企業IDとの照合 未照合 収集元 Ransomware Live 情報の出所 外部サービス経由 外部提供者の初回観測 2023-03-09 16:11 JST 推定攻撃・公開日 2023-03-09 14:56 JST メタデータ提供者 Ransomware Live 提供データの基準日時 未記録 追加情報 外部サービスが提供した掲載記録です。
企業の公式発表:この自動要約欄には未登録。別欄の公開情報調査をご覧ください。
要約の方式 ルールベース要約 入力メタデータの更新日時 2026-11-11 15:49 JST 要約の生成日時 2026-11-11 15:49 JST 公開レコードのSHA-256 d4c727e34f8ed9c57b21aa97d2c7239b15117f1c65b311da80866ffb856c4c1f顧客向け詳細レビューについて(準備中) 公開情報の調査(Luna) 事件資料あり(この掲載との対応は未確認)
ITmediaは2023年3月、2月25日に発生したランサムウェアによる不正アクセスと情報漏えいの可能性を報道し、会社発表を引用した。調査のため複数サイト等を停止したという。公式事案は確認できるが、DispossessorとLockBitの各掲載主張との対応は判定できない。
GPT-6 Luna · 手動調査 · 公開Web資料 · 調査 2026-10-04 19:22 JST
資料の確認内容・調査の限界 公開資料による対象の確認:オーディオテクニカ株式会社は東京都町田市の音響機器メーカー。DispossessorとLockBitの同日付レコードは別掲載主張として扱う。
参照資料と確認内容 未確認・調査の限界 報道時点で漏えい範囲は調査中とされていた。 各攻撃者の掲載主張を公式資料で確認できなかった。 調査範囲・日時 Audio-Technica Dispossessor 2023 official cyberattack オーディオテクニカ 不正アクセス 2023 ランサムウェア Audio-Technica Lockbit ransomware 2023 調査記録の確定 2026-10-04 19:22 JST · 解説出力の確認 2026-10-04 19:22 JST
照合した掲載情報のSHA-256
4ec8b43db57d48abea4ea7fc62346b527b3a94f84aa478c8733834581a2464ff犯行グループの公開URL 未保有 個別掲載先の到達確認 未確認 公開プレビュー なし(非公開の撮影結果とは別) ページプレビュー:未確認
変更履歴 (1) 2026-09-18 23:23 JST 初回観測
princepalace.co.th 観測中 日系候補 掲載グループ lockbit3 掲載ドメイン princepalace.co.th 外部データ初回取込日時 2026-09-18 23:23 JST 外部データ取込日時 2026-11-11 15:49 JST 掲載者が主張する日時 未記載 日本関連判定 掲載者の日本表記 登録企業IDとの照合 未照合 収集元 Ransomware Live 情報の出所 外部サービス経由 外部提供者の初回観測 2023-02-28 22:25 JST 推定攻撃・公開日 2023-02-28 22:25 JST メタデータ提供者 Ransomware Live 提供データの基準日時 未記録 追加情報 外部サービスが提供した掲載記録です。
企業の公式発表:この自動要約欄には未登録。別欄の公開情報調査をご覧ください。
要約の方式 ルールベース要約 入力メタデータの更新日時 2026-11-11 15:49 JST 要約の生成日時 2026-11-11 15:49 JST 公開レコードのSHA-256 f0ef0cd153f4596848d579e249cdfdef299ed8149c223d870d950127ed046516顧客向け詳細レビューについて(準備中) 公開情報の調査(Luna) 掲載主張の報告あり(事件の独立した裏付けは未確認)
LockBit掲載主張について検索し、ホテル公式プロフィールと掲載を未検証と明記する第三者トラッカーを確認した。会社の事故告知や独立報道は見つからなかった。掲載は攻撃者の主張であり、実際の侵入やデータ取得を確定しない。
GPT-6 Luna · 手動調査 · 公開Web資料 · 調査 2026-10-04 19:22 JST
資料の確認内容・調査の限界 公開資料による対象の確認:princepalace.co.thはタイ・バンコクのPrince Palace Hotel公式サイト。
参照資料と確認内容 About Us - Prince Palace Hotel Bangkokホテル公式ページはバンコクの宿泊施設と住所を示す。
一次資料 · 発表日不明 · ページを確認
princepalace.co.th Listed by lockbit3 Ransomware GroupトラッカーはLockBit掲載を未検証主張と明記。
掲載主張の集約・転載 · 発表 2023-02-28 · 検索結果の抜粋を確認
未確認・調査の限界 ホテルによる事件確認または独立した報道は見つからなかった。 漏えい情報・侵害範囲は確認できず、掲載主張だけでは確定しない。 調査範囲・日時 site:princepalace.co.th data breach ransomware 2023 LockBit "Prince Palace" ransomware LockBit 2023 調査記録の確定 2026-10-04 19:22 JST · 解説出力の確認 2026-10-04 19:22 JST
照合した掲載情報のSHA-256
25d7365bbe589c65c847bf8c6ea87c039cbef1c9b150ad59870430385e3263d8犯行グループの公開URL 未保有 個別掲載先の到達確認 未確認 公開プレビュー なし(非公開の撮影結果とは別) ページプレビュー:未確認
変更履歴 (1) 2026-09-18 23:23 JST 初回観測
hyosung.jp 観測中 日系候補 掲載グループ lockbit3 掲載ドメイン hyosung.jp 外部データ初回取込日時 2026-09-18 23:23 JST 外部データ取込日時 2026-11-11 15:49 JST 掲載者が主張する日時 未記載 日本関連判定 掲載者の日本表記 登録企業IDとの照合 未照合 収集元 Ransomware Live 情報の出所 外部サービス経由 外部提供者の初回観測 2023-02-27 22:36 JST 推定攻撃・公開日 2023-02-27 22:36 JST メタデータ提供者 Ransomware Live 提供データの基準日時 未記録 追加情報 外部サービスが提供した掲載記録です。
企業の公式発表:この自動要約欄には未登録。別欄の公開情報調査をご覧ください。
要約の方式 ルールベース要約 入力メタデータの更新日時 2026-11-11 15:49 JST 要約の生成日時 2026-11-11 15:49 JST 公開レコードのSHA-256 cd5954357008456383dff83f7caf7f451402bb8510f14058f12813124484cd47顧客向け詳細レビューについて(準備中) 公開情報の調査(Luna) 掲載対象の特定に至らず
2023年2月のLockBit 3 主張について、検索で公式発表や独立した被害報道を確認できなかった。Hyosung Japanと韓国親会社の事案を混同しない。
GPT-6 Luna · 手動調査 · 公開Web資料 · 調査 2026-10-04 19:22 JST
資料の確認内容・調査の限界 公開資料による対象の確認:hyosung.jpとLockBit 3 掲載が韓国・日本のどの法人を示すか確認できず。
未確認・調査の限界 記録ドメインの運営法人は未確定。 今回の主張を裏付ける独立資料なし。 調査範囲・日時 site:hyosung.jp LockBit cyberattack 2023 Hyosung Japan ransomware February 2023 調査記録の確定 2026-10-04 19:22 JST · 解説出力の確認 2026-10-04 19:22 JST
照合した掲載情報のSHA-256
e5c8f08f9e2d3f9d6b7512b73244d4d7c229fa5c714192283a2a2161cd0181b5犯行グループの公開URL 未保有 個別掲載先の到達確認 未確認 公開プレビュー なし(非公開の撮影結果とは別) ページプレビュー:未確認
変更履歴 (2) 2026-10-07 03:28 JST 掲載情報の変更 2026-09-18 23:23 JST 初回観測
hkri.com 観測中 日系候補 掲載グループ lockbit3 掲載ドメイン hkri.com 外部データ初回取込日時 2026-09-18 23:23 JST 外部データ取込日時 2026-11-11 15:49 JST 掲載者が主張する日時 未記載 日本関連判定 掲載者の日本表記 登録企業IDとの照合 未照合 収集元 Ransomware Live 情報の出所 外部サービス経由 外部提供者の初回観測 2023-02-07 00:25 JST 推定攻撃・公開日 2023-02-07 00:25 JST メタデータ提供者 Ransomware Live 提供データの基準日時 未記録 追加情報 外部サービスが提供した掲載記録です。
企業の公式発表:この自動要約欄には未登録。別欄の公開情報調査をご覧ください。
要約の方式 ルールベース要約 入力メタデータの更新日時 2026-11-11 15:49 JST 要約の生成日時 2026-11-11 15:49 JST 公開レコードのSHA-256 c1b9ee267e7016ac50f56d61430d4e92efd2367f886e725e3806b5aa94a0a5e5顧客向け詳細レビューについて(準備中) 公開情報の調査(Luna) 組織情報の資料あり
LockBitによる2023年2月の掲載主張を検索したが、会社の個別事案告知や信頼できる独立報道は見つからなかった。公式年次報告と証券取引所提出資料で会社の同一性は確認できるが、これらは攻撃主張を裏付けない。
GPT-6 Luna · 手動調査 · 公開Web資料 · 調査 2026-10-04 19:22 JST
資料の確認内容・調査の限界 公開資料による対象の確認:hkri.comは香港興業国際(HKR International Limited、香港証券取引所コード0480)の公式サイト。
参照資料と確認内容 未確認・調査の限界 会社や独立報道による2023年2月の被害確認は見つからなかった。 公式年次報告の確認だけでは掲載主張の真偽は判断できない。 調査範囲・日時 site:hkri.com cyber attack ransomware 2023 HKR International LockBit February 2023 ransomware 調査記録の確定 2026-10-04 19:22 JST · 解説出力の確認 2026-10-04 19:22 JST
照合した掲載情報のSHA-256
b4b70926494a7cd57d1f9fb04caa7fd77f2439f8bca6b571754fb029c662f820犯行グループの公開URL 未保有 個別掲載先の到達確認 未確認 公開プレビュー なし(非公開の撮影結果とは別) ページプレビュー:未確認
変更履歴 (2) 2026-10-07 03:28 JST 掲載情報の変更 2026-09-18 23:23 JST 初回観測
nicklaus.com 観測中 日系候補 掲載グループ lockbit3 掲載ドメイン nicklaus.com 外部データ初回取込日時 2026-09-18 23:23 JST 外部データ取込日時 2026-11-11 15:49 JST 掲載者が主張する日時 未記載 日本関連判定 掲載者の日本表記 登録企業IDとの照合 未照合 収集元 Ransomware Live 情報の出所 外部サービス経由 外部提供者の初回観測 2023-02-06 23:08 JST 推定攻撃・公開日 2023-02-06 23:08 JST メタデータ提供者 Ransomware Live 提供データの基準日時 未記録 追加情報 外部サービスが提供した掲載記録です。
企業の公式発表:この自動要約欄には未登録。別欄の公開情報調査をご覧ください。
要約の方式 ルールベース要約 入力メタデータの更新日時 2026-11-11 15:49 JST 要約の生成日時 2026-11-11 15:49 JST 公開レコードのSHA-256 daaae7eccf7752c852845058f60a3f60bfdd824098d5a391275182f0d8da24b4顧客向け詳細レビューについて(準備中) 公開情報の調査(Luna) 組織情報の資料あり
2023年2月6日付LockBit掲載主張をドメイン名と会社名で検索したが、企業の事故告知や信頼できる独立報道を確認できなかった。公式プロフィールはゴルフ設計・ブランド事業を説明するが、当該掲載主張を裏付けない。
GPT-6 Luna · 手動調査 · 公開Web資料 · 調査 2026-10-04 19:22 JST
資料の確認内容・調査の限界 公開資料による対象の確認:nicklaus.comはJack Nicklausブランド、Nicklaus Design等を運営する米国のゴルフ関連企業公式サイト。
参照資料と確認内容 未確認・調査の限界 事件告知または独立した侵害報道は見つからなかった。 LockBit掲載主張の実行主体・侵害有無は確認できない。 調査範囲・日時 site:nicklaus.com ransomware LockBit 2023 "nicklaus.com" Lockbit February 2023 Nicklaus companies ransomware 2023 調査記録の確定 2026-10-04 19:22 JST · 解説出力の確認 2026-10-04 19:22 JST
照合した掲載情報のSHA-256
e62889ad2c5aebaecc741dff2683b673cc46b604f099fab547a7365189914903犯行グループの公開URL 未保有 個別掲載先の到達確認 未確認 公開プレビュー なし(非公開の撮影結果とは別) ページプレビュー:未確認
変更履歴 (1) 2026-09-18 23:23 JST 初回観測
fujikura.co.jp 観測中 日系候補 掲載グループ lockbit3 掲載ドメイン fujikura.co.jp 外部データ初回取込日時 2026-09-18 23:23 JST 外部データ取込日時 2026-11-11 15:49 JST 掲載者が主張する日時 未記載 日本関連判定 掲載者の日本表記 登録企業IDとの照合 未照合 収集元 Ransomware Live 情報の出所 外部サービス経由 外部提供者の初回観測 2023-01-30 16:24 JST 推定攻撃・公開日 2023-01-30 16:24 JST メタデータ提供者 Ransomware Live 提供データの基準日時 未記録 追加情報 外部サービスが提供した掲載記録です。
企業の公式発表:この自動要約欄には未登録。別欄の公開情報調査をご覧ください。
要約の方式 ルールベース要約 入力メタデータの更新日時 2026-11-11 15:49 JST 要約の生成日時 2026-11-11 15:49 JST 公開レコードのSHA-256 ac4318dd08ce34f4b719ecf45ec021641d963abb7c8be97712aa31511e0a1d99顧客向け詳細レビューについて(準備中) 公開情報の調査(Luna) 事件資料あり(この掲載との対応は未確認)
藤倉は2024年7月2日、保守委託先管理のVPN装置を通じ情報ネットワークに不正アクセスがあり、複数サーバーでアクセス・データ流出の痕跡を確認したと報告。2025年5月の最終報告では個人情報を含むサーバーがあったため漏えいのおそれを否定できないとした。元記録の2023年1月LockBit 掲載とは年が異なる。
GPT-6 Luna · 手動調査 · 公開Web資料 · 調査 2026-10-04 19:22 JST
資料の確認内容・調査の限界 公開資料による対象の確認:記録対象の藤倉株式会社と公式2024年7月2日事案を照合。LockBit 掲載との同一性は未確認。
参照資料と確認内容 未確認・調査の限界 2023年掲載の主張を2024年事案の情報で裏付けることはできない。 LockBitの関与は公式資料に記されない。 調査範囲・日時 site:fujikura.co.jp ランサムウェア 不正アクセス 2025 調査記録の確定 2026-10-04 19:22 JST · 解説出力の確認 2026-10-04 19:22 JST
照合した掲載情報のSHA-256
8ce67047147918adb5d942f2b3cac05250f1659de59d0a840ce5ff2b59012e1d犯行グループの公開URL 未保有 個別掲載先の到達確認 未確認 公開プレビュー なし(非公開の撮影結果とは別) ページプレビュー:未確認
変更履歴 (2) 2026-10-07 03:28 JST 掲載情報の変更 2026-09-18 23:23 JST 初回観測
NIPRO.COM 観測中 日系候補 掲載グループ clop 掲載ドメイン nipro.com 外部データ初回取込日時 2026-09-18 23:23 JST 外部データ取込日時 2026-11-11 15:49 JST 掲載者が主張する日時 未記載 日本関連判定 掲載者の日本表記 登録企業IDとの照合 未照合 収集元 Ransomware Live 情報の出所 外部サービス経由 外部提供者の初回観測 2022-12-23 05:02 JST 推定攻撃・公開日 2022-12-23 05:02 JST メタデータ提供者 Ransomware Live 提供データの基準日時 未記録 追加情報 外部サービスが提供した掲載記録です。
企業の公式発表:この自動要約欄には未登録。別欄の公開情報調査をご覧ください。
要約の方式 ルールベース要約 入力メタデータの更新日時 2026-11-11 15:49 JST 要約の生成日時 2026-11-11 15:49 JST 公開レコードのSHA-256 8e59bc2c307a04088fd62073a51a1c7ac1a1dda4a8eae78c08a9324245d6158a顧客向け詳細レビューについて(準備中) 公開情報の調査(Luna) 事件資料あり(この掲載との対応は未確認)
ニプロは2025年6月20日、米国子会社Nipro Medical Corporationで6月19日に社内情報漏えいを確認したと公表し、原因・被害範囲を調査中とした。Qilinの犯行主張は独立確認されていない。別に2023年2月、Nipro Medical Holdingsのランサムウェア被害を公表。両記録は混同しない。
GPT-6 Luna · 手動調査 · 公開Web資料 · 調査 2026-10-04 19:22 JST
当社米国子会社における情報漏洩発生について · 一次資料 · ページを確認 News Release · 一次資料 · 検索結果の抜粋を確認 資料の確認内容・調査の限界 公開資料による対象の確認:2025年の記録対象はNipro Medical Corporation(米国子会社)。2022年の別記録はNipro Medical Holdingsの件で、別年・別法人として分離。
参照資料と確認内容 当社米国子会社における情報漏洩発生について米国子会社で6月19日に社内情報漏えいを確認し、範囲・原因を調査中と公表。
一次資料 · 発表 2025-06-20 · ページを確認
News ReleaseNipro Medical Holdingsのサーバーでランサムウェア感染を確認。日本・海外の他グループ会社への直接的二次被害はないと説明。
一次資料 · 発表 2023-02-14 · 検索結果の抜粋を確認
未確認・調査の限界 Qilinが2025年の漏えいに関与したとの裏付けは会社発表から確認できない。 2025年と2023年は別法人・別時期の事案。 調査範囲・日時 site:nipro.co.jp 2025年6月19日 Nipro Medical Corporation 情報漏洩 site:nipro.com June 19 2025 data leak Nipro Medical Nipro Clop 2022 data breach official 調査記録の確定 2026-10-04 19:22 JST · 解説出力の確認 2026-10-04 19:22 JST
照合した掲載情報のSHA-256
803d83769f333561c012c4eaa1fd00c2552e421960626fda64a81da1e6822c31犯行グループの公開URL http://sant…f4ad.onion/…個別掲載先の到達確認 転送応答(未追跡)(HTTP 301) 到達確認日時 2026-10-31 14:57 JST 確認方法 Tor経由・隔離ブラウザ 到達確認時の表示状態 不明(判定記録なし) 到達確認時の対象名 未確認(判定記録なし) 公開プレビュー なし(非公開の撮影結果とは別) ページプレビュー:転送を停止
変更履歴 (3) 2026-10-07 03:28 JST 掲載情報の変更 2026-09-20 11:43 JST 掲載情報の変更 2026-09-18 23:23 JST 初回観測
S****** Electronics" 観測中 日系候補 掲載グループ bianlian 掲載ドメイン 未記載 外部データ初回取込日時 2026-09-18 23:23 JST 外部データ取込日時 2026-11-11 15:49 JST 掲載者が主張する日時 未記載 日本関連判定 掲載者の日本表記 登録企業IDとの照合 未照合 収集元 Ransomware Live 情報の出所 外部サービス経由 外部提供者の初回観測 2022-12-22 05:02 JST 推定攻撃・公開日 2022-12-22 05:02 JST メタデータ提供者 Ransomware Live 提供データの基準日時 未記録 追加情報 外部サービスが提供した掲載記録です。
企業の公式発表:この自動要約欄には未登録。別欄の公開情報調査をご覧ください。
要約の方式 ルールベース要約 入力メタデータの更新日時 2026-11-11 15:49 JST 要約の生成日時 2026-11-11 15:49 JST 公開レコードのSHA-256 2c1a8cb683a1d4501bafa8bef732bb25170c4daa902f77f38eaa8c7069af9a5a顧客向け詳細レビューについて(準備中) 公開情報の調査(Luna) 掲載対象の特定に至らず
週次追跡記事に2022年12月21日付で伏字の『S****** Electronics』とBianLianの組合せが記録されている。伏字から実在組織を特定できず、公式発表や信頼できる独立報道も見つからなかった。別の同時期の企業掲載と誤って結び付けない。
GPT-6 Luna · 手動調査 · 公開Web資料 · 調査 2026-10-04 19:22 JST
資料の確認内容・調査の限界 公開資料による対象の確認:入力名が伏字でドメイン・国情報もなく、どの電子機器会社か同定できない。
参照資料と確認内容 未確認・調査の限界 伏字のため法人同定ができず、同名候補への帰属は避けた。 追跡一覧以外にこの記録を検証する資料が見つからなかった。 調査範囲・日時 "S****** Electronics" BianLian ransomware Japan December 2022 BianLian electronics Japan ransomware December 2022 company 調査記録の確定 2026-10-04 19:22 JST · 解説出力の確認 2026-10-04 19:22 JST
照合した掲載情報のSHA-256
c0fb5b03eb833ad8b56c1ab0c165931c59d06e3f4ff1573bb675e7dd5c280efc犯行グループの公開URL 未保有 個別掲載先の到達確認 未確認 公開プレビュー なし(非公開の撮影結果とは別) ページプレビュー:未確認
変更履歴 (2) 2026-10-07 03:28 JST 掲載情報の変更 2026-09-18 23:23 JST 初回観測
ryokikogyo.co.jp 観測中 日系候補 掲載グループ lockbit3 掲載ドメイン ryokikogyo.co.jp 外部データ初回取込日時 2026-09-18 23:23 JST 外部データ取込日時 2026-11-11 15:49 JST 掲載者が主張する日時 未記載 日本関連判定 掲載者の日本表記 登録企業IDとの照合 未照合 収集元 Ransomware Live 情報の出所 外部サービス経由 外部提供者の初回観測 2022-11-22 12:02 JST 推定攻撃・公開日 2022-11-22 12:02 JST メタデータ提供者 Ransomware Live 提供データの基準日時 未記録 追加情報 外部サービスが提供した掲載記録です。
企業の公式発表:この自動要約欄には未登録。別欄の公開情報調査をご覧ください。
要約の方式 ルールベース要約 入力メタデータの更新日時 2026-11-11 15:49 JST 要約の生成日時 2026-11-11 15:49 JST 公開レコードのSHA-256 337bfb55792a9f48b5c87692414941087dd6ecfef5a2e4e2842e0d42a6916fb0顧客向け詳細レビューについて(準備中) 公開情報の調査(Luna) 掲載主張の報告あり(事件の独立した裏付けは未確認)
2022年11月22日付LockBit掲載を確認する公開トラッカーはあるが、会社から事故告知や独立報道は見つからなかった。運営法人は確認できたものの、掲載主張だけでは不正アクセスやデータ窃取を確定できない。
GPT-6 Luna · 手動調査 · 公開Web資料 · 調査 2026-10-04 19:22 JST
お問い合わせ | 菱機工業株式会社 · 一次資料 · 検索結果の抜粋を確認 LockBit Ransomware · 掲載主張の集約・転載 · 検索結果の抜粋を確認 資料の確認内容・調査の限界 公開資料による対象の確認:菱機工業株式会社は石川県金沢市本社の空調・給排水設備企業で、ryokikogyo.co.jp公式サイトで確認。
参照資料と確認内容 お問い合わせ | 菱機工業株式会社公式連絡先は菱機工業株式会社と金沢・東京本社の所在地を掲載。
一次資料 · 発表日不明 · 検索結果の抜粋を確認
LockBit Ransomware第三者トラッカーはryokikogyo.co.jpを2022年11月22日付LockBit掲載先として記録。
掲載主張の集約・転載 · 発表日不明 · 検索結果の抜粋を確認
未確認・調査の限界 事故告知または独立報道は検索範囲で確認できなかった。 掲載記録は侵害・窃取の独立検証ではない。 調査範囲・日時 site:ryokikogyo.co.jp ransomware 2022 LockBit "ryokikogyo.co.jp" ransomware 2022 調査記録の確定 2026-10-04 19:22 JST · 解説出力の確認 2026-10-04 19:22 JST
照合した掲載情報のSHA-256
22f6c7211679f70f91f2f09758a127ac4f0733994262f279ae6025d3774a0233犯行グループの公開URL 未保有 個別掲載先の到達確認 未確認 公開プレビュー なし(非公開の撮影結果とは別) ページプレビュー:未確認
変更履歴 (2) 2026-10-07 03:28 JST 掲載情報の変更 2026-09-18 23:23 JST 初回観測
will-b.jp 観測中 日系候補 掲載グループ lockbit3 掲載ドメイン will-b.jp 外部データ初回取込日時 2026-09-18 23:23 JST 外部データ取込日時 2026-11-11 15:49 JST 掲載者が主張する日時 未記載 日本関連判定 掲載者の日本表記 登録企業IDとの照合 未照合 収集元 Ransomware Live 情報の出所 外部サービス経由 外部提供者の初回観測 2022-10-31 18:32 JST 推定攻撃・公開日 2022-10-31 18:32 JST メタデータ提供者 Ransomware Live 提供データの基準日時 未記録 追加情報 外部サービスが提供した掲載記録です。
企業の公式発表:この自動要約欄には未登録。別欄の公開情報調査をご覧ください。
要約の方式 ルールベース要約 入力メタデータの更新日時 2026-11-11 15:49 JST 要約の生成日時 2026-11-11 15:49 JST 公開レコードのSHA-256 2780b8ff142990a2e8c3b9d629eceb5c7628278092c5a0390e91bcbc8d9bc460顧客向け詳細レビューについて(準備中) 公開情報の調査(Luna) 掲載対象の特定に至らず
2022年10月のLockBit 主張について公式発表や独立報道は検索で確認できなかった。名称だけで同定できる信頼できるプロフィールも見当たらず、事案を確認できない。
GPT-6 Luna · 手動調査 · 公開Web資料 · 調査 2026-10-04 19:22 JST
資料の確認内容・調査の限界 公開資料による対象の確認:Will-B / will-b.jpの法人とLockBit 3 主張の一致を確認できず。
未確認・調査の限界 調査範囲・日時 Will-B LockBit ransomware 2022 Japan site:will-b.jp company profile 調査記録の確定 2026-10-04 19:22 JST · 解説出力の確認 2026-10-04 19:22 JST
照合した掲載情報のSHA-256
cc11bd554fd92fb4c8a101153f383e1885133b7e77c1cce6990536acc686cc5d犯行グループの公開URL 未保有 個別掲載先の到達確認 未確認 公開プレビュー なし(非公開の撮影結果とは別) ページプレビュー:未確認
変更履歴 (1) 2026-09-18 23:23 JST 初回観測
greenstamp.co.jp 観測中 日系候補 掲載グループ lockbit3 掲載ドメイン greenstamp.co.jp 外部データ初回取込日時 2026-09-18 23:23 JST 外部データ取込日時 2026-11-11 15:49 JST 掲載者が主張する日時 未記載 日本関連判定 掲載者の日本表記 登録企業IDとの照合 未照合 収集元 Ransomware Live 情報の出所 外部サービス経由 外部提供者の初回観測 2022-10-29 21:14 JST 推定攻撃・公開日 2022-10-29 21:14 JST メタデータ提供者 Ransomware Live 提供データの基準日時 未記録 追加情報 外部サービスが提供した掲載記録です。
企業の公式発表:この自動要約欄には未登録。別欄の公開情報調査をご覧ください。
要約の方式 ルールベース要約 入力メタデータの更新日時 2026-11-11 15:49 JST 要約の生成日時 2026-11-11 15:49 JST 公開レコードのSHA-256 b1e3e07ed9ec4baaca1614932b156fa47b66c189b2327e790e694bfd8bf22da9顧客向け詳細レビューについて(準備中) 公開情報の調査(Luna) 掲載主張の報告あり(事件の独立した裏付けは未確認)
追跡データにLockBitによるGreen Stamp掲載(2022年10月31日)がある。会社や独立報道による個別侵害確認は検索範囲で見つからず、Leak-site掲載の主張として扱う。
GPT-6 Luna · 手動調査 · 公開Web資料 · 調査 2026-10-04 19:22 JST
資料の確認内容・調査の限界 公開資料による対象の確認:greenstamp.co.jpは日本のグリーンスタンプ株式会社の公式ドメイン。
参照資料と確認内容 未確認・調査の限界 公式の個別事案告知または独立した報道を確認できなかった。 追跡一覧の掲載のみで侵害の成否は判断できない。 調査範囲・日時 site:greenstamp.co.jp 不正アクセス ランサムウェア 2022 Green Stamp Co Japan LockBit October 2022 調査記録の確定 2026-10-04 19:22 JST · 解説出力の確認 2026-10-04 19:22 JST
照合した掲載情報のSHA-256
4196ddb4bc7cfaf3b383cfd1410eec945686eeeacd7efa57a27c86683aa36756犯行グループの公開URL 未保有 個別掲載先の到達確認 未確認 公開プレビュー なし(非公開の撮影結果とは別) ページプレビュー:未確認
変更履歴 (2) 2026-10-07 03:28 JST 掲載情報の変更 2026-09-18 23:23 JST 初回観測
oomiya.co.jp 観測中 日系候補 掲載グループ lockbit3 掲載ドメイン oomiya.co.jp 外部データ初回取込日時 2026-09-18 23:23 JST 外部データ取込日時 2026-11-11 15:49 JST 掲載者が主張する日時 未記載 日本関連判定 掲載者の日本表記 登録企業IDとの照合 未照合 収集元 Ransomware Live 情報の出所 外部サービス経由 外部提供者の初回観測 2022-10-16 23:03 JST 推定攻撃・公開日 2022-10-16 23:03 JST メタデータ提供者 Ransomware Live 提供データの基準日時 未記録 追加情報 外部サービスが提供した掲載記録です。
企業の公式発表:この自動要約欄には未登録。別欄の公開情報調査をご覧ください。
要約の方式 ルールベース要約 入力メタデータの更新日時 2026-11-11 15:49 JST 要約の生成日時 2026-11-11 15:49 JST 公開レコードのSHA-256 565c507f374370bb44a543c26b49508ceb0e582b305a5072550394579c650422顧客向け詳細レビューについて(準備中) 公開情報の調査(Luna) 事件資料あり(この掲載との対応は未確認)
会社は2022年10月6日に社内サーバーへのランサムウェア不正アクセスを確認し、10月20日に公表。12月15日の復旧報告では、社内調査の範囲で外部情報流出は判明していないと説明した。LockBit掲載日10月16日との関係や攻撃者帰属は会社資料にない。
GPT-6 Luna · 手動調査 · 公開Web資料 · 調査 2026-10-04 19:22 JST
資料の確認内容・調査の限界 公開資料による対象の確認:大宮化成株式会社は公式サイトで確認。2022年10月のランサムウェア事案を同社が公表した。
参照資料と確認内容 当社サーバーへの不正アクセスについて初報は10月6日のランサムウェア不正アクセスと調査・業務影響を説明。
一次資料 · 発表 2022-10-20 · 検索結果の抜粋を確認
当社サーバーへの不正アクセスに関する復旧について復旧報告は社内調査で外部情報流出を確認できていないと説明。
一次資料 · 発表 2022-12-15 · 検索結果の抜粋を確認
未確認・調査の限界 会社資料はLockBitへの帰属を示していない。 情報流出なしは社内調査の範囲での結果として記載されている。 調査範囲・日時 site:oomiya.co.jp ransomware 2022 unauthorized access site:oomiya.co.jp 2022 ランサムウエア 調査記録の確定 2026-10-04 19:22 JST · 解説出力の確認 2026-10-04 19:22 JST
照合した掲載情報のSHA-256
3058a9bbd1f2b72d6c2d1bd9fc8aaadb4211c99d40c37b56cacd5ddc8d7cbfd8犯行グループの公開URL 未保有 個別掲載先の到達確認 未確認 公開プレビュー なし(非公開の撮影結果とは別) ページプレビュー:未確認
変更履歴 (1) 2026-09-18 23:23 JST 初回観測
nakamuracorp.co.jp 観測中 日系候補 掲載グループ lockbit3 掲載ドメイン nakamuracorp.co.jp 外部データ初回取込日時 2026-09-18 23:23 JST 外部データ取込日時 2026-11-11 15:49 JST 掲載者が主張する日時 未記載 日本関連判定 掲載者の日本表記 登録企業IDとの照合 未照合 収集元 Ransomware Live 情報の出所 外部サービス経由 外部提供者の初回観測 2022-09-15 20:16 JST 推定攻撃・公開日 2022-09-15 20:16 JST メタデータ提供者 Ransomware Live 提供データの基準日時 未記録 追加情報 外部サービスが提供した掲載記録です。
企業の公式発表:この自動要約欄には未登録。別欄の公開情報調査をご覧ください。
要約の方式 ルールベース要約 入力メタデータの更新日時 2026-11-11 15:49 JST 要約の生成日時 2026-11-11 15:49 JST 公開レコードのSHA-256 43db13cbed6857f32f93140c159d2c2aba8608a7a1747328c46fe70e46a3b1c3顧客向け詳細レビューについて(準備中) 公開情報の調査(Luna) 掲載対象の特定に至らず
2022年9月のLockBit 3 主張について公式公表や独立した事件報道を見つけられなかった。同名法人との混同を避け、掲載主張を確定事実としない。
GPT-6 Luna · 手動調査 · 公開Web資料 · 調査 2026-10-04 19:22 JST
資料の確認内容・調査の限界 公開資料による対象の確認:nakamuracorp.co.jpは社名の類似する複数社の可能性があり、対象未確定。
未確認・調査の限界 法人同定が未解決。 会社側の事件情報・独立報道なし。 調査範囲・日時 site:nakamuracorp.co.jp ransomware LockBit 2022 Nakamura Corp LockBit September 2022 調査記録の確定 2026-10-04 19:22 JST · 解説出力の確認 2026-10-04 19:22 JST
照合した掲載情報のSHA-256
62006f15fc378e31cf9e9d4c47c0a6d62da3a6cc12a91174e2e4dfbfe6a3c62d犯行グループの公開URL 未保有 個別掲載先の到達確認 未確認 公開プレビュー なし(非公開の撮影結果とは別) ページプレビュー:未確認
変更履歴 (1) 2026-09-18 23:23 JST 初回観測
marugokiso.co.jp 観測中 日系候補 掲載グループ lockbit3 掲載ドメイン marugokiso.co.jp 外部データ初回取込日時 2026-09-18 23:23 JST 外部データ取込日時 2026-11-11 15:49 JST 掲載者が主張する日時 未記載 日本関連判定 掲載者の日本表記 登録企業IDとの照合 未照合 収集元 Ransomware Live 情報の出所 外部サービス経由 外部提供者の初回観測 2022-09-09 22:12 JST 推定攻撃・公開日 2022-09-09 22:12 JST メタデータ提供者 Ransomware Live 提供データの基準日時 未記録 追加情報 外部サービスが提供した掲載記録です。
企業の公式発表:この自動要約欄には未登録。別欄の公開情報調査をご覧ください。
要約の方式 ルールベース要約 入力メタデータの更新日時 2026-11-11 15:49 JST 要約の生成日時 2026-11-11 15:49 JST 公開レコードのSHA-256 cd0aa49548e75d9f82b5b1dec58068a46c8b7408f5800bafdf2d831a955cd8ef顧客向け詳細レビューについて(準備中) 公開情報の調査(Luna) 掲載対象の特定に至らず
LockBit関連検索では一般的な脅威情報が返り、対象ドメインに紐づく企業の公式発表・信頼できる事件報道は見つからなかった。法人と掲載の対応を確証できないため、侵害主張を企業に結び付けない。
GPT-6 Luna · 手動調査 · 公開Web資料 · 調査 2026-10-04 19:22 JST
資料の確認内容・調査の限界 公開資料による対象の確認:marugokiso.co.jpで検索したが、掲載名『marugokiso.co.jp』を確実に特定できる公式組織プロフィールを確認できなかった。
未確認・調査の限界 ドメイン・入力名から正式法人や事業を独立に確認できなかった。 個別の掲載を裏付ける適格な公開資料を得られなかった。 調査範囲・日時 site:marugokiso.co.jp ランサムウェア 不正アクセス 2022 丸五基礎工業 ランサムウェア 2022 LockBit 調査記録の確定 2026-10-04 19:22 JST · 解説出力の確認 2026-10-04 19:22 JST
照合した掲載情報のSHA-256
2891ff9f30562c06fe9eb7bbb1c93e3fcd657e9d071d391d2638b1557f6922b9犯行グループの公開URL 未保有 個別掲載先の到達確認 未確認 公開プレビュー なし(非公開の撮影結果とは別) ページプレビュー:未確認
変更履歴 (2) 2026-10-07 03:28 JST 掲載情報の変更 2026-09-18 23:23 JST 初回観測
riken.co.jp 観測中 日系候補 掲載グループ lockbit3 掲載ドメイン riken.co.jp 外部データ初回取込日時 2026-09-18 23:23 JST 外部データ取込日時 2026-11-11 15:49 JST 掲載者が主張する日時 未記載 日本関連判定 掲載者の日本表記 登録企業IDとの照合 未照合 収集元 Ransomware Live 情報の出所 外部サービス経由 外部提供者の初回観測 2022-07-25 01:41 JST 推定攻撃・公開日 2022-07-25 01:41 JST メタデータ提供者 Ransomware Live 提供データの基準日時 未記録 追加情報 外部サービスが提供した掲載記録です。
企業の公式発表:この自動要約欄には未登録。別欄の公開情報調査をご覧ください。
要約の方式 ルールベース要約 入力メタデータの更新日時 2026-11-11 15:49 JST 要約の生成日時 2026-11-11 15:49 JST 公開レコードのSHA-256 52004725db1863c97c635be768b04c9423f9f242ffbf3a6d037181b4eaf6b468顧客向け詳細レビューについて(準備中) 公開情報の調査(Luna) 事件資料あり(この掲載との対応は未確認)
リケンは2022年7月17日深夜にサーバーへのランサムウェアとみられる不正アクセスを確認し、暗号化・システム停止を公表。7月26日続報では顧客への供給影響は限定的で、個人情報漏えいは未確認と説明した。LockBitの掲載主張との関連・攻撃者帰属は公式資料で確認できない。
GPT-6 Luna · 手動調査 · 公開Web資料 · 調査 2026-10-04 19:22 JST
資料の確認内容・調査の限界 公開資料による対象の確認:株式会社リケンは自動車部品メーカー。2022年7月の公式発表は同社グループサーバーへの攻撃を指す。
参照資料と確認内容 当社サーバーへの不正アクセスに関するお知らせ会社は7月17日深夜の不正アクセスとランサムウェアの可能性、システム被害を公表。
一次資料 · 発表 2022-07-19 · 検索結果の抜粋を確認
当社サーバーへの不正アクセスに関するお知らせ(第二報)第2報は漏えいが未確認で、調査・復旧を継続中と説明。
一次資料 · 発表 2022-07-26 · 検索結果の抜粋を確認
未確認・調査の限界 会社は攻撃者名を特定していない。 漏えい未確認は発表時点の調査状況である。 調査範囲・日時 site:riken.co.jp ランサムウェア 2022 不正アクセス site:riken.co.jp ransomware July 2022 調査記録の確定 2026-10-04 19:22 JST · 解説出力の確認 2026-10-04 19:22 JST
照合した掲載情報のSHA-256
909cb0415371534e418b157aa3ec01df4394ad5f260b7552539b4b5145a02574犯行グループの公開URL 未保有 個別掲載先の到達確認 未確認 公開プレビュー なし(非公開の撮影結果とは別) ページプレビュー:未確認
変更履歴 (2) 2026-10-07 03:28 JST 掲載情報の変更 2026-09-18 23:23 JST 初回観測
kaisoten.co.jp 観測中 日系候補 掲載グループ lockbit2 掲載ドメイン kaisoten.co.jp 外部データ初回取込日時 2026-09-18 23:23 JST 外部データ取込日時 2026-11-11 15:49 JST 掲載者が主張する日時 未記載 日本関連判定 掲載者の日本表記 登録企業IDとの照合 未照合 収集元 Ransomware Live 情報の出所 外部サービス経由 外部提供者の初回観測 2022-06-10 05:43 JST 推定攻撃・公開日 2022-06-10 05:43 JST メタデータ提供者 Ransomware Live 提供データの基準日時 未記録 追加情報 外部サービスが提供した掲載記録です。
企業の公式発表:この自動要約欄には未登録。別欄の公開情報調査をご覧ください。
要約の方式 ルールベース要約 入力メタデータの更新日時 2026-11-11 15:49 JST 要約の生成日時 2026-11-11 15:49 JST 公開レコードのSHA-256 b587876368175fd970c00a18b2da6e9466e6085e3c6b1981f9b152472853acb1顧客向け詳細レビューについて(準備中) 公開情報の調査(Luna) 掲載対象の特定に至らず
2022年6月のLockBit 2主張について会社発表・独立報道を検索したが見つからなかった。社名から法人を確実に同定できないため、侵害事実は確認できない。
GPT-6 Luna · 手動調査 · 公開Web資料 · 調査 2026-10-04 19:22 JST
資料の確認内容・調査の限界 公開資料による対象の確認:kaisoten.co.jpとLockBit 2 主張の対象同一性を確認できず。
未確認・調査の限界 調査範囲・日時 site:kaisoten.co.jp cyberattack ransomware Kaiso Ten LockBit 2 June 2022 調査記録の確定 2026-10-04 19:22 JST · 解説出力の確認 2026-10-04 19:22 JST
照合した掲載情報のSHA-256
4d30d205183fffb7efddda35b549c4568d6c65e339b94525ce0786232b66eccf犯行グループの公開URL 未保有 個別掲載先の到達確認 未確認 公開プレビュー なし(非公開の撮影結果とは別) ページプレビュー:未確認
変更履歴 (2) 2026-10-07 03:28 JST 掲載情報の変更 2026-09-18 23:23 JST 初回観測
Yachiyo Of America 観測中 日系候補 掲載グループ hive 掲載ドメイン 未記載 外部データ初回取込日時 2026-09-18 23:23 JST 外部データ取込日時 2026-11-11 15:49 JST 掲載者が主張する日時 未記載 日本関連判定 掲載者の日本表記 登録企業IDとの照合 未照合 収集元 Ransomware Live 情報の出所 外部サービス経由 外部提供者の初回観測 2022-05-25 22:47 JST 推定攻撃・公開日 2022-05-25 22:47 JST メタデータ提供者 Ransomware Live 提供データの基準日時 未記録 追加情報 外部サービスが提供した掲載記録です。
企業の公式発表:この自動要約欄には未登録。別欄の公開情報調査をご覧ください。
要約の方式 ルールベース要約 入力メタデータの更新日時 2026-11-11 15:49 JST 要約の生成日時 2026-11-11 15:49 JST 公開レコードのSHA-256 b30e0d13a8a3ba42a2c17fcecf80dc5a44ad4dec32aabd09adc75834669e230a顧客向け詳細レビューについて(準備中) 公開情報の調査(Luna) 掲載主張の報告あり(事件の独立した裏付けは未確認)
Hiveが2022年5月25日にYachiyo of Americaを掲載したとの追跡記録がある。公式企業ページと親会社の資料で対象法人を確認できたが、会社発表・独立事件報道による侵害確認は見つからなかった。Hiveの主張は未検証。
GPT-6 Luna · 手動調査 · 公開Web資料 · 調査 2026-10-04 19:22 JST
資料の確認内容・調査の限界 公開資料による対象の確認:Yachiyo of Americaは米国の自動車部品・燃料タンク・サンルーフ開発製造会社で、当時は八千代工業の連結子会社。
参照資料と確認内容 Yachiyo Of America Listed by Hive Ransomware GroupHiveの掲載主張を記し、独立検証済みではないと明記。
掲載主張の集約・転載 · 発表日不明 · 検索結果の抜粋を確認
Motherson Yachiyo Automotive Tech Products of America, Inc.現行公式プロフィールは米国法人名、所在地、事業を示す。
一次資料 · 発表日不明 · ページを確認
2021 Annual Report当時の親会社資料はYachiyo of America Inc.を米国の連結子会社として記載。
一次資料 · 発表日不明 · 検索結果の抜粋を確認
未確認・調査の限界 公開検索で会社や独立報道の被害確認を得られなかった。 現行の法人名・親会社構成は当時の名称・所有関係から変化している。 調査範囲・日時 Yachiyo of America Hive ransomware May 2022 company statement site:yachiyo-ind.co.jp Yachiyo of America ransomware 2022 調査記録の確定 2026-10-04 19:22 JST · 解説出力の確認 2026-10-04 19:22 JST
照合した掲載情報のSHA-256
beef4319cb3751012e063068c36de47945acb6eacd64afbc09ea0abd8eb4b6db犯行グループの公開URL 未保有 個別掲載先の到達確認 未確認 公開プレビュー なし(非公開の撮影結果とは別) ページプレビュー:未確認
変更履歴 (2) 2026-10-07 03:28 JST 掲載情報の変更 2026-09-18 23:23 JST 初回観測
shimamura.gr.jp 観測中 日系候補 掲載グループ lockbit2 掲載ドメイン shimamura.gr.jp 外部データ初回取込日時 2026-09-18 23:23 JST 外部データ取込日時 2026-11-11 15:49 JST 掲載者が主張する日時 未記載 日本関連判定 掲載者の日本表記 登録企業IDとの照合 未照合 収集元 Ransomware Live 情報の出所 外部サービス経由 外部提供者の初回観測 2022-05-09 21:28 JST 推定攻撃・公開日 2022-05-09 21:28 JST メタデータ提供者 Ransomware Live 提供データの基準日時 未記録 追加情報 外部サービスが提供した掲載記録です。
企業の公式発表:この自動要約欄には未登録。別欄の公開情報調査をご覧ください。
要約の方式 ルールベース要約 入力メタデータの更新日時 2026-11-11 15:49 JST 要約の生成日時 2026-11-11 15:49 JST 公開レコードのSHA-256 b9b6897b86e236e2ab0a7775f3d1ffdf3af9f603c6050276db8d5306d07d24f3顧客向け詳細レビューについて(準備中) 公開情報の調査(Luna) 掲載主張の報告あり(事件の独立した裏付けは未確認)
2022年5月9日付LockBit掲載主張を検索し、公開トラッカーには掲載記録があったが、企業の事故告知や独立報道は見つからなかった。掲載は攻撃者の主張を再掲したもので、侵害を証明しない。
GPT-6 Luna · 手動調査 · 公開Web資料 · 調査 2026-10-04 19:22 JST
LockBit Ransomware · 掲載主張の集約・転載 · 検索結果の抜粋を確認 資料の確認内容・調査の限界 公開資料による対象の確認:株式会社しまむらはshimamura.gr.jp公式サイトで確認できる日本の衣料品小売企業。
参照資料と確認内容 未確認・調査の限界 公式事故告知・独立した事件確認は検索範囲で見つからなかった。 公開トラッカーだけでは侵害や流出を断定できない。 調査範囲・日時 site:shimamura.gr.jp ransomware 2022 LockBit "shimamura.gr.jp" ransomware Lockbit 2022 調査記録の確定 2026-10-04 19:22 JST · 解説出力の確認 2026-10-04 19:22 JST
照合した掲載情報のSHA-256
4a28c6c3a62065903fa49c05dce52e14634405c4600588681c2e7bad07a5f4fe犯行グループの公開URL 未保有 個別掲載先の到達確認 未確認 公開プレビュー なし(非公開の撮影結果とは別) ページプレビュー:未確認
変更履歴 (1) 2026-09-18 23:23 JST 初回観測
keisei-const.jp 観測中 日系候補 掲載グループ lockbit2 掲載ドメイン keisei-const.jp 外部データ初回取込日時 2026-09-18 23:23 JST 外部データ取込日時 2026-11-11 15:49 JST 掲載者が主張する日時 未記載 日本関連判定 掲載者の日本表記 登録企業IDとの照合 未照合 収集元 Ransomware Live 情報の出所 外部サービス経由 外部提供者の初回観測 2022-04-19 21:18 JST 推定攻撃・公開日 2022-04-19 21:18 JST メタデータ提供者 Ransomware Live 提供データの基準日時 未記録 追加情報 外部サービスが提供した掲載記録です。
企業の公式発表:この自動要約欄には未登録。別欄の公開情報調査をご覧ください。
要約の方式 ルールベース要約 入力メタデータの更新日時 2026-11-11 15:49 JST 要約の生成日時 2026-11-11 15:49 JST 公開レコードのSHA-256 b6e3d38b6adb533a68e7b569e3ef2bbec560f7824f8dbc50dbffd380f5acac12顧客向け詳細レビューについて(準備中) 公開情報の調査(Luna) 掲載対象の特定に至らず
2022年4月のLockBit 2 掲載に関する会社の事故公表や独立報道は今回確認できなかった。事業プロフィールだけでは侵害確認にならない。
GPT-6 Luna · 手動調査 · 公開Web資料 · 調査 2026-10-04 19:22 JST
資料の確認内容・調査の限界 公開資料による対象の確認:京成建設株式会社とkeisei-const.jpを結ぶ情報はあるが、2022年LockBit 2 主張の裏付けなし。
未確認・調査の限界 公式事故告知は見つからなかった。 主張の侵害・情報窃取を独立確認できない。 調査範囲・日時 site:keisei-const.jp LockBit ransomware 2022 Keisei Construction LockBit April 2022 調査記録の確定 2026-10-04 19:22 JST · 解説出力の確認 2026-10-04 19:22 JST
照合した掲載情報のSHA-256
4b6915ec8d47cdea5c9376aa7c6773d6f85d5fd9d9ab2f70a9c4d21095fa6f8d犯行グループの公開URL 未保有 個別掲載先の到達確認 未確認 公開プレビュー なし(非公開の撮影結果とは別) ページプレビュー:未確認
変更履歴 (1) 2026-09-18 23:23 JST 初回観測
Samsung Electronics 観測中 日系候補 掲載グループ lapsus$ 掲載ドメイン 未記載 外部データ初回取込日時 2026-09-18 23:23 JST 外部データ取込日時 2026-11-11 15:49 JST 掲載者が主張する日時 未記載 日本関連判定 掲載者の日本表記 登録企業IDとの照合 未照合 収集元 Ransomware Live 情報の出所 外部サービス経由 外部提供者の初回観測 2022-03-07 09:00 JST 推定攻撃・公開日 2022-03-07 09:00 JST メタデータ提供者 Ransomware Live 提供データの基準日時 未記録 追加情報 外部サービスが提供した掲載記録です。
企業の公式発表:この自動要約欄には未登録。別欄の公開情報調査をご覧ください。
要約の方式 ルールベース要約 入力メタデータの更新日時 2026-11-11 15:49 JST 要約の生成日時 2026-11-11 15:49 JST 公開レコードのSHA-256 926c5c276e2a07bd689737d98b1bb2c4cf49b5cf68812a5d16941873f119cd9d顧客向け詳細レビューについて(準備中) 公開情報の調査(Luna) 事件資料あり(この掲載との対応は未確認)
Samsungは2022年3月、内部企業データの侵害とGalaxy機器関連ソースコードの流出を認めた一方、顧客・従業員の個人情報流出は否定した。Lapsus$は3月初旬に侵入・データ公開を主張。追跡の推定日と報道の主張・確認日は数日異なる。
GPT-6 Luna · 手動調査 · 公開Web資料 · 調査 2026-10-04 19:22 JST
資料の確認内容・調査の限界 公開資料による対象の確認:Samsung Electronicsは韓国の電子機器メーカー。2022年3月のLapsus$事案と同年7月の米国顧客情報事案は別件。
参照資料と確認内容 未確認・調査の限界 会社は個人情報流出を否定したが、内部データの詳細範囲は当該発表では限定的。 同年7月のSamsung Electronics America顧客情報事案とは別件。 調査範囲・日時 Samsung Electronics Lapsus$ March 2022 data breach source company statement site:news.samsung.com Lapsus$ March 2022 Samsung cyber breach 調査記録の確定 2026-10-04 19:22 JST · 解説出力の確認 2026-10-04 19:22 JST
照合した掲載情報のSHA-256
e03cb01c143a8ed4b2915639dab266bd49b1caf94a68ed5a94f9df22829ec172犯行グループの公開URL 未保有 個別掲載先の到達確認 未確認 公開プレビュー なし(非公開の撮影結果とは別) ページプレビュー:未確認
変更履歴 (1) 2026-09-18 23:23 JST 初回観測
www.tikg.co.jp 観測中 日系候補 掲載グループ lv 掲載ドメイン www.tikg.co.jp 外部データ初回取込日時 2026-09-18 23:23 JST 外部データ取込日時 2026-11-11 15:49 JST 掲載者が主張する日時 未記載 日本関連判定 掲載者の日本表記 登録企業IDとの照合 未照合 収集元 Ransomware Live 情報の出所 外部サービス経由 外部提供者の初回観測 2022-02-14 21:22 JST 推定攻撃・公開日 2022-02-14 21:22 JST メタデータ提供者 Ransomware Live 提供データの基準日時 未記録 追加情報 外部サービスが提供した掲載記録です。
企業の公式発表:この自動要約欄には未登録。別欄の公開情報調査をご覧ください。
要約の方式 ルールベース要約 入力メタデータの更新日時 2026-11-11 15:49 JST 要約の生成日時 2026-11-11 15:49 JST 公開レコードのSHA-256 bf116e1cc8fe85cb634351f07e7638c37a8f969d8db5247dafc9de1ba7fe70ae顧客向け詳細レビューについて(準備中) 公開情報の調査(Luna) 事件資料あり(この掲載との対応は未確認)
タイキは2022年2月8日に社内ファイルサーバーの異常を確認し、ネットワーク停止後2月13日までに復旧したと発表。調査時点で顧客関連情報の流出は確認されていないとした。掲載日が近いLockBitの主張との関係や攻撃者帰属は公式告知にない。
GPT-6 Luna · 手動調査 · 公開Web資料 · 調査 2026-10-04 19:22 JST
当社に対するサイバー攻撃について · 一次資料 · 検索結果の抜粋を確認 資料の確認内容・調査の限界 公開資料による対象の確認:株式会社タイキは化粧品用具等を扱うタイキグループの日本法人で、tikg.co.jp公式サイトの告知による。
参照資料と確認内容 未確認・調査の限界 公式告知は攻撃者名を示さず、LockBitとの関連を確認できない。 流出未確認は当時の調査状況であり、詳細範囲を確定する資料ではない。 調査範囲・日時 site:tikg.co.jp ランサムウェア 2022 不正アクセス site:tikg.co.jp cyberattack 2022 調査記録の確定 2026-10-04 19:22 JST · 解説出力の確認 2026-10-04 19:22 JST
照合した掲載情報のSHA-256
c7db838960243a943482d6e1fb7d8651a4c373046b82fc1c7550da1c22c70080犯行グループの公開URL 未保有 個別掲載先の到達確認 未確認 公開プレビュー なし(非公開の撮影結果とは別) ページプレビュー:未確認
変更履歴 (2) 2026-10-07 03:28 JST 掲載情報の変更 2026-09-18 23:23 JST 初回観測
DENSO 観測中 日系候補 掲載グループ rook 掲載ドメイン denso.com 外部データ初回取込日時 2026-09-18 23:23 JST 外部データ取込日時 2026-11-11 15:49 JST 掲載者が主張する日時 未記載 日本関連判定 掲載者の日本表記 登録企業IDとの照合 未照合 収集元 Ransomware Live 情報の出所 外部サービス経由 外部提供者の初回観測 2021-12-28 11:35 JST 推定攻撃・公開日 2021-12-28 11:35 JST メタデータ提供者 Ransomware Live 提供データの基準日時 未記録 追加情報 外部サービスが提供した掲載記録です。
企業の公式発表:この自動要約欄には未登録。別欄の公開情報調査をご覧ください。
要約の方式 ルールベース要約 入力メタデータの更新日時 2026-11-11 15:49 JST 要約の生成日時 2026-11-11 15:49 JST 公開レコードのSHA-256 5f4231eabb3725df02d42abc1db1b2f09c2bb319b4c58e451e0cfc8f86cf2fad顧客向け詳細レビューについて(準備中) 公開情報の調査(Luna) 事件資料あり(この掲載との対応は未確認)
デンソーは2022年3月、ドイツのグループ会社における3月10日の不正アクセスを公表。元記録の2021年12月Rook 主張とは時期が異なり、別の事案として扱う。公表資料はRookとの関係や後日のデータ窃取を示していない。
GPT-6 Luna · 手動調査 · 公開Web資料 · 調査 2026-10-04 19:22 JST
資料の確認内容・調査の限界 公開資料による対象の確認:公式通知はドイツのグループ会社への不正アクセスを説明する。元記録の2021年12月の主張とは時期が異なる。
参照資料と確認内容 未確認・調査の限界 元記録の日付は公式公表の事案より前。 Rookとの関係やデータ窃取は確認できない。 調査範囲・日時 DENSO Rook ransomware December 2021 official cyber attack German subsidiary 調査記録の確定 2026-10-04 19:22 JST · 解説出力の確認 2026-10-04 19:22 JST
照合した掲載情報のSHA-256
f2c98a6b821fde5c86b25f27245083a08861e63f4df954912c3972c8be178d12犯行グループの公開URL 未保有 個別掲載先の到達確認 未確認 公開プレビュー なし(非公開の撮影結果とは別) ページプレビュー:未確認
変更履歴 (2) 2026-10-07 03:28 JST 掲載情報の変更 2026-09-18 23:23 JST 初回観測
Eisai Co., Ltd 観測中 日系候補 掲載グループ atomsilo 掲載ドメイン eisai.com 外部データ初回取込日時 2026-09-18 23:23 JST 外部データ取込日時 2026-11-11 15:49 JST 掲載者が主張する日時 未記載 日本関連判定 掲載者の日本表記 登録企業IDとの照合 未照合 収集元 Ransomware Live 情報の出所 外部サービス経由 外部提供者の初回観測 2021-12-22 05:28 JST 推定攻撃・公開日 2021-12-22 05:28 JST メタデータ提供者 Ransomware Live 提供データの基準日時 未記録 追加情報 外部サービスが提供した掲載記録です。
企業の公式発表:この自動要約欄には未登録。別欄の公開情報調査をご覧ください。
要約の方式 ルールベース要約 入力メタデータの更新日時 2026-11-11 15:49 JST 要約の生成日時 2026-11-11 15:49 JST 公開レコードのSHA-256 14a88bb3375a2976b80eb5b592c2eef396aadf5e82408df910db07ff00441604顧客向け詳細レビューについて(準備中) 公開情報の調査(Luna) 事件資料あり(この掲載との対応は未確認)
エーザイは2023年6月3日夜に一部サーバーが暗号化されたランサムウェア事案を検知し、国内外の物流システム等を停止、情報漏えい可能性を調査中と6月6日に公表した。これは2021年12月の入力推定日を裏付けず、両者の関連は確認できない。
GPT-6 Luna · 手動調査 · 公開Web資料 · 調査 2026-10-04 19:22 JST
資料の確認内容・調査の限界 公開資料による対象の確認:入力はエーザイ株式会社だが、2021年12月の推定日と公式発表で確認できる2023年6月のランサムウェア事案は一致しない。
参照資料と確認内容 未確認・調査の限界 公式に確認できた事案は入力推定日より約1年半後で、同一事案か確認できない。 発表時点で漏えいの可能性は調査中だった。 調査範囲・日時 site:eisai.com 2021 cyberattack ransomware Eisai December 2021 Eisai ransomware attack December 2021 official notice 調査記録の確定 2026-10-04 19:22 JST · 解説出力の確認 2026-10-04 19:22 JST
照合した掲載情報のSHA-256
16d6967d7d9f7774edb5a212b9bf1b98b92fff996713401d0d21bf7e6ec55d35犯行グループの公開URL 未保有 個別掲載先の到達確認 未確認 公開プレビュー なし(非公開の撮影結果とは別) ページプレビュー:未確認
変更履歴 (2) 2026-10-07 03:28 JST 掲載情報の変更 2026-09-18 23:23 JST 初回観測
siix.co.jp 観測中 日系候補 掲載グループ lockbit2 掲載ドメイン siix.co.jp 外部データ初回取込日時 2026-09-18 23:23 JST 外部データ取込日時 2026-11-11 15:49 JST 掲載者が主張する日時 未記載 日本関連判定 掲載者の日本表記 登録企業IDとの照合 未照合 収集元 Ransomware Live 情報の出所 外部サービス経由 外部提供者の初回観測 2021-11-21 22:24 JST 推定攻撃・公開日 2021-11-21 22:24 JST メタデータ提供者 Ransomware Live 提供データの基準日時 未記録 追加情報 外部サービスが提供した掲載記録です。
企業の公式発表:この自動要約欄には未登録。別欄の公開情報調査をご覧ください。
要約の方式 ルールベース要約 入力メタデータの更新日時 2026-11-11 15:49 JST 要約の生成日時 2026-11-11 15:49 JST 公開レコードのSHA-256 713d9a7ba4be3c99b034265c757e05f0e96d424e3782adf56f3c4e540eb216e5顧客向け詳細レビューについて(準備中) 公開情報の調査(Luna) 事件資料あり(この掲載との対応は未確認)
SIIXは2023年4月24日に一部社内サーバーへのランサムウェア不正アクセスを公表し、当時は流出未確認とした。2024年7月の調査報告では一部業務ファイルが外部送信され、取引先等1,603人分の個人情報を含んだと公表。2021年のインドネシア子会社事案は別件。
GPT-6 Luna · 手動調査 · 公開Web資料 · 調査 2026-10-04 19:22 JST
資料の確認内容・調査の限界 公開資料による対象の確認:SIIX(シークス株式会社)の公式公表は2023年4月の本社事案と2021年のインドネシア子会社事案を分けている。
参照資料と確認内容 ランサムウェアによる不正アクセスについて4月24日の社内サーバー不正アクセスを公表。
一次資料 · 発表 2023-04-28 · ページを確認
不正アクセスによる個人情報流出のお詫びとお知らせ後続調査で一部データ外部送信と1,603人分を含むと報告。
一次資料 · 発表 2024-07-23 · ページを確認
未確認・調査の限界 一覧中の複数年・複数掲載者記録は同一事案とは限らない。 2021年の子会社事案を2023年本社事案と混同しない。 調査範囲・日時 site:siix.co.jp ランサムウェア 不正アクセス 2023 調査記録の確定 2026-10-04 19:22 JST · 解説出力の確認 2026-10-04 19:22 JST
照合した掲載情報のSHA-256
9ec17dea79e355bdd7552a33f30c5e1c88ac1c7c9ba77962b6566c8bd3aa791c犯行グループの公開URL 未保有 個別掲載先の到達確認 未確認 公開プレビュー なし(非公開の撮影結果とは別) ページプレビュー:未確認
変更履歴 (2) 2026-10-07 03:28 JST 掲載情報の変更 2026-09-18 23:23 JST 初回観測
ipbridge.co.jp 観測中 日系候補 掲載グループ lockbit2 掲載ドメイン ipbridge.co.jp 外部データ初回取込日時 2026-09-18 23:23 JST 外部データ取込日時 2026-11-11 15:49 JST 掲載者が主張する日時 未記載 日本関連判定 掲載者の日本表記 登録企業IDとの照合 未照合 収集元 Ransomware Live 情報の出所 外部サービス経由 外部提供者の初回観測 2021-11-18 03:12 JST 推定攻撃・公開日 2021-11-18 03:12 JST メタデータ提供者 Ransomware Live 提供データの基準日時 未記録 追加情報 外部サービスが提供した掲載記録です。
企業の公式発表:この自動要約欄には未登録。別欄の公開情報調査をご覧ください。
要約の方式 ルールベース要約 入力メタデータの更新日時 2026-11-11 15:49 JST 要約の生成日時 2026-11-11 15:49 JST 公開レコードのSHA-256 388e4c5f6734fd6a6927d1329a7d7447ba05bebcb09ceb8ab3b4c0438c14e354顧客向け詳細レビューについて(準備中) 公開情報の調査(Luna) 掲載主張の報告あり(事件の独立した裏付けは未確認)
2021年11月17日付LockBit2掲載を調べたところ、公開トラッカーに記録があるが、会社の事故公表や独立報道は見つからなかった。公式プロフィールは法人と事業を確認するが、侵害の裏付けではない。
GPT-6 Luna · 手動調査 · 公開Web資料 · 調査 2026-10-04 19:22 JST
Contact – 株式会社IP Bridge · 一次資料 · 検索結果の抜粋を確認 Ransomfeed · 掲載主張の集約・転載 · 検索結果の抜粋を確認 資料の確認内容・調査の限界 公開資料による対象の確認:株式会社IP Bridgeは東京都千代田区の知的財産ライセンス・コンサルティング企業で、ipbridge.co.jp公式サイトが連絡先等を掲載。
参照資料と確認内容 Contact – 株式会社IP Bridge公式ページはIP Bridgeの法人名・東京都千代田区所在地・事業者連絡先を示す。
一次資料 · 発表日不明 · 検索結果の抜粋を確認
Ransomfeed公開トラッカーはipbridge.co.jpを2021年11月17日付LockBit2掲載先として記録。
掲載主張の集約・転載 · 発表日不明 · 検索結果の抜粋を確認
未確認・調査の限界 企業による事故公表または独立報道を確認できなかった。 掲載トラッカーだけから侵害・窃取を確定できない。 調査範囲・日時 site:ipbridge.co.jp ransomware 2021 breach LockBit "ipbridge.co.jp" ransomware 2021 site:ipbridge.co.jp cyber attack 2021 調査記録の確定 2026-10-04 19:22 JST · 解説出力の確認 2026-10-04 19:22 JST
照合した掲載情報のSHA-256
c70d263b05b33ce1301f31da938473998bb5cdc9675099cf348847a2df9b9c56犯行グループの公開URL 未保有 個別掲載先の到達確認 未確認 公開プレビュー なし(非公開の撮影結果とは別) ページプレビュー:未確認
変更履歴 (2) 2026-10-07 03:28 JST 掲載情報の変更 2026-09-18 23:23 JST 初回観測
nurihiko.co.jp 観測中 日系候補 掲載グループ lockbit2 掲載ドメイン nurihiko.co.jp 外部データ初回取込日時 2026-09-18 23:23 JST 外部データ取込日時 2026-11-11 15:49 JST 掲載者が主張する日時 未記載 日本関連判定 掲載者の日本表記 登録企業IDとの照合 未照合 収集元 Ransomware Live 情報の出所 外部サービス経由 外部提供者の初回観測 2021-11-07 06:21 JST 推定攻撃・公開日 2021-11-07 06:21 JST メタデータ提供者 Ransomware Live 提供データの基準日時 未記録 追加情報 外部サービスが提供した掲載記録です。
企業の公式発表:この自動要約欄には未登録。別欄の公開情報調査をご覧ください。
要約の方式 ルールベース要約 入力メタデータの更新日時 2026-11-11 15:49 JST 要約の生成日時 2026-11-11 15:49 JST 公開レコードのSHA-256 024a26636ecf47de65937095319146a3001c638d59e5a790a810d5628a5d989a顧客向け詳細レビューについて(準備中) 公開情報の調査(Luna) 掲載対象の特定に至らず
2021年11月のLockBit 2 主張について公式な事件発表や信頼できる独立報道は見つからなかった。主体の同定も未解決。
GPT-6 Luna · 手動調査 · 公開Web資料 · 調査 2026-10-04 19:22 JST
資料の確認内容・調査の限界 公開資料による対象の確認:nurihiko.co.jpの事業者・LockBit 2主張を確実に照合できず。
未確認・調査の限界 法人の正式名称・事業は同定できていない。 侵害を支持する公開資料なし。 調査範囲・日時 nurihiko.co.jp LockBit 2 ransomware 2021 site:nurihiko.co.jp company 調査記録の確定 2026-10-04 19:22 JST · 解説出力の確認 2026-10-04 19:22 JST
照合した掲載情報のSHA-256
8d0b6fcba04388a41c42b8a42a4eaaf5e1c85f07396da6ca1a92f30a2d421322犯行グループの公開URL 未保有 個別掲載先の到達確認 未確認 公開プレビュー なし(非公開の撮影結果とは別) ページプレビュー:未確認
変更履歴 (2) 2026-10-07 03:28 JST 掲載情報の変更 2026-09-18 23:23 JST 初回観測
abecho.co.jp 観測中 日系候補 掲載グループ lockbit2 掲載ドメイン abecho.co.jp 外部データ初回取込日時 2026-09-18 23:23 JST 外部データ取込日時 2026-11-11 15:49 JST 掲載者が主張する日時 未記載 日本関連判定 掲載者の日本表記 登録企業IDとの照合 未照合 収集元 Ransomware Live 情報の出所 外部サービス経由 外部提供者の初回観測 2021-09-10 09:40 JST 推定攻撃・公開日 2021-09-10 09:40 JST メタデータ提供者 Ransomware Live 提供データの基準日時 未記録 追加情報 外部サービスが提供した掲載記録です。
企業の公式発表:この自動要約欄には未登録。別欄の公開情報調査をご覧ください。
要約の方式 ルールベース要約 入力メタデータの更新日時 2026-11-11 15:49 JST 要約の生成日時 2026-11-11 15:49 JST 公開レコードのSHA-256 c96fbdebff70e78081277e819e299ddf5e17b336f19209b77ac772f9d84c9e12顧客向け詳細レビューについて(準備中) 公開情報の調査(Luna) 掲載対象の特定に至らず
LockBitの追跡一覧にabecho.co.jpの日本掲載が2021年8月21日と記録される。しかし該当法人の公式プロフィールや個別事案の独立報道を検索で確認できなかった。社名・事業を推定せず、掲載主張の真偽も未確定とする。
GPT-6 Luna · 手動調査 · 公開Web資料 · 調査 2026-10-04 19:22 JST
LockBit Ransomware · 掲載主張の集約・転載 · 検索結果の抜粋を確認 資料の確認内容・調査の限界 公開資料による対象の確認:掲載名とドメインは日本企業を示すが、検索結果からabecho.co.jpの正式法人名・事業を確証できなかった。
参照資料と確認内容 未確認・調査の限界 法人名・事業・ドメインの公式な対応を確認できなかった。 追跡一覧以外の事案資料は見つからなかった。 調査範囲・日時 site:abecho.co.jp ランサムウェア 不正アクセス 2021 Abecho Japan LockBit ransomware September 2021 調査記録の確定 2026-10-04 19:22 JST · 解説出力の確認 2026-10-04 19:22 JST
照合した掲載情報のSHA-256
8afd81d32a003388d6aef5fa46d0f9bfb8475f9f470194547d03a33ea0a11449犯行グループの公開URL 未保有 個別掲載先の到達確認 未確認 公開プレビュー なし(非公開の撮影結果とは別) ページプレビュー:未確認
変更履歴 (1) 2026-09-18 23:23 JST 初回観測
yazaki-group.co... 観測中 日系候補 掲載グループ lockbit2 掲載ドメイン yazaki.com 外部データ初回取込日時 2026-09-18 23:23 JST 外部データ取込日時 2026-11-11 15:49 JST 掲載者が主張する日時 未記載 日本関連判定 掲載者の日本表記 登録企業IDとの照合 未照合 収集元 Ransomware Live 情報の出所 外部サービス経由 外部提供者の初回観測 2021-09-10 09:40 JST 推定攻撃・公開日 2021-09-10 09:40 JST メタデータ提供者 Ransomware Live 提供データの基準日時 未記録 追加情報 外部サービスが提供した掲載記録です。
企業の公式発表:この自動要約欄には未登録。別欄の公開情報調査をご覧ください。
要約の方式 ルールベース要約 入力メタデータの更新日時 2026-11-11 15:49 JST 要約の生成日時 2026-11-11 15:49 JST 公開レコードのSHA-256 6bcd1958e1dc6b8912953687cb9309b94d916197c06d8266905e7ace8d724467顧客向け詳細レビューについて(準備中) 公開情報の調査(Luna) 掲載対象の特定に至らず
矢崎グループ公式サイトは自動車用電装品等のグローバル企業を案内するが、入力のyazaki.comとの関係は確認できなかった。入力記録にはINC Ransomの2025年12月掲載主張とLockBit 2の2021年記録が併存しており、日付・攻撃者とも異なる。古い掲載を今回の主張の裏付けにせず、いずれも未検証として扱う。
GPT-6 Luna · 手動調査 · 公開Web資料 · 調査 2026-10-04 19:22 JST
Careers at YAZAKI · 一次資料 · 検索結果の抜粋を確認 高圧ケーブルに関する重要なお知らせ · 一次資料 · 検索結果の抜粋を確認 資料の確認内容・調査の限界 公開資料による対象の確認:入力ドメインはyazaki.comだが、確認できた矢崎グループ公式サイトはyazaki-group.com。対象法人・ドメインの一致を確証できない。
参照資料と確認内容 Careers at YAZAKI矢崎株式会社を自動車用電力・データ・表示システム分野のグローバル企業として紹介。
一次資料 · 発表日不明 · 検索結果の抜粋を確認
高圧ケーブルに関する重要なお知らせyazaki-group.com上の矢崎グループ公式ページであり、指定されたyazaki.comとの関係を示す内容ではない。
一次資料 · 発表 2026-02-20 · 検索結果の抜粋を確認
未確認・調査の限界 yazaki.comの法人管理主体を公式資料で確認できず、矢崎グループとの同一性は未解決。 複数の掲載記録のいずれも会社確認を示すものではない。 調査範囲・日時 site:yazaki-group.com 2026 ランサムウェア 不正アクセス site:yazaki.com Yazaki corporation ransomware 2025 site:yazaki.com company Yazaki Corporation overview 調査記録の確定 2026-10-04 19:22 JST · 解説出力の確認 2026-10-04 19:22 JST
照合した掲載情報のSHA-256
862788efca4754ad2712c795c441b5df3b339dcdc0e6c5295760a9063cd37bad犯行グループの公開URL 未保有 個別掲載先の到達確認 未確認 公開プレビュー なし(非公開の撮影結果とは別) ページプレビュー:未確認
変更履歴 (1) 2026-09-18 23:23 JST 初回観測
nsuship.co.jp 観測中 日系候補 掲載グループ payloadbin 掲載ドメイン nsuship.co.jp 外部データ初回取込日時 2026-09-18 23:23 JST 外部データ取込日時 2026-11-11 15:49 JST 掲載者が主張する日時 未記載 日本関連判定 掲載者の日本表記 登録企業IDとの照合 未照合 収集元 Ransomware Live 情報の出所 外部サービス経由 外部提供者の初回観測 2021-09-10 08:46 JST 推定攻撃・公開日 2021-09-10 08:46 JST メタデータ提供者 Ransomware Live 提供データの基準日時 未記録 追加情報 外部サービスが提供した掲載記録です。
企業の公式発表:この自動要約欄には未登録。別欄の公開情報調査をご覧ください。
要約の方式 ルールベース要約 入力メタデータの更新日時 2026-11-11 15:49 JST 要約の生成日時 2026-11-11 15:49 JST 公開レコードのSHA-256 4ce452a51a2dcf2add1e53ed4734eace381eae6b6539c24bb4568daa1ab39d24顧客向け詳細レビューについて(準備中) 公開情報の調査(Luna) 組織情報の資料あり
2021年9月9日推定の掲載を調べたが、NSユナイテッド海運に結び付く独立した事件資料は検索範囲で見つからなかった。公式サイトは同社の海運会社としての身元を示すにとどまり、掲載主張を確認するものではない。
GPT-6 Luna · 手動調査 · 公開Web資料 · 調査 2026-10-04 19:22 JST
NSユナイテッド海運株式会社 · 一次資料 · ページを確認 資料の確認内容・調査の限界 公開資料による対象の確認:nsuship.co.jpはNSユナイテッド海運株式会社の公式ドメイン。日本船舶通信等の同名・類似名称ではなく、同社の公式サイトに基づく識別。
参照資料と確認内容 未確認・調査の限界 2021年の掲載主張と同社を結ぶ独立した事故告知・報道は見つからなかった。 検索で見つからないことは侵害がなかった証明ではない。 調査範囲・日時 site:nsuship.co.jp ransomware OR 不正アクセス "nsuship.co.jp" cyber attack site:nsuship.co.jp 会社概要 日本郵船 日本船舶通信株式会社 ランサムウェア 2021 調査記録の確定 2026-10-04 19:22 JST · 解説出力の確認 2026-10-04 19:22 JST
照合した掲載情報のSHA-256
d0970b6f72515db218e55d04c02b731fe31a00c2218897b1d1d0ca37c8823656犯行グループの公開URL 未保有 個別掲載先の到達確認 未確認 公開プレビュー なし(非公開の撮影結果とは別) ページプレビュー:未確認
変更履歴 (1) 2026-09-18 23:23 JST 初回観測
HOYA Corporation 観測中 日系候補 掲載グループ azroteam 掲載ドメイン hoya.co.jp 外部データ初回取込日時 2026-09-18 23:23 JST 外部データ取込日時 2026-11-11 15:49 JST 掲載者が主張する日時 未記載 日本関連判定 掲載者の日本表記 登録企業IDとの照合 未照合 収集元 Ransomware Live 情報の出所 外部サービス経由 外部提供者の初回観測 2021-09-10 08:46 JST 推定攻撃・公開日 2021-09-10 08:46 JST メタデータ提供者 Ransomware Live 提供データの基準日時 未記録 追加情報 外部サービスが提供した掲載記録です。
企業の公式発表:この自動要約欄には未登録。別欄の公開情報調査をご覧ください。
要約の方式 ルールベース要約 入力メタデータの更新日時 2026-11-11 15:49 JST 要約の生成日時 2026-11-11 15:49 JST 公開レコードのSHA-256 f9684934969b38a998cc7bb949b8a6ea5f60dac1f03b7c1225084793aa848282顧客向け詳細レビューについて(準備中) 公開情報の調査(Luna) 事件資料あり(この掲載との対応は未確認)
HOYAは2024年3月30日の攻撃で一部製造・受発注システムが止まったと公表したが、これは2021年9月のAzroteam 掲載より約2年半後の別時期。今回の検索では2021年主張の裏付けを確認できず、別事件を混同しない。
GPT-6 Luna · 手動調査 · 公開Web資料 · 調査 2026-10-04 19:22 JST
資料の確認内容・調査の限界 公開資料による対象の確認:HOYAの公式資料は2024年3月30日のサイバー攻撃を示す。2021年9月のAzroteam 主張とは年代が異なる。
参照資料と確認内容 未確認・調査の限界 2021年主張と2024年公式事故は時期が異なる。 2021年の公式事故報告は見つからなかった。 調査範囲・日時 site:hoya.com 2021 Azroteam ransomware incident HOYA Azroteam September 2021 調査記録の確定 2026-10-04 19:22 JST · 解説出力の確認 2026-10-04 19:22 JST
照合した掲載情報のSHA-256
b47a9a0b1b69f43c5c1bc487c50ce726d612e8e1cab2b796edad4fbb4224f7cd犯行グループの公開URL 未保有 個別掲載先の到達確認 未確認 公開プレビュー なし(非公開の撮影結果とは別) ページプレビュー:未確認
変更履歴 (2) 2026-10-07 03:28 JST 掲載情報の変更 2026-09-18 23:23 JST 初回観測
Fujifilm 観測中 日系候補 掲載グループ revil 掲載ドメイン fujifilm.com 外部データ初回取込日時 2026-09-18 23:23 JST 外部データ取込日時 2026-11-11 15:49 JST 掲載者が主張する日時 未記載 日本関連判定 掲載者の日本表記 登録企業IDとの照合 未照合 収集元 Ransomware Live 情報の出所 外部サービス経由 外部提供者の初回観測 2021-06-01 09:00 JST 推定攻撃・公開日 2021-06-01 09:00 JST メタデータ提供者 Ransomware Live 提供データの基準日時 未記録 追加情報 外部サービスが提供した掲載記録です。
企業の公式発表:この自動要約欄には未登録。別欄の公開情報調査をご覧ください。
要約の方式 ルールベース要約 入力メタデータの更新日時 2026-11-11 15:49 JST 要約の生成日時 2026-11-11 15:49 JST 公開レコードのSHA-256 a926bf58cfae9edfdf722a936398f6ab5c02294b91e7daa35b022dc0e64c0481顧客向け詳細レビューについて(準備中) 公開情報の調査(Luna) 掲載主張の報告あり(事件の独立した裏付けは未確認)
富士フイルムの公式資料は2021年6月のランサムウェア被害を確認している。一方、2025年のShinyHunters等の掲載主張は別記録で、今回の検索では公式確認や独立報道を見つけられなかった。2021年事件を2025年主張の裏付けとは扱わず、同社が複数年の別レコードに含まれる点を分けて示す。
GPT-6 Luna · 手動調査 · 公開Web資料 · 調査 2026-10-04 19:22 JST
資料の確認内容・調査の限界 公開資料による対象の確認:FUJIFILM Corporationはfujifilm.comを用いる日本の富士フイルムグループ中核企業。
参照資料と確認内容 Updated: Unauthorized access to Fujifilm servers富士フイルムは2021年6月の別の不正アクセスをランサムウェアと確認し、影響は日本の特定ネットワーク内と発表。
一次資料 · 発表 2021-06-04 · ページを確認
Fujifilm Ransomware Attack by ShinyhuntersSOCRadarはShinyHuntersの掲載主張として記録し、地位をClaimedと表示する。
掲載主張の集約・転載 · 発表 2025-10-03 · ページを確認
未確認・調査の限界 公式に確認されたのは2021年の別事件で、2025年の各掲載主張は未確認。 掲載主張は攻撃者名・日付が異なるため個別に評価する必要がある。 調査範囲・日時 Fujifilm 2025 breach ransomware leaked data official site Fujifilm ShinyHunters 2025 leak ransomware Fujifilm.com August 2025 site:fujifilm.com 2025 cyber incident ransomware data breach 調査記録の確定 2026-10-04 19:22 JST · 解説出力の確認 2026-10-04 19:22 JST
照合した掲載情報のSHA-256
3961c842b1af91fe6bbf941dce036977407fc4ed0272e27f7577f982675c8369犯行グループの公開URL 未保有 個別掲載先の到達確認 未確認 公開プレビュー なし(非公開の撮影結果とは別) ページプレビュー:未確認
変更履歴 (1) 2026-09-18 23:23 JST 初回観測
Konica Minolta 観測中 日系候補 掲載グループ ransomexx 掲載ドメイン 未記載 外部データ初回取込日時 2026-09-18 23:23 JST 外部データ取込日時 2026-11-11 15:49 JST 掲載者が主張する日時 未記載 日本関連判定 掲載者の日本表記 登録企業IDとの照合 未照合 収集元 Ransomware Live 情報の出所 外部サービス経由 外部提供者の初回観測 2020-07-30 09:00 JST 推定攻撃・公開日 2020-07-30 09:00 JST メタデータ提供者 Ransomware Live 提供データの基準日時 未記録 追加情報 外部サービスが提供した掲載記録です。
企業の公式発表:この自動要約欄には未登録。別欄の公開情報調査をご覧ください。
要約の方式 ルールベース要約 入力メタデータの更新日時 2026-11-11 15:49 JST 要約の生成日時 2026-11-11 15:49 JST 公開レコードのSHA-256 9fc7b19de645b3786aa4b26aa77d183cdedfcae03f7ca155dc415be5de805422顧客向け詳細レビューについて(準備中) 公開情報の調査(Luna) 事件資料あり(この掲載との対応は未確認)
2020年7月末、RansomEXXがKonica Minoltaのウェブサイトを約1週間停止させたとPositive Technologiesの脅威レポートが記録している。会社の声明や攻撃者帰属の公式確認は今回の検索では取得できず、独立したセキュリティレポートに基づく確認として扱う。
GPT-6 Luna · 手動調査 · 公開Web資料 · 調査 2026-10-04 19:22 JST
資料の確認内容・調査の限界 公開資料による対象の確認:Konica Minoltaは日本の複合機・画像関連メーカー。2020年7月末のRansomEXX事案について複数の脅威レポートが報告。
参照資料と確認内容 Cybersecurity threatscape Q3 2020Positive Technologiesは2020年7月末のRansomEXX攻撃と同社ウェブサイトの約1週間の停止を報告。
第三者資料・報道 · 発表日不明 · ページを確認
Risk Management公式年次報告はKonica Minoltaグループの会社名と一般的なサイバーリスク管理情報を示す。
一次資料 · 発表日不明 · 検索結果の抜粋を確認
未確認・調査の限界 会社による当該事案の直接告知を確認できなかった。 報告は当時の攻撃者帰属を記すが、会社の公式な帰属確認ではない。 調査範囲・日時 Konica Minolta RansomExx July 2020 cyberattack official notice site:konicaminolta.com ransomware July 2020 cyberattack 調査記録の確定 2026-10-04 19:22 JST · 解説出力の確認 2026-10-04 19:22 JST
照合した掲載情報のSHA-256
8dcafb9f955bf60a2acb22d636aa588c349aa0c57ce31a6ae16a9960cc138d1c犯行グループの公開URL 未保有 個別掲載先の到達確認 未確認 公開プレビュー なし(非公開の撮影結果とは別) ページプレビュー:未確認
変更履歴 (1) 2026-09-18 23:23 JST 初回観測
Hitachi 観測中 日系候補 掲載グループ wannacry 掲載ドメイン 未記載 外部データ初回取込日時 2026-09-18 23:23 JST 外部データ取込日時 2026-11-11 15:49 JST 掲載者が主張する日時 未記載 日本関連判定 掲載者の日本表記 登録企業IDとの照合 未照合 収集元 Ransomware Live 情報の出所 外部サービス経由 外部提供者の初回観測 2017-05-12 09:00 JST 推定攻撃・公開日 2017-05-12 09:00 JST メタデータ提供者 Ransomware Live 提供データの基準日時 未記録 追加情報 外部サービスが提供した掲載記録です。
企業の公式発表:この自動要約欄には未登録。別欄の公開情報調査をご覧ください。
要約の方式 ルールベース要約 入力メタデータの更新日時 2026-11-11 15:49 JST 要約の生成日時 2026-11-11 15:49 JST 公開レコードのSHA-256 de4b2e9666e23981adeada682685fd01bd22b73ba13e883214caf4257f10a102顧客向け詳細レビューについて(準備中) 公開情報の調査(Luna) 事件資料あり(この掲載との対応は未確認)
日立の公式資料は2017年5月、WannaCry感染により一部システムで障害が生じ、社内ネットワークで被害が拡大したと報告している。これは掲載記録の時期・マルウェア名と一致する歴史的事件資料である。ただし攻撃者ではなくワーム型マルウェア名であり、漏えいを示す資料ではない。
GPT-6 Luna · 手動調査 · 公開Web資料 · 調査 2026-10-04 19:22 JST
資料の確認内容・調査の限界 公開資料による対象の確認:掲載名の日立は、日立製作所を中心とする日立グループを指すと解するのが妥当。公式報告書は2017年のグループ内感染を明記。
参照資料と確認内容 日立 統合報告書 2018 (2018年3月期)公式報告書は2017年5月12日夜からのWannaCry感染とシステム障害、対応経過を記載。
一次資料 · 発表日不明 · ページを確認
HIRT-PUB17008:ランサムウェアWannaCryに関する注意喚起日立HIRTはWannaCryの挙動を説明し、当時、情報漏えいを引き起こす動作は報告されていないと記載。
一次資料 · 発表 2017-10-10 · 検索結果の抜粋を確認
未確認・調査の限界 事件は企業公表で確認できるが、掲載側の根拠や掲載経路は別途確認できていない。 WannaCryというマルウェア名から特定の攻撃者を推定できない。 調査範囲・日時 site:hitachi.com WannaCry May 2017 incident site:hitachi.com/ja-jp/hirt WannaCry 2017 日立 Hitachi Integrated Report 2018 WannaCry 調査記録の確定 2026-10-04 19:22 JST · 解説出力の確認 2026-10-04 19:22 JST
照合した掲載情報のSHA-256
428fe4c5c57339d4662df29dbdea1458cc4b7ec7bb28d2ed267200a6b549b645犯行グループの公開URL 未保有 個別掲載先の到達確認 未確認 公開プレビュー なし(非公開の撮影結果とは別) ページプレビュー:未確認
変更履歴 (2) 2026-10-07 03:28 JST 掲載情報の変更 2026-09-18 23:23 JST 初回観測
jumonji-u.ac.jp 観測中 日系候補 掲載グループ safepay 掲載ドメイン jumonji-u.ac.jp 外部データ初回取込日時 2026-10-31 03:26 JST 外部データ取込日時 2026-11-11 15:49 JST 掲載者が主張する日時 未記載 日本関連判定 名称またはドメインから日本との関連を推定 登録企業IDとの照合 未照合 収集元 RansomLook 情報の出所 外部サービス経由 外部提供者の初回観測 2026-10-27 01:17 JST 推定攻撃・公開日 未記載 メタデータ提供者 RansomLook 提供データの基準日時 未記録 追加情報 外部サービスが提供した掲載記録です。
企業の公式発表:未確認
要約の方式 ルールベース要約 入力メタデータの更新日時 2026-11-11 15:49 JST 要約の生成日時 2026-11-11 15:49 JST 公開レコードのSHA-256 992046bee2bb9fb13de364847a8ee1f73e69c911de5ea366450a19d7b5b71a6f顧客向け詳細レビューについて(準備中) 犯行グループの公開URL 未保有 個別掲載先の到達確認 未確認 公開プレビュー なし(非公開の撮影結果とは別) ページプレビュー:未確認
変更履歴 (1) 2026-10-31 03:26 JST 初回観測
PWC 観測中 海外グループ監視対象 海外グループの掲載記録です。日本法人・加盟法人への影響は未確認です。
掲載グループ everest 掲載ドメイン 未記載 外部データ初回取込日時 2026-10-31 03:26 JST 外部データ取込日時 2026-11-11 15:49 JST 掲載者が主張する日時 未記載 日本関連判定 日本拠点関連の海外グループとして監視対象に登録 登録企業IDとの照合 未照合 収集元 RansomLook 情報の出所 外部サービス経由 外部提供者の初回観測 2026-10-23 02:20 JST 推定攻撃・公開日 未記載 メタデータ提供者 RansomLook 提供データの基準日時 未記録 追加情報 外部サービスが提供した掲載記録です。
企業の公式発表:未確認
要約の方式 ルールベース要約 入力メタデータの更新日時 2026-11-11 15:49 JST 要約の生成日時 2026-11-11 15:49 JST 公開レコードのSHA-256 cce58fc71b735cfd4aed737b8fe664a52263b85cba48739afbc8045526435619顧客向け詳細レビューについて(準備中) 犯行グループの公開URL 未保有 個別掲載先の到達確認 未確認 公開プレビュー なし(非公開の撮影結果とは別) ページプレビュー:未確認
変更履歴 (1) 2026-10-31 03:26 JST 初回観測
The Japan Times 観測中 日系候補 掲載グループ eclipse 掲載ドメイン 未記載 外部データ初回取込日時 2026-10-01 14:59 JST 外部データ取込日時 2026-11-11 15:49 JST 掲載者が主張する日時 未記載 日本関連判定 名称またはドメインから日本との関連を推定 登録企業IDとの照合 未照合 収集元 RansomLook 情報の出所 外部サービス経由 外部提供者の初回観測 2026-10-01 08:28 JST 推定攻撃・公開日 未記載 メタデータ提供者 RansomLook 提供データの基準日時 未記録 追加情報 外部サービスが提供した掲載記録です。
企業の公式発表:この自動要約欄には未登録。別欄の公開情報調査をご覧ください。
要約の方式 ルールベース要約 入力メタデータの更新日時 2026-11-11 15:49 JST 要約の生成日時 2026-11-11 15:49 JST 公開レコードのSHA-256 d3f5a284db283dc4d367e969180e0f5c39839fc2e74503944b3f33cc34a95ad7顧客向け詳細レビューについて(準備中) 公開情報の調査(Luna) 事件資料あり(この掲載との対応は未確認)
不正アクセスを公表。情報流出は調査中。
GPT-6 Luna · 手動調査 · 公開Web資料 · 調査 2026-10-04 19:22 JST
公式通知(2026年10月2日) · 一次資料 · ページを確認 資料の確認内容・調査の限界 公開資料による対象の確認:同名の掲載記録と同じ公式通知を参照している。
参照資料と確認内容 未確認・調査の限界 調査範囲・日時 The Japan Times October 2 2026 ransomware incident official 調査記録の確定 2026-10-04 19:22 JST · 解説出力の確認 2026-10-04 19:22 JST
照合した掲載情報のSHA-256
c56d742183c4b190e0c004b01ea878776fc51262d1a4bdad5f6acbf2cdd9ecea犯行グループの公開URL 未保有 個別掲載先の到達確認 未確認 公開プレビュー なし(非公開の撮影結果とは別) ページプレビュー:未確認
変更履歴 (1) 2026-10-01 14:59 JST 初回観測
ryomo.co.jp 観測中 日系候補 掲載グループ safepay 掲載ドメイン ryomo.co.jp 外部データ初回取込日時 2026-09-26 13:54 JST 外部データ取込日時 2026-11-11 15:49 JST 掲載者が主張する日時 未記載 日本関連判定 名称またはドメインから日本との関連を推定 登録企業IDとの照合 未照合 収集元 RansomLook 情報の出所 外部サービス経由 外部提供者の初回観測 2026-09-16 06:35 JST 推定攻撃・公開日 未記載 メタデータ提供者 RansomLook 提供データの基準日時 未記録 追加情報 外部サービスが提供した掲載記録です。
企業の公式発表:この自動要約欄には未登録。別欄の公開情報調査をご覧ください。
要約の方式 ルールベース要約 入力メタデータの更新日時 2026-11-11 15:49 JST 要約の生成日時 2026-11-11 15:49 JST 公開レコードのSHA-256 843612d8b548940ddd7645e3d065039afcb235c2dedfb891b048a8849b14a96e顧客向け詳細レビューについて(準備中) 公開情報の調査(Luna) 掲載主張の報告あり(事件の独立した裏付けは未確認)
GalaxyWardenのトラッカーはSafePayの掲載主張を記録し、会社確認や独立した侵害検証はないと明記する。記録上の日付は侵入や窃取の確認として扱えない。
GPT-6 Luna · 手動調査 · 公開Web資料 · 調査 2026-10-04 19:22 JST
資料の確認内容・調査の限界 公開資料による対象の確認:ryomo.co.jpが指す法人を公式資料で確定できなかった。二次ページは日本のシステムインテグレーターとするが、根拠資料は未確認。
参照資料と確認内容 未確認・調査の限界 会社公式の事故告知や規制当局資料を見つけられなかった。 法人同定、掲示の真偽、データの実在は不明。 調査範囲・日時 Ryomo Co ransomware SafePay 2026 調査記録の確定 2026-10-04 19:22 JST · 解説出力の確認 2026-10-04 19:22 JST
照合した掲載情報のSHA-256
a640c3b70665d206fc7cd94070ef24207016a8e57b515121065ae992ff52180e犯行グループの公開URL 未保有 個別掲載先の到達確認 未確認 公開プレビュー なし(非公開の撮影結果とは別) ページプレビュー:未確認
変更履歴 (1) 2026-09-26 13:54 JST 初回観測
Sarku Japan 観測中 日系候補 掲載グループ the gentlemen 掲載ドメイン 未記載 外部データ初回取込日時 2026-09-26 13:54 JST 外部データ取込日時 2026-11-11 15:49 JST 掲載者が主張する日時 未記載 日本関連判定 名称またはドメインから日本との関連を推定 登録企業IDとの照合 未照合 収集元 RansomLook 情報の出所 外部サービス経由 外部提供者の初回観測 2026-09-15 04:37 JST 推定攻撃・公開日 未記載 メタデータ提供者 RansomLook 提供データの基準日時 未記録 追加情報 外部サービスが提供した掲載記録です。
企業の公式発表:この自動要約欄には未登録。別欄の公開情報調査をご覧ください。
要約の方式 ルールベース要約 入力メタデータの更新日時 2026-11-11 15:49 JST 要約の生成日時 2026-11-11 15:49 JST 公開レコードのSHA-256 537aa32fc874e1bb3a4c18979ed2111d1514a90e613e5c4bed6e99962a2dcf76顧客向け詳細レビューについて(準備中) 公開情報の調査(Luna) 掲載主張の報告あり(事件の独立した裏付けは未確認)
追跡ページはThe Gentlemenが2026年9月14日にSarku Japanを掲載したとの未検証主張を記録する。会社の被害確認や独立した侵入確認は見つからず、公開リスト掲載のみを確認。
GPT-6 Luna · 手動調査 · 公開Web資料 · 調査 2026-10-04 19:22 JST
資料の確認内容・調査の限界 公開資料による対象の確認:Sarku Japanは日本料理系クイックサービス飲食チェーンの北米法人名。公式サイトは顧客窓口と店舗・フランチャイズ情報を掲載。
参照資料と確認内容 thegentlemen Ransomware Group Profile追跡ページはSarku Japanを日本の掲載対象として『Claimed』と表示。
掲載主張の集約・転載 · 発表日不明 · 検索結果の抜粋を確認
Contact Us & Customer Support | Sarku Japan公式サイトはSarku Japanの顧客窓口、店舗・フランチャイズ案内を掲載。
一次資料 · 発表日不明 · 検索結果の抜粋を確認
未確認・調査の限界 会社の公式声明や信頼できる独立報道による侵害確認は検索範囲で見つからなかった。 追跡サイトのClaimed表示は攻撃者側主張であり、事実認定ではない。 調査範囲・日時 Sarku Japan The Gentlemen ransomware group claim Sarku Japan official company profile 調査記録の確定 2026-10-04 19:22 JST · 解説出力の確認 2026-10-04 19:22 JST
照合した掲載情報のSHA-256
c184ba912fcdaf7895f9321b65509d8ee4f26d09e7fa31cac31ac4bfbad5e7be犯行グループの公開URL 未保有 個別掲載先の到達確認 未確認 公開プレビュー なし(非公開の撮影結果とは別) ページプレビュー:未確認
変更履歴 (1) 2026-09-26 13:54 JST 初回観測
[EVIDENCE]REXT Holdings Co., Ltd. 観測中 日系候補 掲載グループ ransomhouse 掲載ドメイン 未記載 外部データ初回取込日時 2026-09-26 13:54 JST 外部データ取込日時 2026-11-11 15:49 JST 掲載者が主張する日時 未記載 日本関連判定 名称またはドメインから日本との関連を推定 登録企業IDとの照合 要確認 収集元 RansomLook 情報の出所 外部サービス経由 外部提供者の初回観測 2026-09-03 01:42 JST 推定攻撃・公開日 未記載 メタデータ提供者 RansomLook 提供データの基準日時 未記録 追加情報 外部サービスが提供した掲載記録です。
企業の公式発表:この自動要約欄には未登録。別欄の公開情報調査をご覧ください。
要約の方式 ルールベース要約 入力メタデータの更新日時 2026-11-11 15:49 JST 要約の生成日時 2026-11-11 15:49 JST 公開レコードのSHA-256 66835e5cc453f5822caddcaf8976cb0516954210dfe0640b63b34f2312ed6878顧客向け詳細レビューについて(準備中) 公開情報の調査(Luna) 事件資料あり(この掲載との対応は未確認)
REXT Holdingsは2026年9月11日、親会社とREXT株式会社が使う一部ネットワークへのランサムウェアによる不正アクセスについて第4報を公表し、調査中に流出のおそれがある情報の一部がネット上に掲載されていると確認した。内容・影響範囲は調査継続中。これは同社らの事件を確認するが、7月掲載との対応は時期が異なるため確定できない。
GPT-6 Luna · 手動調査 · 公開Web資料 · 調査 2026-10-04 19:22 JST
資料の確認内容・調査の限界 公開資料による対象の確認:REXT Holdings株式会社と事業子会社REXT株式会社は、公式会社案内で別法人として記載。今回の公式告知は両社を『当社ら』とし、双方が使用する一部社内ネットワークを対象としている。
参照資料と確認内容 当社ネットワークへの不正アクセスによる情報漏えいのおそれに関するお知らせとお詫び(第4報)公式第4報は両社の一部ネットワークへのランサムウェア不正アクセスと、漏えいのおそれのある情報の一部が掲載されたこと、調査継続を報告。
一次資料 · 発表 2026-09-11 · ページを確認
会社概要公式会社案内はREXT Holdingsと事業会社REXTを別法人として説明。
一次資料 · 発表日不明 · 検索結果の抜粋を確認
未確認・調査の限界 公式事件公表と7月16日付INC Ransom掲載の因果関係・掲載根拠は確認できない。 公表時点で調査中で、掲載情報の内容・影響範囲は未確定。 調査範囲・日時 "REXT Holdings" ransomhouse cyberattack site:rext.jp/news 2026 9月11日 ランサムウェア 第四報 REXT site:rext.jp "ランサムウェア" "第4報" site:rext.jp 会社概要 REXT Holdings 調査記録の確定 2026-10-04 19:22 JST · 解説出力の確認 2026-10-04 19:22 JST
照合した掲載情報のSHA-256
7066fd5d6ac5914fc918436925add0647db5af0dc2c3558df8afbcaf7691aa7b犯行グループの公開URL 未保有 個別掲載先の到達確認 未確認 公開プレビュー なし(非公開の撮影結果とは別) ページプレビュー:未確認
変更履歴 (1) 2026-09-26 13:54 JST 初回観測
REXT Holdings Co., Ltd. 観測中 日系候補 掲載グループ ransomhouse 掲載ドメイン 未記載 外部データ初回取込日時 2026-09-26 13:54 JST 外部データ取込日時 2026-11-11 15:49 JST 掲載者が主張する日時 未記載 日本関連判定 名称またはドメインから日本との関連を推定 登録企業IDとの照合 要確認 収集元 RansomLook 情報の出所 外部サービス経由 外部提供者の初回観測 2026-09-02 00:53 JST 推定攻撃・公開日 未記載 メタデータ提供者 RansomLook 提供データの基準日時 未記録 追加情報 外部サービスが提供した掲載記録です。
企業の公式発表:この自動要約欄には未登録。別欄の公開情報調査をご覧ください。
要約の方式 ルールベース要約 入力メタデータの更新日時 2026-11-11 15:49 JST 要約の生成日時 2026-11-11 15:49 JST 公開レコードのSHA-256 2aaf18994803a8b07c3b175a31fb782a627294e61cbb1cf0bca2038e9ccefb4c顧客向け詳細レビューについて(準備中) 公開情報の調査(Luna) 掲載対象の特定に至らず
2026年のRansomHouse主張について会社発表や独立報道を確認できなかった。公式の企業概要はあるものの、個別の侵害確認や掲載との関係は示していない。
GPT-6 Luna · 手動調査 · 公開Web資料 · 調査 2026-10-04 19:22 JST
資料の確認内容・調査の限界 公開資料による対象の確認:REXT Holdingsはリユース・リテール関連企業だが、RansomHouse 掲載との一次照合は未確認。
未確認・調査の限界 攻撃者主張以外に侵害を裏付ける資料は見つからない。 当該掲載との同一性は未確定。 調査範囲・日時 REXT Holdings RansomHouse ransomware 2026 site:rext.jp information security company profile 調査記録の確定 2026-10-04 19:22 JST · 解説出力の確認 2026-10-04 19:22 JST
照合した掲載情報のSHA-256
5e248af5357e2f860ec1a58e2a30a84e0276d8dd428ccf224bb7e56dd1b2df73犯行グループの公開URL 未保有 個別掲載先の到達確認 未確認 公開プレビュー なし(非公開の撮影結果とは別) ページプレビュー:未確認
変更履歴 (1) 2026-09-26 13:54 JST 初回観測
Kyokuto Kaihatsu Kogyo 観測中 日系候補 掲載グループ INC Ransom 掲載ドメイン 未記載 メタデータ初回観測日時 2026-09-14 16:50 JST メタデータ最終観測日時 2026-11-11 15:43 JST 掲載者が主張する日時 2026-07-16 15:24 JST 日本関連判定 掲載者の日本表記 登録企業IDとの照合 未照合 収集元 INC Ransom 情報の出所 掲載元から直接取得 秘匿(.onion)経路の識別子 onion-dbf9b2c89b1cac8b 追加情報 登録した掲載元の一覧・APIで取得した掲載記録です。
企業の公式発表:この自動要約欄には未登録。別欄の公開情報調査をご覧ください。
要約の方式 ルールベース要約 入力メタデータの更新日時 2026-11-11 15:43 JST 要約の生成日時 2026-11-11 15:49 JST 公開レコードのSHA-256 2ecd4d5664ae755168b66a56d206d8f13f9543106ed9bbcb29a42a56f38d8716顧客向け詳細レビューについて(準備中) 公開情報の調査(Luna) 事件資料あり(この掲載との対応は未確認)
掲載記録は2026年7月16日だが、極東開発工業の公式告知で確認できたのは、子会社・日本トレクスに9月8日発生した不正アクセスによるシステム障害である。停止業務は9月30日に再開し、個人・顧客データの外部流出は確認されていない。時系列と法人名が異なるため7月の掲載とは結び付けられない。
GPT-6 Luna · 手動調査 · 公開Web資料 · 調査 2026-10-04 19:22 JST
資料の確認内容・調査の限界 公開資料による対象の確認:極東開発工業株式会社は公式サイトで日本トレクス株式会社をグループ会社として掲載。掲載名の極東開発工業と、後日の告知対象である日本トレクスは同一法人ではない。
参照資料と確認内容 当社グループ会社におけるシステム障害の発生について公式資料は子会社の日本トレクスで9月8日に不正アクセス障害が発生し、当時データ流出を確認していないと報告。
一次資料 · 発表 2026-09-11 · ページを確認
当社グループ会社におけるシステム障害復旧のお知らせ公式続報は安全確認後に停止業務を再開し、個人情報・顧客データの外部流出は確認されていないと報告。
一次資料 · 発表 2026-09-30 · ページを確認
極東開発工業株式会社公式サイトは極東開発工業のグループ会社として日本トレクス株式会社を掲載。
一次資料 · 発表日不明 · ページを確認
未確認・調査の限界 2026年7月の掲載記録を裏付ける公表資料・独立報道は見つからず、後日の子会社事件は時期も法人も異なる。 INC Ransomとの関係は公式資料に記載されていない。 調査範囲・日時 site:kyokuto.com 不正アクセス ランサムウェア 極東開発工業 不正アクセス 2026 ランサムウェア site:kyokuto.com/news/ サイバー OR ランサムウェア site:kyokuto.com 日本トレクス システム障害 調査記録の確定 2026-10-04 19:22 JST · 解説出力の確認 2026-10-04 19:22 JST
照合した掲載情報のSHA-256
198a18c466f029c943fef37bac0826b22339752036dfb2fe44889104da92d19b犯行グループの公開URL http://incb…doad.onion/…個別掲載先の到達確認 HTTP応答あり(HTTP 200) 到達確認日時 2026-10-28 23:36 JST 確認方法 Tor経由・隔離ブラウザ 到達確認時の表示状態 不明(判定記録なし) 到達確認時の対象名 未確認(判定記録なし) 公開プレビュー なし(非公開の撮影結果とは別) ページプレビュー:画像取得は未試行
変更履歴 (1) 2026-09-14 16:50 JST 初回観測
AOT Japan 観測中 日系候補 掲載グループ INC Ransom 掲載ドメイン 未記載 メタデータ初回観測日時 2026-09-14 16:50 JST メタデータ最終観測日時 2026-11-11 15:43 JST 掲載者が主張する日時 2026-02-05 09:00 JST 日本関連判定 掲載者の日本表記 登録企業IDとの照合 未照合 収集元 INC Ransom 情報の出所 掲載元から直接取得 秘匿(.onion)経路の識別子 onion-dbf9b2c89b1cac8b 追加情報 登録した掲載元の一覧・APIで取得した掲載記録です。
企業の公式発表:この自動要約欄には未登録。別欄の公開情報調査をご覧ください。
要約の方式 ルールベース要約 入力メタデータの更新日時 2026-11-11 15:43 JST 要約の生成日時 2026-11-11 15:49 JST 公開レコードのSHA-256 fc1e8467cb4ad8b217c050a9fc571135ee5573073a0b8e4f744b55f1acf79875顧客向け詳細レビューについて(準備中) 公開情報の調査(Luna) 掲載対象の特定に至らず
元記録のAOT Japan/INC Ransom 主張について、会社の事故公表や独立報道を確認できなかった。名称・ドメインで対象法人を確実に同定する情報も不足。
GPT-6 Luna · 手動調査 · 公開Web資料 · 調査 2026-10-04 19:22 JST
資料の確認内容・調査の限界 公開資料による対象の確認:AOT Japanの法的主体とINC Ransom 主張の関係を確定できず。
未確認・調査の限界 法人同定が未解決。 主張以外の侵害・流出根拠は確認できない。 調査範囲・日時 AOT Japan INC Ransom ransomware 2026 AOT Japan company official profile 調査記録の確定 2026-10-04 19:22 JST · 解説出力の確認 2026-10-04 19:22 JST
照合した掲載情報のSHA-256
4f8fd0c6038ab7833397be36e044eacd295f6e4fb638274e7120822940041c7f犯行グループの公開URL http://incb…doad.onion/…個別掲載先の到達確認 確認処理失敗(HTTP応答コード未取得) 到達確認日時 2026-11-03 15:59 JST 確認方法 Tor経由・隔離ブラウザ 到達確認時の表示状態 不明(判定記録なし) 到達確認時の対象名 未確認(判定記録なし) 公開プレビュー なし(非公開の撮影結果とは別) ページプレビュー:画像取得は未試行
変更履歴 (1) 2026-09-14 16:50 JST 初回観測
JA AKITA KITA LIFE SERVICE, K.K 観測中 日系候補 掲載グループ INC Ransom 掲載ドメイン 未記載 メタデータ初回観測日時 2026-09-14 16:50 JST メタデータ最終観測日時 2026-11-11 15:43 JST 掲載者が主張する日時 2025-02-25 17:06 JST 日本関連判定 掲載者の日本表記 登録企業IDとの照合 未照合 収集元 INC Ransom 情報の出所 掲載元から直接取得 秘匿(.onion)経路の識別子 onion-dbf9b2c89b1cac8b 追加情報 登録した掲載元の一覧・APIで取得した掲載記録です。
企業の公式発表:この自動要約欄には未登録。別欄の公開情報調査をご覧ください。
要約の方式 ルールベース要約 入力メタデータの更新日時 2026-11-11 15:43 JST 要約の生成日時 2026-11-11 15:49 JST 公開レコードのSHA-256 2b0e65f5735b6fa3588a9002eecbf5c2058319dd1b0e5f472b1354e2941b2694顧客向け詳細レビューについて(準備中) 公開情報の調査(Luna) 事件資料あり(この掲載との対応は未確認)
JAあきた北農協は2026年2月21日、子会社JAあきた北ライフサービスへの不正アクセスと利用者の個人情報流出の可能性について、前日に報告を受けたと公表した。農協本体の貯金・融資・共済等の環境には影響がないと説明。元の掲載記録は2025年2月25日付で年が異なり、同一事案とは確認できない。
GPT-6 Luna · 手動調査 · 公開Web資料 · 調査 2026-10-04 19:22 JST
資料の確認内容・調査の限界 公開資料による対象の確認:掲載名JA AKITA KITA LIFE SERVICEは、あきた北農業協同組合の公式告知にある子会社・株式会社JAあきた北ライフサービスと一致する。
参照資料と確認内容 未確認・調査の限界 2026年の公式告知と2025年の掲載記録は年が異なり、対応は未確認。 公式告知は攻撃者名を示しておらず、子会社の被害範囲も調査中としている。 調査範囲・日時 site:ja-akitakita.jp "JAあきた北ライフサービス" 不正アクセス site:ja-akitakita.jp ランサムウェア JA秋田北生活福祉協会 不正アクセス ランサムウェア "JA AKITA KITA LIFE SERVICE" cyber incident 調査記録の確定 2026-10-04 19:22 JST · 解説出力の確認 2026-10-04 19:22 JST
照合した掲載情報のSHA-256
6be5b895b8a6657cef1b99061009f094c9b2bac8bc7cff09256599cf82b8f9e3犯行グループの公開URL http://incb…doad.onion/…個別掲載先の到達確認 確認処理失敗(HTTP応答コード未取得) 到達確認日時 2026-10-31 03:22 JST 確認方法 Tor経由・隔離ブラウザ 到達確認時の表示状態 不明(判定記録なし) 到達確認時の対象名 未確認(判定記録なし) 公開プレビュー なし(非公開の撮影結果とは別) ページプレビュー:画像取得は未試行
変更履歴 (1) 2026-09-14 16:50 JST 初回観測
Asahi Group Holdings, Ltd. 観測中 掲載グループ Qilin 掲載ドメイン www.asahigroup-holdings.com メタデータ初回観測日時 2026-10-07 15:00 JST メタデータ最終観測日時 2026-11-11 15:42 JST 掲載者が主張する日時 未記載 日本関連判定 登録済みドメインとの一致 登録企業IDとの照合 一致 収集元 Qilin 情報の出所 掲載元から直接取得 秘匿(.onion)経路の識別子 onion-e81fe33c4485f9ae 追加情報 登録した掲載元の一覧・APIで取得した掲載記録です。
企業の公式発表:未確認
要約の方式 ルールベース要約 入力メタデータの更新日時 2026-11-11 15:42 JST 要約の生成日時 2026-11-11 15:49 JST 公開レコードのSHA-256 89d2cad7e529e76e9ae3168a55f8687769aadab3a89a0e5f641d2e286b3adbba顧客向け詳細レビューについて(準備中) 犯行グループの公開URL http://ijzn…kvqd.onion/…個別掲載先の到達確認 HTTP応答あり(HTTP 200) 到達確認日時 2026-10-10 10:26 JST 確認方法 Tor経由・隔離ブラウザ 到達確認時の表示状態 不明(判定記録なし) 到達確認時の対象名 未確認(判定記録なし) 公開プレビュー 保存画像あり 掲載ページの保存画像 縮小保存画像(拡大表示) · 取得日時: 2026-10-10 12:44 JST · 公開前の画像確認済み · 上部切り出し(資料サムネイルは非公開)
保存画像の表示状態 不明(判定記録なし) 保存画像の対象名 表示を確認 掲載グループ Qilin 対象企業・組織 Asahi Group Holdings, Ltd. 変更履歴 (1) 2026-10-07 15:00 JST 初回観測
Anabuki Kosan 観測中 日系候補 掲載グループ Qilin 掲載ドメイン anabuki.ne.jp メタデータ初回観測日時 2026-10-07 15:00 JST メタデータ最終観測日時 2026-11-11 15:42 JST 掲載者が主張する日時 未記載 日本関連判定 名称またはドメインから日本との関連を推定 登録企業IDとの照合 未照合 収集元 Qilin 情報の出所 掲載元から直接取得 秘匿(.onion)経路の識別子 onion-e81fe33c4485f9ae 追加情報 登録した掲載元の一覧・APIで取得した掲載記録です。
企業の公式発表:未確認
要約の方式 ルールベース要約 入力メタデータの更新日時 2026-11-11 15:42 JST 要約の生成日時 2026-11-11 15:49 JST 公開レコードのSHA-256 f96e9a07cd3a66eb7cae937c2fb6e0754df7f0986515e8534b1c20664e854666顧客向け詳細レビューについて(準備中) 犯行グループの公開URL http://ijzn…kvqd.onion/…個別掲載先の到達確認 HTTP応答あり(HTTP 200) 到達確認日時 2026-11-02 15:25 JST 確認方法 Tor経由・隔離ブラウザ 到達確認時の表示状態 表示の安定を確認 到達確認時の対象名 表示を確認 公開プレビュー 保存画像あり 掲載ページの保存画像 縮小保存画像(拡大表示) · 取得日時: 2026-10-09 17:38 JST · 公開前の画像確認済み · 上部切り出し(資料サムネイルは非公開)
保存画像の表示状態 不明(判定記録なし) 保存画像の対象名 表示を確認 掲載グループ Qilin 対象企業・組織 Anabuki Kosan 変更履歴 (1) 2026-10-07 15:00 JST 初回観測
Shibata Co., Ltd. 観測中 日系候補 掲載グループ Qilin 掲載ドメイン www.shibata.co.jp メタデータ初回観測日時 2026-11-02 15:23 JST メタデータ最終観測日時 2026-11-11 15:42 JST 掲載者が主張する日時 未記載 日本関連判定 名称またはドメインから日本との関連を推定 登録企業IDとの照合 未照合 収集元 Qilin 情報の出所 掲載元から直接取得 秘匿(.onion)経路の識別子 onion-e81fe33c4485f9ae 追加情報 登録した掲載元の一覧・APIで取得した掲載記録です。
企業の公式発表:未確認
要約の方式 ルールベース要約 入力メタデータの更新日時 2026-11-11 15:42 JST 要約の生成日時 2026-11-11 15:49 JST 公開レコードのSHA-256 d8f34025cf8e6045745a8e17003cd001f0f1fd38eb936f347541055461f4e2ac顧客向け詳細レビューについて(準備中) 犯行グループの公開URL http://ijzn…kvqd.onion/…個別掲載先の到達確認 HTTP応答あり(HTTP 200) 到達確認日時 2026-11-03 15:59 JST 確認方法 Tor経由・隔離ブラウザ 到達確認時の表示状態 表示の安定を確認 到達確認時の対象名 表示を確認 公開プレビュー なし(非公開の撮影結果とは別) ページプレビュー:ぼかし画像は非表示
変更履歴 (1) 2026-11-02 15:23 JST 初回観測
igpi.co.jp 観測中 日系候補 掲載グループ Safepay 掲載ドメイン igpi.co.jp メタデータ初回観測日時 2026-10-08 22:31 JST メタデータ最終観測日時 2026-11-11 15:42 JST 掲載者が主張する日時 未記載 日本関連判定 掲載者の日本表記 登録企業IDとの照合 未照合 収集元 Safepay 情報の出所 掲載元から直接取得 秘匿(.onion)経路の識別子 onion-cfb4f606116c8173 追加情報 登録した掲載元の一覧・APIで取得した掲載記録です。
企業の公式発表:未確認
要約の方式 ルールベース要約 入力メタデータの更新日時 2026-11-11 15:42 JST 要約の生成日時 2026-11-11 15:49 JST 公開レコードのSHA-256 049dfcdf3271292b116e605f9b5d801ca2dfa2d72e8c006ccee5eab4e2e97aae顧客向け詳細レビューについて(準備中) 犯行グループの公開URL http://safe…moyd.onion/…個別掲載先の到達確認 タイムアウト(HTTP応答コード未取得) 到達確認日時 2026-11-09 15:51 JST 確認方法 Tor経由・隔離ブラウザ 到達確認時の表示状態 不明(判定記録なし) 到達確認時の対象名 未確認(判定記録なし) 公開プレビュー なし(非公開の撮影結果とは別) ページプレビュー:タイムアウト
変更履歴 (1) 2026-10-08 22:31 JST 初回観測
BRIGHT SYSTEM JAPAN CO., LTD 観測中 日系候補 掲載グループ INC Ransom 掲載ドメイン 未記載 メタデータ初回観測日時 2026-09-14 18:55 JST メタデータ最終観測日時 2026-11-09 15:51 JST 掲載者が主張する日時 2025-09-10 17:04 JST 日本関連判定 掲載者の日本表記 登録企業IDとの照合 未照合 収集元 INC Ransom 情報の出所 掲載元から直接取得 秘匿(.onion)経路の識別子 onion-dbf9b2c89b1cac8b 追加情報 登録した掲載元の一覧・APIで取得した掲載記録です。
企業の公式発表:この自動要約欄には未登録。別欄の公開情報調査をご覧ください。
要約の方式 ルールベース要約 入力メタデータの更新日時 2026-11-09 15:51 JST 要約の生成日時 2026-11-11 15:49 JST 公開レコードのSHA-256 cc9075652d8c63b43b4f95fd85e4968168eeef43214b2dbff23fb2137eff7fbb顧客向け詳細レビューについて(準備中) 公開情報の調査(Luna) 掲載主張の報告あり(事件の独立した裏付けは未確認)
SOCRadarはINC Ransomが2025年9月13日に同名組織をタイ所在として掲載したと記録し、状態をClaimedとしている。公式発表や独立報道による侵害確認は検索で見つからなかった。所在地・法人同一性にも不確実さが残る。
GPT-6 Luna · 手動調査 · 公開Web資料 · 調査 2026-10-04 19:22 JST
資料の確認内容・調査の限界 公開資料による対象の確認:BRIGHT SYSTEM JAPAN CO., LTDはタイ所在の技術系組織として追跡データに表示されるが、名称上日本法人とは限らない。
参照資料と確認内容 未確認・調査の限界 会社公式告知・独立確認は見つからなかった。 日本語を含む社名だが、追跡元の所在地はタイで、国・法人関係は未確定。 調査範囲・日時 "BRIGHT SYSTEM JAPAN" INC Ransom ransomware 調査記録の確定 2026-10-04 19:22 JST · 解説出力の確認 2026-10-04 19:22 JST
照合した掲載情報のSHA-256
d51631a963ae95317cafd68c4b3ed7740f306f4c88e76d88b0f0258d1defaf56犯行グループの公開URL http://incb…doad.onion/…個別掲載先の到達確認 確認処理失敗(HTTP応答コード未取得) 到達確認日時 2026-10-31 14:57 JST 確認方法 Tor経由・隔離ブラウザ 到達確認時の表示状態 不明(判定記録なし) 到達確認時の対象名 未確認(判定記録なし) 公開プレビュー 保存画像あり 読み込み未完了の保存画面 縮小保存画像(拡大表示) · 取得日時: 2026-09-29 09:39 JST · 公開前の画像確認済み · ページ表示のみ・掲載内容未確認 · 読み込み未完了・本文未取得
保存画像の表示状態 読み込み未完了 保存画像の対象名 表示を確認できず(白紙とは限りません) 記録上の掲載グループ INC Ransom 記録上の対象企業・組織 BRIGHT SYSTEM JAPAN CO., LTD 画像の読み取り・解釈(Luna) 開示ページの読み込み途中とみられる。本文は表示されていない。
GPT-6 Luna · 手動実行 · 公開済み保存画像のみ · 生成 2026-10-04 17:40 JST
画像の確認内容・解釈の限界 画像で確認できること 暗色のページにブログ/開示ページの見出しと、空の2列パネルが表示されている。パネル内に読み込みスピナーがある。 この画像では、具体的な被害・取得データの主張は読み取れません。
この画像だけでは分からないこと 組織との関係や侵害・漏えいの有無は画像から確認できない。 別のAIによる画像照合 2026-10-04 17:41 JST
解釈元の保存画像のSHA-256 b092569911b9a974acccfe893cae23d55071e65a3c92cc2450e58302af29e1af変更履歴 (1) 2026-09-14 18:55 JST 初回観測
TOMEI GROUP Inc. 観測中 日系候補 掲載グループ INC Ransom 掲載ドメイン 未記載 メタデータ初回観測日時 2026-09-14 18:55 JST メタデータ最終観測日時 2026-11-09 15:51 JST 掲載者が主張する日時 2025-07-22 10:01 JST 日本関連判定 掲載者の日本表記 登録企業IDとの照合 未照合 収集元 INC Ransom 情報の出所 掲載元から直接取得 秘匿(.onion)経路の識別子 onion-dbf9b2c89b1cac8b 追加情報 登録した掲載元の一覧・APIで取得した掲載記録です。
企業の公式発表:この自動要約欄には未登録。別欄の公開情報調査をご覧ください。
要約の方式 ルールベース要約 入力メタデータの更新日時 2026-11-09 15:51 JST 要約の生成日時 2026-11-11 15:49 JST 公開レコードのSHA-256 30ee4b8c9bca901a93526365a36866903cae14720c957fd8238e893b8c9517df顧客向け詳細レビューについて(準備中) 公開情報の調査(Luna) 掲載主張の報告あり(事件の独立した裏付けは未確認)
GalaxyWardenは2025年7月22日に同社のINC Ransom 掲載を記録し、未検証の攻撃者主張と明記。今回、会社側の侵害確認は見つからなかった。別の元記録にも同日・同組織の掲載があり、重複の可能性がある。
GPT-6 Luna · 手動調査 · 公開Web資料 · 調査 2026-10-04 19:22 JST
資料の確認内容・調査の限界 公開資料による対象の確認:TOMEI GROUP Inc.について2025年7月22日のINC Ransom 掲載を記録。
参照資料と確認内容 未確認・調査の限界 会社による侵害・流出確認は見つからなかった。 同じ組織名・掲載日の別記録との重複可能性がある。 調査範囲・日時 TOMEI GROUP INC Ransom ransomware July 2025 調査記録の確定 2026-10-04 19:22 JST · 解説出力の確認 2026-10-04 19:22 JST
照合した掲載情報のSHA-256
70733274b9253d2bb1648afecdbd0ef094c1357066dcdaad2169fca6f1c9f236犯行グループの公開URL http://incb…doad.onion/…個別掲載先の到達確認 確認処理失敗(HTTP応答コード未取得) 到達確認日時 2026-11-01 15:23 JST 確認方法 Tor経由・隔離ブラウザ 到達確認時の表示状態 不明(判定記録なし) 到達確認時の対象名 未確認(判定記録なし) 公開プレビュー なし(非公開の撮影結果とは別) ページプレビュー:画像取得は未試行
変更履歴 (1) 2026-09-14 18:55 JST 初回観測
hitachi-tds.com 観測中 掲載グループ INC Ransom 掲載ドメイン 未記載 メタデータ初回観測日時 2026-09-14 18:55 JST メタデータ最終観測日時 2026-11-09 15:51 JST 掲載者が主張する日時 2025-07-22 05:24 JST 日本関連判定 名称と国の一致 登録企業IDとの照合 一致 収集元 INC Ransom 情報の出所 掲載元から直接取得 秘匿(.onion)経路の識別子 onion-dbf9b2c89b1cac8b 追加情報 登録した掲載元の一覧・APIで取得した掲載記録です。
企業の公式発表:この自動要約欄には未登録。別欄の公開情報調査をご覧ください。
要約の方式 ルールベース要約 入力メタデータの更新日時 2026-11-09 15:51 JST 要約の生成日時 2026-11-11 15:49 JST 公開レコードのSHA-256 8024b1b1a5b61f00421804d8f234e5bb502ce07239e5f63eebdd5c10b859935b顧客向け詳細レビューについて(準備中) 公開情報の調査(Luna) 掲載対象の特定に至らず
INC Ransomによる『Hitachi TDS』の2025年7月主張を検索したが、独立報道や公式発表を得られず、検索結果から入力ドメインと組織の同一性も確定できなかった。日立グループ内の別会社・子会社の事案と混同しないため、法人同定未解決とする。
GPT-6 Luna · 手動調査 · 公開Web資料 · 調査 2026-10-04 19:22 JST
資料の確認内容・調査の限界 公開資料による対象の確認:入力にあるhitachi-tds.comというドメインと、追跡一覧の法人・拠点との対応を確認できなかった。
未確認・調査の限界 会社公式プロフィールを特定できず、ドメインと法人の対応を検証できない。 個別の掲載記録に適した公開根拠を確認できなかった。 調査範囲・日時 "hitachi-tds.com" ransomware "INC Ransom" 調査記録の確定 2026-10-04 19:22 JST · 解説出力の確認 2026-10-04 19:22 JST
照合した掲載情報のSHA-256
9f5073754bade5fc940832b7c1f25a4ac30d404aa78bf9e07b3f24ca7ba486c3犯行グループの公開URL http://incb…doad.onion/…個別掲載先の到達確認 確認処理失敗(HTTP応答コード未取得) 到達確認日時 2026-11-11 15:47 JST 確認方法 Tor経由・隔離ブラウザ 到達確認時の表示状態 不明(判定記録なし) 到達確認時の対象名 未確認(判定記録なし) 公開プレビュー 保存画像あり 読み込み未完了の保存画面 縮小保存画像(拡大表示) · 取得日時: 2026-09-29 00:24 JST · 公開前の画像確認済み · ページ表示のみ・掲載内容未確認 · 読み込み未完了・本文未取得
保存画像の表示状態 読み込み未完了 保存画像の対象名 表示を確認できず(白紙とは限りません) 記録上の掲載グループ INC Ransom 記録上の対象企業・組織 hitachi-tds.com 画像の読み取り・解釈(Luna) 開示ページの読み込み途中とみられる。本文や対象に関する情報は画像から確認できない。
GPT-6 Luna · 手動実行 · 公開済み保存画像のみ · 生成 2026-10-04 17:40 JST
画像の確認内容・解釈の限界 画像で確認できること 暗色のサイトにブログ/開示ページの見出しと、空の2列パネルが表示されている。両パネル内に読み込みスピナーがある。 この画像では、具体的な被害・取得データの主張は読み取れません。
この画像だけでは分からないこと コンテンツが表示されておらず、組織との関係や侵害・漏えいの有無は不明。 別のAIによる画像照合 2026-10-04 17:41 JST
解釈元の保存画像のSHA-256 1c8689ccf22dfc293ae3f2c4b86ad751ec06428d5c2480b61add08b555839eb5変更履歴 (1) 2026-09-14 18:55 JST 初回観測
Yamaha Motor Philippines 観測中 掲載グループ INC Ransom 掲載ドメイン 未記載 メタデータ初回観測日時 2026-09-14 18:55 JST メタデータ最終観測日時 2026-11-09 15:51 JST 掲載者が主張する日時 2024-04-13 09:00 JST 日本関連判定 名称と国の一致 登録企業IDとの照合 一致 収集元 INC Ransom 情報の出所 掲載元から直接取得 秘匿(.onion)経路の識別子 onion-dbf9b2c89b1cac8b 追加情報 登録した掲載元の一覧・APIで取得した掲載記録です。
企業の公式発表:この自動要約欄には未登録。別欄の公開情報調査をご覧ください。
要約の方式 ルールベース要約 入力メタデータの更新日時 2026-11-09 15:51 JST 要約の生成日時 2026-11-11 15:49 JST 公開レコードのSHA-256 1f6b9b0f31244050ff5a8cb610adb0a175232a2d48b99806c83eb52ea2ebee42顧客向け詳細レビューについて(準備中) 公開情報の調査(Luna) 組織情報の資料あり
2024年4月13日付INC Ransom掲載主張を検索したが、同社に関する独立した事故確認や公式発表は見つからなかった。現地法人の公式ページは会社の身元とプライバシー方針を確認するもので、侵害の裏付けではない。
GPT-6 Luna · 手動調査 · 公開Web資料 · 調査 2026-10-04 19:22 JST
The Company · 一次資料 · ページを確認 Privacy policy · 一次資料 · 検索結果の抜粋を確認 資料の確認内容・調査の限界 公開資料による対象の確認:Yamaha Motor Philippines, Inc.はフィリピンのYamaha Motor公式サイトで確認できる現地法人。日本のヤマハ発動機本体とは別法人。
参照資料と確認内容 The Company公式サイトはYamaha Motor Philippines, Inc.の会社ページであることを示す。
一次資料 · 発表日不明 · ページを確認
Privacy policy公式方針は同社の個人情報保護・インシデント対応方針を記載するが、特定事件の告知ではない。
一次資料 · 発表日不明 · 検索結果の抜粋を確認
未確認・調査の限界 2024年の掲載主張に一致する公式事件公表または独立報道は検索範囲で見つからなかった。 法人公式方針は当該攻撃の有無を証明しない。 調査範囲・日時 site:yamaha-motor.com.ph ransomware cyber incident 2024 site:yamaha-motor.com.ph cybersecurity security incident 2024 Yamaha Motor Philippines INC Ransom 2024 調査記録の確定 2026-10-04 19:22 JST · 解説出力の確認 2026-10-04 19:22 JST
照合した掲載情報のSHA-256
aaf32361e79527562480f394aaaecabd898bc138589745712050b1f06b9a8d5e犯行グループの公開URL http://incb…doad.onion/…個別掲載先の到達確認 確認処理失敗(HTTP応答コード未取得) 到達確認日時 2026-11-02 15:25 JST 確認方法 Tor経由・隔離ブラウザ 到達確認時の表示状態 不明(判定記録なし) 到達確認時の対象名 未確認(判定記録なし) 公開プレビュー なし(非公開の撮影結果とは別) ページプレビュー:ブラウザ処理に失敗
変更履歴 (1) 2026-09-14 18:55 JST 初回観測
naxis.net 観測中 日系候補 掲載グループ Safepay 掲載ドメイン naxis.net メタデータ初回観測日時 2026-10-08 15:06 JST メタデータ最終観測日時 2026-11-09 15:50 JST 掲載者が主張する日時 未記載 日本関連判定 掲載者の日本表記 登録企業IDとの照合 未照合 収集元 Safepay 情報の出所 掲載元から直接取得 秘匿(.onion)経路の識別子 onion-cfb4f606116c8173 追加情報 登録した掲載元の一覧・APIで取得した掲載記録です。
企業の公式発表:未確認
要約の方式 ルールベース要約 入力メタデータの更新日時 2026-11-09 15:50 JST 要約の生成日時 2026-11-11 15:49 JST 公開レコードのSHA-256 ce519b1bbb220a37dbe38db865c1d4ca5fc248cac28777830c81a03a1a91cd6f顧客向け詳細レビューについて(準備中) 犯行グループの公開URL http://safe…moyd.onion/…個別掲載先の到達確認 HTTP応答あり(HTTP 200) 到達確認日時 2026-11-11 15:46 JST 確認方法 Tor経由・隔離ブラウザ 到達確認時の表示状態 表示の安定を確認 到達確認時の対象名 表示を確認 公開プレビュー 保存画像あり 掲載ページの保存画像 縮小保存画像(拡大表示) · 取得日時: 2026-10-10 12:44 JST · 公開前の画像確認済み
保存画像の表示状態 不明(判定記録なし) 保存画像の対象名 表示を確認 掲載グループ Safepay 対象企業・組織 naxis.net 変更履歴 (1) 2026-10-08 15:06 JST 初回観測
REXT Holdings Co., Ltd. 観測中 掲載グループ RansomHouse 掲載ドメイン www.rext.jp メタデータ初回観測日時 2026-09-14 18:55 JST メタデータ最終観測日時 2026-11-08 15:17 JST 掲載者が主張する日時 未記載 日本関連判定 登録済みドメインとの一致 登録企業IDとの照合 一致 収集元 RansomHouse 情報の出所 掲載元から直接取得 秘匿(.onion)経路の識別子 onion-643f71970f3c465c 追加情報 登録した掲載元の一覧・APIで取得した掲載記録です。
企業の公式発表:この自動要約欄には未登録。別欄の公開情報調査をご覧ください。
要約の方式 ルールベース要約 入力メタデータの更新日時 2026-11-08 15:17 JST 要約の生成日時 2026-11-11 15:49 JST 公開レコードのSHA-256 ef9ca7d72bd3eabdb711c22200bee57a0266ce5fc8c2254d2aabeb1438678ac2顧客向け詳細レビューについて(準備中) 公開情報の調査(Luna) 事件資料あり(この掲載との対応は未確認)
REXT Holdingsは8月10日にランサムウェアによる不正アクセスを受けたと公表。9月11日の第4報では、社外専門機関の調査中ながら、流出の可能性がある情報の一部がネット上に掲載されたと確認し、個人情報保護委員会へ報告、警察に相談したとした。
GPT-6 Luna · 手動調査 · 公開Web資料 · 調査 2026-10-04 19:22 JST
資料の確認内容・調査の限界 公開資料による対象の確認:REXT Holdings株式会社はREXT株式会社の親会社。rext.jpはREXTの公式サイトで、サイトに親会社の告知を転載している。
参照資料と確認内容 未確認・調査の限界 流出の可能性がある情報の範囲と影響は確定していない。 公式告知は攻撃者名を特定していない。 調査範囲・日時 REXT Holdings ransomware cyberattack 2026 official site:rext.jp 不正アクセス 2026 site:rext.jp 第4報 不正アクセス 2026 調査記録の確定 2026-10-04 19:22 JST · 解説出力の確認 2026-10-04 19:22 JST
照合した掲載情報のSHA-256
c4b0884a5e5465895e8cf23544e10473d21ab4b1d5f8518380968f99e56e5064犯行グループの公開URL http://zohl…2yid.onion/…個別掲載先の到達確認 HTTP応答あり(HTTP 200) 到達確認日時 2026-11-08 15:19 JST 確認方法 Tor経由・隔離ブラウザ 到達確認時の表示状態 表示の安定を確認 到達確認時の対象名 表示を確認できず(白紙とは限りません) 公開プレビュー なし(非公開の撮影結果とは別) ページプレビュー:対象名の表示を確認できず(白紙とは限りません)
変更履歴 (1) 2026-09-14 18:55 JST 初回観測
Nichirei 観測中 掲載グループ RansomHouse 掲載ドメイン www.nichirei.co.jp メタデータ初回観測日時 2026-09-14 18:55 JST メタデータ最終観測日時 2026-11-08 15:17 JST 掲載者が主張する日時 未記載 日本関連判定 登録済みドメインとの一致 登録企業IDとの照合 一致 収集元 RansomHouse 情報の出所 掲載元から直接取得 秘匿(.onion)経路の識別子 onion-643f71970f3c465c 追加情報 登録した掲載元の一覧・APIで取得した掲載記録です。
企業の公式発表:この自動要約欄には未登録。別欄の公開情報調査をご覧ください。
要約の方式 ルールベース要約 入力メタデータの更新日時 2026-11-08 15:17 JST 要約の生成日時 2026-11-11 15:49 JST 公開レコードのSHA-256 6af8d6590ed3af358e7c02e5b5207c7d15191cf1366f5d64113c19e8b9d893e6顧客向け詳細レビューについて(準備中) 公開情報の調査(Luna) 事件資料あり(この掲載との対応は未確認)
ニチレイは2026年7月13日のサイバー攻撃を公式確認。9月18日の第7報で、被害サーバー内の個人情報漏えいと個人情報保護委員会への報告を公表。対象別の件数も示した。RansomHouseは関与を主張したと報道されるが、会社は攻撃者を特定していない。
GPT-6 Luna · 手動調査 · 公開Web資料 · 調査 2026-10-04 19:22 JST
資料の確認内容・調査の限界 公開資料による対象の確認:株式会社ニチレイは冷凍食品・低温物流を手がける日本企業。記録ドメインは公式サイトと一致。
参照資料と確認内容 当社グループでのシステム障害発生について(第7報)会社はサイバー攻撃と個人情報漏えいを確認し、対象別件数および個人情報保護委員会への報告を発表。
一次資料 · 発表 2026-09-18 · ページを確認
Hacker group RansomHouse claims responsibility for cyberattack on NichireiRansomHouseの犯行主張を報道。ただし当時、ニチレイは攻撃者もその主張も確認していないと報じた。
第三者資料・報道 · 発表 2026-07-22 · ページを確認
未確認・調査の限界 会社発表は攻撃者の特定をしていない。 会社の漏えい確認とRansomHouseの犯行主張は別の根拠である。 調査範囲・日時 Nichirei cyberattack ransomware 2026 official 調査記録の確定 2026-10-04 19:22 JST · 解説出力の確認 2026-10-04 19:22 JST
照合した掲載情報のSHA-256
f3582ea7c8f8565168d499a2f1f4dabe5c2872a975895c99fefc4b391bbdb63c犯行グループの公開URL http://zohl…2yid.onion/…個別掲載先の到達確認 HTTP応答あり(HTTP 200) 到達確認日時 2026-11-09 15:53 JST 確認方法 Tor経由・隔離ブラウザ 到達確認時の表示状態 表示の安定を確認 到達確認時の対象名 表示を確認できず(白紙とは限りません) 公開プレビュー なし(非公開の撮影結果とは別) ページプレビュー:対象名の表示を確認できず(白紙とは限りません)
変更履歴 (1) 2026-09-14 18:55 JST 初回観測
Super Value 観測中 日系候補 掲載グループ Qilin 掲載ドメイン www.supervalue.jp メタデータ初回観測日時 2026-10-10 21:33 JST メタデータ最終観測日時 2026-11-08 15:17 JST 掲載者が主張する日時 未記載 日本関連判定 名称またはドメインから日本との関連を推定 登録企業IDとの照合 未照合 収集元 Qilin 情報の出所 掲載元から直接取得 秘匿(.onion)経路の識別子 onion-e81fe33c4485f9ae 追加情報 登録した掲載元の一覧・APIで取得した掲載記録です。
企業の公式発表:未確認
要約の方式 ルールベース要約 入力メタデータの更新日時 2026-11-08 15:17 JST 要約の生成日時 2026-11-11 15:49 JST 公開レコードのSHA-256 5068dd42688e7835fd0a5f11e42fba3dacc0d5f75b4a35ce12d7c362fe989bba顧客向け詳細レビューについて(準備中) 犯行グループの公開URL http://ijzn…kvqd.onion/…個別掲載先の到達確認 HTTP応答あり(HTTP 200) 到達確認日時 2026-10-11 14:49 JST 確認方法 Tor経由・隔離ブラウザ 到達確認時の表示状態 表示の安定を確認 到達確認時の対象名 表示を確認 公開プレビュー なし(非公開の撮影結果とは別) ページプレビュー:ぼかし画像は非表示
変更履歴 (1) 2026-10-10 21:33 JST 初回観測
SKLG 観測中 日系候補 掲載グループ Qilin 掲載ドメイン www.sklg.co.jp メタデータ初回観測日時 2026-09-28 22:56 JST メタデータ最終観測日時 2026-11-08 15:17 JST 掲載者が主張する日時 未記載 日本関連判定 名称またはドメインから日本との関連を推定 登録企業IDとの照合 未照合 収集元 Qilin 情報の出所 掲載元から直接取得 秘匿(.onion)経路の識別子 onion-e81fe33c4485f9ae 追加情報 登録した掲載元の一覧・APIで取得した掲載記録です。
企業の公式発表:この自動要約欄には未登録。別欄の公開情報調査をご覧ください。
要約の方式 ルールベース要約 入力メタデータの更新日時 2026-11-08 15:17 JST 要約の生成日時 2026-11-11 15:49 JST 公開レコードのSHA-256 dc5d5c2ce9a5d4a5bc091c1511e30f4b3af41f2beb4668dccf13d47aa6d5c1e8顧客向け詳細レビューについて(準備中) 公開情報の調査(Luna) 事件資料あり(この掲載との対応は未確認)
Qilinが2026年9月28日にSKLGを掲載したとSOCRadarが報告する。エスケーロジ公式サイトには9月24日と10月3日付でサーバーへの不正アクセスに関する告知がある。ただし告知本文を取得できず、Qilin掲載との関連や侵害の詳細は確認できていない。
GPT-6 Luna · 手動調査 · 公開Web資料 · 調査 2026-10-04 19:22 JST
SKLG Data Breach · 掲載主張の集約・転載 · ページを確認 新着情報 | エスケーロジ株式会社 · 一次資料 · 検索結果の抜粋を確認 エスケーロジ株式会社 · 一次資料 · ページを確認 資料の確認内容・調査の限界 公開資料による対象の確認:公式サイトはエスケーロジ株式会社として同ドメインを運用し、物流・保管・梱包等を案内。
参照資料と確認内容 SKLG Data BreachQilinによる9月28日の掲載を報告し、ランサムウェア掲載は独立確認されない場合があると明記。
掲載主張の集約・転載 · 発表 2026-09-28 · ページを確認
新着情報 | エスケーロジ株式会社公式サイトのニュース一覧に9月24日「サーバーへの不正アクセス」と10月3日付の第2報を掲載。各告知本文は取得できず、攻撃者や詳細は不明。
一次資料 · 発表日不明 · 検索結果の抜粋を確認
エスケーロジ株式会社sklg.co.jpの運営者をエスケーロジ株式会社とし、物流オペレーション、管理、ネットワーク等の事業を説明。
一次資料 · 発表日不明 · ページを確認
未確認・調査の限界 公式告知の本文を検索・ページ取得できず、被害範囲や原因の記述は確認できない。 Qilin掲載と公式不正アクセス告知の関係は不明。 調査範囲・日時 SKLG sklg.co.jp ransomware Qilin 2026 site:sklg.co.jp 2026 サイバー 攻撃 不正アクセス site:sklg.co.jp/news/ "当社サーバーへの不正アクセス" 2026/09/24 エスケーロジ site:sklg.co.jp/news/ "当社サーバーへの不正アクセスによるお知らせとお詫び" 第2報 調査記録の確定 2026-10-04 19:22 JST · 解説出力の確認 2026-10-04 19:22 JST
照合した掲載情報のSHA-256
494b58e65e6694a9682d6baae75740a2b34b9b7ce0e9be5ada069976569085c8犯行グループの公開URL http://ijzn…kvqd.onion/…個別掲載先の到達確認 HTTP応答あり(HTTP 200) 到達確認日時 2026-11-11 15:46 JST 確認方法 Tor経由・隔離ブラウザ 到達確認時の表示状態 表示の安定を確認 到達確認時の対象名 表示を確認 公開プレビュー 保存画像あり 掲載ページの保存画像 縮小保存画像(拡大表示) · 取得日時: 2026-10-10 12:43 JST · 公開前の画像確認済み · 上部切り出し(資料サムネイルは非公開)
保存画像の表示状態 不明(判定記録なし) 保存画像の対象名 表示を確認 掲載グループ Qilin 対象企業・組織 SKLG 変更履歴 (1) 2026-09-28 22:56 JST 初回観測
mino-in.co.jp 観測中 日系候補 掲載グループ Safepay 掲載ドメイン mino-in.co.jp メタデータ初回観測日時 2026-10-07 22:25 JST メタデータ最終観測日時 2026-11-08 15:17 JST 掲載者が主張する日時 未記載 日本関連判定 掲載者の日本表記 登録企業IDとの照合 未照合 収集元 Safepay 情報の出所 掲載元から直接取得 秘匿(.onion)経路の識別子 onion-cfb4f606116c8173 追加情報 登録した掲載元の一覧・APIで取得した掲載記録です。
企業の公式発表:未確認
要約の方式 ルールベース要約 入力メタデータの更新日時 2026-11-08 15:17 JST 要約の生成日時 2026-11-11 15:49 JST 公開レコードのSHA-256 a985887f7f1fe0e69de060d5f7c95b05dd3bcbd03eab43d369287aa64fabdfa0顧客向け詳細レビューについて(準備中) 犯行グループの公開URL http://safe…moyd.onion/…個別掲載先の到達確認 HTTP応答あり(HTTP 200) 到達確認日時 2026-11-04 15:43 JST 確認方法 Tor経由・隔離ブラウザ 到達確認時の表示状態 表示の安定を確認 到達確認時の対象名 表示を確認 公開プレビュー なし(非公開の撮影結果とは別) ページプレビュー:ぼかし画像は非表示
変更履歴 (1) 2026-10-07 22:25 JST 初回観測
shinko plastics co. ltd 観測中 日系候補 掲載グループ Qilin 掲載ドメイン www.shinkopla.co.jp メタデータ初回観測日時 2026-10-10 21:33 JST メタデータ最終観測日時 2026-11-07 15:11 JST 掲載者が主張する日時 未記載 日本関連判定 名称またはドメインから日本との関連を推定 登録企業IDとの照合 未照合 収集元 Qilin 情報の出所 掲載元から直接取得 秘匿(.onion)経路の識別子 onion-e81fe33c4485f9ae 追加情報 登録した掲載元の一覧・APIで取得した掲載記録です。
企業の公式発表:未確認
要約の方式 ルールベース要約 入力メタデータの更新日時 2026-11-07 15:11 JST 要約の生成日時 2026-11-11 15:49 JST 公開レコードのSHA-256 745711c419c87b34494bbf6cff65799efad43692a9e431453587b0b4558ea9f9顧客向け詳細レビューについて(準備中) 犯行グループの公開URL http://ijzn…kvqd.onion/…個別掲載先の到達確認 HTTP応答あり(HTTP 200) 到達確認日時 2026-10-11 06:46 JST 確認方法 Tor経由・隔離ブラウザ 到達確認時の表示状態 不明(判定記録なし) 到達確認時の対象名 未確認(判定記録なし) 公開プレビュー なし(非公開の撮影結果とは別) ページプレビュー:タイムアウト
変更履歴 (1) 2026-10-10 21:33 JST 初回観測
47club.jp 観測中 日系候補 掲載グループ Safepay 掲載ドメイン 47club.jp メタデータ初回観測日時 2026-10-07 15:01 JST メタデータ最終観測日時 2026-11-07 15:11 JST 掲載者が主張する日時 未記載 日本関連判定 掲載者の日本表記 登録企業IDとの照合 未照合 収集元 Safepay 情報の出所 掲載元から直接取得 秘匿(.onion)経路の識別子 onion-cfb4f606116c8173 追加情報 登録した掲載元の一覧・APIで取得した掲載記録です。
企業の公式発表:未確認
要約の方式 ルールベース要約 入力メタデータの更新日時 2026-11-07 15:11 JST 要約の生成日時 2026-11-11 15:49 JST 公開レコードのSHA-256 cf443b2766841b9542383be00e8875e898da104c136f82de81c673376072eb68顧客向け詳細レビューについて(準備中) 犯行グループの公開URL http://safe…moyd.onion/…個別掲載先の到達確認 HTTP応答あり(HTTP 200) 到達確認日時 2026-10-31 14:57 JST 確認方法 Tor経由・隔離ブラウザ 到達確認時の表示状態 不明(判定記録なし) 到達確認時の対象名 未確認(判定記録なし) 公開プレビュー 保存画像あり 掲載ページの保存画像 縮小保存画像(拡大表示) · 取得日時: 2026-10-09 17:50 JST · 公開前の画像確認済み
保存画像の表示状態 不明(判定記録なし) 保存画像の対象名 表示を確認 掲載グループ Safepay 対象企業・組織 47club.jp 変更履歴 (1) 2026-10-07 15:01 JST 初回観測
hokuyo2006.co.jp 観測中 日系候補 掲載グループ Safepay 掲載ドメイン hokuyo2006.co.jp メタデータ初回観測日時 2026-10-07 03:23 JST メタデータ最終観測日時 2026-11-06 15:58 JST 掲載者が主張する日時 未記載 日本関連判定 掲載者の日本表記 登録企業IDとの照合 未照合 収集元 Safepay 情報の出所 掲載元から直接取得 秘匿(.onion)経路の識別子 onion-cfb4f606116c8173 追加情報 登録した掲載元の一覧・APIで取得した掲載記録です。
企業の公式発表:未確認
要約の方式 ルールベース要約 入力メタデータの更新日時 2026-11-06 15:58 JST 要約の生成日時 2026-11-11 15:49 JST 公開レコードのSHA-256 4339d144725ca16f302b2b5d0cf3d709c3cc785b50f74fd78f76c041dec4d395顧客向け詳細レビューについて(準備中) 犯行グループの公開URL http://safe…moyd.onion/…個別掲載先の到達確認 HTTP応答あり(HTTP 200) 到達確認日時 2026-11-07 15:13 JST 確認方法 Tor経由・隔離ブラウザ 到達確認時の表示状態 表示の安定を確認 到達確認時の対象名 表示を確認 公開プレビュー なし(非公開の撮影結果とは別) ページプレビュー:ぼかし画像は非表示
変更履歴 (1) 2026-10-07 03:23 JST 初回観測
eitecpro.co.jp 観測中 日系候補 掲載グループ Safepay 掲載ドメイン eitecpro.co.jp メタデータ初回観測日時 2026-10-07 03:23 JST メタデータ最終観測日時 2026-11-05 15:59 JST 掲載者が主張する日時 未記載 日本関連判定 掲載者の日本表記 登録企業IDとの照合 未照合 収集元 Safepay 情報の出所 掲載元から直接取得 秘匿(.onion)経路の識別子 onion-cfb4f606116c8173 追加情報 登録した掲載元の一覧・APIで取得した掲載記録です。
企業の公式発表:未確認
要約の方式 ルールベース要約 入力メタデータの更新日時 2026-11-05 15:59 JST 要約の生成日時 2026-11-11 15:49 JST 公開レコードのSHA-256 a541c20e6e68a8e8ca07976a958b7d84799660ad70cecac31bbb720350b02f21顧客向け詳細レビューについて(準備中) 犯行グループの公開URL http://safe…moyd.onion/…個別掲載先の到達確認 HTTP応答あり(HTTP 200) 到達確認日時 2026-11-03 15:59 JST 確認方法 Tor経由・隔離ブラウザ 到達確認時の表示状態 表示の安定を確認 到達確認時の対象名 表示を確認 公開プレビュー なし(非公開の撮影結果とは別) ページプレビュー:ぼかし画像は非表示
変更履歴 (1) 2026-10-07 03:23 JST 初回観測
Musashino University 観測中 日系候補 掲載グループ Qilin 掲載ドメイン www.musashino-u.ac.jp メタデータ初回観測日時 2026-10-09 08:21 JST メタデータ最終観測日時 2026-11-05 15:59 JST 掲載者が主張する日時 未記載 日本関連判定 名称またはドメインから日本との関連を推定 登録企業IDとの照合 未照合 収集元 Qilin 情報の出所 掲載元から直接取得 秘匿(.onion)経路の識別子 onion-e81fe33c4485f9ae 追加情報 登録した掲載元の一覧・APIで取得した掲載記録です。
企業の公式発表:未確認
要約の方式 ルールベース要約 入力メタデータの更新日時 2026-11-05 15:59 JST 要約の生成日時 2026-11-11 15:49 JST 公開レコードのSHA-256 3fe43cd639cb4e3d01cc0f81baeacc1e001864dfe025f5f4ffd307f62df1f65e顧客向け詳細レビューについて(準備中) 犯行グループの公開URL http://ijzn…kvqd.onion/…個別掲載先の到達確認 HTTP応答あり(HTTP 200) 到達確認日時 2026-11-06 15:59 JST 確認方法 Tor経由・隔離ブラウザ 到達確認時の表示状態 表示の安定を確認 到達確認時の対象名 表示を確認 公開プレビュー 保存画像あり 掲載ページの保存画像 縮小保存画像(拡大表示) · 取得日時: 2026-10-24 12:17 JST · 公開前の画像確認済み · 上部切り出し(資料サムネイルは非公開)
保存画像の表示状態 不明(判定記録なし) 保存画像の対象名 表示を確認 掲載グループ Qilin 対象企業・組織 Musashino University 掲載ページと共有先の確認(Luna) 2026年10月24日19時41分ごろ(日本時間)、実際のChromiumブラウザーで共有先を開いたところ、一部がマスクされた画面画像を取得しました。読める範囲では掲載対象の名前を確認できず、共有先のファイル一覧も確認できませんでした。限られた範囲の検査では、用意した既知のエラー・認証関連の表示を確認できませんでしたが、マスク内やページ全体にそれらがないことを示すものではありません。収集記録の「loading」は収集側の状態判定で、画面にLoadingと表示されていたという意味ではありません。掲載元の記録では、Musashino UniversityがQilinのページに表示され、分類はEducation、掲載日は「Jun 29, 2026」、状態表記は「Publicated」、写真の数量は15とされています。また、共有先へ移るリンクが表示されていました。ただし、これらは掲載者側の表示です。15を確認済みの流出ファイル数とみなしたり、掲載日を事案の発生日と解釈したりすることはできません。確認した掲載本文には、具体的な侵入や情報流出を述べる記載は見つかっていません。この結果はサイト内のすべてのページを確認したことを示しません。今回の共有先への移動では、掲載ページの応答はHTTP 200、転送先へ進む応答はHTTP 302、転送先の応答はHTTP 200でした。追加で送られたGETは1件記録されていますが、その用途、応答ヘッダーや本文、応答が得られなかった理由は分かっていません。以前の確認では、転送先からHTMLを取得できたものの、そのHTML内で対応するファイル一覧を確認できませんでした。当時の収集では、実行制限や応答形式の制約、サイト独自の表示部品を取得側でマスクする際の制約、HTTP 200の応答後にページ読み込み待ちが時間切れになる事象も記録されています。これらは過去の収集側の制約や判定に関する記録で、現在のサイト障害を示すものではありません。今回の記録ではブラウザー画像を保持できましたが、マスクされた部分は読めず、一覧の確認には至っていません。
確認範囲:掲載ページ1件・共有先の確認記録2件。
確認できた情報 2026年10月24日19時41分ごろ(日本時間)、実際のChromiumブラウザーで共有先を開き、一部がマスクされた画面画像を取得しました。読める表示範囲では掲載対象の名前を確認できず、共有先のファイル一覧も確認できませんでした。 [共有先2] 限られた範囲の検査では、用意した既知のエラー・認証関連の表示を確認できませんでした。ただし、マスク内やページ全体にそれらがないことを示すものではありません。 [共有先2] 今回の確認では、掲載ページのHTTP応答は200、共有先への転送応答は302、転送先の応答は200でした。応答コードは得られましたが、共有先本文やファイル一覧を読めたことは確認されていません。 [共有先2] [共有先1] 今回、同じサイト内の宛先へ送るGETが1件記録されました。記録上、応答ヘッダー、状態、形式、本文は観察されず、このGETの目的も確認できていません。待機は120秒で、ページデータ・スタイル・フォントの範囲に未完了の要求が1件残っていました。 [共有先2] 収集記録の状態は「loading」でしたが、これは収集側の判定です。実画面にLoadingという表示があったことは確認されていません。また、記録された未完了要求の数は、通信全体がすべて完了したことを意味しません。 [共有先2] 掲載元の記録は、Musashino University、分類Education、掲載日「Jun 29, 2026」、状態表記「Publicated」、写真15点と表示していました。掲載元には共有先へ移るリンクも表示されていました。日時は2026年10月24日12時17分ごろ(日本時間)に取得された記録です。 [掲載ページ] 確認した掲載本文の範囲では、具体的な侵入や情報流出を述べる記載は見つかりませんでした。この確認は取得した掲載本文に限られ、サイト内の他のページについては確認していません。 [掲載ページ] 以前、2026年10月24日13時30分ごろ(日本時間)に転送先のHTMLを確認し、4,937バイトを取得しました。そのHTMLでは対応するファイル一覧を確認できませんでした。 [共有先2] 過去の収集では、作業実行の制限、応答形式の制約、サイト独自の表示部品を取得側でマスクする際の制約、転送先がHTTP 200を返した後のページ読み込み待ち時間切れが記録されています。古い収集器では未完了数に作業実行の項目が残る場合もあり、以前の「loading」判定は共有先の画面表示を示しません。これらは過去の取得上の事情であり、今回の画面表示や現在のサイト障害を直接示すものではありません。 [共有先2] 要約生成 2026-10-24 19:51 JST · 出力の確認 2026-10-24 19:51 JST
確認したページと調査の限界 掲載ページ · 本文取得 2026-10-24 12:17 JST 取得本文のSHA-256: 4beed5db323b2db5f97953cf3d3f41763bf13ce916fdc81b2e16306c6348e334
共有先1 · 確認を試行・内容は未確認 2026-10-24 19:41 JST 確認記録のSHA-256: 3463d8969d9fd47ee5442c7d60a0ff50ba8725a72945f92129507f88fa8cf5da
共有先2 · ブラウザー表示を確認 2026-10-24 19:41 JST 確認記録のSHA-256: 00df485b2ef33511ad6e98e82dedbd814814933cd73249d5d59be0222f02ba27
未確認事項・取得範囲の限界 掲載日「Jun 29, 2026」と写真15点は掲載者側の表示であり、事案の発生日や確認済みの流出ファイル数ではありません。掲載日の日付にタイムゾーンは補っていません。 共有先のファイル一覧、件数、容量、ファイル内容、資料の真正性、影響範囲は確認できていません。ファイル本体も取得していません。 画像のマスク部分は未読です。限られた範囲の検査や部分画像から、ページ全体や隠れた内容を確認したとはいえません。 HTTP 200や画面画像の取得は、共有先の本文全体またはファイル一覧の確認を意味しません。 追加GETの目的と応答が得られなかった理由は不明です。削除、期限切れ、認証要求、データ不存在、現在のサイト障害とは断定できません。 過去の収集制限や待ち時間切れは、それぞれ当時の収集記録です。すべての過去の失敗に同じ原因があったとは確認されていません。 要約入力のSHA-256: 4706ff47f0fac47ff12613275c21c6f0b1dff301374fd9a1b45d62598257c7c5
画像の読み取り・解釈(Luna) 画像から確認できるのは、Qilinのページに表示された組織名や日付、件数、状態などの情報です。これらの表示だけでは、侵入や情報流出、その内容や範囲は確認できません。
GPT-6 Luna · 手動実行 · 公開済み保存画像のみ · 生成 2026-10-24 12:23 JST
画像の確認内容・解釈の限界 画像で確認できること 見出しに武蔵野大学名と大学ロゴが表示されています。 ページには「JUN 29, 2026」、カテゴリー「Education」、状態「Publicated」、写真15枚と表示されています。 目のアイコンのカウンターは18,209と表示され、「Watch data」と「COMPANY URL」の表示もあります。 掲載者の主張 Qilinのページ表示では、武蔵野大学の項目に2026年6月29日、写真15枚、状態「Publicated」と記載されています。 同ページの目のアイコンのカウンターは18,209を示しています。 この画像だけでは分からないこと 表示日付は独立に確認されたインシデント発生日ではなく、写真15枚も流出ファイル数の確認結果ではありません。 カウンターはページ上の表示であり、実際の閲覧者数を独立に確認したものではありません。画像だけではリンク先や内容も確認できません。 別のAIによる画像照合 2026-10-24 12:23 JST
解釈元の保存画像のSHA-256 9b0c98793036f9a8ad19a34f1c72b515a254db81557bc2d3b5b1bebfedf1e4c6変更履歴 (1) 2026-10-09 08:21 JST 初回観測
cyuou.com 観測中 日系候補 掲載グループ Safepay 掲載ドメイン cyuou.com メタデータ初回観測日時 2026-10-07 03:23 JST メタデータ最終観測日時 2026-11-05 15:59 JST 掲載者が主張する日時 未記載 日本関連判定 掲載者の日本表記 登録企業IDとの照合 未照合 収集元 Safepay 情報の出所 掲載元から直接取得 秘匿(.onion)経路の識別子 onion-cfb4f606116c8173 追加情報 登録した掲載元の一覧・APIで取得した掲載記録です。
企業の公式発表:未確認
要約の方式 ルールベース要約 入力メタデータの更新日時 2026-11-05 15:59 JST 要約の生成日時 2026-11-11 15:49 JST 公開レコードのSHA-256 0d4d9c2ef4218b1db407766f7a62ccc8befa17bcfb761c0eff06d0201a6ff5dd顧客向け詳細レビューについて(準備中) 犯行グループの公開URL http://safe…moyd.onion/…個別掲載先の到達確認 タイムアウト(HTTP応答コード未取得) 到達確認日時 2026-11-01 15:23 JST 確認方法 Tor経由・隔離ブラウザ 到達確認時の表示状態 不明(判定記録なし) 到達確認時の対象名 未確認(判定記録なし) 公開プレビュー なし(非公開の撮影結果とは別) ページプレビュー:タイムアウト
変更履歴 (1) 2026-10-07 03:23 JST 初回観測
Mutsumi Group 観測中 日系候補 掲載グループ Qilin 掲載ドメイン www.mutsumi-g.co.jp メタデータ初回観測日時 2026-10-05 06:26 JST メタデータ最終観測日時 2026-11-05 15:59 JST 掲載者が主張する日時 未記載 日本関連判定 名称またはドメインから日本との関連を推定 登録企業IDとの照合 未照合 収集元 Qilin 情報の出所 掲載元から直接取得 秘匿(.onion)経路の識別子 onion-e81fe33c4485f9ae 追加情報 登録した掲載元の一覧・APIで取得した掲載記録です。
企業の公式発表:未確認
要約の方式 ルールベース要約 入力メタデータの更新日時 2026-11-05 15:59 JST 要約の生成日時 2026-11-11 15:49 JST 公開レコードのSHA-256 de5de15fee41ad5457dc9461cc1115d60b1bbe1705f3cf8ad606580bb42aac6b顧客向け詳細レビューについて(準備中) 犯行グループの公開URL http://ijzn…kvqd.onion/…個別掲載先の到達確認 タイムアウト(HTTP応答コード未取得) 到達確認日時 2026-11-08 15:18 JST 確認方法 Tor経由・隔離ブラウザ 到達確認時の表示状態 不明(判定記録なし) 到達確認時の対象名 未確認(判定記録なし) 公開プレビュー 保存画像あり 掲載ページの保存画像 縮小保存画像(拡大表示) · 取得日時: 2026-10-07 02:37 JST · 公開前の画像確認済み · 上部切り出し(資料サムネイルは非公開)
保存画像の表示状態 不明(判定記録なし) 保存画像の対象名 表示を確認 掲載グループ Qilin 対象企業・組織 Mutsumi Group 変更履歴 (1) 2026-10-05 06:26 JST 初回観測
musenet.co.jp 観測中 日系候補 掲載グループ Safepay 掲載ドメイン musenet.co.jp メタデータ初回観測日時 2026-10-07 03:23 JST メタデータ最終観測日時 2026-11-05 15:59 JST 掲載者が主張する日時 未記載 日本関連判定 掲載者の日本表記 登録企業IDとの照合 未照合 収集元 Safepay 情報の出所 掲載元から直接取得 秘匿(.onion)経路の識別子 onion-cfb4f606116c8173 追加情報 登録した掲載元の一覧・APIで取得した掲載記録です。
企業の公式発表:未確認
要約の方式 ルールベース要約 入力メタデータの更新日時 2026-11-05 15:59 JST 要約の生成日時 2026-11-11 15:49 JST 公開レコードのSHA-256 bd180f12b9486029da06b7e24573aa050e1e015a5636685606801b9411473d8a顧客向け詳細レビューについて(準備中) 犯行グループの公開URL http://safe…moyd.onion/…個別掲載先の到達確認 HTTP応答あり(HTTP 200) 到達確認日時 2026-11-08 15:18 JST 確認方法 Tor経由・隔離ブラウザ 到達確認時の表示状態 表示の安定を確認 到達確認時の対象名 表示を確認 公開プレビュー なし(非公開の撮影結果とは別) ページプレビュー:ぼかし画像は非表示
変更履歴 (1) 2026-10-07 03:23 JST 初回観測
tokyocivil.co.jp 観測中 日系候補 掲載グループ Safepay 掲載ドメイン tokyocivil.co.jp メタデータ初回観測日時 2026-10-07 03:23 JST メタデータ最終観測日時 2026-11-05 15:59 JST 掲載者が主張する日時 未記載 日本関連判定 掲載者の日本表記 登録企業IDとの照合 未照合 収集元 Safepay 情報の出所 掲載元から直接取得 秘匿(.onion)経路の識別子 onion-cfb4f606116c8173 追加情報 登録した掲載元の一覧・APIで取得した掲載記録です。
企業の公式発表:未確認
要約の方式 ルールベース要約 入力メタデータの更新日時 2026-11-05 15:59 JST 要約の生成日時 2026-11-11 15:49 JST 公開レコードのSHA-256 54785ec9e50d992899dbd5ac89bfead919edc2496ec6888044cc94dd7d7bf6cb顧客向け詳細レビューについて(準備中) 犯行グループの公開URL http://safe…moyd.onion/…個別掲載先の到達確認 HTTP応答あり(HTTP 200) 到達確認日時 2026-11-06 15:59 JST 確認方法 Tor経由・隔離ブラウザ 到達確認時の表示状態 表示の安定を確認 到達確認時の対象名 表示を確認 公開プレビュー なし(非公開の撮影結果とは別) ページプレビュー:ぼかし画像は非表示
変更履歴 (1) 2026-10-07 03:23 JST 初回観測
Osaki Medical 観測中 日系候補 掲載グループ Qilin 掲載ドメイン www.osakimedical.co.jp メタデータ初回観測日時 2026-10-10 14:54 JST メタデータ最終観測日時 2026-11-05 15:59 JST 掲載者が主張する日時 未記載 日本関連判定 名称またはドメインから日本との関連を推定 登録企業IDとの照合 未照合 収集元 Qilin 情報の出所 掲載元から直接取得 秘匿(.onion)経路の識別子 onion-e81fe33c4485f9ae 追加情報 登録した掲載元の一覧・APIで取得した掲載記録です。
企業の公式発表:未確認
要約の方式 ルールベース要約 入力メタデータの更新日時 2026-11-05 15:59 JST 要約の生成日時 2026-11-11 15:49 JST 公開レコードのSHA-256 f465c8857f20f805feeebb52e729648630ed583e3bae2fa012b717798e09ccd8顧客向け詳細レビューについて(準備中) 犯行グループの公開URL http://ijzn…kvqd.onion/…個別掲載先の到達確認 HTTP応答あり(HTTP 200) 到達確認日時 2026-10-10 21:34 JST 確認方法 Tor経由・隔離ブラウザ 到達確認時の表示状態 表示の安定を確認 到達確認時の対象名 表示を確認 公開プレビュー 保存画像あり 掲載ページの保存画像 縮小保存画像(拡大表示) · 取得日時: 2026-10-24 10:38 JST · 公開前の画像確認済み · 上部切り出し(資料サムネイルは非公開)
保存画像の表示状態 不明(判定記録なし) 保存画像の対象名 表示を確認 掲載グループ Qilin 対象企業・組織 Osaki Medical 掲載ページと共有先の確認(Luna) Qilinの掲載ページでは、Osaki Medicalの名称と「Sep 2, 2025」という日付、「10 photos」という表示を確認できる。これはページ上の表示内容であり、日付が事案の発生日であることや、10件の写真ファイルが実在して検証されたことを示すものではない。保持されていた共有先リンクについてはメタデータ取得を1回試みたが、HTTP 404となった。共有先の本文やファイル一覧、件数、容量は確認できていない。今回取得した本文では侵入・漏えいについての具体的な主張文は確認できず、被害の有無や範囲は判断できない。
確認範囲:掲載ページ1件・共有先の確認記録1件。
確認できた情報 Qilinの掲載ページで組織名「Osaki Medical」、表示日付「Sep 2, 2025」、「10 photos」を確認。 [掲載ページ] 保持されていた共有先にメタデータ取得を1回試みた結果はHTTP 404。ディレクトリ一覧は観測されず、ファイル数・容量は不明で、ファイル本体は取得していない。 [共有先1] 要約生成 2026-10-24 11:02 JST · 出力の確認 2026-10-24 11:02 JST
確認したページと調査の限界 未確認事項・取得範囲の限界 表示日付が事案発生日かどうかは独立確認されていない。 「10 photos」は検証済みファイル件数ではない。 共有先の本文、ファイル一覧、件数、容量、資料の真正性は未確認。HTTP 404はメタデータ取得の試行結果である。 今回取得した本文では侵入・漏えいについての具体的な主張文は確認できず、被害の有無や範囲は判断できない。 要約入力のSHA-256: af5b419088da9cd9f2f017e7ce77b99390985c52e1ae382497ff500f8015f92c
画像の読み取り・解釈(Luna) これはQilinのページ上に大崎メディカルの名称、日付、写真枚数、カウンターが表示されていることを示します。この表示だけでは、侵入や漏えい、掲載内容の真正性を独立に確認できません。日付や数値も独立に検証されたものではありません。
GPT-6 Luna · 手動実行 · 公開済み保存画像のみ · 生成 2026-10-24 13:15 JST
画像の確認内容・解釈の限界 画像で確認できること Qilinのページ見出しに「OSAKI MEDICAL」とあり、青いロゴの一部が表示されています。 ページ上の日付は「SEP 2, 2025」で、写真は10枚と表示されています。 目のアイコンのカウンターは33685です。 この画像では、具体的な被害・取得データの主張は読み取れません。
この画像だけでは分からないこと 確認対象は保存画像の上部だけで、リンク先の内容やサンプル文書は確認できません。 URL欄のラベルは見えますが、実際のアドレスは表示されていません。 別のAIによる画像照合 2026-10-24 13:15 JST
解釈元の保存画像のSHA-256 fd59c0cbbab5a815d88bfc219b9a132cfcd7ea46a34d50cdbad95f93bfddf4be変更履歴 (1) 2026-10-10 14:54 JST 初回観測
KOUEI 観測中 日系候補 掲載グループ Qilin 掲載ドメイン www.kabkouei.co.jp メタデータ初回観測日時 2026-10-08 22:30 JST メタデータ最終観測日時 2026-11-04 15:40 JST 掲載者が主張する日時 未記載 日本関連判定 名称またはドメインから日本との関連を推定 登録企業IDとの照合 未照合 収集元 Qilin 情報の出所 掲載元から直接取得 秘匿(.onion)経路の識別子 onion-e81fe33c4485f9ae 追加情報 登録した掲載元の一覧・APIで取得した掲載記録です。
企業の公式発表:未確認
要約の方式 ルールベース要約 入力メタデータの更新日時 2026-11-04 15:40 JST 要約の生成日時 2026-11-11 15:49 JST 公開レコードのSHA-256 0d478335e792d78ad893d389dc7e70175143f98aff33225bf37ea29e216992d3顧客向け詳細レビューについて(準備中) 犯行グループの公開URL http://ijzn…kvqd.onion/…個別掲載先の到達確認 HTTP応答あり(HTTP 200) 到達確認日時 2026-10-10 10:27 JST 確認方法 Tor経由・隔離ブラウザ 到達確認時の表示状態 表示の安定を確認 到達確認時の対象名 表示を確認 公開プレビュー なし(非公開の撮影結果とは別) ページプレビュー:取得記録あり(この掲載の公開画像なし)
変更履歴 (1) 2026-10-08 22:30 JST 初回観測
LogicVein 観測中 日系候補 掲載グループ Qilin 掲載ドメイン www.lvi.co.jp メタデータ初回観測日時 2026-10-08 22:30 JST メタデータ最終観測日時 2026-11-04 15:40 JST 掲載者が主張する日時 未記載 日本関連判定 名称またはドメインから日本との関連を推定 登録企業IDとの照合 未照合 収集元 Qilin 情報の出所 掲載元から直接取得 秘匿(.onion)経路の識別子 onion-e81fe33c4485f9ae 追加情報 登録した掲載元の一覧・APIで取得した掲載記録です。
企業の公式発表:未確認
要約の方式 ルールベース要約 入力メタデータの更新日時 2026-11-04 15:40 JST 要約の生成日時 2026-11-11 15:49 JST 公開レコードのSHA-256 13c87e7ce180fe98cc382ea321c3883b38245a87ef3201b7783212a87a1966e5顧客向け詳細レビューについて(準備中) 犯行グループの公開URL http://ijzn…kvqd.onion/…個別掲載先の到達確認 HTTP応答あり(HTTP 200) 到達確認日時 2026-11-01 15:23 JST 確認方法 Tor経由・隔離ブラウザ 到達確認時の表示状態 表示の安定を確認 到達確認時の対象名 表示を確認 公開プレビュー なし(非公開の撮影結果とは別) ページプレビュー:ぼかし画像は非表示
変更履歴 (1) 2026-10-08 22:30 JST 初回観測
IKEGAMI TSUSHINKI COMPANY LIMITED 観測中 日系候補 掲載グループ Qilin 掲載ドメイン www.ikegami.co.jp メタデータ初回観測日時 2026-09-23 13:41 JST メタデータ最終観測日時 2026-11-03 15:58 JST 掲載者が主張する日時 未記載 日本関連判定 名称またはドメインから日本との関連を推定 登録企業IDとの照合 未照合 収集元 Qilin 情報の出所 掲載元から直接取得 秘匿(.onion)経路の識別子 onion-e81fe33c4485f9ae 追加情報 公式発表あり 登録した掲載元の一覧・APIで取得した掲載記録です。
企業の公式発表 当社に対するサイバー攻撃の可能性に関するお知らせ
同社は9月21日の外部からの情報提供を受け、調査を開始したと発表しています。9月24日の発表時点では、攻撃の有無と情報漏えいの範囲を確認中としています。
発表主体 池上通信機株式会社 発表日 2026-09-24 内容の確認日時 2026-09-26 02:41 JST 掲載との関係 未確認 要約の方式 ルールベース要約 入力メタデータの更新日時 2026-11-03 15:58 JST 要約の生成日時 2026-11-11 15:49 JST 公開レコードのSHA-256 8a6d999042a73d36a2fc23eb5e36ad1066bb76edeeb3c16b02001261db0bde51顧客向け詳細レビューについて(準備中) 公開情報の調査(Luna) 事件資料あり(この掲載との対応は未確認)
池上通信機は9月30日に一部サーバーへの不正アクセスの疑いと一部ファイルの暗号化を公表。10月2日の第三報では、同社保有と思われる情報が攻撃者サイトに掲載されたと確認したが、真正性と漏えい範囲は調査中。攻撃者の掲載名と会社確認を区別する必要がある。
GPT-6 Luna · 手動調査 · 公開Web資料 · 調査 2026-10-04 19:22 JST
資料の確認内容・調査の限界 公開資料による対象の確認:IKEGAMI TSUSHINKI COMPANY LIMITEDは池上通信機株式会社で、公式発表の社名と一致する。
参照資料と確認内容 Notice Regarding a Potential Cyberattack Against Ikegami Tsushinki Co., Ltd. (Third Update)会社は攻撃者サイトへの情報掲載を確認した一方、情報の真正性と漏えい範囲を調査中と発表。
一次資料 · 発表 2026-10-02 · ページを確認
当社に対するサイバー攻撃に関するお知らせ9月30日、会社は一部サーバーへの不正アクセスの疑いとファイル暗号化を公表。
一次資料 · 発表 2026-09-30 · ページを確認
未確認・調査の限界 掲載情報の真正性、対象範囲、個人情報の有無は未確定。 検索で確認した会社発表は攻撃者名を特定していない。 調査範囲・日時 IKEGAMI TSUSHINKI ransomware Qilin 2026 調査記録の確定 2026-10-04 19:22 JST · 解説出力の確認 2026-10-04 19:22 JST
照合した掲載情報のSHA-256
e23ccad67e7bef0907f705d49562379cea2b171c84c01832e7d6e12499e304f1犯行グループの公開URL http://ijzn…kvqd.onion/…個別掲載先の到達確認 タイムアウト(HTTP応答コード未取得) 到達確認日時 2026-11-04 15:43 JST 確認方法 Tor経由・隔離ブラウザ 到達確認時の表示状態 不明(判定記録なし) 到達確認時の対象名 未確認(判定記録なし) 公開プレビュー 保存画像あり 掲載ページの保存画像 縮小保存画像(拡大表示) · 取得日時: 2026-10-07 02:37 JST · 公開前の画像確認済み · 上部切り出し(資料サムネイルは非公開)
保存画像の表示状態 不明(判定記録なし) 保存画像の対象名 表示を確認 掲載グループ Qilin 対象企業・組織 IKEGAMI TSUSHINKI COMPANY LIMITED 変更履歴 (1) 2026-09-23 13:41 JST 初回観測
ryomo.co.jp 観測中 日系候補 掲載グループ Safepay 掲載ドメイン ryomo.co.jp メタデータ初回観測日時 2026-09-23 13:35 JST メタデータ最終観測日時 2026-11-03 15:58 JST 掲載者が主張する日時 未記載 日本関連判定 掲載者の日本表記 登録企業IDとの照合 未照合 収集元 Safepay 情報の出所 掲載元から直接取得 秘匿(.onion)経路の識別子 onion-cfb4f606116c8173 追加情報 登録した掲載元の一覧・APIで取得した掲載記録です。
企業の公式発表:この自動要約欄には未登録。別欄の公開情報調査をご覧ください。
要約の方式 ルールベース要約 入力メタデータの更新日時 2026-11-03 15:58 JST 要約の生成日時 2026-11-11 15:49 JST 公開レコードのSHA-256 b23f582e1c1419c9133b3a02970971d788a1e6e9624a2b26392af0b3510bb4df顧客向け詳細レビューについて(準備中) 公開情報の調査(Luna) 掲載主張の報告あり(事件の独立した裏付けは未確認)
GalaxyWardenのトラッカーはSafePayの掲載主張を記録し、会社確認や独立した侵害検証はないと明記する。記録上の日付は侵入や窃取の確認として扱えない。
GPT-6 Luna · 手動調査 · 公開Web資料 · 調査 2026-10-04 19:22 JST
資料の確認内容・調査の限界 公開資料による対象の確認:ryomo.co.jpが指す法人を公式資料で確定できなかった。二次ページは日本のシステムインテグレーターとするが、根拠資料は未確認。
参照資料と確認内容 未確認・調査の限界 会社公式の事故告知や規制当局資料を見つけられなかった。 法人同定、掲示の真偽、データの実在は不明。 調査範囲・日時 Ryomo Co ransomware SafePay 2026 調査記録の確定 2026-10-04 19:22 JST · 解説出力の確認 2026-10-04 19:22 JST
照合した掲載情報のSHA-256
cbb877ce92400738d24119727f9266672e3f959ceb0faae622fa523b0f56e7ef犯行グループの公開URL http://safe…moyd.onion/…個別掲載先の到達確認 HTTP応答あり(HTTP 200) 到達確認日時 2026-11-10 16:30 JST 確認方法 Tor経由・隔離ブラウザ 到達確認時の表示状態 表示の安定を確認 到達確認時の対象名 表示を確認 公開プレビュー 保存画像あり 掲載ページの保存画像 提供画像 · 取得日時未記録 · 縮小保存画像(拡大表示)
保存画像の表示状態 不明(判定記録なし) 保存画像の対象名 未確認(判定記録なし) 掲載グループ Safepay 対象企業・組織 ryomo.co.jp 画像の読み取り・解釈(Luna) 見える内容は企業紹介が中心で、侵害やデータ公開に関する具体的な説明は確認できない。
GPT-6 Luna · 手動実行 · 公開済み保存画像のみ · 生成 2026-09-28 23:19 JST
画像の確認内容・解釈の限界 画像で確認できること 企業名の下に、群馬県桐生市のIT企業という紹介文が表示されている。 ページにはダウンロードボタンと閲覧数表示がある。 掲載者の主張 掲載文は同社の事業内容や拠点について説明している。 この画像だけでは分からないこと 紹介文の正確性や掲載者との関係は画像から確認できない。 別のAIによる画像照合 2026-09-28 23:24 JST
解釈元の保存画像のSHA-256 d7d60229ac253b1b2fab3bfb7fbde6f2ca182a91d4a23816d939e6aa7dff67e2変更履歴 (1) 2026-09-23 13:35 JST 初回観測
jumonji-u.ac.jp 観測中 日系候補 掲載グループ Safepay 掲載ドメイン jumonji-u.ac.jp メタデータ初回観測日時 2026-10-28 14:54 JST メタデータ最終観測日時 2026-11-03 15:58 JST 掲載者が主張する日時 未記載 日本関連判定 掲載者の日本表記 登録企業IDとの照合 未照合 収集元 Safepay 情報の出所 掲載元から直接取得 秘匿(.onion)経路の識別子 onion-cfb4f606116c8173 追加情報 登録した掲載元の一覧・APIで取得した掲載記録です。
企業の公式発表:未確認
要約の方式 ルールベース要約 入力メタデータの更新日時 2026-11-03 15:58 JST 要約の生成日時 2026-11-11 15:49 JST 公開レコードのSHA-256 355459aa1a1d1a9cf5e3542394676096b65dd0578056d4cd756279568dec820f顧客向け詳細レビューについて(準備中) 犯行グループの公開URL http://safe…moyd.onion/…個別掲載先の到達確認 HTTP応答あり(HTTP 200) 到達確認日時 2026-11-02 15:25 JST 確認方法 Tor経由・隔離ブラウザ 到達確認時の表示状態 表示の安定を確認 到達確認時の対象名 表示を確認 公開プレビュー なし(非公開の撮影結果とは別) ページプレビュー:ぼかし画像は非表示
変更履歴 (1) 2026-10-28 14:54 JST 初回観測
azn.co.jp 観測中 日系候補 掲載グループ Safepay 掲載ドメイン azn.co.jp メタデータ初回観測日時 2026-10-07 02:29 JST メタデータ最終観測日時 2026-11-03 15:58 JST 掲載者が主張する日時 未記載 日本関連判定 掲載者の日本表記 登録企業IDとの照合 未照合 収集元 Safepay 情報の出所 掲載元から直接取得 秘匿(.onion)経路の識別子 onion-cfb4f606116c8173 追加情報 登録した掲載元の一覧・APIで取得した掲載記録です。
企業の公式発表:未確認
要約の方式 ルールベース要約 入力メタデータの更新日時 2026-11-03 15:58 JST 要約の生成日時 2026-11-11 15:49 JST 公開レコードのSHA-256 5422e437329f57be130bd4efde6bf9070761cdcb1b2fb1b74f83171a8f256f46顧客向け詳細レビューについて(準備中) 犯行グループの公開URL http://safe…moyd.onion/…個別掲載先の到達確認 HTTP応答あり(HTTP 200) 到達確認日時 2026-10-31 03:23 JST 確認方法 Tor経由・隔離ブラウザ 到達確認時の表示状態 表示の安定を確認 到達確認時の対象名 表示を確認 公開プレビュー 保存画像あり 掲載ページの保存画像 縮小保存画像(拡大表示) · 取得日時: 2026-10-09 17:49 JST · 公開前の画像確認済み
保存画像の表示状態 不明(判定記録なし) 保存画像の対象名 表示を確認 掲載グループ Safepay 対象企業・組織 azn.co.jp 変更履歴 (1) 2026-10-07 02:29 JST 初回観測
nkce.jp 観測中 日系候補 掲載グループ Safepay 掲載ドメイン nkce.jp メタデータ初回観測日時 2026-10-09 15:14 JST メタデータ最終観測日時 2026-11-02 15:23 JST 掲載者が主張する日時 未記載 日本関連判定 掲載者の日本表記 登録企業IDとの照合 未照合 収集元 Safepay 情報の出所 掲載元から直接取得 秘匿(.onion)経路の識別子 onion-cfb4f606116c8173 追加情報 登録した掲載元の一覧・APIで取得した掲載記録です。
企業の公式発表:未確認
要約の方式 ルールベース要約 入力メタデータの更新日時 2026-11-02 15:23 JST 要約の生成日時 2026-11-11 15:49 JST 公開レコードのSHA-256 80123cfc4a45d418cbafa02534a25ff7dadd3b97a915a70079ce0cc0f7c142da顧客向け詳細レビューについて(準備中) 犯行グループの公開URL http://safe…moyd.onion/…個別掲載先の到達確認 HTTP応答あり(HTTP 200) 到達確認日時 2026-11-05 16:01 JST 確認方法 Tor経由・隔離ブラウザ 到達確認時の表示状態 表示の安定を確認 到達確認時の対象名 表示を確認 公開プレビュー なし(非公開の撮影結果とは別) ページプレビュー:ぼかし画像は非表示
変更履歴 (1) 2026-10-09 15:14 JST 初回観測
azn.co.jp 観測中 日系候補 掲載グループ safepay 掲載ドメイン azn.co.jp 外部データ初回取込日時 2026-09-26 13:54 JST 外部データ取込日時 2026-11-01 15:25 JST 掲載者が主張する日時 未記載 日本関連判定 名称またはドメインから日本との関連を推定 登録企業IDとの照合 未照合 収集元 RansomLook 情報の出所 外部サービス経由 外部提供者の初回観測 2026-08-04 10:41 JST 推定攻撃・公開日 未記載 メタデータ提供者 RansomLook 提供データの基準日時 未記録 追加情報 外部サービスが提供した掲載記録です。
企業の公式発表:この自動要約欄には未登録。別欄の公開情報調査をご覧ください。
要約の方式 ルールベース要約 入力メタデータの更新日時 2026-11-01 15:25 JST 要約の生成日時 2026-11-11 15:49 JST 公開レコードのSHA-256 9ae2e43d6e905772f72b58c96818270b8eaaa785258a37cd656eb49a7f668b41顧客向け詳細レビューについて(準備中) 公開情報の調査(Luna) 掲載主張の報告あり(事件の独立した裏付けは未確認)
GalaxyWardenはSafePayが2026年8月3日にazn.co.jpを掲載し、内部ファイルを窃取したと主張したと報告する。同記事は未確認の攻撃者主張としており、件数・データ種別・身代金情報は明らかでない。入力のもう一方の記録は掲載日が空欄。
GPT-6 Luna · 手動調査 · 公開Web資料 · 調査 2026-10-04 19:22 JST
資料の確認内容・調査の限界 公開資料による対象の確認:GalaxyWardenはazn.co.jpを日本の資産運用会社として扱うが、組織名はドメイン表記のまま。
参照資料と確認内容 未確認・調査の限界 組織による確認や規制当局の通知は検索範囲で見つからなかった。 グループサイト上の主張は独立検証されていない。 調査範囲・日時 azn.co.jp SafePay ransomware August 2026 調査記録の確定 2026-10-04 19:22 JST · 解説出力の確認 2026-10-04 19:22 JST
照合した掲載情報のSHA-256
5392a193cf27d36fa543fecb70a4d132ff35f839b2b2ccf7acbcdab1fb35dcc5犯行グループの公開URL 未保有 個別掲載先の到達確認 未確認 公開プレビュー なし(非公開の撮影結果とは別) ページプレビュー:未確認
変更履歴 (1) 2026-09-26 13:54 JST 初回観測
Enessance Holdings Co., Ltd 観測中 日系候補 掲載グループ Qilin 掲載ドメイン www.enessance.co.jp メタデータ初回観測日時 2026-10-08 08:06 JST メタデータ最終観測日時 2026-11-01 15:22 JST 掲載者が主張する日時 未記載 日本関連判定 名称またはドメインから日本との関連を推定 登録企業IDとの照合 未照合 収集元 Qilin 情報の出所 掲載元から直接取得 秘匿(.onion)経路の識別子 onion-e81fe33c4485f9ae 追加情報 登録した掲載元の一覧・APIで取得した掲載記録です。
企業の公式発表:未確認
要約の方式 ルールベース要約 入力メタデータの更新日時 2026-11-01 15:22 JST 要約の生成日時 2026-11-11 15:49 JST 公開レコードのSHA-256 16a7626be868f9ba04a1df7f84222282c5d9e4d3dde57634c3ea531c512d415a顧客向け詳細レビューについて(準備中) 犯行グループの公開URL http://ijzn…kvqd.onion/…個別掲載先の到達確認 HTTP応答あり(HTTP 200) 到達確認日時 2026-10-31 03:22 JST 確認方法 Tor経由・隔離ブラウザ 到達確認時の表示状態 表示の安定を確認 到達確認時の対象名 表示を確認 公開プレビュー なし(非公開の撮影結果とは別) ページプレビュー:ぼかし画像は非表示
変更履歴 (1) 2026-10-08 08:06 JST 初回観測
Asahi Group Holdings 観測中 掲載グループ qilin 掲載ドメイン www.asahigroup-holdings.com 外部データ初回取込日時 2026-09-18 23:23 JST 外部データ取込日時 2026-10-26 14:03 JST 掲載者が主張する日時 未記載 日本関連判定 登録済みドメインとの一致 登録企業IDとの照合 一致 収集元 Ransomware Live 情報の出所 外部サービス経由 外部提供者の初回観測 2025-10-15 22:47 JST 推定攻撃・公開日 2025-10-15 09:00 JST メタデータ提供者 Ransomware Live 提供データの基準日時 未記録 追加情報 外部サービスが提供した掲載記録です。
企業の公式発表:この自動要約欄には未登録。別欄の公開情報調査をご覧ください。
要約の方式 ルールベース要約 入力メタデータの更新日時 2026-10-26 14:03 JST 要約の生成日時 2026-11-11 15:49 JST 公開レコードのSHA-256 2a25081eef3098820047fcf098526a3bf164a8e3c597a98d7bf35a02d347ee14顧客向け詳細レビューについて(準備中) 公開情報の調査(Luna) 事件資料あり(この掲載との対応は未確認)
グループは2025年9月29日のサイバー攻撃で複数サーバー等が暗号化され、一部従業員PCデータが流出したと2026年2月に公表。2026年7月時点で、サーバー保存の個人情報について流出は確認していないが可能性は否定できないと説明。Qilinの掲載と会社の事案が同一かは公式資料で確認できない。
GPT-6 Luna · 手動調査 · 公開Web資料 · 調査 2026-10-04 19:22 JST
資料の確認内容・調査の限界 公開資料による対象の確認:アサヒグループホールディングス株式会社は、公式ニュースルームで東京都本社の酒類・飲料等の事業者として確認。
参照資料と確認内容 サイバー攻撃被害の再発防止策とガバナンス体制の強化について会社は2025年9月29日の攻撃、ランサムウェア暗号化、PC情報の一部窃取を確認と説明。
一次資料 · 発表 2026-02-18 · ページを確認
サイバー攻撃に係る漏えいのおそれがある個人情報について追加精査後もサーバー内個人情報の流出事実は確認せず、漏えいのおそれの対象範囲を更新した。
一次資料 · 発表 2026-07-17 · 検索結果の抜粋を確認
未確認・調査の限界 公式発表は事故を確認するが、攻撃者名・攻撃者掲載との結び付きは確認しない。 会社発表の事故日は2025年9月29日で、リスト記録の推定日とずれがある。 調査範囲・日時 site:asahigroup-holdings.com ransomware cyber incident Qilin 2026 site:asahigroup-holdings.com サイバー攻撃 2025 ランサムウェア 調査記録の確定 2026-10-04 19:22 JST · 解説出力の確認 2026-10-04 19:22 JST
照合した掲載情報のSHA-256
b232052022cadc539245ca05f660e249a484e1205a350f4549942458d4d8691b犯行グループの公開URL 未保有 個別掲載先の到達確認 未確認 公開プレビュー なし(非公開の撮影結果とは別) ページプレビュー:未確認
変更履歴 (2) 2026-10-07 03:28 JST 掲載情報の変更 2026-09-18 23:23 JST 初回観測
idscorporation.com 観測中 日系候補 掲載グループ qilin 掲載ドメイン www.idscorporation.com 外部データ初回取込日時 2026-09-18 23:23 JST 外部データ取込日時 2026-10-26 14:03 JST 掲載者が主張する日時 未記載 日本関連判定 掲載者の日本表記 登録企業IDとの照合 未照合 収集元 Ransomware Live 情報の出所 外部サービス経由 外部提供者の初回観測 2025-08-20 23:10 JST 推定攻撃・公開日 2025-08-20 09:00 JST メタデータ提供者 Ransomware Live 提供データの基準日時 未記録 追加情報 外部サービスが提供した掲載記録です。
企業の公式発表:この自動要約欄には未登録。別欄の公開情報調査をご覧ください。
要約の方式 ルールベース要約 入力メタデータの更新日時 2026-10-26 14:03 JST 要約の生成日時 2026-11-11 15:49 JST 公開レコードのSHA-256 5d6924cabb5aa4da1ddb7362754243deb415b6890bad32ac8d2286f77d43020b顧客向け詳細レビューについて(準備中) 公開情報の調査(Luna) 組織情報の資料あり
公式サイトはIDSを電磁工学、衛星通信、ロボティクス、無人システム、レーダー分野の技術企業と説明し、Fincantieri NexTech傘下と記載する。Qilinの2025年8月掲載主張に関して、同社の公表や独立事件報道は指定ドメイン検索で確認できなかった。
GPT-6 Luna · 手動調査 · 公開Web資料 · 調査 2026-10-04 19:22 JST
資料の確認内容・調査の限界 公開資料による対象の確認:idscorporation.comはイタリアのIDS Ingegneria Dei Sistemi S.p.A.公式サイト。2021年からFincantieri NexTech傘下。
参照資料と確認内容 未確認・調査の限界 Qilin掲載との関連や侵害の有無は独立確認できていない。 調査範囲・日時 site:idscorporation.com Qilin ransomware 2025 company site:idscorporation.com IDS company profile 調査記録の確定 2026-10-04 19:22 JST · 解説出力の確認 2026-10-04 19:22 JST
照合した掲載情報のSHA-256
043b16335502ed3bf3b2f61c48ce1209829f4cab89e2933eb02412fdff4b1efe犯行グループの公開URL 未保有 個別掲載先の到達確認 未確認 公開プレビュー なし(非公開の撮影結果とは別) ページプレビュー:未確認
変更履歴 (1) 2026-09-18 23:23 JST 初回観測
Nichirei 観測中 日系候補 掲載グループ ransomhouse 掲載ドメイン 未記載 外部データ初回取込日時 2026-09-26 13:54 JST 外部データ取込日時 2026-10-20 14:05 JST 掲載者が主張する日時 未記載 日本関連判定 名称またはドメインから日本との関連を推定 登録企業IDとの照合 要確認 収集元 RansomLook 情報の出所 外部サービス経由 外部提供者の初回観測 2026-07-23 03:56 JST 推定攻撃・公開日 未記載 メタデータ提供者 RansomLook 提供データの基準日時 未記録 追加情報 外部サービスが提供した掲載記録です。
企業の公式発表:この自動要約欄には未登録。別欄の公開情報調査をご覧ください。
要約の方式 ルールベース要約 入力メタデータの更新日時 2026-10-20 14:05 JST 要約の生成日時 2026-11-11 15:49 JST 公開レコードのSHA-256 fcba2ddb972b42fa44b59a4a82cc54f9ed93845c58be8dc82e98f6211b9bea08顧客向け詳細レビューについて(準備中) 公開情報の調査(Luna) 事件資料あり(この掲載との対応は未確認)
ニチレイは7月のサイバー攻撃後、9月18日の第7報で個人情報漏えいを確認したと公表。7月時点の報道より調査が進んでいる。記録には日付がなく、この事案との対応は未確認。
GPT-6 Luna · 手動調査 · 公開Web資料 · 調査 2026-10-04 19:22 JST
資料の確認内容・調査の限界 公開資料による対象の確認:Nichireiは日本の冷凍食品・低温物流企業。2026年7月のシステム障害・攻撃の公式告知と独立報道がある。
参照資料と確認内容 ニチレイ 不正アクセスに関する第7報個人情報漏えいを確認したことを説明。
一次資料 · 発表 2026-09-18 · ページを確認
Japanese food logistics giant recovers as extortion group claims cyberattack7月時点の会社説明と、RansomHouseの主張を別に報じる。9月の続報より前の資料。
第三者資料・報道 · 発表 2026-07-22 · ページを確認
未確認・調査の限界 掲載日が空欄のため、個別記録と2026年7月事案との対応は確認できない。 会社の第7報はRansomHouseへの帰属を示していない。 調査範囲・日時 site:nichirei.co.jp ランサムウェア RansomHouse Nichirei RansomHouse cyber attack ransomware 調査記録の確定 2026-10-04 19:22 JST · 解説出力の確認 2026-10-04 19:22 JST
照合した掲載情報のSHA-256
147ec064a39ce8dd385fd788506caba7d270a6007a400b671c05e413defb381c犯行グループの公開URL 未保有 個別掲載先の到達確認 未確認 公開プレビュー なし(非公開の撮影結果とは別) ページプレビュー:未確認
変更履歴 (1) 2026-09-26 13:54 JST 初回観測
Mutsumi Group 観測中 日系候補 掲載グループ qilin 掲載ドメイン www.mutsumi-g.co.jp 外部データ初回取込日時 2026-10-06 15:26 JST 外部データ取込日時 2026-10-06 15:26 JST 掲載者が主張する日時 未記載 日本関連判定 掲載者の日本表記 登録企業IDとの照合 未照合 収集元 Ransomware Live 情報の出所 外部サービス経由 外部提供者の初回観測 2026-10-04 23:10 JST 推定攻撃・公開日 2026-10-04 09:00 JST メタデータ提供者 Ransomware Live 提供データの基準日時 未記録 追加情報 外部サービスが提供した掲載記録です。
企業の公式発表:未確認
要約の方式 ルールベース要約 入力メタデータの更新日時 2026-10-06 15:26 JST 要約の生成日時 2026-11-11 15:49 JST 公開レコードのSHA-256 394058130b94455da5b7aad62f312fc48ee7e647637be1ac7035d93abd263c84顧客向け詳細レビューについて(準備中) 犯行グループの公開URL 未保有 個別掲載先の到達確認 未確認 公開プレビュー なし(非公開の撮影結果とは別) ページプレビュー:未確認
変更履歴 (1) 2026-10-06 15:26 JST 初回観測
SKLG 観測中 日系候補 掲載グループ qilin 掲載ドメイン www.sklg.co.jp 外部データ初回取込日時 2026-10-06 15:26 JST 外部データ取込日時 2026-10-06 15:26 JST 掲載者が主張する日時 未記載 日本関連判定 掲載者の日本表記 登録企業IDとの照合 未照合 収集元 Ransomware Live 情報の出所 外部サービス経由 外部提供者の初回観測 2026-09-28 23:03 JST 推定攻撃・公開日 2026-09-28 09:00 JST メタデータ提供者 Ransomware Live 提供データの基準日時 未記録 追加情報 外部サービスが提供した掲載記録です。
企業の公式発表:未確認
要約の方式 ルールベース要約 入力メタデータの更新日時 2026-10-06 15:26 JST 要約の生成日時 2026-11-11 15:49 JST 公開レコードのSHA-256 77add8f6c3986dede706a204562f16e92be11961009ec84a1e567de39cd08f20顧客向け詳細レビューについて(準備中) 犯行グループの公開URL 未保有 個別掲載先の到達確認 未確認 公開プレビュー なし(非公開の撮影結果とは別) ページプレビュー:未確認
変更履歴 (1) 2026-10-06 15:26 JST 初回観測
ASCII Group 観測中 日系候補 掲載グループ qilin 掲載ドメイン www.asciigroup.com 外部データ初回取込日時 2026-10-06 15:26 JST 外部データ取込日時 2026-10-06 15:26 JST 掲載者が主張する日時 未記載 日本関連判定 掲載者の日本表記 登録企業IDとの照合 未照合 収集元 Ransomware Live 情報の出所 外部サービス経由 外部提供者の初回観測 2026-08-16 18:31 JST 推定攻撃・公開日 2026-08-16 18:30 JST メタデータ提供者 Ransomware Live 提供データの基準日時 未記録 追加情報 外部サービスが提供した掲載記録です。
企業の公式発表:未確認
要約の方式 ルールベース要約 入力メタデータの更新日時 2026-10-06 15:26 JST 要約の生成日時 2026-11-11 15:49 JST 公開レコードのSHA-256 df55fa6edf8225a154db5043beed1db0e52d11038b3437b572a3d32f942d1686顧客向け詳細レビューについて(準備中) 犯行グループの公開URL 未保有 個別掲載先の到達確認 未確認 公開プレビュー なし(非公開の撮影結果とは別) ページプレビュー:未確認
変更履歴 (1) 2026-10-06 15:26 JST 初回観測
East Field Corporation 観測中 日系候補 掲載グループ qilin 掲載ドメイン efc-tono.com 外部データ初回取込日時 2026-10-06 15:26 JST 外部データ取込日時 2026-10-06 15:26 JST 掲載者が主張する日時 未記載 日本関連判定 掲載者の日本表記 登録企業IDとの照合 未照合 収集元 Ransomware Live 情報の出所 外部サービス経由 外部提供者の初回観測 2026-08-10 02:01 JST 推定攻撃・公開日 2026-08-10 02:01 JST メタデータ提供者 Ransomware Live 提供データの基準日時 未記録 追加情報 外部サービスが提供した掲載記録です。
企業の公式発表:未確認
要約の方式 ルールベース要約 入力メタデータの更新日時 2026-10-06 15:26 JST 要約の生成日時 2026-11-11 15:49 JST 公開レコードのSHA-256 283ee343867cda2fc1e006f15494203855acf3a2492e20b8d005b5396231e883顧客向け詳細レビューについて(準備中) 犯行グループの公開URL 未保有 個別掲載先の到達確認 未確認 公開プレビュー なし(非公開の撮影結果とは別) ページプレビュー:未確認
変更履歴 (1) 2026-10-06 15:26 JST 初回観測
Musashino University 観測中 日系候補 掲載グループ qilin 掲載ドメイン www.musashino-u.ac.jp 外部データ初回取込日時 2026-10-06 15:26 JST 外部データ取込日時 2026-10-06 15:26 JST 掲載者が主張する日時 未記載 日本関連判定 掲載者の日本表記 登録企業IDとの照合 未照合 収集元 Ransomware Live 情報の出所 外部サービス経由 外部提供者の初回観測 2026-06-30 01:34 JST 推定攻撃・公開日 2026-06-30 01:34 JST メタデータ提供者 Ransomware Live 提供データの基準日時 未記録 追加情報 外部サービスが提供した掲載記録です。
企業の公式発表:未確認
要約の方式 ルールベース要約 入力メタデータの更新日時 2026-10-06 15:26 JST 要約の生成日時 2026-11-11 15:49 JST 公開レコードのSHA-256 910efa46b3417b974fb4fd4704580b4ea76f3c917d17e1dca60bc8f6cb3fcb41顧客向け詳細レビューについて(準備中) 犯行グループの公開URL 未保有 個別掲載先の到達確認 未確認 公開プレビュー なし(非公開の撮影結果とは別) ページプレビュー:未確認
変更履歴 (1) 2026-10-06 15:26 JST 初回観測
TokyoHosoKogyo Corporation 観測中 日系候補 掲載グループ qilin 掲載ドメイン www.tokyohoso.co.jp 外部データ初回取込日時 2026-10-06 15:26 JST 外部データ取込日時 2026-10-06 15:26 JST 掲載者が主張する日時 未記載 日本関連判定 掲載者の日本表記 登録企業IDとの照合 未照合 収集元 Ransomware Live 情報の出所 外部サービス経由 外部提供者の初回観測 2026-04-27 23:47 JST 推定攻撃・公開日 2026-04-27 23:47 JST メタデータ提供者 Ransomware Live 提供データの基準日時 未記録 追加情報 外部サービスが提供した掲載記録です。
企業の公式発表:未確認
要約の方式 ルールベース要約 入力メタデータの更新日時 2026-10-06 15:26 JST 要約の生成日時 2026-11-11 15:49 JST 公開レコードのSHA-256 3a4464322c00e754e41db81830df3cd48642b0a1764d2cec6e9e975ef5950f66顧客向け詳細レビューについて(準備中) 犯行グループの公開URL 未保有 個別掲載先の到達確認 未確認 公開プレビュー なし(非公開の撮影結果とは別) ページプレビュー:未確認
変更履歴 (1) 2026-10-06 15:26 JST 初回観測
Denso 観測中 日系候補 掲載グループ qilin 掲載ドメイン www.denso-ts.com 外部データ初回取込日時 2026-10-06 15:26 JST 外部データ取込日時 2026-10-06 15:26 JST 掲載者が主張する日時 未記載 日本関連判定 掲載者の日本表記 登録企業IDとの照合 未照合 収集元 Ransomware Live 情報の出所 外部サービス経由 外部提供者の初回観測 2026-04-25 03:50 JST 推定攻撃・公開日 2026-03-20 09:00 JST メタデータ提供者 Ransomware Live 提供データの基準日時 未記録 追加情報 外部サービスが提供した掲載記録です。
企業の公式発表:未確認
要約の方式 ルールベース要約 入力メタデータの更新日時 2026-10-06 15:26 JST 要約の生成日時 2026-11-11 15:49 JST 公開レコードのSHA-256 c9f5becd04b7e0fdcc64855437cfd953f2c9fb6903c829d746cde35c218fa8e7顧客向け詳細レビューについて(準備中) 犯行グループの公開URL 未保有 個別掲載先の到達確認 未確認 公開プレビュー なし(非公開の撮影結果とは別) ページプレビュー:未確認
変更履歴 (1) 2026-10-06 15:26 JST 初回観測
higuchi-inc.co.jp 観測中 日系候補 掲載グループ stormous 掲載ドメイン higuchi-inc.co.jp 外部データ初回取込日時 2026-09-26 13:54 JST 外部データ取込日時 2026-09-27 06:12 JST 掲載者が主張する日時 未記載 日本関連判定 名称またはドメインから日本との関連を推定 登録企業IDとの照合 未照合 収集元 RansomLook 情報の出所 外部サービス経由 外部提供者の初回観測 2026-06-29 08:02 JST 推定攻撃・公開日 未記載 メタデータ提供者 RansomLook 提供データの基準日時 未記録 追加情報 外部サービスが提供した掲載記録です。
企業の公式発表:この自動要約欄には未登録。別欄の公開情報調査をご覧ください。
要約の方式 ルールベース要約 入力メタデータの更新日時 2026-09-27 06:12 JST 要約の生成日時 2026-11-11 15:49 JST 公開レコードのSHA-256 762d95a334ea02fb42748f0c91e344860bdab9d41b947f09331f7d931b20ace0顧客向け詳細レビューについて(準備中) 公開情報の調査(Luna) 事件資料あり(この掲載との対応は未確認)
樋口商会は6月30日に不正アクセス被害を公表し、8月5日に調査結果・経過を報告した。二次報道はStormousが同ドメインを掲載したと伝えるが、会社告知は攻撃者を名指ししておらず、同一の裏付けとはみなせない。
GPT-6 Luna · 手動調査 · 公開Web資料 · 調査 2026-10-04 19:22 JST
資料の確認内容・調査の限界 公開資料による対象の確認:higuchi-inc.co.jpは株式会社樋口商会の公式サイト。公式ニュース一覧に不正アクセス事案の告知が掲載されている。
参照資料と確認内容 ニュースリリース|樋口商会公式ニュース一覧に6月30日の不正アクセス報告と8月5日の調査結果報告を掲載。本文取得はタイムアウト。
一次資料 · 発表 2026-06-30 · 検索結果の抜粋を確認
化学品商社 樋口商会で不正アクセス、子会社の財務情報や取引先情報の漏えいの恐れStormousによる掲載を報じるが、会社による攻撃者特定は示していない。
第三者資料・報道 · 発表日不明 · 検索結果の抜粋を確認
未確認・調査の限界 公式事故告知本文の取得は検索時にタイムアウト。 Stormousとの関連付けは会社発表で確認できていない。 調査範囲・日時 Higuchi Inc Japan cyberattack ransomware 2026 site:higuchi-inc.co.jp 2026 不正アクセス ランサム 樋口商会 調査記録の確定 2026-10-04 19:22 JST · 解説出力の確認 2026-10-04 19:22 JST
照合した掲載情報のSHA-256
af9d97b9479d77bc1af10fef1c4b33ba1527f9e8ae8e85b1f06f77b4e9fd3b3e犯行グループの公開URL 未保有 個別掲載先の到達確認 未確認 公開プレビュー なし(非公開の撮影結果とは別) ページプレビュー:未確認
変更履歴 (1) 2026-09-26 13:54 JST 初回観測  ToppyMicroServices